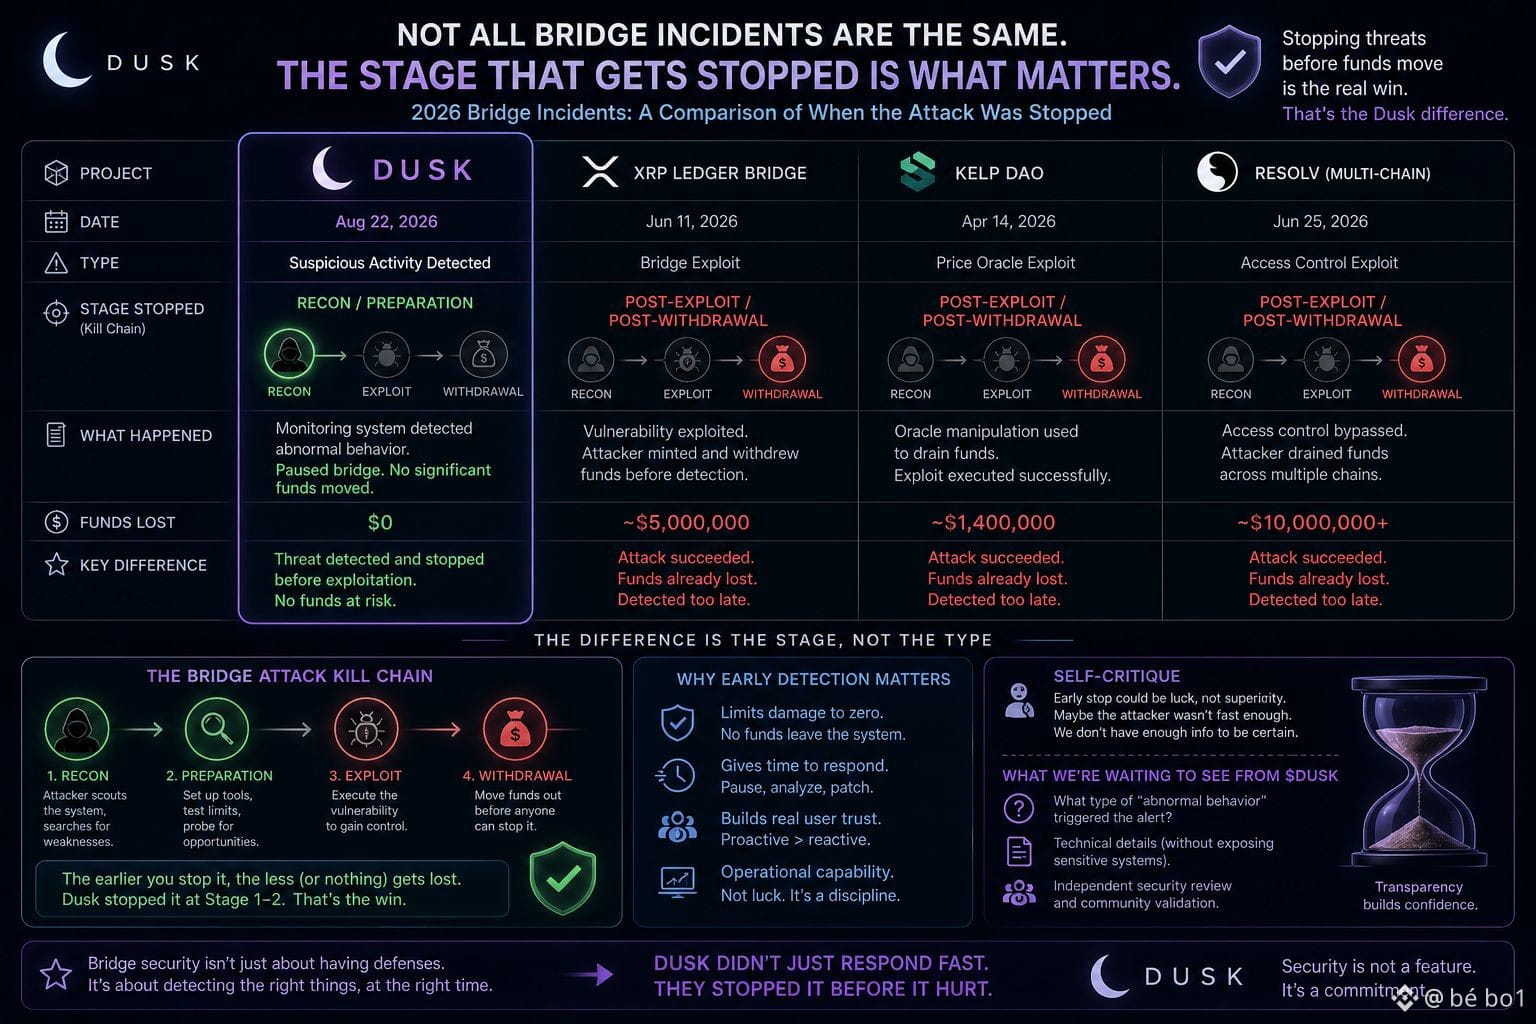
Je remarque un détail frappant lorsqu’on compare l’incident de bridge <0-0> @Dusk </0-0> aux grandes affaires de bridge hack de 2026 : la différence essentielle ne réside pas dans le fait d’être attaqué ou non, mais dans l’étape de l’attaque qui a été stoppée.
Dans les cas de bridge XRP ou de Kelp DAO, l’attaquant a réussi à exploiter la faille et à retirer des fonds — le problème n’a été détecté qu’après le départ des actifs du système. En revanche, avec Dusk, le système de surveillance a détecté des « comportements anormaux » avant qu’aucun retrait significatif n’ait lieu — blocage à l’étape de reconnaissance ou de préparation, et non après exploitation.
Il s’agit d’une différence de phase d’une attaque, bien plus importante que l’apparence « dans les deux cas, il y a un incident de sécurité ». Cela suggère que, même si le mécanisme de détection repose sur une surveillance manuelle, être capable de configurer des seuils d’alerte suffisamment sensibles pour repérer des signes anormaux tôt reste une compétence opérationnelle réellement utile, et ne devrait pas être assimilé à « il n’y a rien de spécial puisque tout le monde sait que les bridges sont risqués ».
Auto-contre-argument : le fait d’être stoppé à un stade précoce peut aussi simplement signifier que l’attaquant n’a pas encore eu le temps d’agir rapidement, et pas nécessairement que le système de surveillance de Dusk soit supérieur — il manque d’informations pour affirmer qu’il s’agit d’une détection précoce intentionnelle plutôt que d’une simple question de timing et de chance.
J’attends de voir si $DUSK publiera des détails techniques sur le type de « comportement anormal » qui a déclenché l’alerte, afin que la communauté de sécurité puisse évaluer s’il s’agit d’une vraie détection précoce ou seulement d’un incident mineur traité à temps par chance.
#dusk $BTC $ETH
Dans les cas de bridge XRP ou de Kelp DAO, l’attaquant a réussi à exploiter la faille et à retirer des fonds — le problème n’a été détecté qu’après le départ des actifs du système. En revanche, avec Dusk, le système de surveillance a détecté des « comportements anormaux » avant qu’aucun retrait significatif n’ait lieu — blocage à l’étape de reconnaissance ou de préparation, et non après exploitation.
Il s’agit d’une différence de phase d’une attaque, bien plus importante que l’apparence « dans les deux cas, il y a un incident de sécurité ». Cela suggère que, même si le mécanisme de détection repose sur une surveillance manuelle, être capable de configurer des seuils d’alerte suffisamment sensibles pour repérer des signes anormaux tôt reste une compétence opérationnelle réellement utile, et ne devrait pas être assimilé à « il n’y a rien de spécial puisque tout le monde sait que les bridges sont risqués ».
Auto-contre-argument : le fait d’être stoppé à un stade précoce peut aussi simplement signifier que l’attaquant n’a pas encore eu le temps d’agir rapidement, et pas nécessairement que le système de surveillance de Dusk soit supérieur — il manque d’informations pour affirmer qu’il s’agit d’une détection précoce intentionnelle plutôt que d’une simple question de timing et de chance.
J’attends de voir si $DUSK publiera des détails techniques sur le type de « comportement anormal » qui a déclenché l’alerte, afin que la communauté de sécurité puisse évaluer s’il s’agit d’une vraie détection précoce ou seulement d’un incident mineur traité à temps par chance.
#dusk $BTC $ETH