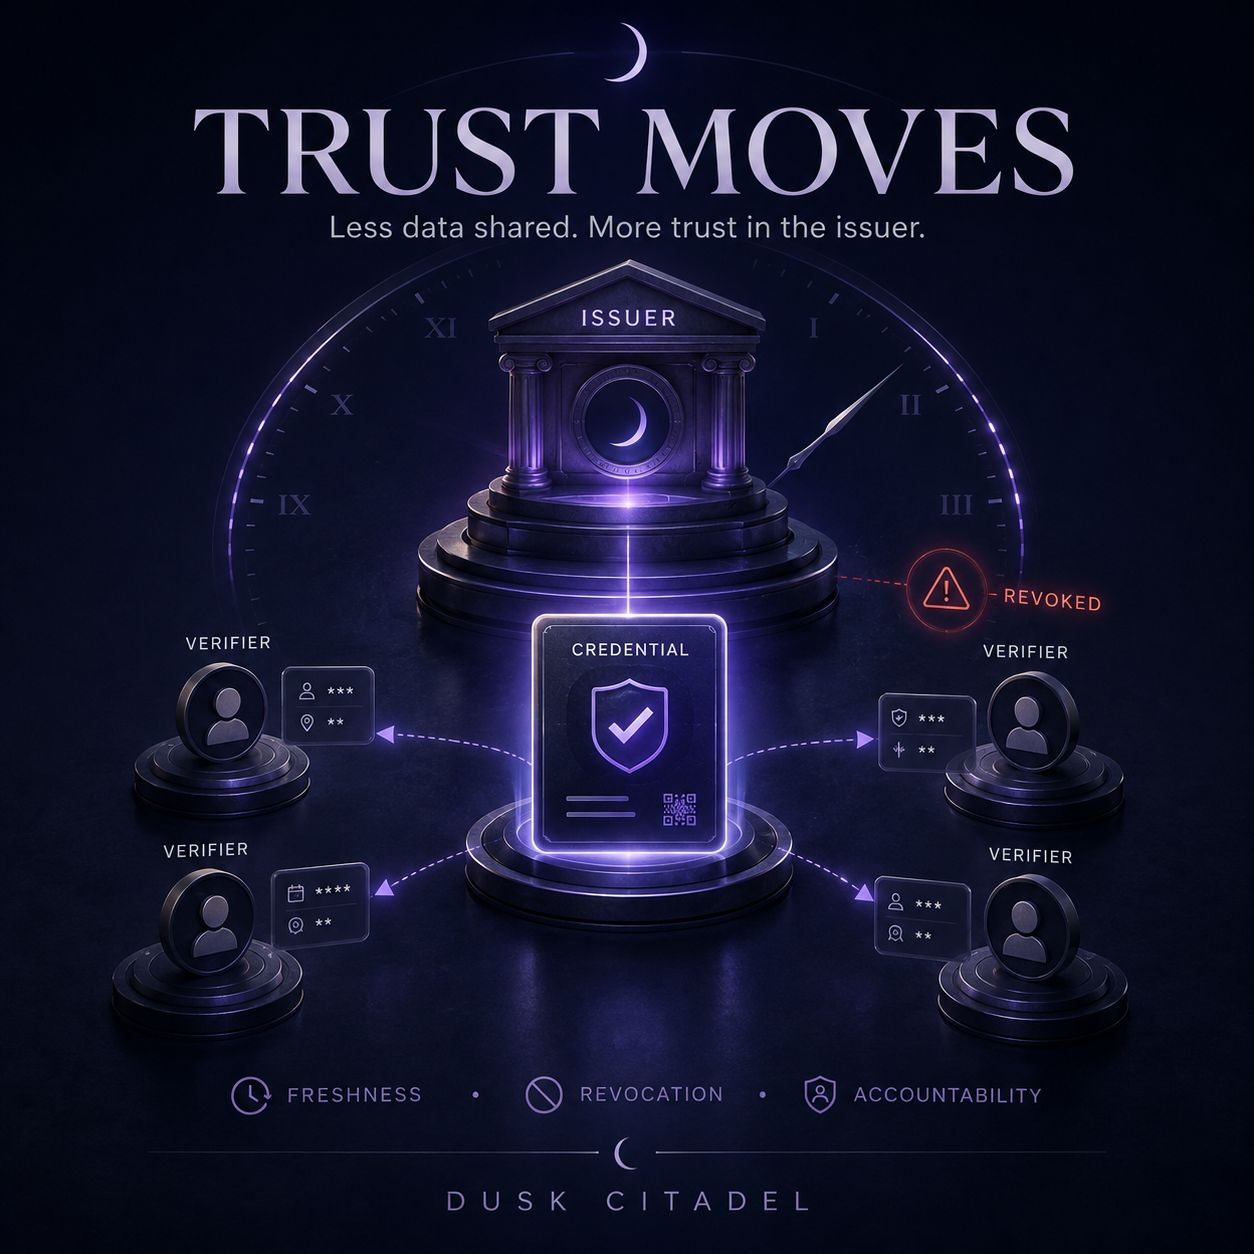
Citadel réduit la quantité de données à partager, mais m’amène plutôt à faire plus attention aux personnes qui émettent des credentials
Ce qui m’a plu dans Citadel, c’est que l’utilisateur n’a pas besoin de fournir l’ensemble du dossier KYC à chaque partie qui souhaite le vérifier.
Une fois contrôlé, un credential peut servir à prouver des éléments précis comme la juridiction, le statut d’investisseur ou encore le respect d’une exigence de conformité.
La partie qui vérifie reçoit exactement les informations nécessaires, plutôt que l’intégralité des données d’identité.
Au départ, je pensais que c’était simplement une façon de réduire le niveau de confiance.
Mais en regardant de plus près, la confiance est en réalité transférée à un autre endroit.
Si plusieurs organisations acceptent un même credential, la décision initiale de l’émetteur pèse d’autant plus. Une évaluation peut être réutilisée à de nombreuses reprises ; ainsi, une erreur lors de la délivrance d’un credential peut se propager, au lieu de ne toucher qu’une seule transaction.
Le temps rend aussi le problème plus difficile. Un credential correct aujourd’hui n’est pas forcément encore correct quelques mois plus tard. Le statut des sanctions, la juridiction ou l’éligibilité peuvent évoluer.
C’est pourquoi, pour moi, la partie importante de Citadel ne se limite pas à la divulgation sélective. Elle se trouve aussi dans la fraîcheur (freshness), la révocation et la responsabilité de l’émetteur lorsque les données de base changent.
Je m’intéresserai aussi au nombre de credentials réellement réutilisés, plutôt qu’au nombre d’intégrations annoncées.
La confidentialité répond seulement à la question « de quelle quantité les parties vérificatrices doivent-elles avoir besoin ».
Mais quand le credential est erroné ou devenu obsolète, la difficulté demeure : qui est responsable de la décision que tout le système a fini par tenir pour fiable ?
@Dusk $DUSK #dusk
$APR $BNB
Ce qui m’a plu dans Citadel, c’est que l’utilisateur n’a pas besoin de fournir l’ensemble du dossier KYC à chaque partie qui souhaite le vérifier.
Une fois contrôlé, un credential peut servir à prouver des éléments précis comme la juridiction, le statut d’investisseur ou encore le respect d’une exigence de conformité.
La partie qui vérifie reçoit exactement les informations nécessaires, plutôt que l’intégralité des données d’identité.
Au départ, je pensais que c’était simplement une façon de réduire le niveau de confiance.
Mais en regardant de plus près, la confiance est en réalité transférée à un autre endroit.
Si plusieurs organisations acceptent un même credential, la décision initiale de l’émetteur pèse d’autant plus. Une évaluation peut être réutilisée à de nombreuses reprises ; ainsi, une erreur lors de la délivrance d’un credential peut se propager, au lieu de ne toucher qu’une seule transaction.
Le temps rend aussi le problème plus difficile. Un credential correct aujourd’hui n’est pas forcément encore correct quelques mois plus tard. Le statut des sanctions, la juridiction ou l’éligibilité peuvent évoluer.
C’est pourquoi, pour moi, la partie importante de Citadel ne se limite pas à la divulgation sélective. Elle se trouve aussi dans la fraîcheur (freshness), la révocation et la responsabilité de l’émetteur lorsque les données de base changent.
Je m’intéresserai aussi au nombre de credentials réellement réutilisés, plutôt qu’au nombre d’intégrations annoncées.
La confidentialité répond seulement à la question « de quelle quantité les parties vérificatrices doivent-elles avoir besoin ».
Mais quand le credential est erroné ou devenu obsolète, la difficulté demeure : qui est responsable de la décision que tout le système a fini par tenir pour fiable ?
@Dusk $DUSK #dusk
$APR $BNB