
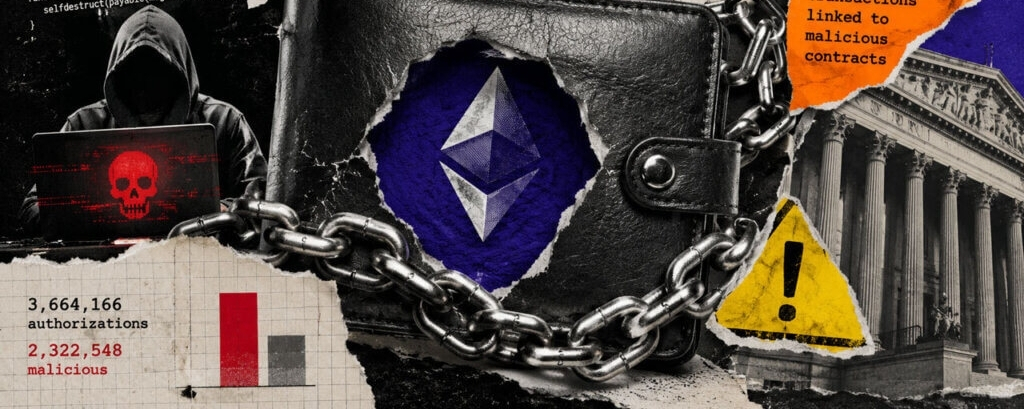
Des chercheurs ont lié 63 % des transactions historiques d’autorisation d’Ethereum à des contrats liés à des attaquants et ont mesuré 2,36 millions de dollars de pertes.
Le raccourci de Thereum vers le comportement de portefeuille intelligent est arrivé avec un nouveau problème de confiance : un portefeuille peut rendre une adresse ordinaire programmable sans déplacer les actifs de l’utilisateur, tandis que le code délégué gagne le pouvoir d’agir avec l’autorité de ce compte.
Une étude examinée par des pairs publiée pour USENIX Security '26 a révélé que des contrats liés à des attaquants étaient associés à 2 322 548 des 3 664 166 transactions d’autorisation EIP-7702 qu’elle a observées sur sept chaînes jusqu’au 15 juillet 2025. Cela représente 63 % du volume historique des transactions dans l’ensemble de données des chercheurs.
Les auteurs ont lié un ensemble relativement restreint de contrats malveillants à des autorisations répétées et ont décrit certaines activités contrôlées par l’attaquant comme une pratique probable ou comme des tests de preuve de concept lors d’une phase initiale et exploratoire.
L’adresse reste la même, la clé privée d’origine conserve le contrôle et les appels vers le compte peuvent exécuter le code délégué dans le contexte du compte.
Cette conception peut offrir aux portefeuilles conventionnels des fonctionnalités associées aux comptes intelligents, notamment des appels regroupés et des transactions sponsorisées, sans forcer l’utilisateur à migrer vers une nouvelle adresse. Elle transforme également la cible de délégation en infrastructure du portefeuille.
Le portefeuille peut ensuite choisir EIP-7702, ERC-4337, ou un autre système de comptes, sans demander à l’utilisateur d’approuver le code de délégation de bas niveau sélectionné par l’application.
Les recommandations actuelles préconisent de signer les paramètres d’initialisation ou de limiter la configuration à l’ERC-4337 EntryPoint, en fermant une voie de “front-running” dans laquelle un attaquant substitue ses propres valeurs.
Un pointeur actuel bénin ne peut pas effacer un historique malveillant, et une cible sans code peut acquérir un comportement ultérieurement. Les portefeuilles ont besoin de registres d’autorisations durables, d’alertes claires lorsque la délégation change, et d’un chemin de suppression que les utilisateurs peuvent comprendre.
Rendre la programmabilité du portefeuille EIP-7702 sûre par défaut exige que les portefeuilles traitent la délégation comme l’installation du plan de contrôle du compte : limiter qui peut la demander, exposer exactement ce qui contrôlera le compte, vérifier comment il est initialisé, et continuer à surveiller après le changement de pointeur.Siyam