J’ai réfléchi à cette affaire pendant un moment. Ce n’est pas tant parce que les montants sont énormes, mais parce que les formulations des deux communiqués diffèrent trop.
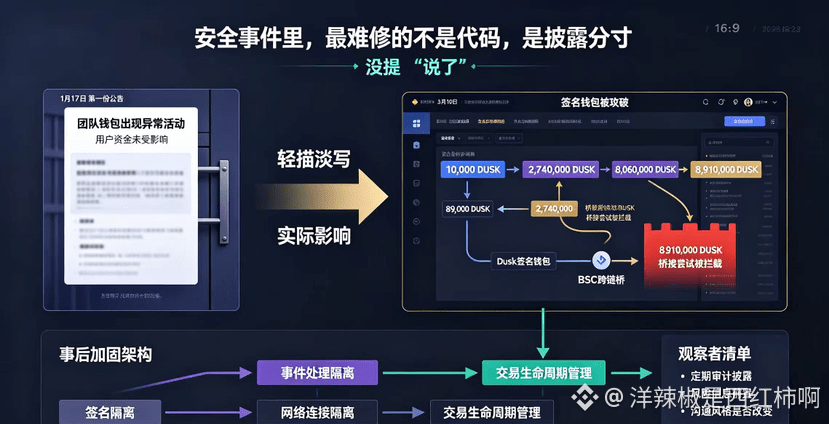
Le 17 janvier, quand je l’ai vu pour la première fois, Dusk a écrit : « Des activités anormales ont été détectées au niveau du portefeuille de l’équipe », et « les fonds des utilisateurs n’ont pas été affectés ». Après lecture, j’ai simplement fait défiler, en me disant que ce n’était pas vraiment un problème. Ce n’est que lorsque le rapport détaillé est sorti le 10 mars que j’ai compris à quel point la situation était plus complexe que ce que j’imaginais.
Onze mille DUSK ont été transférés, puis quatre-vingt-neuf mille, deux cent soixante-quatorze millions, huit cent six millions — après coup, après coup, au total plus de dix millions d’unités. Le dernier transfert, évalué à huit cent quatre-vingt-dix un millions, a été empêché grâce à l’arrêt d’urgence du pont.
À mon avis, le point le plus digne d’être analysé n’est pas « quelqu’un a attaqué », mais l’écart important entre la manière dont l’équipe a d’abord répondu et les détails divulgués ensuite. Si l’on ne regarde que le premier communiqué, j’en retire l’impression d’une « anomalie très légère, déjà maîtrisée ». En voyant le rapport après coup, on comprend que le portefeuille de signature a été compromis, que les fonds ont été transférés, et qu’une partie a aussi été pontée vers la BSC. Ces informations ne sont pas contradictoires, mais l’impression qu’elles donnent est radicalement différente.
Par la suite, l’équipe a procédé à une isolation et à un renforcement : elle a séparé la signature, le traitement des événements et la connexion réseau. Elle a également ajouté une gestion explicite du cycle de vie à l’état des transactions. Ces actions ultérieures montrent qu’ils ont bel et bien comblé des lacunes de leur architecture. Mais je me pose une question : si le premier communiqué avait clairement indiqué que « l’attaquant a obtenu l’accès au portefeuille de signature » et que « des millions de jetons ont été transférés », comment le marché aurait-il réagi ? Le choix d’un langage plus mesuré de la part de l’officiel — peut-être pour éviter la panique, peut-être pour stabiliser la situation avant de mener l’enquête — constitue en soi une stratégie de communication. Il n’y a pas de réponse absolue en termes de bon ou de mauvais choix. Mais pour ceux qui suivent la sécurité de près, il y a plus qu’un simple coût de communication entre « ne pas l’avoir mentionné » et « l’avoir dit ».
Je continue d’observer deux choses : d’abord, après cela, Dusk a-t-il publié régulièrement l’avancement et les résultats des audits de sécurité ? Ensuite, lors des événements ultérieurs, la manière dont l’équipe divulgue l’information sur les risques deviendra-t-elle plus en amont et plus transparente ? On peut améliorer l’architecture de sécurité, et on peut synchroniser le style de communication — mais ce sera peut-être une tâche plus difficile que quelques lignes de code.
#dusk $DUSK @Dusk
Le 17 janvier, quand je l’ai vu pour la première fois, Dusk a écrit : « Des activités anormales ont été détectées au niveau du portefeuille de l’équipe », et « les fonds des utilisateurs n’ont pas été affectés ». Après lecture, j’ai simplement fait défiler, en me disant que ce n’était pas vraiment un problème. Ce n’est que lorsque le rapport détaillé est sorti le 10 mars que j’ai compris à quel point la situation était plus complexe que ce que j’imaginais.
Onze mille DUSK ont été transférés, puis quatre-vingt-neuf mille, deux cent soixante-quatorze millions, huit cent six millions — après coup, après coup, au total plus de dix millions d’unités. Le dernier transfert, évalué à huit cent quatre-vingt-dix un millions, a été empêché grâce à l’arrêt d’urgence du pont.
À mon avis, le point le plus digne d’être analysé n’est pas « quelqu’un a attaqué », mais l’écart important entre la manière dont l’équipe a d’abord répondu et les détails divulgués ensuite. Si l’on ne regarde que le premier communiqué, j’en retire l’impression d’une « anomalie très légère, déjà maîtrisée ». En voyant le rapport après coup, on comprend que le portefeuille de signature a été compromis, que les fonds ont été transférés, et qu’une partie a aussi été pontée vers la BSC. Ces informations ne sont pas contradictoires, mais l’impression qu’elles donnent est radicalement différente.
Par la suite, l’équipe a procédé à une isolation et à un renforcement : elle a séparé la signature, le traitement des événements et la connexion réseau. Elle a également ajouté une gestion explicite du cycle de vie à l’état des transactions. Ces actions ultérieures montrent qu’ils ont bel et bien comblé des lacunes de leur architecture. Mais je me pose une question : si le premier communiqué avait clairement indiqué que « l’attaquant a obtenu l’accès au portefeuille de signature » et que « des millions de jetons ont été transférés », comment le marché aurait-il réagi ? Le choix d’un langage plus mesuré de la part de l’officiel — peut-être pour éviter la panique, peut-être pour stabiliser la situation avant de mener l’enquête — constitue en soi une stratégie de communication. Il n’y a pas de réponse absolue en termes de bon ou de mauvais choix. Mais pour ceux qui suivent la sécurité de près, il y a plus qu’un simple coût de communication entre « ne pas l’avoir mentionné » et « l’avoir dit ».
Je continue d’observer deux choses : d’abord, après cela, Dusk a-t-il publié régulièrement l’avancement et les résultats des audits de sécurité ? Ensuite, lors des événements ultérieurs, la manière dont l’équipe divulgue l’information sur les risques deviendra-t-elle plus en amont et plus transparente ? On peut améliorer l’architecture de sécurité, et on peut synchroniser le style de communication — mais ce sera peut-être une tâche plus difficile que quelques lignes de code.
#dusk $DUSK @Dusk