#dusk $DUSK
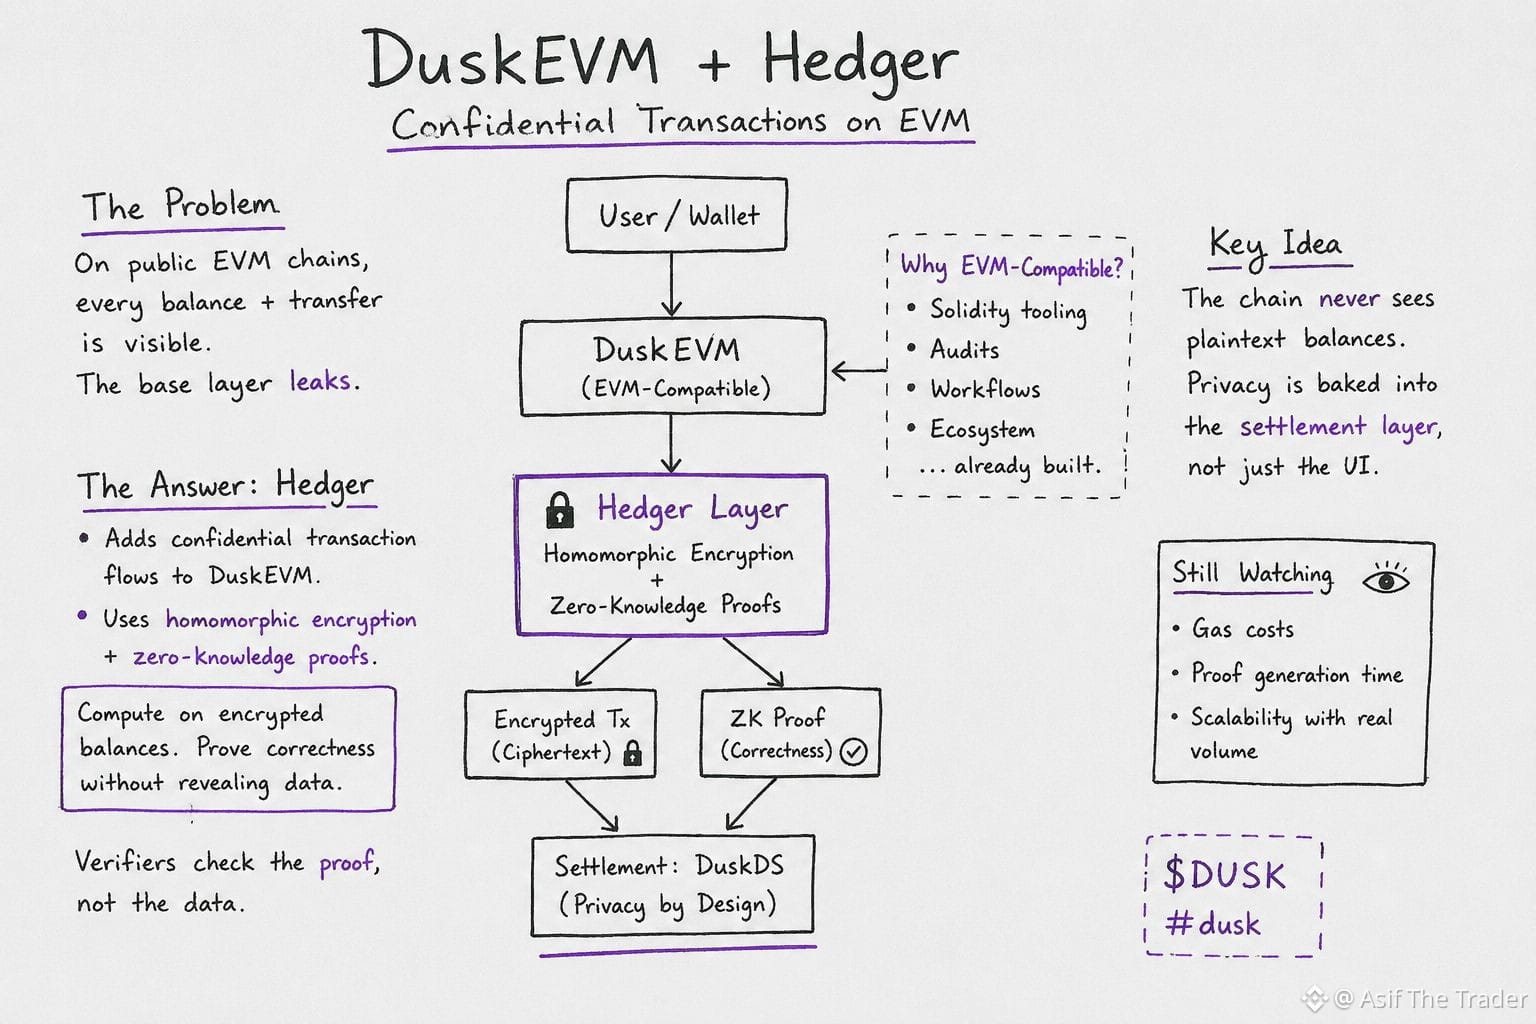
J’ai passé cette semaine du temps à essayer de comprendre pourquoi @Dusk n’a pas simplement déployé la confidentialité comme un ajout « bolt-on » à une chaîne EVM normale. Et la réponse tient à un problème que beaucoup de gens ignorent : sur un EVM public, chaque solde et chaque transfert est visible par n’importe qui, même si vous l’emballez dans une application « privée » par-dessus. La couche de base fuit.
La réponse de Dusk, c’est Hedger — il ajoute des flux de transactions confidentiels directement à DuskEVM en combinant le chiffrement homomorphe et des preuves à divulgation nulle (zero-knowledge proofs). L’idée est qu’un contrat peut calculer sur des soldes chiffrés tout en produisant une preuve que le calcul a été effectué correctement, sans jamais déchiffrer les chiffres sous-jacents. Les vérificateurs vérifient la preuve, pas les données. C’est une garantie très différente de « le frontend cache votre solde » : cela signifie que la chaîne n’a tout simplement jamais, à la base, le texte en clair à divulguer.
Pourquoi l’implémenter sur une couche compatible EVM plutôt que dans une VM totalement sur mesure ? Parce que les institutions disposent déjà d’outils Solidity, d’audits et de processus opérationnels construits au fil d’une décennie. DuskEVM (OP Stack, avec un règlement de retour vers DuskDS) permet de conserver ces outils, tandis que Hedger change ce que la couche de base est autorisée à voir. La confidentialité devient une propriété du règlement, pas un tour de passe-passe d’interface.
Je continue à observer comment les coûts de gaz et la génération des preuves évoluent quand le volume de transactions réel augmentera, mais l’architecture elle-même est, pour l’instant, l’histoire la plus intéressante que la courbe des prix.
$DUSK #dusk