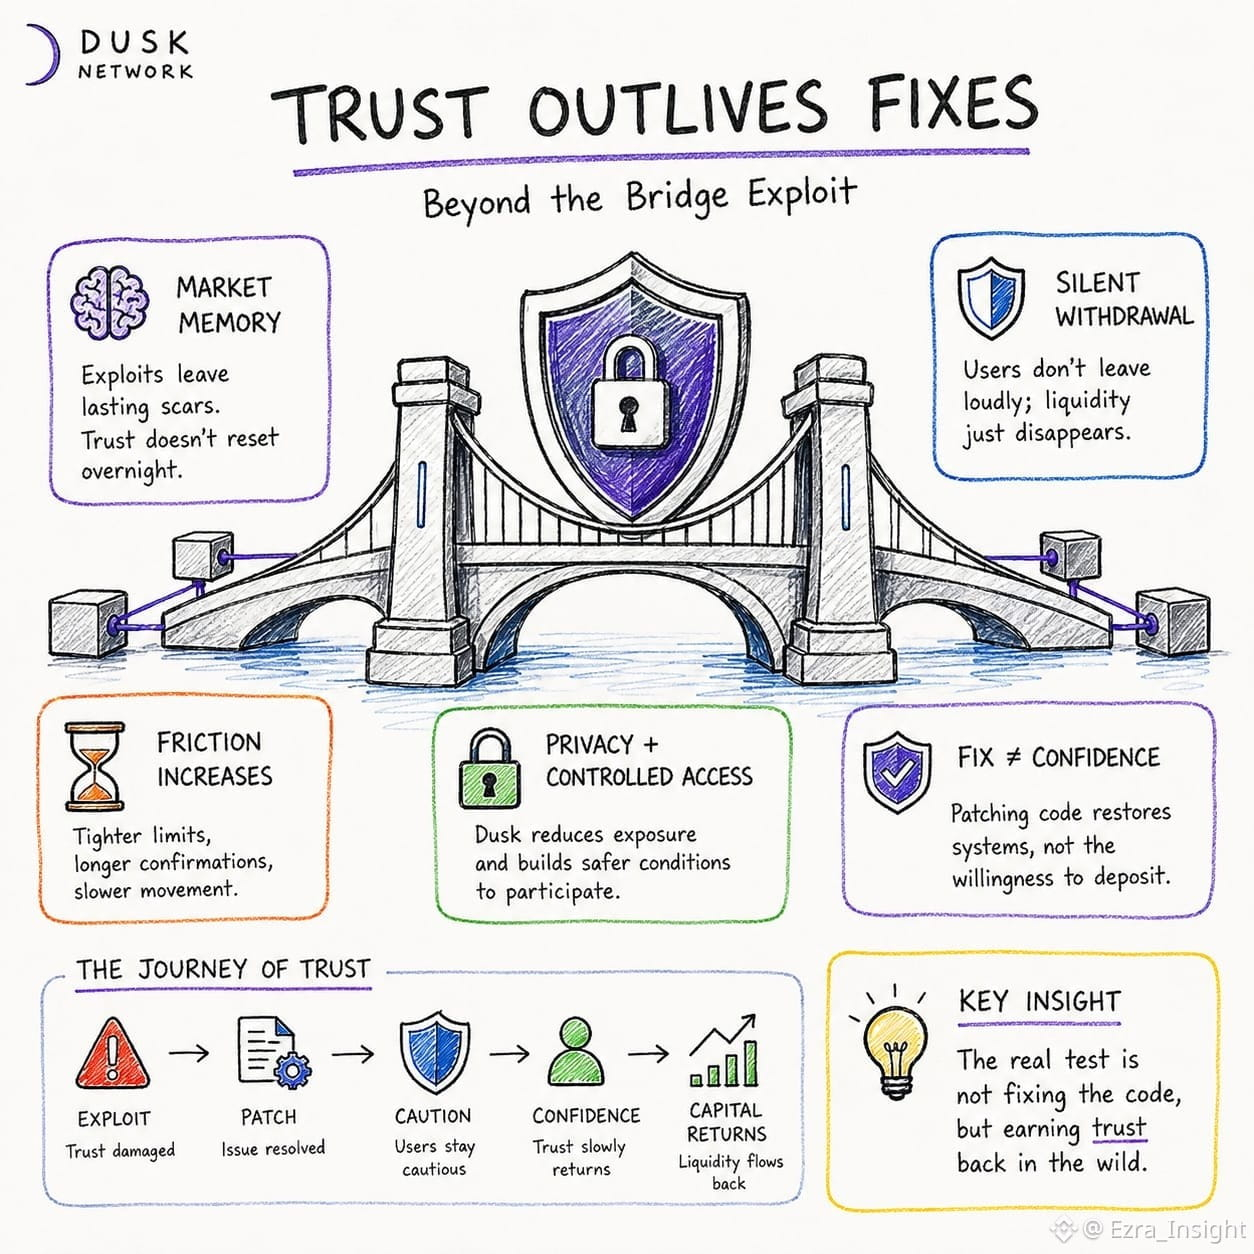
Je repensais sans cesse à la manière dont les post-mortems des incidents liés aux ponts sont généralement traités comme la fin d’un échec. On lit le rapport, on corrige le bug, puis on passe à autre chose. Mais plus j’observe ce qui se passe après, moins cela me semble définitif. Un ancien exploit laisse une sorte de mémoire dans le marché. La liquidité bouge plus prudemment, les limites se resserrent, les confirmations prennent plus de temps, et les utilisateurs annoncent rarement qu’ils ne font plus confiance à une route ; ils cessent tout simplement de l’emprunter. C’est là que Dusk a retenu mon attention. Son orientation vers la confidentialité et l’accès contrôlé m’a amené à envisager la confiance sous un autre angle : protéger une activité sensible peut compter, mais il faut aussi créer des conditions dans lesquelles les utilisateurs peuvent participer sans avoir l’impression que chaque action expose davantage que ce qu’elle devrait. La confidentialité peut réduire un certain type de risque, mais la confiance doit encore survivre à une utilisation réelle. Un correctif technique peut restaurer le code. Il ne restaure pas automatiquement la volonté de déposer des fonds. Peut-être que le vrai test de la fiabilité, c’est de savoir si le capital revient après avoir déjà appris à avoir peur ?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk