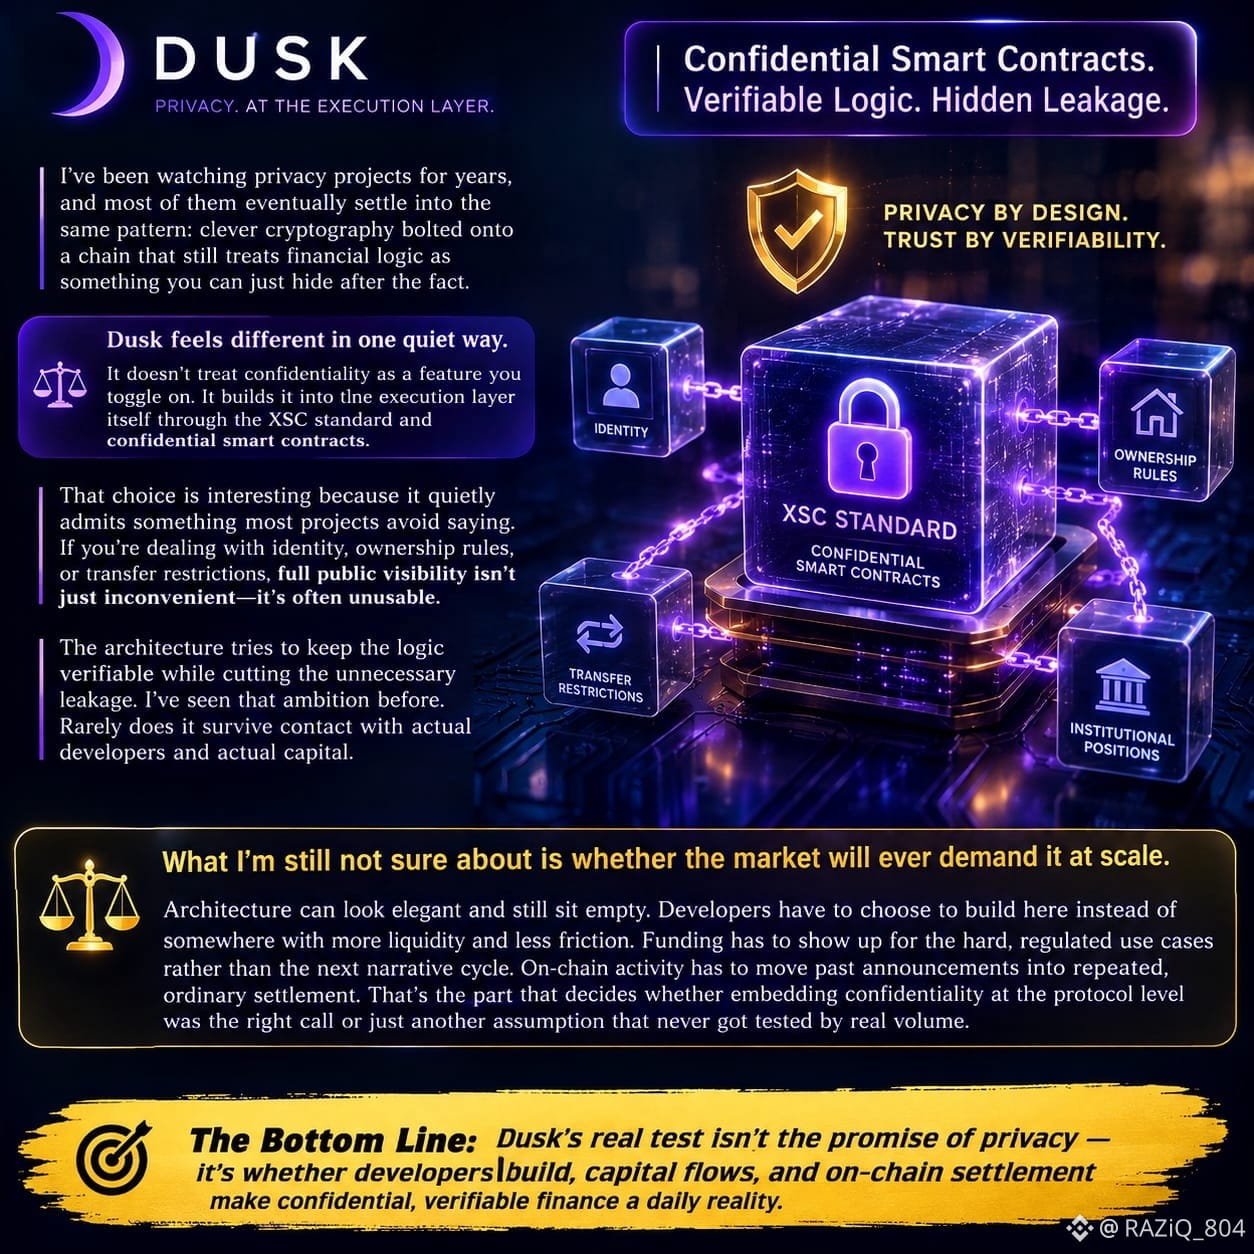
Je surveille des projets de confidentialité depuis des années, et la plupart finissent par suivre le même schéma : une cryptographie ingénieuse ajoutée à une chaîne qui continue pourtant à considérer que la logique financière, on peut simplement la masquer après coup. Dusk fait quelque chose d’un peu différent, sur un point discret. Il ne traite pas la confidentialité comme une fonctionnalité que l’on active. Il l’intègre directement dans la couche d’exécution elle-même grâce à la norme XSC et à des smart contracts confidentiels.
Ce choix est intéressant, car il admet en silence une chose que la plupart des projets évitent de dire. Si vous traitez de l’identité, des règles de propriété, des restrictions de transfert ou de positions institutionnelles, la visibilité publique totale n’est pas seulement contraignante : elle est souvent inexploitable. L’architecture cherche à conserver une logique vérifiable tout en réduisant les fuites inutiles. J’ai déjà vu cette ambition. Rarement y survit-elle au contact de développeurs réels et de capitaux réels.
Ce dont je ne suis pas encore sûr, en revanche, c’est de savoir si le marché en aura un jour besoin à grande échelle. Une architecture peut paraître élégante et rester pourtant vide. Les développeurs doivent choisir de construire ici plutôt que dans un autre endroit où il y a plus de liquidité et moins de friction. Le financement doit arriver pour les cas d’usage difficiles et régulés, plutôt que pour le cycle narratif suivant. L’activité on-chain doit passer des annonces aux règlements répétés et ordinaires. C’est ce qui décide si l’intégration de la confidentialité au niveau du protocole était le bon choix, ou simplement une autre hypothèse qui n’a jamais été validée par un volume réel.
@Dusk #dusk $DUSK