#dusk $DUSK @Dusk
Plus j’étudie Dusk, plus je pense que la « confidentialité » peut être trompeuse quand on l’utilise trop largement.
Pour la finance institutionnelle, la confidentialité ne consiste pas toujours à tout cacher. Il s’agit de contrôler qui peut voir quoi tout en étant capable de prouver que les règles ont été respectées.
C’est ce qui a attiré mon attention à propos de Dusk.
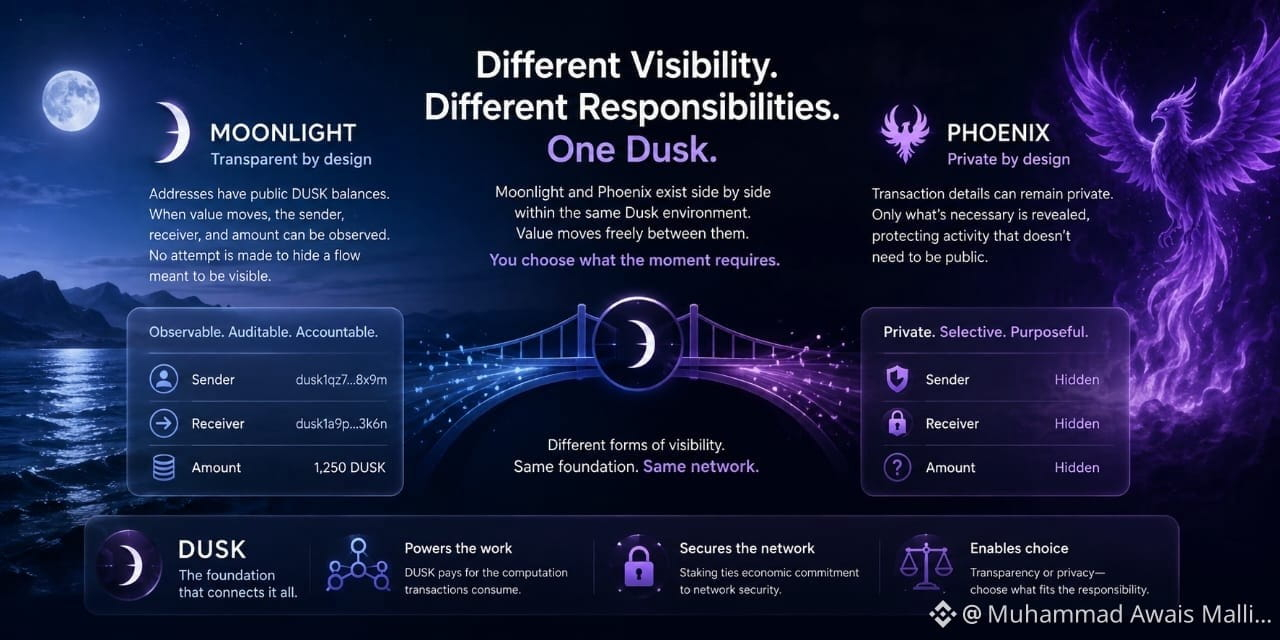
Moonlight prend en charge des comptes publics transparents, tandis que Phoenix gère des transferts confidentiels protégés par des boucliers. Ensuite, il y a Citadel, construit autour de l’accès à l’identité et de la divulgation sélective.
Ensemble, ils indiquent quelque chose d’intéressant : transparence et confidentialité n’ont pas à s’opposer. Elles peuvent être différents modes de visibilité selon ce dont une transaction a réellement besoin.
XSC s’inscrit aussi dans cette perspective. La norme Confidential Security Contract Standard est conçue autour de smart contracts confidentiels qui peuvent s’adapter aux exigences de confidentialité et de conformité.
Cela pourrait être important pour les titres tokenisés. Les émetteurs peuvent avoir besoin de transferts contrôlés et de vérifications d’éligibilité des investisseurs tout en gardant des positions individuelles privées, sans renoncer à un règlement vérifiable.
C’est mon principal enseignement tiré de mes recherches sur Dusk jusqu’à présent.
La visibilité permanente est souvent considérée comme une force des blockchains publiques. Mais lorsque l’actif est réglementé ou sensible sur le plan commercial, cette même visibilité peut devenir un inconvénient.
@Dusk ne demande pas simplement aux institutions de « faire confiance à la confidentialité ». Il cherche à faire entrer confidentialité, identité et règlement dans le même cadre.
La divulgation sélective pourrait-elle devenir un moteur d’adoption plus important pour la finance blockchain institutionnelle que la simple anonymité ?