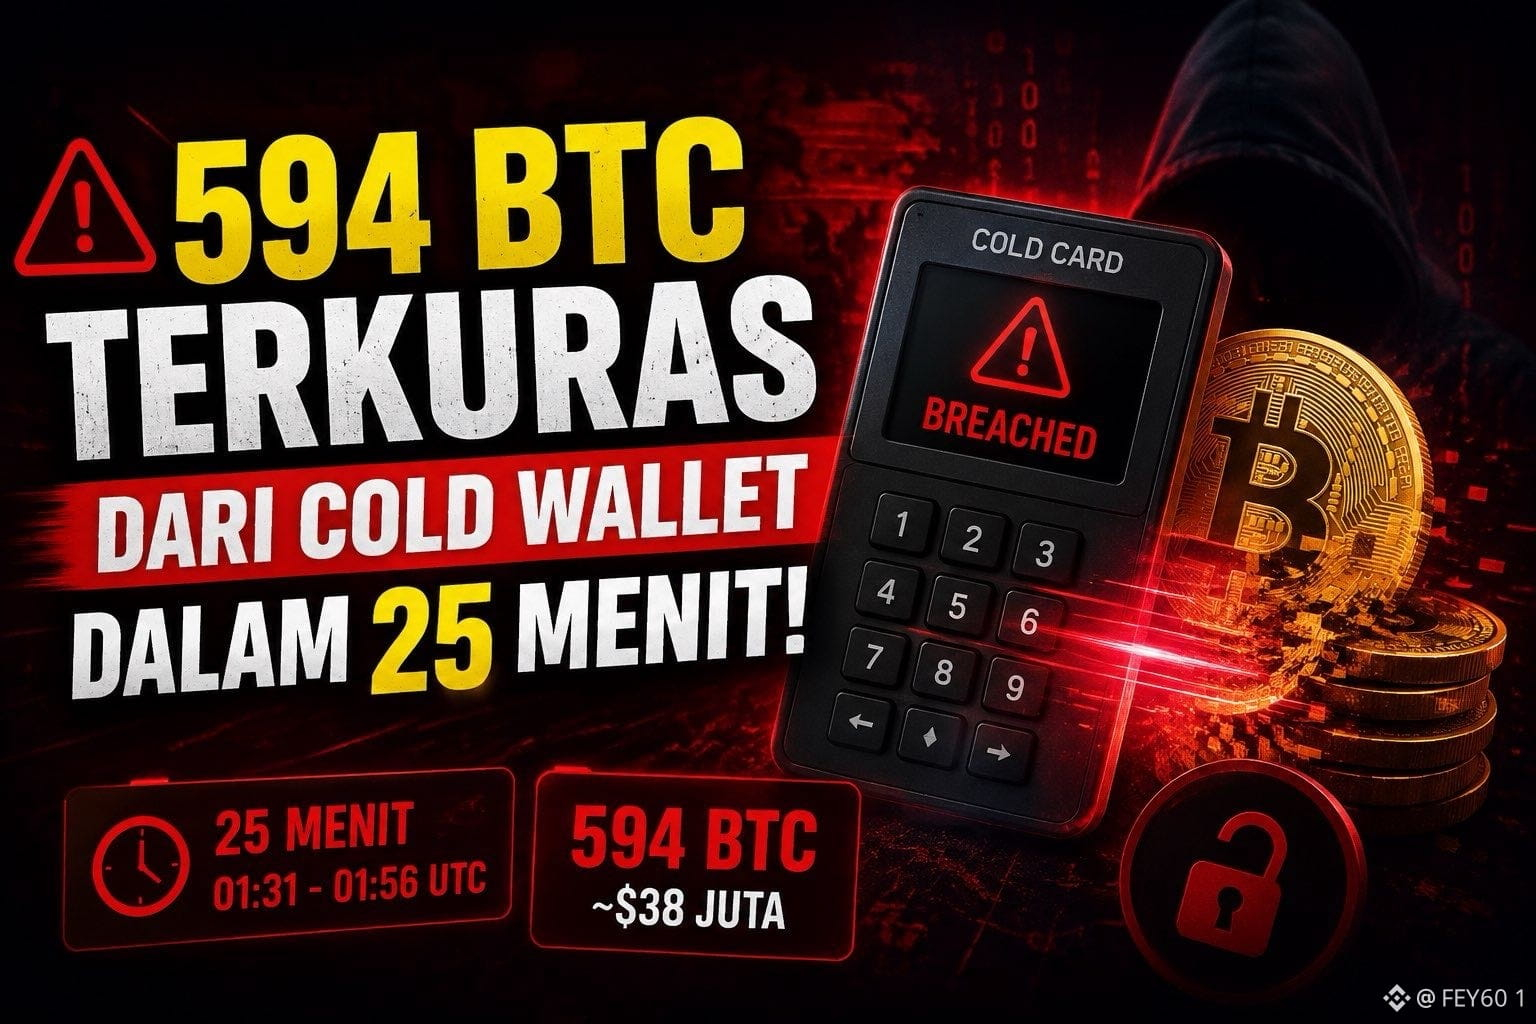
🚨 594 BTC vidés depuis un portefeuille cold wallet en 25 minutes !
594 $BTC, soit des dizaines de millions de dollars, ont été dérobés en seulement environ 25 minutes.
Ce qui rend cette affaire encore plus intéressante : ces portefeuilles n’ont même jamais été connectés à Internet.
Selon des chercheurs en sécurité, le problème viendrait d’un bug dans le firmware du générateur de nombres aléatoires (RNG) de COLDCARD. Sur certains appareils, le système utiliserait plutôt un générateur logiciel plus faible et emploierait des valeurs prédictibles comme seed.
Résultat : la seed du portefeuille, censée rester secrète, peut être reconstituée.
📌 Ce qui s’est passé :
• Environ 500 portefeuilles touchés
• 594 BTC ont pu être vidés
• Cela s’est produit en 3 blocs Bitcoin
• Période de l’attaque : 01:31–01:56 UTC
• Perte médiane : 0,41 BTC
• Plus grosse perte : 29,9 BTC
• L’attaquant semble cibler les portefeuilles en fonction du montant des soldes
Ce qui est frappant, c’est que l’analyse technique indique aussi que l’entropie sur les appareils Mk4/Mk5 peut chuter de 128 bits à environ 72 bits.
Alors, « cold wallet = sûr » peut-il encore être considéré comme une règle absolue ? 🤔
Cette affaire montre au contraire que la sécurité d’un portefeuille ne se résume pas à online vs offline : elle dépend aussi de la manière dont la seed est générée dès le départ.
Et comme toutes les transactions Bitcoin sont enregistrées publiquement, les traces de l’attaque peuvent également être analysées on-chain.
⚠️ Note : l’enquête est toujours en cours. Il vaut donc mieux considérer cette affaire comme une leçon sur la sécurité de la self-custody, plutôt que comme matière à FUD.