#ColdcardExploitFundsSentToMixers
🔐 Le plus gros vol de portefeuilles matériels de l’année
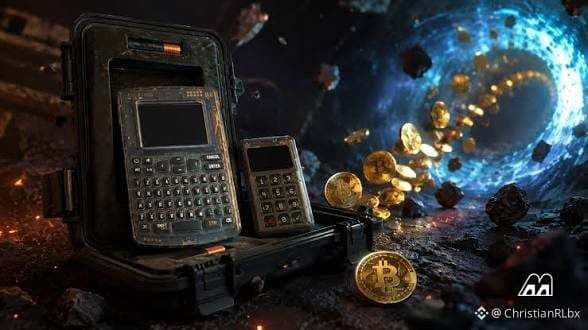
L’exploit de Coldcard est le troisième plus grand piratage de la crypto en 2026. Les attaquants ont commencé à déplacer les fonds volés vers des mixers (Wasabi, Tornado Cash) afin de dissimuler leur trace on-chain.
⚙️ La vulnérabilité : une erreur de fabrication de 2021
L’origine est un bug du firmware de Coldcard présent depuis mars 2021 (versions 4.0.1 à 4.1.9). Une erreur de configuration a fait que les appareils généraient des phrases mnémoniques avec une aléatoire très faible, réduisant la robustesse de la clé de 128 bits à seulement 40 bits. Cela a rendu les clés privées vulnérables aux attaques par force brute sans même avoir besoin d’un accès physique.
🚨 L’ampleur du vol
Depuis le 30 juillet 2026, au moins quatre vagues de vols :
· Fonds volés confirmés : ~1 816 BTC (>$116M) depuis plus de 5 200 adresses
· Estimation : pourrait dépasser les 2 055 BTC (~$130M)
· Victimes : plus de 7 300 portefeuilles
· Plusieurs attaquants : au moins 15 ont exploité la vulnérabilité
💸 Déplacement vers des mixers
· 64 $BTC (~$4,17M) vers Wasabi Wallet
· 200 $ETH (~$380K) vers Tornado Cash
· Utilisation de THORChain pour faire passer des BTC en ETH avant le mixer
· La majorité du butin (1 159 BTC) n’a pas encore été déplacée
📉 Conséquences
Le piratage a provoqué une crise de confiance dans la self-custody. Certains utilisateurs remettent leurs BTC vers des exchanges centralisés. Leçon à retenir : même les wallets matériels comportent des risques, et la mise à jour du firmware ne répare pas les semences déjà créées — les personnes touchées doivent générer une nouvelle phrase mnémonique et migrer leurs fonds.
Penses-tu que ce piratage affectera la confiance en la self-custody à long terme ? 👇
#Coldcard #Seguridad #Bitcoin❗ #HackerAlert
🔐 Le plus gros vol de portefeuilles matériels de l’année
L’exploit de Coldcard est le troisième plus grand piratage de la crypto en 2026. Les attaquants ont commencé à déplacer les fonds volés vers des mixers (Wasabi, Tornado Cash) afin de dissimuler leur trace on-chain.
⚙️ La vulnérabilité : une erreur de fabrication de 2021
L’origine est un bug du firmware de Coldcard présent depuis mars 2021 (versions 4.0.1 à 4.1.9). Une erreur de configuration a fait que les appareils généraient des phrases mnémoniques avec une aléatoire très faible, réduisant la robustesse de la clé de 128 bits à seulement 40 bits. Cela a rendu les clés privées vulnérables aux attaques par force brute sans même avoir besoin d’un accès physique.
🚨 L’ampleur du vol
Depuis le 30 juillet 2026, au moins quatre vagues de vols :
· Fonds volés confirmés : ~1 816 BTC (>$116M) depuis plus de 5 200 adresses
· Estimation : pourrait dépasser les 2 055 BTC (~$130M)
· Victimes : plus de 7 300 portefeuilles
· Plusieurs attaquants : au moins 15 ont exploité la vulnérabilité
💸 Déplacement vers des mixers
· 64 $BTC (~$4,17M) vers Wasabi Wallet
· 200 $ETH (~$380K) vers Tornado Cash
· Utilisation de THORChain pour faire passer des BTC en ETH avant le mixer
· La majorité du butin (1 159 BTC) n’a pas encore été déplacée
📉 Conséquences
Le piratage a provoqué une crise de confiance dans la self-custody. Certains utilisateurs remettent leurs BTC vers des exchanges centralisés. Leçon à retenir : même les wallets matériels comportent des risques, et la mise à jour du firmware ne répare pas les semences déjà créées — les personnes touchées doivent générer une nouvelle phrase mnémonique et migrer leurs fonds.
Penses-tu que ce piratage affectera la confiance en la self-custody à long terme ? 👇
#Coldcard #Seguridad #Bitcoin❗ #HackerAlert