@BabylonLabs_io ki En observant l’architecture TBV, j’ai compris une chose intéressante.
Les garanties cryptographiques du whitepaper semblent très solides, mais en pratique la sécurité ne se limite pas aux mathématiques : elle est aussi testée par des cas limites (edge cases).
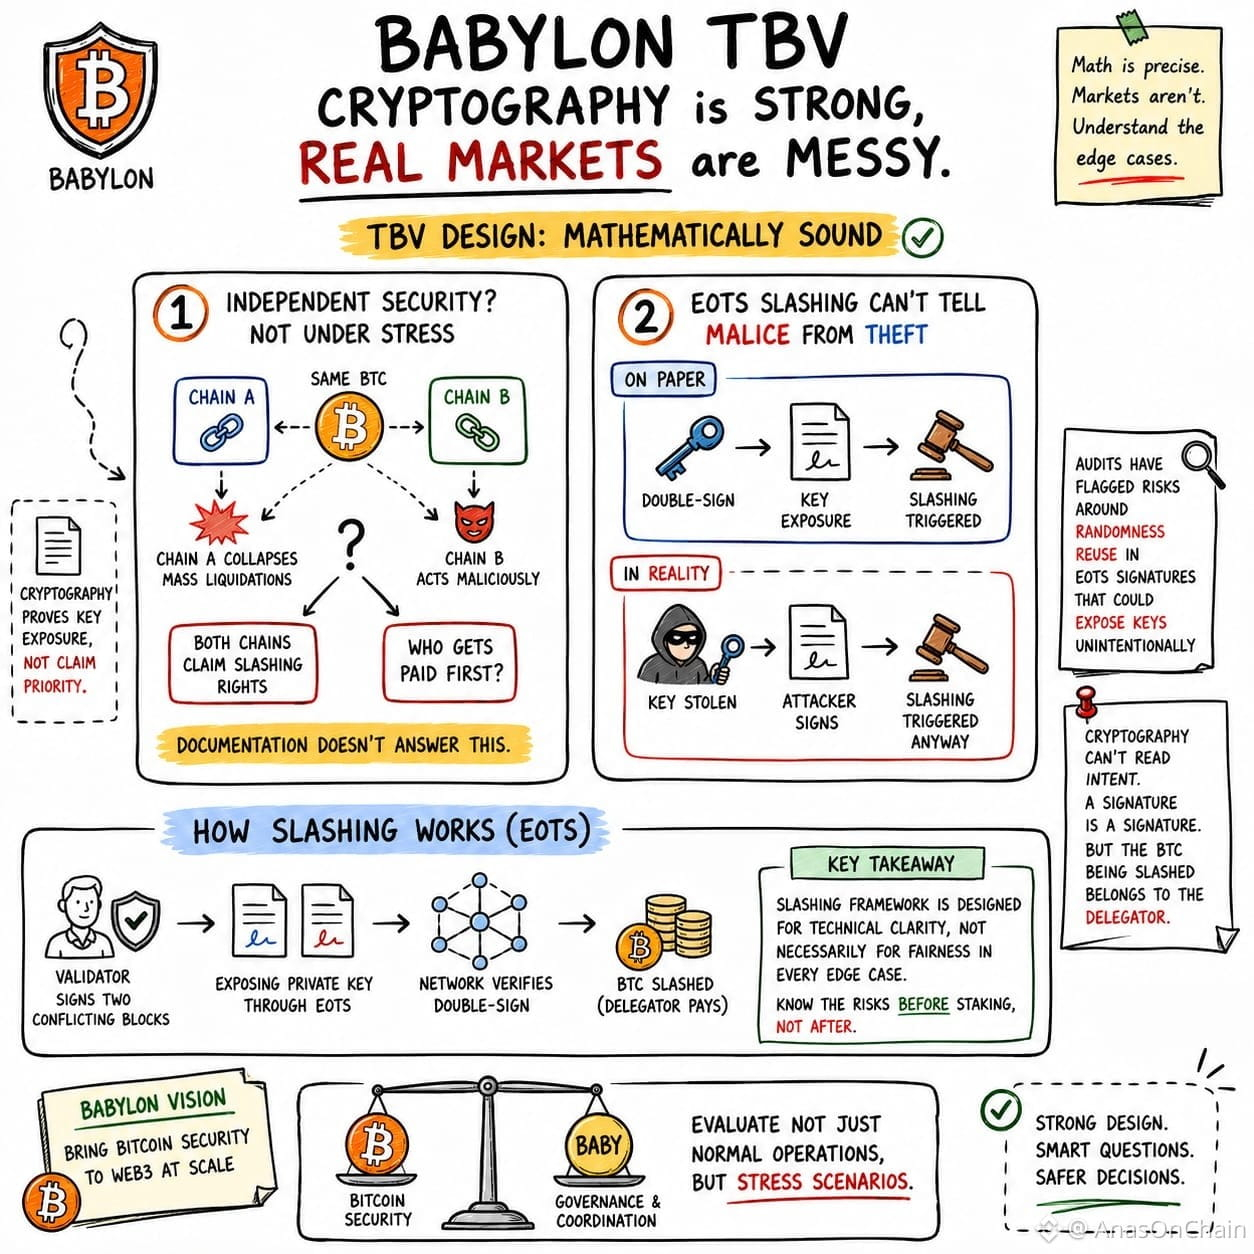
Le modèle TBV permet qu’un même BTC fournisse une sécurité économique à plusieurs Bitcoin Secured Networks. C’est une conception puissante pour l’efficacité du capital. Mais si, pendant un stress extrême du marché, deux chaînes génèrent une revendication de slashing contre le même validateur, sur quelle base la priorité sera-t-elle décidée ? Ce scénario n’est pas clairement défini dans la documentation.
Deuxième observation : le mécanisme de slashing EOTS.
L’EOTS force l’honnêteté du validateur, car une double signature révèle la clé privée et déclenche le slashing. Mais la blockchain ne peut voir que la signature, pas l’intention. Si la clé est compromise et que l’attaquant signe avec cette même clé, le résultat on-chain apparaîtra quand même comme une double signature.
C’est pourquoi, pour moi, les audits de sécurité indépendants considèrent que la gestion de la randomisation et la gestion des clés sont des domaines critiques : l’implémentation technique est aussi importante pour la sécurité que la conception cryptographique.
Pour moi, ce n’est pas une faiblesse du protocole...
C’est un point pour comprendre le modèle de confiance.
Les délégateurs ne choisissent pas seulement un rendement ou des récompenses. Ils font aussi confiance à ce cadre de slashing qui fournit une clarté technique, même s’il ne peut pas identifier l’intention dans tous les cas limites.
Babylon étend la sécurité du Bitcoin vers le Web3, mais en évaluant ce modèle de sécurité, il ne faut pas seulement regarder le fonctionnement normal : il faut aussi examiner les scénarios de stress.
@BabylonLabs_io $BABY #baby
Les garanties cryptographiques du whitepaper semblent très solides, mais en pratique la sécurité ne se limite pas aux mathématiques : elle est aussi testée par des cas limites (edge cases).
Le modèle TBV permet qu’un même BTC fournisse une sécurité économique à plusieurs Bitcoin Secured Networks. C’est une conception puissante pour l’efficacité du capital. Mais si, pendant un stress extrême du marché, deux chaînes génèrent une revendication de slashing contre le même validateur, sur quelle base la priorité sera-t-elle décidée ? Ce scénario n’est pas clairement défini dans la documentation.
Deuxième observation : le mécanisme de slashing EOTS.
L’EOTS force l’honnêteté du validateur, car une double signature révèle la clé privée et déclenche le slashing. Mais la blockchain ne peut voir que la signature, pas l’intention. Si la clé est compromise et que l’attaquant signe avec cette même clé, le résultat on-chain apparaîtra quand même comme une double signature.
C’est pourquoi, pour moi, les audits de sécurité indépendants considèrent que la gestion de la randomisation et la gestion des clés sont des domaines critiques : l’implémentation technique est aussi importante pour la sécurité que la conception cryptographique.
Pour moi, ce n’est pas une faiblesse du protocole...
C’est un point pour comprendre le modèle de confiance.
Les délégateurs ne choisissent pas seulement un rendement ou des récompenses. Ils font aussi confiance à ce cadre de slashing qui fournit une clarté technique, même s’il ne peut pas identifier l’intention dans tous les cas limites.
Babylon étend la sécurité du Bitcoin vers le Web3, mais en évaluant ce modèle de sécurité, il ne faut pas seulement regarder le fonctionnement normal : il faut aussi examiner les scénarios de stress.
@BabylonLabs_io $BABY #baby