
Aujourd’hui, on va parler d’une chose super puissante.
Le projet Babylon @BabylonLabs_io : il peut prêter les capacités de sécurité de Bitcoin à d’autres blockchains. Comment le prête-t-il ? Principalement grâce à deux astuces.
Première astuce : appeler une signature spéciale.
Les nœuds qui aident à confirmer les blocs doivent utiliser une méthode particulière pour signer. Si un même nœud signe deux fois, à la même hauteur, deux choses différentes, alors les autres peuvent directement calculer sa clé privée à partir de ces deux signatures. Une fois la clé privée révélée, son argent sera confisqué. #baby Comme ça, qui oserait faire le mal devrait payer.
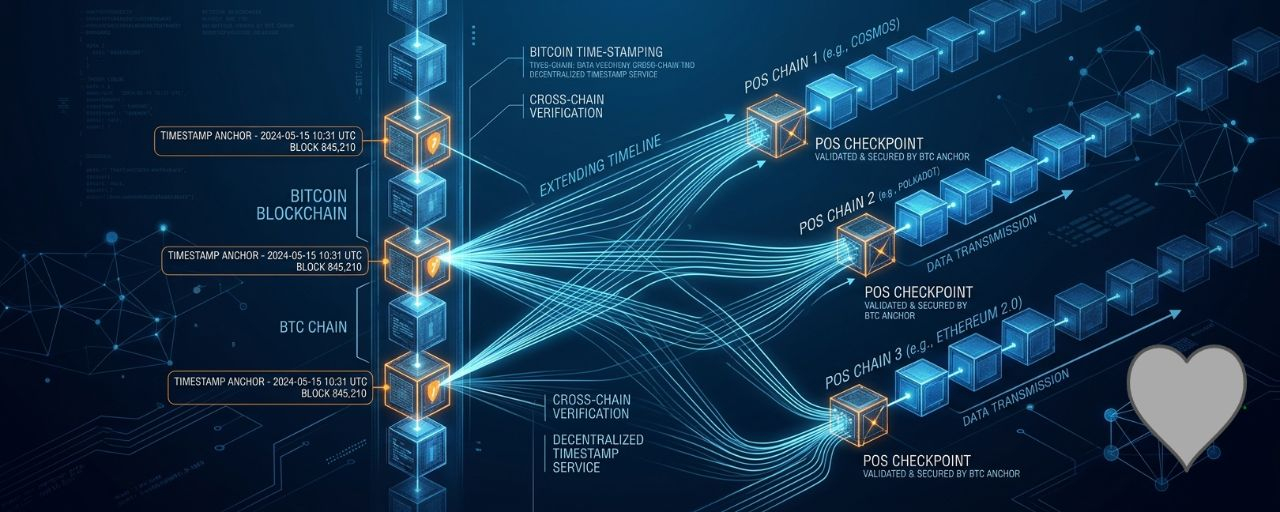
Deuxième méthode : elle s’appelle l’horodatage de Bitcoin.
$BABY enregistrera, de façon très simple et vérifiable, dans le grand livre de Bitcoin d’autres événements importants sur la chaîne et des points de contrôle. Comme personne ne peut modifier le grand livre de Bitcoin, ces enregistrements ressemblent à des clous de temps plantés dans un mur. À l’avenir, quiconque voudrait falsifier l’historique ne le pourra tout simplement pas, car des preuves restent déjà sur Bitcoin.
En bref :
Des signatures spéciales obligent les personnes malveillantes à payer ;
Les horodatages empêchent qu’on modifie sournoisement le passé.
Ces deux techniques mises ensemble permettent de transférer les capacités de sécurité de Bitcoin à d’autres chaînes.
Résumé :
EOTS répond à « faire le mal entraîne une sanction » ; l’horodatage répond à « l’histoire ne peut pas être réécrite ». Ensemble, ces deux éléments constituent la base technique de Babylon qui permet à la sécurité de Bitcoin de « s’étendre » aux autres chaînes.