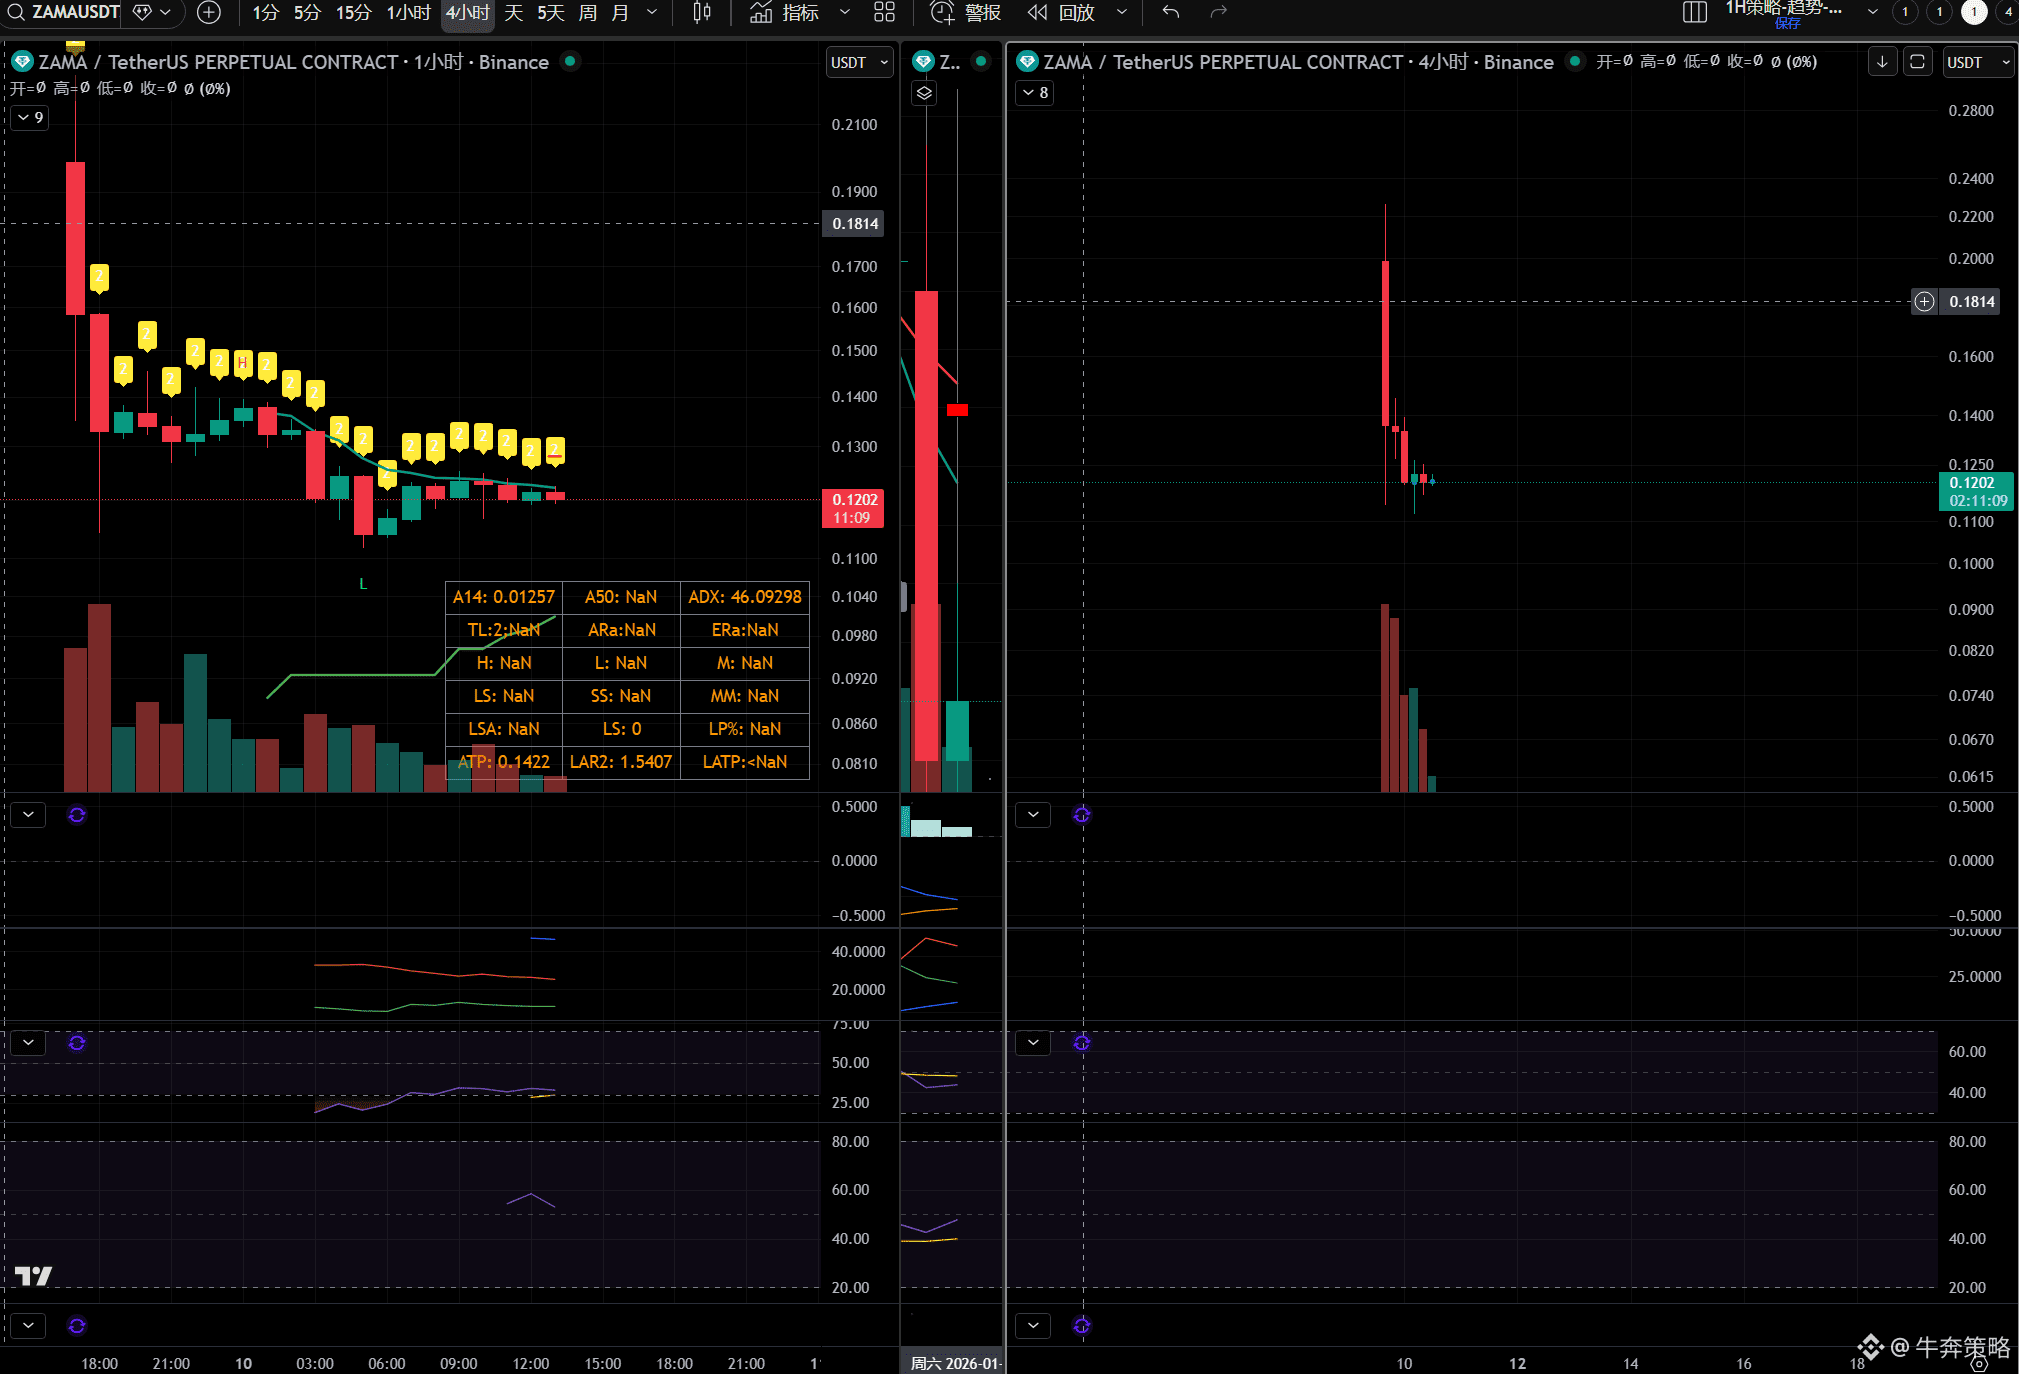
Étude sur la recherche $ZAMA : soit survivre en devenant une infrastructure de calcul de confidentialité, soit mourir lentement
I. La relation fondamentale entre ZAMA et FHE
(1) Le cœur de ZAMA n'est pas la blockchain, mais le FHE. Le FHE est un paradigme de calcul crypté, ouvert, open source et évolué depuis longtemps par la communauté académique. ZAMA propose une implémentation du FHE, plus ingénierisée et plus utilisable, et s'efforce de construire une chaîne d'outils de développement et un environnement d'exécution sur cette base.
(2) Fondamentalement : ZAMA = une implémentation ingénierisée et une tentative commerciale du FHE, mais pas le FHE lui-même.
(3) Cela signifie que des barrières technologiques existent, mais qu'elles ne sont pas intrinsèquement incontournables.
2. Si ZAMA est positionné comme « L1/L2 de confidentialité »
II. Si ZAMA se définit comme une chaîne de confidentialité :
(1) Attirer les développeurs pour déployer des DApp / DeFi, supporter directement l'écosystème d'applications sur la chaîne, capturer de la valeur via le TVL, les frais de transaction et l'économie de jetons.
(2) Alors la conclusion est très claire : dans le secteur extrêmement saturé des L1/L2, l'échec peut être déclaré dès le départ.
(3) La confidentialité en tant que « seul argument de vente » ne suffit pas à faire fonctionner un moteur de croissance pour une blockchain publique.
III. Si ZAMA souhaite devenir une version « Chainlink » du calcul de confidentialité
(1) C'est la seule voie possible pour ZAMA : ne pas créer de chaîne principale, mais devenir une infrastructure de calcul de confidentialité au niveau d'exécution.
(2) Une position similaire à : « Confidentialité en tant que service (Privacy-as-a-Service) » ou « Co-processeur d'exécution confidentielle »
(3) Mais une question critique surgit immédiatement : pourquoi les L1/L2 devraient-elles confier l'exécution confidentielle à ZAMA ? Ne peuvent-elles pas le faire elles-mêmes ?
(4) Ce n'est pas un problème technique, mais un problème de souveraineté.
IV. Le vrai risque de ZAMA : être « toujours optionnel, mais jamais indispensable »
(1) Jusqu'à ce que ZAMA devienne une couche de confidentialité « incontournable », elle se trouve dans un état dangereux : le FHE est important, mais son implémentation peut être remplacée ; la demande en confidentialité existe, mais ne nécessite pas forcément une externalisation.
(2) Les principales chaînes ont trop de choix : développer une version simplifiée du calcul de confidentialité, utiliser le ZK / TEE / confidentialité au niveau de l'application ou reporter la solution.
Conclusion : Si ZAMA ne peut pas s'étendre à d'autres chaînes pour être appliquée, ce qui lui reste n'est plus que de la valeur narrative et de l'espace pour les spéculations.
I. La relation fondamentale entre ZAMA et FHE
(1) Le cœur de ZAMA n'est pas la blockchain, mais le FHE. Le FHE est un paradigme de calcul crypté, ouvert, open source et évolué depuis longtemps par la communauté académique. ZAMA propose une implémentation du FHE, plus ingénierisée et plus utilisable, et s'efforce de construire une chaîne d'outils de développement et un environnement d'exécution sur cette base.
(2) Fondamentalement : ZAMA = une implémentation ingénierisée et une tentative commerciale du FHE, mais pas le FHE lui-même.
(3) Cela signifie que des barrières technologiques existent, mais qu'elles ne sont pas intrinsèquement incontournables.
2. Si ZAMA est positionné comme « L1/L2 de confidentialité »
II. Si ZAMA se définit comme une chaîne de confidentialité :
(1) Attirer les développeurs pour déployer des DApp / DeFi, supporter directement l'écosystème d'applications sur la chaîne, capturer de la valeur via le TVL, les frais de transaction et l'économie de jetons.
(2) Alors la conclusion est très claire : dans le secteur extrêmement saturé des L1/L2, l'échec peut être déclaré dès le départ.
(3) La confidentialité en tant que « seul argument de vente » ne suffit pas à faire fonctionner un moteur de croissance pour une blockchain publique.
III. Si ZAMA souhaite devenir une version « Chainlink » du calcul de confidentialité
(1) C'est la seule voie possible pour ZAMA : ne pas créer de chaîne principale, mais devenir une infrastructure de calcul de confidentialité au niveau d'exécution.
(2) Une position similaire à : « Confidentialité en tant que service (Privacy-as-a-Service) » ou « Co-processeur d'exécution confidentielle »
(3) Mais une question critique surgit immédiatement : pourquoi les L1/L2 devraient-elles confier l'exécution confidentielle à ZAMA ? Ne peuvent-elles pas le faire elles-mêmes ?
(4) Ce n'est pas un problème technique, mais un problème de souveraineté.
IV. Le vrai risque de ZAMA : être « toujours optionnel, mais jamais indispensable »
(1) Jusqu'à ce que ZAMA devienne une couche de confidentialité « incontournable », elle se trouve dans un état dangereux : le FHE est important, mais son implémentation peut être remplacée ; la demande en confidentialité existe, mais ne nécessite pas forcément une externalisation.
(2) Les principales chaînes ont trop de choix : développer une version simplifiée du calcul de confidentialité, utiliser le ZK / TEE / confidentialité au niveau de l'application ou reporter la solution.
Conclusion : Si ZAMA ne peut pas s'étendre à d'autres chaînes pour être appliquée, ce qui lui reste n'est plus que de la valeur narrative et de l'espace pour les spéculations.