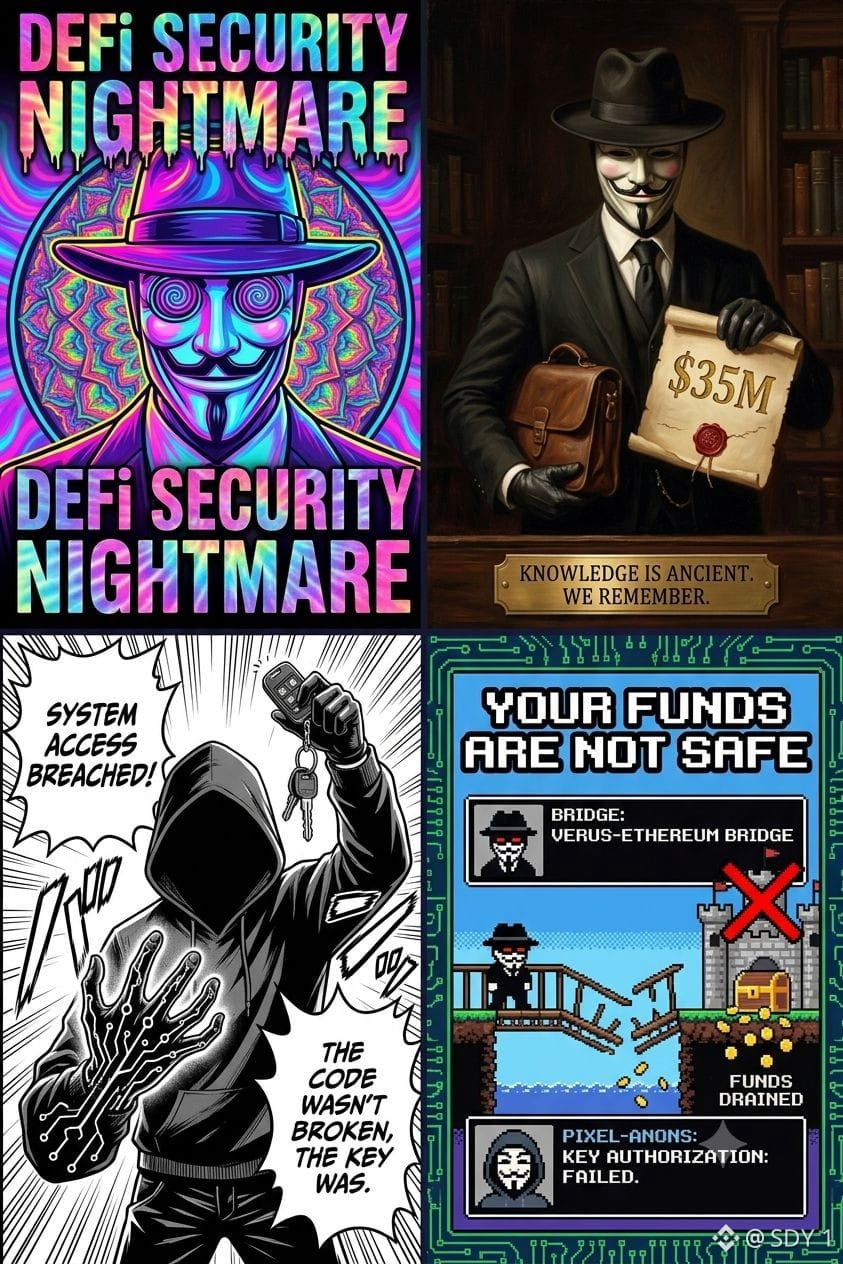
DeFi vient de vivre un cauchemar de sécurité de six heures Plus de 35 millions de dollars auraient été perdus au cours de trois exploits, le plus gros incident impliquant AFX Trade, où environ 24,15 M$ en $USDC ont été vidés via un pont tiers. Le pont officiel d’Arbitrum n’a pas été compromis. Le problème signalé se trouvait dans le pont opéré par le protocole et dans son système d’autorisation. Le plus grand enseignement est simple : la sécurité de DeFi ne s’arrête pas à la blockchain Elle dépend aussi de : • l’infrastructure des ponts • les smart contracts • les clés de signature • les validateurs • les systèmes back-end • les contrôles de retrait Dans le cas d’AFX, le pont aurait exécuté comme prévu. La faiblesse alléguée se situait dans la couche d’autorisation, où les attaquants ont pris le contrôle des clés nécessaires pour approuver les retraits. Un autre exploit aurait vidé environ 7,5 M$ du Verus-Ethereum Bridge, soulevant une question malaisante : Les protocoles corrigent-ils de véritables failles de sécurité fondamentales ou ne font-ils que colmater des vulnérabilités jusqu’au prochain assaut ? Ce n’est pas un échec de $BTC ou de $ETH. C’est un échec au niveau de la couche applicative. Mais quand les utilisateurs perdent leurs fonds, la distinction compte peu. Le vrai enseignement : Ne faites pas seulement confiance à la chaîne. Comprenez l’infrastructure qui se situe entre vous et vos actifs Car dans DeFi, le maillon le plus faible n’est peut-être pas le code Il peut s’agir de la clé qui le contrôle. #BTC Price Analysis# #Macro Insights# #Bitcoin Price Prediction: What is Bitcoins next move?#

Publier
--
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.