En fouillant dans OpenGradient pendant une tâche sur CreatorPad aujourd’hui, et quelque chose à propos de la configuration du TEE m’a empêché d’avancer. @OpenGradient $OPG #OPG présente tout cela comme une infrastructure d’IA sécurisée — et le cadrage est techniquement exact, mais il y a un détail précis sur la façon dont ça fonctionne réellement qui frappe différemment quand on regarde au-delà de la surface.
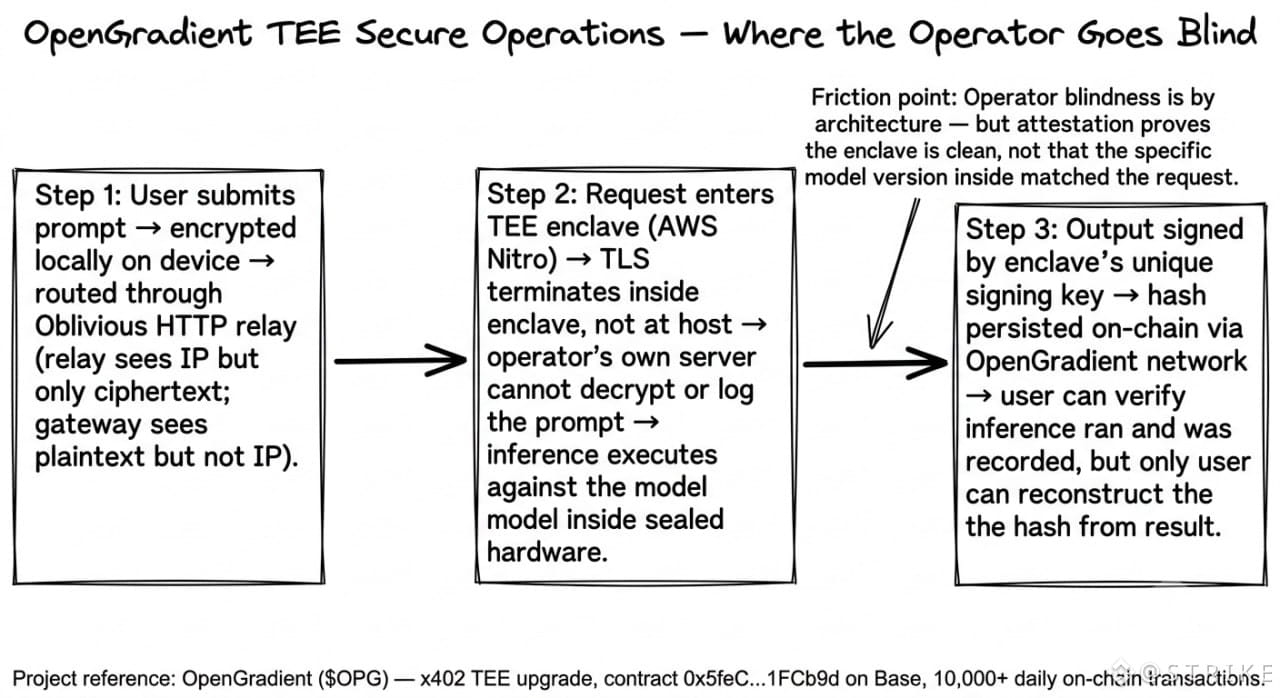
Le processus d’enregistrement du nœud TEE. Chaque nœud d’inférence qui veut servir des requêtes à l’intérieur d’un environnement d’exécution sécurisé (Trusted Execution Environment) doit prouver cryptographiquement — avant d’être autorisé sur le réseau — qu’il exécute exactement le bon logiciel, sans altération. AWS Nitro Enclaves génère l’attestation, AWS la signe en tant qu’autorité de certification. Et voici la partie qui m’a fait reposer ma tasse de café : l’opérateur du nœud qui fait tourner le matériel ne peut physiquement pas lire ni journaliser les prompts qui transitent sur sa propre machine. L’enclave termine le TLS en son sein. Pas sur le serveur. À l’intérieur de l’enclave. L’opérateur est aveugle aux données qu’il traite.
C’est une propriété de sécurité significative. La plupart des produits de « IA sécurisée » vous demandent de faire confiance à un document de politique. Celui-ci rend l’opérateur structurellement incapable de vous trahir, même s’il le voulait. Le réseau a poussé plus de 10 000 transactions quotidiennes on-chain cette semaine, avec le contrat 0x5feC...1FCb9d sur Base, mais la véritable activité se situe dans la couche d’enclave qu’on ne peut pas observer directement.
…ce qui, précisément, est aussi là que le doute s’insinue. Si l’opérateur ne peut pas voir ce qui a été exécuté, et que la preuve ne fait que confirmer que l’enclave n’a pas été falsifiée — qui, en réalité, vérifie la version exacte du modèle à l’intérieur de l’enclave, celle que vous aviez demandée ?
Le processus d’enregistrement du nœud TEE. Chaque nœud d’inférence qui veut servir des requêtes à l’intérieur d’un environnement d’exécution sécurisé (Trusted Execution Environment) doit prouver cryptographiquement — avant d’être autorisé sur le réseau — qu’il exécute exactement le bon logiciel, sans altération. AWS Nitro Enclaves génère l’attestation, AWS la signe en tant qu’autorité de certification. Et voici la partie qui m’a fait reposer ma tasse de café : l’opérateur du nœud qui fait tourner le matériel ne peut physiquement pas lire ni journaliser les prompts qui transitent sur sa propre machine. L’enclave termine le TLS en son sein. Pas sur le serveur. À l’intérieur de l’enclave. L’opérateur est aveugle aux données qu’il traite.
C’est une propriété de sécurité significative. La plupart des produits de « IA sécurisée » vous demandent de faire confiance à un document de politique. Celui-ci rend l’opérateur structurellement incapable de vous trahir, même s’il le voulait. Le réseau a poussé plus de 10 000 transactions quotidiennes on-chain cette semaine, avec le contrat 0x5feC...1FCb9d sur Base, mais la véritable activité se situe dans la couche d’enclave qu’on ne peut pas observer directement.
…ce qui, précisément, est aussi là que le doute s’insinue. Si l’opérateur ne peut pas voir ce qui a été exécuté, et que la preuve ne fait que confirmer que l’enclave n’a pas été falsifiée — qui, en réalité, vérifie la version exacte du modèle à l’intérieur de l’enclave, celle que vous aviez demandée ?