
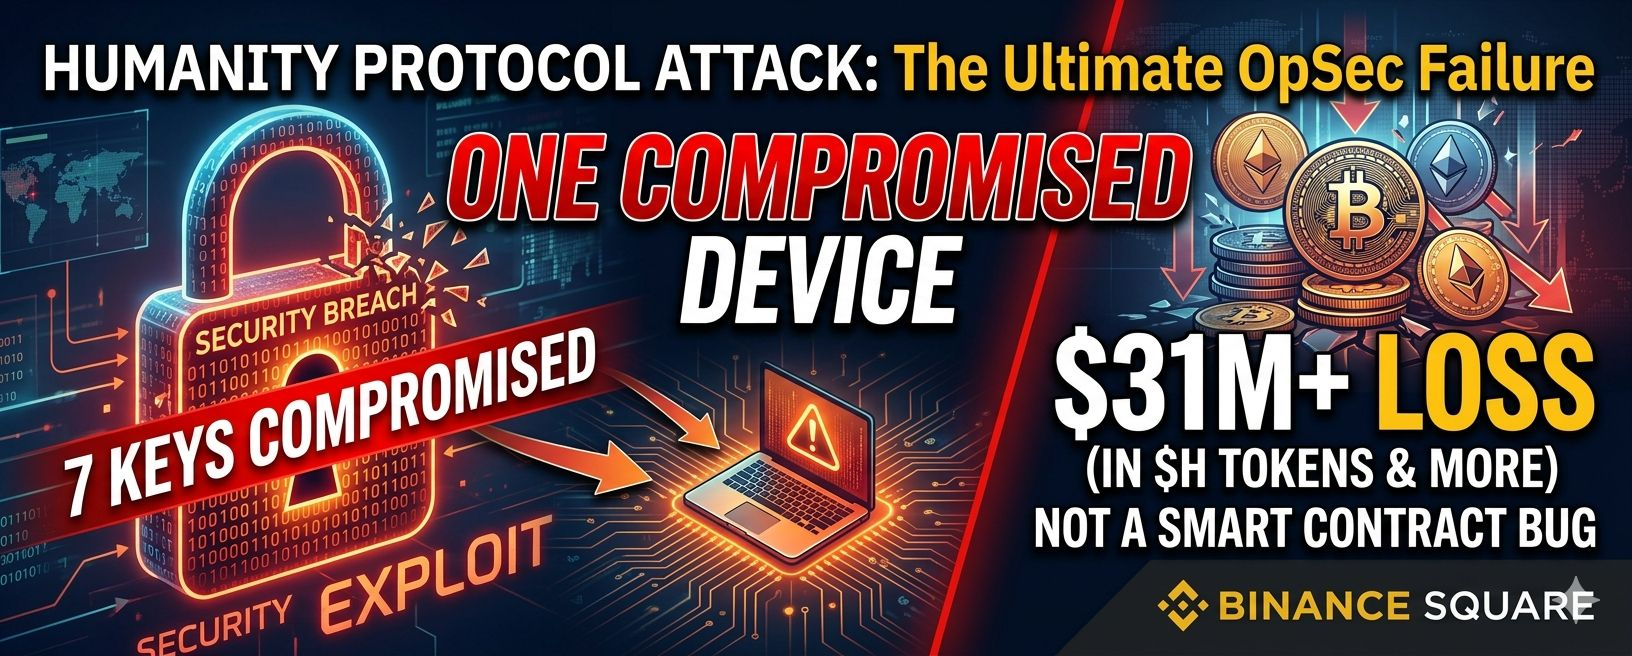
Le Humanity Protocol vient de publier son rapport d'enquête officiel concernant l'attaque dévastatrice du 8 juin, qui a entraîné plus de 31 millions de dollars de pertes.
Si vous pensez qu'il s'agissait d'une exploitation de smart contract hautement sophistiquée... détrompez-vous.
Zéro Bugs, Échec Pur de l'OpSec
Le rapport indique explicitement qu'il n'y avait AUCUN bug dans le pont, le token, ou les smart contracts Safe. Le code fonctionnait parfaitement.
Au lieu de cela, l'attaquant est entré par la porte principale en utilisant des clés privées légitimes.
Comment cela s'est-il produit ?
Infection par malware :
La machine d'un développeur a été infectée par un malware, donnant au hacker un accès root complet.
L'Erreur Fatale :
Lors du lancement du mainnet du projet en juin 2025, plusieurs clés privées critiques ont été sauvegardées par inadvertance sur ce même appareil.
Le Jackpot :
À cause de cette sauvegarde locale, l'attaquant a réussi à extraire TOUTES les 7 clés critiques d'un
point unique de compromission :
Clé de Portefeuille Administrateur Hot Wallet
Clés de Propriétaire Sécurisées Ethereum (ETH)
Clés de Propriétaire Sécurisées BSC
Avec toutes ces clés en main, le hacker a facilement autorisé des transferts, des transactions sécurisées et des mises à jour proxy.
La Grande Leçon
Un portefeuille multi-signatures est censé distribuer le pouvoir afin qu'aucune personne ou appareil unique ne puisse compromettre les fonds. Stocker plusieurs clés de propriétaire sur une seule machine de développement connectée à Internet contredit complètement l'idée de décentralisation.
La rapidité et la commodité lors d'un lancement de mainnet ne devraient jamais se faire au détriment de la sécurité opérationnelle de base.
Que pensez-vous les gars ? Est-ce le moment d'appliquer des audits de sécurité plus stricts sur les workflows des développeurs, pas seulement sur le code ? Faites-le moi savoir ci-dessous ! 👇