


Gnosis travaille à contenir une exploitation lundi affectant son produit Gnosis Pay après que le co-fondateur Martin Köppelmann a reconnu un hack actif impliquant le module de délai du système et a déclaré que le projet couvrirait les pertes des utilisateurs.
Köppelmann a d'abord conseillé aux utilisateurs de retirer leurs fonds, un avertissement rapidement amplifié par la société de sécurité blockchain PeckShield, qui a déclaré que les utilisateurs étaient fortement conseillés de retirer tous leurs fonds (EURe et GNO) et de vérifier leur exposition.
Le co-fondateur de Gnosis a ensuite retiré ce conseil, cependant, et a supprimé le tweet initial, disant que la plupart des utilisateurs ne pourraient pas retirer leurs fonds. Il a réitéré que l'équipe de Gnosis "travaille activement à contenir les dommages" et remboursera les utilisateurs.
Gnosis est un projet Ethereum de longue date, surtout connu pour son infrastructure de portefeuilles à contrats intelligents et pour Gnosis Chain, un réseau compatible avec la machine virtuelle Ethereum (EVM) utilisé pour les paiements et la finance décentralisée.
Les directives changeantes laissent plusieurs questions sans réponse, notamment le montant dérobé, quels contrats ou quels utilisateurs sont concernés, et si le problème provient du module de délai Zodiac lui-même, de sa configuration dans Gnosis Pay, ou d’une faille architecturale plus large.
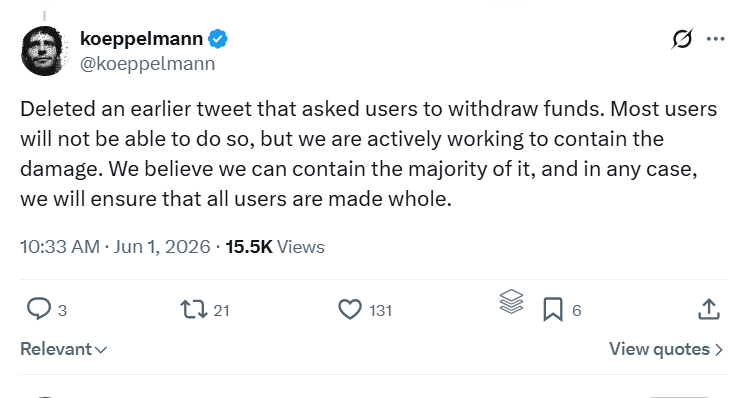
Le cofondateur de Gnosis s’engage à indemniser les utilisateurs. Source : Koeppelmann
Cointelegraph a contacté Gnosis et Gnosis Pay pour obtenir des commentaires, mais n’avait pas reçu de réponse au moment de la publication.
L’ancien développeur principal du protocole Near, Vadim Zacodil, a déclaré que le design de Gnosis Pay achemine la self-custody des utilisateurs via une couche partagée « de délai » qui met en file d’attente les transactions sortantes de nombreux Safe en même temps ; ainsi, un bug ou un exploit à cet endroit peut pousser des retraits malveillants dans les files d’attente de milliers d’utilisateurs simultanément, même si les clés individuelles ne bougent jamais.
Dans la pratique, a-t-il fait valoir, ce qui protège les utilisateurs dans cet incident tient moins aux comptes Safe en self-custody qu’à la capacité de Gnosis de mettre l’infrastructure en pause et d’engager des fonds du trésor pour couvrir les pertes.
L’incident fait suite à l’exploitation d’un module Safe tiers
L’incident survient à peine quelques jours après un exploit distinct impliquant un module tiers connecté à Safe, l’infrastructure de portefeuille de contrats intelligents, initialement incubée au sein de l’écosystème Gnosis et désormais développée par Safe Labs.
Dans ce cas, un contrat SquidRouterModule interagissant avec des portefeuilles Safe a été abusé pour siphonner environ 3,2 millions de dollars auprès d’environ 86 Safe sur Ethereum et Base, poussant Safe Labs et Squid à déclarer que la vulnérabilité se situait en dehors de leurs protocoles de base.
Cela intervient aussi après un mois de pertes liées aux exploits crypto globalement réduites. D’après des données de CertiK publiées dimanche, les pertes totales seraient tombées à environ 68,3 millions de dollars en mai, soit une baisse d’environ 90 % par rapport à avril, marquant le troisième mois de l’année avec des pertes inférieures à 100 millions de dollars.
Magazine : La loi CLARITY sera-t-elle bonne — ou mauvaise — pour la DeFi ?