


Source : Centre national de traitement des urgences informatiques sur les virus
Le 29 décembre 2020, une importante attaque de hackers a eu lieu dans le pool de minage LuBian, avec un total de 127272.06953176 bitcoins (d'une valeur de marché d'environ 3,5 milliards de dollars à l'époque, maintenant d'une valeur de 15 milliards de dollars) dérobés par les attaquants. Le détenteur de cette énorme quantité de bitcoins n'est autre que Chen Zhi, président du groupe royal du Cambodge. Après l'incident de piratage, Chen Zhi et son groupe royal ont publié plusieurs messages sur la blockchain au début de 2021 et en juillet 2022, appelant les hackers à retourner les bitcoins volés et se déclarant prêts à payer une rançon, mais n'ont reçu aucune réponse. Étrangement, ces bitcoins volés sont restés inactifs dans un portefeuille bitcoin contrôlé par les attaquants pendant 4 ans, sans bouger d'un centime. Cela ne correspond manifestement pas au comportement habituel des hackers qui cherchent à monétiser rapidement pour poursuivre des bénéfices, mais ressemble plutôt à une opération de précision orchestrée par une « organisation de hackers de niveau national ». Ce n'est qu'en juin 2024 que ces bitcoins volés ont été transférés à une nouvelle adresse de portefeuille bitcoin, où ils restent toujours inactifs.
Le 14 octobre 2025, le ministère de la Justice des États-Unis a annoncé des accusations criminelles contre Chen Zhi, affirmant avoir saisi 127 000 Bitcoins appartenant à Chen Zhi et à son groupe Taizi. De nombreuses preuves indiquent que cette énorme quantité de Bitcoins saisie par le gouvernement américain provient des Bitcoins du pool LuBian, qui avaient été volés par des hackers dès 2020. Cela signifie que le gouvernement américain avait peut-être déjà volé les 127 000 Bitcoins détenus par Chen Zhi grâce à des techniques de hacking dès 2020, constituant un exemple typique d'un événement de « hack noir » orchestré par un groupe de hackers de niveau national. Ce rapport, du point de vue technique, analyse en profondeur les détails techniques clés de cet événement, en mettant l'accent sur l'origine du vol de cette quantité de Bitcoins, en restituant la chronologie complète de l'attaque à l'époque et en évaluant le mécanisme de sécurité du Bitcoin, dans l'espoir de fournir des enseignements précieux en matière de sécurité pour l'industrie de la cryptomonnaie et ses utilisateurs.
Un, contexte de l'événement
Le pool LuBian (LuBian mining pool) a été fondé au début de 2020, c'est un pool de minage Bitcoin en forte croissance, avec la Chine et l'Iran comme principales bases d'opération. En décembre 2020, le pool LuBian a subi une grande attaque de hackers, entraînant le vol de plus de 90 % de ses Bitcoins. Le montant volé totalisait 127272.06953176 BTC, qui correspond à peu près à la déclaration de 127271 BTC dans l'acte d'accusation du ministère américain de la Justice.
Le modèle opérationnel du pool LuBian comprend le stockage et la distribution centralisés des récompenses de minage. Les Bitcoins dans l'adresse du pool ne sont pas stockés dans des échanges centralisés réglementés, mais existent dans des portefeuilles non gérés. D'un point de vue technique, un portefeuille non géré (également connu sous le nom de portefeuille froid ou portefeuille matériel) est considéré comme le refuge ultime pour les actifs cryptographiques, car il ne peut pas être gelé par un décret, ressemblant davantage à une voûte bancaire appartenant uniquement au détenteur, où la clé (clé privée) est uniquement entre les mains du détenteur.
Le Bitcoin, en tant que cryptomonnaie, a des adresses sur la chaîne utilisées pour identifier la propriété et le flux des actifs Bitcoin. Posséder la clé privée d'une adresse Bitcoin permet de contrôler complètement les Bitcoins de cette adresse. Selon le rapport des agences d'analyse de la chaîne, la quantité massive de Bitcoins contrôlés par le gouvernement américain, appartenant à Chen Zhi, coïncide fortement avec l'incident d'attaque du pool LuBian. Les données de la chaîne montrent qu'à 29 décembre 2020, l'adresse principale de portefeuille Bitcoin de LuBian a connu un transfert anormal, d'un montant total de 127272.06953176 BTC, qui correspond presque à la déclaration de 127271 BTC dans l'acte d'accusation du ministère américain de la Justice. Après ce transfert anormal, ces Bitcoins volés sont restés inactifs jusqu'au 22 juin 2024. Entre le 22 juin et le 23 juillet 2024, ces Bitcoins volés ont de nouveau été transférés vers de nouvelles adresses sur la chaîne, et sont restés inactifs jusqu'à présent. La plateforme de suivi de blockchain ARKHAM a marqué ces adresses finales comme étant détenues par le gouvernement américain. Actuellement, le gouvernement américain n'a pas divulgué dans l'acte d'accusation comment il a obtenu la clé privée de l'adresse de portefeuille Bitcoin massive de Chen Zhi.
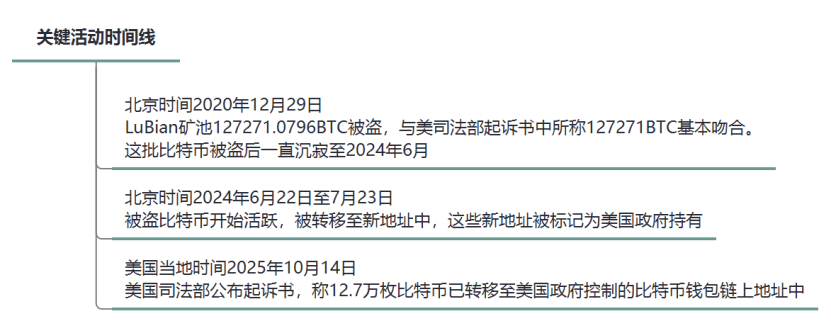
Figure 1 : Chronologie des activités clés
Deux, analyse du lien d'attaque
Il est bien connu que, dans le monde de la blockchain, les nombres aléatoires sont la pierre angulaire de la sécurité cryptographique. Bitcoin utilise une technologie de cryptographie asymétrique, la clé privée Bitcoin est une chaîne de 256 bits de nombres binaires aléatoires, avec un nombre théorique de tentatives de décryptage de 2^256, presque impossible. Mais si cette chaîne de 256 bits de clé privée n'est pas entièrement générée au hasard, par exemple, si 224 bits suivent un certain modèle et seulement 32 bits sont générés de manière aléatoire, cela réduira considérablement la force de la clé privée, nécessitant seulement d'essayer 2^32 (environ 4,29 milliards) de fois pour la déchiffrer par force brute. Par exemple, en septembre 2022, le teneur de marché en cryptomonnaie britannique Wintermute a été volé de 160 millions de dollars en raison d'une vulnérabilité de générateur de nombres pseudo-aléatoires similaire.
En août 2023, une équipe de recherche en sécurité à l'étranger, MilkSad, a pour la première fois publié la découverte d'un outil de génération de clés tiers présentant une vulnérabilité de générateur de nombres pseudo-aléatoires (PRNG) et a réussi à obtenir un numéro CVE (CVE-2023-39910). Dans le rapport de recherche publié par cette équipe, il est mentionné que le pool de minage Bitcoin LuBian présente une vulnérabilité similaire, incluant toutes les 25 adresses Bitcoin mentionnées dans l'acte d'accusation du ministère de la Justice des États-Unis.
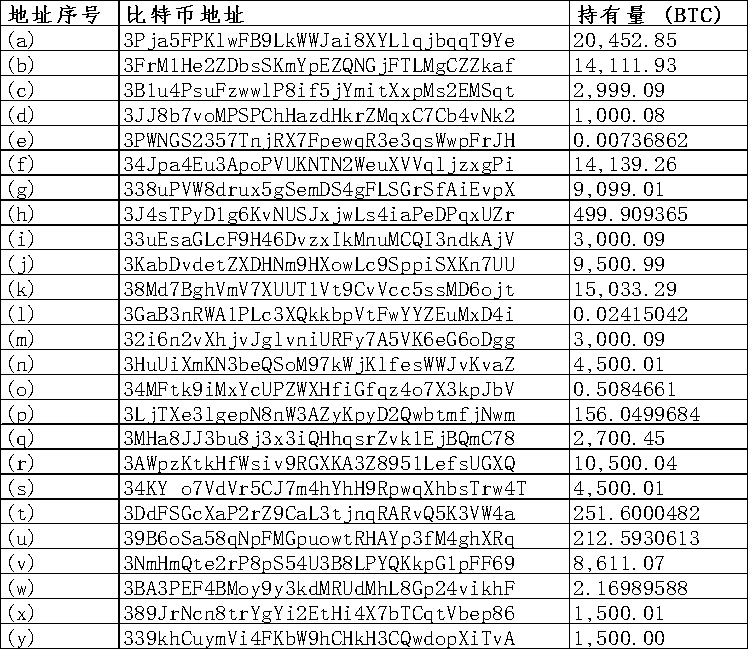
Figure 2 : Liste de 25 adresses de portefeuille Bitcoin dans l'acte d'accusation du ministère de la Justice des États-Unis
LuBian le pool de minage Bitcoin, en tant que système de portefeuille non géré, gère les fonds avec des adresses de portefeuille Bitcoin dépendant d'un algorithme de génération de clé privée personnalisée. La génération de clé privée n'utilise pas la norme recommandée de nombres aléatoires binaires de 256 bits, mais dépend plutôt de nombres aléatoires binaires de 32 bits, cet algorithme présente un défaut fatal : il dépend uniquement d'un générateur de nombres pseudo-aléatoires (PRNG) Mersenne Twister (MT19937-32) utilisant un timestamp ou des entrées faibles comme graines, ce qui équivaut à un nombre aléatoire de 4 octets, pouvant être efficacement épuisé dans le calcul moderne. Mathématiquement, la probabilité de décryptage est de 1/232 ; par exemple, supposons qu'un script d'attaque teste 106 clés par seconde, le temps de décryptage est d'environ 4200 secondes (environ 1,17 heure). En pratique, des outils d'optimisation comme Hashcat ou des scripts personnalisés peuvent encore accélérer le processus. Les attaquants ont exploité cette vulnérabilité pour voler une énorme quantité de Bitcoin du pool de minage LuBian.
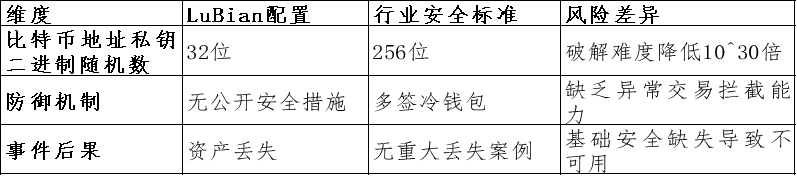
Figure 3 : Tableau comparatif des défauts de sécurité du pool LuBian et des normes de l'industrie
Par une analyse technique, la chronologie complète de l'attaque du pool LuBian par les pirates et les détails connexes sont les suivants :
1、Phase de vol d'attaque : 29 décembre 2020, heure de Beijing
Événement : les hackers ont exploité la vulnérabilité de génération de clés privées du portefeuille Bitcoin du pool LuBian, en utilisant une vulnérabilité de générateur de nombres pseudo-aléatoires pour effectuer une attaque par force brute sur plus de 5 000 adresses de portefeuilles faibles (type de portefeuille : P2WPKH-nested-in-P2SH, préfixe 3). En environ 2 heures, environ 127272.06953176 BTC (valeur d'environ 3,5 milliards de dollars à l'époque) ont été retirés de ces adresses de portefeuille, laissant moins de 200 BTC. Toutes les transactions suspectes partagent les mêmes frais de transaction, indiquant que l'attaque a été exécutée par un script de transfert par lots automatisé.
Expéditeur : le groupe d'adresses de portefeuille Bitcoin non sécurisé du pool LuBian (contrôlé par l'entité opérationnelle du champ LuBian, appartenant au groupe Taizi de Chen Zhi) ;
Récepteur : le groupe d'adresses de portefeuille Bitcoin contrôlé par les attaquants (adresses non publiques) ;
Chemin de transfert : groupe d'adresses de portefeuilles faibles → groupe d'adresses de portefeuilles des attaquants ;
Analyse des associations : le montant volé total de 127272.06953176 BTC correspond presque à la déclaration de 127271 BTC dans l'acte d'accusation du ministère de la Justice.
2、Phase de sommeil : du 30 décembre 2020 à 22 juin 2024, heure de Beijing
Événement : cette quantité de Bitcoin a été volée en 2020 par une vulnérabilité de générateur de nombres pseudo-aléatoires et a été conservée dans l'adresse de portefeuille Bitcoin contrôlée par les attaquants pendant près de 4 ans, restant dans un état de sommeil, avec moins d'un dix-millième de transactions poussières pouvant être utilisées pour des tests.
Analyse des associations : cette quantité de Bitcoins est restée presque inactif jusqu'au 22 juin 2024, date à laquelle elle a été complètement reprise par le gouvernement américain, ce qui ne correspond clairement pas à la nature des hackers qui se précipitent pour réaliser des bénéfices, mais ressemble plutôt à une action ciblée orchestrée par un groupe de hackers de niveau national.
3、Phase de tentatives de récupération : début de 2021, 4 et 26 juillet 2022
Événement : après le vol de cette quantité de Bitcoin, pendant la période de sommeil, au début de 2021, le pool LuBian a envoyé plus de 1 500 messages via la fonction Bitcoin OP_RETURN (coûtant environ 1,4 BTC de frais), intégrés dans la zone de données de la blockchain, suppliant les pirates de rendre les fonds. Exemple de message : « Please return our funds, we'll pay a reward ». Les 4 et 26 juillet 2022, le pool LuBian a de nouveau envoyé des messages via la fonction Bitcoin OP_RETURN, exemple de message : « MSG from LB. To the whitehat who is saving our asset, you can contact us through 1228btc@gmail.com to discuss the return of asset and your reward. »
Expéditeur : adresses de portefeuille Bitcoin faibles de Lubian (contrôlées par l'entité opérationnelle du champ Lubian, appartenant au groupe Taizi de Chen Zhi) ;
Récepteur : le groupe d'adresses de portefeuille Bitcoin contrôlé par les attaquants ;
Chemin de transfert : groupe d'adresses de portefeuilles faibles → groupe d'adresses de portefeuilles des attaquants ; petites transactions intégrées OP_RETURN ;
Analyse des associations : après l'incident de vol, ces messages ont confirmé que le pool LuBian, en tant qu'expéditeur, a tenté à plusieurs reprises de contacter des « hackers tiers », demandant le retour de ses actifs et discutant des questions de rançon.
4、Phase d'activation et de transfert : entre le 22 juin et le 23 juillet 2024
Événement : les Bitcoins dans le groupe d'adresses de portefeuille contrôlé par les attaquants ont été activés de leur état de sommeil et transférés vers l'adresse finale du portefeuille Bitcoin. L'adresse finale a été marquée par la plateforme de suivi de blockchain ARKHAM comme étant détenue par le gouvernement américain.
Expéditeur : le groupe d'adresses de portefeuille Bitcoin contrôlé par les attaquants ;
Récepteur : nouveau groupe d'adresses de portefeuille final intégré (non public, mais confirmé comme étant le groupe d'adresses contrôlé par le gouvernement américain)
Chemin de transfert : groupe d'adresses de portefeuille Bitcoin contrôlé par les attaquants → groupe d'adresses de portefeuille contrôlé par le gouvernement américain ;
Analyse des associations : cette énorme quantité de Bitcoins volés est restée inactif pendant 4 ans et presque sans mouvement, avant d'être finalement contrôlée par le gouvernement américain.
5、Phase d'annonce de saisie : 14 octobre 2025, heure locale des États-Unis
Événement : le ministère de la Justice des États-Unis a publié un avis annonçant des accusations contre Chen Zhi et a « saisi » les 127 000 Bitcoins qu'il détenait.
Parallèlement, grâce au mécanisme de transparence de la blockchain, tous les enregistrements de transactions Bitcoin sont entièrement publics et traçables. En conséquence, ce rapport a retracé l'origine des énormes Bitcoins volés du portefeuille Bitcoin faible de LuBian (contrôlé par l'entité opérationnelle de LuBian, pouvant appartenir au groupe Taizi de Chen Zhi), le nombre total de Bitcoins volés s'élevant à 127272.06953176, dont les origines incluent : environ 17 800 Bitcoins « minés » de manière indépendante, environ 2 300 Bitcoins de revenus de salaires du pool, et 107 100 Bitcoins provenant des échanges et d'autres canaux, montrant une divergence par rapport à l'affirmation selon laquelle tout proviendrait de revenus illégaux dans l'acte d'accusation du ministère de la Justice.
Trois, analyse technique des vulnérabilités
1、Génération de la clé privée de l'adresse de portefeuille Bitcoin :
Le cœur de la vulnérabilité du pool LuBian repose sur le fait que son générateur de clés privées utilise une faille similaire à celle de « MilkSad » dans Libbitcoin Explorer. Plus précisément, ce système utilise le générateur de nombres pseudo-aléatoires Mersenne Twister (MT19937-32) initialisé uniquement avec une graine de 32 bits, ce qui signifie qu'une entropie effective de seulement 32 bits. Ce PRNG n'est pas cryptographiquement sécurisé (non-cryptographic) et est facile à prédire et à rétro-ingénier. Les attaquants peuvent énumérer toutes les graines de 32 bits possibles (de 0 à 2^32-1), générer les clés privées correspondantes et vérifier si elles correspondent au hachage de la clé publique d'une adresse de portefeuille connue.
Dans l'écosystème Bitcoin, le processus de génération de clés privées est généralement : graine aléatoire → hachage SHA-256 → clé privée ECDSA.
L'implémentation de la bibliothèque de base du pool LuBian peut être basée sur un code personnalisé ou une bibliothèque open source (comme Libbitcoin), mais a négligé la sécurité de l'entropie. La similarité avec la vulnérabilité MilkSad réside dans le fait que la commande « bx seed » de Libbitcoin Explorer utilise également le générateur de nombres aléatoires MT19937-32, ne dépendant que du timestamp ou d'entrées faibles comme graines, rendant ainsi les clés privées vulnérables à un décryptage par force brute. Dans l'incident d'attaque LuBian, plus de 5 000 portefeuilles ont été affectés, ce qui indique que cette vulnérabilité est systémique et pourrait provenir de la réutilisation de code lors de la génération en masse de portefeuilles.
2、Simulation du processus d'attaque :
(1) Identifier les adresses de portefeuille cibles (en surveillant les activités du pool LuBian sur la chaîne) ;
(2) Énumérer les graines de 32 bits : for seed in 0 to 4294967295 ;
(3) Génération de la clé privée : private_key = SHA256(seed) ;
(4) Dérivation des clés publiques et des adresses : utilisant la courbe ECDSA SECP256k1 ;
(5) Correspondance : si l'adresse dérivée correspond à la cible, signer la transaction avec la clé privée pour voler les fonds ;
Comparaison avec des vulnérabilités similaires : cette vulnérabilité ressemble à la faille d'entropie de 32 bits de Trust Wallet, qui a conduit à la compromission à grande échelle d'adresses de portefeuilles Bitcoin ; la vulnérabilité « MilkSad » de Libbitcoin Explorer a également exposé les clés privées en raison d'une faible entropie. Ces cas sont tous issus de problèmes hérités des bibliothèques de code anciennes, n'ayant pas utilisé la norme BIP-39 (phrase de graine de 12-24 mots, fournissant une haute entropie). Le pool LuBian a peut-être utilisé un algorithme personnalisé, visant à simplifier la gestion, mais a négligé la sécurité.
Défense manquante : le pool LuBian n'a pas mis en œuvre de signatures multiples (multisig), de portefeuilles matériels ou de portefeuilles déterministes hiérarchiques (HD wallets), qui pourraient tous améliorer la sécurité. Les données sur la chaîne montrent que l'attaque a touché plusieurs portefeuilles, indiquant une vulnérabilité systémique plutôt qu'un échec unique.
3、Preuves sur la chaîne et tentatives de récupération :
Message OP_RETURN : le pool LuBian a envoyé plus de 1 500 messages via la fonction OP_RETURN de Bitcoin, coûtant 1,4 BTC, suppliant les attaquants de rendre les fonds. Ces messages sont intégrés dans la blockchain, prouvant des actions de véritables propriétaires, plutôt que des faux. Des messages d'exemple incluent « Veuillez rendre les fonds » ou des demandes similaires, réparties sur plusieurs transactions.
4、Analyse des associations d'attaque :
Le ministère de la Justice des États-Unis a, le 14 octobre 2025, dans l'acte d'accusation contre Chen Zhi (numéro de dossier 1:25-cr-00416), listé 25 adresses de portefeuille Bitcoin, détenant environ 127 271 BTC, d'une valeur totale d'environ 15 milliards de dollars, qui ont été saisies. Par l'analyse de la blockchain et l'examen des documents officiels, ces adresses sont fortement liées à l'incident d'attaque du pool LuBian :
Lien direct : l'analyse de la blockchain montre que les 25 adresses dans l'acte d'accusation du ministère de la Justice des États-Unis sont précisément les adresses finales détenant les Bitcoins volés lors de l'attaque de 2020 contre le pool LuBian. Le rapport d'Elliptic indique que ces Bitcoins ont été « volés » lors des opérations minières du pool LuBian en 2020. Arkham Intelligence confirme que les fonds saisis par le ministère de la Justice proviennent directement de l'incident de vol du pool LuBian.
Éléments de preuve de l'acte d'accusation : bien que l'acte d'accusation du ministère de la Justice des États-Unis ne nomme pas directement le « piratage LuBian », il mentionne que les fonds proviennent d'« attaques volées des opérations minières de Bitcoin en Iran et en Chine », ce qui correspond à l'analyse sur chaîne d'Elliptic et Arkham Intelligence.
Analyse des comportements d'attaque : d'un point de vue des méthodes d'attaque, les énormes Bitcoins du pool LuBian volés depuis 2020 ont été en sommeil pendant 4 ans, avec seulement moins d'un dix-millième de transactions poussières ayant eu lieu, jusqu'à ce qu'ils soient presque totalement inactifs avant d'être entièrement pris en charge par le gouvernement américain en 2024. Cela ne correspond pas à la nature des hackers qui se précipitent pour réaliser des bénéfices, mais ressemble plutôt à une action ciblée orchestrée par un groupe de hackers de niveau national. L'analyse suggère que le gouvernement américain a peut-être déjà contrôlé cette quantité de Bitcoin en décembre 2020.
Quatre, impacts et recommandations
L'incident de piratage du pool LuBian en 2020 a des répercussions profondes, menant à la dissolution effective du pool, avec des pertes équivalentes à plus de 90 % de ses actifs totaux, tandis que la valeur actuelle des Bitcoins volés a atteint 15 milliards de dollars, soulignant le risque amplifié par la volatilité des prix.
L'incident du pool LuBian expose les risques systémiques associés à la génération de nombres aléatoires dans les chaînes d'outils de cryptomonnaie. Pour prévenir de telles vulnérabilités, l'industrie de la blockchain devrait utiliser des générateurs de nombres pseudo-aléatoires cryptographiquement sécurisés (CSPRNG) ; mettre en œuvre une défense multicouche, y compris des signatures multiples (multisig), du stockage à froid et des audits réguliers, éviter les algorithmes de génération de clés privées personnalisés ; les pools devraient intégrer une surveillance en temps réel sur la chaîne et des systèmes d'alerte pour les transferts anormaux. Les utilisateurs ordinaires, en matière de protection, devraient éviter d'utiliser des modules de génération de clés non vérifiés par la communauté open source. Cet événement rappelle également que même si la blockchain est hautement transparente, une base de sécurité fragile peut encore entraîner des conséquences catastrophiques. Il souligne également l'importance de la cybersécurité dans le développement futur de l'économie numérique et des monnaies numériques.
Source originale