


Les pertes estimées dues aux attaques de crypto wrench mondiales ont atteint 101 millions de dollars au cours des quatre premiers mois de 2026, la plupart des attaques ayant eu lieu en Europe, selon la société de sécurité Web3 CertiK.
Avec seulement 34 attaques de crypto wrench documentées, les pertes ont presque doublé par rapport à 2025, qui s'élevaient à 52,2 millions de dollars. L'Europe a représenté 82 % des incidents, selon CertiK.
« Notre rapport de 2025 a documenté un glissement progressif de l'Asie et de l'Amérique du Nord vers l'Europe, et ces quatre premiers mois de 2026 marquent une hyper-concentration européenne. »
La fréquence des attaques à la clé a augmenté depuis 2025. Elles impliquent l’usage de la force physique pour accéder aux avoirs en crypto d’une victime et prennent la forme d’effractions à domicile, d’enlèvements et d’autres tentatives d’extorsion. CertiK a déclaré qu’il y a eu 34 attaques depuis le début de l’année.
Si la tendance se poursuit, CertiK prévoit qu’en fin d’année le nombre d’incidents pourrait atteindre 130 et que les pertes pourraient s’élever à « plusieurs centaines de millions de dollars ».
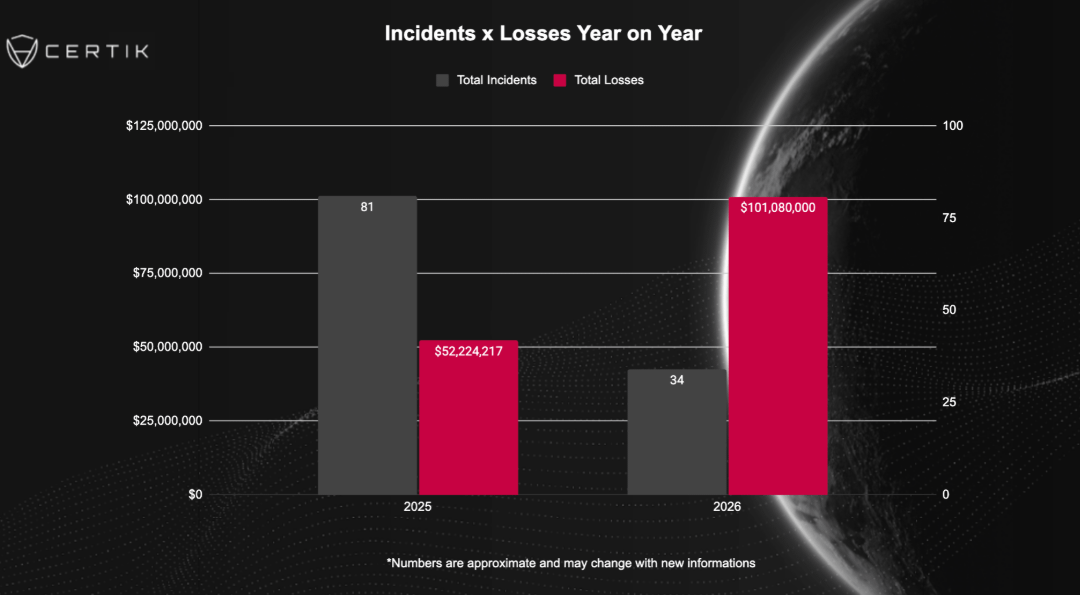
34 attaques à la clé vérifiées ont eu lieu dans le monde entier depuis le début de l’année. Source : CertiK
La France est un épicentre des attaques à la clé
Parmi les attaques, 24 attaques à la clé contre des portefeuilles cryptés ont eu lieu en France cette année, a déclaré CertiK. Le parquet national antiterroriste (Office of the National Prosecutor) pour la criminalité organisée a fait état d’un chiffre plus élevé de 47 incidents en 2026.
CertiK a déclaré que la France est probablement devenue une zone chaude pour ce type de criminels en raison de la présence d’exécutifs de sociétés de crypto majeures comme Ledger, Paymium et Binance.
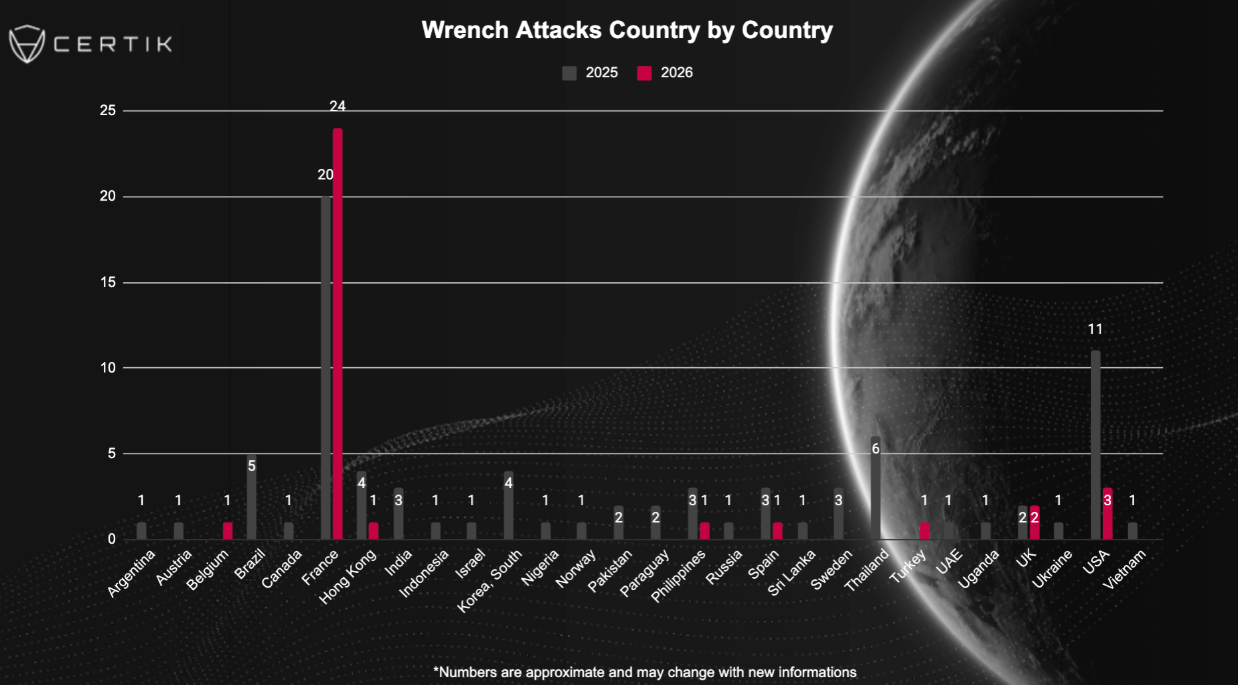
Les détenteurs de crypto en France sont davantage visés que partout ailleurs dans le monde. Source : CertiK
Il a également pointé de nombreuses fuites de données, comme la violation de janvier chez la société de comptabilité crypto Waltio, et le responsable de l’administration fiscale Ghalia C, accusé d’avoir vendu des données de détenteurs d’actifs crypto à des réseaux criminels, ainsi que « une culture de l’étalage de richesse et du doxxing volontaire qui reste profondément ancrée dans la communauté ».
« Le début 2026 marque le passage à un modèle de ciblage piloté par les données, dans lequel une surveillance physique préalable devient inutile dès lors que les attaquants disposent du nom complet de la victime, de son adresse à domicile, de son profil financier, etc. »
« L’enseignement structurel est clair : à mesure que la sécurité des protocoles et des portefeuilles s’améliore, la menace se déplace vers le maillon humain. Tant que les avoirs en crypto-actifs restent associés à des données financières identifiables, la coercition physique demeurera la voie d’attaque la plus rationnelle sur le plan économique », a ajouté CertiK.
La société d’intelligence de la blockchain TRM Labs a rapporté en mai de l’année dernière que les attaques à la clé augmentent en raison de la pseudonymité perçue des transactions en crypto, de la visibilité publique de la richesse et de la facilité avec laquelle les mauvais acteurs peuvent recueillir des données personnelles en ligne.
Les équipes criminelles sont souvent « de complets amateurs »
Dans l’ensemble des attaques à la clé recensées, CertiK a déclaré que les orchestrateurs sont souvent situés à l’extérieur du pays visé. Les équipes criminelles sur place se composent généralement de trois à cinq personnes et elles se font fréquemment passer pour des chauffeurs-livreurs ou des policiers, ou bien elles attirent les victimes dans une embuscade à l’aide d’une ruse, comme une fausse réunion d’affaires.
« La plupart du temps, elles sont recrutées via des applications de messagerie comme Telegram ou Snapchat pour quelques milliers de dollars. Elles ne se connaissent pas et ce sont des amateurs complets », a ajouté CertiK.
Pendant ce temps, le responsable de la sécurité chez Casa, Jameson Lopp, a recensé 31 attaques à la clé contre des portefeuilles cryptés jusqu’à présent cette année et a indiqué en mars que quatre affaires qu’il suivait pour sa liste se sont révélées être des erreurs d’identité : les voleurs ont attaqué de mauvaises cibles.
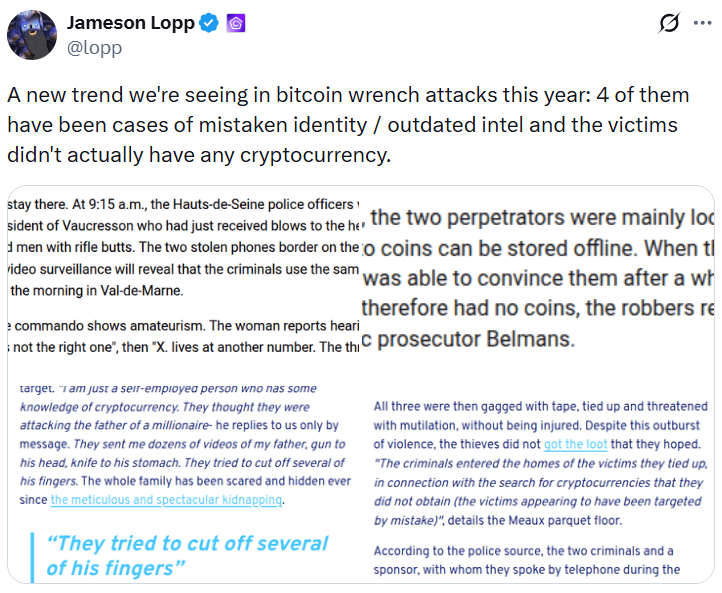
Source : Jameson Lopp
En avril, au moins 88 personnes, dont 10 mineurs, ont été mises en examen dans le cadre d’attaques présumées à la clé contre des propriétaires de crypto en France.
« La part croissante de mineurs signale une externalisation accrue de la responsabilité pénale vers des profils moins exposés à des peines minimales obligatoires », a ajouté CertiK.
Magazine : Le secret d’un milliard de dollars de la DeFi : les initiés responsables des piratages