🚨 Alerte Sécurité Crypto : Attaque Massive de Drainage d'Ethereum
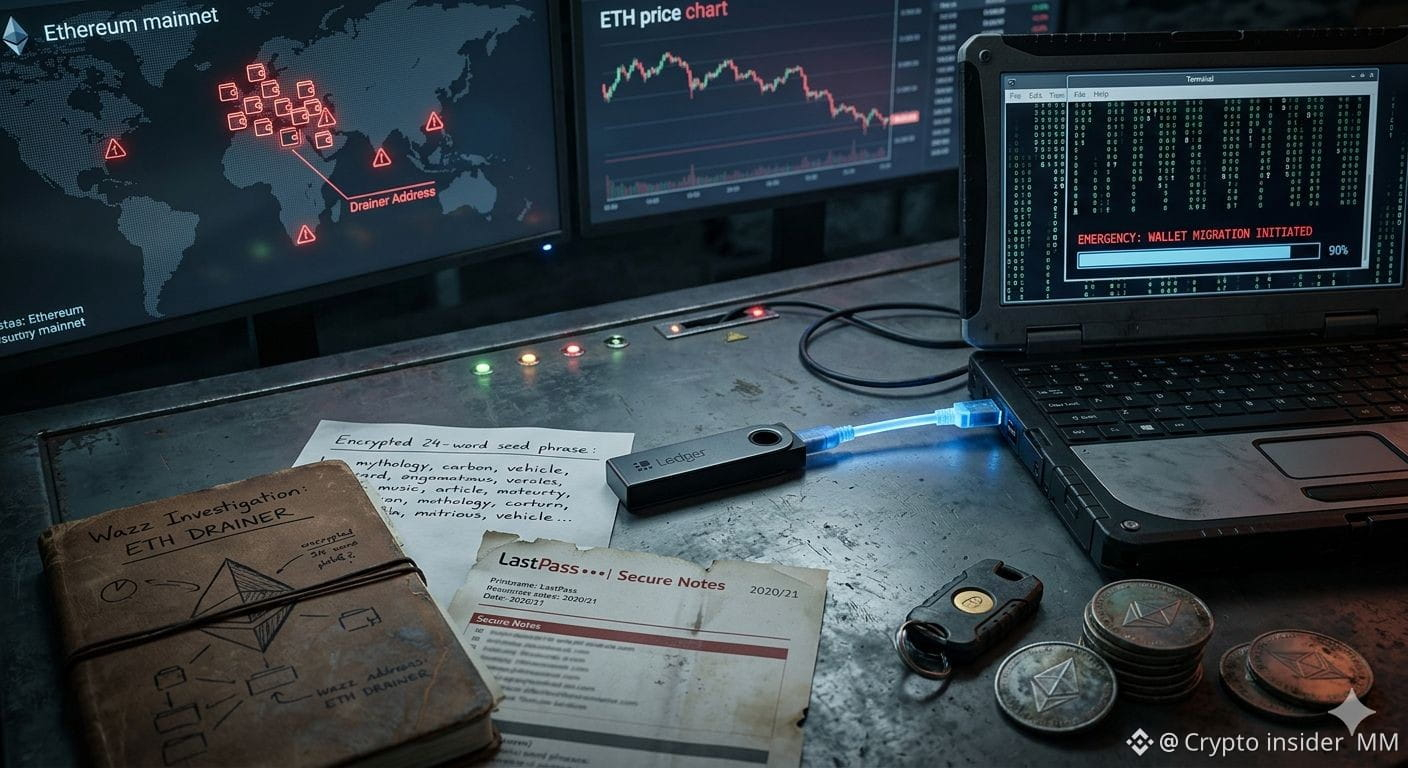
Des données on-chain récentes ont révélé une attaque coordonnée ciblant des centaines de portefeuilles Ethereum, y compris des adresses qui sont restées dormantes pendant plus de 7 ans.
Les premiers rapports suggèrent qu'il ne s'agit pas simplement d'une exploitation aléatoire : c'est un balayage calculé des clés privées probablement lié à des violations de données historiques.
Les Détails :
L'Échelle : Plus de 500 portefeuilles vidés sur le mainnet ETH.
La Source : Les enquêteurs pointent vers des phrases mnémotechniques stockées dans LastPass Secure Notes durant la période 2020-2021.
Le Résultat : Les fonds sont déplacés via des mixeurs et transférés vers BTC/XMR, rendant la récupération presque impossible.
🛡️ Protégez Vos Actifs MAINTENANT :
Migrez Immédiatement : Si vous avez un jour stocké une phrase de récupération dans un gestionnaire de mots de passe (surtout LastPass), supposez qu'elle est compromise. Déplacez vos fonds vers un tout nouveau portefeuille.
Utilisez du Matériel : Ceci est votre rappel que les "Hot Wallets" et le stockage cloud NE sont PAS sûrs pour le stockage à long terme. Utilisez un portefeuille matériel pour vos principaux sacs.
Faites Tourner les Clés : Même si votre portefeuille n'a pas été touché, la "décryptage différé" des anciens coffres signifie que votre tour pourrait être le suivant.
Restez vigilant et déplacez vos fonds avant que les drains ne le fassent. La sécurité est un processus continu, pas une configuration unique. 🔒
#Ethereum #CertiKSaysAprilCryptoHackLossesHit$650M #CIMM
Des données on-chain récentes ont révélé une attaque coordonnée ciblant des centaines de portefeuilles Ethereum, y compris des adresses qui sont restées dormantes pendant plus de 7 ans.
Les premiers rapports suggèrent qu'il ne s'agit pas simplement d'une exploitation aléatoire : c'est un balayage calculé des clés privées probablement lié à des violations de données historiques.
Les Détails :
L'Échelle : Plus de 500 portefeuilles vidés sur le mainnet ETH.
La Source : Les enquêteurs pointent vers des phrases mnémotechniques stockées dans LastPass Secure Notes durant la période 2020-2021.
Le Résultat : Les fonds sont déplacés via des mixeurs et transférés vers BTC/XMR, rendant la récupération presque impossible.
🛡️ Protégez Vos Actifs MAINTENANT :
Migrez Immédiatement : Si vous avez un jour stocké une phrase de récupération dans un gestionnaire de mots de passe (surtout LastPass), supposez qu'elle est compromise. Déplacez vos fonds vers un tout nouveau portefeuille.
Utilisez du Matériel : Ceci est votre rappel que les "Hot Wallets" et le stockage cloud NE sont PAS sûrs pour le stockage à long terme. Utilisez un portefeuille matériel pour vos principaux sacs.
Faites Tourner les Clés : Même si votre portefeuille n'a pas été touché, la "décryptage différé" des anciens coffres signifie que votre tour pourrait être le suivant.
Restez vigilant et déplacez vos fonds avant que les drains ne le fassent. La sécurité est un processus continu, pas une configuration unique. 🔒
#Ethereum #CertiKSaysAprilCryptoHackLossesHit$650M #CIMM