

Détails du programme de récompense pour les vulnérabilités des contrats de tokens CST et CSCT
I. Aperçu du plan
Pour améliorer la sécurité des contrats de tokens CST et CSCT et protéger les actifs des utilisateurs, nous lançons officiellement un programme de récompense pour les vulnérabilités conjointes. Nous invitons les chercheurs en sécurité, les hackers éthiques et les développeurs du monde entier à auditer et tester nos contrats de tokens. Pour le premier rapporteur qui soumet une vulnérabilité valide et nous aide à corriger les risques de sécurité potentiels, nous attribuerons des récompenses en fonction du niveau de gravité de la vulnérabilité.
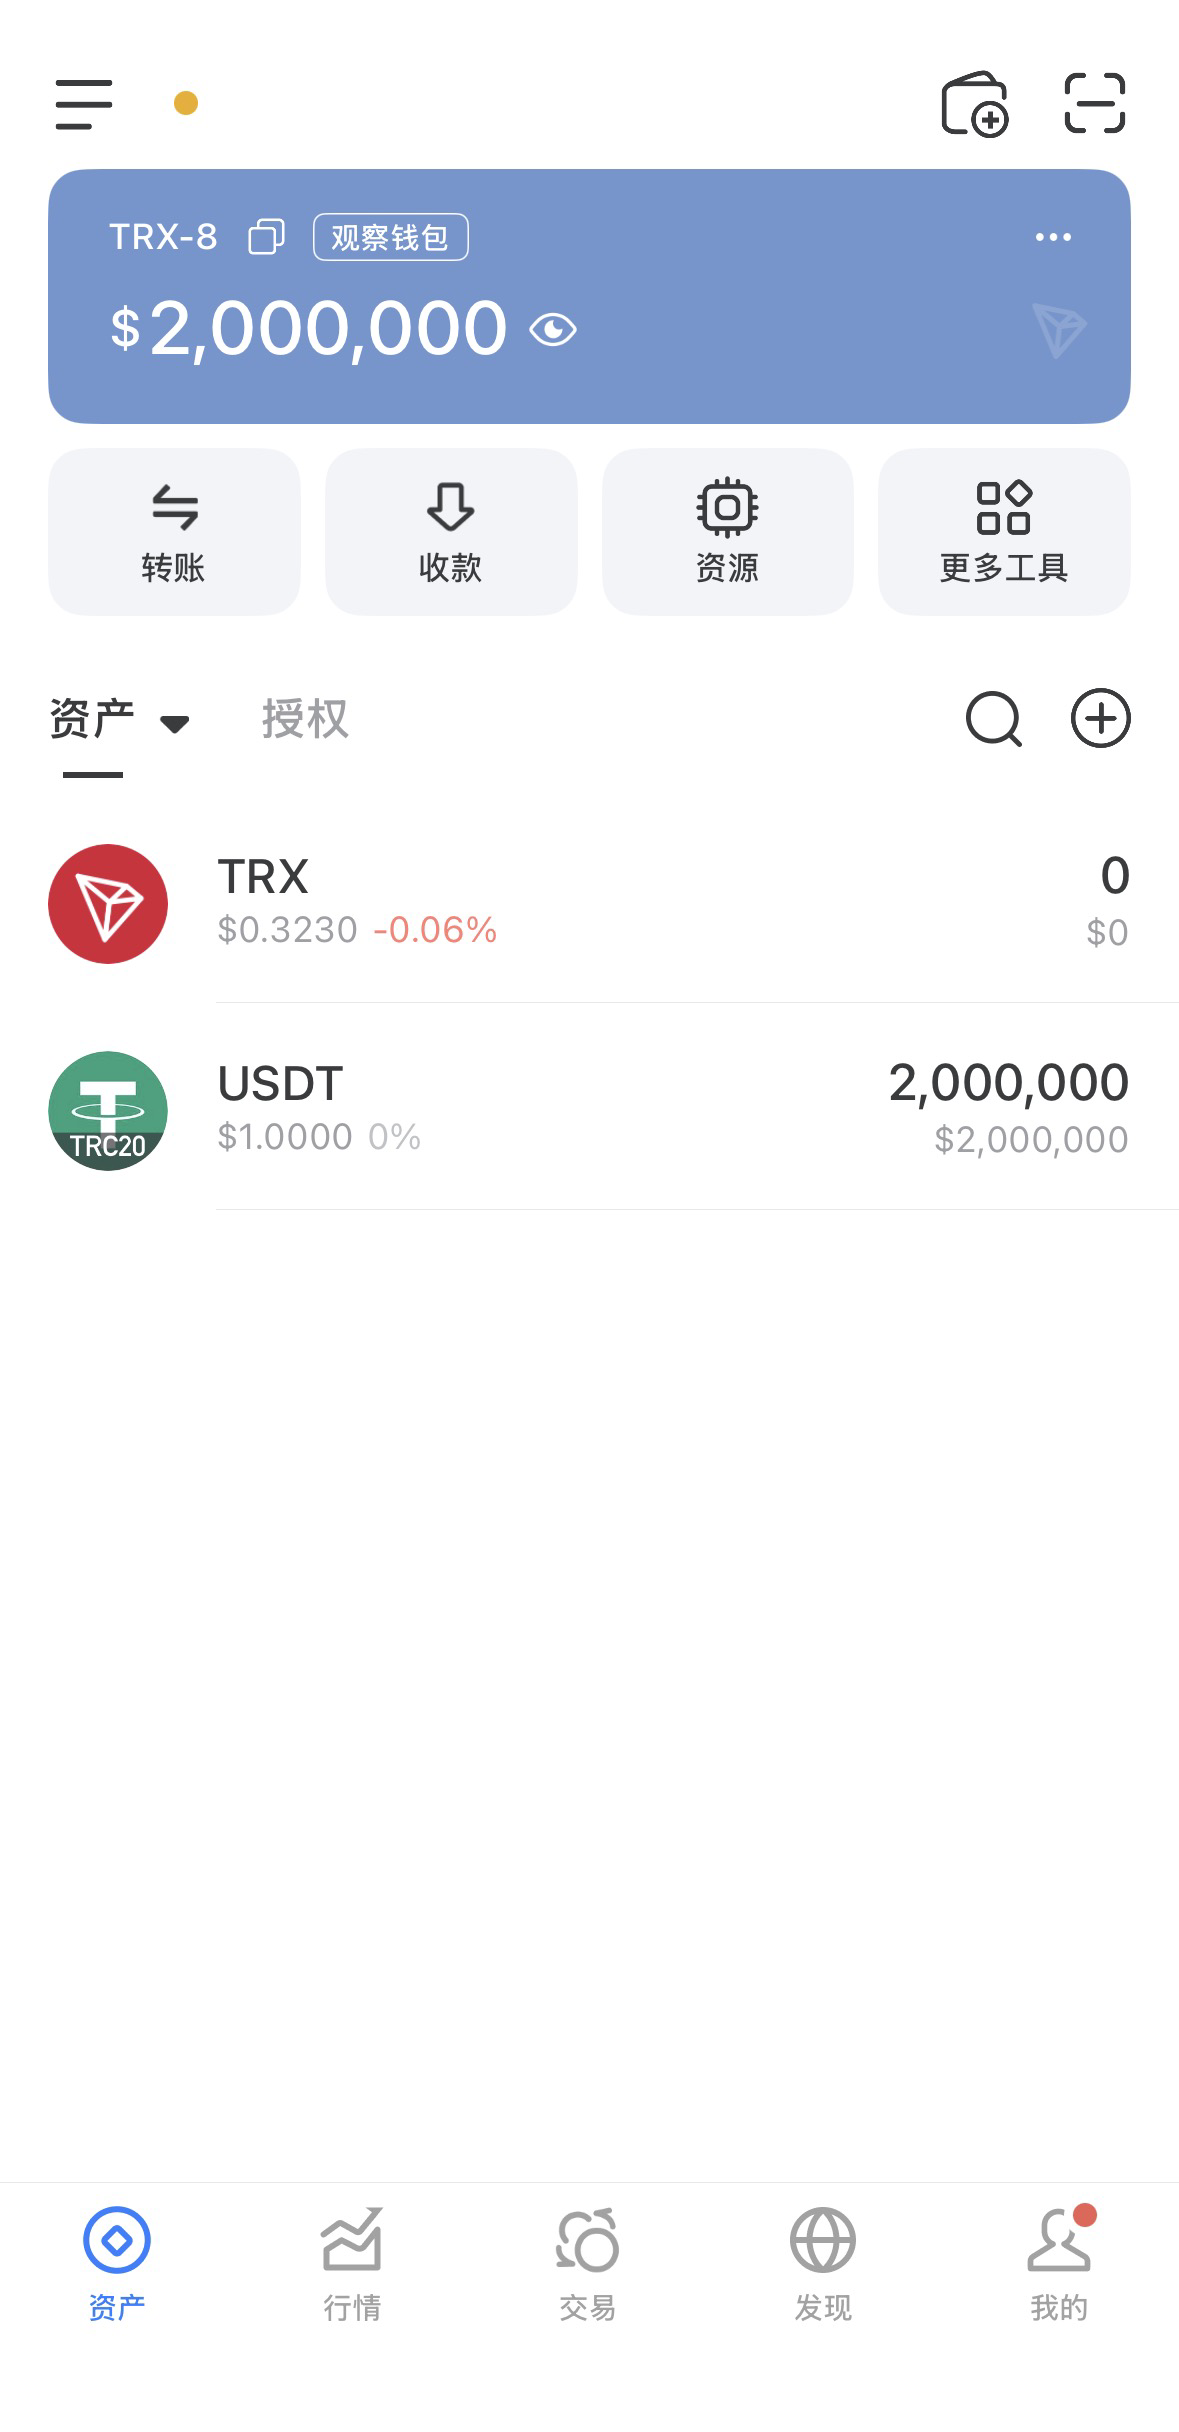
Cagnotte totale des récompenses : 2 000 000 USDT
Dates de la récompense : du 28 mars 2026 au 28 avril 2026
Distribution des récompenses : 1er mai 2026
Contrats concernés :
Adresse du contrat de jetons CST :
0x677476c15F339d341F4B82cC06A7672403deF5f0
Adresse du contrat de jetons CSCT :
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
Adresse du portefeuille du pool de récompenses :
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
Deux, portée et classification des récompenses
Ce programme de récompenses se concentre sur les vulnérabilités au niveau du code des contrats intelligents. Les récompenses seront classées en fonction du degré de gravité de la vulnérabilité, de la difficulté d'exploitation et de l'impact potentiel sur les actifs des utilisateurs.
Niveau de vulnérabilité : vulnérabilités critiques
Montant de la récompense : 10 000 - 50 000 USDT
Critères de classification : cas typiques de vulnérabilités pouvant entraîner des pertes d'actifs ou une défaillance totale du contrat :
* Vol direct de fonds : l'attaquant peut voler directement les CST/CSCT verrouillés dans le contrat ou les jetons de la chaîne de base sans action spécifique de l'utilisateur.
* Frappe d'un nombre illimité : une partie non autorisée peut contourner les vérifications d'autorisation et émettre indéfiniment.
Jetons CST/CSCT, conduisant à l'effondrement de l'économie des jetons et à une chute à zéro du prix.
* Gel permanent des actifs : entraînant le verrouillage permanent des actifs CST/CSCT de tous les utilisateurs dans le contrat, sans possibilité de transfert ou de destruction.
* Contournement du contrôle d'accès : l'attaquant utilise des défauts de réentrance, de contrôle d'accès, etc., pour obtenir des privilèges d'administrateur (comme le privilège onlyOwner) et exécuter des opérations dangereuses.
Niveau de vulnérabilité : vulnérabilités de niveau moyen
Montant de la récompense : 2 000 - 10 000 USDT
Critères de classification : vulnérabilités entraînant des anomalies fonctionnelles du protocole ou des pertes d'actifs limitées dans des conditions spécifiques.
Cas typiques :
• Pertes de fonds sous conditions spécifiques : bien que des pertes de fonds soient causées, elles nécessitent des conditions externes extrêmement strictes (dépendant de prix de transaction spécifiques)
*
* Refus de service temporaire : capable de bloquer temporairement des fonctionnalités clés des CST/CSCT (comme suspendre les transferts pendant plus d'une semaine), mais l'administrateur peut restaurer cela par des moyens spécifiques.
* Impact modéré du contournement de la logique métier : par exemple, en exploitant un défaut de calcul de précision dans le contrat via une attaque de prêt éclair, en tirant un faible différentiel sur des transactions spécifiques, mais sans provoquer un effondrement global.
* Défaillance légère permanente de fonctionnalités principales : entraînant la défaillance permanente d'une fonctionnalité non essentielle (comme la fonction de snapshot, le calcul des droits de vote), mais sans impact sur la sécurité des actifs.
Niveau de vulnérabilité : vulnérabilités faibles
Montant de la récompense : 500 - 2 000 USDT
Critères de classification : vulnérabilités ayant un impact faible sur la sécurité, ou difficiles à exploiter directement.
Cas typiques :
* Code ne respectant pas les meilleures pratiques : comme ne pas vérifier les adresses (0), manque de journaux d'événements, etc., mais ne pouvant pas causer de pertes de fonds directement.
* Fuite d'informations hors chaîne : ne causant que des fuites d'informations sur le front-end hors chaîne, mais sans pertes de fonds via des interactions sur la chaîne.
* Attaque de gouvernance sans perte de fonds : théoriquement, une attaque de gouvernance pourrait être lancée, mais en raison de délais ou de signatures multiples, elle ne pourrait pas être arrêtée avant de causer des pertes.
* Erreur de données d'événements : les valeurs des paramètres des événements émis lors de l'exécution du contrat sont calculées incorrectement, bien que cela n'affecte pas l'état de la chaîne, cela impacte la surveillance hors chaîne et l'affichage frontal
Exemple.
Trois, règles du plan et exigences de soumission
Pour garantir que les récompenses soient distribuées de manière précise et équitable, tous les participants doivent respecter les règles suivantes.
3.1 Exigences d'éligibilité
Principe d'originalité : seul le premier chercheur en sécurité à soumettre une vulnérabilité spécifique est éligible à une récompense. Nous nous baserons sur le timestamp de soumission pour juger.
Reproductibilité : le rapport soumis doit contenir suffisamment de détails techniques pour que notre équipe de développement puisse reproduire la vulnérabilité.
Preuve de concept : Pour les vulnérabilités de niveau moyen et supérieur, un POC complet doit être fourni
Code ou cas de test prouvant l'exploitabilité de la vulnérabilité.
Environnement de test : veuillez tester en priorité sur une copie de contrat déployée sur le testnet, afin d'éviter de causer des risques inutiles à des contrats en cours sur le mainnet.
3.2 Méthode de soumission
Veuillez envoyer toutes les découvertes à notre adresse e-mail de sécurité :
[kingofusa888999@outlook.com]
Format du sujet de l'e-mail :[Bug BountyJICST/CSCT] Description de la vulnérabilité - [Votre nom d'utilisateur/pseudo] Le corps de l'e-mail doit inclure :
Type de vulnérabilité : par exemple : attaque de réentrance, contournement des autorisations, débordement d'entier. Impact : spécifique au fichier de contrat et numéro de ligne de code. Description détaillée : principe de la vulnérabilité.
Étapes de l'attaque : étapes claires de reproduction, accompagnées d'un script de test.
Impact potentiel : la perte ou les conséquences maximales que vous pensez que cette vulnérabilité pourrait causer.
Adresse de portefeuille : votre adresse de portefeuille USDT pour recevoir la récompense (veuillez indiquer le type de chaîne)