

Hier, quelqu'un a volé 293 millions de $ avec 250 $ de frais de gaz. Pas de vulnérabilité de jour zéro. Pas de code cassé. Juste une case mal vérifiée dans un fichier de configuration.
Laissez-moi expliquer.
LA CHRONOLOGIE
- 18 avril 2026, 11h05 UTC.
Un portefeuille anonyme reçoit 0.1 ETH de Tornado Cash. Coût : ~250 $.
Pendant 6 heures, rien ne se passe.
Ensuite, à 17h35, ce portefeuille exécute UN SEUL appel de fonction sur le contrat Kelp DAO.
Et 116,500 rsETH apparaissent de nulle part.
Valeur : 293 millions de $.
🔓 LA VULNÉRABILITÉ (expliquée simplement)
Imaginez un coffre-fort avec 3 serrures. La pratique de sécurité standard dit : "vous avez besoin de 2 des 3 clés pour l'ouvrir." Mais Kelp DAO a configuré leur pont LayerZero différemment : "1 clé suffit."
Cette "clé" était un DVN (Réseau de Vérificateurs Décentralisés). UN SEUL validateur.
Configuration exacte :
→ requiredDVNCount: 1
→ optionalDVNCount: 0
L'attaquant a compromis ce nœud unique, forgé un faux message cross-chain disant "envoyer 116k rsETH à cette adresse," et le contrat a obéi. Ce n'était pas un bug de code, c'était une mauvaise configuration de déploiement.
Les audits vérifient le code. Pas toujours la configuration.
LE BRAQUAGE (dans 46 minutes)
17h35 → Exploit : frappe de 116 500 rsETH non soutenus
17h36-17h42 → Distribution à 7 portefeuilles intermédiaires :
- 53 000 rsETH → 0x1f4c1c
- 30 000 rsETH → 0xeba786
- 10 000 rsETH → 0xcbb24a
- 8 000 rsETH → 0x1b748b
- 6 000 rsETH → 0xbb6a60
- 5 000 rsETH → 0x8d11ae
- 4 500 rsETH → 0xe9e2f4
17h45-18h00 → Déposé comme garantie sur AAVE V3, Compound V3, AAVE Arbitrum
18h00+ → Emprunté 236 millions de dollars en WETH contre cette "garantie"
17h15 → Consolidé en un seul portefeuille
Le problème ?
Ces rsETH n'ont AUCUNE valeur réelle. Ils sont sans valeur. Mais les oracles du protocole de prêt ne pouvaient pas le savoir.
LES ADRESSES DE L'ATTAQUANT
J'ai retracé tout le flux sur la chaîne :
Portefeuille principal (exploitant) : 0x8B1b6c
→ Financé via Tornado Cash 0,1 ETH Pool
→ Appel de lzReceive() frauduleux exécuté
Portefeuille de consolidation de profit :
ETH Millionaire 0x5d391 : app.nansen.ai/profiler?addre…
→ Étiqueté "ETH Millionaire" par #NansenAI
→ Reçu plus de 163 millions de dollars en ETH emprunté
→ Probablement en cours de mélange via Tornado Cash pendant que nous parlons
Transaction d'exploitation :
0x1ae232da212c45f35c1525f851e4c41d529bf18af862d9ce9fd40bf709db4222
L'IMPACT SUR AAVE
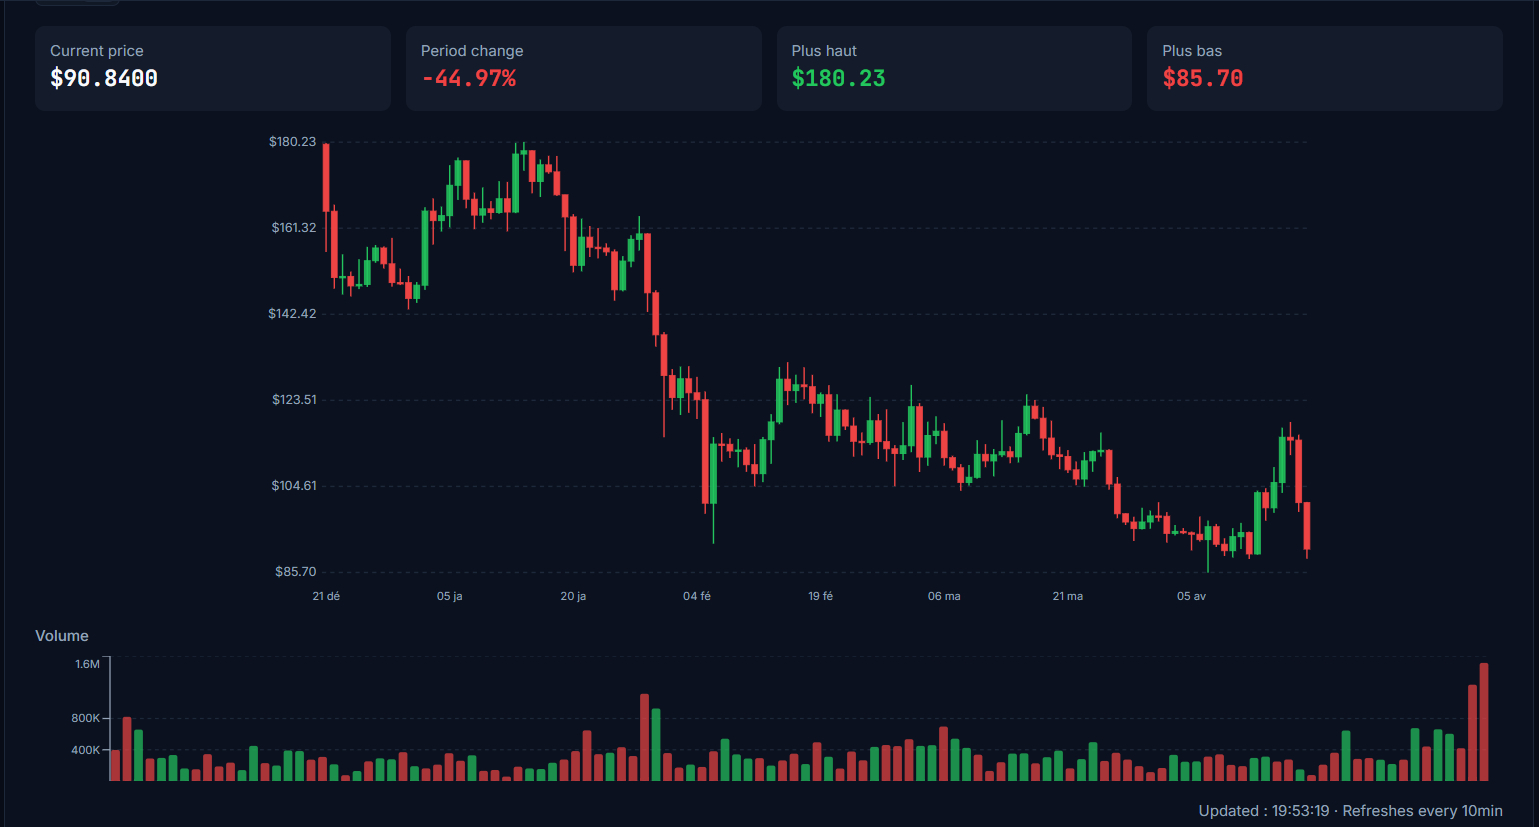
$AAVE n'a PAS été directement piraté mais le protocole est maintenant assis sur un trou de dette mauvaise de 236 millions de dollars.
Le rsETH utilisé comme garantie vaut maintenant zéro.
Les prêts WETH ne seront jamais remboursés.
Les positions sont non liquidables.
Les chiffres en 24h :
- $AAVE prix : -22 % sur 7 jours (115 $ → 90 $)
- TVL : -16,78 % (21,96 milliards de dollars)
- Afflux d'échanges : +22,6 millions de dollars (16 fois la moyenne normale)
- Sorties des Smart Trader : -248k $
- Sorties des meilleurs portefeuilles PnL : -2,4 millions de dollars
Mesures d'urgence :
🔒 marchés rsETH/wrsETH gelés sur toutes les instances V3/V4
🔒 WETH gelé sur Core, Prime, Arbitrum, Base, Mantle, Linea
QUI VA PAYER ?
Vous, si vous avez misé $aETHWETH sur AAVE.
Le module Umbrella prendra automatiquement une partie de votre mise pour couvrir les pertes.
Comment cela fonctionne :
1. UmbrellaCore surveille la mauvaise dette sur la chaîne
2. Lorsque le seuil est dépassé → slash() est appelé automatiquement
3. Brûlage au prorata des parts de coffre
4. Aucun vote de gouvernance requis, c'est automatique
Délai de retrait : 20 jours. Ce n'est pas un bug. C'est intentionnel. Vous avez signé pour cela dans les conditions.
COMPARAISON HISTORIQUE
Ce hack rejoint le podium des plus grandes exploitations de ponts :
🥇 Ronin (2022) : 625 millions de dollars - compromis 5/9 validateurs
🥈 Wormhole (2022) : 326 millions de dollars - Bug de vérification de signature
🥉 Kelp DAO (2026) : 293 millions de dollars - compromis DVN 1-à-1
4️⃣ Nomad (2022) : 190 millions de dollars - Flaw de racine Merkle
Modèle commun : hypothèses de confiance sur les validateurs cross-chain.
Total des hacks de ponts depuis 2022 : >2,8 milliards de dollars (~40 % de tous les hacks Web3).
MES CONCLUSIONS
1. Un audit de code ≠ un audit de configuration. Le code de Kelp a été audité. La configuration DVN 1-à-1 ne l'a apparemment pas été.
2. Un validateur = un point de défaillance. Norme de l'industrie : minimum 2 sur 3. Kelp : 1 sur 1. C'était une bombe à retardement.
3. LRTs comme garantie = risque systémique. Les Liquid Restaking Tokens ajoutent des couches de complexité que les oracles actuels ne peuvent pas évaluer en temps réel.
4. DeFi reste le Far West. 293 millions de dollars volés avec 250 $ de gaz. ROI de l'attaquant : 586 000 000 %.
🔍 À SUIVRE LE CAS
Portefeuille à surveiller (consolidation de fonds) :
0x5d3919f12bcc35c26eee5f8226a9bee90c257ccc
Les fonds sont probablement en cours de mélange via Tornado Cash pendant que vous lisez ce post.
Ce n'était pas un hack AAVE, c'était un hack de confiance.
Une case mal vérifiée. Une configuration "par défaut". 293 millions de dollars partis.
Bienvenue dans DeFi.
Si ce post a été utile, partagez-le. Plus de gens doivent comprendre que la sécurité DeFi ne concerne pas seulement le code.
Et si vous avez $aWETH misé sur AAVE... vous savez quoi faire.
#Hack #CyberSecurity #OnChainAnalysis
