



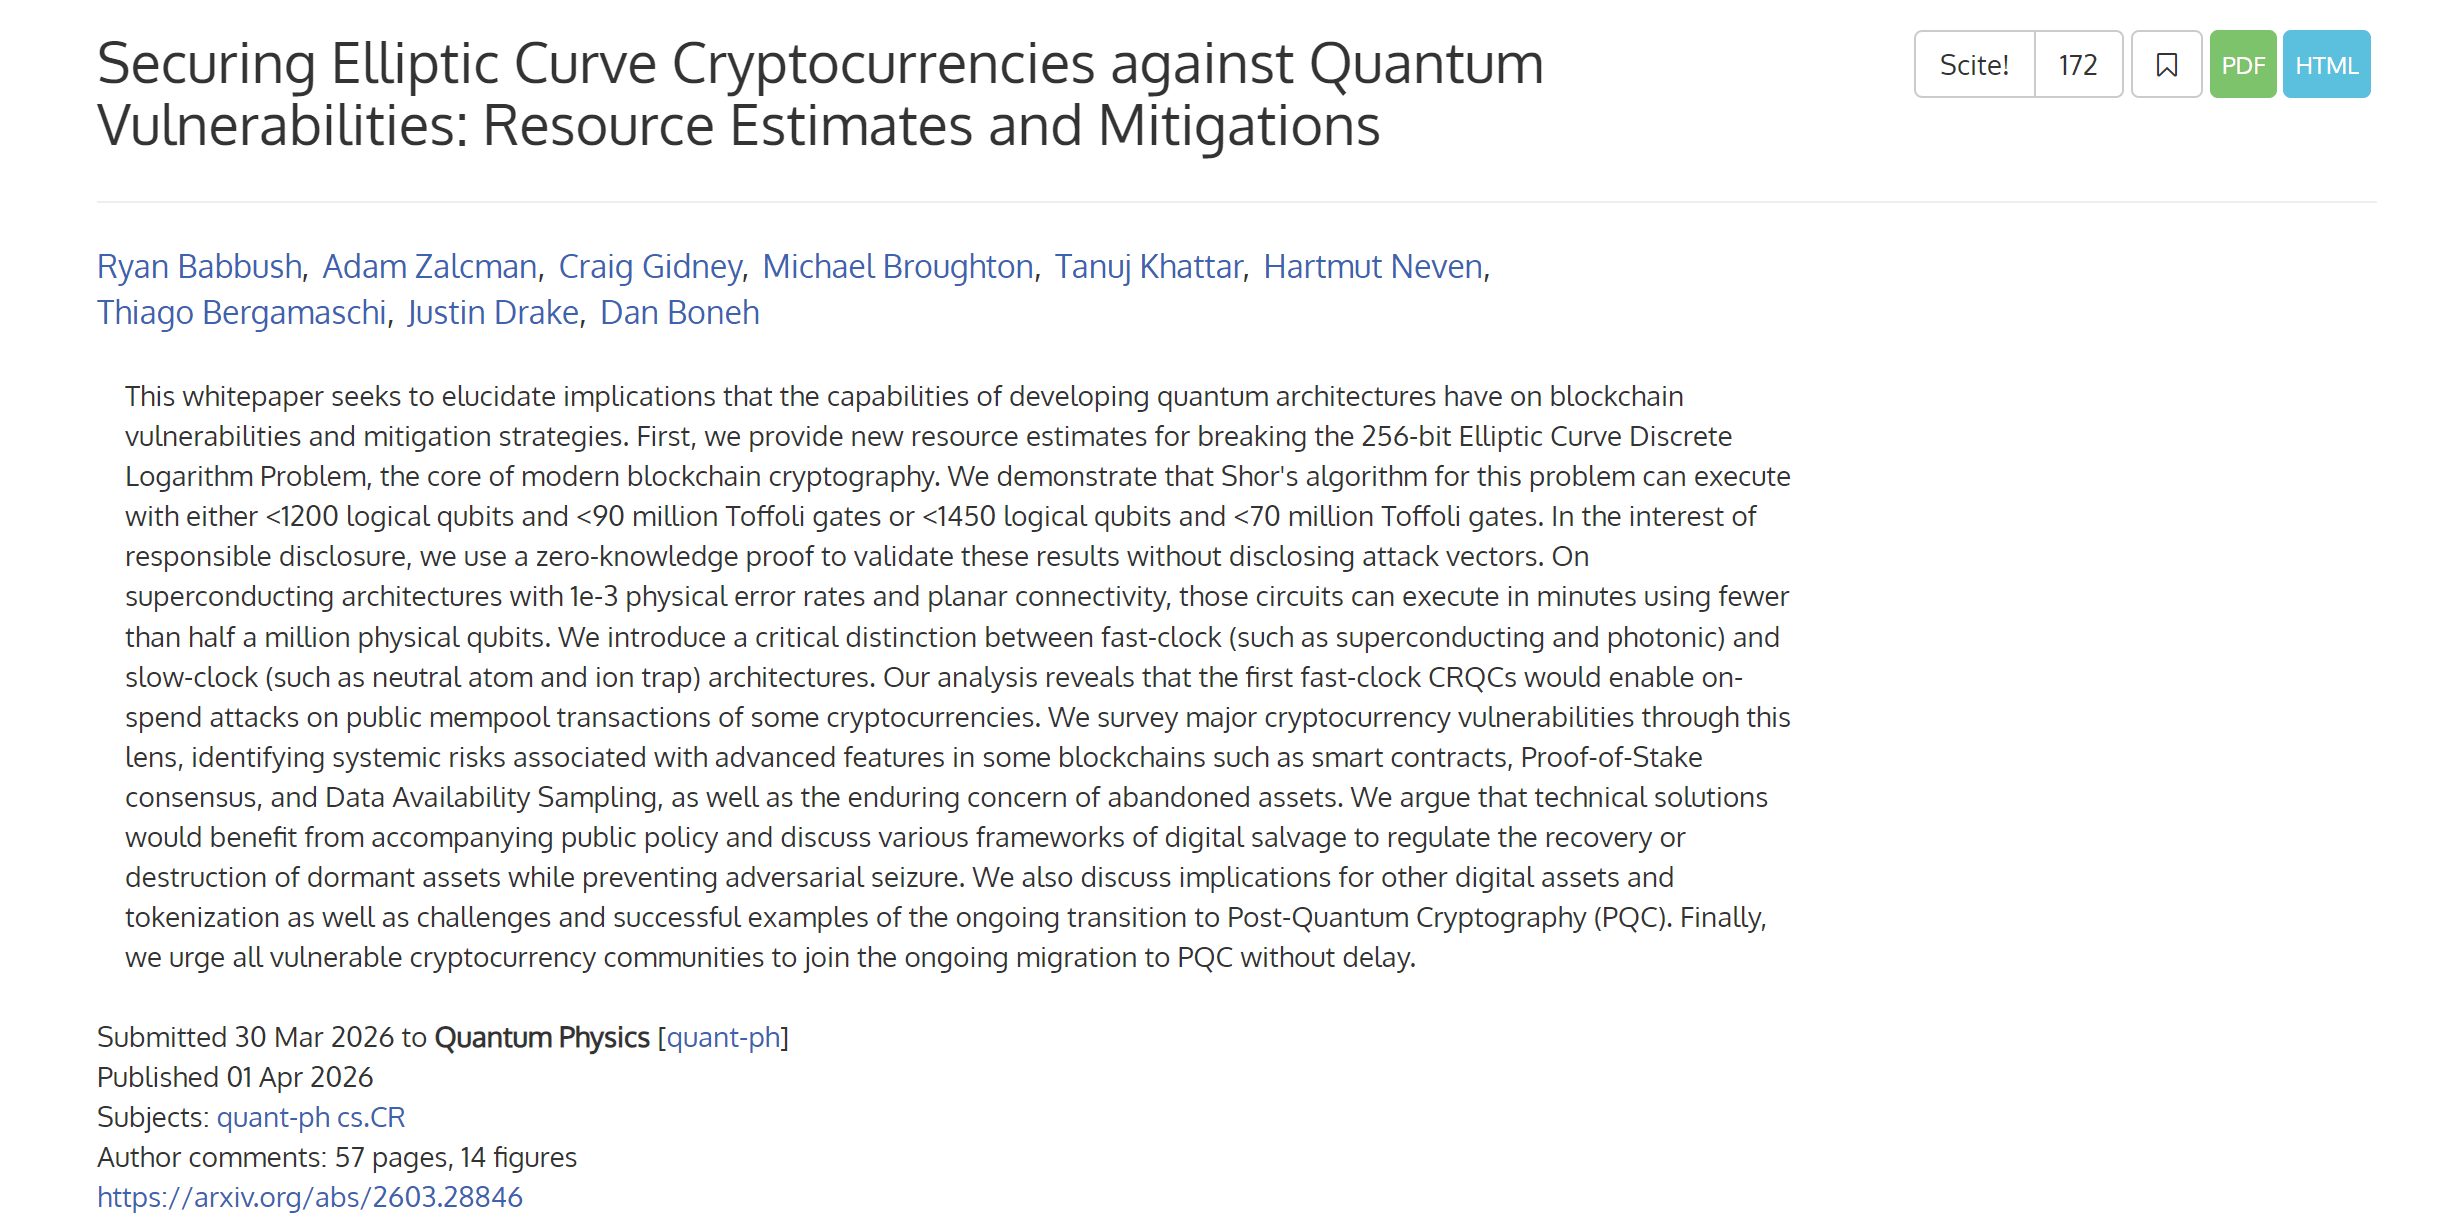
La semaine dernière, l'équipe Google Quantum AI a publié un article majeur, indiquant que dans une architecture supraconductrice, avec des hypothèses spécifiques de correction d'erreurs et de matériel, un ordinateur quantique pourrait, dans quelques minutes, casser le cryptage largement utilisé de 256 bits des cryptomonnaies et de la blockchain (ECDLP-256) avec moins de 500 000 qubits physiques, soit environ 20 fois moins que les précédentes estimations.
Cela pointe directement vers le cœur des schémas de signature de presque toutes les chaînes publiques mainstream comme Bitcoin et Ethereum, et dès que l'information a été diffusée, les affirmations selon lesquelles « les ordinateurs quantiques peuvent percer la clé privée de Bitcoin » ont commencé à circuler sur le net.
En réalité, il est nécessaire de se calmer d'abord et de clarifier cette situation - la menace est réelle, mais elle est encore très éloignée de « demain, votre portefeuille ne sera plus sécurisé ».
Plus important encore, l'ensemble de l'industrie a en fait déjà commencé à agir.
Un, quelle est exactement la menace posée par le calcul quantique ?
Pour comprendre ce problème, commençons par les bases, c'est-à-dire comment vos actifs crypto sont protégés.
Comme tout le monde le sait, sur Bitcoin ou Ethereum, chaque compte est associé à une paire de clés : une clé privée et une clé publique. La clé privée est une grande valeur générée aléatoirement, extrêmement secrète, équivalente au mot de passe de votre coffre-fort. La clé publique est dérivée de la clé privée par une opération de multiplication sur une courbe elliptique, et votre adresse de portefeuille est simplement la chaîne de caractères obtenue en appliquant une fonction de hachage à la clé publique.
La base de sécurité de ce système repose précisément sur le fait que ce processus est unidirectionnel.
En fin de compte, déduire la clé publique à partir de la clé privée est facile, mais rétrograder la clé privée à partir de la clé publique nécessite un temps qui dépasse largement l'âge de l'univers sur un ordinateur traditionnel, ce qui est l'essence même du « problème du logarithme discret des courbes elliptiques » (ECDLP) - le calcul direct est simple, mais la rétro-ingénierie est impossible.
Cependant, les ordinateurs quantiques brisent cette hypothèse, car ils peuvent résoudre des problèmes de factorisation d'entiers et de logarithmes discrets en temps polynomial. En d'autres termes, un ordinateur quantique suffisamment puissant pourrait théoriquement déduire votre clé privée à partir de votre clé publique.
Alors, la question se pose, quand la clé publique sera-t-elle exposée ?
Chaque fois que vous initiez une transaction sur la blockchain, vous devez signer les données de la transaction avec votre clé privée tout en diffusant votre clé publique pour vérification. Cela signifie que dès que vous avez effectué une transaction, votre clé publique est déjà publiée sur la chaîne.
La signification de cet article de Google réside dans le fait de faire avancer l'idée de « casser la clé privée à partir de la clé publique », qui était théoriquement réalisable mais absurde, vers un objectif planifiable sur la feuille de route du matériel quantique. Par exemple, selon les estimations de l'article, percer l'ECDLP de 256 bits nécessiterait environ 500 000 qubits physiques d'un ordinateur quantique tolérant aux fautes, beaucoup moins que les estimations précédentes.
En fin de compte, le calcul quantique ne vise pas à percer la blockchain, il cible d'abord les systèmes de signature qui sont encore basés sur le problème difficile du logarithme discret des courbes elliptiques.
Ainsi, la menace est bien réelle, mais strictement parlant, l'affirmation selon laquelle elle est « imminente » n'est pas tout à fait exacte. La période de temps que l'industrie estime comme fenêtre d'action est encore la plus rapide autour de 2030 (pour en savoir plus, pourquoi l'abstraction de compte natif + la menace quantique : EIP-8141 n'est-elle pas encore devenue le modèle phare de l'Ethereum Hegotá ?).
Deux, que préparent les différentes chaînes publiques ?
Bien sûr, objectivement parlant, il y a une distinction clé que de nombreux rapports n'ont pas clarifiée, à savoir que de nombreuses adresses Bitcoin ne dévoilent pas directement la clé publique sur la chaîne dès le départ.
Prenons par exemple les formes courantes comme P2PKH et P2WPKH, l'adresse elle-même est généralement juste un hachage de la clé publique, et la clé publique n'est souvent exposée qu'au moment de la « première dépense », ce qui signifie que si votre adresse n'a jamais effectué de transaction, il n'y a que votre adresse de portefeuille sur la chaîne, sans clé publique.
Ainsi, la surface d'attaque la plus directe du calcul quantique est davantage orientée vers les clés publiques des adresses qui ont déjà effectué des transactions. Bien sûr, ce détail soulève directement la première chose que les utilisateurs peuvent faire maintenant, dont nous parlerons plus tard.
L'industrie n'est pas inconsciente de ce problème. En fait, les préparatifs pour la migration vers la cryptographie post-quantique sont déjà en cours sur plusieurs fronts.
La stratégie d'Ethereum pour faire face à cela consiste à découpler le niveau du compte et le schéma de signature. Par exemple, avec l'avancement de l'EIP-7702 et de l'abstraction de compte (AA), les comptes Ethereum peuvent définir ce qu'est une signature légitime via la logique des contrats intelligents. Cela signifie que, un jour dans le futur, lorsque des schémas de signature post-quantiques seront introduits, il ne sera pas nécessaire de réécrire le protocole sous-jacent, mais simplement de remplacer le module de vérification de signature du compte.
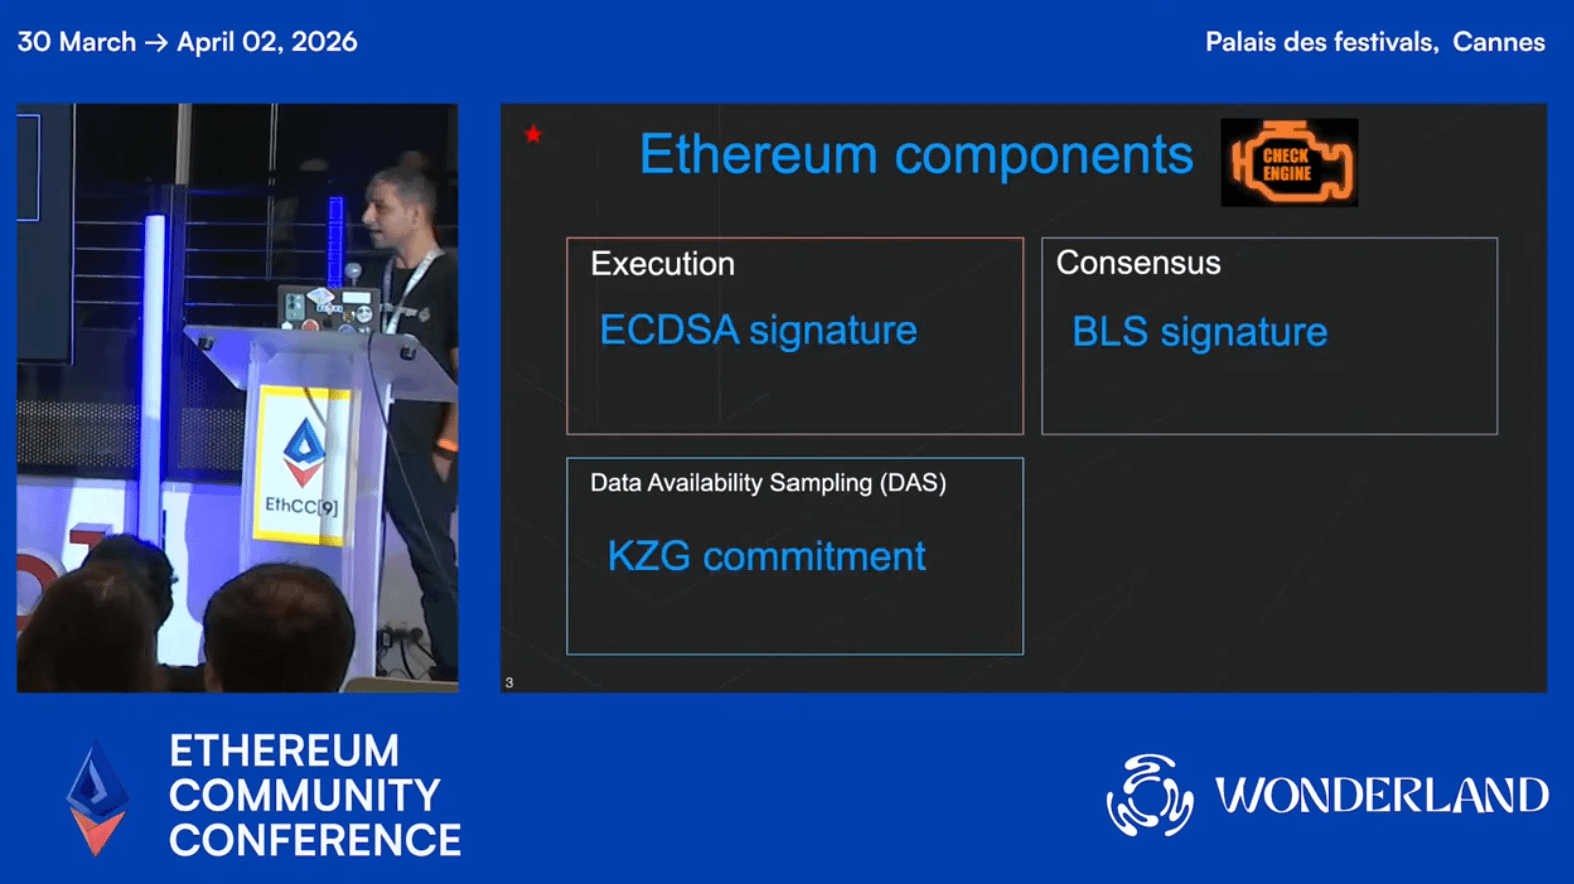
De plus, le chercheur en cryptographie de la fondation Ethereum, Antonio Sanso, a mis à jour les derniers progrès d'Ethereum en matière de sécurité post-quantique lors de la conférence EthCC9, affirmant que les ordinateurs quantiques pourraient constituer une menace réelle pour l'algorithme de signature ECDSA au milieu des années 2030. Ethereum a actuellement complété environ 20 % de ses préparatifs contre les quantiques et prévoit de réaliser une résistance quantique totale entre 2028 et 2032 via la mise à niveau Lean Ethereum.
Cependant, le principal défi technique actuel est le problème de taille des signatures. Par exemple, la taille de la signature de l'algorithme de signature post-quantique le plus léger, Falcon, reste plus de dix fois celle de l'ECDSA, et la vérification de ce qui est basé sur des réseaux de points dans Solidity est extrêmement coûteuse en gas. Par conséquent, l'équipe de recherche a établi deux grandes voies techniques :
Premièrement, permettre aux utilisateurs d'abstraire leur compte afin de mettre à jour l'algorithme de signature de leur portefeuille vers une solution résistante aux quantiques, sans modifier le protocole sous-jacent ;
Deuxièmement, introduire LeanVM pour traiter des calculs de hachage complexes et combiner cela avec des preuves à divulgation nulle de connaissance pour vérifier la propriété des mots de passe d'adresse, garantissant la sécurité des actifs pendant le processus de migration ;
Antonio a déclaré qu'il dirigera des réunions bimensuelles ACD sur la spécialisation post-quantique à partir de février 2026 et que des clients de consensus tels que Lighthouse et Grandine sont déjà en ligne sur un réseau de test post-quantique expérimental.
D'autre part, le style de la communauté Bitcoin est clairement plus conservateur. Le BIP360, récemment entré dans le dépôt des BIPs, propose un nouveau type de sortie P2MR (Pay-to-Merkle-Root), dont l'un des objectifs de conception est d'éliminer la dépense de key-path vulnérable aux quantiques dans Taproot, afin de réserver une structure plus amicale pour la migration potentielle des signatures post-quantiques.
Bien sûr, le fait qu'une proposition entre dans le dépôt des BIPs ne signifie pas qu'elle a déjà formé un consensus au sein de la communauté, et cela ne signifie pas non plus qu'elle sera adoptée prochainement. Par conséquent, on peut seulement dire que la communauté Bitcoin a déjà commencé à discuter de manière plus concrète autour des surfaces d'exposition quantique et des types de sorties potentielles, ce qui est en accord avec le style habituel de Bitcoin, où les problèmes sont d'abord clairement définis avant de former un consensus très lentement.
Il convient de noter qu'aussi tôt qu'en 2024, le National Institute of Standards and Technology (NIST) des États-Unis a officiellement publié trois normes de cryptographie post-quantique, ce qui signifie que l'écosystème blockchain a maintenant des objectifs de migration clairs, ne nécessitant plus d'attendre la convergence des discussions sur quel algorithme est meilleur, la mise en œuvre technique a en fait déjà commencé.
Trois, que devraient faire les utilisateurs ordinaires ?
Bien que la menace des ordinateurs quantiques soit une question pour des années à venir, cela ne signifie pas que nous ne devons pas nous en préoccuper maintenant. Certaines bonnes habitudes, prises dès aujourd'hui, coûtent presque rien.
La première consiste à éviter la réutilisation d'adresses, c'est aussi la mesure de protection personnelle la plus directe et efficace.
La raison est exactement comme mentionnée ci-dessus - si vous êtes un utilisateur de chaînes UTXO comme Bitcoin, chaque fois que vous initiez une transaction, votre clé publique sera exposée sur la chaîne. Ainsi, si vous utilisez toujours la même adresse, avec une clé publique exposée à long terme, une fois que la puissance quantique sera mature, un attaquant pourra facilement déduire votre clé privée à partir de votre clé publique.
Actuellement, des portefeuilles mainstream comme imToken offrent déjà par défaut des fonctionnalités de portefeuille HD. Une bonne habitude est d'utiliser une nouvelle adresse pour chaque transfert, ne pas considérer une adresse comme un identifiant permanent à réutiliser, et pour les adresses qui n'ont jamais effectué de transaction, la clé publique n'a jamais été exposée, la menace quantique actuelle est presque inapplicable.
Ensuite, il faut se concentrer sur le plan de mise à niveau post-quantique du portefeuille.
Si vous utilisez principalement des chaînes basées sur un modèle de compte comme Ethereum, l'accent ne devrait pas être mis simplement sur le fait de changer d'adresse, mais plutôt sur le portefeuille que vous utilisez et la chaîne publique sur laquelle vous vous trouvez, pour voir si elle offrira un chemin de migration clair à l'avenir.
Pour les chaînes basées sur un modèle de compte, le problème majeur à l'ère quantique n'est souvent pas l'exposition unique, mais plutôt le lien à long terme entre les comptes actifs, l'historique des clés publiques, l'identité en chaîne et les permissions des applications. Une fois que nous entrerons réellement dans une fenêtre de migration, celui dont le compte est le plus évolutif et celui dont le portefeuille peut remplacer la logique de signature de manière plus fluide sera le plus en sécurité.
Enfin, d'un point de vue humain, il est prévisible qu'avec l'augmentation de l'intérêt pour le sujet, il y aura de plus en plus de portefeuilles ou de protocoles se prétendant « sécurisés contre les quantiques » sur le marché, et nous devons être vigilants face à ces portefeuilles, protocoles et produits d'infrastructure qui arborent le drapeau de la « sécurité quantique ».
Face à de telles affirmations, la question à poser n'est pas celle du texte promotionnel, mais plutôt trois questions plus concrètes :
L'algorithme sur lequel il repose est-il un standard finalisé par le NIST ?
Sa sécurité a-t-elle été vérifiée par un audit indépendant et une mise en œuvre suffisante ?
Ce qu'il prétend être sécurisé quantiquement, s'agit-il d'une migration au niveau de la chaîne, d'une mise à niveau au niveau du compte, ou est-ce juste un emballage au niveau de l'application ?
Après tout, la véritable sécurité post-quantique ne doit pas seulement couvrir l'étiquette d'une application, mais l'ensemble du chemin de la signature, de la vérification à la compatibilité sur la chaîne.
Dans l'ensemble, la menace que le calcul quantique fait peser sur la blockchain est bien réelle, et l'importance de ce dernier livre blanc de Google réside dans le fait qu'il rapproche la menace d'une théorie lointaine à un risque planifiable.
Mais cela ne signifie pas encore que c'est un signal que « demain, le portefeuille sera compromis » ; une compréhension plus précise serait que la migration post-quantique n'est plus un sujet réservé au milieu académique, mais qu'elle entrera progressivement dans des problèmes réels de mise à niveau de protocoles, de conception de portefeuilles et de gestion d'actifs des utilisateurs au cours des prochaines années.
Pour conclure
Pour l'industrie, ce qui est vraiment important à partir de maintenant, ce n'est pas qui crie le premier que les quantiques arrivent, mais qui peut d'abord concevoir clairement le chemin de migration.
Pour les utilisateurs, il ne s'agit pas de céder à la panique maintenant, mais d'abord de construire une compréhension des risques les plus fondamentaux : quels actifs sont exposés en premier, quelles opérations amplifient la surface d'exposition, quels portefeuilles et chaînes publiques sont plus susceptibles de fournir une mise à niveau fluide à l'avenir.
Ce dont nous avons besoin, c'est d'agir tôt, et non de céder à une anxiété excessive.
Ensemble, avançons.