


Un acteur malveillant connu sous le nom de “Jinkusu” aurait vendu des outils de cybercriminalité conçus pour contourner les vérifications Know Your Customer (KYC) dans les banques et sur les plateformes de cryptomonnaie.
L'outil utilise des deepfakes et de la manipulation vocale pour tromper les systèmes de vérification KYC sur les plateformes financières, a écrit le traqueur de cybercriminalité Dark Web Informer dans un post X dimanche.
La société de cybersécurité Vecert Analyzer a ajouté que Jinkusu utilise l'IA pour des échanges de visages en temps réel via InsightFace pour des “transferts de gestes fluides”, ainsi que la modulation de la voix pour échapper aux biométriques.
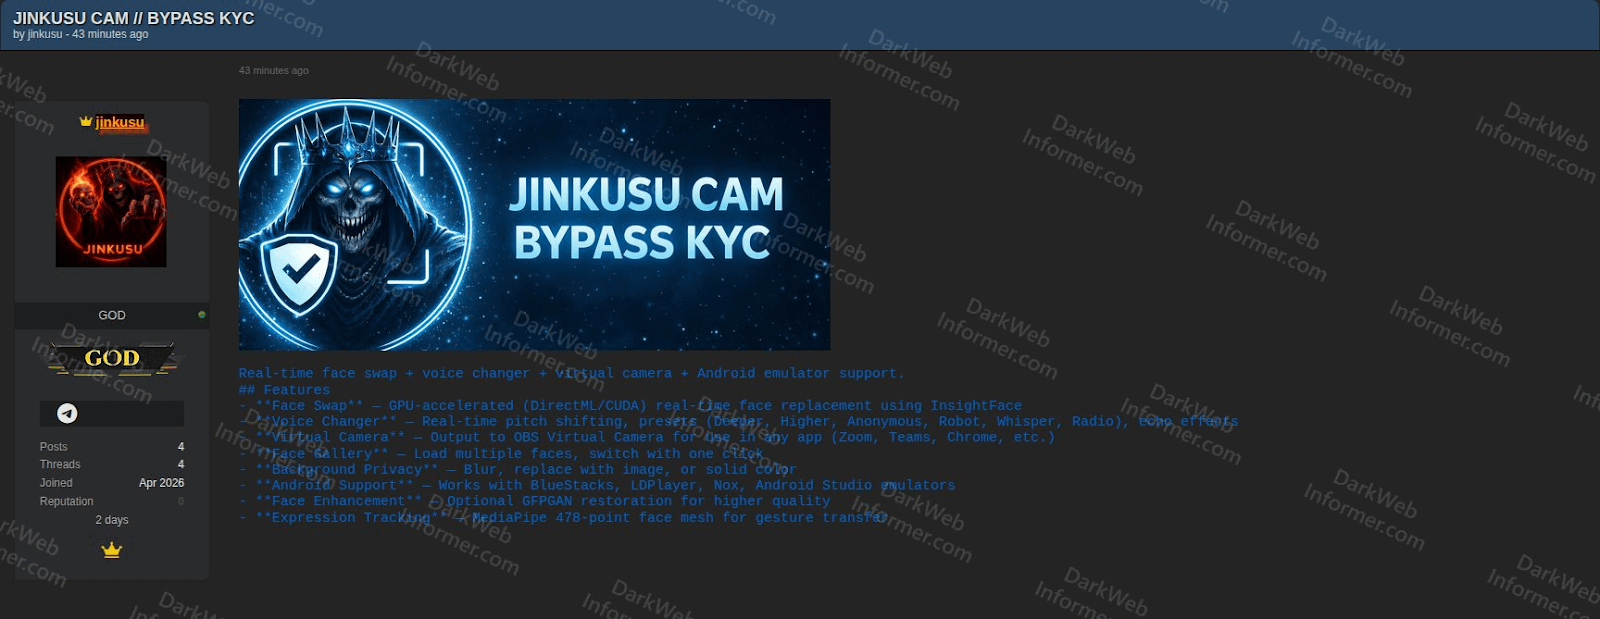 Source : Dark Web Informer
L'émergence des outils deepfake est un « appel au réveil » pour l'industrie, car elle met en évidence les lacunes des systèmes de vérification KYC, selon Deddy Lavid, PDG de la plateforme de sécurité blockchain Cyvers.
« Alors que l'IA abaisse les barrières à la fraude d'identité synthétique, la porte d'entrée restera toujours vulnérable », a déclaré Lavid à Cointelegraph, exhortant les plateformes à adopter une approche de sécurité en couches combinant la vérification d'identité avec une surveillance AI en temps réel.
L'IA peut craquer les systèmes KYC avec une seule image
Le responsable de la sécurité de Binance, Jimmy Su, a souligné la menace croissante de la technologie deepfake en mai 2023.
Il a averti que l'amélioration des algorithmes d'IA sera capable de craquer les systèmes d'identité KYC en utilisant une seule image de la victime.
Le nouveau kit de fraude permet également aux escrocs de mener des arnaques romantiques, comme le 'pig butchering', sans connaissances techniques.
Les investisseurs en crypto ont perdu 5,5 milliards de dollars dans 200 000 cas de 'pig butchering' signalés en 2024.
Le scam-as-a-service menace les investisseurs en crypto
L'auteur du nouveau paquet de fraude, Jinkusu, est soupçonné d'être le même acteur de menace qui a publié le kit de phishing Starkiller en février 2026.
Contrairement aux kits de phishing traditionnels basés sur HTML, Starkiller crée un proxy inversé en temps réel en créant un navigateur Chrome sans tête à l'intérieur d'un conteneur Docker, chargeant la page de connexion authentique de la marque cible et relayant toutes les saisies utilisateur, y compris les identifiants et mots de passe, à l'acteur de la menace, a expliqué la plateforme de cybersécurité Abnormal, dans un rapport du 19 février.
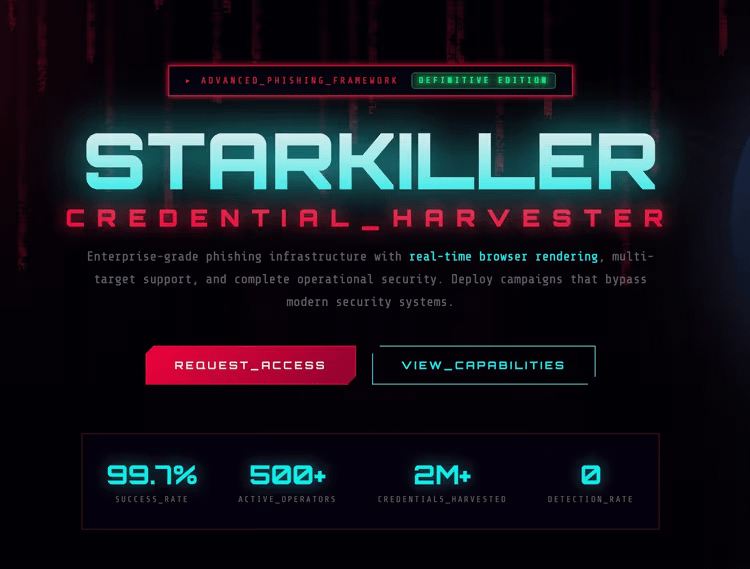 Malware de phishing-as-a-service Starkiller. Source : Abnormal.ai
Bien que les pertes dues aux attaques de phishing crypto aient chuté de 83 % en 2025, les scripts de drainage de portefeuille crypto malveillants sont restés actifs et de nouveaux logiciels malveillants ont continué à émerger, a déclaré Scam Sniffer dans un rapport de janvier.
Magazine : Tout le monde déteste GPT-5, l'IA montre que les médias sociaux ne peuvent pas être réparés