
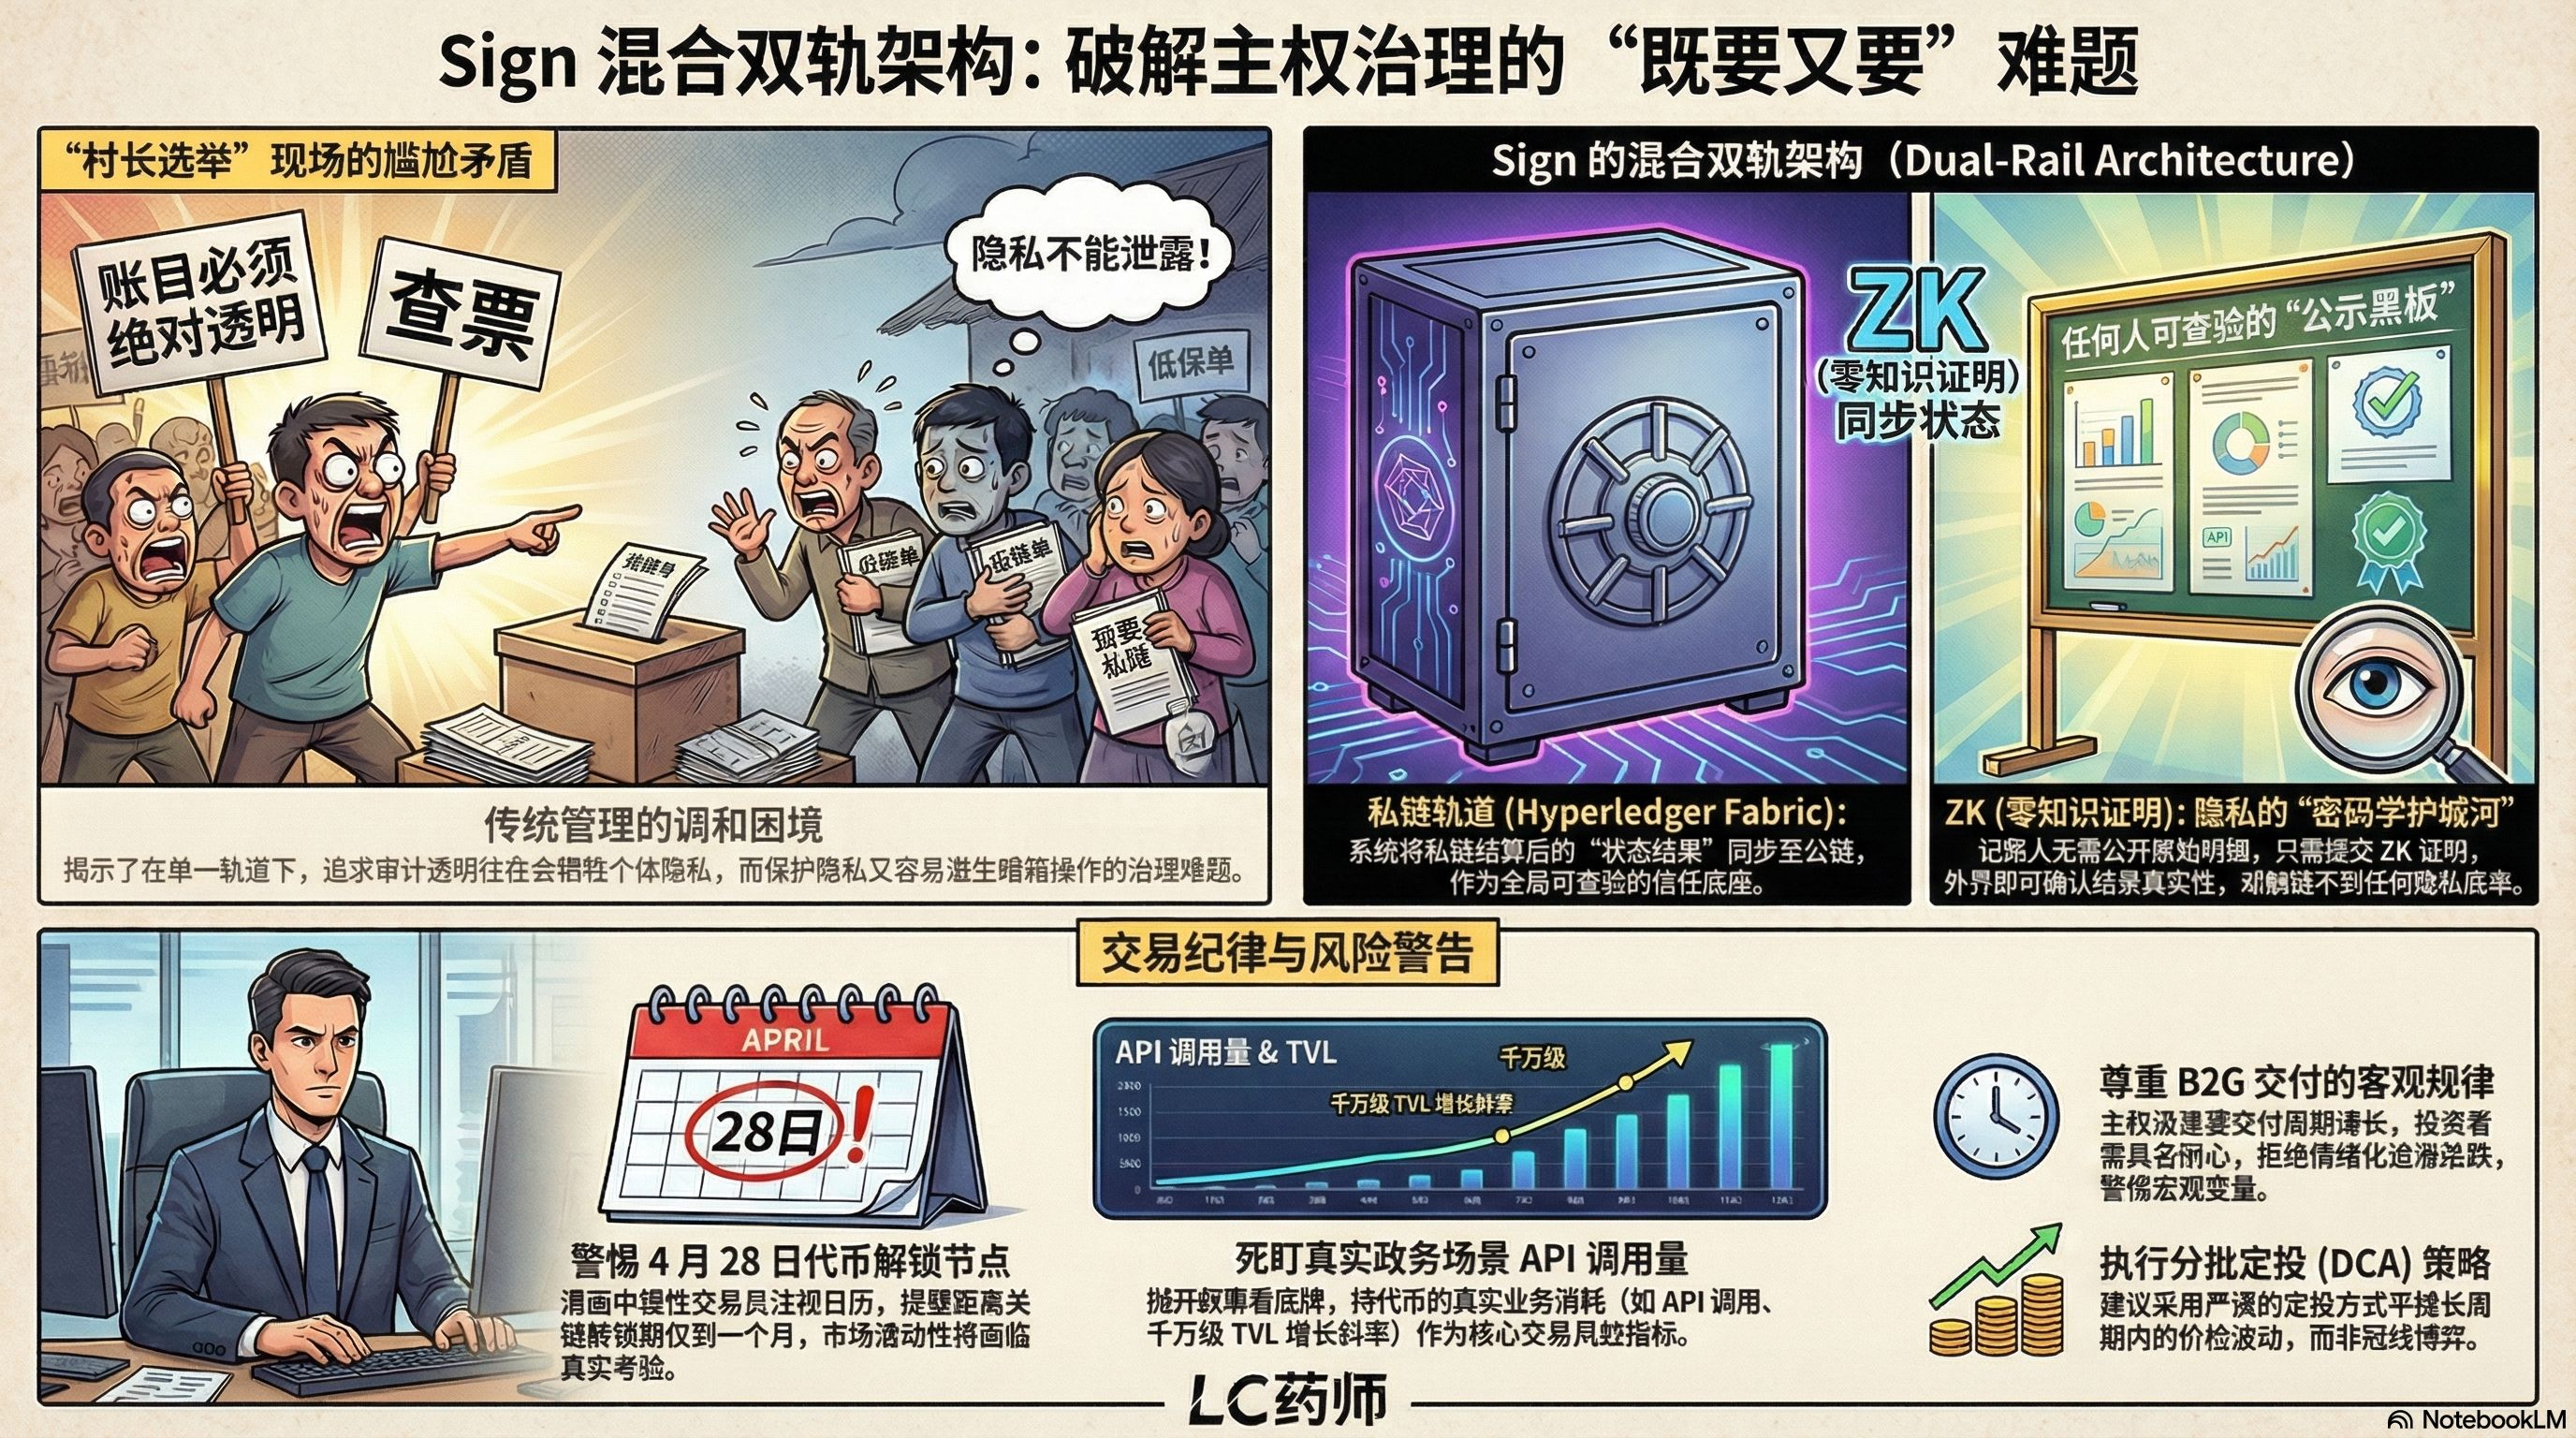
Il y a quelques jours, je suis rentré chez moi et je suis tombé juste au bon moment sur la divulgation périodique des affaires et des finances du village. Sur place, tout le monde discutait avec beaucoup d'enthousiasme, et dire que c'était "enthousiaste", c'était aussi que la scène à ce moment-là était à la fois comique et tragique :
D'une part, tout le monde exige que les comptes soient "absolument transparents" - où va l'argent du village ? Qui a voté pour qui ? Cela doit être vérifié publiquement, pour éviter toute opération clandestine ; mais d'autre part, tout le monde a aussi besoin d'"absolue confidentialité" - combien d'aides sociales chaque famille reçoit, pour qui Zhang San a voté exactement, ces données personnelles sensibles, personne ne veut les voir affichées sur le grand tableau noir du village pour que toute la ville puisse les observer.
Il faut à la fois une transparence globale à l'épreuve de la falsification et des données de base absolument confidentielles, ce qui est une contradiction difficile à concilier dans une structure de gestion traditionnelle.
En regardant ce bazar de problèmes de gouvernance à la base, je pense plutôt au Sign Potocal que le cercle de recherche et d'investissement a récemment décortiqué. Il y a un terme ennuyeux dans le livre blanc, l'architecture à double rail (Dual-Rail Architecture), qui tente justement de résoudre ce dilemme de confiance souveraine "à la fois ceci et cela".
Décomposons objectivement cette architecture et voyons quel est son fonctionnement dans nos scénarios réels :
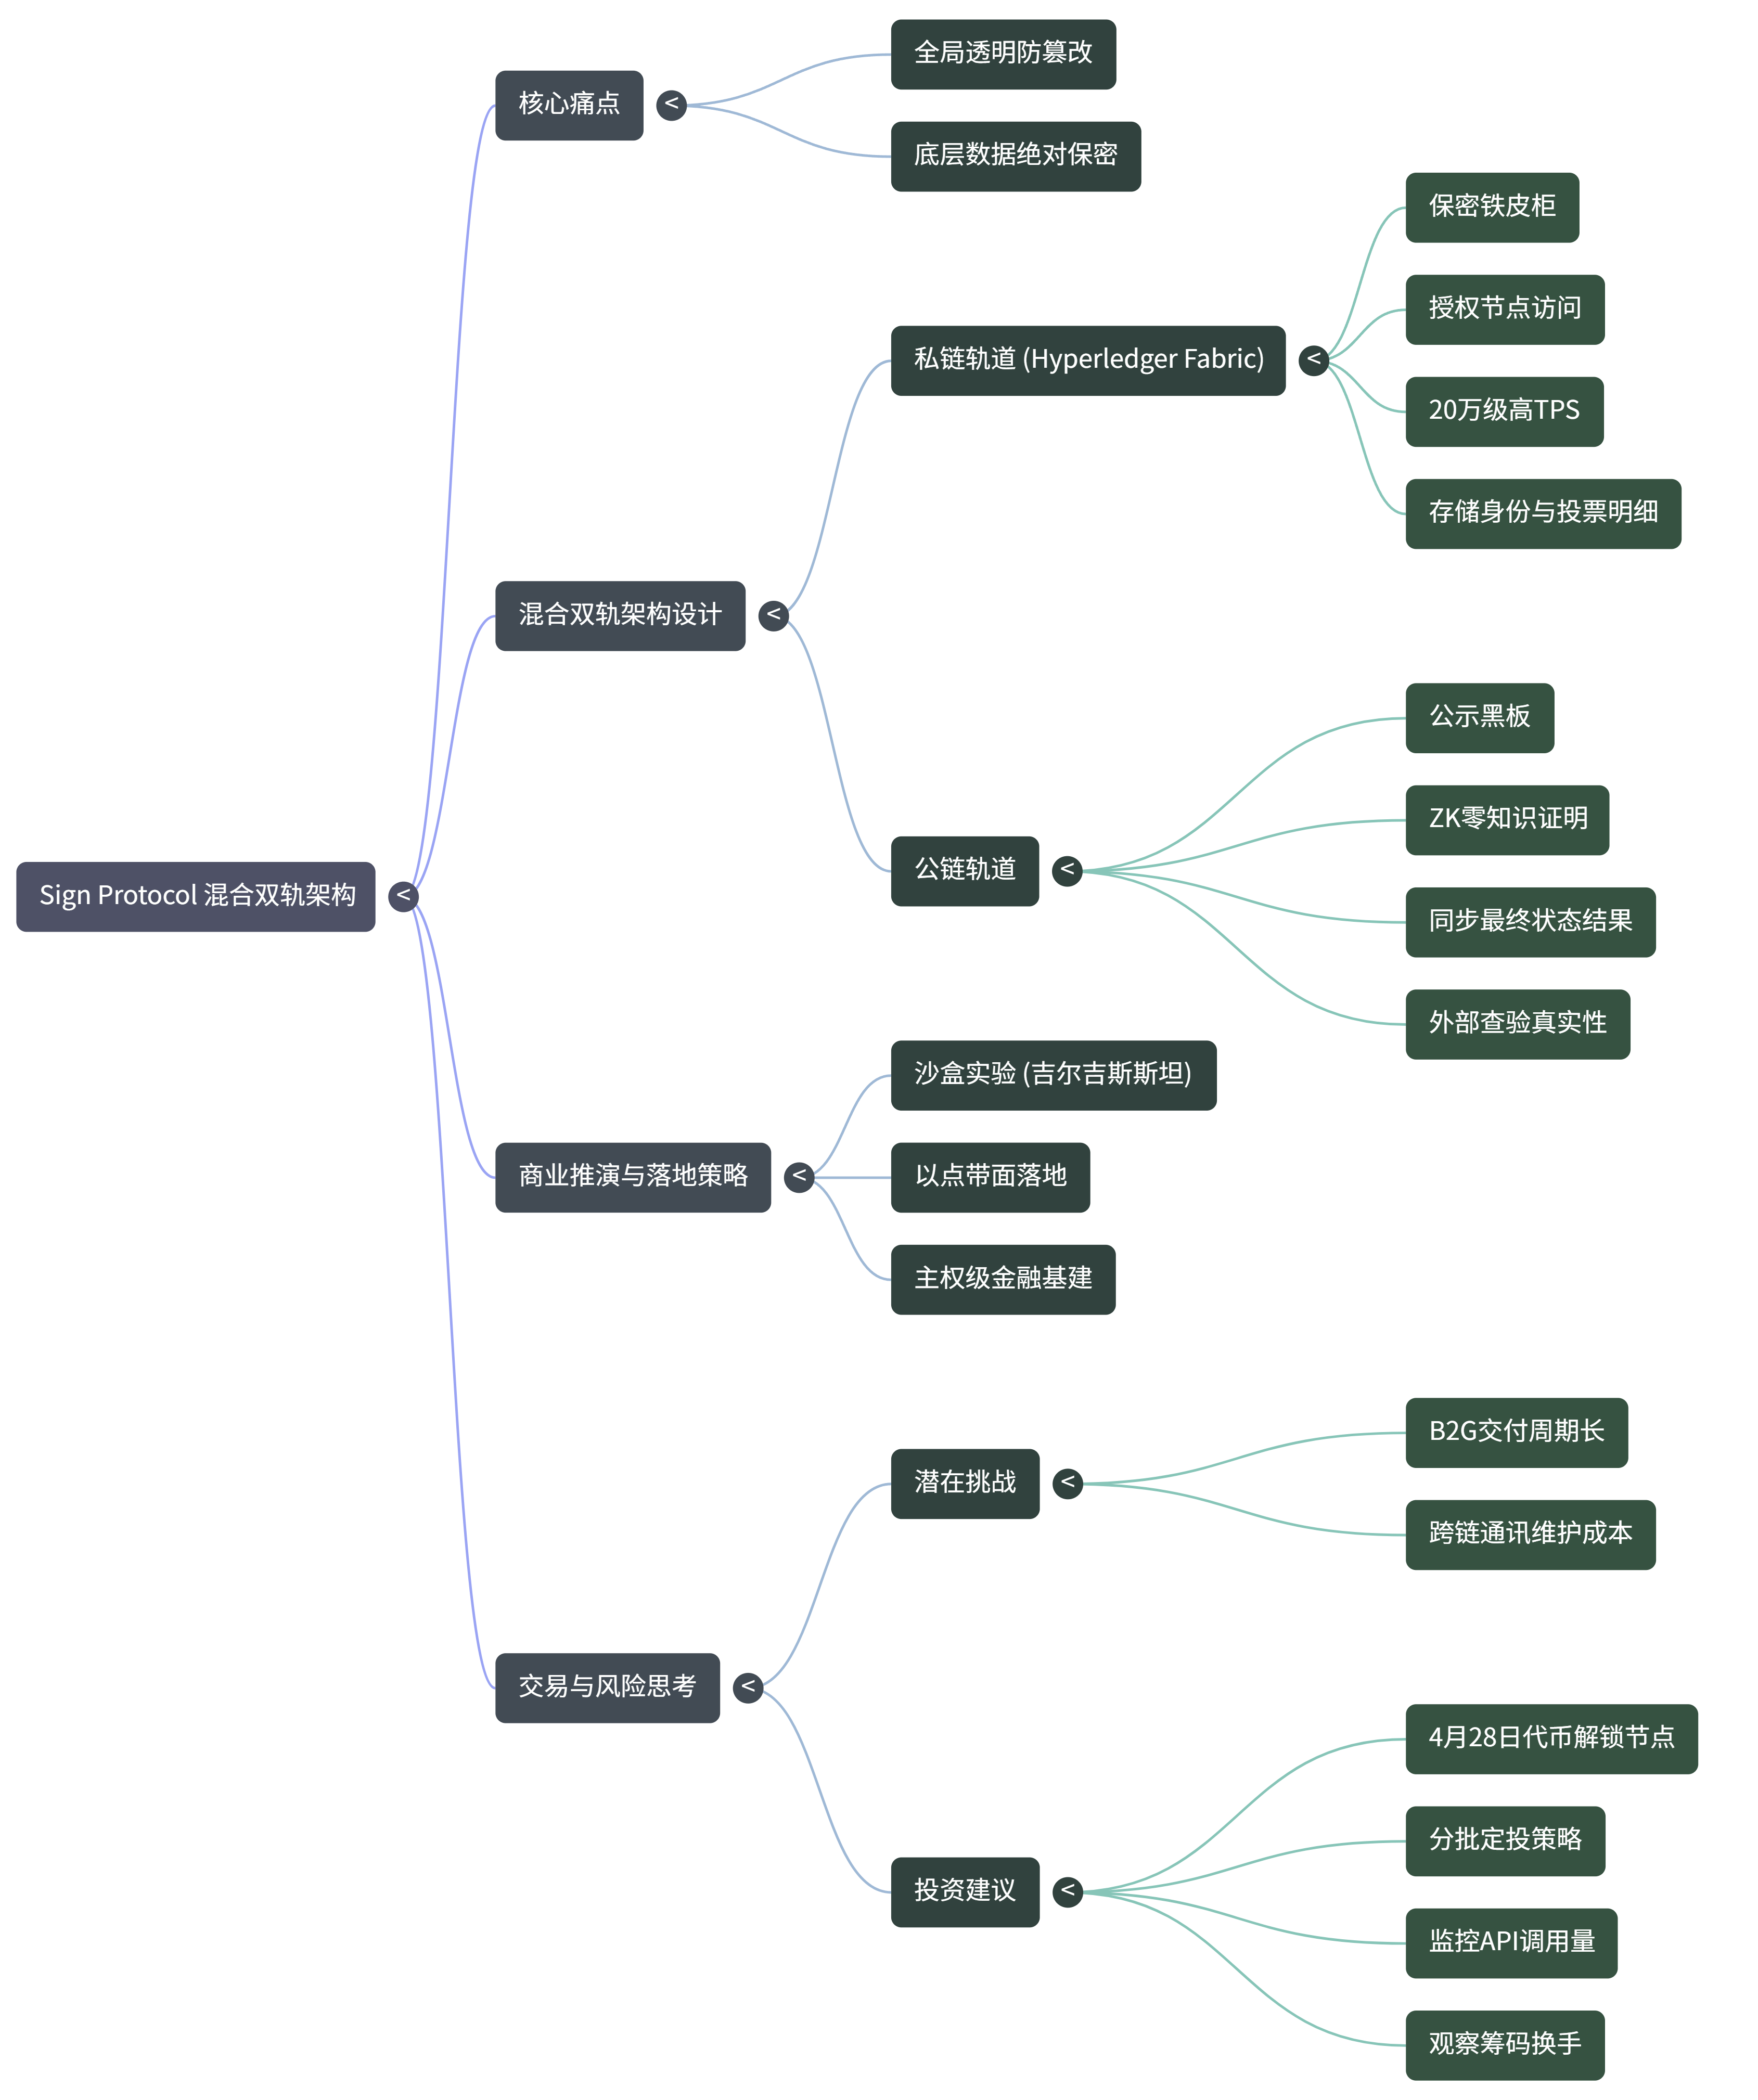
La chaîne privée (Hyperledger Fabric) agit comme un "coffre-fort secret" interne.
En termes simples, c'est un réseau de base auquel seuls des nœuds autorisés (comme les agences gouvernementales ou les comités de village) ont accès. Son rôle principal est de traiter des données simultanées extrêmement privées, avec un TPS (transactions par seconde) conçu jusqu'à 200 000. Les identités des villageois, les détails de vote spécifiques, et les flux réels des subventions, tout cela fonctionne rapidement dans ce coffre-fort. Dans ce cadre, les institutions souveraines détiennent un contrôle absolu, la confidentialité de la base est soigneusement protégée, et l'extérieur ne peut pas espionner.
La chaîne publique, en tant que "tableau d'affichage public" que tout le monde peut vérifier.
Lorsque les comptes dans la chaîne privée sont réglés, le système synchronisera le "résultat final" sur la chaîne publique. Ici, la technologie ZK (preuves à divulgation nulle de connaissance) est utilisée. Le comptable n'a pas besoin d'afficher une épaisse liste de détails sur le tableau, il lui suffit de soumettre une preuve cryptographique à la chaîne publique. Quiconque dans l'extérieur peut vérifier cette preuve et immédiatement confirmer que "les résultats des élections sont réels, les comptes sont stables", mais ne touche absolument pas aux données privées des individus.
En élargissant cette logique à un scénario macro, on peut comprendre le chemin commercial actuel de Sign.
Pourquoi les premières collaborations se font souvent avec des économies relativement petites comme le Kirghizistan ? En fait, c'est un laboratoire pragmatique. Les infrastructures financières souveraines disruptives ne peuvent pas être mises en place immédiatement dans des superpuissances dont le volume est énorme et qui peuvent entraîner un effet domino. Elles doivent d'abord fonctionner dans un "bac à sable" pour tester ce système à double rail "coffre-fort secret + tableau d'affichage public", obtenir un rapport de fonctionnement rigoureux, avant de pouvoir progressivement frapper aux portes de réglementations à plus grande échelle. C'est une stratégie typique de "point à surface".
Bon, je ne vais pas en dire plus. C'est le grand week-end, je vais aller boire un verre avec le chef du village et lui parler un peu de web3 et des connaissances sur Sign.
@SignOfficial #Sign地缘政治基建 $SIGN
