La nouvelle vulnérabilité EIP-7702 d'Ethereum est exploitée par des hackers, un portefeuille de 150 000 dollars est volé en un éclair !
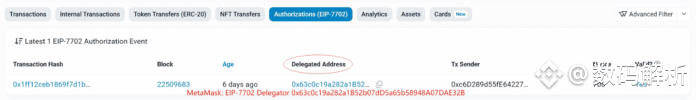
Le 24 mai 2025, une attaque de phishing exploitant la proposition clé EIP-7702 dans la dernière mise à jour d'Ethereum "Pectra" a éclaté, avec un portefeuille volé d'environ 150 000 dollars. Cette vulnérabilité permet à des portefeuilles ordinaires d'activer temporairement des fonctionnalités de contrat intelligent, et les hackers ont utilisé cela pour concevoir une escroquerie de transfert de jetons en masse cachée, où les utilisateurs autorisent à leur insu le vidage de plusieurs jetons en une seule fois.
L'EIP-7702 permet aux portefeuilles d'exécuter des opérations complexes en une seule transaction, comme des transferts en masse et le paiement des frais de Gas, mais cela a aussi ouvert une nouvelle voie d'attaque. Des hackers malveillants ont trompé les utilisateurs en approuvant un contrat de délégation "de confiance", exécutant silencieusement des transferts malveillants en masse, laissant les victimes sans défense.
L'agence de sécurité SlowMist a confirmé que le groupe de hackers tristement célèbre Inferno Drainer a manipulé ce vol. Ils n'ont pas volé de clés privées, mais ont utilisé la fonction de mise à jour du portefeuille pour autoriser légalement le vol de crypto-monnaies en masse. Cette méthode discrète a considérablement augmenté le taux de succès et la discrétion de l'attaque.
De plus, la fréquence des attaques de phishing continue d'augmenter, avec des pertes de plus de 5 millions de dollars en un mois en avril, et le nombre de victimes a fortement augmenté. Le montant total des vols liés en 2024 s'élève à près de 500 millions de dollars, montrant que les hackers continuent d'innover pour briser les lignes de défense. Cette vulnérabilité EIP-7702 est devenue la dernière et la plus dangereuse des armes.
Les experts avertissent que les utilisateurs doivent être prudents lors de la vérification des autorisations, éviter de cliquer sur des liens suspects, et il est préférable d'activer de nouvelles fonctionnalités uniquement via l'interface utilisateur officielle du portefeuille. Vérifier la source des transactions et contrôler régulièrement les autorisations des jetons est essentiel pour la prévention. Les analystes de sécurité rappellent que les hackers suivent rapidement les progrès technologiques, et les utilisateurs ne doivent pas se relâcher.
En résumé, la nouvelle mise à jour "intelligente" des portefeuilles Ethereum, bien qu'elle apporte de la commodité, est également devenue une nouvelle brèche pour les hackers. Rester vigilant et assurer la sécurité des fonds devient la priorité absolue des utilisateurs de cryptomonnaies.
Le 24 mai 2025, une attaque de phishing exploitant la proposition clé EIP-7702 dans la dernière mise à jour d'Ethereum "Pectra" a éclaté, avec un portefeuille volé d'environ 150 000 dollars. Cette vulnérabilité permet à des portefeuilles ordinaires d'activer temporairement des fonctionnalités de contrat intelligent, et les hackers ont utilisé cela pour concevoir une escroquerie de transfert de jetons en masse cachée, où les utilisateurs autorisent à leur insu le vidage de plusieurs jetons en une seule fois.
L'EIP-7702 permet aux portefeuilles d'exécuter des opérations complexes en une seule transaction, comme des transferts en masse et le paiement des frais de Gas, mais cela a aussi ouvert une nouvelle voie d'attaque. Des hackers malveillants ont trompé les utilisateurs en approuvant un contrat de délégation "de confiance", exécutant silencieusement des transferts malveillants en masse, laissant les victimes sans défense.
L'agence de sécurité SlowMist a confirmé que le groupe de hackers tristement célèbre Inferno Drainer a manipulé ce vol. Ils n'ont pas volé de clés privées, mais ont utilisé la fonction de mise à jour du portefeuille pour autoriser légalement le vol de crypto-monnaies en masse. Cette méthode discrète a considérablement augmenté le taux de succès et la discrétion de l'attaque.
De plus, la fréquence des attaques de phishing continue d'augmenter, avec des pertes de plus de 5 millions de dollars en un mois en avril, et le nombre de victimes a fortement augmenté. Le montant total des vols liés en 2024 s'élève à près de 500 millions de dollars, montrant que les hackers continuent d'innover pour briser les lignes de défense. Cette vulnérabilité EIP-7702 est devenue la dernière et la plus dangereuse des armes.
Les experts avertissent que les utilisateurs doivent être prudents lors de la vérification des autorisations, éviter de cliquer sur des liens suspects, et il est préférable d'activer de nouvelles fonctionnalités uniquement via l'interface utilisateur officielle du portefeuille. Vérifier la source des transactions et contrôler régulièrement les autorisations des jetons est essentiel pour la prévention. Les analystes de sécurité rappellent que les hackers suivent rapidement les progrès technologiques, et les utilisateurs ne doivent pas se relâcher.
En résumé, la nouvelle mise à jour "intelligente" des portefeuilles Ethereum, bien qu'elle apporte de la commodité, est également devenue une nouvelle brèche pour les hackers. Rester vigilant et assurer la sécurité des fonds devient la priorité absolue des utilisateurs de cryptomonnaies.