
À la suite du plus grand piratage informatique de l'histoire de l'industrie de la cryptographie le 21 février, Bybit a vu plus de 4 milliards de dollars retirés de la bourse, soit environ 50 % du total des actifs de la bourse. Selon les données de DeFiLlama, le solde des portefeuilles liés à Bybit est passé de 16,9 milliards de dollars à 11,2 milliards de dollars.
Le PDG de Bybit, Ben Zhou, a déclaré que la bourse travaillait à enquêter sur l'incident et à garantir un traitement rapide des retraits pour les clients. Lors d'une discussion sur X Spaces, Zhou a révélé qu'immédiatement après l'attaque, il a demandé à toute l'équipe de se concentrer sur l'aide aux utilisateurs pour retirer des fonds et de répondre aux questions sur l'incident.

Ben Zhou, PDG de Bybit
Bybit peine à gérer la liquidité face à la vague de retraits
Zhou a déclaré que l'attaque avait permis aux pirates de voler environ 70 % des ETH détenus par les clients de la bourse. Pour garantir la capacité de retrait, Bybit est obligé d'emprunter de l'ETH à l'extérieur. Il convient toutefois de noter que l'ETH n'était pas l'actif le plus retiré : la plupart des utilisateurs ont retiré des pièces stables de la bourse.
Bybit disposait de suffisamment de réserves pour répondre aux demandes de retrait, mais la situation est devenue plus tendue lorsque Safe, le protocole de garde décentralisé utilisé par Bybit, a décidé de désactiver temporairement la fonction de portefeuille intelligent pour assurer la sécurité du système.
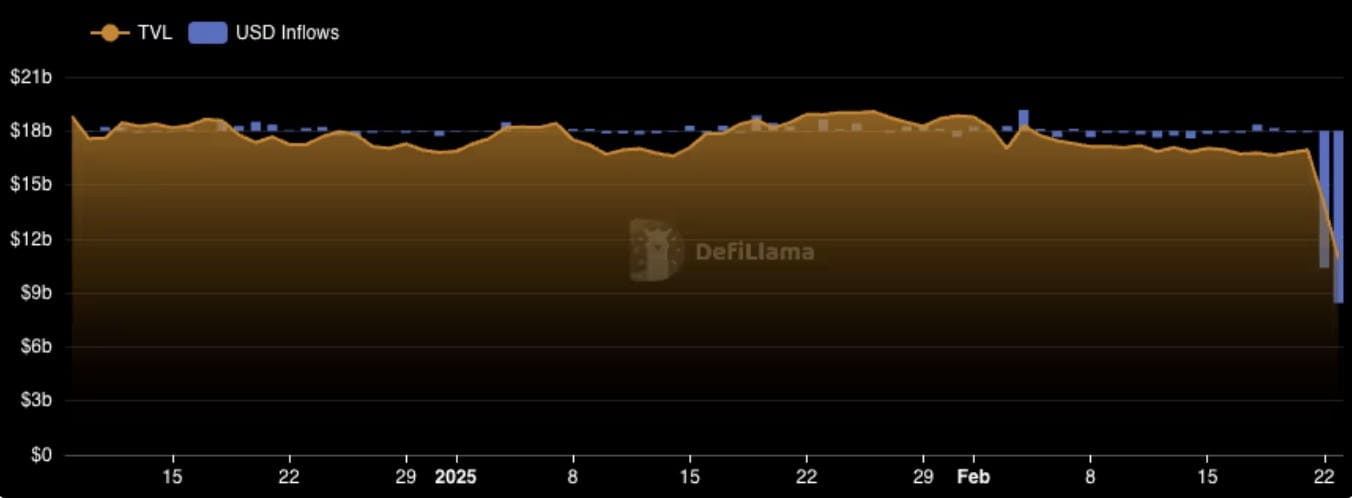
Valeur totale du portefeuille Bybit | Source : DeFiLlama
Safe fournit une solution de portefeuille de contrats intelligents pour la gestion des actifs numériques et a été intégré par plusieurs échanges pour une sécurité renforcée. Selon Zhou, les 3 milliards USDT de Bybit se trouvaient dans un portefeuille sécurisé qui a été temporairement fermé, ce qui a rendu difficile le décaissement par l'échange.
Bien que Safe affirme n'avoir trouvé aucune preuve d'une violation du système, la plateforme a désactivé de manière proactive certaines fonctionnalités pour prévenir les risques. Alors que Bybit cherchait à retirer les fonds, les demandes de retrait ont continué à augmenter rapidement, des millions de dollars ayant été retirés de la plateforme dans les deux premières heures seulement après l'incident.
Pour remédier à cette situation, Zhou a demandé à l'équipe de sécurité de travailler avec Safe pour trouver une méthode de retrait plus efficace. Finalement, l'équipe d'ingénierie a développé un nouveau logiciel, utilisant le code source basé sur Etherscan pour vérifier manuellement les signatures de transaction, permettant à Bybit de libérer 3 milliards de dollars de pièces stables et de continuer à traiter les retraits.
Le PDG de Bybit évoque la possibilité de faire marche arrière sur la blockchain Ethereum
Arthur Hayes, co-fondateur de BitMEX et important détenteur d'ETH, a récemment demandé à Vitalik Buterin, fondateur d'Ethereum, de restaurer le réseau Ethereum pour soutenir l'échange Bybit après une cyberattaque majeure.
Interrogé sur cette question, il a répondu :
« Je ne sais pas si c’est une décision individuelle ou non. Dans l'esprit de la blockchain, cela devrait peut-être être soumis à un vote pour voir ce que la communauté veut, mais je ne peux pas encore le dire avec certitude.
Le retour en arrière de la blockchain Ethereum est le processus consistant à ramener le réseau à l'état dans lequel il se trouvait avant un événement, tel qu'un piratage, en annulant les transactions. Ethereum avait déjà connu un retour en arrière après le piratage du DAO en 2016, lorsque 60 millions d'ETH avaient été volés. Cet événement a donné lieu à un hard fork, divisant Ethereum en Ethereum Classic (ETC) – la chaîne qui conserve l'ancien historique des transactions, et Ethereum (ETH) – la chaîne principale actuelle qui utilise un mécanisme de consensus de preuve d'enjeu (PoS).
Cependant, un retour en arrière dans le piratage de Bybit est peu probable car il nécessite un consensus communautaire, affecte l'immuabilité de la blockchain et crée un précédent dangereux. Au lieu de cela, la priorité sera donnée au traçage des transactions et à la coopération avec les autorités.
Bybit commence à racheter de l'ETH
Selon Arkham, l'adresse Bybit présumée (0x2E…1b77) a reçu 100 millions USDT de 0xEC…B5E76 il y a 10 heures et a transféré 50 millions USD aux adresses OTC de Galaxy Digital et FalconX il y a 7 heures, respectivement. Au total, la bourse a acheté 36 900 ETH et les a déposés sur Bybit. De plus, Bybit a acheté 17 500 ETH OTC supplémentaires auprès de Galaxy Digital.
Le groupe Lazarus continue de déplacer les biens volés
Selon les données d'Arkham Intelligence, le groupe de hackers Lazarus détient actuellement environ 489 395 ETH, d'une valeur d'environ 1,3 milliard de dollars, dont 15 000 cmETH ont été récupérés avec succès par le protocole mETH.

Fonds liés au hacker Bybit | Source : Arkham Intelligence
Considéré comme lié à la Corée du Nord, le groupe a déplacé à plusieurs reprises les fonds volés à travers plusieurs portefeuilles pour dissimuler leur origine et les a blanchis sur la blockchain.
Pour accélérer le processus de récupération des actifs, Bybit a annoncé le 22 février un programme de prime d'une valeur de 10 % des fonds volés, jusqu'à 140 millions de dollars, pour les pirates informatiques qui aident à suivre et à récupérer les fonds.
Le PDG de Bybit a également exprimé sa gratitude aux organisations et aux individus du secteur qui ont soutenu l'échange après ce piratage historique.
Pendant ce temps, le PDG de Tether, Paolo Ardoino, a confirmé que la société avait gelé 181 000 USDT liés au piratage. Le PDG de Bitget, Gracy Chen, a également annoncé que l'échange bloquerait toutes les transactions des portefeuilles associés au groupe Lazarus.
Source : https://tapchibitcoin.io/bybit-doi-mat-lan-song-rut-tien-4-ty-usd-ceo-ben-zhou-thao-luan-rollback-ethereum.html