


Répertoire de contenu :
· La carte SIM a été volée par des pirates informatiques
· La vérification SMS de Verizon pourrait être une faille de sécurité ?
· Vitalik a également expérimenté SIM Swap auparavant
Le 3 octobre, @darengb a publié sur la plateforme de médias sociaux X (anciennement Twitter) : "Je viens de changer ma carte SIM et 22 ETH ont été volés." Il est rapporté que toutes les clés appartenant à l'utilisateur surfriend.tech et les clés de l'utilisateur détenues dans les comptes d'autres personnes ont été vendues et que l'ETH restant dans le portefeuille de l'utilisateur a été épuisé. "Si votre compte Twitter est doxxé et que votre vrai nom est trouvé, votre numéro de téléphone sera trouvé, ce qui pourrait vous arriver", a ajouté @darengb.
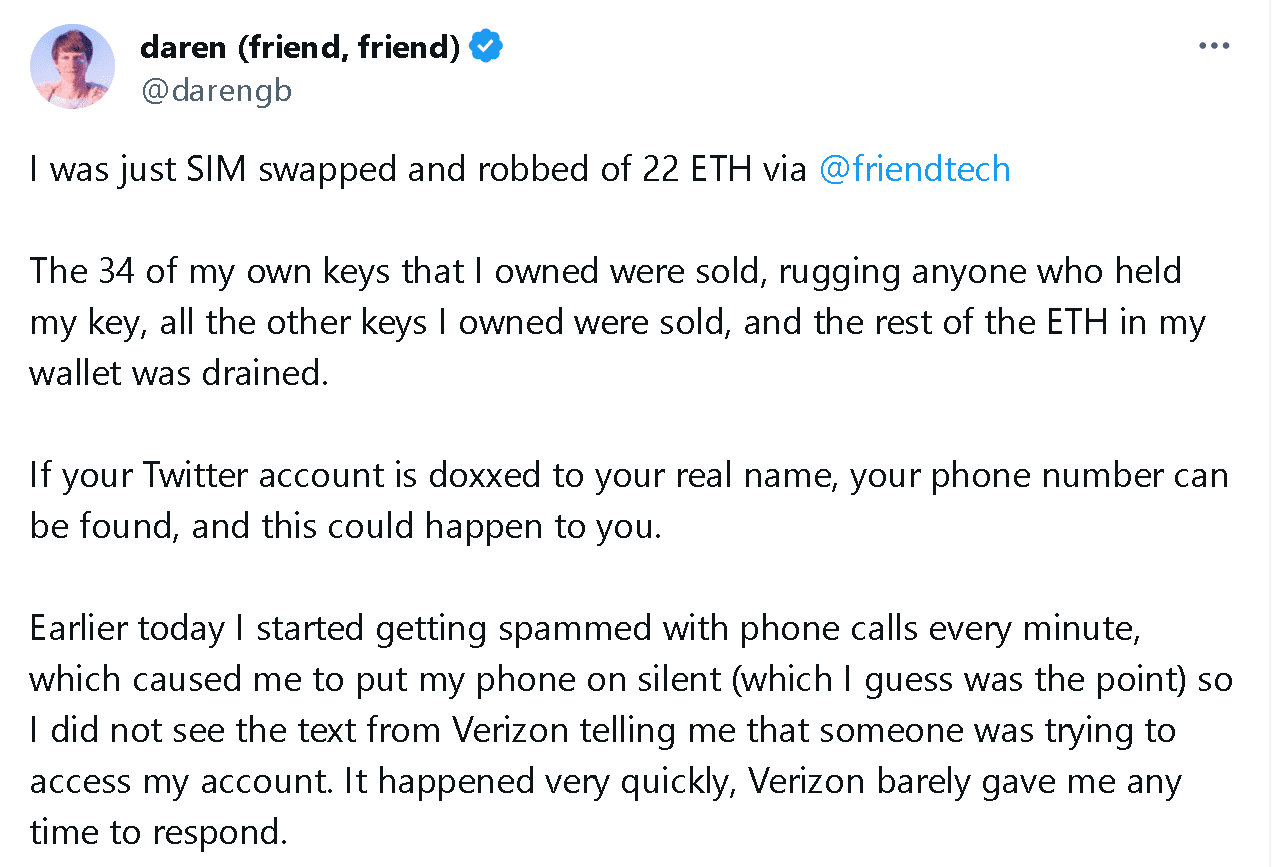
Carte SIM remplacée par des pirates informatiques
Le vrai nom et le numéro de téléphone ont été recherchés sur le compte Twitter, puis la clé du compte friend.tech a été volée. La logique derrière cela était que la carte SIM liée à l’utilisateur avait été remplacée par le pirate.
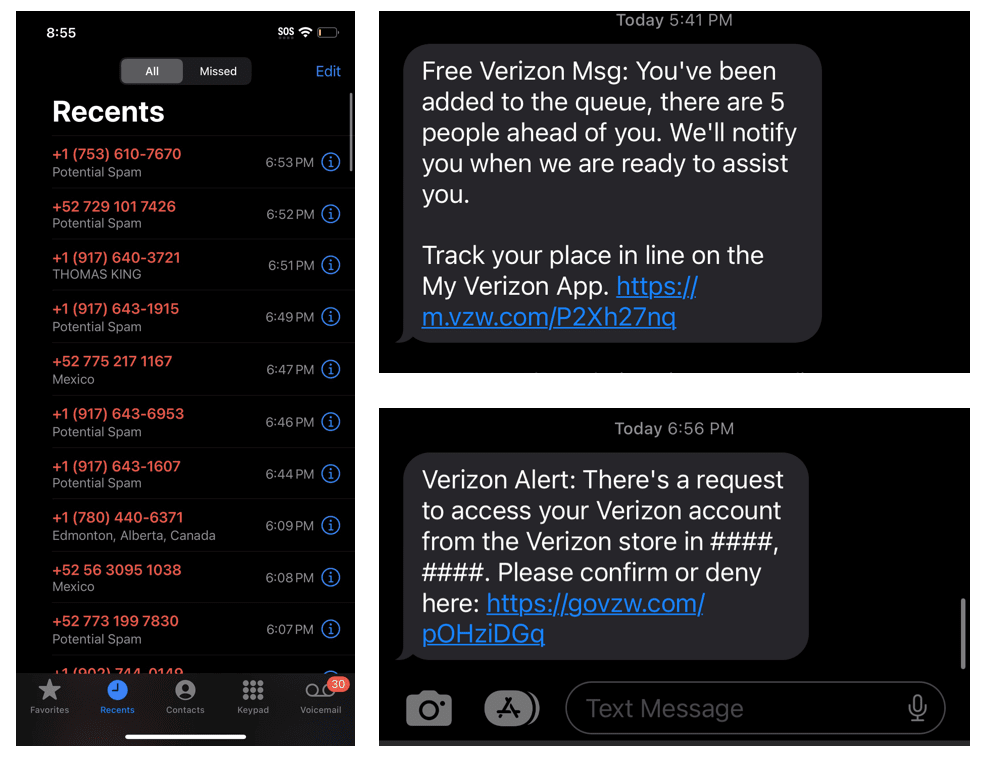
@darengb a également décrit les détails du piratage de son friend.tech dans son tweet : « Plus tôt dans la journée, j'ai commencé à recevoir des spams toutes les minutes, ce qui m'a obligé à mettre mon téléphone en mode silencieux (je suppose que c'est le but), donc je n'ai pas vu le SMS de Verizon m'informant que quelqu'un essayait d'accéder à mon compte. C'est arrivé très vite et Verizon m'a à peine laissé le temps de réagir. J'ai ouvert FriendTech et j'ai pensé qu'il y avait une erreur car mon salon de discussion était vide. J'ai essayé de consulter Octav, puis j'ai vu les tweets d'autres personnes concernant les échanges de cartes SIM sur le Financial Times, et c'est là que j'ai compris ce qui se passait. »
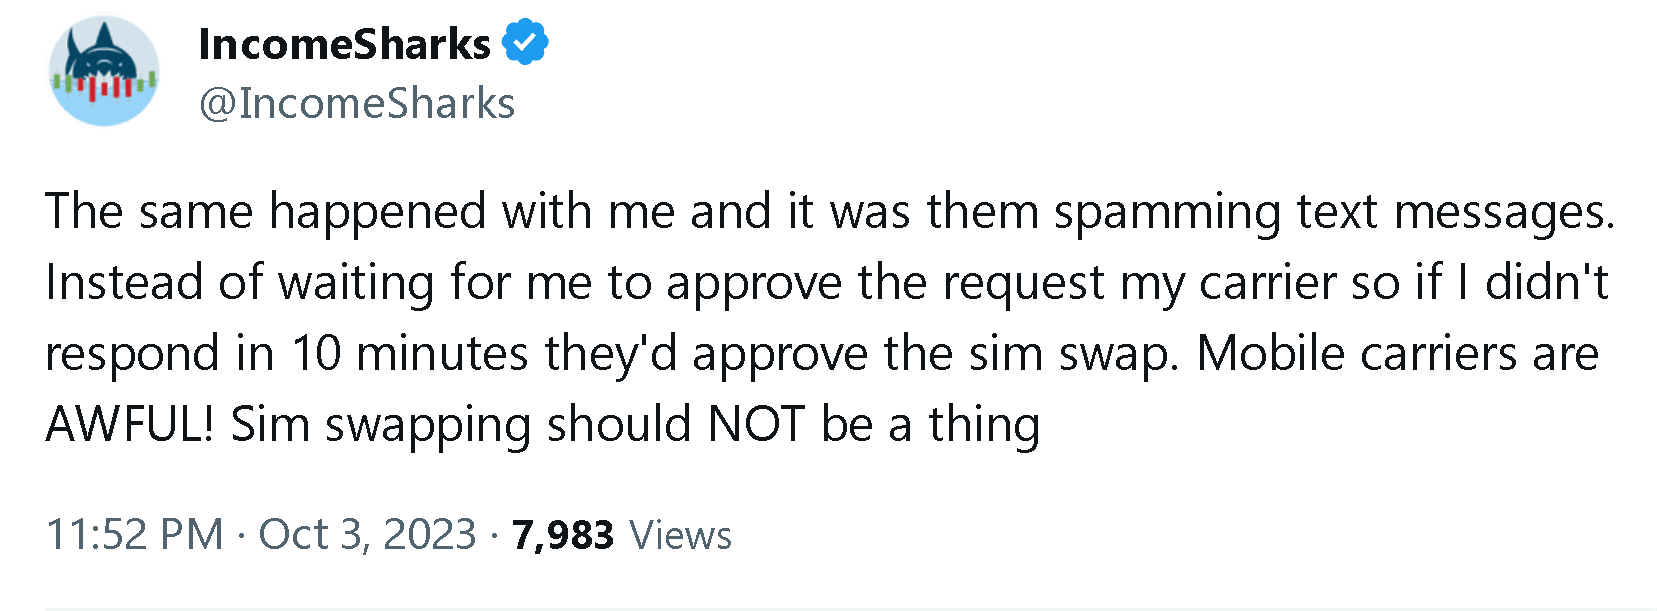
Cet incident a également suscité des commentaires houleux au sein de la communauté, notamment @IncomeSharks : « Il m'est arrivé la même chose, et ces personnes m'ont d'abord envoyé des SMS indésirables. Comme l'opérateur n'attend pas mon approbation, si je ne réponds pas dans les 10 minutes, il approuvera l'échange de carte SIM. Les opérateurs mobiles sont vraiment mauvais ! L'échange de carte SIM ne devrait pas poser de problème. »
@AloshyAkasoto a déclaré : « Ce n'est pas seulement un problème lié à friend.tech, c'est aussi dû au fait que leur fournisseur de portefeuille, Privy, permet aux utilisateurs de s'inscrire avec leur numéro de téléphone. Malheureusement, les numéros de téléphone constituent le maillon faible de la sécurité réseau. La même vulnérabilité pourrait exister dans toutes les dApps utilisant Privy comme fournisseur de portefeuille. »
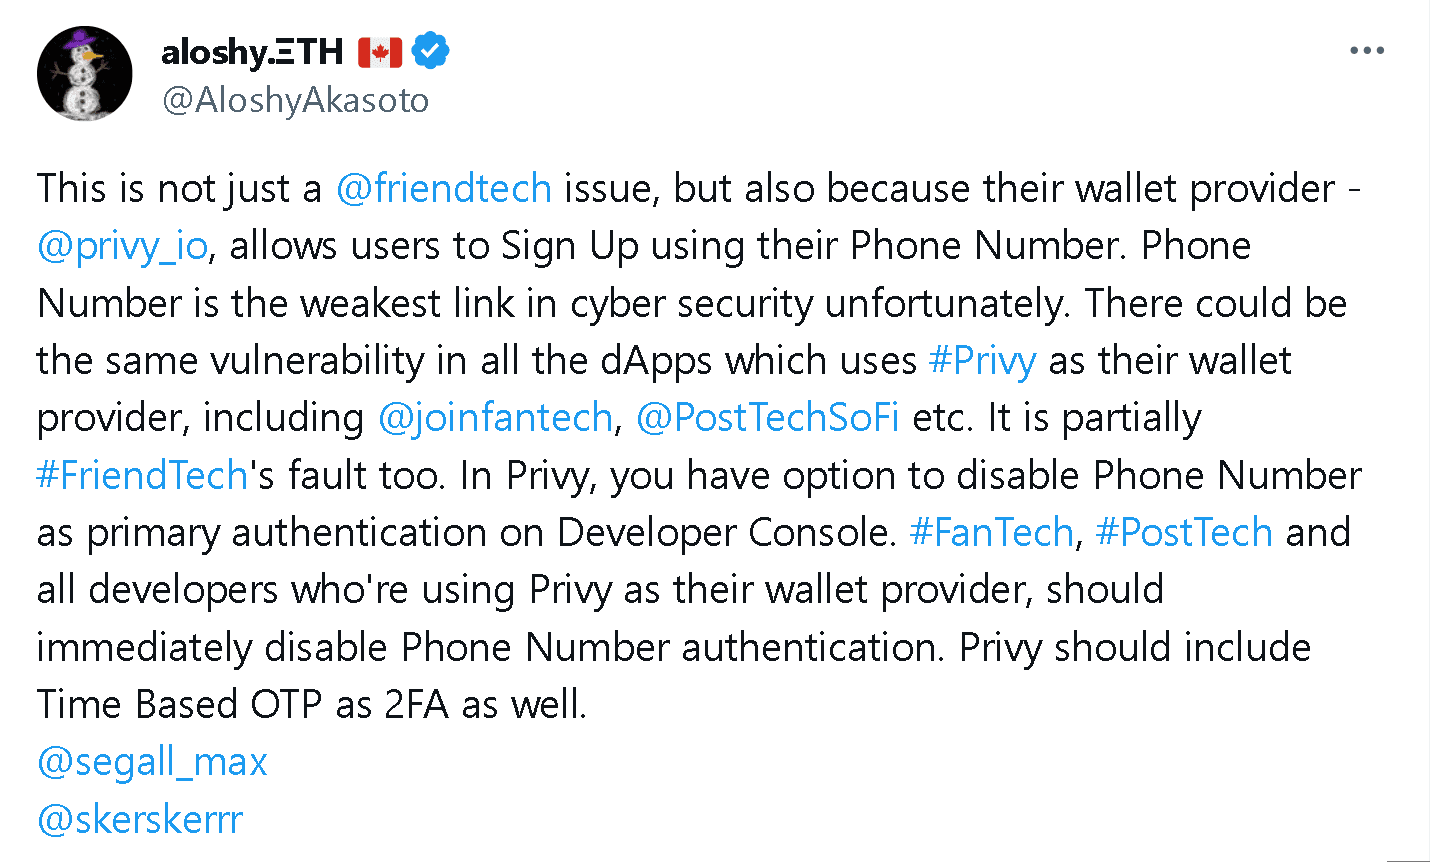
La vérification par SMS de Verizon peut être une vulnérabilité de sécurité
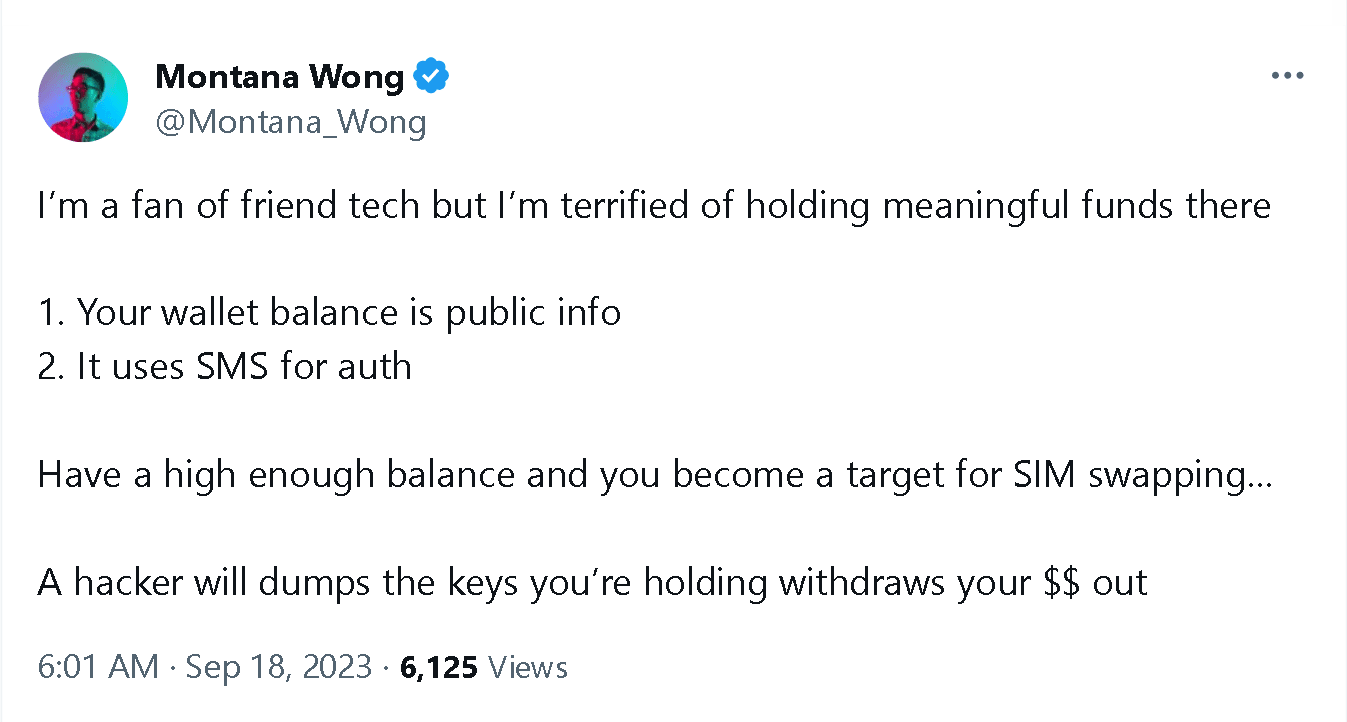
Cependant, dès le 18 septembre, @Montana_Wong a tweeté : « Je suis un fan de friend.tech, mais j'ai peur d'y conserver des fonds car 1. le solde de votre portefeuille est une information publique 2. il utilise les SMS pour l'authentification. Avec un solde suffisamment élevé, vous devenez une cible pour les échanges de cartes SIM... les pirates informatiques jetteront les clés que vous détenez et prendront vos USD. »
L'industrie de connexion des télécommunications derrière friend.tech est Verizon. Verizon a reçu une approbation de brevet de l'Office américain des brevets et des marques en 2019, qui mentionnait un système de données lié à la blockchain et aux cartes SIM virtuelles. Selon le brevet, le système fournirait un compte utilisateur spécial pour une carte SIM virtuelle (vSIM) et activerait la carte SIM sur l'appareil. Une fois la carte SIM activée, un message sera publié sur le réseau blockchain pour confirmer l'activation.
Lectures connexes : (Verizon dépose un brevet blockchain pour une carte SIM virtuelle afin d’améliorer la vitesse d’activation et la sécurité)
Les cartes SIM virtuelles ne sont pas nouvelles. Ils peuvent être utilisés pour s'inscrire sur certains appareils qui ne fournissent pas de cartes SIM physiques et utilisent le réseau de l'opérateur. Par exemple, l’Apple Watch d’Apple a utilisé des cartes SIM virtuelles. La technologie de confirmation blockchain fournie par Verizon améliorera la vitesse d'activation et la sécurité. La blockchain peut crypter les données des utilisateurs et garantir qu'un seul appareil utilise la carte vSIM en même temps.
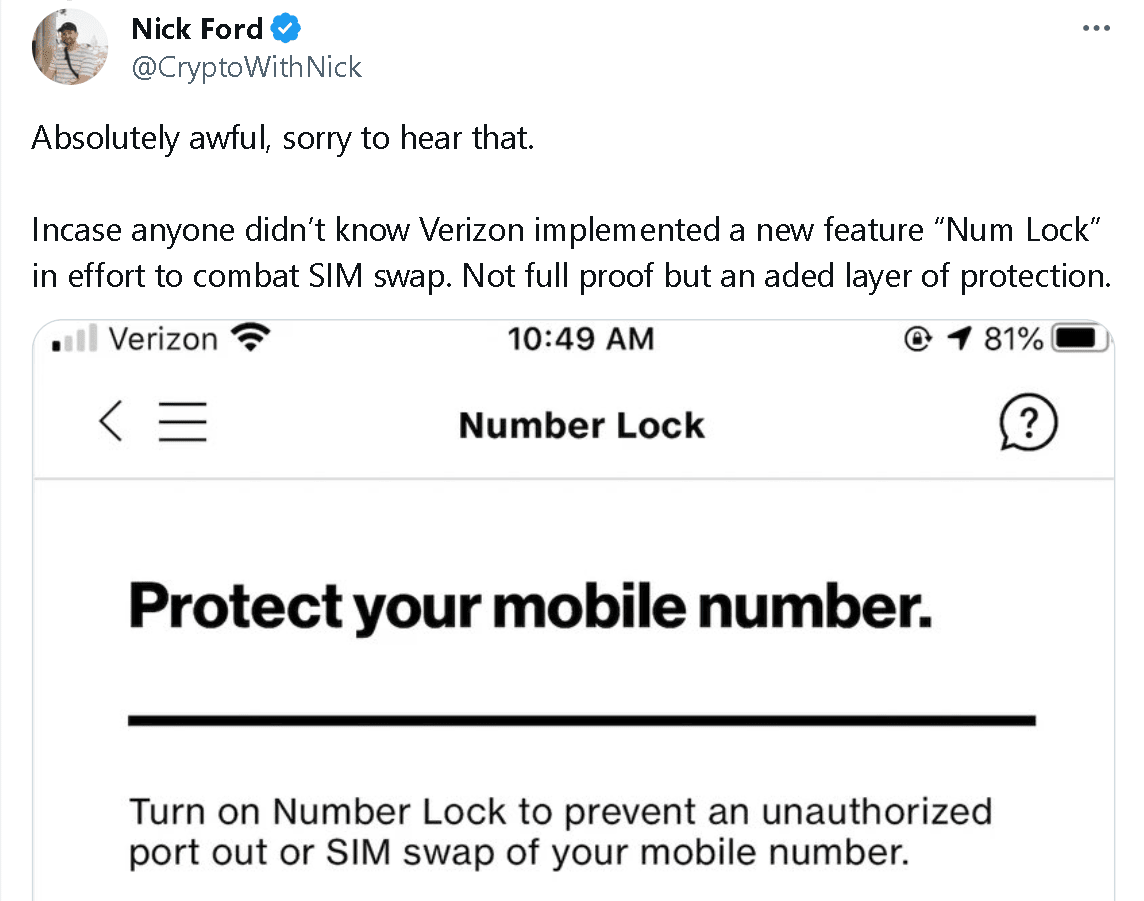
En janvier dernier, Verizon a publié sur LinkedIn une offre d'emploi pour un responsable de partenariat montrant que l'entreprise prévoit de se lancer dans des domaines tels que le NFT, le Web 3 et le Metaverse. En réponse à l'incident d'échange de carte SIM, @CryptoWithNick a déclaré que Verizon a mis en œuvre une nouvelle fonctionnalité « Num Lock » pour lutter contre l'échange de carte SIM.
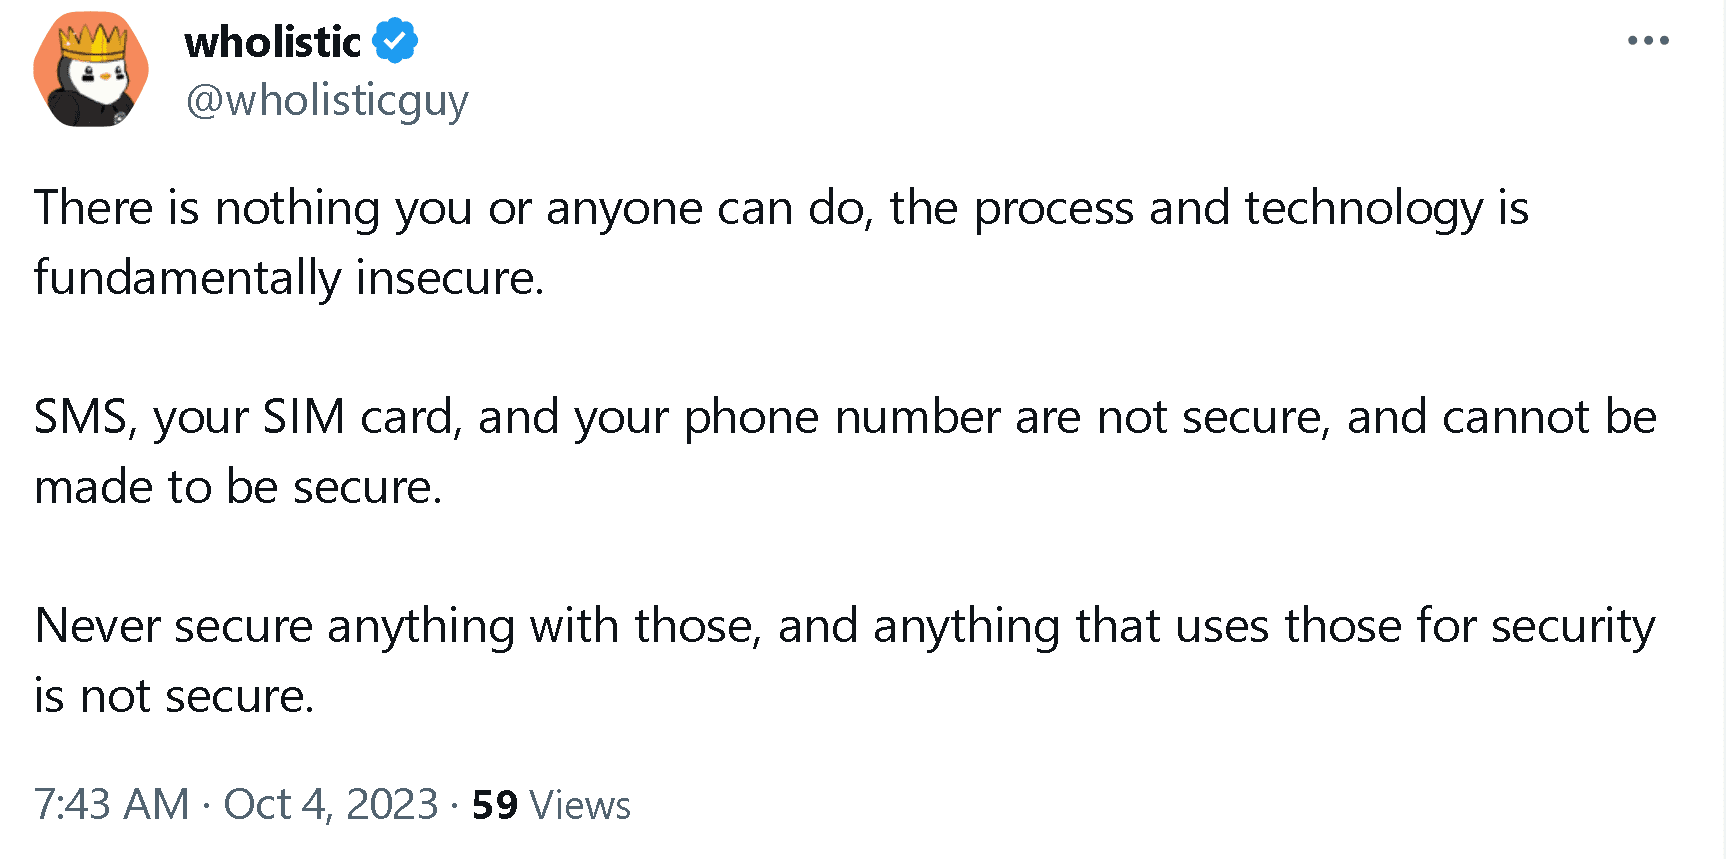
Cependant, des membres de la communauté ont continué à s'interroger sur ce point, et @wholeisticguy a déclaré : « Le processus et la technologie sont fondamentalement peu sûrs et personne ne peut le garantir. Les SMS, votre carte SIM et votre numéro de téléphone ne sont pas sécurisés et ne peuvent être garantis. Ne les utilisez jamais pour protéger quoi que ce soit, et tout ce qui les utilise pour garantir la sécurité est peu sûr. »
Vitalik a également déjà expérimenté le SIM Swap
Les pertes causées par les échanges de cartes SIM ne semblent pas être nouvelles. BlockBeats a rapporté le 10 septembre que le compte Twitter du cofondateur d'Ethereum, Vitalik, avait été piraté et que des liens de phishing avaient été publiés. Selon ZachXBT, les pirates ont volé un total d'environ 691 000 $. Le 12 septembre, Vitalik a publié sur les réseaux sociaux qu'il avait récupéré son compte T-Mobile et a confirmé que l'attaque précédente était une attaque par échange de carte SIM.
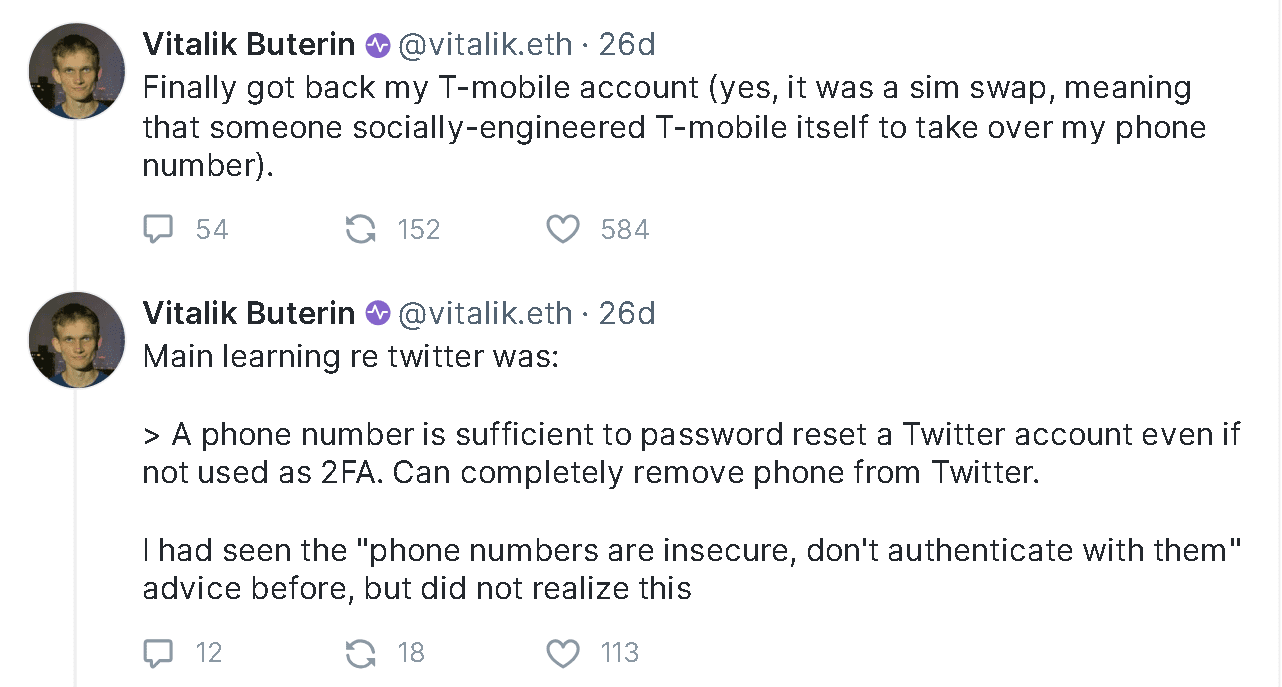
Vitalik a expliqué qu'en ce qui concerne X, conserver le numéro de téléphone suffit à réinitialiser le mot de passe de son compte. Il avait déjà vu le conseil selon lequel « les numéros de téléphone ne sont pas sûrs, ne les utilisez pas pour l'authentification », mais il n'avait pas réalisé le problème. On spécule actuellement que le numéro de téléphone portable a été divulgué lors de l'inscription sur Twitter Blue.