

#zklink
zklink
131,221 vues
127 mentions
Populaire
Récents


·
--
zkLink confirme officiellement que le bridge inter-chaînes Nova est toujours attaqué et offre une prime de 20 % aux hackers éthiques pour restituer les fonds
Selon des informations de KuCoin, relayant Odaily et ME News, dans la soirée du 29 octobre, heure de Pékin, zkLink a confirmé dans une publication sur X que les contrats Arbitrator de zkLink Nova sur Ethereum et Optimism continuaient d’être attaqués. L’équipe technique s’efforce de limiter les dégâts. Le projet appelle l’attaquant à cesser immédiatement toute nouvelle exploitation des contrats zkLink Nova sur toutes les chaînes et à restituer les fonds. En échange de leur restitution et de sa coopération, l’attaquant pourra recevoir une prime de 20 % pour la divulgation de la vulnérabilité, sans faire l’objet de poursuites.
À retenir :
- L’attaque est toujours en cours : il ne s’agit pas du rappel d’un ancien incident ponctuel. Le projet a confirmé ce soir que l’attaque n’avait pas cessé et qu’elle visait les contrats Arbitrator sur Ethereum et Optimism.
- Les pertes s’élèveraient à environ 780 000 dollars : selon la société de surveillance Blockaid, l’attaquant a injecté une fausse racine de lot (batch root) par l’intermédiaire d’un relais public, puis a retiré des ETH et des actifs ERC-20 du contrat de garde L1 de zkLink Nova sur Ethereum. SlowMist estime les pertes à environ 783 100 dollars, dont la plus grande part correspond à environ 245,74 pufETH (soit environ 615 000 dollars).
- La cause a été révélée : selon l’analyse de SlowMist, la fonction claimMessage du contrat Arbitrator n’effaçait pas temporairement finalizeMessageHash et n’exigeait pas de nouveau rappel d’authentification à chaque appel. L’attaquant a exploité ces failles pour falsifier une racine de lot et effectuer des retraits.
- Conséquences possibles : un incident de sécurité touchant un bridge inter-chaînes porte directement atteinte à la confiance des utilisateurs envers le bridge et les actifs associés, ce qui est à court terme défavorable au ZKL. Plus important encore, l’attaque est « toujours en cours » : tant que le projet n’aura pas annoncé que la situation est sous contrôle, les risques liés aux interactions avec les contrats de Nova ne seront pas écartés.
Mon avis : je suis à court terme plutôt pessimiste concernant le $ZKL, car l’attaque se poursuit et le projet n’a pas encore annoncé que la faille était corrigée. Le rétablissement de la confiance prendra du temps, et les investisseurs ont des raisons de se mettre à l’écart pour le moment.
Sources : publication de zkLink sur X, relayée par KuCoin, Odaily et ME News ; surveillance et analyses des pertes et de leur cause par Blockaid et SlowMist.
#跨链桥安全 #zkLink #黑客攻击
Est-ce qu’une seule attaque contre un bridge vous suffirait pour blacklister définitivement un projet, ou attendriez-vous la correction et l’audit avant de vous prononcer ? Dites-nous ce que vous en pensez dans les commentaires et cliquez sur le tag pour consulter les cours en temps réel. À titre informatif uniquement ; ceci ne constitue pas un conseil en investissement.

·
--
Voir la traduction
【市场快讯】zkLink Nova跨链桥遭攻击,约78.6万美元被盗
攻击者通过公开中继器向以太坊注入伪造批次根,从zkLink Nova一层托管合约提走ETH和ERC-20代币。Blockaid称被盗约78.6万美元,攻击仍在进行。
其中一笔转出778,625.84美元,含22.43枚ETH和11种代币,最大一笔245.74枚pufETH约61.35万美元。托管合约仅剩约0.001枚ETH,暂停标志未设置。
#币安广场 #zkLink
(来源:Cryptopolitan)
【市场快讯】zkLink Nova跨链桥遭攻击,约78.6万美元被盗
攻击者通过公开中继器向以太坊注入伪造批次根,从zkLink Nova一层托管合约提走ETH和ERC-20代币。Blockaid称被盗约78.6万美元,攻击仍在进行。
其中一笔转出778,625.84美元,含22.43枚ETH和11种代币,最大一笔245.74枚pufETH约61.35万美元。托管合约仅剩约0.001枚ETH,暂停标志未设置。
#币安广场 #zkLink
(来源:Cryptopolitan)
攻击者通过公开中继器向以太坊注入伪造批次根,从zkLink Nova一层托管合约提走ETH和ERC-20代币。Blockaid称被盗约78.6万美元,攻击仍在进行。
其中一笔转出778,625.84美元,含22.43枚ETH和11种代币,最大一笔245.74枚pufETH约61.35万美元。托管合约仅剩约0.001枚ETH,暂停标志未设置。
#币安广场 #zkLink
(来源:Cryptopolitan)
7

·
--
Baissier
🚨 Le bridge Ethereum de zkLink Nova aurait perdu environ 786 000 $ — et le problème majeur n’était pas le cours des tokens
Selon Blockaid, un attaquant a utilisé un relayer public pour injecter une racine de lot falsifiée, puis a finalisé des retraits non autorisés d’ETH et de tokens ERC-20 à partir des réserves du bridge
$ETH
{future}(ETHUSDT)
🔍 Une racine de lot est censée authentifier l’historique des transactions avant la libération des actifs
Si le bridge accepte une racine falsifiée, les preuves de retrait peuvent sembler valides au regard d’un historique qui n’a jamais existé légitimement
C’est là que réside le danger
Des actifs réels peuvent quitter le dépôt fiduciaire sans retrait légitime correspondant de l’autre côté
{spot}(ETHUSDT)
⚠️ Dans son alerte initiale, Blockaid a décrit l’attaque comme étant en cours, mais le confinement de l’incident et les pertes finales restent à confirmer
📌 Si vous utilisez le bridge de zkLink Nova, vérifiez les communications officielles sur la sécurité avant d’effectuer de nouveaux transferts
Il s’agit d’un avertissement concernant la vérification des messages inter-chaînes — et non d’une preuve qu’Ethereum ou la cryptographie à divulgation nulle de connaissance elle-même a été compromise $ETH
{etf_us}(ETHA.ETF)
#zkLink #Ethereum
🚨 Le bridge Ethereum de zkLink Nova aurait perdu environ 786 000 $ — et le problème majeur n’était pas le cours des tokens
Selon Blockaid, un attaquant a utilisé un relayer public pour injecter une racine de lot falsifiée, puis a finalisé des retraits non autorisés d’ETH et de tokens ERC-20 à partir des réserves du bridge
$ETH
🔍 Une racine de lot est censée authentifier l’historique des transactions avant la libération des actifs
Si le bridge accepte une racine falsifiée, les preuves de retrait peuvent sembler valides au regard d’un historique qui n’a jamais existé légitimement
C’est là que réside le danger
Des actifs réels peuvent quitter le dépôt fiduciaire sans retrait légitime correspondant de l’autre côté
⚠️ Dans son alerte initiale, Blockaid a décrit l’attaque comme étant en cours, mais le confinement de l’incident et les pertes finales restent à confirmer
📌 Si vous utilisez le bridge de zkLink Nova, vérifiez les communications officielles sur la sécurité avant d’effectuer de nouveaux transferts
Il s’agit d’un avertissement concernant la vérification des messages inter-chaînes — et non d’une preuve qu’Ethereum ou la cryptographie à divulgation nulle de connaissance elle-même a été compromise $ETH
#zkLink #Ethereum
ETH-0,38%
ETHAETF-1,64%
29

🚨 Piratage de zkLink Nova : son pont a été compromis et une récompense de 20 % est offerte à l’attaquant.
zkLink Nova — un réseau de couche 3 (Layer 3) conçu pour connecter et partager la liquidité entre différentes blockchains de $ETH Ethereum — a confirmé une attaque directe contre les contrats de son pont. La société de cybersécurité SlowMist estime les pertes à près de 783.100 dollars.
L’attaquant a exploité une faille de validation dans le contrat pour retirer les fonds. Afin d’éviter de plus gros dégâts, l’équipe a առաջարկé une récompense de 20 % en tant que hacker éthique (white hat) s’il rend l’argent volé, promettant de ne pas engager d’actions en justice.
Pensez-vous que ces récompenses sont suffisantes pour qu’ils rendent les fonds, ou est-ce que cela met les protocoles dans une mauvaise posture ?
#zkLink #SeguridadCripto
{future}(ETHUSDT)
🚨 Piratage de zkLink Nova : son pont a été compromis et une récompense de 20 % est offerte à l’attaquant.
zkLink Nova — un réseau de couche 3 (Layer 3) conçu pour connecter et partager la liquidité entre différentes blockchains de $ETH Ethereum — a confirmé une attaque directe contre les contrats de son pont. La société de cybersécurité SlowMist estime les pertes à près de 783.100 dollars.
L’attaquant a exploité une faille de validation dans le contrat pour retirer les fonds. Afin d’éviter de plus gros dégâts, l’équipe a առաջարկé une récompense de 20 % en tant que hacker éthique (white hat) s’il rend l’argent volé, promettant de ne pas engager d’actions en justice.
Pensez-vous que ces récompenses sont suffisantes pour qu’ils rendent les fonds, ou est-ce que cela met les protocoles dans une mauvaise posture ?
#zkLink #SeguridadCripto
HOLD bnb culture:
¿Por qué dejaste de seguirnos?
2
2
278

·
--
Voir la traduction
同一张「通行证」用了两次:zkLink Nova 跨链桥被提走约78万美元跨链桥又交了一次学费,这次轮到 zkLink Nova。
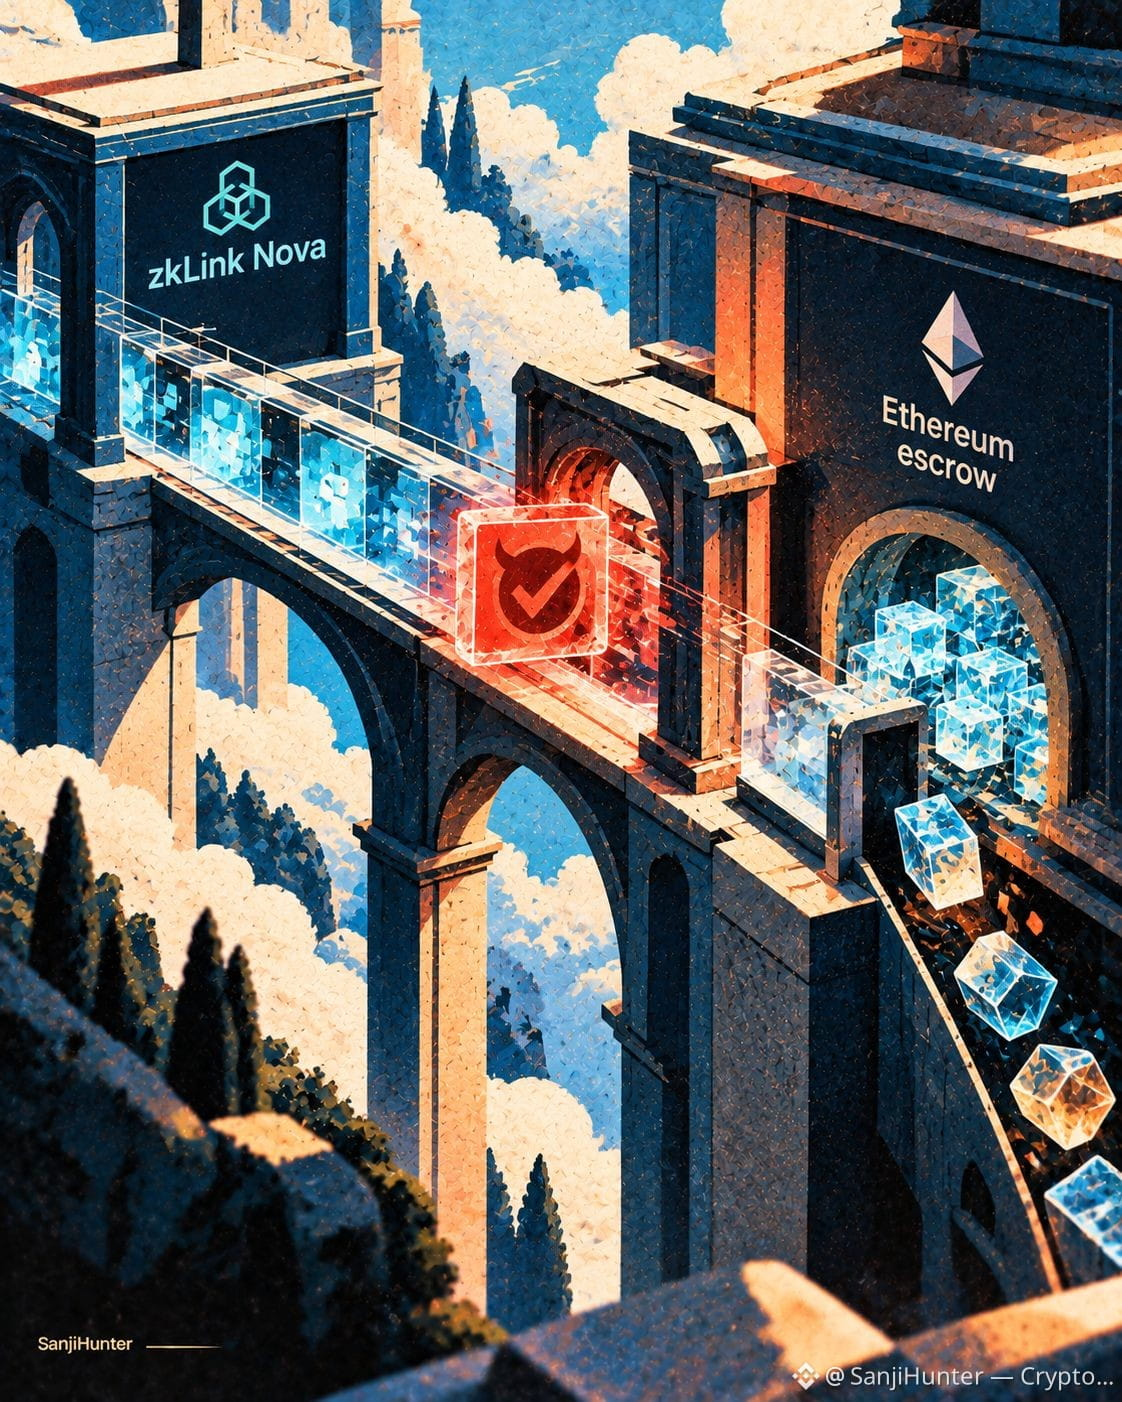
据安全公司 Blockaid 北京时间10月29日10:24的预警,有人借一个公开可调用的中继,把伪造的批次根(batch root)塞进了 zkLink 在以太坊上的合约,随后从 L1 托管合约和 ERC20 桥里提走资产,损失约78.6万美元。SlowMist 给出的估算是约78.3万美元。
漏洞说白了就是「一张通行证用了两次」。
按 SlowMist 和 ExVul 的分析:Arbitrator 合约的 claimMessage 处理完消息后,没有清掉临时保存的消息哈希。攻击者先用一笔合法的跨链消息把这个哈希「预热」,再拿旧哈希冒充 zkLink 自己的网关去同步批次根,合约就把攻击者自选的根当了真。之后连提12笔假提款,L2 那边根本没有对应的销毁记录。
被提走的主要是 22.43 枚 $ETH、约245.7枚 $pufETH,外加其他十来种代币。
几个值得留意的点:
1、ExVul 称,截至北京时间13:26,那个中继仍处于启用状态,合约也没有暂停。被掏的池子已经空了,但后续再转进去的资产理论上仍有风险。
2、截至发稿,zkLink 官方账号还没有发布说明。
我的看法:金额不算大,但模式很典型。不是密码学被攻破,而是「状态没清干净 + 调用权限放得太宽」。跨链桥的安全,往往栽在最朴素的工程细节上。
如果你在 zkLink Nova 上还有资产,先别急着操作,等官方公告;评论区里各种「帮你找回资金」的链接,一个都别点。
以上信息来自 Blockaid、SlowMist、ExVul 公开披露,不构成投资建议。
#zkLink #跨链桥安全 #以太坊
同一张「通行证」用了两次:zkLink Nova 跨链桥被提走约78万美元
跨链桥又交了一次学费,这次轮到 zkLink Nova。
据安全公司 Blockaid 北京时间10月29日10:24的预警,有人借一个公开可调用的中继,把伪造的批次根(batch root)塞进了 zkLink 在以太坊上的合约,随后从 L1 托管合约和 ERC20 桥里提走资产,损失约78.6万美元。SlowMist 给出的估算是约78.3万美元。
漏洞说白了就是「一张通行证用了两次」。
按 SlowMist 和 ExVul 的分析:Arbitrator 合约的 claimMessage 处理完消息后,没有清掉临时保存的消息哈希。攻击者先用一笔合法的跨链消息把这个哈希「预热」,再拿旧哈希冒充 zkLink 自己的网关去同步批次根,合约就把攻击者自选的根当了真。之后连提12笔假提款,L2 那边根本没有对应的销毁记录。
被提走的主要是 22.43 枚 $ETH 、约245.7枚 $pufETH,外加其他十来种代币。
几个值得留意的点:
1、ExVul 称,截至北京时间13:26,那个中继仍处于启用状态,合约也没有暂停。被掏的池子已经空了,但后续再转进去的资产理论上仍有风险。
2、截至发稿,zkLink 官方账号还没有发布说明。
我的看法:金额不算大,但模式很典型。不是密码学被攻破,而是「状态没清干净 + 调用权限放得太宽」。跨链桥的安全,往往栽在最朴素的工程细节上。
如果你在 zkLink Nova 上还有资产,先别急着操作,等官方公告;评论区里各种「帮你找回资金」的链接,一个都别点。
以上信息来自 Blockaid、SlowMist、ExVul 公开披露,不构成投资建议。
#zkLink #跨链桥安全 #以太坊
219


·
--
Voir la traduction
zkLink Nova 跨链桥昨晚被黑,一张伪造的批次凭证放走了约78万美元
10月28日UTC 22点21分,一笔交易从 zkLink Nova 以太坊托管合约里提走了约78万美元,北京时间今早6点21分。Blockaid 先报警,说攻击还在进行,主托管合约当时还没有暂停。慢雾拆解估算约78.31万美元。
zkLink Nova 是聚合型三层网络,最终结算到以太坊。用户从 Nova 提回以太坊,托管合约要先核对一张叫 batch root 的凭证,相当于一批交易的指纹,合约认它才放行。问题出在谁能往合约里写指纹。
慢雾的拆解指向 Arbitrator 合约里的 claimMessage 函数。它用完 finalizeMessageHash 没清掉,也没要求每次回调都新鲜认证。攻击者先用一个任何人都能调的中继合约装进合法哈希,再把目标换成以太坊网关,让同步 batch root 这一步看起来来自合法网关。身份一冒充成功,第116409批的假 root 就进了合约,他提交的提款证明全部对得上,托管合约一路放行,整件事在一笔交易里完成,区块号是26294188。
被提走的一共12种。最大头是 Puffer 的 pufETH,245.74枚约61.5万美元,占近八成。其余是22.43枚 ETH、12.57枚 ezETH、18113枚 USDC,以及少量其他代币。不到一小时,攻击者已在 Curve 换了123.26枚 ETH,随后分三笔把约303枚 ETH 转到三个地址。另一攻击地址后来又从同桥提走了约2.164亿枚 ZKL,约4.2万美元。
这事对散户的提醒不在金额。78万美元不算大,今年4月 Kelp DAO 那次是2.92亿美元。真正值得记住的是路径。公开可调的中继合约被当成授权方,一次没清干净的临时值,就让验证链条从中间断了。钱袋口认错了人,里面的资产多少都拦不住。写稿时 zkLink 还没有公开声明,没有确认是否暂停,更没有赔付方案。这时抢提款,可能是往还没关上的门里再送一次。
我的看法很直接。桥出事,先去官方账号确认暂停说明,别抢跑提款。没有暂停公告的桥,先别新存,也别急着交互。已有资产在里面的,分批比一次全提更稳,提之前先看暂停说明。
你现在还有资产锁在哪个跨链桥里,上次检查它的暂停状态和官方说明是什么时候?
#BTC #跨链桥 #安全复盘 #zkLink #DeFi安全
—— web3韭菜小凯
内容仅为公开信息整理,不构成投资建议,提到的金额以 Blockaid、慢雾及 Etherscan 公开记录为准,项目方后续说明以官方渠道为准。
55
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedWatch
16.2M vues
38,842 mentions
2
#EarningsSeason
6.3M vues
31,570 mentions
3
#USMidtermElections
12,591 vues
341 mentions
4
#BitcoinDropsBelow$80K
12,783 vues
68 mentions
5
#比特币跌破8万美元
165,083 vues
79 mentions
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
94 vues
8 mentions
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
8,033 vues
284 mentions
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
573 vues
12 mentions
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,155 vues
23 mentions
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
8,435 vues
279 mentions