

#trezor
trezor
38,904 vues
180 mentions
Populaire
Récents

·
--
Le fabricant de portefeuilles matériels Trezor a commencé à réorganiser ses canaux de vente et prévoit de réduire le nombre de revendeurs agréés afin de renforcer la surveillance de sa chaîne d’approvisionnement.
Cette mesure fait suite à une récente attaque par implantation matérielle visant les portefeuilles Ledger, qui a révélé des failles de sécurité dans la distribution des portefeuilles crypto. Selon certaines informations, dans une lettre envoyée le 13 octobre, le directeur commercial de Trezor, Danny Sanders, a indiqué que certains partenaires perdraient leur agrément à compter du 1er janvier 2027. L’entreprise affirme que cette mesure vise à renforcer le contrôle de l’ensemble de la chaîne d’approvisionnement et à empêcher la mise sur le marché d’appareils altérés.
(Source : CryptoSlate)
#硬件钱包 #Trezor #Sécurité
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
9

L’affaire de la puce espionne à 86 millions de dollars chez un revendeur de Ledger n’est pas encore terminée que Trezor frappe fort hier soir : la marque annonce une réduction de son réseau de revendeurs agréés. Ceux qui seront écartés ne recevront plus de nouveaux produits à partir du 1er janvier 2027. La marque assure pourtant : « Aucun de nos appareils n’a de problème, c’est simplement une mesure de précaution. »
Les différents profils de détenteurs de portefeuilles hors ligne :
A : acheté sur le site officiel, je reste tranquille et je continue à dormir.
B : acheté par un intermédiaire, je transfère mes cryptos vers une plateforme d’échange en pleine nuit — puis je me rappelle que les plateformes ne sont pas non plus à l’abri, alors je les retransfère discrètement.
C : j’ai recopié ma phrase de récupération sur un bout de papier. Je ris… jusqu’à ce que je réalise que j’ai oublié où je l’ai rangé.
Quand un concurrent est éclaboussé par un scandale, votre premier réflexe est de couper les revendeurs : est-ce vraiment pour la sécurité des utilisateurs, ou juste un moyen de récupérer leurs marges et de vendre en direct ? Dites de quel côté vous êtes dans les commentaires.
#冷钱包 #Ledger #Trezor
$BTC $ETH
150

·
--
Trezor a déclaré qu’il allait réduire le nombre de ses revendeurs agréés par mesure de précaution, après des signalements faisant état d’appareils Ledger altérés. L’entreprise a indiqué qu’aucun élément ne prouvait que ses propres portefeuilles avaient été compromis, mais qu’elle retirerait certains revendeurs de sa liste de partenaires agréés à compter du 1er janvier et cesserait de les approvisionner dès mardi. Le directeur commercial Danny Sanders a confirmé l’envoi des notifications. Cette décision fait suite à un incident impliquant Ledger : un appareil acheté auprès du revendeur CryptoBilis contenait un implant matériel non autorisé qui lisait les phrases de récupération à l’écran et les transmettait par réseau cellulaire. Selon les estimations des chercheurs, le vol lié à Ledger pourrait représenter entre 72 et 86 millions de dollars, bien que Ledger n’ait pas confirmé le montant total des pertes. Trezor conseille aux utilisateurs d’acheter leurs appareils directement auprès du fabricant, de vérifier le scellé et d’envisager une configuration multisignature avec des appareils de fabricants différents.
#Trezor #Ledger #HardwareWallet
#Trezor #Ledger #HardwareWallet
59
·
--
Le fabricant de portefeuilles matériels Trezor a annoncé qu’il mettrait fin à toutes les autorisations accordées à ses revendeurs le 1er janvier 2027. Cette décision fait suite à un incident de sécurité de la chaîne d’approvisionnement : Ledger avait précédemment confirmé qu’une puce espion avait été implantée dans des portefeuilles vendus par un détaillant d’Asie du Sud-Est, permettant de transmettre à l’extérieur les phrases de récupération des utilisateurs. Trezor indique réexaminer ses canaux de distribution partenaires. Les protocoles on-chain et les services liés aux produits ne sont pas concernés. #钱包安全 #Trezor
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
(Source : X)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; faites preuve de prudence.
(Source : X)
13

·
--
🚨 MESURE PRÉVENTIVE :
#Trezor Réduit drastiquement son réseau de revendeurs agréés afin de protéger la chaîne d’approvisionnement en matériel ! 📦🌐
⚠️ Zéro compromis :
Trezor a officiellement annoncé, le 13 octobre 2026, une importante réduction de son réseau mondial de revendeurs à la suite de la récente attaque contre la chaîne d’approvisionnement de son concurrent Ledger, qui a entraîné des pertes de 93 M$.
Les partenariats concernés prendront officiellement fin le 1er janvier 2027.
🔒 Déclaration officielle :
Trezor a explicitement confirmé : « Il n’existe pas la moindre preuve que des appareils Trezor aient été compromis.
Il s’agit d’une mesure préventive, prise par excès de prudence. » Le célèbre revendeur CryptoBilis a déjà été retiré de l’annuaire.
#crypto #security #HardwareWallet #SupplyChain #BinanceSquare #CryptoNews
#bitcoin
#TrezorSecurity #CryptoSafety #HardwareWallet #BinanceSquare
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$TWT
{spot}(TWTUSDT)
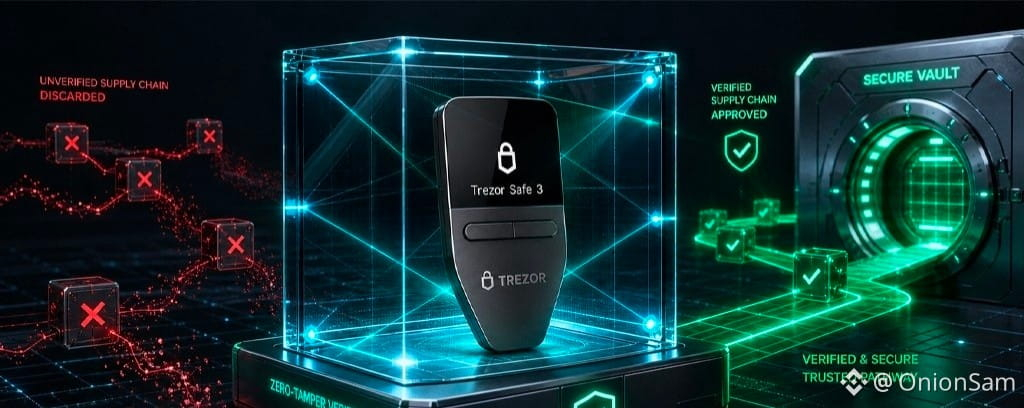
🚨 MESURE PRÉVENTIVE :
#Trezor Réduit drastiquement son réseau de revendeurs agréés afin de protéger la chaîne d’approvisionnement en matériel ! 📦🌐
⚠️ Zéro compromis :
Trezor a officiellement annoncé, le 13 octobre 2026, une importante réduction de son réseau mondial de revendeurs à la suite de la récente attaque contre la chaîne d’approvisionnement de son concurrent Ledger, qui a entraîné des pertes de 93 M$.
Les partenariats concernés prendront officiellement fin le 1er janvier 2027.
🔒 Déclaration officielle :
Trezor a explicitement confirmé : « Il n’existe pas la moindre preuve que des appareils Trezor aient été compromis.
Il s’agit d’une mesure préventive, prise par excès de prudence. » Le célèbre revendeur CryptoBilis a déjà été retiré de l’annuaire.
#crypto #security #HardwareWallet #SupplyChain #BinanceSquare #CryptoNews
#bitcoin
#TrezorSecurity #CryptoSafety #HardwareWallet #BinanceSquare
$BTC
$ETH
$TWT

Good luck 🍀
De OnionSam
4
191

·
--
Même le géant des portefeuilles froids Trezor a pris peur et commence à réduire son réseau de revendeurs. Après un problème dans la chaîne d’approvisionnement, il se replie en urgence. Il affirme que ses appareils n’ont pas été piratés, mais il faut être naïf pour le croire.
Il ne manque qu’une preuve concrète pour que la confiance dans les portefeuilles matériels s’effondre. Croire qu’on garde soi-même ses clés privées n’a de sens que si l’appareil n’a pas été trafiqué avant de sortir d’usine. Plus il y a d’intermédiaires, plus le risque est grand.
Un rappel à tous ceux qui accumulent des cryptos : pour acheter un portefeuille froid, passez uniquement par le site officiel.
$BTC #Trezor #Crypto
73
·
--
Le secteur des portefeuilles matériels lance une vaste réforme de la sécurité de sa chaîne d’approvisionnement : Trezor annonce une réduction drastique du nombre de points de vente autorisés à commercialiser ses appareils et resserre ses canaux de distribution afin de prévenir toute altération. Le déclencheur a été un incident confirmé précédemment par Ledger : un appareil vendu par le distributeur sud-est-asiatique CryptoBilis avait été équipé d’une puce espionne capable de lire les 24 mots de la phrase de récupération affichés à l’écran lors de la configuration initiale, puis de les transmettre à l’extérieur — revenant à livrer la clé principale du portefeuille. Face à l’aggravation des inquiétudes concernant la sécurité des canaux tiers, Trezor a choisi de réduire directement sa chaîne d’approvisionnement.
(Source : BeInCrypto)
#硬件钱包 #网络安全 #Trezor
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
(Source : BeInCrypto)
#硬件钱包 #网络安全 #Trezor
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
17
·
--
CZ vient de mettre en évidence un risque dont les utilisateurs de l’auto-hébergement ne pensent presque jamais.
La faille liée à Trezor n’a pas compromis le portefeuille matériel lui-même.
La faille s’est produite chez son prestataire d’expédition, exposant des informations personnelles provenant de milliers de clients.
Le point de CZ est intéressant : acheter un portefeuille matériel physique peut créer une trace dans le monde réel reliant votre identité et votre adresse à votre configuration de sécurité crypto.
Cela ne rend pas pour autant les portefeuilles logiciels automatiquement plus sûrs.
Cela montre que l’auto-hébergement comporte une autre couche en plus des clés privées : la confidentialité.
Votre portefeuille peut être sécurisé, tandis que les informations qui l’entourent ne le sont pas.
Choisiriez-vous une livraison anonyme pour un portefeuille matériel si elle était disponible ?
#CryptoSecurity #SelfCustody #Trezor $BNB
1
89
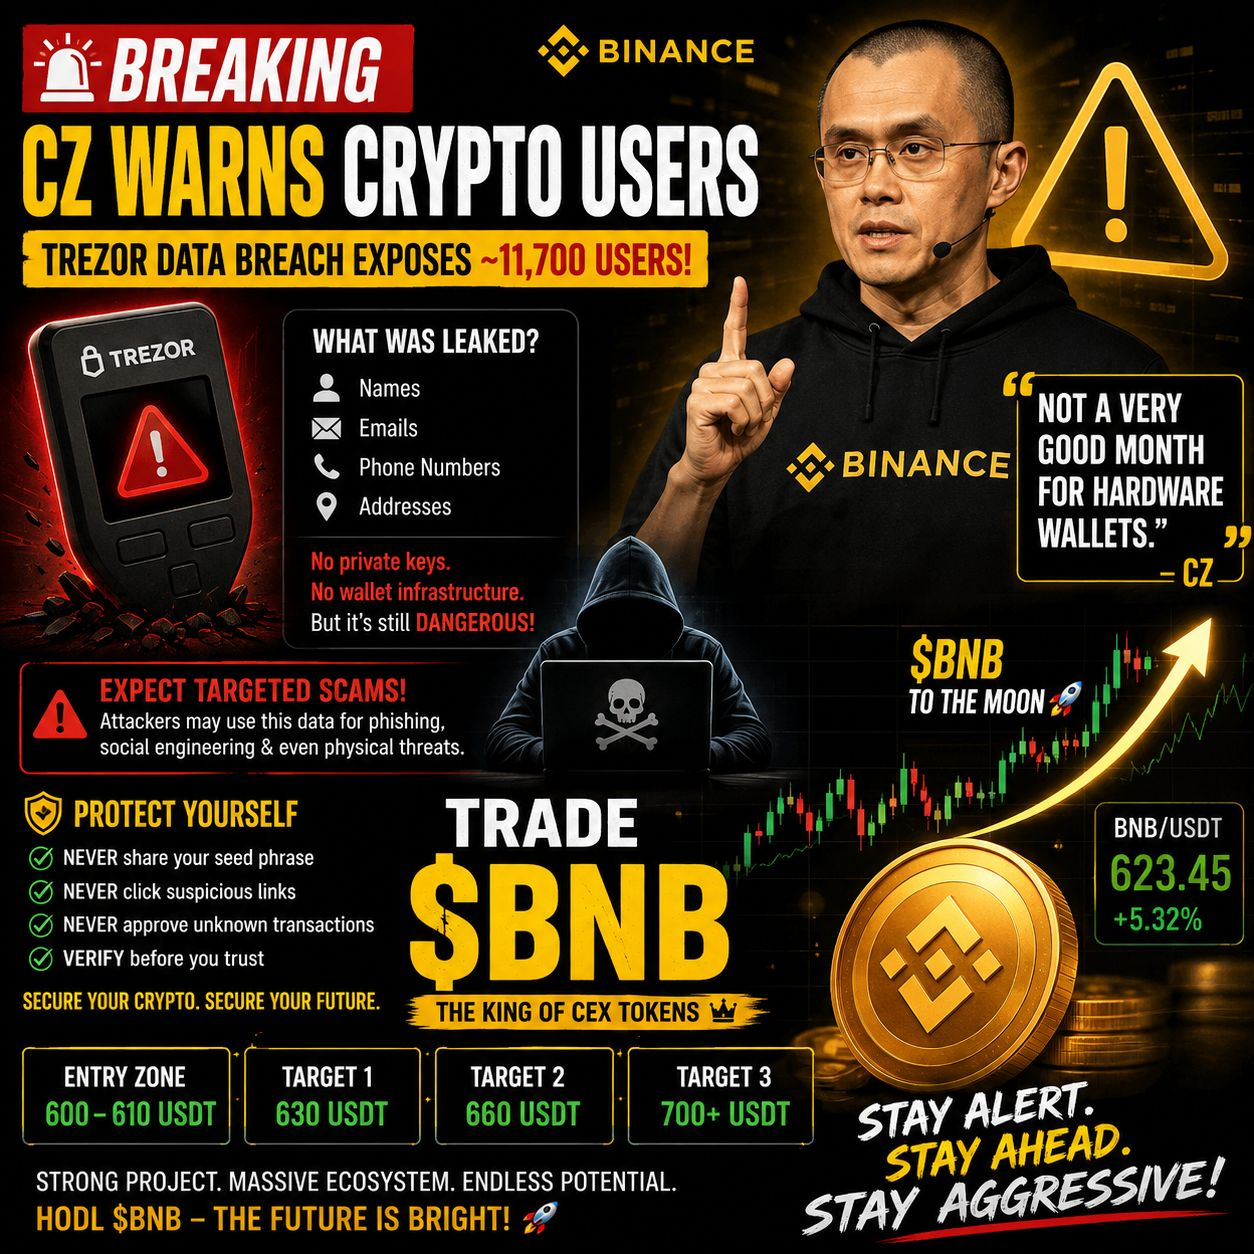
🚨🚨 UTILISATEURS DE PORTEFEUILLE MATÉRIEL — RÉVEILLEZ-VOUS ! 🚨🚨
Une violation présumée des données de logistique de Trezor aurait exposé les informations personnelles d’environ 11 700 utilisateurs. ⚠️
❌ Aucune clé privée n’aurait été compromise
❌ Aucune infrastructure de portefeuille n’aurait été touchée
⚠️ Mais les noms, e-mails, numéros de téléphone et adresses peuvent devenir des munitions pour le phishing, l’ingénierie sociale et des attaques ciblées.
L’avertissement de CZ fait mal :
« Pas un très bon mois pour les portefeuilles matériels. »
🔥 La sécurité crypto n’est pas optionnelle. Si quelqu’un vous contacte en prétendant être Trezor, Binance ou une autre entreprise crypto — VÉRIFIEZ TOUT.
Et rappelez-vous :
🔐 NE JAMAIS partager votre phrase de seed
🔐 NE JAMAIS cliquer sur des liens suspects
🔐 NE JAMAIS approuver des transactions inconnues
🔐 Soyez malin. Protégez vos actifs.
Les hackers n’ont besoin que d’UNE seule erreur. Ne leur en donnez pas une.
🚀 $BNB traders — restez vigilants, restez agressifs, tradez intelligemment.
#bnb #Binance #CZ #Trezor #crypto #Bitcoin
#Web3 #CryptoSecurity #BinanceSquare
d{spot}(BNBUSDT)
🚨🚨 UTILISATEURS DE PORTEFEUILLE MATÉRIEL — RÉVEILLEZ-VOUS ! 🚨🚨
Une violation présumée des données de logistique de Trezor aurait exposé les informations personnelles d’environ 11 700 utilisateurs. ⚠️
❌ Aucune clé privée n’aurait été compromise
❌ Aucune infrastructure de portefeuille n’aurait été touchée
⚠️ Mais les noms, e-mails, numéros de téléphone et adresses peuvent devenir des munitions pour le phishing, l’ingénierie sociale et des attaques ciblées.
L’avertissement de CZ fait mal :
« Pas un très bon mois pour les portefeuilles matériels. »
🔥 La sécurité crypto n’est pas optionnelle. Si quelqu’un vous contacte en prétendant être Trezor, Binance ou une autre entreprise crypto — VÉRIFIEZ TOUT.
Et rappelez-vous :
🔐 NE JAMAIS partager votre phrase de seed
🔐 NE JAMAIS cliquer sur des liens suspects
🔐 NE JAMAIS approuver des transactions inconnues
🔐 Soyez malin. Protégez vos actifs.
Les hackers n’ont besoin que d’UNE seule erreur. Ne leur en donnez pas une.
🚀 $BNB traders — restez vigilants, restez agressifs, tradez intelligemment.
#bnb #Binance #CZ #Trezor #crypto #Bitcoin
#Web3 #CryptoSecurity #BinanceSquare
d
105

Trezor met en garde 14 000 clients après une fuite de données de la part d’un partenaire de livraison
- Trezor, le fabricant de portefeuilles matériels pour crypto-monnaies, a averti environ 14 000 clients d’une violation de données.
- Le problème est survenu chez le prestataire de traitement des commandes de Trezor, entraînant une première exposition des adresses de livraison des clients.
- C’est la première fois que l’adresse de livraison des clients de Trezor est divulguée, selon les informations du RSS.
- Les détails sur l’étendue de l’impact et les mesures correctives n’ont pas été davantage fournis.
#Trezor #CryptoNews #Security
$btc $eth
#vlikevn #Titanbot
Source : CoinDesk
86
·
--
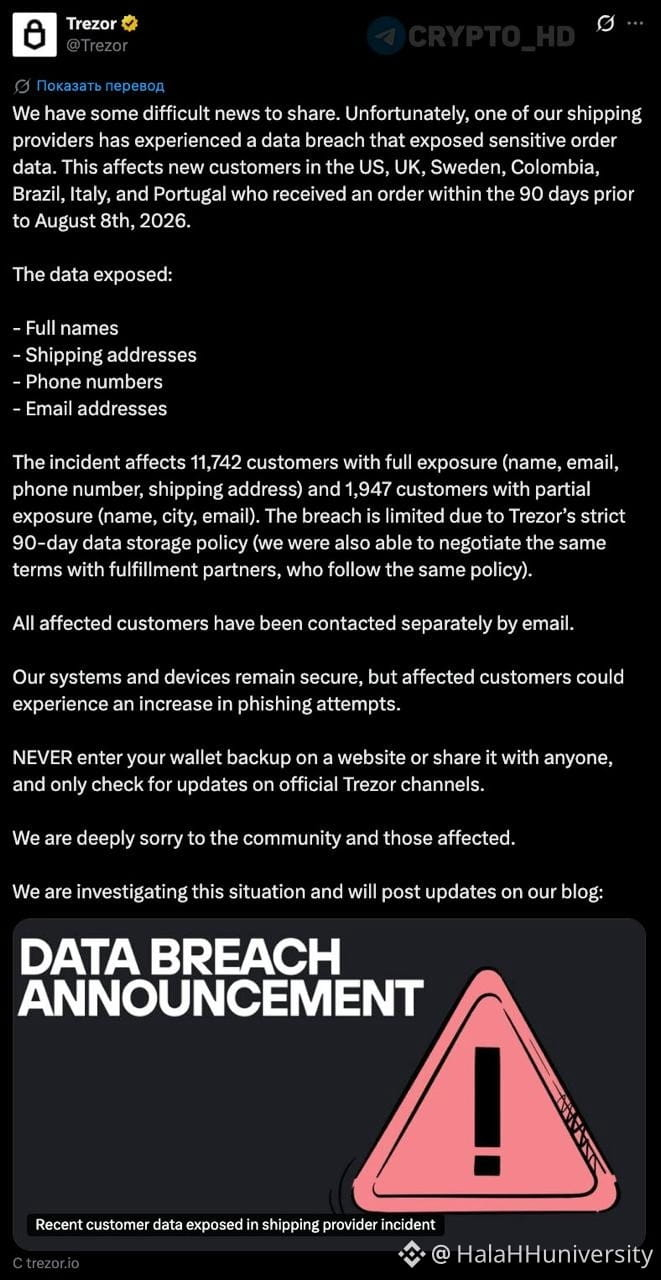
⚡️ Fuite de données affectant près de 14 000 clients de Trezor
📊 L’incident s’est produit avec un partenaire d’exécution #Trezor , ShipMonk
🚨 Les informations suivantes ont été obtenues :
💰 11 742 personnes — fuite complète des données (nom, e-mail, téléphone et adresse de livraison)
📈 1 947 personnes — fuite partielle des données (nom, ville et e-mail)
📊 Environ 13 689 clients des États-Unis, du Royaume-Uni, de la Suède, de la Colombie, du Brésil, de l’Italie et du Portugal ont été touchés au cours des 90 derniers jours
💎 Le portefeuille Trezor n’a pas été piraté ; le principal risque concerne des tentatives d’hameçonnage ciblées, où des attaquants pourraient lancer des attaques convaincantes en se faisant passer pour Trezor ou des bourses/banques afin d’extraire des phrases SEED
416

Les utilisateurs de Trezor et de SafePal sont officiellement dans le collimateur. Une énorme fuite impliquant 54 000 portefeuilles a ouvert les vannes pour les attaques de phishing. Si vous détenez de grosses sommes, vérifiez vos paramètres de sécurité dès maintenant. C’est le chaos total.
#Security #Trezor
#Security #Trezor
85
·
--
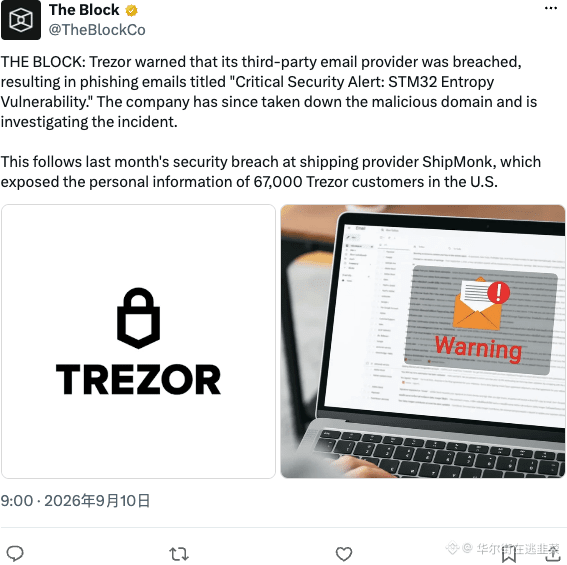
Trezor这波属实是“硬件再硬,邮箱被偷家”😅 第三方邮件商被黑,钓鱼邮件伪装成STM32熵漏洞安全警报,官方已经下架恶意域名、正在查。
老剧本了——钱包厂商最爱吹私钥自持,结果外围服务一崩照样社死。吃瓜归吃瓜,提醒一句:邮件里带“安全警报”让你点链接输助记词的,100%钓鱼,别手贱。
$BTC #Trezor #sécurité
Trezor这波属实是“硬件再硬,邮箱被偷家”😅 第三方邮件商被黑,钓鱼邮件伪装成STM32熵漏洞安全警报,官方已经下架恶意域名、正在查。
老剧本了——钱包厂商最爱吹私钥自持,结果外围服务一崩照样社死。吃瓜归吃瓜,提醒一句:邮件里带“安全警报”让你点链接输助记词的,100%钓鱼,别手贱。
$BTC #Trezor #sécurité
老剧本了——钱包厂商最爱吹私钥自持,结果外围服务一崩照样社死。吃瓜归吃瓜,提醒一句:邮件里带“安全警报”让你点链接输助记词的,100%钓鱼,别手贱。
$BTC #Trezor #sécurité
55
Une faille de connexion Brevo active un e-mail de phishing ciblant 347K utilisateurs Trezor
- Trezor a informé Cointelegraph d’un e-mail d’escroquerie (phishing) envoyé à 347.000 abonnés.
- La vulnérabilité de connexion sur la plateforme Brevo a été exploitée pour mener cette campagne d’arnaque.
- Trezor considère que toutes les adresses e-mail sont « connues de l’attaquant et peuvent être réutilisées pour d’autres escroqueries ».
- Les utilisateurs doivent rester très vigilants et ne pas interagir avec des e-mails provenant de sources inconnues.
#BinanceSquare #CryptoNews #BTC #Trezor #Phishing
$btc
vlikevn Titanbot
Source : CoinTelegraph
14

·
--
Une fuite de données chez le fabricant de portefeuilles matériels Trezor a exposé l’adresse et le numéro de téléphone d’environ 11 700 utilisateurs. Cette nouvelle est particulièrement inquiétante, car elle met en lumière une réalité gênante : le portefeuille matériel devait être la dernière forteresse de l’ère de l’auto‑hébergement, mais lorsque votre adresse personnelle et votre numéro de téléphone tombent entre les mains de personnes mal intentionnées, ils peuvent au contraire devenir une sorte de « carte de navigation » permettant de localiser précisément des détenteurs de crypto à forte valeur nette.
Les incidents de vols avec violence visant des actifs cryptographiques sont monnaie courante en Europe et en Amérique du Nord, et la Russie ainsi que l’Asie du Sud‑Est ont également connu récemment plusieurs cas d’enlèvements et d’extorsion contre des personnes détenant des cryptos. Les actifs on‑chain peuvent être anonymes, mais dès qu’une identité réelle est révélée, la « porte en verre » n’existe plus.
Quelques conseils pour tous ceux qui utilisent des portefeuilles matériels :
1. Détruisez entièrement l’emballage de l’appareil et toutes les informations du suivi colis. Ne les jetez pas de manière imprudente.
2. Lors de l’inscription, utilisez autant que possible un e‑mail dédié et un numéro de téléphone de secours, afin de maintenir une séparation physique avec votre identité du quotidien.
3. Ne publiez pas sur les réseaux sociaux vos adresses de détention, ni vos cartes de phrases de récupération (seed), et ne partagez surtout pas des journaux de vie comportant des balises géographiques.
4. Vérifiez si vous êtes concerné par l’incident de fuite de données de Trezor, et si nécessaire, envisagez de changer d’appareil et de migrer vos actifs.
Dans le monde crypto, la sécurité véritable ne vient pas d’une seule machine, mais de l’« couche d’isolation » entre l’identité physique et l’identité on‑chain. Cet événement rappelle aussi à l’ensemble de l’industrie que les limites de sécurité des fabricants de portefeuilles matériels ne se résument pas à la puce elle‑même.
#Trezor#portefeuille matériel#BTC
26

·
--
🎯 Trezor encore une fuite massive de données : la protection des portefeuilles matériels s’est fissurée
📰 L’échec vient du prestataire d’expédition : la vie privée de milliers de clients a été exposée. Présenté comme le portefeuille matériel le plus froid et le plus sûr, il finit par être compromis dans le maillon logistique le plus banal. Même si la sécurité on-chain est inviolable, elle ne résiste pas à un problème hors-ligne
💬 À quoi servent les images d’un cold wallet si ce n’est pour dire que c’est hors ligne et sûr ? Sauf que ça a fini par tomber du côté de l’expédition, sans protection. La sécurité est toujours une affaire de bout en bout : si le hardware est solide mais que la logistique fuit, tout est compromis. Les fabricants de matériel doivent aussi considérer la chaîne d’approvisionnement comme un champ de bataille
🏷️ #Trezor #安全事件 #硬件钱包 #数据泄露
42

Fuite de données Trezor : 11 700 utilisateurs, votre portefeuille matériel est-il encore sûr ?
Récemment, le fabricant de portefeuilles matériels Trezor a été accusé d’avoir divulgué les adresses et numéros de téléphone de ses utilisateurs. L’affaire remet une fois de plus au premier plan l’ancien problème : la « sécurité physique ».
Quelques points à surveiller :
1. Ce n’est pas une « piratage » du cold wallet lui-même, mais un vol de données : des informations utilisateur ont été dérobées dans une base de données centralisée. Les phrases mnémoniques du matériel restent sûres, mais l’attaquant sait « vous avez de l’argent » et « où vous habitez ».
2. Pour des gros détenteurs comme $BTC , le risque n’est pas un vol en ligne, mais des menaces physiques ciblées hors ligne : agressions, enlèvements, extorsion, etc. Adresse + nom + téléphone suffisent pour mener des attaques d’ingénierie sociale.
3. L’industrie a longtemps négligé « la confidentialité, c’est la sécurité ». Les adresses on-chain, transparentes, sont une arme à double tranchant : combinées à des fuites d’informations hors chaîne, l’anonymat tombe quasiment à zéro.
4. Un cold wallet n’est pas une cape d’invisibilité. La bonne approche devrait inclure : utiliser de nouvelles adresses, éviter les plateformes KYC associées à une identité réelle reliant l’adresse au cold wallet, ne pas divulguer ses avoirs sur les réseaux sociaux, répartir le stockage et envisager des schémas multi-signatures, etc.
Le portefeuille matériel reste l’une des façons les plus sûres de se gérer soi-même ses clés, mais cet incident nous rappelle :
La vraie sécurité repose sur un trio : « confidentialité on-chain + isolement hors chaîne + discrétion physique ».
Utilisez-vous encore Trezor ? Changeriez-vous de marque à cause de cela ?
#Trezor #Bitcoin #majorcoin
42
·
--
Haussier
🚨 FUITES DE DONNÉES CLIENT TREZOR.
13 689 clients exposés. Noms, adresses, numéros de téléphone, e-mails.
Les appareils sont sûrs. Les personnes qui les possèdent sont désormais sur chaque liste de phishing dans la crypto
$BTC
{future}(BTCUSDT)
#Trezor
🚨 FUITES DE DONNÉES CLIENT TREZOR.
13 689 clients exposés. Noms, adresses, numéros de téléphone, e-mails.
Les appareils sont sûrs. Les personnes qui les possèdent sont désormais sur chaque liste de phishing dans la crypto
$BTC
#Trezor
13 689 clients exposés. Noms, adresses, numéros de téléphone, e-mails.
Les appareils sont sûrs. Les personnes qui les possèdent sont désormais sur chaque liste de phishing dans la crypto
$BTC
#Trezor
16

·
--
Alerte de sécurité : Trezor prévient 14 000 clients après une violation des données d’un partenaire d’exécution, exposant les adresses de livraison pour la première fois. Cet incident montre comment la logistique tierce peut accroître le risque pour les détenteurs de crypto. Si vous avez été touché, surveillez les commandes, vérifiez les informations d’expédition et restez vigilant face aux tentatives d’hameçonnage. Trezor enquête avec le partenaire et partagera des mises à jour. Restez attentif dans l’espace crypto ($BTC). #CryptoSecurity #Trezor
Alerte de sécurité : Trezor prévient 14 000 clients après une violation des données d’un partenaire d’exécution, exposant les adresses de livraison pour la première fois. Cet incident montre comment la logistique tierce peut accroître le risque pour les détenteurs de crypto. Si vous avez été touché, surveillez les commandes, vérifiez les informations d’expédition et restez vigilant face aux tentatives d’hameçonnage. Trezor enquête avec le partenaire et partagera des mises à jour. Restez attentif dans l’espace crypto ($BTC ). #CryptoSecurity #Trezor
16

Le fabricant populaire de portefeuilles matériels Trezor a annoncé que 67 000 clients supplémentaires ont été touchés par la violation de données subie par son fournisseur ShipMonk. Des informations de contact sensibles datant de 2019 à 2021, telles que les noms, les e-mails, les numéros de téléphone et les adresses de livraison, figurent parmi les données compromises. Même si la sécurité des appareils n’est pas en danger, les utilisateurs doivent rester vigilants face à d’éventuelles attaques de phishing. #Trezor #KriptoGuvenligi #SiberGuvenlik
Le fabricant populaire de portefeuilles matériels Trezor a annoncé que 67 000 clients supplémentaires ont été touchés par la violation de données subie par son fournisseur ShipMonk. Des informations de contact sensibles datant de 2019 à 2021, telles que les noms, les e-mails, les numéros de téléphone et les adresses de livraison, figurent parmi les données compromises. Même si la sécurité des appareils n’est pas en danger, les utilisateurs doivent rester vigilants face à d’éventuelles attaques de phishing. #Trezor #KriptoGuvenligi #SiberGuvenlik
52
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
302,164 vues
2,390 mentions
2
#CanGoogleDefindItsCore
174,416 vues
1,702 mentions
3
#EarningsSeason
5.8M vues
28,406 mentions
4
#$10.9BBitcoinOptionsExpireFriday
9 vues
5 mentions
5
#BitcoinSurpasses$81K
12,644 vues
63 mentions
6
#RobinhoodFalls8.4%AfterItsResults
7,509 vues
160 mentions
7
#KOSPISurges6.63%BackAbove6000
7,683 vues
173 mentions
8
#DatavaultAICantWithdrawBitcoinFromBiconomy
8,660 vues
155 mentions
9
#FOMCWatch
9.3M vues
29,395 mentions
10
#SolanaETFsPostWorstDaySinceDecember
1,748 vues
41 mentions