

#tradertraitor
tradertraitor
4,634 vues
9 mentions
Populaire
Récents

·
--
Pour dire les choses simplement, cette fois, ce ne sont pas les clés privées qui ont été volées : le système de signature a été utilisé comme un distributeur de billets. Chronologie de TRM Labs : l’opération a commencé le 29 octobre à 20 h 05 UTC. En 20 minutes, 6,36 milliards de dollars ont été siphonnés des portefeuilles Binance sur 10 chaînes, soit plus de quatre fois les 1,5 milliard dérobés à Bybit. L’enquête préliminaire de Binance concorde : l’ordinateur d’un ingénieur d’exploitation a été piraté, puis l’attaquant s’est introduit dans un conteneur de service interne pour soumettre des demandes de retrait. Aucune fuite de clé privée n’a été détectée. Le plus incroyable s’est passé sur Ethereum : l’attaquant a fait signer d’un seul coup 50 autorisations préalables EIP-7702 par le système de signature de Binance, alignées sur des numéros de séquence ; il suffisait qu’une seule corresponde. Binance 14 s’est alors transformé en robot aspirateur de l’attaquant : une seule transaction a emporté 167 464 $ETH et 1,615 milliard d’USDT, ne laissant qu’1 $ETH. Après le réapprovisionnement, les fonds ont été siphonnés à nouveau. TRM et Chainalysis pointent toutes deux vers TraderTraitor, un groupe nord-coréen, mais Binance n’a pas encore désigné de responsable. Les quelque 3 milliards gelés sont tous des stablecoins pouvant être gelés : Tether en a gelé 1,567 milliard, et Circle plus de 800 millions. Les quelque 2,4 milliards en $BTC et $ETH qui ne peuvent pas être gelés ont déjà été dispersés. Les 15 000 $BTC du fonds SAFU, d’une valeur d’environ 1,2 milliard de dollars, représentent moins d’un cinquième des pertes ; pour le reste, Binance devra puiser dans ses propres réserves. Ceci n’est que mon avis, à prendre avec réserve. Une fois les retraits rétablis, allez-vous transférer vos fonds immédiatement vers un portefeuille que vous contrôlez, ou les laisser sur Binance en pariant qu’elle couvrira la totalité des pertes ? Dites de quel côté vous êtes dans les commentaires.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Pour dire les choses simplement, cette fois, ce ne sont pas les clés privées qui ont été volées : le système de signature a été utilisé comme un distributeur de billets. Chronologie de TRM Labs : l’opération a commencé le 29 octobre à 20 h 05 UTC. En 20 minutes, 6,36 milliards de dollars ont été siphonnés des portefeuilles Binance sur 10 chaînes, soit plus de quatre fois les 1,5 milliard dérobés à Bybit. L’enquête préliminaire de Binance concorde : l’ordinateur d’un ingénieur d’exploitation a été piraté, puis l’attaquant s’est introduit dans un conteneur de service interne pour soumettre des demandes de retrait. Aucune fuite de clé privée n’a été détectée. Le plus incroyable s’est passé sur Ethereum : l’attaquant a fait signer d’un seul coup 50 autorisations préalables EIP-7702 par le système de signature de Binance, alignées sur des numéros de séquence ; il suffisait qu’une seule corresponde. Binance 14 s’est alors transformé en robot aspirateur de l’attaquant : une seule transaction a emporté 167 464 $ETH et 1,615 milliard d’USDT, ne laissant qu’1 $ETH . Après le réapprovisionnement, les fonds ont été siphonnés à nouveau. TRM et Chainalysis pointent toutes deux vers TraderTraitor, un groupe nord-coréen, mais Binance n’a pas encore désigné de responsable. Les quelque 3 milliards gelés sont tous des stablecoins pouvant être gelés : Tether en a gelé 1,567 milliard, et Circle plus de 800 millions. Les quelque 2,4 milliards en $BTC et $ETH qui ne peuvent pas être gelés ont déjà été dispersés. Les 15 000 $BTC du fonds SAFU, d’une valeur d’environ 1,2 milliard de dollars, représentent moins d’un cinquième des pertes ; pour le reste, Binance devra puiser dans ses propres réserves. Ceci n’est que mon avis, à prendre avec réserve. Une fois les retraits rétablis, allez-vous transférer vos fonds immédiatement vers un portefeuille que vous contrôlez, ou les laisser sur Binance en pariant qu’elle couvrira la totalité des pertes ? Dites de quel côté vous êtes dans les commentaires.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
Article
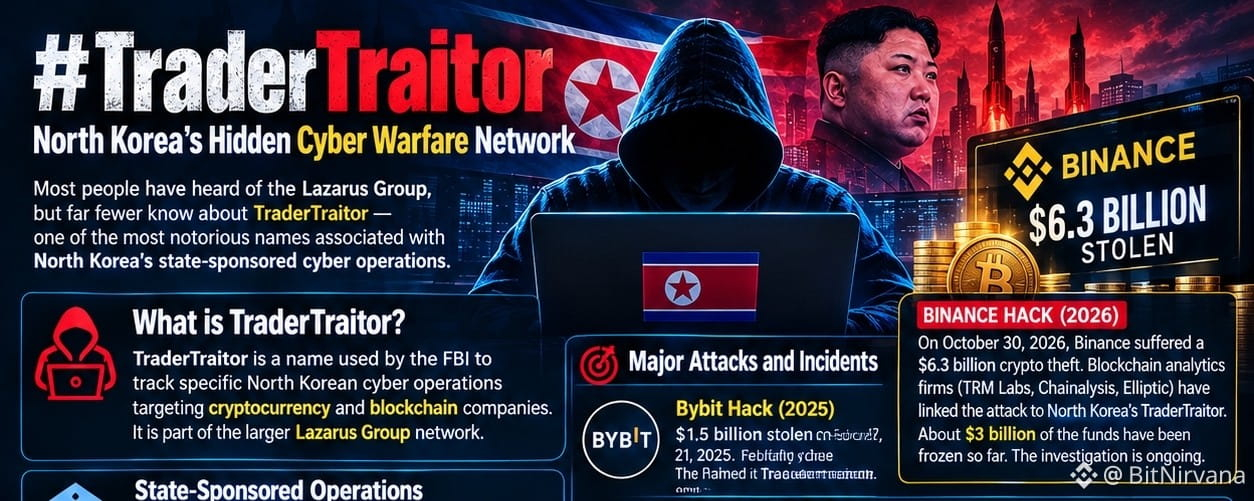
TraderTraitor : le réseau clandestin de cyber-guerre de la Corée du Nord 🇰🇵La plupart des gens ont entendu parler du groupe Lazarus, mais beaucoup moins connaissent TraderTraitor — l’un des noms les plus tristement célèbres associés aux opérations cybernétiques nord-coréennes parrainées par l’État.
TraderTraitor n’est pas un groupe de hackers ordinaire. C’est le nom utilisé par le FBI pour suivre des opérations cybernétiques nord-coréennes spécifiques ciblant les entreprises du secteur des cryptomonnaies et de la blockchain.
Voici ce qui rend ce groupe si important :
🔹 Opérations parrainées par l’État
Le FBI, la CISA et le département du Trésor des États-Unis ont identifié TraderTraitor comme une activité cybernétique nord-coréenne parrainée par l’État. Le groupe est également associé à l’écosystème plus vaste du groupe Lazarus.
TraderTraitor : le réseau clandestin de cyber-guerre de la Corée du Nord 🇰🇵
La plupart des gens ont entendu parler du groupe Lazarus, mais beaucoup moins connaissent TraderTraitor — l’un des noms les plus tristement célèbres associés aux opérations cybernétiques nord-coréennes parrainées par l’État.
TraderTraitor n’est pas un groupe de hackers ordinaire. C’est le nom utilisé par le FBI pour suivre des opérations cybernétiques nord-coréennes spécifiques ciblant les entreprises du secteur des cryptomonnaies et de la blockchain.
Voici ce qui rend ce groupe si important :
🔹 Opérations parrainées par l’État
Le FBI, la CISA et le département du Trésor des États-Unis ont identifié TraderTraitor comme une activité cybernétique nord-coréenne parrainée par l’État. Le groupe est également associé à l’écosystème plus vaste du groupe Lazarus.
1
146
·
--
Les analystes relient l’attaque au groupe nord-coréen TraderTraitor, également à l’origine du piratage de Bybit, qui a coûté 1,5 milliard de dollars en 2025. ZachXBT écrit que les fonds issus des piratages de Binance et de Bitget ont été mélangés via THORChain, ce qui place $RUNE sous les projecteurs. Ce sont les hypothèses des enquêteurs, et non des conclusions définitives. Mais une chose est déjà claire : les hackers délaissent la recherche de failles dans le code pour s’en prendre aux personnes et aux infrastructures. Pour les détenteurs de $BTC , c’est une raison de plus de vérifier leur propre sécurité.
Vous conservez $BTC sur une plateforme d’échange ou dans un portefeuille hors ligne ? 👇
#TraderTraitor
Vous conservez $BTC sur une plateforme d’échange ou dans un portefeuille hors ligne ? 👇
#TraderTraitor
1
95
🚨 RÉVÉLATION : Qui a piraté Binance ? 🚨
Ce n’était PAS un pirate informatique ordinaire ! 👇
🔴 Nom du pirate : TraderTraitor
🔴 Pays : unité d’élite de piratage informatique du gouvernement nord-coréen
🔴 Ce groupe a déjà volé plus de 2 milliards de dollars en cryptomonnaies !
💻 Comment ont-ils procédé ?
- Ils ont piraté l’ordinateur portable d’un ingénieur DevOps de Binance
- Ils ont accédé à un conteneur de services interne
- Ils ont volé 6,3 MILLIARDS de dollars en seulement 20 MINUTES !
- 1,5 milliard de dollars en bitcoins + 900 millions de dollars en Ethereum
Binance a déclaré : « Il ne s’agissait pas d’une attaque en un clic, mais d’un processus très complexe »
3 milliards de dollars ont été gelés jusqu’à présent ; le reste est blanchi par les pirates via Uniswap et Aave.
Si Binance peut être piraté, sommes-NOUS en sécurité ? 🤔
Donnez votre avis en commentaire !
#BinanceHack #NorthKorea #TraderTraitor #CryptoHack #Binance

164

·
--
🚨 LA FACE SOMBRE DE LA CYBERGUERRE ! 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵 🇰🇵
Les groupes de hackers liés à la Corée du Nord attirent l’attention du monde entier dans l’univers des cryptomonnaies.
Le nom TraderTraitor a été associé à des cybermenaces visant le secteur des cryptomonnaies.
S’agit-il simplement de cybercriminalité ou d’un jeu géopolitique bien plus vaste ? 🌍
🔐 La cybersécurité n’est plus une option. Restez vigilants, protégez vos actifs et restez SAFU !
#Binance #NorthKorea #TraderTraitor #Cybersécurité #Crypto #Blockchain #SAFU🙏
#KOSPIFalls3.53%BackBelow6000

1
74
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
32,439 vues
849 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
24,029 vues
541 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
52,109 vues
267 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,399 vues
82 mentions
5
#KOSPIFalls3.53%BackBelow6000
68,740 vues
1,145 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
32,702 vues
627 mentions
7
#USMidtermElections
270,916 vues
2,410 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
34,022 vues
96 mentions
9
#BinanceWillListPredictPREDICT
104,494 vues
1,445 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,369 vues
115 mentions