
#securitybreach
securitybreach
76,342 vues
211 mentions
Populaire
Récents

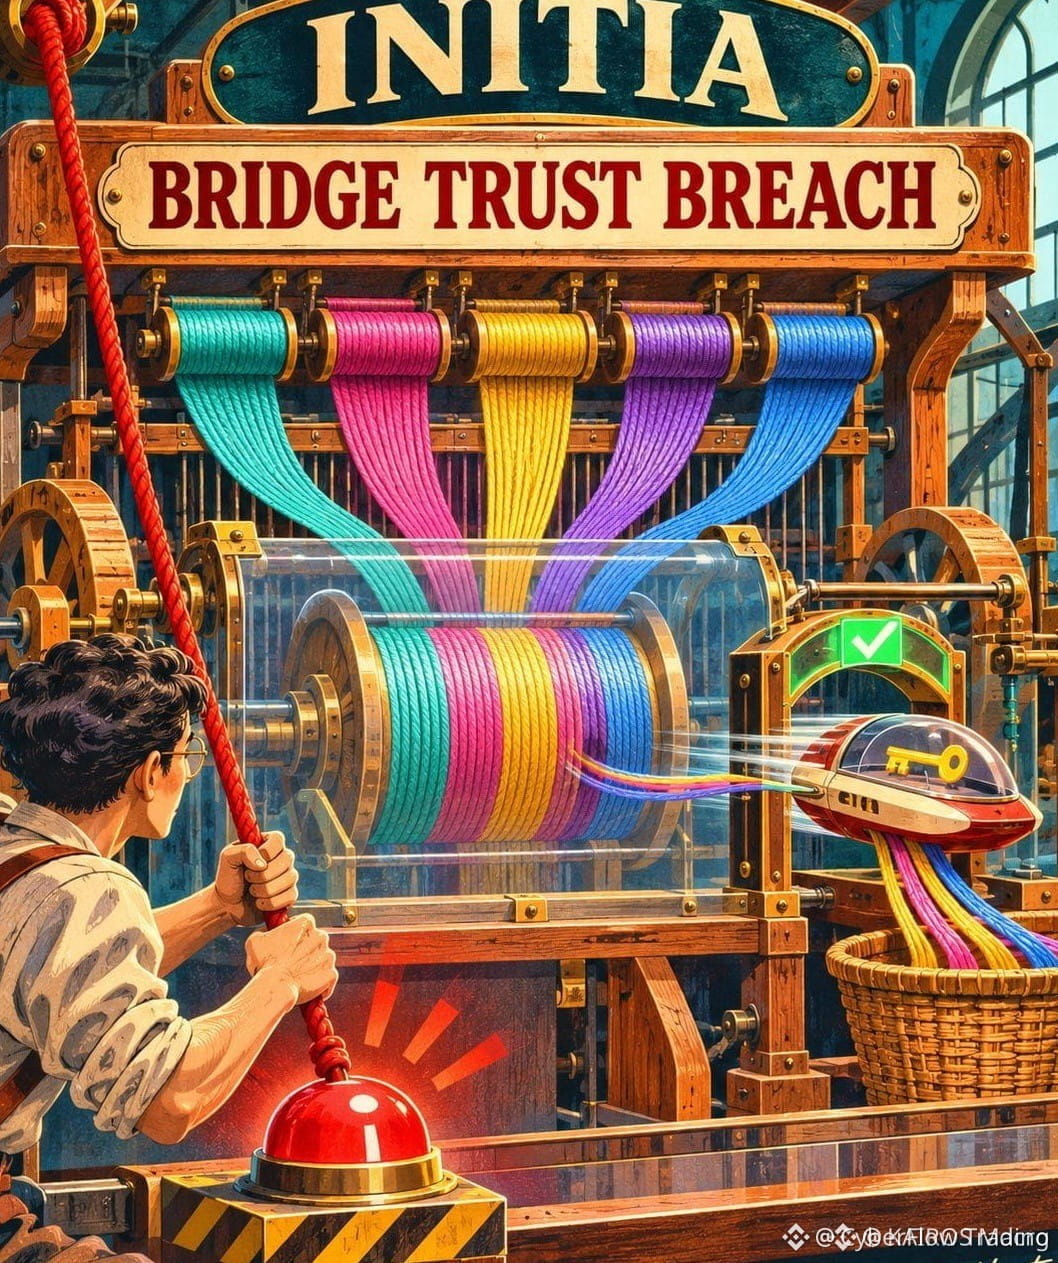
🚨 $INIT LE VERT TIENT BON ALORS QUE LE CHAOS SÉCURITAIRE FAIT RAGE ! ⚡
📊 Le graphique reste dans le vert, mais en coulisses, un incident de sécurité a siphonné 3,27 M$ et bloqué 2 M$ supplémentaires dans le coffre-fort du réseau. 🦈 Les investisseurs avisés considèrent la faille comme une chasse à la liquidité alarmante, mais la pression acheteuse continue de faire grimper le token. ⚡ Les pics de volume suggèrent des achats opportunistes, mais les fondations technologiques sous-jacentes sont au bord de l’effondrement.
💡 Ce conflit entre la dynamique des prix et le risque structurel est un piège classique du « feu vert ». Allez-vous courir après la hausse ou prendre du recul pour éviter les conséquences potentielles ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #RiskAlert #SecurityBreach #Crypto
🔥 🦈
🚨 $INIT LE VERT TIENT BON ALORS QUE LE CHAOS SÉCURITAIRE FAIT RAGE ! ⚡
📊 Le graphique reste dans le vert, mais en coulisses, un incident de sécurité a siphonné 3,27 M$ et bloqué 2 M$ supplémentaires dans le coffre-fort du réseau. 🦈 Les investisseurs avisés considèrent la faille comme une chasse à la liquidité alarmante, mais la pression acheteuse continue de faire grimper le token. ⚡ Les pics de volume suggèrent des achats opportunistes, mais les fondations technologiques sous-jacentes sont au bord de l’effondrement.
💡 Ce conflit entre la dynamique des prix et le risque structurel est un piège classique du « feu vert ». Allez-vous courir après la hausse ou prendre du recul pour éviter les conséquences potentielles ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #RiskAlert #SecurityBreach #Crypto
🔥 🦈
📊 Le graphique reste dans le vert, mais en coulisses, un incident de sécurité a siphonné 3,27 M$ et bloqué 2 M$ supplémentaires dans le coffre-fort du réseau. 🦈 Les investisseurs avisés considèrent la faille comme une chasse à la liquidité alarmante, mais la pression acheteuse continue de faire grimper le token. ⚡ Les pics de volume suggèrent des achats opportunistes, mais les fondations technologiques sous-jacentes sont au bord de l’effondrement.
💡 Ce conflit entre la dynamique des prix et le risque structurel est un piège classique du « feu vert ». Allez-vous courir après la hausse ou prendre du recul pour éviter les conséquences potentielles ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #RiskAlert #SecurityBreach #Crypto
🔥 🦈
18
·
--
Article
Faille de sécurité de 6,3 milliards de dollars#SecurityBreach
La faille de sécurité de 6,3 milliards de dollars survenue chez Binance fin octobre 2026 est le plus grand vol de cryptomonnaies de l’histoire.
Comment s’est déroulée l’attaque
1. Ingénierie sociale en plusieurs étapes : Selon l’enquête de Binance, les pirates ont mené une campagne coordonnée en plusieurs étapes ciblant des ingénieurs logiciels au sein de l’entreprise.
2. Faux entretiens et outils : À partir de juin 2026, les attaquants ont créé un faux outil de développement qu’ils ont incité un ingénieur à installer. En septembre, ils se sont fait passer pour des recruteurs et ont organisé de faux entretiens d’embauche avec un deuxième ingénieur, en y glissant un exercice de programmation contenant un logiciel malveillant dissimulé qui a contourné les contrôles de sécurité.
Faille de sécurité de 6,3 milliards de dollars
#SecurityBreach
La faille de sécurité de 6,3 milliards de dollars survenue chez Binance fin octobre 2026 est le plus grand vol de cryptomonnaies de l’histoire.
Comment s’est déroulée l’attaque
1. Ingénierie sociale en plusieurs étapes : Selon l’enquête de Binance, les pirates ont mené une campagne coordonnée en plusieurs étapes ciblant des ingénieurs logiciels au sein de l’entreprise.
2. Faux entretiens et outils : À partir de juin 2026, les attaquants ont créé un faux outil de développement qu’ils ont incité un ingénieur à installer. En septembre, ils se sont fait passer pour des recruteurs et ont organisé de faux entretiens d’embauche avec un deuxième ingénieur, en y glissant un exercice de programmation contenant un logiciel malveillant dissimulé qui a contourné les contrôles de sécurité.
La faille de sécurité de 6,3 milliards de dollars survenue chez Binance fin octobre 2026 est le plus grand vol de cryptomonnaies de l’histoire.
Comment s’est déroulée l’attaque
1. Ingénierie sociale en plusieurs étapes : Selon l’enquête de Binance, les pirates ont mené une campagne coordonnée en plusieurs étapes ciblant des ingénieurs logiciels au sein de l’entreprise.
2. Faux entretiens et outils : À partir de juin 2026, les attaquants ont créé un faux outil de développement qu’ils ont incité un ingénieur à installer. En septembre, ils se sont fait passer pour des recruteurs et ont organisé de faux entretiens d’embauche avec un deuxième ingénieur, en y glissant un exercice de programmation contenant un logiciel malveillant dissimulé qui a contourné les contrôles de sécurité.
88
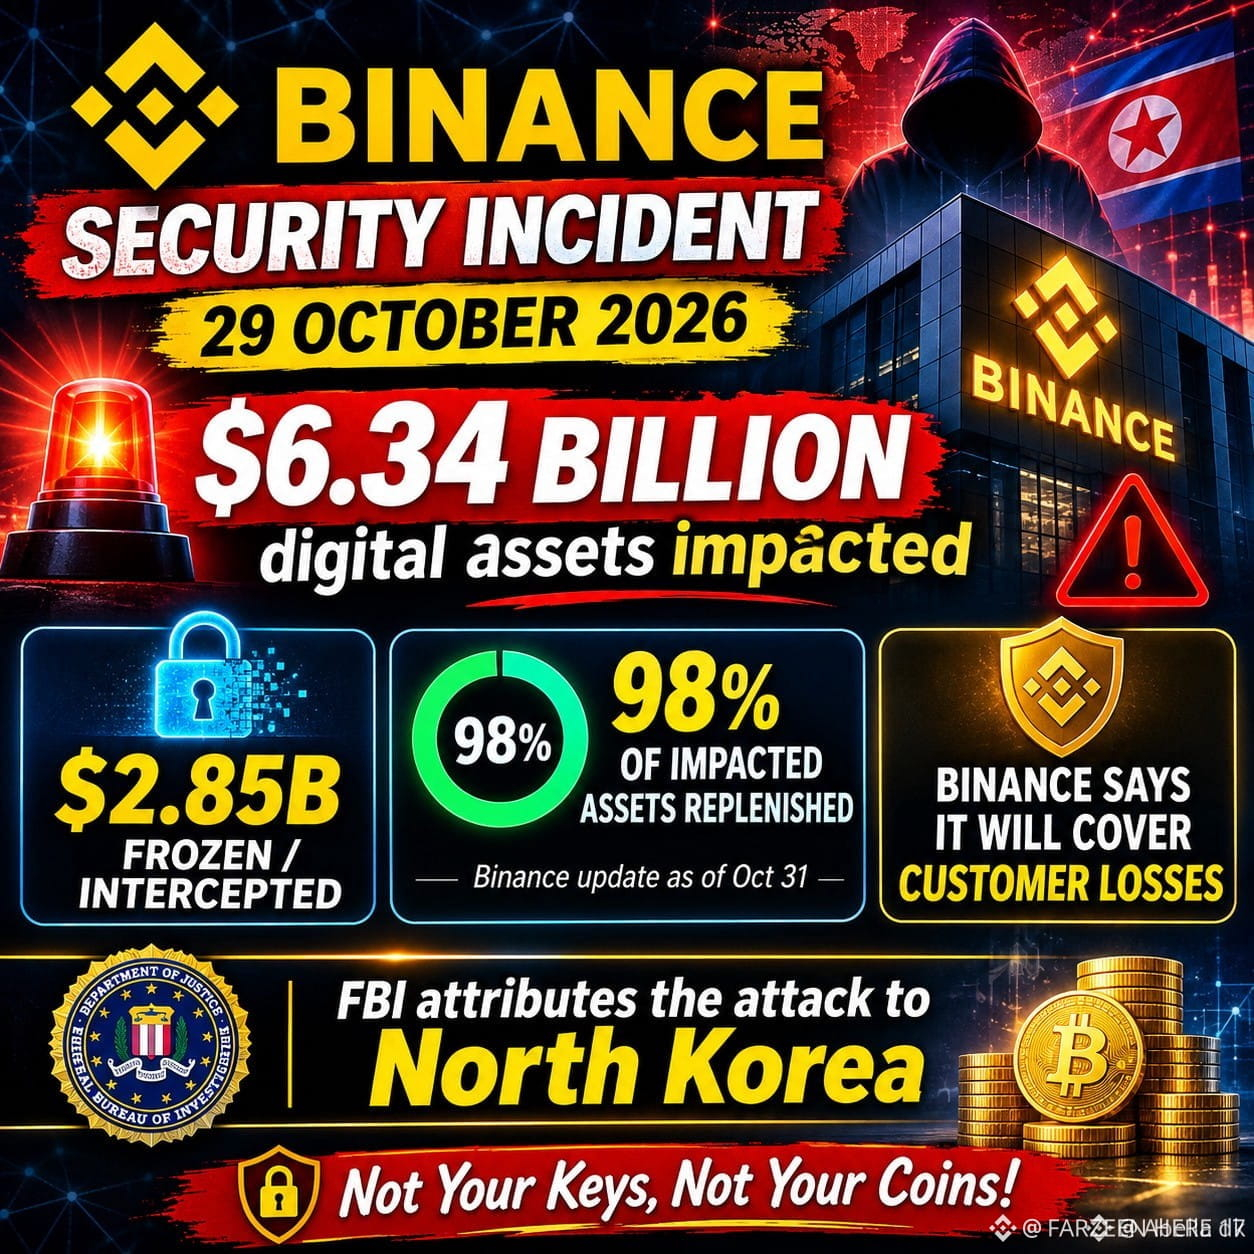
🚨 LE CAUCHEMAR À 6,34 MILLIARDS DE DOLLARS : une plateforme d’échange centralisée est-elle vraiment sûre ?
Le 29 octobre 2026 restera officiellement dans l’histoire des cryptomonnaies comme l’une de ses heures les plus sombres.
🔥 L’incident :
Binance, l’un des principaux acteurs mondiaux des cryptomonnaies, a été victime d’une faille de sécurité massive, touchant environ 6,34 milliards de dollars d’actifs numériques ($HOT, $CLANKER, $AGT
⚠️ Récapitulatif de l’attaque :
• Le vecteur : les attaquants se sont infiltrés dans l’infrastructure interne de signature.
• L’ampleur : 233,46 millions de XRP ont été dérobés dans cinq portefeuilles chauds, ainsi que des sorties non autorisées sur plusieurs blockchains.
• Mesure d’urgence : les retraits ont été brusquement suspendus sur plusieurs réseaux pour limiter les dégâts.
• Les responsables : le FBI a officiellement attribué cette cyberattaque commanditée par un État à la Corée du Nord.
🛡️ Rétablissement et réponse :
• Fonds sécurisés : environ 2,85 milliards de dollars ont été rapidement gelés ou interceptés.
• Protection des utilisateurs : Binance a pris ses responsabilités et s’est engagée à couvrir les pertes des clients avec les fonds de l’entreprise. Au 31 octobre, 98 % des actifs touchés avaient été restitués.
💡 LA GRANDE QUESTION
Si un géant du secteur doté d’une sécurité de classe mondiale comme Binance peut subir une faille de plusieurs milliards de dollars… à quel point vos fonds sont-ils en sécurité sur les plateformes d’échange centralisées (CEX) ?
Gardez-vous vos actifs sur des plateformes d’échange ou les transférez-vous vers un portefeuille hors ligne ? Dites-nous ce que vous en pensez ci-dessous ! 👇
{future}(AGTUSDT)
#Binance #CryptoNews #SecurityBreach #cryptosafety
🚨 LE CAUCHEMAR À 6,34 MILLIARDS DE DOLLARS : une plateforme d’échange centralisée est-elle vraiment sûre ?
Le 29 octobre 2026 restera officiellement dans l’histoire des cryptomonnaies comme l’une de ses heures les plus sombres.
🔥 L’incident :
Binance, l’un des principaux acteurs mondiaux des cryptomonnaies, a été victime d’une faille de sécurité massive, touchant environ 6,34 milliards de dollars d’actifs numériques ($HOT, $CLANKER, $AGT
⚠️ Récapitulatif de l’attaque :
• Le vecteur : les attaquants se sont infiltrés dans l’infrastructure interne de signature.
• L’ampleur : 233,46 millions de XRP ont été dérobés dans cinq portefeuilles chauds, ainsi que des sorties non autorisées sur plusieurs blockchains.
• Mesure d’urgence : les retraits ont été brusquement suspendus sur plusieurs réseaux pour limiter les dégâts.
• Les responsables : le FBI a officiellement attribué cette cyberattaque commanditée par un État à la Corée du Nord.
🛡️ Rétablissement et réponse :
• Fonds sécurisés : environ 2,85 milliards de dollars ont été rapidement gelés ou interceptés.
• Protection des utilisateurs : Binance a pris ses responsabilités et s’est engagée à couvrir les pertes des clients avec les fonds de l’entreprise. Au 31 octobre, 98 % des actifs touchés avaient été restitués.
💡 LA GRANDE QUESTION
Si un géant du secteur doté d’une sécurité de classe mondiale comme Binance peut subir une faille de plusieurs milliards de dollars… à quel point vos fonds sont-ils en sécurité sur les plateformes d’échange centralisées (CEX) ?
Gardez-vous vos actifs sur des plateformes d’échange ou les transférez-vous vers un portefeuille hors ligne ? Dites-nous ce que vous en pensez ci-dessous ! 👇
#Binance #CryptoNews #SecurityBreach #cryptosafety
Le 29 octobre 2026 restera officiellement dans l’histoire des cryptomonnaies comme l’une de ses heures les plus sombres.
🔥 L’incident :
Binance, l’un des principaux acteurs mondiaux des cryptomonnaies, a été victime d’une faille de sécurité massive, touchant environ 6,34 milliards de dollars d’actifs numériques ($HOT, $CLANKER, $AGT
⚠️ Récapitulatif de l’attaque :
• Le vecteur : les attaquants se sont infiltrés dans l’infrastructure interne de signature.
• L’ampleur : 233,46 millions de XRP ont été dérobés dans cinq portefeuilles chauds, ainsi que des sorties non autorisées sur plusieurs blockchains.
• Mesure d’urgence : les retraits ont été brusquement suspendus sur plusieurs réseaux pour limiter les dégâts.
• Les responsables : le FBI a officiellement attribué cette cyberattaque commanditée par un État à la Corée du Nord.
🛡️ Rétablissement et réponse :
• Fonds sécurisés : environ 2,85 milliards de dollars ont été rapidement gelés ou interceptés.
• Protection des utilisateurs : Binance a pris ses responsabilités et s’est engagée à couvrir les pertes des clients avec les fonds de l’entreprise. Au 31 octobre, 98 % des actifs touchés avaient été restitués.
💡 LA GRANDE QUESTION
Si un géant du secteur doté d’une sécurité de classe mondiale comme Binance peut subir une faille de plusieurs milliards de dollars… à quel point vos fonds sont-ils en sécurité sur les plateformes d’échange centralisées (CEX) ?
Gardez-vous vos actifs sur des plateformes d’échange ou les transférez-vous vers un portefeuille hors ligne ? Dites-nous ce que vous en pensez ci-dessous ! 👇
#Binance #CryptoNews #SecurityBreach #cryptosafety
366

🚨 $TRX SORTIE MASSIVE APRÈS L’ATTAQUE DE BINANCE – TRANSFERT ÉCLAIR DE 242 M$ ! 💥
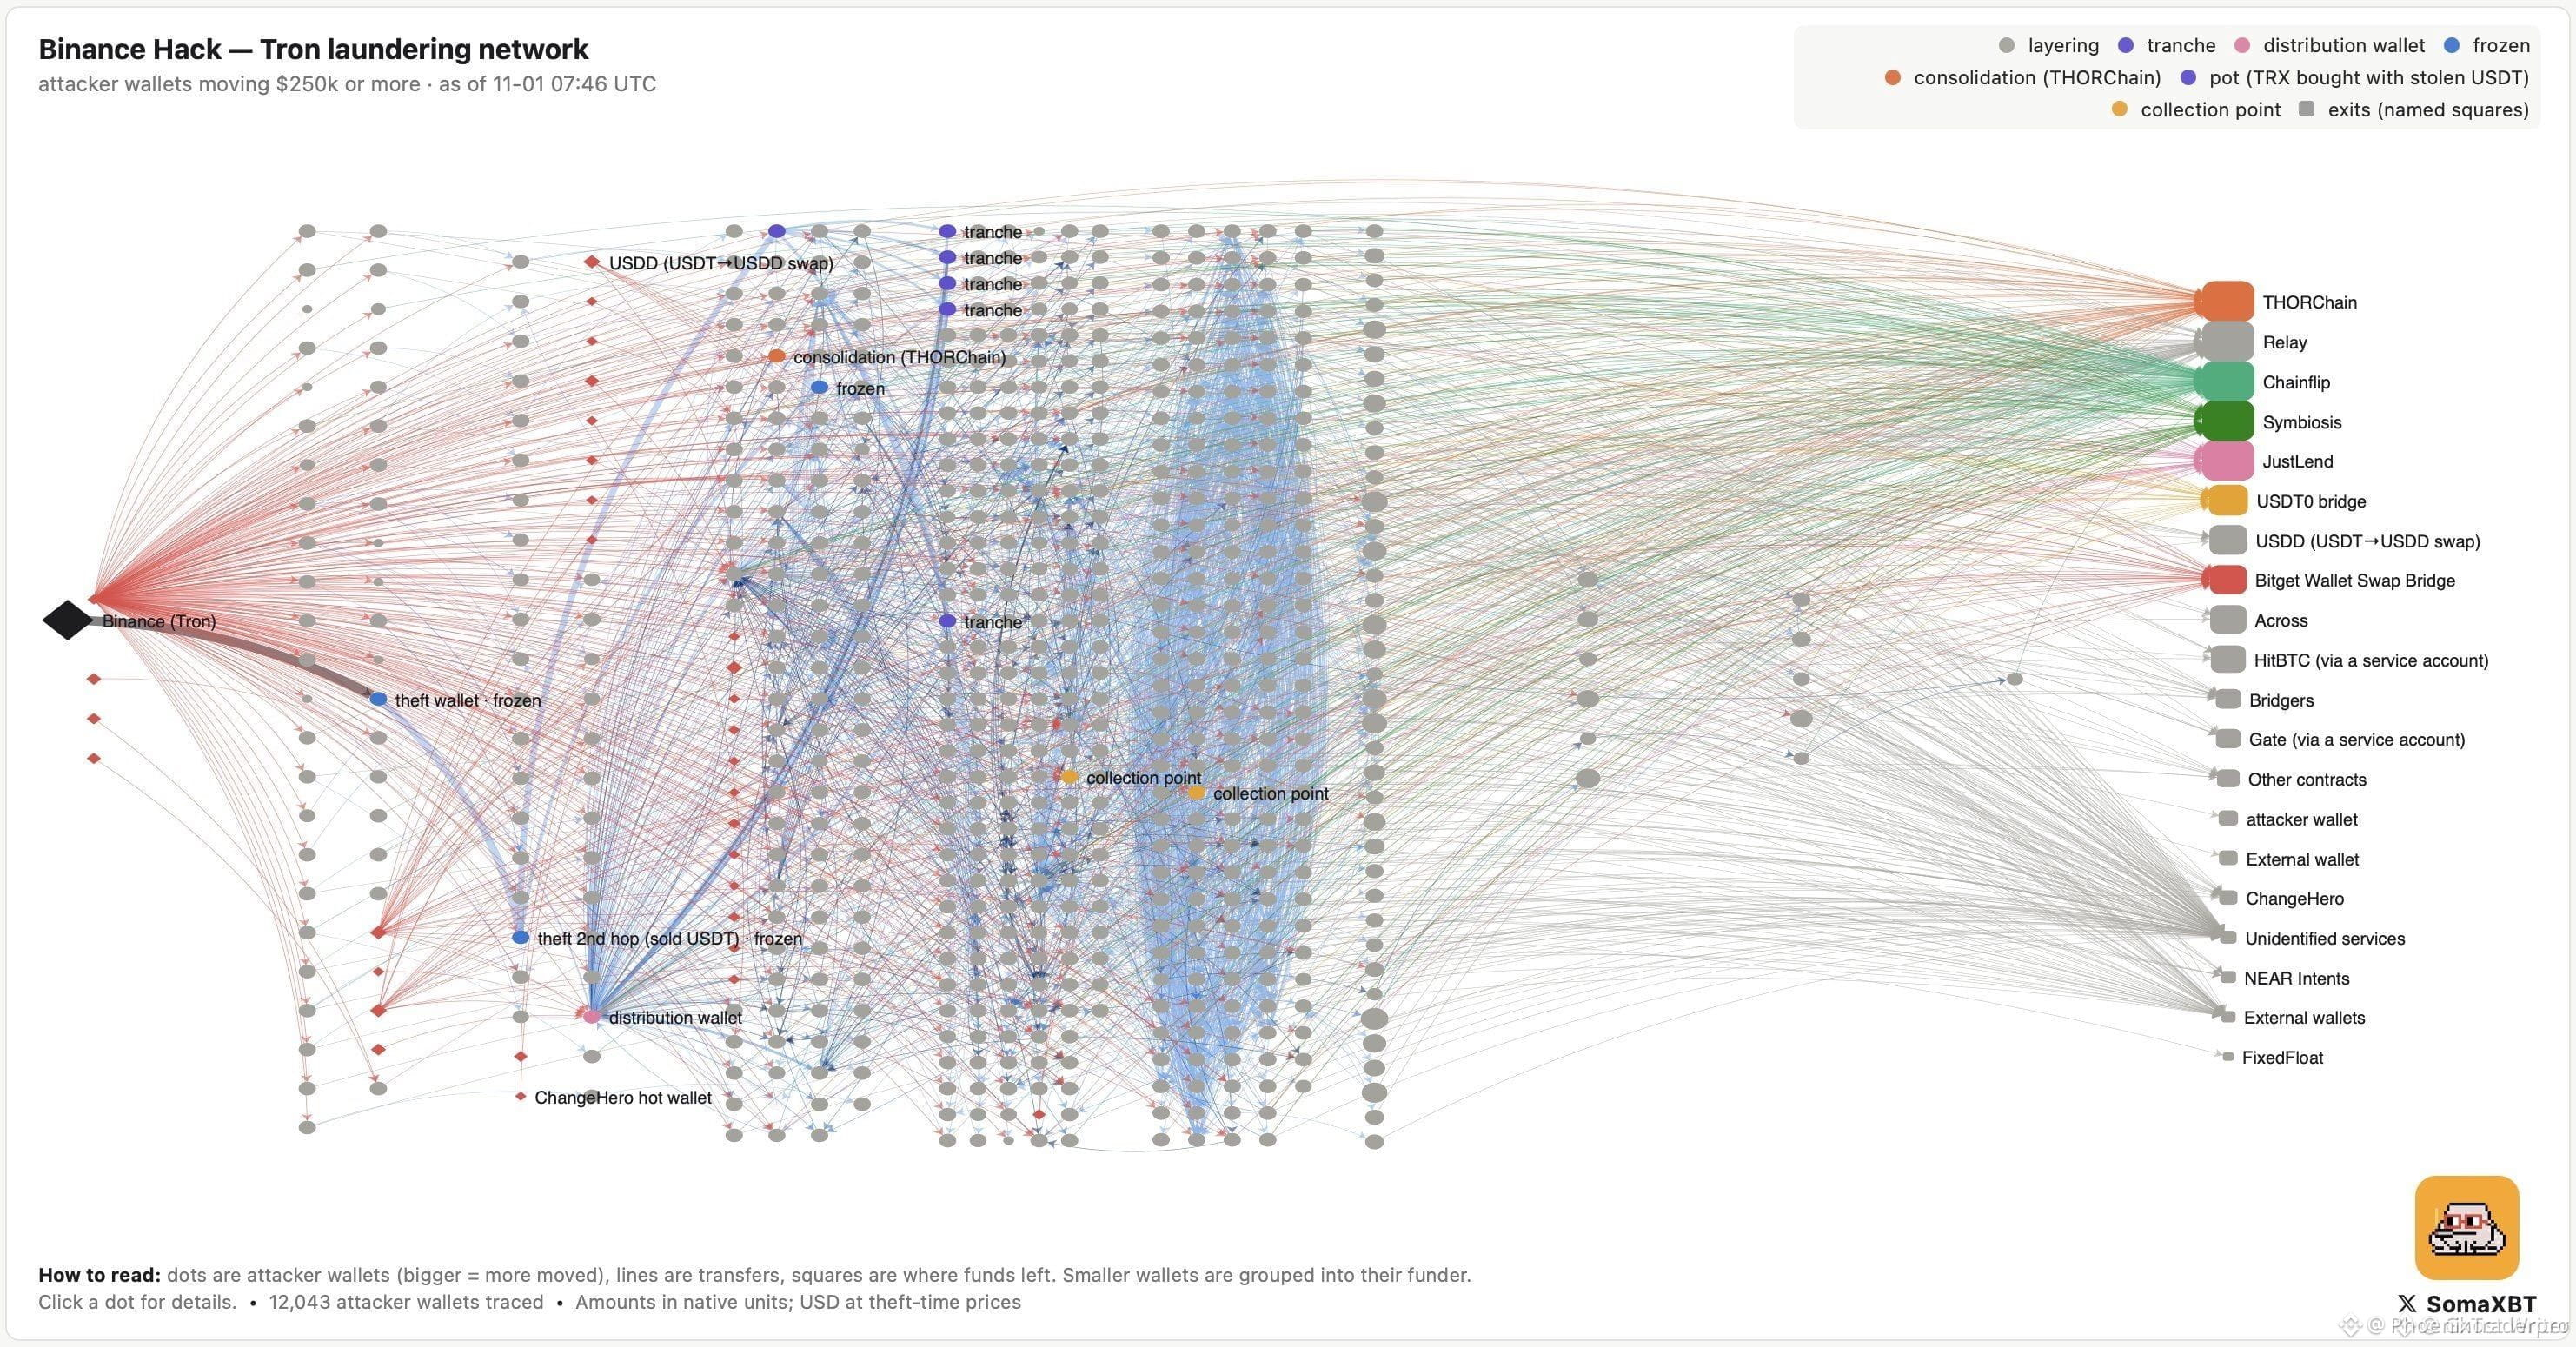
📊 L’enquêteur on-chain @SomaXBT a signalé un transfert éclair de 242 millions de dollars via les réseaux de Tron, deux jours seulement après la faille de Binance, en passant par Relay, THORChain $RUNE , Chainflip et Symbiosis. ⚡ Tether a bloqué 378,7 millions d’USDT, mais l’attaquant a tout de même transféré 41,7 millions de dollars via un portefeuille Bltget et laissé 7,5 millions de dollars immobilisés sur $TRX .
🦈 Pendant ce temps, 628 millions de dollars d’actifs Tron volés restent inactifs, et un colossal butin de 3 milliards de dollars réparti sur d’autres chaînes demeure largement intact, ce qui laisse penser à une pause stratégique avant la prochaine opération de liquidité. 🤔 Quel sera le prochain coup des investisseurs avisés face à ces rivières gelées ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #TRX #SecurityBreach #CryptoNews #OnChain
🔥 🦈
🚨 $TRX SORTIE MASSIVE APRÈS L’ATTAQUE DE BINANCE – TRANSFERT ÉCLAIR DE 242 M$ ! 💥
📊 L’enquêteur on-chain @SomaXBT a signalé un transfert éclair de 242 millions de dollars via les réseaux de Tron, deux jours seulement après la faille de Binance, en passant par Relay, THORChain $RUNE , Chainflip et Symbiosis. ⚡ Tether a bloqué 378,7 millions d’USDT, mais l’attaquant a tout de même transféré 41,7 millions de dollars via un portefeuille Bltget et laissé 7,5 millions de dollars immobilisés sur $TRX .
🦈 Pendant ce temps, 628 millions de dollars d’actifs Tron volés restent inactifs, et un colossal butin de 3 milliards de dollars réparti sur d’autres chaînes demeure largement intact, ce qui laisse penser à une pause stratégique avant la prochaine opération de liquidité. 🤔 Quel sera le prochain coup des investisseurs avisés face à ces rivières gelées ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #TRX #SecurityBreach #CryptoNews #OnChain
🔥 🦈
📊 L’enquêteur on-chain @SomaXBT a signalé un transfert éclair de 242 millions de dollars via les réseaux de Tron, deux jours seulement après la faille de Binance, en passant par Relay, THORChain $RUNE , Chainflip et Symbiosis. ⚡ Tether a bloqué 378,7 millions d’USDT, mais l’attaquant a tout de même transféré 41,7 millions de dollars via un portefeuille Bltget et laissé 7,5 millions de dollars immobilisés sur $TRX .
🦈 Pendant ce temps, 628 millions de dollars d’actifs Tron volés restent inactifs, et un colossal butin de 3 milliards de dollars réparti sur d’autres chaînes demeure largement intact, ce qui laisse penser à une pause stratégique avant la prochaine opération de liquidité. 🤔 Quel sera le prochain coup des investisseurs avisés face à ces rivières gelées ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #TRX #SecurityBreach #CryptoNews #OnChain
🔥 🦈
1
11

·
--
🚨 $MITO SURVIT AU CHOC DU VOL DE 6 MILLIARDS DE DOLLARS : LE GEL STABILISE LE MARCHÉ 🟢
L’enquête en cours des services secrets américains sur le braquage de 6 milliards de dollars visant Binance Global a déjà permis de geler la majorité des actifs volés, limitant ainsi les sorties immédiates de liquidités. 📊 Ce gel agit comme une soupape de réduction des risques, en limitant la pression des ventes paniques sur le flux d’ordres.
Les opérateurs avisés surveillent le vide de liquidité ; cette intervention rapide laisse penser que des dépositaires institutionnels s’emploient à rétablir la profondeur du marché. 🌊 Pendant ce temps, le sentiment baissier persiste, car cette faille révèle une vulnérabilité susceptible d’entraîner des ruptures de blocs d’ordres à court terme. ⚡
💬 Comment évaluez-vous la résilience de Binance face à ce choc sécuritaire ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #MITO #SecurityBreach #LiquidityFreeze #CryptoNews
🔥 💎
🚨 $MITO SURVIT AU CHOC DU VOL DE 6 MILLIARDS DE DOLLARS : LE GEL STABILISE LE MARCHÉ 🟢
L’enquête en cours des services secrets américains sur le braquage de 6 milliards de dollars visant Binance Global a déjà permis de geler la majorité des actifs volés, limitant ainsi les sorties immédiates de liquidités. 📊 Ce gel agit comme une soupape de réduction des risques, en limitant la pression des ventes paniques sur le flux d’ordres.
Les opérateurs avisés surveillent le vide de liquidité ; cette intervention rapide laisse penser que des dépositaires institutionnels s’emploient à rétablir la profondeur du marché. 🌊 Pendant ce temps, le sentiment baissier persiste, car cette faille révèle une vulnérabilité susceptible d’entraîner des ruptures de blocs d’ordres à court terme. ⚡
💬 Comment évaluez-vous la résilience de Binance face à ce choc sécuritaire ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #MITO #SecurityBreach #LiquidityFreeze #CryptoNews
🔥 💎
L’enquête en cours des services secrets américains sur le braquage de 6 milliards de dollars visant Binance Global a déjà permis de geler la majorité des actifs volés, limitant ainsi les sorties immédiates de liquidités. 📊 Ce gel agit comme une soupape de réduction des risques, en limitant la pression des ventes paniques sur le flux d’ordres.
Les opérateurs avisés surveillent le vide de liquidité ; cette intervention rapide laisse penser que des dépositaires institutionnels s’emploient à rétablir la profondeur du marché. 🌊 Pendant ce temps, le sentiment baissier persiste, car cette faille révèle une vulnérabilité susceptible d’entraîner des ruptures de blocs d’ordres à court terme. ⚡
💬 Comment évaluez-vous la résilience de Binance face à ce choc sécuritaire ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #MITO #SecurityBreach #LiquidityFreeze #CryptoNews
🔥 💎
9
#Binance a remplacé environ 90 % des actifs dérobés lors de son récent #SecurityBreach de 6,3 milliards de dollars, en puisant dans sa trésorerie d’entreprise et ses fonds d’assurance. La plateforme a publié un instantané de ses réserves et vise à reprendre pleinement les retraits tout en finalisant une preuve cryptographique de ses réserves.
$BNB #CoinVahini #CryptoSecurity
#Binance a remplacé environ 90 % des actifs dérobés lors de son récent #SecurityBreach de 6,3 milliards de dollars, en puisant dans sa trésorerie d’entreprise et ses fonds d’assurance. La plateforme a publié un instantané de ses réserves et vise à reprendre pleinement les retraits tout en finalisant une preuve cryptographique de ses réserves.
$BNB #CoinVahini #CryptoSecurity
$BNB #CoinVahini #CryptoSecurity
1

·
--
🚨 $BNB CHUTE APRÈS LA FAILLE CHEZ BINANCE DEVOPS – ET MAINTENANT ? 💥
📉 Le BNB a chuté de 2 % après que la faille a fait la une, mais l’équipe d’investigation affirme que les fonds des utilisateurs n’ont pas été touchés. 🔍 L’ordinateur portable compromis a exposé des outils internes, révélant une grave lacune en matière de sécurité des terminaux qui, selon les analystes, pourrait redéfinir les protocoles de gestion des risques dans tout le secteur. 🦈 Les investisseurs avisés surveillent déjà les conséquences, cherchant à déterminer si cette baisse relève d’une panique passagère ou d’une épreuve de confiance plus profonde.
💡 Les autorités de régulation étant susceptibles de renforcer leur surveillance, la suite dépendra du plan de remédiation de Binance. 📊 Le jeton rebondira-t-il une fois la poussière retombée, ou cette inquiétude liée à la sécurité va-t-elle persister ? 💬 Comment gérez-vous votre exposition au BNB dans ce contexte incertain ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SecurityBreach #CryptoRisk #Binance
🔥 💎
🚨 $BNB CHUTE APRÈS LA FAILLE CHEZ BINANCE DEVOPS – ET MAINTENANT ? 💥
📉 Le BNB a chuté de 2 % après que la faille a fait la une, mais l’équipe d’investigation affirme que les fonds des utilisateurs n’ont pas été touchés. 🔍 L’ordinateur portable compromis a exposé des outils internes, révélant une grave lacune en matière de sécurité des terminaux qui, selon les analystes, pourrait redéfinir les protocoles de gestion des risques dans tout le secteur. 🦈 Les investisseurs avisés surveillent déjà les conséquences, cherchant à déterminer si cette baisse relève d’une panique passagère ou d’une épreuve de confiance plus profonde.
💡 Les autorités de régulation étant susceptibles de renforcer leur surveillance, la suite dépendra du plan de remédiation de Binance. 📊 Le jeton rebondira-t-il une fois la poussière retombée, ou cette inquiétude liée à la sécurité va-t-elle persister ? 💬 Comment gérez-vous votre exposition au BNB dans ce contexte incertain ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SecurityBreach #CryptoRisk #Binance
🔥 💎
📉 Le BNB a chuté de 2 % après que la faille a fait la une, mais l’équipe d’investigation affirme que les fonds des utilisateurs n’ont pas été touchés. 🔍 L’ordinateur portable compromis a exposé des outils internes, révélant une grave lacune en matière de sécurité des terminaux qui, selon les analystes, pourrait redéfinir les protocoles de gestion des risques dans tout le secteur. 🦈 Les investisseurs avisés surveillent déjà les conséquences, cherchant à déterminer si cette baisse relève d’une panique passagère ou d’une épreuve de confiance plus profonde.
💡 Les autorités de régulation étant susceptibles de renforcer leur surveillance, la suite dépendra du plan de remédiation de Binance. 📊 Le jeton rebondira-t-il une fois la poussière retombée, ou cette inquiétude liée à la sécurité va-t-elle persister ? 💬 Comment gérez-vous votre exposition au BNB dans ce contexte incertain ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SecurityBreach #CryptoRisk #Binance
🔥 💎
11
🚨 $BNB RÉVÉLÉ : UNE COMPROMISSION D’ORDINATEUR D’INGÉNIEUR A FAIT PERDRE 6,3 Md$ ! 🔴
📊 La faille a amputé l’écosystème de 6,3 milliards de dollars, dont environ 3 milliards sont désormais bloqués par un gel. 🦈 Les investisseurs avisés guettent le vide de liquidité, tandis que la course au recouvrement alimente une flambée de la volatilité à court terme. ⚡ Les teneurs de marché rééquilibrent déjà leurs carnets d’ordres, et l’indicateur de sentiment vire à la prudence tandis que les traders réévaluent leur exposition sur une plateforme d’échange de premier plan.
💡 Le gel étant toujours en vigueur, attendez-vous à des répercussions sur les actifs associés et à des écarts plus serrés sur les paires à fort volume. Cet épisode rappelle pourquoi les couches de sécurité multifactorielles sont indispensables dans le contexte effréné actuel. 💬 Selon vous, comment cela va-t-il transformer la gestion des risques sur une grande plateforme d’échange ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SecurityBreach #CryptoNews #RiskManagement
🔥 🦈
🚨 $BNB RÉVÉLÉ : UNE COMPROMISSION D’ORDINATEUR D’INGÉNIEUR A FAIT PERDRE 6,3 Md$ ! 🔴
📊 La faille a amputé l’écosystème de 6,3 milliards de dollars, dont environ 3 milliards sont désormais bloqués par un gel. 🦈 Les investisseurs avisés guettent le vide de liquidité, tandis que la course au recouvrement alimente une flambée de la volatilité à court terme. ⚡ Les teneurs de marché rééquilibrent déjà leurs carnets d’ordres, et l’indicateur de sentiment vire à la prudence tandis que les traders réévaluent leur exposition sur une plateforme d’échange de premier plan.
💡 Le gel étant toujours en vigueur, attendez-vous à des répercussions sur les actifs associés et à des écarts plus serrés sur les paires à fort volume. Cet épisode rappelle pourquoi les couches de sécurité multifactorielles sont indispensables dans le contexte effréné actuel. 💬 Selon vous, comment cela va-t-il transformer la gestion des risques sur une grande plateforme d’échange ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SecurityBreach #CryptoNews #RiskManagement
🔥 🦈
📊 La faille a amputé l’écosystème de 6,3 milliards de dollars, dont environ 3 milliards sont désormais bloqués par un gel. 🦈 Les investisseurs avisés guettent le vide de liquidité, tandis que la course au recouvrement alimente une flambée de la volatilité à court terme. ⚡ Les teneurs de marché rééquilibrent déjà leurs carnets d’ordres, et l’indicateur de sentiment vire à la prudence tandis que les traders réévaluent leur exposition sur une plateforme d’échange de premier plan.
💡 Le gel étant toujours en vigueur, attendez-vous à des répercussions sur les actifs associés et à des écarts plus serrés sur les paires à fort volume. Cet épisode rappelle pourquoi les couches de sécurité multifactorielles sont indispensables dans le contexte effréné actuel. 💬 Selon vous, comment cela va-t-il transformer la gestion des risques sur une grande plateforme d’échange ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BNB #SecurityBreach #CryptoNews #RiskManagement
🔥 🦈
5

·
--
🚨 $PARTI SUSPENDU APRÈS UNE FAILLE DE SÉCURITÉ – LA LIQUIDITÉ DEFI EN DANGER 🛑
📊 L’arrêt soudain de Polymarket met à l’épreuve le secteur des marchés prédictifs et révèle un faible coussin de liquidités, susceptible d’entraîner un effet domino sur les actifs corrélés. 🔍 Des audits sont en cours, mais la réaction immédiate du marché est une fuite vers des protocoles « plus sûrs », qui resserre les flux de capitaux on-chain. 🌊 Les traders devraient surveiller la profondeur du carnet d’ordres sur $LSK et $IDOL afin de repérer les premiers signes de réallocation, tandis que les participants averses au risque cherchent des coffres plus robustes.
💬 Comment adaptez-vous votre exposition aux plateformes DeFi après cette faille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #PARTI #SecurityBreach #DeFiRisk #LiquidityShift
🦈 🔥
🚨 $PARTI SUSPENDU APRÈS UNE FAILLE DE SÉCURITÉ – LA LIQUIDITÉ DEFI EN DANGER 🛑
📊 L’arrêt soudain de Polymarket met à l’épreuve le secteur des marchés prédictifs et révèle un faible coussin de liquidités, susceptible d’entraîner un effet domino sur les actifs corrélés. 🔍 Des audits sont en cours, mais la réaction immédiate du marché est une fuite vers des protocoles « plus sûrs », qui resserre les flux de capitaux on-chain. 🌊 Les traders devraient surveiller la profondeur du carnet d’ordres sur $LSK et $IDOL afin de repérer les premiers signes de réallocation, tandis que les participants averses au risque cherchent des coffres plus robustes.
💬 Comment adaptez-vous votre exposition aux plateformes DeFi après cette faille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #PARTI #SecurityBreach #DeFiRisk #LiquidityShift
🦈 🔥
📊 L’arrêt soudain de Polymarket met à l’épreuve le secteur des marchés prédictifs et révèle un faible coussin de liquidités, susceptible d’entraîner un effet domino sur les actifs corrélés. 🔍 Des audits sont en cours, mais la réaction immédiate du marché est une fuite vers des protocoles « plus sûrs », qui resserre les flux de capitaux on-chain. 🌊 Les traders devraient surveiller la profondeur du carnet d’ordres sur $LSK et $IDOL afin de repérer les premiers signes de réallocation, tandis que les participants averses au risque cherchent des coffres plus robustes.
💬 Comment adaptez-vous votre exposition aux plateformes DeFi après cette faille ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #PARTI #SecurityBreach #DeFiRisk #LiquidityShift
🦈 🔥
13

·
--
🚨 $INIT UNE FAILLE DE SÉCURITÉ EXPOSE UN DRAIN DE 2,7 M$ DE LIQUIDITÉS ! 🦈
Une faille dans la mise en cache des scripts MoveVM a permis à un attaquant de falsifier l’état et d’injecter des soldes non pris en charge de WETH, iUSD et USDC, contournant ainsi tous les dispositifs de sécurité. 🦈 Résultat : environ 2,7 M$ ont été siphonnés, puis convertis en 1 135,52 ETH.
Initia L1 et ses rollups sont désormais à l’arrêt, le temps que l’équipe de développement déploie un correctif et organise un audit. 📊 Un rapport d’analyse forensique complet devrait bientôt être publié. Restez vigilants face aux liens malveillants susceptibles de se faire passer pour des canaux de récupération. 🔍
💬 Selon vous, comment cet incident va-t-il modifier la perception des risques liés aux nouveaux protocoles L1 ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #SecurityBreach #LiquiditySweep #CryptoRisk
🔥 🦈
🚨 $INIT UNE FAILLE DE SÉCURITÉ EXPOSE UN DRAIN DE 2,7 M$ DE LIQUIDITÉS ! 🦈
Une faille dans la mise en cache des scripts MoveVM a permis à un attaquant de falsifier l’état et d’injecter des soldes non pris en charge de WETH, iUSD et USDC, contournant ainsi tous les dispositifs de sécurité. 🦈 Résultat : environ 2,7 M$ ont été siphonnés, puis convertis en 1 135,52 ETH.
Initia L1 et ses rollups sont désormais à l’arrêt, le temps que l’équipe de développement déploie un correctif et organise un audit. 📊 Un rapport d’analyse forensique complet devrait bientôt être publié. Restez vigilants face aux liens malveillants susceptibles de se faire passer pour des canaux de récupération. 🔍
💬 Selon vous, comment cet incident va-t-il modifier la perception des risques liés aux nouveaux protocoles L1 ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #SecurityBreach #LiquiditySweep #CryptoRisk
🔥 🦈
Une faille dans la mise en cache des scripts MoveVM a permis à un attaquant de falsifier l’état et d’injecter des soldes non pris en charge de WETH, iUSD et USDC, contournant ainsi tous les dispositifs de sécurité. 🦈 Résultat : environ 2,7 M$ ont été siphonnés, puis convertis en 1 135,52 ETH.
Initia L1 et ses rollups sont désormais à l’arrêt, le temps que l’équipe de développement déploie un correctif et organise un audit. 📊 Un rapport d’analyse forensique complet devrait bientôt être publié. Restez vigilants face aux liens malveillants susceptibles de se faire passer pour des canaux de récupération. 🔍
💬 Selon vous, comment cet incident va-t-il modifier la perception des risques liés aux nouveaux protocoles L1 ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #INIT #SecurityBreach #LiquiditySweep #CryptoRisk
🔥 🦈
10
·
--
CoinDCX a récemment été au cœur d’une polémique après des transferts de 16 millions de dollars. La plateforme affirme que des portefeuilles ont été piratés, mais l’enquête a révélé que ces adresses étaient toujours liées à l’exchange. Heureusement, l’entreprise promet qu’aucun utilisateur ne subira de pertes ; on peut donc souffler un peu. Le monde des cryptomonnaies est vraiment trouble !
CoinDCX est dans de beaux draps après des transferts de 16 millions de dollars. La plateforme affirme que des portefeuilles ont été piratés, mais les enquêteurs disent que les adresses sont toujours liées à l’exchange. Bonne nouvelle : l’entreprise promet qu’aucun utilisateur ne perdra d’argent. Les eaux de la crypto sont troubles !
#cryptoexchange #securitybreach $DCX
CoinDCX a récemment été au cœur d’une polémique après des transferts de 16 millions de dollars. La plateforme affirme que des portefeuilles ont été piratés, mais l’enquête a révélé que ces adresses étaient toujours liées à l’exchange. Heureusement, l’entreprise promet qu’aucun utilisateur ne subira de pertes ; on peut donc souffler un peu. Le monde des cryptomonnaies est vraiment trouble !
CoinDCX est dans de beaux draps après des transferts de 16 millions de dollars. La plateforme affirme que des portefeuilles ont été piratés, mais les enquêteurs disent que les adresses sont toujours liées à l’exchange. Bonne nouvelle : l’entreprise promet qu’aucun utilisateur ne perdra d’argent. Les eaux de la crypto sont troubles !
#cryptoexchange #securitybreach $DCX
CoinDCX est dans de beaux draps après des transferts de 16 millions de dollars. La plateforme affirme que des portefeuilles ont été piratés, mais les enquêteurs disent que les adresses sont toujours liées à l’exchange. Bonne nouvelle : l’entreprise promet qu’aucun utilisateur ne perdra d’argent. Les eaux de la crypto sont troubles !
#cryptoexchange #securitybreach $DCX
3
·
--
$TAIKO IS VIT UNE VIOLATION DE SÉCURITÉ AVEC 1,99 MILLION DE TAIKO TRANSFÉRÉS À MEXC 🔥
Entrée : 0,095
La situation concernant $TAIKO se déroule rapidement : l’attaquant transfère des fonds vers une plateforme d’échange de premier plan, et cette fenêtre se referme très vite. Est-ce que $TAIKO pourra récupérer après cette brèche ?
Ce n’est pas un conseil financier. Gérez votre risque.
#TAIKO #SecurityBreach #CryptoNews
⚠️
$TAIKO IS VIT UNE VIOLATION DE SÉCURITÉ AVEC 1,99 MILLION DE TAIKO TRANSFÉRÉS À MEXC 🔥
Entrée : 0,095
La situation concernant $TAIKO se déroule rapidement : l’attaquant transfère des fonds vers une plateforme d’échange de premier plan, et cette fenêtre se referme très vite. Est-ce que $TAIKO pourra récupérer après cette brèche ?
Ce n’est pas un conseil financier. Gérez votre risque.
#TAIKO #SecurityBreach #CryptoNews
⚠️
Entrée : 0,095
La situation concernant $TAIKO se déroule rapidement : l’attaquant transfère des fonds vers une plateforme d’échange de premier plan, et cette fenêtre se referme très vite. Est-ce que $TAIKO pourra récupérer après cette brèche ?
Ce n’est pas un conseil financier. Gérez votre risque.
#TAIKO #SecurityBreach #CryptoNews
⚠️
97
·
--
$BONK DAO LE TRÉSOR DE BONK TOUCHÉ PAR UNE ATTAQUE MALVEILLANTE DE GOUVERNANCE DE 20 M$ 🔥
Corps :
Le trésor de BonkDAO a été exploité via une proposition de gouvernance malveillante, vidant environ 20 M$ en tokens BONK. L’attaquant a financé la proposition via un portefeuille sur une CEX, et BonkDAO travaille désormais avec des exchanges, des ponts inter-chaînes et la Solana Foundation pour tracer et récupérer les fonds.
Le marché a réagi rapidement — BONK a chuté de 8,7 % au cours des dernières 24 heures. Les forces de l’ordre étant désormais impliquées et les efforts de récupération en cours, l’évolution des prix restera probablement volatile jusqu’à ce que davantage de détails émergent.
Achetez-vous cette baisse ou vous mettez-vous à l’écart en attendant plus de clarté ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BONK #DAOAttack #CryptoNews #SecurityBreach
🔥
$BONK DAO LE TRÉSOR DE BONK TOUCHÉ PAR UNE ATTAQUE MALVEILLANTE DE GOUVERNANCE DE 20 M$ 🔥
Corps :
Le trésor de BonkDAO a été exploité via une proposition de gouvernance malveillante, vidant environ 20 M$ en tokens BONK. L’attaquant a financé la proposition via un portefeuille sur une CEX, et BonkDAO travaille désormais avec des exchanges, des ponts inter-chaînes et la Solana Foundation pour tracer et récupérer les fonds.
Le marché a réagi rapidement — BONK a chuté de 8,7 % au cours des dernières 24 heures. Les forces de l’ordre étant désormais impliquées et les efforts de récupération en cours, l’évolution des prix restera probablement volatile jusqu’à ce que davantage de détails émergent.
Achetez-vous cette baisse ou vous mettez-vous à l’écart en attendant plus de clarté ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BONK #DAOAttack #CryptoNews #SecurityBreach
🔥
Corps :
Le trésor de BonkDAO a été exploité via une proposition de gouvernance malveillante, vidant environ 20 M$ en tokens BONK. L’attaquant a financé la proposition via un portefeuille sur une CEX, et BonkDAO travaille désormais avec des exchanges, des ponts inter-chaînes et la Solana Foundation pour tracer et récupérer les fonds.
Le marché a réagi rapidement — BONK a chuté de 8,7 % au cours des dernières 24 heures. Les forces de l’ordre étant désormais impliquées et les efforts de récupération en cours, l’évolution des prix restera probablement volatile jusqu’à ce que davantage de détails émergent.
Achetez-vous cette baisse ou vous mettez-vous à l’écart en attendant plus de clarté ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BONK #DAOAttack #CryptoNews #SecurityBreach
🔥
76

·
--
🔴 $SOL HACK RÉVÈLE DES FAIBLESSES STRUCTURELLES – UN AUTRE 9 M$ BALAYÉ 🐻
⚠️ La même chaîne qui promettait une sécurité « institutionnelle » vient de voir encore 9 M$ disparaître : ce schéma n’est pas aléatoire, c’est une fuite de liquidité récurrente. 📉 Chaque exploit érode la couche de confiance dont a besoin un grand capital pour constituer des positions. Les « smart money » observent ces fissures : quand la sécurité devient un paramètre récurrent, l’allocation s’éloigne de la conviction.
💡 D’un point de vue strictement structurel, des vulnérabilités répétées du protocole précèdent souvent les phases de distribution. Si les détenteurs convaincus commencent à réallouer, le surplus d’offre augmente. 💬 Tu tiens toujours pendant que le code saigne – ou as-tu déjà basculé vers des structures à plus forte conviction ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
🔴 $SOL HACK RÉVÈLE DES FAIBLESSES STRUCTURELLES – UN AUTRE 9 M$ BALAYÉ 🐻
⚠️ La même chaîne qui promettait une sécurité « institutionnelle » vient de voir encore 9 M$ disparaître : ce schéma n’est pas aléatoire, c’est une fuite de liquidité récurrente. 📉 Chaque exploit érode la couche de confiance dont a besoin un grand capital pour constituer des positions. Les « smart money » observent ces fissures : quand la sécurité devient un paramètre récurrent, l’allocation s’éloigne de la conviction.
💡 D’un point de vue strictement structurel, des vulnérabilités répétées du protocole précèdent souvent les phases de distribution. Si les détenteurs convaincus commencent à réallouer, le surplus d’offre augmente. 💬 Tu tiens toujours pendant que le code saigne – ou as-tu déjà basculé vers des structures à plus forte conviction ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
⚠️ La même chaîne qui promettait une sécurité « institutionnelle » vient de voir encore 9 M$ disparaître : ce schéma n’est pas aléatoire, c’est une fuite de liquidité récurrente. 📉 Chaque exploit érode la couche de confiance dont a besoin un grand capital pour constituer des positions. Les « smart money » observent ces fissures : quand la sécurité devient un paramètre récurrent, l’allocation s’éloigne de la conviction.
💡 D’un point de vue strictement structurel, des vulnérabilités répétées du protocole précèdent souvent les phases de distribution. Si les détenteurs convaincus commencent à réallouer, le surplus d’offre augmente. 💬 Tu tiens toujours pendant que le code saigne – ou as-tu déjà basculé vers des structures à plus forte conviction ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
73
·
--
🚨 $ONE FRAPPE PAR UN EXPLOIT AU MINT - CIRCULATION EN HAUSSE DE 26% ALORS QUE LE PRIX S’EFFONDRE DE 50% 💥
🚨 L’attaquant a frappé ~4B ONE, gonflant l’offre de 26%, puis a rapidement déployé ~2,8B sur une bourse de premier plan. 📉 Le choc d’offre qui en a résulté a effacé 50% de la valeur de l’actif en une seule journée, laissant la couche de liquidité en ruines.
Cet exploit s’ajoute au piratage de pont Horizon de 100M$ en 2022, attribué au Lazarus Group. 💀 Les données on-chain confirment la dégradation : la TVL n’est plus que de 171k$, les frais sur 24h s’élèvent à 0,13$, et les adresses actives ont chuté à 244.
D’une capitalisation boursière de 4B$ à 13,7M$ — une érosion de 99,7% de la valeur. ☠️ Le récit structurel est au-delà du réparable. 💬 $ONE parviendra-t-il à attirer un quelconque pool de liquidité significatif, ou s’agit-il du dernier markdown avant la pierre tombale ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ONE #SecurityBreach #CryptoNews #CryptoAlert
🩸 📉
🚨 $ONE FRAPPE PAR UN EXPLOIT AU MINT - CIRCULATION EN HAUSSE DE 26% ALORS QUE LE PRIX S’EFFONDRE DE 50% 💥
🚨 L’attaquant a frappé ~4B ONE, gonflant l’offre de 26%, puis a rapidement déployé ~2,8B sur une bourse de premier plan. 📉 Le choc d’offre qui en a résulté a effacé 50% de la valeur de l’actif en une seule journée, laissant la couche de liquidité en ruines.
Cet exploit s’ajoute au piratage de pont Horizon de 100M$ en 2022, attribué au Lazarus Group. 💀 Les données on-chain confirment la dégradation : la TVL n’est plus que de 171k$, les frais sur 24h s’élèvent à 0,13$, et les adresses actives ont chuté à 244.
D’une capitalisation boursière de 4B$ à 13,7M$ — une érosion de 99,7% de la valeur. ☠️ Le récit structurel est au-delà du réparable. 💬 $ONE parviendra-t-il à attirer un quelconque pool de liquidité significatif, ou s’agit-il du dernier markdown avant la pierre tombale ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ONE #SecurityBreach #CryptoNews #CryptoAlert
🩸 📉
🚨 L’attaquant a frappé ~4B ONE, gonflant l’offre de 26%, puis a rapidement déployé ~2,8B sur une bourse de premier plan. 📉 Le choc d’offre qui en a résulté a effacé 50% de la valeur de l’actif en une seule journée, laissant la couche de liquidité en ruines.
Cet exploit s’ajoute au piratage de pont Horizon de 100M$ en 2022, attribué au Lazarus Group. 💀 Les données on-chain confirment la dégradation : la TVL n’est plus que de 171k$, les frais sur 24h s’élèvent à 0,13$, et les adresses actives ont chuté à 244.
D’une capitalisation boursière de 4B$ à 13,7M$ — une érosion de 99,7% de la valeur. ☠️ Le récit structurel est au-delà du réparable. 💬 $ONE parviendra-t-il à attirer un quelconque pool de liquidité significatif, ou s’agit-il du dernier markdown avant la pierre tombale ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ONE #SecurityBreach #CryptoNews #CryptoAlert
🩸 📉
122
·
--
$POL SECURITY BREACH EXPOSES $3M IN USER FUNDS — POLYMARKET CONFIRMS FULL REFUND 💥
Corps : Un fournisseur tiers compromis a injecté un code malveillant dans le front-end de Polymarket, drainant environ 3 millions de dollars depuis moins de 15 comptes. L’attaquant a transféré le PUSD volé de Polygon vers Ethereum, puis l’a converti en 1 893 ETH. Bien que la plateforme ait contenu le script et promis une compensation intégrale, cet incident fait suite à un problème distinct impliquant un portefeuille administrateur le mois dernier.
Deux atteintes à la chaîne d’approvisionnement en quatre semaines soulèvent de vraies questions sur les standards de sécurité opérationnelle. Êtes-vous encore à l’aise d’utiliser ces marchés de prédiction ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#POL #SecurityBreach #CryptoHack #DeFiRisk
💎
$POL SECURITY BREACH EXPOSES $3M IN USER FUNDS — POLYMARKET CONFIRMS FULL REFUND 💥
Corps : Un fournisseur tiers compromis a injecté un code malveillant dans le front-end de Polymarket, drainant environ 3 millions de dollars depuis moins de 15 comptes. L’attaquant a transféré le PUSD volé de Polygon vers Ethereum, puis l’a converti en 1 893 ETH. Bien que la plateforme ait contenu le script et promis une compensation intégrale, cet incident fait suite à un problème distinct impliquant un portefeuille administrateur le mois dernier.
Deux atteintes à la chaîne d’approvisionnement en quatre semaines soulèvent de vraies questions sur les standards de sécurité opérationnelle. Êtes-vous encore à l’aise d’utiliser ces marchés de prédiction ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#POL #SecurityBreach #CryptoHack #DeFiRisk
💎
Corps : Un fournisseur tiers compromis a injecté un code malveillant dans le front-end de Polymarket, drainant environ 3 millions de dollars depuis moins de 15 comptes. L’attaquant a transféré le PUSD volé de Polygon vers Ethereum, puis l’a converti en 1 893 ETH. Bien que la plateforme ait contenu le script et promis une compensation intégrale, cet incident fait suite à un problème distinct impliquant un portefeuille administrateur le mois dernier.
Deux atteintes à la chaîne d’approvisionnement en quatre semaines soulèvent de vraies questions sur les standards de sécurité opérationnelle. Êtes-vous encore à l’aise d’utiliser ces marchés de prédiction ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#POL #SecurityBreach #CryptoHack #DeFiRisk
💎
81
·
--
EXPLOSION !
Les hot wallets de Triple-A viennent d’être OBLITÉRÉS, avec plus de 9,7 MILLIONS de dollars qui disparaissent dans l’air, à travers plusieurs blockchains ! Ce n’est pas un exercice, mes amis : c’est le déluge qui commence. #CryptoNews #SecurityBreach #Blockchain
Cet exploit historique envoie des ondes de choc à travers le marché, rappelant à tous que même les grands acteurs ne sont pas à l’abri. Qu’est-ce que cela signifie pour vos actifs numériques ? #ImpactMarché
Êtes-vous prêt pour les retombées ? Sécurisez VOS avoirs MAINTENANT et restez informé !
EXPLOSION !
Les hot wallets de Triple-A viennent d’être OBLITÉRÉS, avec plus de 9,7 MILLIONS de dollars qui disparaissent dans l’air, à travers plusieurs blockchains ! Ce n’est pas un exercice, mes amis : c’est le déluge qui commence. #CryptoNews #SecurityBreach #Blockchain
Cet exploit historique envoie des ondes de choc à travers le marché, rappelant à tous que même les grands acteurs ne sont pas à l’abri. Qu’est-ce que cela signifie pour vos actifs numériques ? #ImpactMarché
Êtes-vous prêt pour les retombées ? Sécurisez VOS avoirs MAINTENANT et restez informé !
Les hot wallets de Triple-A viennent d’être OBLITÉRÉS, avec plus de 9,7 MILLIONS de dollars qui disparaissent dans l’air, à travers plusieurs blockchains ! Ce n’est pas un exercice, mes amis : c’est le déluge qui commence. #CryptoNews #SecurityBreach #Blockchain
Cet exploit historique envoie des ondes de choc à travers le marché, rappelant à tous que même les grands acteurs ne sont pas à l’abri. Qu’est-ce que cela signifie pour vos actifs numériques ? #ImpactMarché
Êtes-vous prêt pour les retombées ? Sécurisez VOS avoirs MAINTENANT et restez informé !
18
Bitget a confirmé une violation de la sécurité d’une valeur de 351 millions de dollars, a suspendu les retraits et a indiqué que seules certaines hot wallets avaient été touchées. Les cold wallets et la majorité des actifs de la plateforme sont restés intacts.
#Bitget #SecurityBreach #CryptoNews #BinanceSquare
En savoir plus : https://cointelegraph.com/news/bitget-calls-security-withdrawal-claims-unverified-amid-178m-breach-reports?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
Bitget a confirmé une violation de la sécurité d’une valeur de 351 millions de dollars, a suspendu les retraits et a indiqué que seules certaines hot wallets avaient été touchées. Les cold wallets et la majorité des actifs de la plateforme sont restés intacts.
#Bitget #SecurityBreach #CryptoNews #BinanceSquare
En savoir plus : https://cointelegraph.com/news/bitget-calls-security-withdrawal-claims-unverified-amid-178m-breach-reports?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#Bitget #SecurityBreach #CryptoNews #BinanceSquare
En savoir plus : https://cointelegraph.com/news/bitget-calls-security-withdrawal-claims-unverified-amid-178m-breach-reports?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
56

·
--
🚨 ALERTE WEMIX : VULNÉRABILITÉ APRÈS LA MISE À NIVEAU DÉTOURNE 700K$ 🔴
📉 Un incident de sécurité vient de frapper WEMIX après la mise à niveau du mainnet 3.0 — des analystes on-chain ont signalé un exploit présumé de 700k$. La mise à niveau était censée renforcer la sécurité, mais elle a plutôt ouvert une fenêtre aux attaquants. 🔍 Ce n’est pas un simple repli de routine : c’est un choc structurel de confiance qui pourrait déclencher une vente de panique si la liquidité s’amincit.
🔥 Le marché ne l’a pas encore entièrement intégré — surveillez les liquidations en cascade si les détenteurs se précipitent pour sortir. Les « smart money » s’écartent souvent pendant l’incertitude, laissant les investisseurs particuliers plus exposés. 💬 Est-ce que vous réduisez votre risque ou attendez un creux confirmé avant de revenir ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #WEMIX #SecurityBreach #CryptoAlert #Bearish
🛡️ 🐻
🚨 ALERTE WEMIX : VULNÉRABILITÉ APRÈS LA MISE À NIVEAU DÉTOURNE 700K$ 🔴
📉 Un incident de sécurité vient de frapper WEMIX après la mise à niveau du mainnet 3.0 — des analystes on-chain ont signalé un exploit présumé de 700k$. La mise à niveau était censée renforcer la sécurité, mais elle a plutôt ouvert une fenêtre aux attaquants. 🔍 Ce n’est pas un simple repli de routine : c’est un choc structurel de confiance qui pourrait déclencher une vente de panique si la liquidité s’amincit.
🔥 Le marché ne l’a pas encore entièrement intégré — surveillez les liquidations en cascade si les détenteurs se précipitent pour sortir. Les « smart money » s’écartent souvent pendant l’incertitude, laissant les investisseurs particuliers plus exposés. 💬 Est-ce que vous réduisez votre risque ou attendez un creux confirmé avant de revenir ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #WEMIX #SecurityBreach #CryptoAlert #Bearish
🛡️ 🐻
📉 Un incident de sécurité vient de frapper WEMIX après la mise à niveau du mainnet 3.0 — des analystes on-chain ont signalé un exploit présumé de 700k$. La mise à niveau était censée renforcer la sécurité, mais elle a plutôt ouvert une fenêtre aux attaquants. 🔍 Ce n’est pas un simple repli de routine : c’est un choc structurel de confiance qui pourrait déclencher une vente de panique si la liquidité s’amincit.
🔥 Le marché ne l’a pas encore entièrement intégré — surveillez les liquidations en cascade si les détenteurs se précipitent pour sortir. Les « smart money » s’écartent souvent pendant l’incertitude, laissant les investisseurs particuliers plus exposés. 💬 Est-ce que vous réduisez votre risque ou attendez un creux confirmé avant de revenir ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #WEMIX #SecurityBreach #CryptoAlert #Bearish
🛡️ 🐻
25
Bitget a révélé que la violation de sécurité a touché environ 388 millions de dollars, 35 millions de plus que ce qui avait initialement été indiqué, après analyse des actifs en Zcash et TRON.
#Bitget #SecurityBreach #Zcash #Crypto
En savoir plus : https://cointelegraph.com/news/bitget-clarifies-assets-affected-security-breach?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
Bitget a révélé que la violation de sécurité a touché environ 388 millions de dollars, 35 millions de plus que ce qui avait initialement été indiqué, après analyse des actifs en Zcash et TRON.
#Bitget #SecurityBreach #Zcash #Crypto
En savoir plus : https://cointelegraph.com/news/bitget-clarifies-assets-affected-security-breach?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#Bitget #SecurityBreach #Zcash #Crypto
En savoir plus : https://cointelegraph.com/news/bitget-clarifies-assets-affected-security-breach?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
105
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WhatWillDriveCryptoandStocks’NextRebound?
65,575 vues
901 mentions
2
#BitcoinBreaksBelow200WeekMovingAverage
314 vues
22 mentions
3
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
21,019 vues
428 mentions
4
#USCryptoETFsLose$1.48BInFiveDays
376 vues
14 mentions
5
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
128 vues
9 mentions
6
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
103 vues
8 mentions
7
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
7,402 vues
133 mentions
8
#HuangExitNvidiaStrategyInFocus
217,755 vues
1,808 mentions
9
#AnthropicRejectsIPODelayValuationinQuestion
841,773 vues
5,903 mentions
10
#FlopLabsTestnetAndAirdropToLaunchNov24
2,342 vues
50 mentions