
#hack
hack
1.4M vues
1,387 mentions
Populaire
Récents
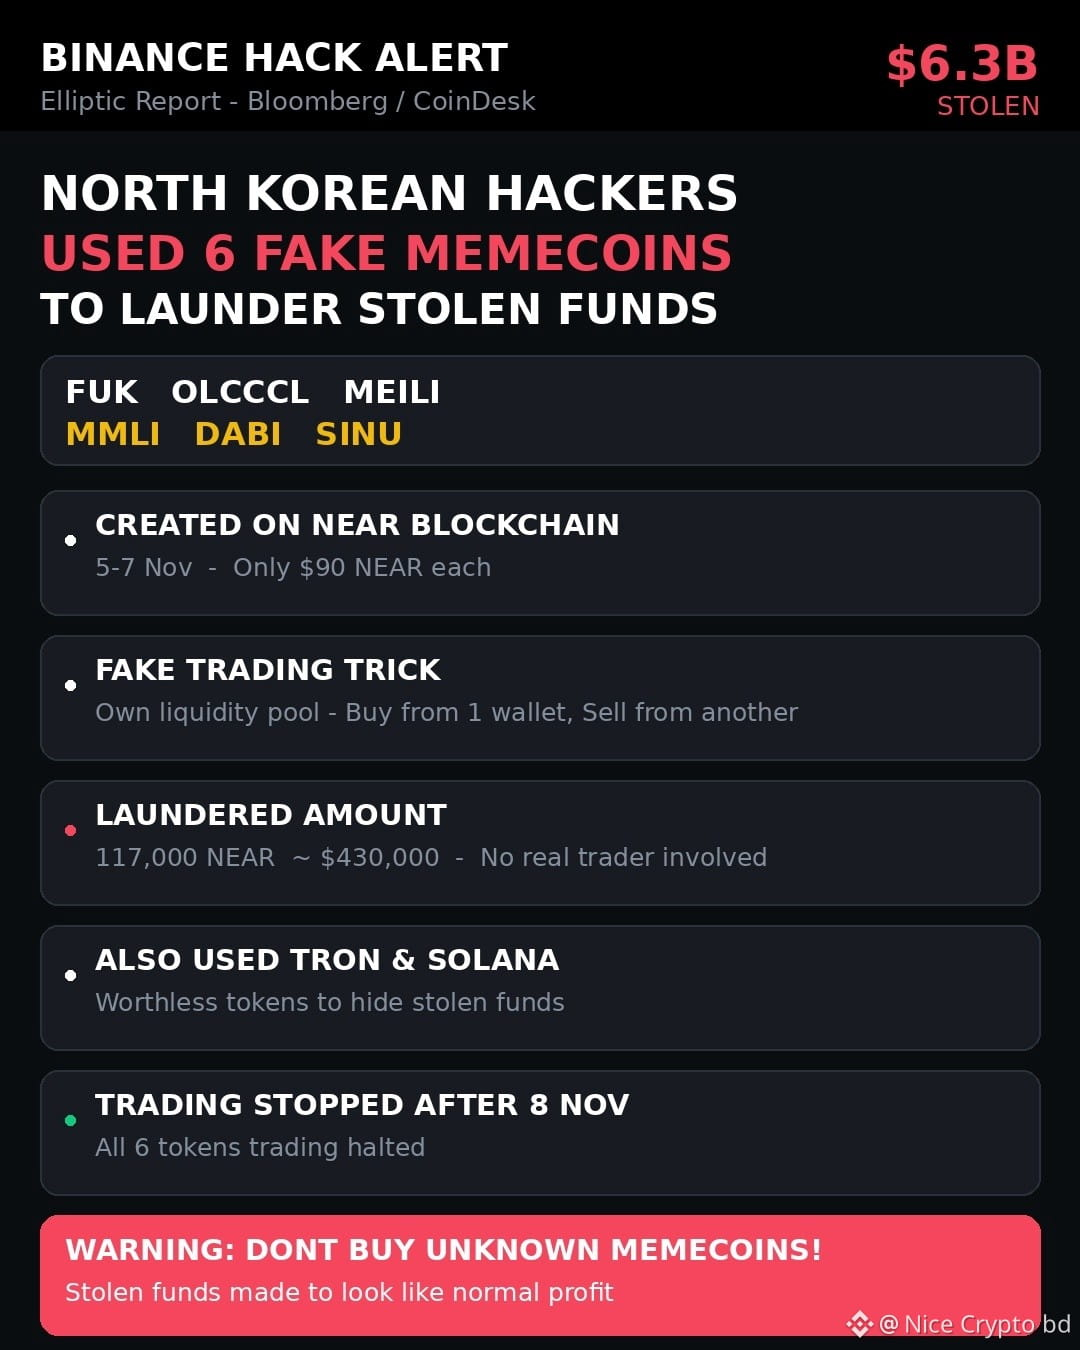
Connaissez-vous ces memecoins ? Les avez-vous déjà vus ?
⚡ Incroyable ! Des pirates nord-coréens ont blanchi les 6,3 milliards de dollars du piratage de Binance à l’aide de 6 faux memecoins sur $NEAR .
⚡ Tokens : FUK, OLCCCL, MEILI, MMLI, DABI et SINU — créés entre le 5 et le 7 novembre avec seulement 90 $ de NEAR chacun.
⚡ Ils ont créé leurs propres pools de liquidité, acheté avec un portefeuille et vendu depuis un autre pour simuler des bénéfices de trading.
⚡ Environ 117 000 NEAR (∼430 000 $) ont été blanchis via ces 6 tokens — aucun véritable trader n’était impliqué.
⚡ Ils ont également utilisé Tron et Solana avec des tokens sans valeur pour dissimuler les fonds volés, selon un rapport d’Elliptic.
⚡ L’objectif était simple : faire passer les cryptos volées pour des bénéfices de trading ordinaires afin de tromper les enquêteurs — restez prudents, n’achetez pas de memecoins inconnus !
$BNB
#SafeInvestingWithBinance
#Hack
{spot}(BNBUSDT)
{spot}(NEARUSDT)
Connaissez-vous ces memecoins ? Les avez-vous déjà vus ?
⚡ Incroyable ! Des pirates nord-coréens ont blanchi les 6,3 milliards de dollars du piratage de Binance à l’aide de 6 faux memecoins sur $NEAR .
⚡ Tokens : FUK, OLCCCL, MEILI, MMLI, DABI et SINU — créés entre le 5 et le 7 novembre avec seulement 90 $ de NEAR chacun.
⚡ Ils ont créé leurs propres pools de liquidité, acheté avec un portefeuille et vendu depuis un autre pour simuler des bénéfices de trading.
⚡ Environ 117 000 NEAR (∼430 000 $) ont été blanchis via ces 6 tokens — aucun véritable trader n’était impliqué.
⚡ Ils ont également utilisé Tron et Solana avec des tokens sans valeur pour dissimuler les fonds volés, selon un rapport d’Elliptic.
⚡ L’objectif était simple : faire passer les cryptos volées pour des bénéfices de trading ordinaires afin de tromper les enquêteurs — restez prudents, n’achetez pas de memecoins inconnus !
$BNB
#SafeInvestingWithBinance
#Hack
⚡ Incroyable ! Des pirates nord-coréens ont blanchi les 6,3 milliards de dollars du piratage de Binance à l’aide de 6 faux memecoins sur $NEAR .
⚡ Tokens : FUK, OLCCCL, MEILI, MMLI, DABI et SINU — créés entre le 5 et le 7 novembre avec seulement 90 $ de NEAR chacun.
⚡ Ils ont créé leurs propres pools de liquidité, acheté avec un portefeuille et vendu depuis un autre pour simuler des bénéfices de trading.
⚡ Environ 117 000 NEAR (∼430 000 $) ont été blanchis via ces 6 tokens — aucun véritable trader n’était impliqué.
⚡ Ils ont également utilisé Tron et Solana avec des tokens sans valeur pour dissimuler les fonds volés, selon un rapport d’Elliptic.
⚡ L’objectif était simple : faire passer les cryptos volées pour des bénéfices de trading ordinaires afin de tromper les enquêteurs — restez prudents, n’achetez pas de memecoins inconnus !
$BNB
#SafeInvestingWithBinance
#Hack
2
1.2k
Article
🚨 INITIA SUBIT UNE ATTAQUE ET PERD 3,27 MILLIONS DE DOLLARS !Initia a confirmé une faille de sécurité après la compromission d’identifiants dans le cloud. L’attaque a permis des transferts frauduleux entre cinq Rollups, tandis que 2,16 millions de dollars supplémentaires sont restés temporairement bloqués sur le réseau.
L’équipe promet de reconstituer intégralement les réserves affectées et travaille déjà au renforcement de la sécurité, mais aucun délai n’a encore été fixé pour le rétablissement.
⚠️ Cet épisode affectera-t-il la confiance des investisseurs envers Initia ?
J’aimerais connaître votre avis !
🚨 INITIA SUBIT UNE ATTAQUE ET PERD 3,27 MILLIONS DE DOLLARS !
Initia a confirmé une faille de sécurité après la compromission d’identifiants dans le cloud. L’attaque a permis des transferts frauduleux entre cinq Rollups, tandis que 2,16 millions de dollars supplémentaires sont restés temporairement bloqués sur le réseau.
L’équipe promet de reconstituer intégralement les réserves affectées et travaille déjà au renforcement de la sécurité, mais aucun délai n’a encore été fixé pour le rétablissement.
⚠️ Cet épisode affectera-t-il la confiance des investisseurs envers Initia ?
J’aimerais connaître votre avis !
L’équipe promet de reconstituer intégralement les réserves affectées et travaille déjà au renforcement de la sécurité, mais aucun délai n’a encore été fixé pour le rétablissement.
⚠️ Cet épisode affectera-t-il la confiance des investisseurs envers Initia ?
J’aimerais connaître votre avis !
2
2.5k
·
--
891 millions de dollars de fonds volés transférésSelon le suivi effectué par Onchain Lens, le pirate informatique de Binance a transféré ou blanchi près de 900 millions de dollars de fonds volés. Sur les 6,34 milliards de dollars estimés au total : 891,37 millions de dollars ont probablement été transférés ou blanchis ; 2,85 milliards de dollars restent sous le contrôle du pirate informatique ; et 2,6 milliards de dollars ont été gelés. Au cours des 2 à 3 derniers jours, le pirate informatique a activement déplacé des fonds via THORChain et Chainflip.#Binance #Hack $BNB $BTC
891 millions de dollars de fonds volés transférés
Selon le suivi effectué par Onchain Lens, le pirate informatique de Binance a transféré ou blanchi près de 900 millions de dollars de fonds volés. Sur les 6,34 milliards de dollars estimés au total : 891,37 millions de dollars ont probablement été transférés ou blanchis ; 2,85 milliards de dollars restent sous le contrôle du pirate informatique ; et 2,6 milliards de dollars ont été gelés. Au cours des 2 à 3 derniers jours, le pirate informatique a activement déplacé des fonds via THORChain et Chainflip.#Binance #Hack $BNB $BTC
734
·
--
🚨 DERNIÈRE MINUTE : des hackers nord-coréens créent leurs propres memecoins pour blanchir les 6,3 milliards USD du piratage de Binance !
Elliptic vient de révéler leur nouvelle méthode : du 5 au 7/11, le groupe TraderTraitor a créé 6 memecoins sur $NEAR — FUK, MEILI, SINU... — pour environ 90 USD par token, puis a acheté et vendu ses propres tokens via des pools de liquidité afin de transformer l’argent volé en « bénéfices de trading ».
117 000 NEAR (~430 000 USD) sont passés par ces 6 tokens poubelles. Mais cela ne représente encore que <0,01 % du montant total dérobé — il reste 11,8 millions de NEAR (~43,7 millions USD) qui n’ont pas bougé.
Binance $BNB affirme avoir récupéré ~98 % des pertes. Mais cette technique de blanchiment via des memecoins faits maison montre que les hackers font preuve d’une créativité toujours plus grande — et sont plus dangereux que jamais.
Méfiez-vous des memecoins inconnus. Suivez-moi, je publie ici en premier.
#Binance #Hack #NEAR
🚨 DERNIÈRE MINUTE : des hackers nord-coréens créent leurs propres memecoins pour blanchir les 6,3 milliards USD du piratage de Binance !
Elliptic vient de révéler leur nouvelle méthode : du 5 au 7/11, le groupe TraderTraitor a créé 6 memecoins sur $NEAR — FUK, MEILI, SINU... — pour environ 90 USD par token, puis a acheté et vendu ses propres tokens via des pools de liquidité afin de transformer l’argent volé en « bénéfices de trading ».
117 000 NEAR (~430 000 USD) sont passés par ces 6 tokens poubelles. Mais cela ne représente encore que <0,01 % du montant total dérobé — il reste 11,8 millions de NEAR (~43,7 millions USD) qui n’ont pas bougé.
Binance $BNB affirme avoir récupéré ~98 % des pertes. Mais cette technique de blanchiment via des memecoins faits maison montre que les hackers font preuve d’une créativité toujours plus grande — et sont plus dangereux que jamais.
Méfiez-vous des memecoins inconnus. Suivez-moi, je publie ici en premier.
#Binance #Hack #NEAR
Elliptic vient de révéler leur nouvelle méthode : du 5 au 7/11, le groupe TraderTraitor a créé 6 memecoins sur $NEAR — FUK, MEILI, SINU... — pour environ 90 USD par token, puis a acheté et vendu ses propres tokens via des pools de liquidité afin de transformer l’argent volé en « bénéfices de trading ».
117 000 NEAR (~430 000 USD) sont passés par ces 6 tokens poubelles. Mais cela ne représente encore que <0,01 % du montant total dérobé — il reste 11,8 millions de NEAR (~43,7 millions USD) qui n’ont pas bougé.
Binance $BNB affirme avoir récupéré ~98 % des pertes. Mais cette technique de blanchiment via des memecoins faits maison montre que les hackers font preuve d’une créativité toujours plus grande — et sont plus dangereux que jamais.
Méfiez-vous des memecoins inconnus. Suivez-moi, je publie ici en premier.
#Binance #Hack #NEAR
Tony Dong 2020:
Đây là đâu ben
1
3
5.9k
·
--
🚨 ALERTE INFO : la PLUS GRANDE plateforme crypto du Brésil vient de se faire vider ses portefeuilles chauds !
Mercado Bitcoin a suspendu les retraits depuis le 2/11, après qu’un pirate a vidé 36 042 adresses de dépôt d’ETH en seulement 4,5 heures — pertes estimées entre 40 et 46 millions de dollars, sur au moins 10 blockchains.
Aujourd’hui, le 9/11, la plateforme a rouvert… mais UNIQUEMENT pour consulter les soldes. Les dépôts, les retraits et les transactions restent totalement bloqués, sans date de reprise annoncée. Tether a déjà réussi à geler plus de 4,5 millions d’USDT.
Le rebondissement : $BTC n’a presque pas bougé — toujours autour de 76 000 $, juste au-dessus de sa moyenne mobile sur 200 jours. Le marché s’est-il habitué aux piratages, ou la tempête ne fait-elle que se préparer ?
La plateforme promet d’indemniser les clients avec ses propres fonds. À vous de voir si vous y croyez.
Gardez ça sous le coude — la prochaine fois qu’une plateforme parlera de « sécurité absolue », pensez à cette histoire.
Suivez-moi, je publie ça ici en premier. 🔥
#Bitcoin #Hack
🚨 ALERTE INFO : la PLUS GRANDE plateforme crypto du Brésil vient de se faire vider ses portefeuilles chauds !
Mercado Bitcoin a suspendu les retraits depuis le 2/11, après qu’un pirate a vidé 36 042 adresses de dépôt d’ETH en seulement 4,5 heures — pertes estimées entre 40 et 46 millions de dollars, sur au moins 10 blockchains.
Aujourd’hui, le 9/11, la plateforme a rouvert… mais UNIQUEMENT pour consulter les soldes. Les dépôts, les retraits et les transactions restent totalement bloqués, sans date de reprise annoncée. Tether a déjà réussi à geler plus de 4,5 millions d’USDT.
Le rebondissement : $BTC n’a presque pas bougé — toujours autour de 76 000 $, juste au-dessus de sa moyenne mobile sur 200 jours. Le marché s’est-il habitué aux piratages, ou la tempête ne fait-elle que se préparer ?
La plateforme promet d’indemniser les clients avec ses propres fonds. À vous de voir si vous y croyez.
Gardez ça sous le coude — la prochaine fois qu’une plateforme parlera de « sécurité absolue », pensez à cette histoire.
Suivez-moi, je publie ça ici en premier. 🔥
#Bitcoin #Hack
Mercado Bitcoin a suspendu les retraits depuis le 2/11, après qu’un pirate a vidé 36 042 adresses de dépôt d’ETH en seulement 4,5 heures — pertes estimées entre 40 et 46 millions de dollars, sur au moins 10 blockchains.
Aujourd’hui, le 9/11, la plateforme a rouvert… mais UNIQUEMENT pour consulter les soldes. Les dépôts, les retraits et les transactions restent totalement bloqués, sans date de reprise annoncée. Tether a déjà réussi à geler plus de 4,5 millions d’USDT.
Le rebondissement : $BTC n’a presque pas bougé — toujours autour de 76 000 $, juste au-dessus de sa moyenne mobile sur 200 jours. Le marché s’est-il habitué aux piratages, ou la tempête ne fait-elle que se préparer ?
La plateforme promet d’indemniser les clients avec ses propres fonds. À vous de voir si vous y croyez.
Gardez ça sous le coude — la prochaine fois qu’une plateforme parlera de « sécurité absolue », pensez à cette histoire.
Suivez-moi, je publie ça ici en premier. 🔥
#Bitcoin #Hack
3
3.5k
🚨 ALERTE : Une attaque en cours a siphonné environ 292 000 $ du pont Ethereum d’Ankr, selon Blockaid.
#Ethereum $ETH #Piratage
🚨 ALERTE : Une attaque en cours a siphonné environ 292 000 $ du pont Ethereum d’Ankr, selon Blockaid.
#Ethereum $ETH #Piratage
#Ethereum $ETH #Piratage
57
·
--
🚨 Plus de 6 M$ siphonnés des portefeuilles Keplr via la connexion Google/Apple !
44 700 portefeuilles sur les chaînes Cosmos ont perdu des fonds, la perte la plus importante s’élevant à 325 k$.
Les détenteurs $ATOM et $OSMO qui ont utilisé la connexion via les réseaux sociaux sont les plus exposés. Êtes-vous optimiste ou pessimiste quant à la sécurité de cette méthode de connexion ?
🤔💥
#security #Hack #Cosmos
🚨 Plus de 6 M$ siphonnés des portefeuilles Keplr via la connexion Google/Apple !
44 700 portefeuilles sur les chaînes Cosmos ont perdu des fonds, la perte la plus importante s’élevant à 325 k$.
Les détenteurs $ATOM et $OSMO qui ont utilisé la connexion via les réseaux sociaux sont les plus exposés. Êtes-vous optimiste ou pessimiste quant à la sécurité de cette méthode de connexion ?
🤔💥
#security #Hack #Cosmos
44 700 portefeuilles sur les chaînes Cosmos ont perdu des fonds, la perte la plus importante s’élevant à 325 k$.
Les détenteurs $ATOM et $OSMO qui ont utilisé la connexion via les réseaux sociaux sont les plus exposés. Êtes-vous optimiste ou pessimiste quant à la sécurité de cette méthode de connexion ?
🤔💥
#security #Hack #Cosmos
Feed-Creator-77f209622:
последний гвоздь в крышку гроба osmo and cosmos /atom/
1
1
461
·
--
#Hack
En cybersécurité et en informatique
Un piratage est une technique, une méthode ou une procédure conçue pour modifier le fonctionnement normal d’un système informatique, d’un appareil ou d’un programme, souvent afin d’atteindre un objectif que ses créateurs n’avaient pas prévu à l’origine ou intentionnellement.
Modifications de matériel et d’appareils
Dans le domaine de l’électronique et des appareils physiques, un hack désigne l’adaptation ou la modification d’appareils (comme des consoles de jeux vidéo, des téléphones, des cartes de développement ou des appareils électroménagers) afin de débloquer des fonctionnalités cachées, de changer le système d’exploitation (firmware) ou de réparer des composants en utilisant des pièces de remplacement.
Usage courant : les « lifehacks »
En dehors de la technologie à proprement parler, le mot s’est popularisé sous la forme de « lifehack » pour désigner des astuces du quotidien, des raccourcis ou des méthodes ingénieuses qui rendent la vie de tous les jours plus efficace et plus simple en utilisant les ressources déjà à portée de main.
Il est très important de distinguer le mythe de la réalité : la chaîne de blocs (blockchain) elle-même est extrêmement difficile à pirater en raison de sa structure décentralisée et cryptographique. Cependant, l’écosystème crypto est entouré d’applications, de plateformes et d’utilisateurs, et c’est là que les attaquants trouvent des failles pour appliquer la logique du piratage.
Attaques contre les plateformes d’échange et les plateformes centralisées
Bien que les cryptomonnaies soient décentralisées, des millions d’utilisateurs déposent leur argent sur des plateformes d’échange centralisées (exchanges).
Exploitation des « ponts » (cross-chain bridges)
Les ponts sont les protocoles qui permettent de transférer des cryptomonnaies d’une blockchain à une autre (par exemple, de transférer des fonds d’Ethereum vers BNB Chain).
Hameçonnage et vol de clés privées des utilisateurs
À l’échelle individuelle, la grande majorité des « piratages » ne se produisent pas en contournant la sécurité du réseau, mais en trompant les personnes.
#Hack
En cybersécurité et en informatique
Un piratage est une technique, une méthode ou une procédure conçue pour modifier le fonctionnement normal d’un système informatique, d’un appareil ou d’un programme, souvent afin d’atteindre un objectif que ses créateurs n’avaient pas prévu à l’origine ou intentionnellement.
Modifications de matériel et d’appareils
Dans le domaine de l’électronique et des appareils physiques, un hack désigne l’adaptation ou la modification d’appareils (comme des consoles de jeux vidéo, des téléphones, des cartes de développement ou des appareils électroménagers) afin de débloquer des fonctionnalités cachées, de changer le système d’exploitation (firmware) ou de réparer des composants en utilisant des pièces de remplacement.
Usage courant : les « lifehacks »
En dehors de la technologie à proprement parler, le mot s’est popularisé sous la forme de « lifehack » pour désigner des astuces du quotidien, des raccourcis ou des méthodes ingénieuses qui rendent la vie de tous les jours plus efficace et plus simple en utilisant les ressources déjà à portée de main.
Il est très important de distinguer le mythe de la réalité : la chaîne de blocs (blockchain) elle-même est extrêmement difficile à pirater en raison de sa structure décentralisée et cryptographique. Cependant, l’écosystème crypto est entouré d’applications, de plateformes et d’utilisateurs, et c’est là que les attaquants trouvent des failles pour appliquer la logique du piratage.
Attaques contre les plateformes d’échange et les plateformes centralisées
Bien que les cryptomonnaies soient décentralisées, des millions d’utilisateurs déposent leur argent sur des plateformes d’échange centralisées (exchanges).
Exploitation des « ponts » (cross-chain bridges)
Les ponts sont les protocoles qui permettent de transférer des cryptomonnaies d’une blockchain à une autre (par exemple, de transférer des fonds d’Ethereum vers BNB Chain).
Hameçonnage et vol de clés privées des utilisateurs
À l’échelle individuelle, la grande majorité des « piratages » ne se produisent pas en contournant la sécurité du réseau, mais en trompant les personnes.
En cybersécurité et en informatique
Un piratage est une technique, une méthode ou une procédure conçue pour modifier le fonctionnement normal d’un système informatique, d’un appareil ou d’un programme, souvent afin d’atteindre un objectif que ses créateurs n’avaient pas prévu à l’origine ou intentionnellement.
Modifications de matériel et d’appareils
Dans le domaine de l’électronique et des appareils physiques, un hack désigne l’adaptation ou la modification d’appareils (comme des consoles de jeux vidéo, des téléphones, des cartes de développement ou des appareils électroménagers) afin de débloquer des fonctionnalités cachées, de changer le système d’exploitation (firmware) ou de réparer des composants en utilisant des pièces de remplacement.
Usage courant : les « lifehacks »
En dehors de la technologie à proprement parler, le mot s’est popularisé sous la forme de « lifehack » pour désigner des astuces du quotidien, des raccourcis ou des méthodes ingénieuses qui rendent la vie de tous les jours plus efficace et plus simple en utilisant les ressources déjà à portée de main.
Il est très important de distinguer le mythe de la réalité : la chaîne de blocs (blockchain) elle-même est extrêmement difficile à pirater en raison de sa structure décentralisée et cryptographique. Cependant, l’écosystème crypto est entouré d’applications, de plateformes et d’utilisateurs, et c’est là que les attaquants trouvent des failles pour appliquer la logique du piratage.
Attaques contre les plateformes d’échange et les plateformes centralisées
Bien que les cryptomonnaies soient décentralisées, des millions d’utilisateurs déposent leur argent sur des plateformes d’échange centralisées (exchanges).
Exploitation des « ponts » (cross-chain bridges)
Les ponts sont les protocoles qui permettent de transférer des cryptomonnaies d’une blockchain à une autre (par exemple, de transférer des fonds d’Ethereum vers BNB Chain).
Hameçonnage et vol de clés privées des utilisateurs
À l’échelle individuelle, la grande majorité des « piratages » ne se produisent pas en contournant la sécurité du réseau, mais en trompant les personnes.
98

·
--
Le FBI vient de désigner le responsable présumé du piratage record de Binance, d’un montant de 6,34 milliards de dollars : le groupe TraderTraitor de Corée du Nord.
Selon TRM Labs, des pirates liés à la RPDC ont dérobé 12,8 milliards de dollars d’actifs numériques depuis 2017.
Cela signifie qu’environ la moitié du butin total qu’ils ont amassé au fil du temps provient d’un seul incident. En ce moment, c’est la sécurité, et non les prix, qui influence le sentiment des utilisateurs envers les plateformes d’échange.
À surveiller : les mises à jour sur les preuves de réserves, les comportements de retrait et la question de savoir si les utilisateurs transfèrent davantage de fonds vers l’autogarde.
Conservez-vous la majeure partie de vos cryptos sur une plateforme d’échange ou en autogarde ? Pourquoi ?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
Le FBI vient de désigner le responsable présumé du piratage record de Binance, d’un montant de 6,34 milliards de dollars : le groupe TraderTraitor de Corée du Nord.
Selon TRM Labs, des pirates liés à la RPDC ont dérobé 12,8 milliards de dollars d’actifs numériques depuis 2017.
Cela signifie qu’environ la moitié du butin total qu’ils ont amassé au fil du temps provient d’un seul incident. En ce moment, c’est la sécurité, et non les prix, qui influence le sentiment des utilisateurs envers les plateformes d’échange.
À surveiller : les mises à jour sur les preuves de réserves, les comportements de retrait et la question de savoir si les utilisateurs transfèrent davantage de fonds vers l’autogarde.
Conservez-vous la majeure partie de vos cryptos sur une plateforme d’échange ou en autogarde ? Pourquoi ?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
Selon TRM Labs, des pirates liés à la RPDC ont dérobé 12,8 milliards de dollars d’actifs numériques depuis 2017.
Cela signifie qu’environ la moitié du butin total qu’ils ont amassé au fil du temps provient d’un seul incident. En ce moment, c’est la sécurité, et non les prix, qui influence le sentiment des utilisateurs envers les plateformes d’échange.
À surveiller : les mises à jour sur les preuves de réserves, les comportements de retrait et la question de savoir si les utilisateurs transfèrent davantage de fonds vers l’autogarde.
Conservez-vous la majeure partie de vos cryptos sur une plateforme d’échange ou en autogarde ? Pourquoi ?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
17
·
--
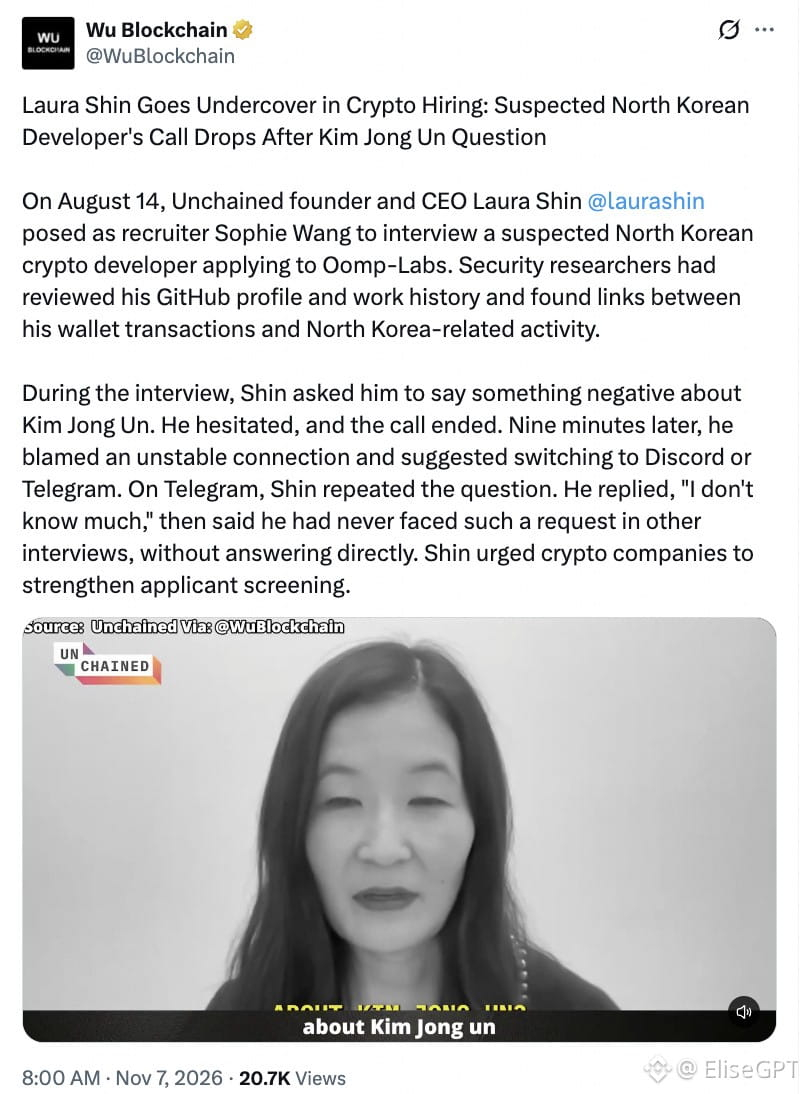
Ça a l’air inventé, mais c’est vraiment arrivé😂😂
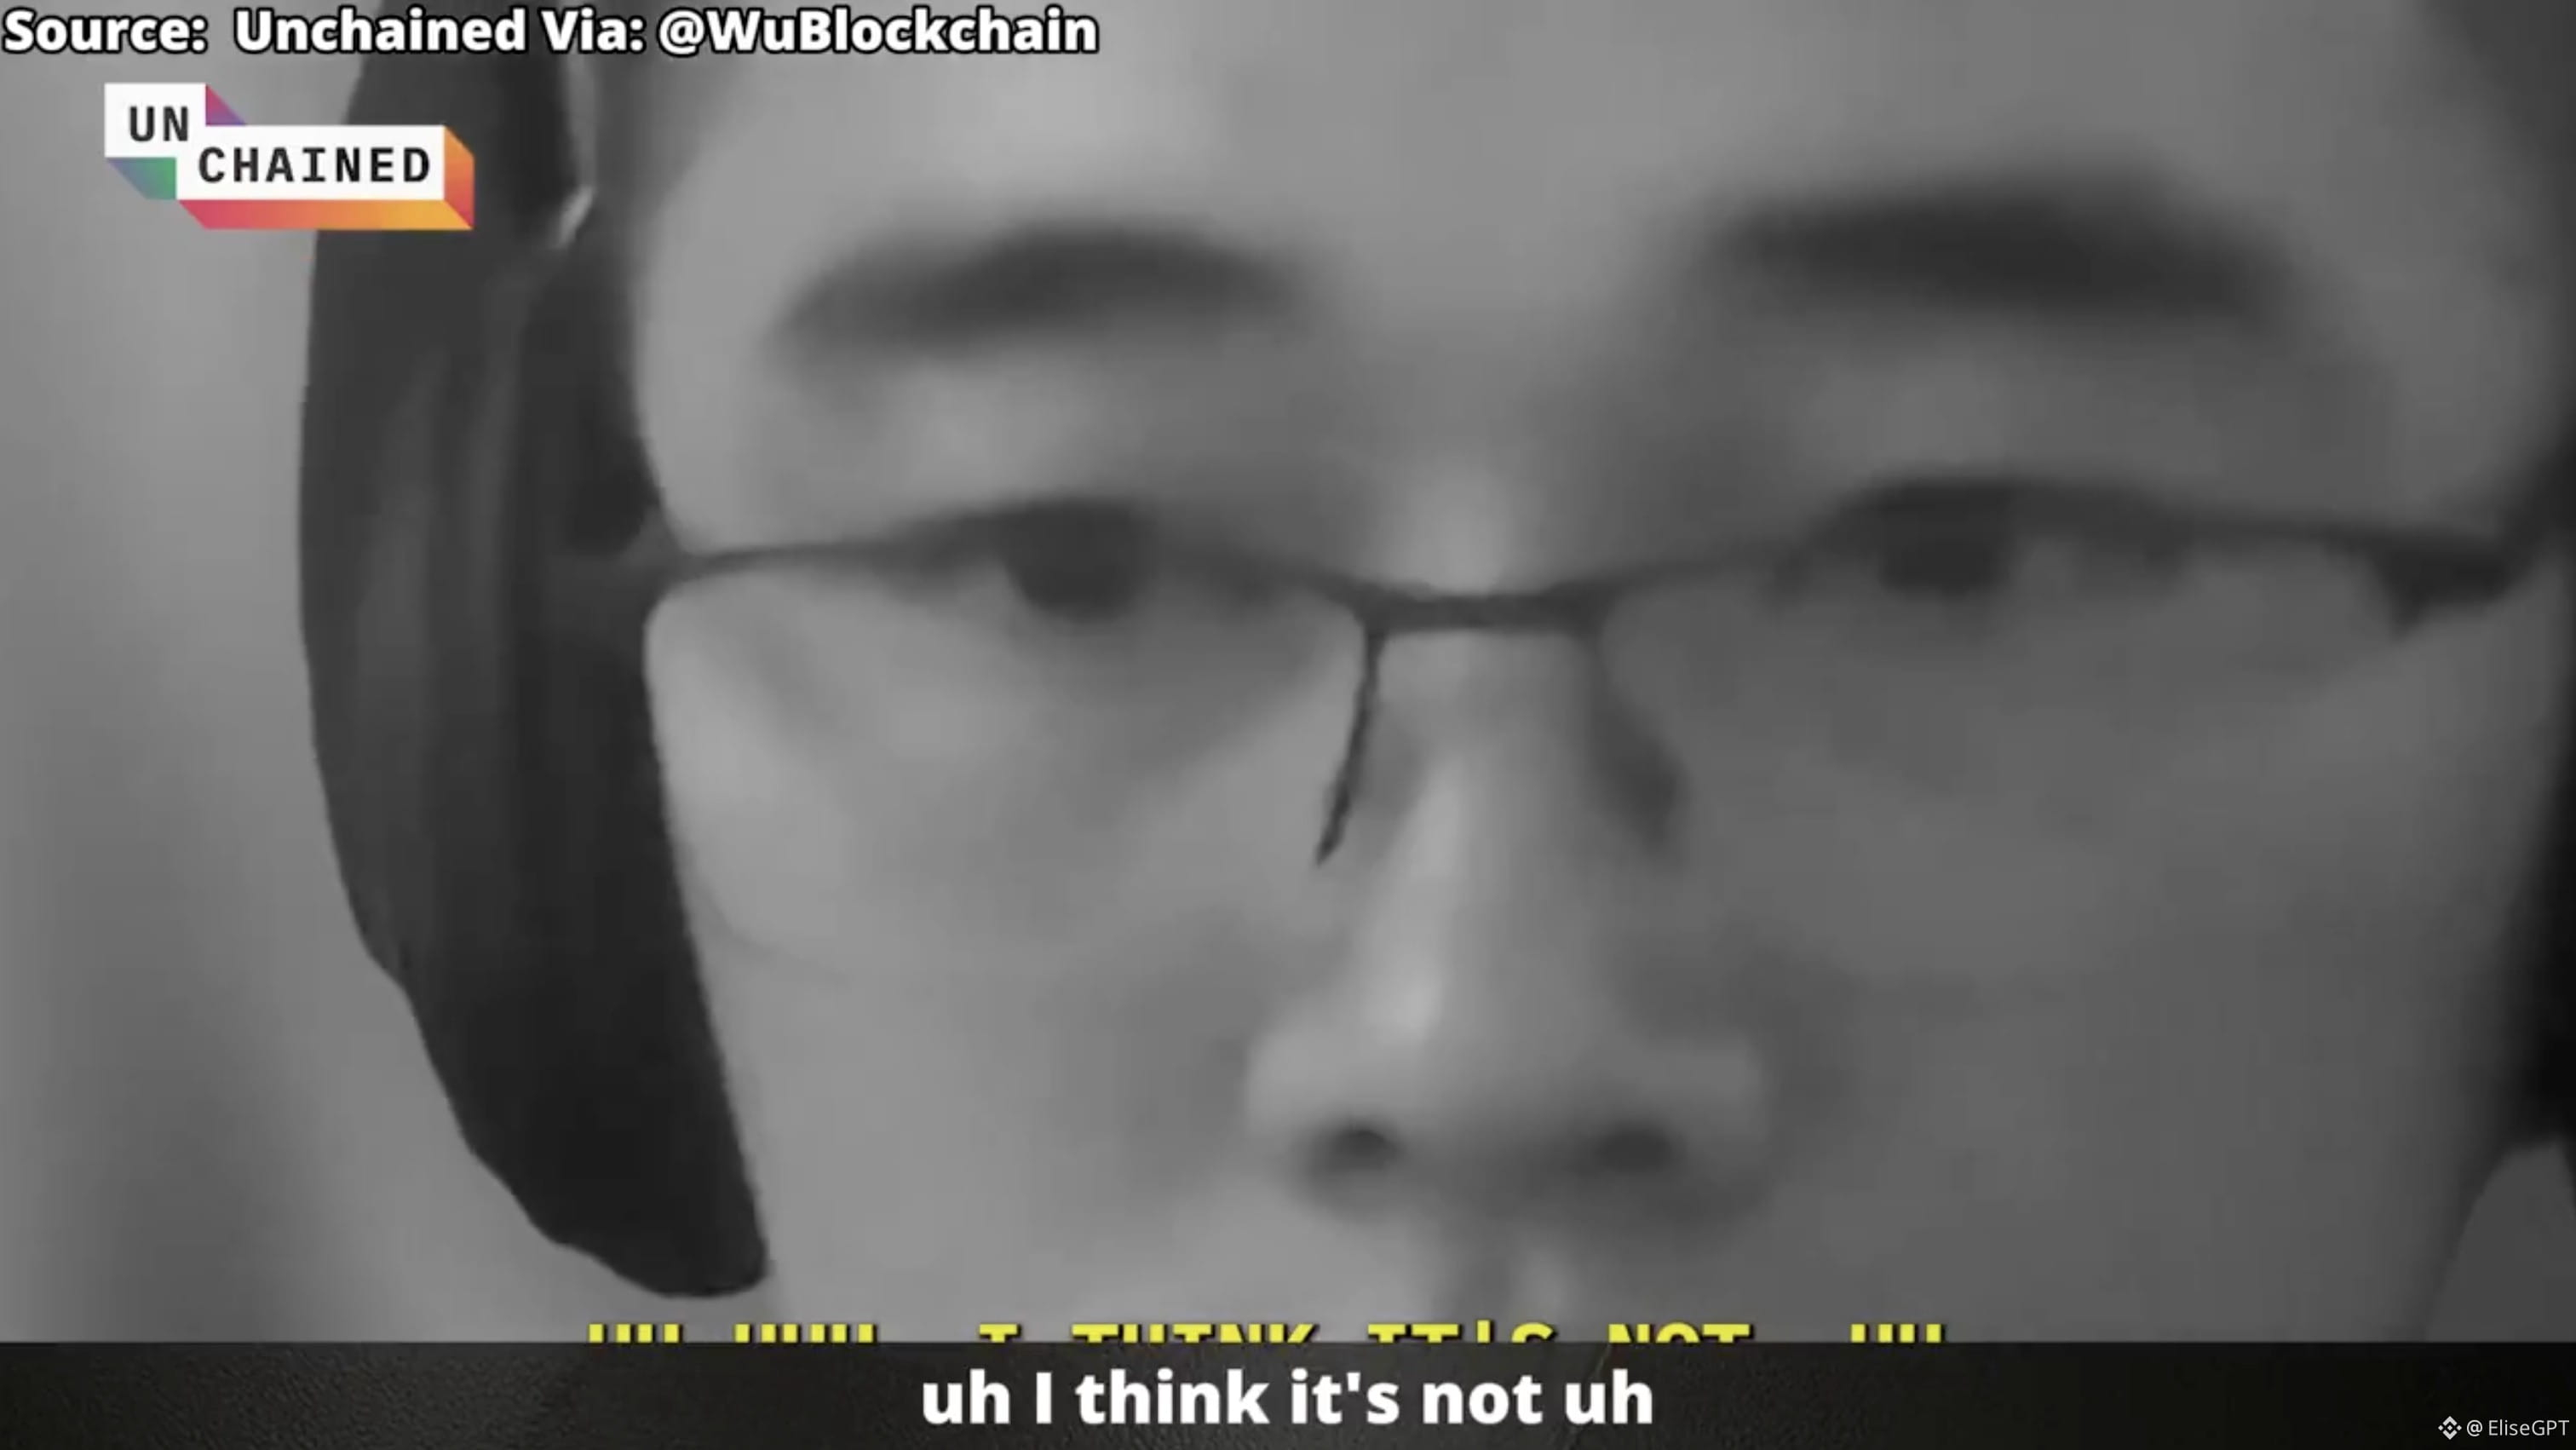
En août dernier, Laura Shin, fondatrice d’Unchained, s’est fait passer pour une recruteuse afin d’interviewer un développeur crypto nord-coréen soupçonné.
Pendant l’entretien, elle lui a demandé de dire quelque chose de négatif sur Kim Jong Un. Il a bafouillé, puis l’appel a été coupé. Ensuite, il n’a cessé de trouver des excuses pour éviter de répondre.
Alors, « dites quelque chose de méchant sur Kim Jong Un » va-t-il devenir une question standard lors des entretiens d’embauche à distance ? 🤣 Le nouveau test de sélection des pirates informatiques nord-coréens, mdr #AI #Hack
Ça a l’air inventé, mais c’est vraiment arrivé😂😂
En août dernier, Laura Shin, fondatrice d’Unchained, s’est fait passer pour une recruteuse afin d’interviewer un développeur crypto nord-coréen soupçonné.
Pendant l’entretien, elle lui a demandé de dire quelque chose de négatif sur Kim Jong Un. Il a bafouillé, puis l’appel a été coupé. Ensuite, il n’a cessé de trouver des excuses pour éviter de répondre.
Alors, « dites quelque chose de méchant sur Kim Jong Un » va-t-il devenir une question standard lors des entretiens d’embauche à distance ? 🤣 Le nouveau test de sélection des pirates informatiques nord-coréens, mdr #AI #Hack
En août dernier, Laura Shin, fondatrice d’Unchained, s’est fait passer pour une recruteuse afin d’interviewer un développeur crypto nord-coréen soupçonné.
Pendant l’entretien, elle lui a demandé de dire quelque chose de négatif sur Kim Jong Un. Il a bafouillé, puis l’appel a été coupé. Ensuite, il n’a cessé de trouver des excuses pour éviter de répondre.
Alors, « dites quelque chose de méchant sur Kim Jong Un » va-t-il devenir une question standard lors des entretiens d’embauche à distance ? 🤣 Le nouveau test de sélection des pirates informatiques nord-coréens, mdr #AI #Hack
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
8
51
46.4k

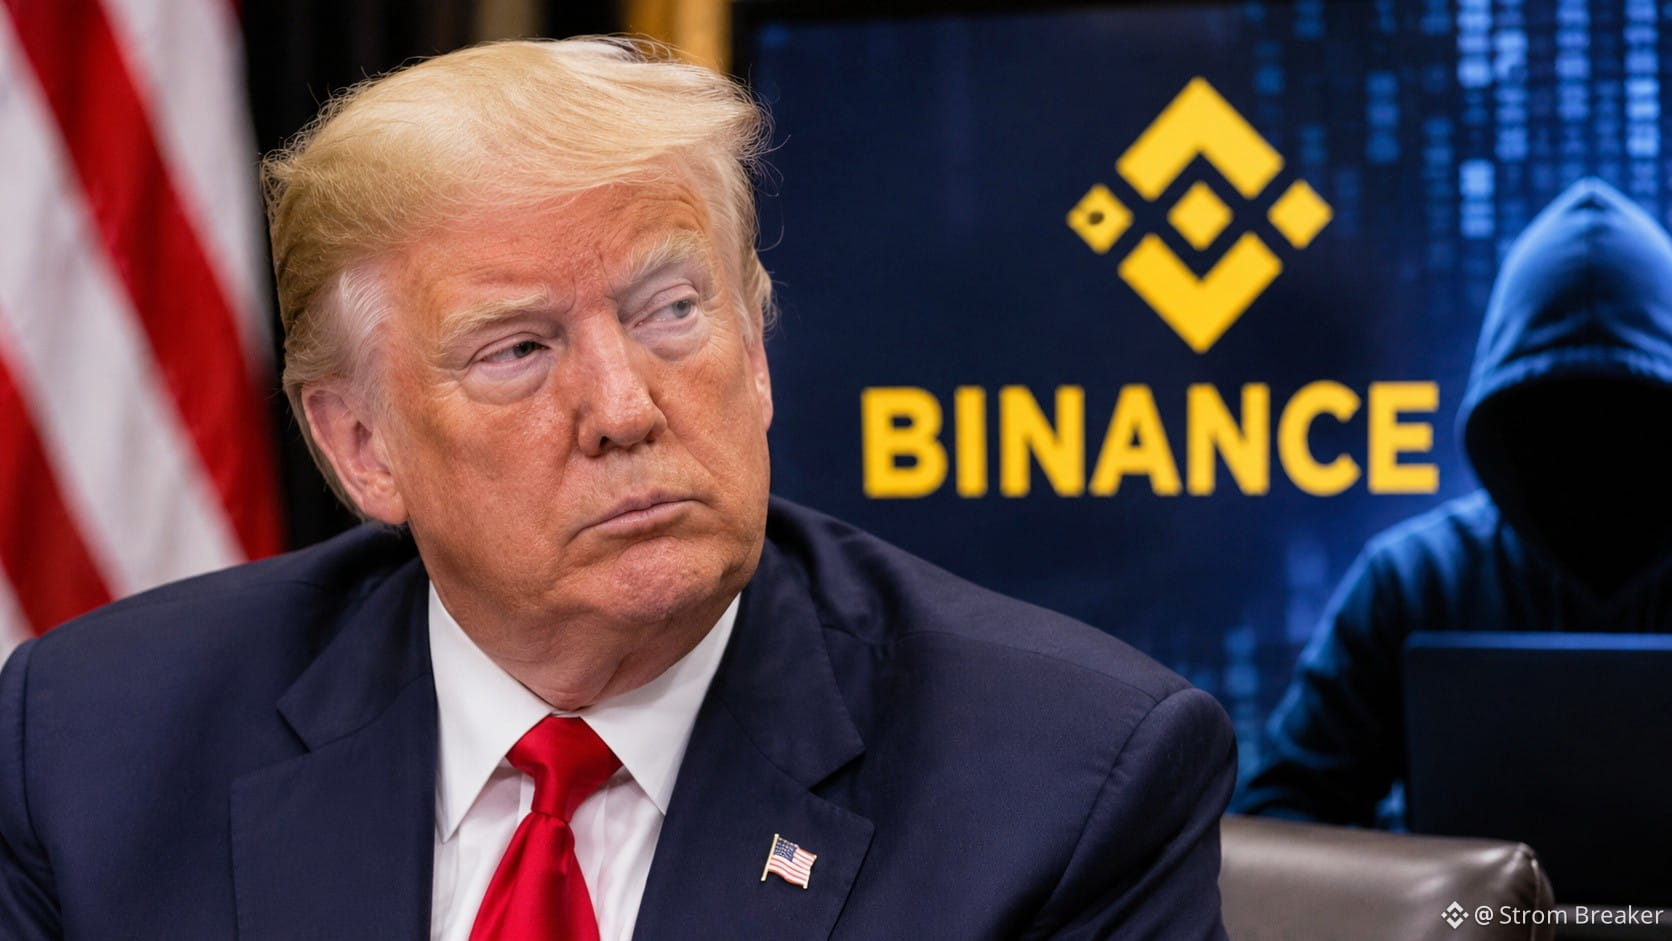
Trump réagit à l’enquête sur le piratage de Binance
Le président américain Donald Trump se pencherait sur le récent piratage de Binance, selon Bloomberg.
Cette évolution attire davantage l’attention sur l’incident de sécurité et pourrait soulever des questions concernant la sécurité des plateformes d’échange de cryptomonnaies, les risques de cybersécurité et la protection des actifs numériques.
À mesure que la situation évolue, le marché suivra de près les prochaines informations et toute éventuelle réponse réglementaire.
La sécurité des cryptomonnaies reste un enjeu majeur pour le secteur.
#Binance / #Hack / #TRUMP
Trump réagit à l’enquête sur le piratage de Binance
Le président américain Donald Trump se pencherait sur le récent piratage de Binance, selon Bloomberg.
Cette évolution attire davantage l’attention sur l’incident de sécurité et pourrait soulever des questions concernant la sécurité des plateformes d’échange de cryptomonnaies, les risques de cybersécurité et la protection des actifs numériques.
À mesure que la situation évolue, le marché suivra de près les prochaines informations et toute éventuelle réponse réglementaire.
La sécurité des cryptomonnaies reste un enjeu majeur pour le secteur.
#Binance / #Hack / #TRUMP
Le président américain Donald Trump se pencherait sur le récent piratage de Binance, selon Bloomberg.
Cette évolution attire davantage l’attention sur l’incident de sécurité et pourrait soulever des questions concernant la sécurité des plateformes d’échange de cryptomonnaies, les risques de cybersécurité et la protection des actifs numériques.
À mesure que la situation évolue, le marché suivra de près les prochaines informations et toute éventuelle réponse réglementaire.
La sécurité des cryptomonnaies reste un enjeu majeur pour le secteur.
#Binance / #Hack / #TRUMP
2
805
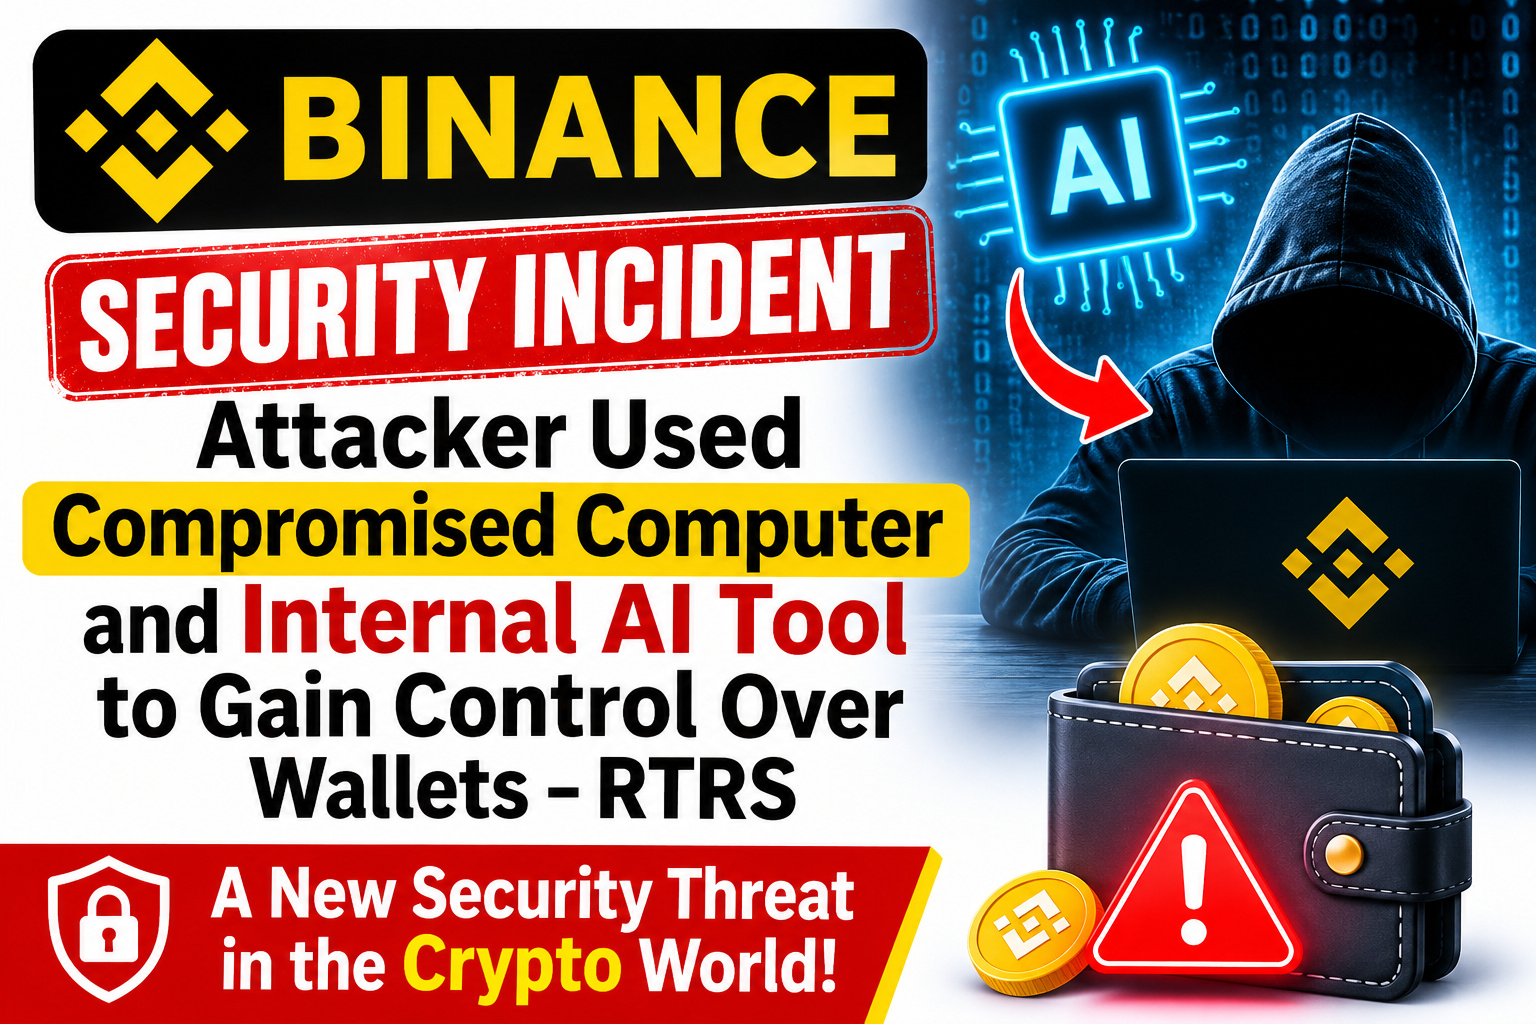
L’incident de sécurité chez Binance soulève de sérieuses questions sur l’IA et la protection des portefeuilles
Un incident de sécurité signalé chez Binance a mis en lumière un nouveau type préoccupant de menace en matière de cybersécurité.
Selon Reuters, l’attaquant aurait exploité un ordinateur compromis et utilisé un outil d’IA interne pour prendre le contrôle de portefeuilles.
Ce qui rend cet incident particulièrement préoccupant, c’est la combinaison signalée d’appareils compromis, d’un accès assisté par l’IA et de failles dans la sécurité des portefeuilles. Il montre comment des attaquants peuvent se servir d’outils internes légitimes dans le cadre de cyberattaques sophistiquées.
À mesure que l’IA s’intègre plus profondément dans l’infrastructure crypto, la protection des systèmes internes, des autorisations d’accès et des opérations sensibles liées aux portefeuilles devient de plus en plus importante.
La principale leçon est claire : les risques de sécurité dans le secteur crypto évoluent, et même les plateformes avancées doivent renforcer continuellement leurs défenses.
L’IA peut améliorer l’efficacité, mais elle introduit aussi de nouveaux défis en matière de sécurité qu’il ne faut pas ignorer.
#Binance / #Hack
L’incident de sécurité chez Binance soulève de sérieuses questions sur l’IA et la protection des portefeuilles
Un incident de sécurité signalé chez Binance a mis en lumière un nouveau type préoccupant de menace en matière de cybersécurité.
Selon Reuters, l’attaquant aurait exploité un ordinateur compromis et utilisé un outil d’IA interne pour prendre le contrôle de portefeuilles.
Ce qui rend cet incident particulièrement préoccupant, c’est la combinaison signalée d’appareils compromis, d’un accès assisté par l’IA et de failles dans la sécurité des portefeuilles. Il montre comment des attaquants peuvent se servir d’outils internes légitimes dans le cadre de cyberattaques sophistiquées.
À mesure que l’IA s’intègre plus profondément dans l’infrastructure crypto, la protection des systèmes internes, des autorisations d’accès et des opérations sensibles liées aux portefeuilles devient de plus en plus importante.
La principale leçon est claire : les risques de sécurité dans le secteur crypto évoluent, et même les plateformes avancées doivent renforcer continuellement leurs défenses.
L’IA peut améliorer l’efficacité, mais elle introduit aussi de nouveaux défis en matière de sécurité qu’il ne faut pas ignorer.
#Binance / #Hack
Un incident de sécurité signalé chez Binance a mis en lumière un nouveau type préoccupant de menace en matière de cybersécurité.
Selon Reuters, l’attaquant aurait exploité un ordinateur compromis et utilisé un outil d’IA interne pour prendre le contrôle de portefeuilles.
Ce qui rend cet incident particulièrement préoccupant, c’est la combinaison signalée d’appareils compromis, d’un accès assisté par l’IA et de failles dans la sécurité des portefeuilles. Il montre comment des attaquants peuvent se servir d’outils internes légitimes dans le cadre de cyberattaques sophistiquées.
À mesure que l’IA s’intègre plus profondément dans l’infrastructure crypto, la protection des systèmes internes, des autorisations d’accès et des opérations sensibles liées aux portefeuilles devient de plus en plus importante.
La principale leçon est claire : les risques de sécurité dans le secteur crypto évoluent, et même les plateformes avancées doivent renforcer continuellement leurs défenses.
L’IA peut améliorer l’efficacité, mais elle introduit aussi de nouveaux défis en matière de sécurité qu’il ne faut pas ignorer.
#Binance / #Hack
2
377
·
--
Haussier
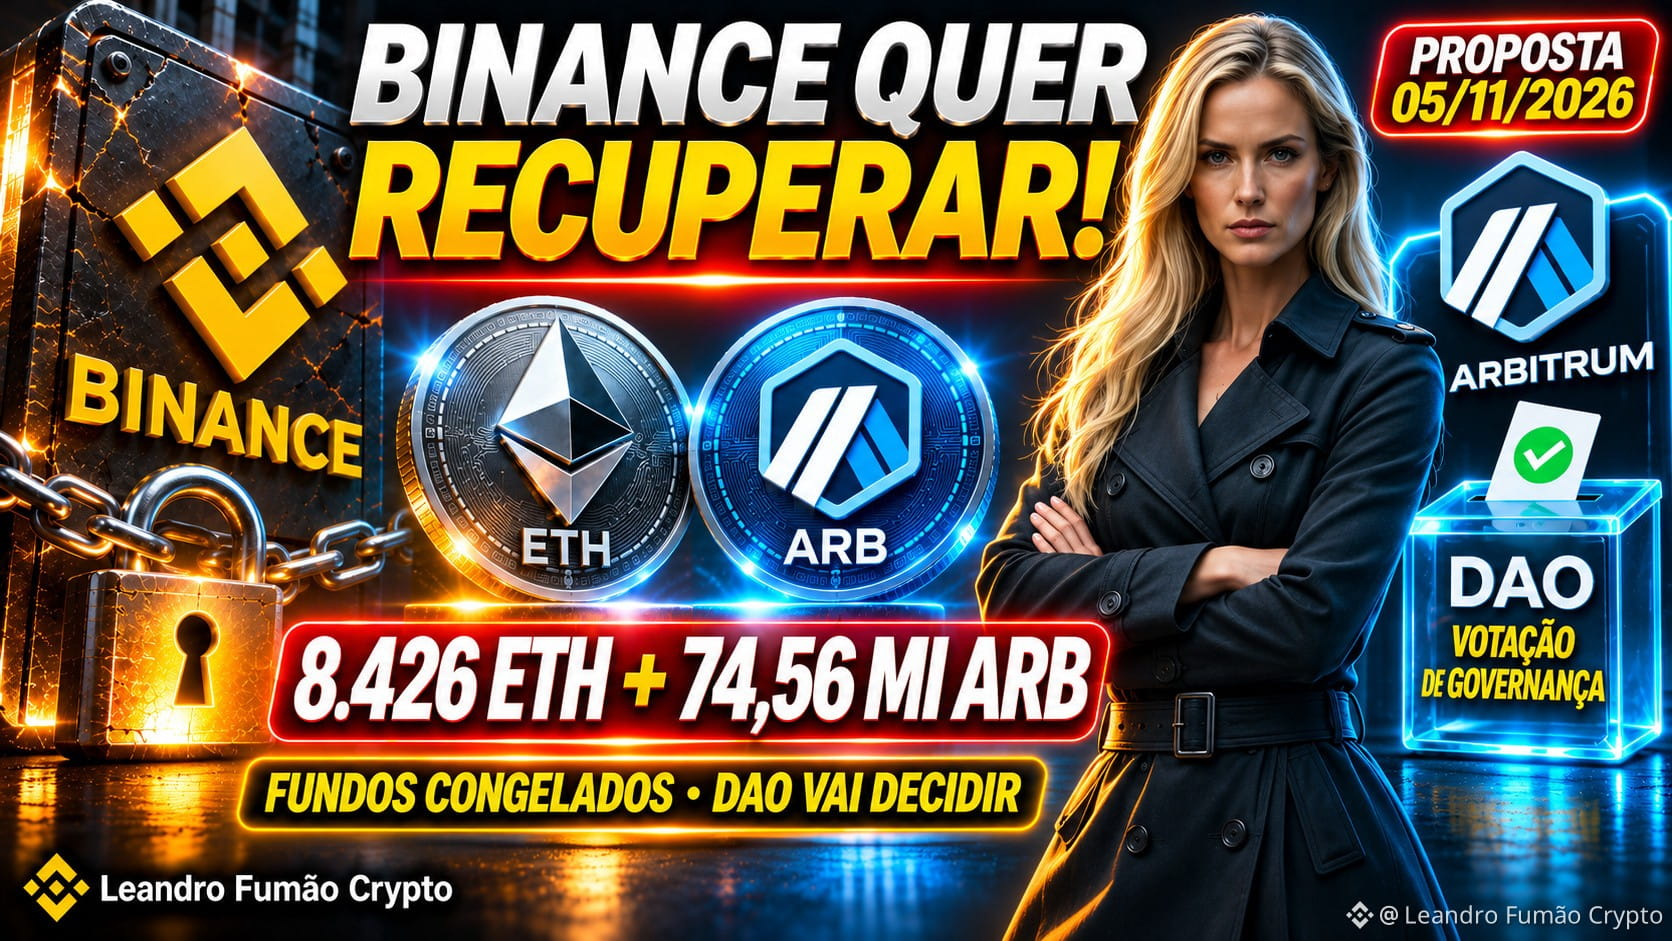
❖BINANCE DEMANDE LA RESTITUTION DE 8.426 ⟠ETH ET DE 74,56 MILLIONS DE 🔷ARB GELÉS SUR ARBITRUM❗
Ξ La plateforme d’échange a soumis une proposition au DAO d’Arbitrum afin de récupérer les actifs gelés après l’exploitation de la hot wallet.
Binance $BNB a soumis une proposition officielle au DAO d’Arbitrum, demandant la libération de 8.425,997 ETH et de 74,56 millions d’ARB. Les fonds ont été gelés par le Security Council d’Arbitrum le 30 octobre, lors d’une intervention d’urgence après l’attaque de la hot wallet de la plateforme d’échange.
Les cryptomonnaies se trouvent actuellement à une adresse intermédiaire gelée et ne peuvent être transférées qu’avec l’approbation du DAO. Binance ne demande pas de nouveaux fonds provenant de la trésorerie du DAO — seulement la restitution des actifs déjà gelés.
Le processus de gouvernance devrait prendre environ 7 semaines ou plus (discussion sur le forum + vérification de l’opinion de la communauté + vote on-chain). La plateforme d’échange a déclaré qu’elle couvrirait les pertes des utilisateurs avec le SAFU et ses propres ressources.
Parallèlement, Binance rouvre progressivement les retraits et a supprimé toutes les clés API liées à la plateforme SignalPlus à la suite d’une alerte de sécurité.
Il s’agit de l’une des plus importantes demandes de récupération de fonds par le biais de la gouvernance d’un DAO en 2026. Cette affaire met à l’épreuve la capacité d’Arbitrum à gérer les gels d’urgence et les restitutions de manière transparente.
Alors que Binance tente de récupérer les actifs, la confiance du marché dans la sécurité des plateformes d’échange et des bridges reste sous pression. La décision des détenteurs d’ARB sera suivie de près par toute la communauté.
💬 La proposition de Binance visant à récupérer les $ETH et $ARB gelés devrait-elle être approuvée par le DAO d’Arbitrum ?
#Binance #Arbitrum #Hack
❖BINANCE DEMANDE LA RESTITUTION DE 8.426 ⟠ETH ET DE 74,56 MILLIONS DE 🔷ARB GELÉS SUR ARBITRUM❗
Ξ La plateforme d’échange a soumis une proposition au DAO d’Arbitrum afin de récupérer les actifs gelés après l’exploitation de la hot wallet.
Binance $BNB a soumis une proposition officielle au DAO d’Arbitrum, demandant la libération de 8.425,997 ETH et de 74,56 millions d’ARB. Les fonds ont été gelés par le Security Council d’Arbitrum le 30 octobre, lors d’une intervention d’urgence après l’attaque de la hot wallet de la plateforme d’échange.
Les cryptomonnaies se trouvent actuellement à une adresse intermédiaire gelée et ne peuvent être transférées qu’avec l’approbation du DAO. Binance ne demande pas de nouveaux fonds provenant de la trésorerie du DAO — seulement la restitution des actifs déjà gelés.
Le processus de gouvernance devrait prendre environ 7 semaines ou plus (discussion sur le forum + vérification de l’opinion de la communauté + vote on-chain). La plateforme d’échange a déclaré qu’elle couvrirait les pertes des utilisateurs avec le SAFU et ses propres ressources.
Parallèlement, Binance rouvre progressivement les retraits et a supprimé toutes les clés API liées à la plateforme SignalPlus à la suite d’une alerte de sécurité.
Il s’agit de l’une des plus importantes demandes de récupération de fonds par le biais de la gouvernance d’un DAO en 2026. Cette affaire met à l’épreuve la capacité d’Arbitrum à gérer les gels d’urgence et les restitutions de manière transparente.
Alors que Binance tente de récupérer les actifs, la confiance du marché dans la sécurité des plateformes d’échange et des bridges reste sous pression. La décision des détenteurs d’ARB sera suivie de près par toute la communauté.
💬 La proposition de Binance visant à récupérer les $ETH et $ARB gelés devrait-elle être approuvée par le DAO d’Arbitrum ?
#Binance #Arbitrum #Hack
Ξ La plateforme d’échange a soumis une proposition au DAO d’Arbitrum afin de récupérer les actifs gelés après l’exploitation de la hot wallet.
Binance $BNB a soumis une proposition officielle au DAO d’Arbitrum, demandant la libération de 8.425,997 ETH et de 74,56 millions d’ARB. Les fonds ont été gelés par le Security Council d’Arbitrum le 30 octobre, lors d’une intervention d’urgence après l’attaque de la hot wallet de la plateforme d’échange.
Les cryptomonnaies se trouvent actuellement à une adresse intermédiaire gelée et ne peuvent être transférées qu’avec l’approbation du DAO. Binance ne demande pas de nouveaux fonds provenant de la trésorerie du DAO — seulement la restitution des actifs déjà gelés.
Le processus de gouvernance devrait prendre environ 7 semaines ou plus (discussion sur le forum + vérification de l’opinion de la communauté + vote on-chain). La plateforme d’échange a déclaré qu’elle couvrirait les pertes des utilisateurs avec le SAFU et ses propres ressources.
Parallèlement, Binance rouvre progressivement les retraits et a supprimé toutes les clés API liées à la plateforme SignalPlus à la suite d’une alerte de sécurité.
Il s’agit de l’une des plus importantes demandes de récupération de fonds par le biais de la gouvernance d’un DAO en 2026. Cette affaire met à l’épreuve la capacité d’Arbitrum à gérer les gels d’urgence et les restitutions de manière transparente.
Alors que Binance tente de récupérer les actifs, la confiance du marché dans la sécurité des plateformes d’échange et des bridges reste sous pression. La décision des détenteurs d’ARB sera suivie de près par toute la communauté.
💬 La proposition de Binance visant à récupérer les $ETH et $ARB gelés devrait-elle être approuvée par le DAO d’Arbitrum ?
#Binance #Arbitrum #Hack
1
1.2k
·
--
La Corée du Nord a volé 7,61 milliards de dollars en cryptomonnaies cette année, et aucune attaque majeure n’a exploité une faille dans le code.
BitOK recense 38 incidents, de janvier à octobre 2026 :
• Les six attaques les plus importantes ont toutes compromis les personnes et les systèmes chargés de signer les retraits
• 2,86 milliards de dollars gelés ou saisis, 4,75 milliards de dollars hors d’atteinte
• Binance représente 6,41 milliards de dollars du total
Chaque retrait comportait des signatures valides. Les audits des contrats ne peuvent pas détecter un ordinateur portable ou un service de signature compromis. Les stablecoins ont été gelés rapidement, alors les voleurs les ont convertis en $ETH, qu’aucun émetteur ne peut geler.
À retenir : la sécurité opérationnelle compte désormais davantage que les audits du code. Observez comment les plateformes d’échange et les équipes multisignatures modifient les contrôles des signataires.
Qu’est-ce qui compte le plus pour que vous fassiez confiance à une plateforme : les audits du code ou la sécurité des signataires ?
#CryptoSecurity #Hack #Binance $BNB
La Corée du Nord a volé 7,61 milliards de dollars en cryptomonnaies cette année, et aucune attaque majeure n’a exploité une faille dans le code.
BitOK recense 38 incidents, de janvier à octobre 2026 :
• Les six attaques les plus importantes ont toutes compromis les personnes et les systèmes chargés de signer les retraits
• 2,86 milliards de dollars gelés ou saisis, 4,75 milliards de dollars hors d’atteinte
• Binance représente 6,41 milliards de dollars du total
Chaque retrait comportait des signatures valides. Les audits des contrats ne peuvent pas détecter un ordinateur portable ou un service de signature compromis. Les stablecoins ont été gelés rapidement, alors les voleurs les ont convertis en $ETH , qu’aucun émetteur ne peut geler.
À retenir : la sécurité opérationnelle compte désormais davantage que les audits du code. Observez comment les plateformes d’échange et les équipes multisignatures modifient les contrôles des signataires.
Qu’est-ce qui compte le plus pour que vous fassiez confiance à une plateforme : les audits du code ou la sécurité des signataires ?
#CryptoSecurity #Hack #Binance $BNB
BitOK recense 38 incidents, de janvier à octobre 2026 :
• Les six attaques les plus importantes ont toutes compromis les personnes et les systèmes chargés de signer les retraits
• 2,86 milliards de dollars gelés ou saisis, 4,75 milliards de dollars hors d’atteinte
• Binance représente 6,41 milliards de dollars du total
Chaque retrait comportait des signatures valides. Les audits des contrats ne peuvent pas détecter un ordinateur portable ou un service de signature compromis. Les stablecoins ont été gelés rapidement, alors les voleurs les ont convertis en $ETH , qu’aucun émetteur ne peut geler.
À retenir : la sécurité opérationnelle compte désormais davantage que les audits du code. Observez comment les plateformes d’échange et les équipes multisignatures modifient les contrôles des signataires.
Qu’est-ce qui compte le plus pour que vous fassiez confiance à une plateforme : les audits du code ou la sécurité des signataires ?
#CryptoSecurity #Hack #Binance $BNB
4
Si vous utilisez un iPhone, lisez ceci.
Des pirates viennent de dérober 4,06 MILLIONS de dollars en cryptomonnaies lors de cyberattaques déclenchées par un simple clic.
La victime a déclaré avoir appuyé sur une publicité dans Safari avant que les applications de portefeuille ne soient vidées.
Un kit d’exploitation iOS tel que DarkSword est soupçonné.
DarkSword
#Crypto #Piratage
Si vous utilisez un iPhone, lisez ceci.
Des pirates viennent de dérober 4,06 MILLIONS de dollars en cryptomonnaies lors de cyberattaques déclenchées par un simple clic.
La victime a déclaré avoir appuyé sur une publicité dans Safari avant que les applications de portefeuille ne soient vidées.
Un kit d’exploitation iOS tel que DarkSword est soupçonné.
DarkSword
#Crypto #Piratage
Des pirates viennent de dérober 4,06 MILLIONS de dollars en cryptomonnaies lors de cyberattaques déclenchées par un simple clic.
La victime a déclaré avoir appuyé sur une publicité dans Safari avant que les applications de portefeuille ne soient vidées.
Un kit d’exploitation iOS tel que DarkSword est soupçonné.
DarkSword
#Crypto #Piratage
99
🚨 Comment des pirates ont-ils infiltré l’infrastructure des portefeuilles de Binance ?
L’attaque signalée montre à quel point l’ingénierie sociale peut être dangereuse, même pour les grandes plateformes de cryptomonnaies.
Selon les détails communiqués, les attaquants se sont d’abord fait passer pour des recruteurs de l’entreprise et ont contacté un ingénieur de Binance dans le cadre d’un faux processus de recrutement. Après deux tours d’entretien, ils lui ont envoyé un test à télécharger. Dissimulé dans ce test, un code malveillant a échappé aux systèmes de sécurité.
Une fois l’ordinateur de l’ingénieur compromis, les attaquants auraient utilisé un outil d’IA interne pour s’infiltrer davantage dans l’environnement de l’entreprise, accéder aux appareils d’autres employés et dérober leurs identifiants de connexion.
La situation a dégénéré le 29 octobre, lorsque les attaquants ont déployé un conteneur malveillant et ciblé le système chargé de signer les transactions en cryptomonnaies.
La principale leçon à retenir ? La sécurité ne consiste pas seulement à protéger les serveurs et les portefeuilles. L’appareil compromis d’un seul employé peut devenir le point d’entrée vers des systèmes bien plus vastes.
Dans le monde des cryptomonnaies, même l’infrastructure la plus robuste n’est sécurisée qu’à la hauteur de son point d’accès le plus vulnérable. 🔐
#Binance #Hack
🚨 Comment des pirates ont-ils infiltré l’infrastructure des portefeuilles de Binance ?
L’attaque signalée montre à quel point l’ingénierie sociale peut être dangereuse, même pour les grandes plateformes de cryptomonnaies.
Selon les détails communiqués, les attaquants se sont d’abord fait passer pour des recruteurs de l’entreprise et ont contacté un ingénieur de Binance dans le cadre d’un faux processus de recrutement. Après deux tours d’entretien, ils lui ont envoyé un test à télécharger. Dissimulé dans ce test, un code malveillant a échappé aux systèmes de sécurité.
Une fois l’ordinateur de l’ingénieur compromis, les attaquants auraient utilisé un outil d’IA interne pour s’infiltrer davantage dans l’environnement de l’entreprise, accéder aux appareils d’autres employés et dérober leurs identifiants de connexion.
La situation a dégénéré le 29 octobre, lorsque les attaquants ont déployé un conteneur malveillant et ciblé le système chargé de signer les transactions en cryptomonnaies.
La principale leçon à retenir ? La sécurité ne consiste pas seulement à protéger les serveurs et les portefeuilles. L’appareil compromis d’un seul employé peut devenir le point d’entrée vers des systèmes bien plus vastes.
Dans le monde des cryptomonnaies, même l’infrastructure la plus robuste n’est sécurisée qu’à la hauteur de son point d’accès le plus vulnérable. 🔐
#Binance #Hack
L’attaque signalée montre à quel point l’ingénierie sociale peut être dangereuse, même pour les grandes plateformes de cryptomonnaies.
Selon les détails communiqués, les attaquants se sont d’abord fait passer pour des recruteurs de l’entreprise et ont contacté un ingénieur de Binance dans le cadre d’un faux processus de recrutement. Après deux tours d’entretien, ils lui ont envoyé un test à télécharger. Dissimulé dans ce test, un code malveillant a échappé aux systèmes de sécurité.
Une fois l’ordinateur de l’ingénieur compromis, les attaquants auraient utilisé un outil d’IA interne pour s’infiltrer davantage dans l’environnement de l’entreprise, accéder aux appareils d’autres employés et dérober leurs identifiants de connexion.
La situation a dégénéré le 29 octobre, lorsque les attaquants ont déployé un conteneur malveillant et ciblé le système chargé de signer les transactions en cryptomonnaies.
La principale leçon à retenir ? La sécurité ne consiste pas seulement à protéger les serveurs et les portefeuilles. L’appareil compromis d’un seul employé peut devenir le point d’entrée vers des systèmes bien plus vastes.
Dans le monde des cryptomonnaies, même l’infrastructure la plus robuste n’est sécurisée qu’à la hauteur de son point d’accès le plus vulnérable. 🔐
#Binance #Hack
425
·
--
70,5 M de $POL volés lors des piratages de Polymarket et Binance pourraient être récupérés grâce à un hard fork.
Voici ce qui s’est passé :
• Une proposition publiée le 4 novembre mettrait à zéro les soldes de 5 portefeuilles gelés appartenant aux attaquants (23,86 M de POL provenant de Polymarket et 46,63 M de Binance) et créditerait les portefeuilles de récupération vérifiés
• L’offre totale de POL resterait inchangée. Les producteurs de blocs ont déjà bloqué les portefeuilles, mais une liste de blocage ne permet pas de récupérer les fonds
• Ce n’est qu’une proposition : elle doit être approuvée par la gouvernance, testée sur le réseau de test Amoy et accompagnée d’une mise à jour du client. Aucune date d’activation n’a encore été fixée
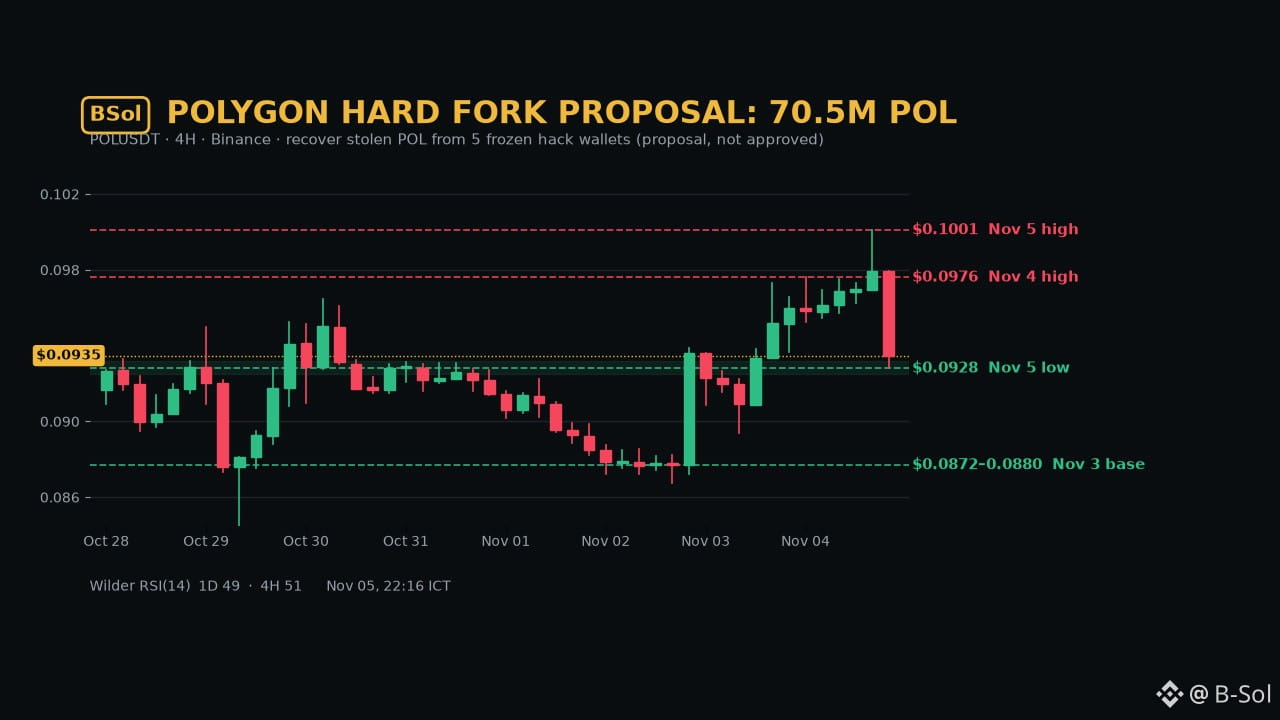
Graphique : $POL $0.0935 sur Binance, en baisse de 1,9 % sur 24 h après un rejet à 0,1001 $. Supports à 0,0925-0,0932 $, puis à 0,0872-0,0880 $. Résistances à 0,0976 $, puis à 0,1001 $. RSI de Wilder : ~49 sur 1 j / ~51 sur 4 h.
À surveiller : une clôture en 4 h au-dessus de 0,0976 $ ou sous 0,0872 $.
Annuler les soldes sur une grande blockchain : exception justifiée ou mauvais précédent ? De quel côté êtes-vous ?
#Polygon #POL #CryptoNews #Hack
70,5 M de $POL volés lors des piratages de Polymarket et Binance pourraient être récupérés grâce à un hard fork.
Voici ce qui s’est passé :
• Une proposition publiée le 4 novembre mettrait à zéro les soldes de 5 portefeuilles gelés appartenant aux attaquants (23,86 M de POL provenant de Polymarket et 46,63 M de Binance) et créditerait les portefeuilles de récupération vérifiés
• L’offre totale de POL resterait inchangée. Les producteurs de blocs ont déjà bloqué les portefeuilles, mais une liste de blocage ne permet pas de récupérer les fonds
• Ce n’est qu’une proposition : elle doit être approuvée par la gouvernance, testée sur le réseau de test Amoy et accompagnée d’une mise à jour du client. Aucune date d’activation n’a encore été fixée
Graphique : $POL $0.0935 sur Binance, en baisse de 1,9 % sur 24 h après un rejet à 0,1001 $. Supports à 0,0925-0,0932 $, puis à 0,0872-0,0880 $. Résistances à 0,0976 $, puis à 0,1001 $. RSI de Wilder : ~49 sur 1 j / ~51 sur 4 h.
À surveiller : une clôture en 4 h au-dessus de 0,0976 $ ou sous 0,0872 $.
Annuler les soldes sur une grande blockchain : exception justifiée ou mauvais précédent ? De quel côté êtes-vous ?
#Polygon #POL #CryptoNews #Hack
Voici ce qui s’est passé :
• Une proposition publiée le 4 novembre mettrait à zéro les soldes de 5 portefeuilles gelés appartenant aux attaquants (23,86 M de POL provenant de Polymarket et 46,63 M de Binance) et créditerait les portefeuilles de récupération vérifiés
• L’offre totale de POL resterait inchangée. Les producteurs de blocs ont déjà bloqué les portefeuilles, mais une liste de blocage ne permet pas de récupérer les fonds
• Ce n’est qu’une proposition : elle doit être approuvée par la gouvernance, testée sur le réseau de test Amoy et accompagnée d’une mise à jour du client. Aucune date d’activation n’a encore été fixée
Graphique : $POL $0.0935 sur Binance, en baisse de 1,9 % sur 24 h après un rejet à 0,1001 $. Supports à 0,0925-0,0932 $, puis à 0,0872-0,0880 $. Résistances à 0,0976 $, puis à 0,1001 $. RSI de Wilder : ~49 sur 1 j / ~51 sur 4 h.
À surveiller : une clôture en 4 h au-dessus de 0,0976 $ ou sous 0,0872 $.
Annuler les soldes sur une grande blockchain : exception justifiée ou mauvais précédent ? De quel côté êtes-vous ?
#Polygon #POL #CryptoNews #Hack
28
·
--
FLASH | 🚨
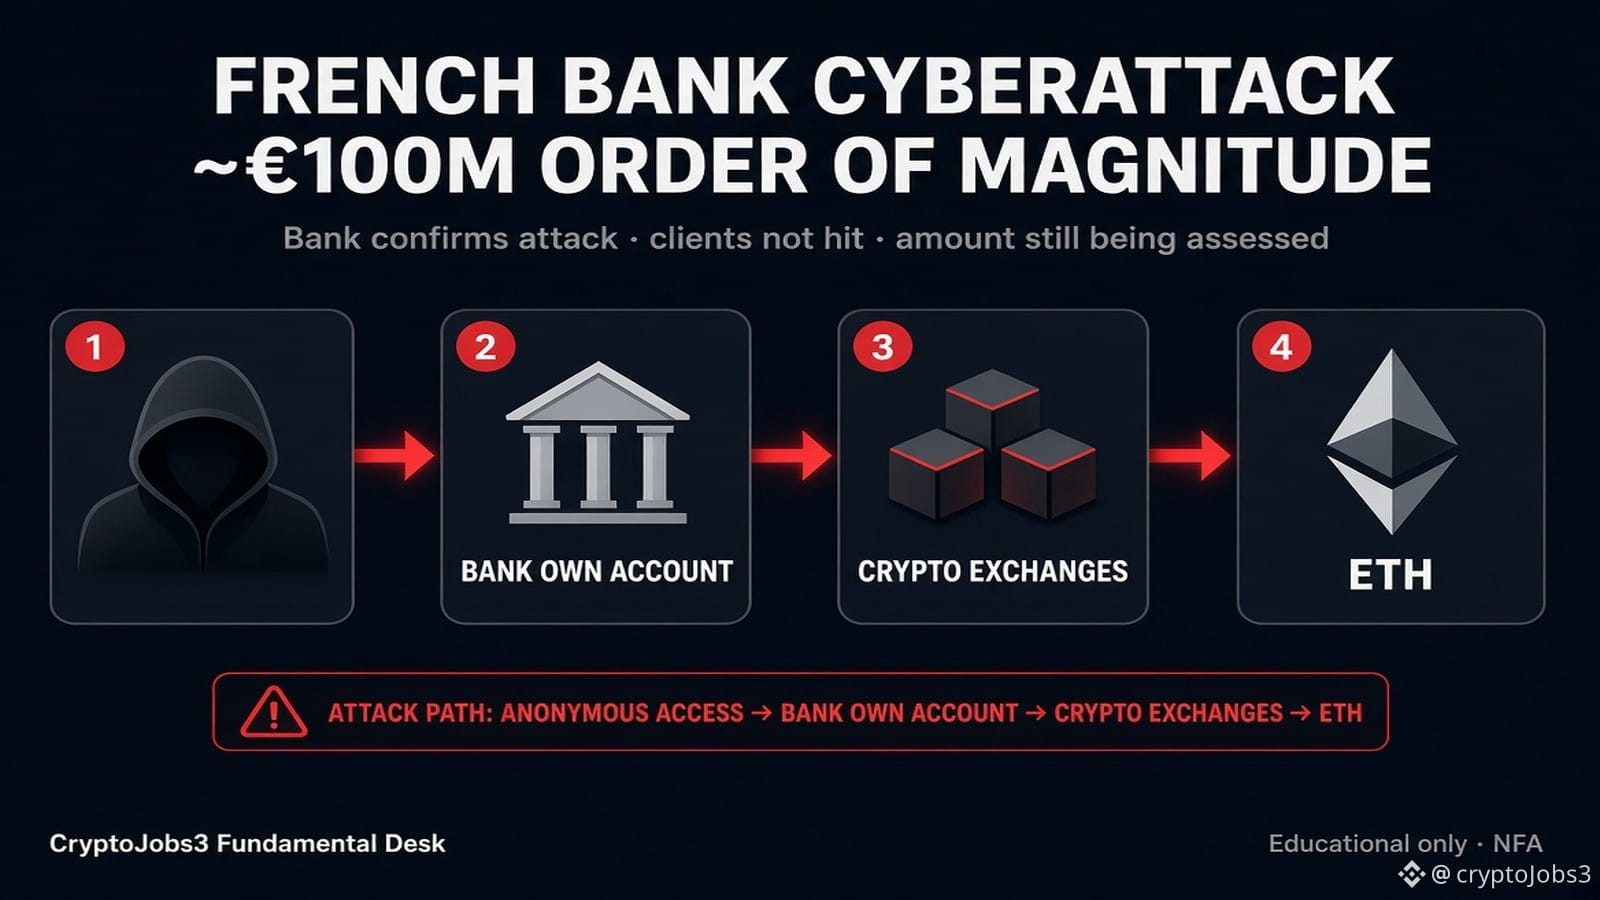
Crédit Mutuel Arkéa confirms a CYBERATTACK.
Fraudulent transactions hit the bank's own account, not client accounts.
Incident contained. No losses for clients.
Around €100M according to AFP.
The bank confirms the order of magnitude, not the exact figure.
Part of the funds may have been blocked.
Paris prosecutors have opened an investigation.
Fortuneo as the entry point: officially denied.
The attackers reportedly went through a service provider's platform.
Lesson: whoever holds the keys carries the risk.
Here the clients are covered.
On chain, transparency made part of the flows traceable.
(Source: Arkéa statement, AFP)
Educational only, NFA.
#bank #Hack #CryptoNewss
FLASH | 🚨
Crédit Mutuel Arkéa confirms a CYBERATTACK.
Fraudulent transactions hit the bank's own account, not client accounts.
Incident contained. No losses for clients.
Around €100M according to AFP.
The bank confirms the order of magnitude, not the exact figure.
Part of the funds may have been blocked.
Paris prosecutors have opened an investigation.
Fortuneo as the entry point: officially denied.
The attackers reportedly went through a service provider's platform.
Lesson: whoever holds the keys carries the risk.
Here the clients are covered.
On chain, transparency made part of the flows traceable.
(Source: Arkéa statement, AFP)
Educational only, NFA.
#bank #Hack #CryptoNewss
Crédit Mutuel Arkéa confirms a CYBERATTACK.
Fraudulent transactions hit the bank's own account, not client accounts.
Incident contained. No losses for clients.
Around €100M according to AFP.
The bank confirms the order of magnitude, not the exact figure.
Part of the funds may have been blocked.
Paris prosecutors have opened an investigation.
Fortuneo as the entry point: officially denied.
The attackers reportedly went through a service provider's platform.
Lesson: whoever holds the keys carries the risk.
Here the clients are covered.
On chain, transparency made part of the flows traceable.
(Source: Arkéa statement, AFP)
Educational only, NFA.
#bank #Hack #CryptoNewss
丨BTC丨:
i have some opinion to you about the challenge of copy tade into 3x
No pressure bro. 3x is the target, I know. But even if we get a safe 2x, that's already massive. Play safe, don't force trades for the 3x. Safe 2x > risky 3x.
3
2
3.2k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#HotCPIDecemberHikePriced
278,023 vues
2,971 mentions
2
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
4,304 vues
36 mentions
3
#StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
14,969 vues
124 mentions
4
#AnthropicRejectsIPODelayValuationinQuestion
339,289 vues
3,041 mentions
5
#BitcoinETFsLose$1.6BInNovember
3,461 vues
21 mentions
6
#AnthropicDisclosesOver$10BNewComputeDeals
1,267 vues
22 mentions
7
#CoreWeaveJumps10%On168%RevenueGrowth
11,576 vues
350 mentions
8
#CanNvidiaEarningsEaseMarketConcerns?
93,124 vues
1,275 mentions
9
#BarclaysRaisesBlackRockBitcoinETFStake48%
10,363 vues
254 mentions
10
#BitmineReports$6.3BFiscal2026Loss
6,418 vues
20 mentions