

#defisecurity
defisecurity
128,584 vues
678 mentions
Populaire
Récents

La gouvernance achetée en une seule transaction — c’est ce qui est arrivé à X100 samedi soir, et je n’arrête pas de penser au peu d’obstacles qui se dressaient devant les attaquants.
Les attaquants ont utilisé un prêt éclair pour s’emparer de deux des trois sièges du « Sénat » de X100, puis ont créé, soumis au vote et exécuté des propositions au cours de la même transaction — vendant des jetons de trésorerie dans un pool qu’ils venaient de créer et détruisant la position de liquidité du projet. Au moment de son alerte, Blockaid signalait que l’attaque était toujours en cours, avec environ 4,85 millions de dollars en USDT réalisés.
La faille tient à la conception elle-même : le pouvoir de vote était pris en compte dès le gel des jetons, sans instantané, sans période de détention et sans verrouillage temporel. X s’est effondré d’environ 96,5 % ce jour-là.
Le marché était déjà en baisse — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — il ne s’agissait pas d’une réaction à ce petit jeton. La leçon dépasse X100 : toute DAO qui permet à des votes fraîchement achetés d’être exécutés instantanément n’est qu’à un prêt éclair de subir le même sort. Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement.
Quelle protection devrait être non négociable pour les DAO après cet incident : les instantanés, les verrouillages temporels, ou les deux ?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
·
--
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
{spot}(XAUTUSDT)
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
232

Voir la traduction
🚨 $ETH SECURITY ALERT: ATTACK WAVES MIRROR A GLOBAL PANDEMIC 🦈
📊 Attackers are now sweeping through the crypto space with the intensity of a pandemic, turning on‑chain breaches into an early warning system for the broader internet. 🪙 Small DeFi projects with thin security nets are the low‑hanging fruit, while heavyweight protocols are deploying AI shields to harden their perimeters. ⚡ This divergence creates a clear liquidity gap: smart money is already repositioning, scouting for resilient assets before the next wave hits.
💡 The pattern suggests a spill‑over effect—once the traditional web feels the pressure, we’ll see a cascade of cross‑industry exploits. 👇 Are you auditing your exposure before the next sweep hits your portfolio?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
3

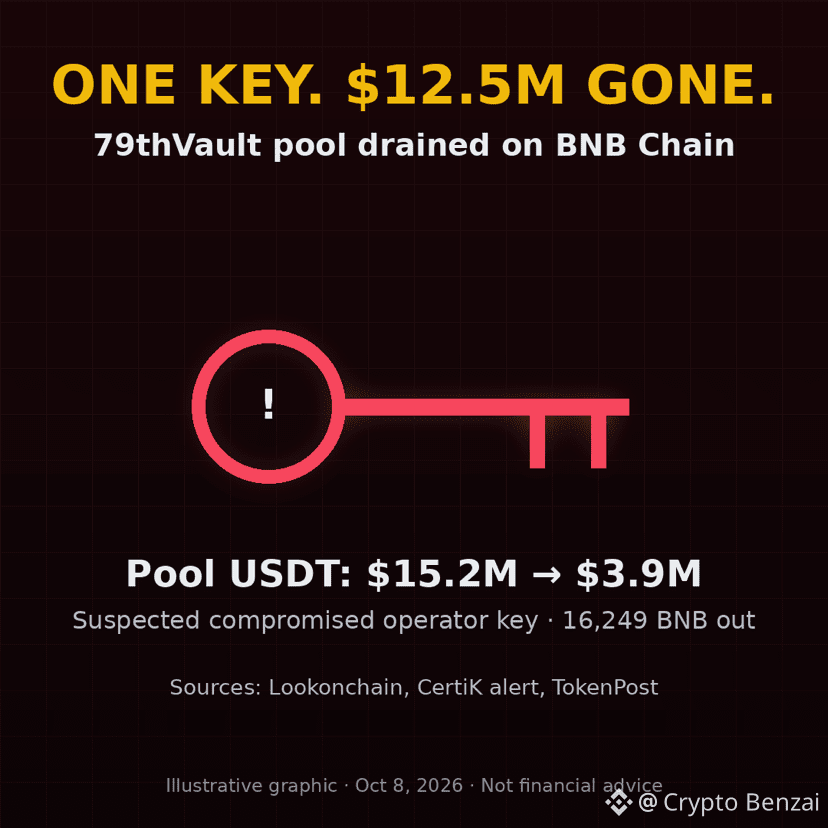
Une seule clé, 12,5 M$ envolés : 79thVault vidé sur BNB Chain
Un portefeuille doté de privilèges d’administration spéciaux sur le jeton 79AU a retiré 2,01 M de jetons de son pool PancakeSwap, puis les a revendus dans le pool. Les réserves d’USDT du pool sont ainsi passées de 15,2 M$ à 3,9 M$, et l’attaquant est reparti avec 16 249 $BNB (environ 12,5 M$). Lookonchain et CertiK soupçonnent une fuite de la clé d’un opérateur. L’équipe a révoqué ce rôle et proposé une prime de 10 %. La leçon à retenir : vérifiez qui détient les clés d’administration avant de vous lancer.
Vérifiez-vous les autorisations des jetons avant d’acheter ?
#DeFiSecurity #BNBChain #CryptoSafety
61

·
--
🚨 6 M$ drainés d’un coffre (vault) de Base contrôlé par un Safe à 7 signataires — les propriétaires restent inconnus. 1 783 wstETH ont été déplacés, tandis que les contrats Base et Aave n’ont pas été touchés. Cela pointe vers une compromission de clé privée ou un risque interne, et non vers un échec du protocole. Les détenteurs d’ETH devraient surveiller des sorties discrètes similaires sur les L2. Ce signal pourrait-il indiquer une hausse des risques de conservation (custody) dans la DeFi ?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
26

🚨 Le protocole d’Intents NEAR identifie le pirate et lui accorde un délai de 48 heures
Le protocole décentralisé NEAR Intents a annoncé être parvenu à identifier la personne responsable de la dernière intrusion, à l’origine du vol d’environ 3,8 millions de dollars.
L’administration a accordé au pirate un délai de 48 heures pour restituer les fonds, en précisant qu’elle engagerait les démarches judiciaires nécessaires en cas de non-réponse.
━━━━━━━━━━━━━━
📊 Impact : 📈 Élevé
🏷️ DEFI
#NEARProtocol #DeFiSecurity #BlockchainNews #CryptoCrime
📰 Source : cointelegraph.com
115
·
--
🚨 Un adaptateur Aave tiers a été exploité, drainant ~114 ETH depuis des portefeuilles multisig Safe compromis. Le cœur d’Aave v3 reste sécurisé ; la faille se situait dans l’intégration de FlashLoopAdapter. Cela met en évidence les risques liés aux outils DeFi périphériques, même lorsque les protocoles de base sont solides. Les traders devraient auditer les contrats tiers avant d’interagir avec des stratégies de rendement.
À quel point le risque de la chaîne d’approvisionnement DeFi est-il profond ?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
À quel point le risque de la chaîne d’approvisionnement DeFi est-il profond ?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
21

Un autre exploit DeFi à surveiller
Un FlashLoopAdapter personnalisé gérant des positions sur Aave v3 a été exploité sur Ethereum, entraînant une perte de 305 000 $ sur deux portefeuilles Safe après qu’un attaquant ait contourné les contrôles d’accès.
#Aave #DeFiSecurity
Un autre exploit DeFi à surveiller
Un FlashLoopAdapter personnalisé gérant des positions sur Aave v3 a été exploité sur Ethereum, entraînant une perte de 305 000 $ sur deux portefeuilles Safe après qu’un attaquant ait contourné les contrôles d’accès.
#Aave #DeFiSecurity
Un FlashLoopAdapter personnalisé gérant des positions sur Aave v3 a été exploité sur Ethereum, entraînant une perte de 305 000 $ sur deux portefeuilles Safe après qu’un attaquant ait contourné les contrôles d’accès.
#Aave #DeFiSecurity
95
·
--
🚨 Les « intents » NEAR affirme avoir identifié le pirate à l’origine de l’exploit de 3,8 M$ et a lancé un ultimatum de 48 heures pour exiger le retour des fonds. Bien que la récupération reste incertaine, la transparence pourrait restaurer une partie de la confiance dans la posture de sécurité du protocole. Les traders surveillent les signaux on-chain d’un mouvement des fonds ou d’une action du développeur. Cette mesure pourra-t-elle dissuader de futures attaques sur les plateformes DeFi ?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
68
·
--
🚨 Intentions NEAR exploitées pour 3,8 M$ à cause d’un bug impactant les dépôts/retraits inter-chaînes. L’équipe s’engage à rembourser intégralement. Met en lumière les risques de sécurité persistants dans l’infrastructure DeFi. Le marché pourrait connaître une volatilité à court terme alors que la confiance est mise à l’épreuve. Comment NEAR va-t-il reconquérir la confiance des utilisateurs après cette brèche ?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
34
Encore un jour, encore une exploitation
Les intentions NEAR viennent d’être touchées par une exploitation de 3,8 millions de dollars. C’est simplement plus de carburant pour le feu allumé l’an dernier, déjà alimenté par d’énormes défaillances de sécurité dans tout l’écosystème.
#NearProtocol #DeFiSecurity
Les intentions NEAR viennent d’être touchées par une exploitation de 3,8 millions de dollars. C’est simplement plus de carburant pour le feu allumé l’an dernier, déjà alimenté par d’énormes défaillances de sécurité dans tout l’écosystème.
#NearProtocol #DeFiSecurity
55
·
--
🚨 Des tentatives de swap du hackeur sur Bitget dépassent 50 M$, mettant à l’épreuve la conception permissionless des NEAR Intents. La plupart des fonds bloqués ont été redirigés via d’autres fournisseurs, soulignant la résilience, mais soulevant des questions sur la sécurité réelle en situation de forte pression. Le marché pourrait réévaluer sa confiance dans les couches basées sur les intents au fur et à mesure que la sophistication des exploits augmente.
Comment NEAR concilie-t-il l’ouverture et la défense contre les attaques à grande échelle ?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
Comment NEAR concilie-t-il l’ouverture et la défense contre les attaques à grande échelle ?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
61
·
--
🚨 Intents NEAR bloqués liés à des hackers de Bitget pour 50 M$, illustrant une défense on-chain proactive. Contrairement à la position neutre de THORChain, cela met en avant une approche axée sur la sécurité, susceptible de renforcer la confiance dans l’écosystème de NEAR. Le marché pourrait y voir un signal haussier pour l’intégrité du protocole.
En quoi la censure sélective affecte-t-elle les idéaux de décentralisation à long terme ?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
En quoi la censure sélective affecte-t-elle les idéaux de décentralisation à long terme ?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
153
·
--
🚨 Des escrocs ont imité le GIWA L2 avec un faux RPC, un pont et un Chain ID 9134, trompant 1 333 portefeuilles pour qu’ils envoient 767 ETH avant de vider les fonds. Cela met en évidence la sophistication croissante des exploits DeFi visant les attentes liées aux solutions de couche 2. Vérifiez toujours les contrats réseau et les RPC—ne vous fiez jamais uniquement à l’interface. Jusqu’où ce terrier de lapin va-t-il ? #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
13
·
--
🚨 Des escrocs ont déployé une fausse chaîne L2 Ethereum soutenue par Giwa et dérobé plus de 760 ETH aux utilisateurs. DYORSWAP a détecté la fraude et lancé un processus d’indemnisation. Cet incident met en évidence les risques croissants dans les écosystèmes L2 et la nécessité de vérifier rigoureusement les contrats avant de transférer des fonds vers une autre chaîne. Les traders devraient vérifier l’authenticité des chaînes et éviter les bridges non vérifiés.
Comment les utilisateurs peuvent-ils mieux repérer les faux déploiements L2 avant de connecter leur portefeuille ?
#SécuritéDeFi
$ETH #TradingSignal #AnalyseCrypto
Comment les utilisateurs peuvent-ils mieux repérer les faux déploiements L2 avant de connecter leur portefeuille ?
#SécuritéDeFi
$ETH #TradingSignal #AnalyseCrypto
32
LayerZero fait face à de fortes pressions : un immense procès de 292 M$ met à l’épreuve son architecture de sécurité essentielle, à la suite de l’exploit rsETH de KelpDAO. Alors que près de 15 Md$ quittent le protocole et que les atteintes à la réputation s’aggravent, la bataille juridique dépasse le simple cadre d’un litige financier : elle met la confiance omnichaîne à l’épreuve. L’infrastructure inter-chaînes doit privilégier une validation irréprochable, sinon le capital des utilisateurs continuera de fuir. La sécurité est tout en DeFi. #LayerZero #DeFiSecurity #CryptoNews
LayerZero fait face à de fortes pressions : un immense procès de 292 M$ met à l’épreuve son architecture de sécurité essentielle, à la suite de l’exploit rsETH de KelpDAO. Alors que près de 15 Md$ quittent le protocole et que les atteintes à la réputation s’aggravent, la bataille juridique dépasse le simple cadre d’un litige financier : elle met la confiance omnichaîne à l’épreuve. L’infrastructure inter-chaînes doit privilégier une validation irréprochable, sinon le capital des utilisateurs continuera de fuir. La sécurité est tout en DeFi. #LayerZero #DeFiSecurity #CryptoNews
36
⚖️ La sécurité DeFi au premier plan après l’exploit de l’oracle d’Ostium qui interrompt les échanges : les oracles restent une vulnérabilité critique dans la finance décentralisée
Le 16 juillet 2026, des sociétés de sécurité signalent un exploit d’oracle s’élevant à plusieurs millions de dollars chez Ostium, forçant le protocole à suspendre les échanges. L’incident met en évidence des défis de sécurité persistants dans la DeFi. Bitcoin $BTC trades à 64 557 $ alors que le marché évalue les implications.
La manipulation d’oracles est un vecteur d’attaque récurrent dans la DeFi. Ethereum $ETH à 1 917 $ héberge la majorité des protocoles DeFi et pourrait attirer davantage l’attention sur des solutions de sécurité liées aux oracles.
L’exploit d’Ostium s’ajoute à une liste d’attaques d’oracles très médiatisées, soulignant la nécessité d’une infrastructure de données décentralisée robuste.
📌 À retenir :
L’exploit d’oracle d’Ostium met en lumière des défis persistants en matière de sécurité DeFi. L’intégrité des oracles demeure essentielle pour la sécurité du protocole et la confiance des utilisateurs.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
31
📰 Ostium suspend les échanges après un exploit Oracle à plusieurs millions de dollars : un incident de sécurité soulève des inquiétudes
Le 16 juillet 2026, Ostium suspend les échanges alors que des sociétés de sécurité signalent un exploit Oracle d’un montant de plusieurs millions de dollars. L’incident soulève des questions sur la sécurité des oracles dans la finance décentralisée. Bitcoin $BTC trades s’échange à 64 557 $ pendant que le marché dans son ensemble assimile la nouvelle.
Les exploits d’oracles constituent un défi récurrent en DeFi, les attaquants manipulant les flux de prix. Ethereum $ETH at 1 917 $ héberge de nombreux protocoles qui dépendent d’une infrastructure d’oracle.
L’incident d’Ostium met en évidence la nécessité de conceptions d’oracles robustes, incluant des sources de données décentralisées et des flux de prix résistants à la manipulation.
📌 À retenir :
La pause liée à l’exploit d’oracle d’Ostium souligne les défis de sécurité en DeFi. Une conception d’oracle robuste demeure essentielle pour la sécurité du protocole.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
35
Vérifié
🚨 DERNIÈRE MINUTE !!!
HACKER DE LA CORÉE DU NORD A LAVÉ 220 MILLIONS USD DANS L'ATTAQUE DE KELP DAO — LA FENÊTRE DE RÉCUPÉRATION EST PRESQUE FERMÉE 💀
Les données on-chain confirment que le groupe de hackers TraderTraitor (attribué à la Corée du Nord) a blanchi presque la totalité des 220 millions USD via des canaux hautement sécurisés comme THORChain, Wasabi, Tornado Cash et Umbra 🛠
Il ne reste plus qu'environ 1,7 million USD dans le wallet d'origine du hacker — la plupart des traces de transactions ont été effacées, rendant presque nulle la possibilité de retrouver et de récupérer les actifs directement 📊
C'est l'un des cas de blanchiment d'argent crypto les plus organisés à ce jour, montrant la capacité technique de plus en plus sophistiquée des groupes de hackers soutenus par des États ⚠️
220 millions USD ont totalement disparu. Cet incident soulève à nouveau des questions sur les limites des outils de traçage on-chain face aux mixeurs et aux ponts cross-chain intentionnels.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
597

Le Ledger XRP dit "Pas de Flash Loans ici"
Une nouvelle proposition de mise à niveau de XRPL comprend une note franche : les attaques par flash loan ne peuvent pas se produire sur le Ledger XRP car les transactions ne peuvent pas enchaîner plusieurs actions ensemble. Une transaction, une action. Terminé.
Le DeFi d'Ethereum a perdu des milliards à cause des exploits de flash loan. Le design de XRPL élimine complètement ce vecteur d'attaque. Le hic, c'est que vous perdez aussi les flash loans pour l'arbitrage et les liquidations rapides. Avec plus de 3 milliards de dollars en actifs tokenisés déjà sur XRPL, certaines équipes parient que la sécurité l'emporte sur la vitesse.
Les banques interviennent, la géopolitique s'intensifie, les marchés des paris explosent, et les blockchains font des choix de design difficiles. Les institutions veulent de la sécurité. Les traders veulent des options. Les builders choisissent leur camp.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
147
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
3.3M vues
163,905 mentions
2
#EarningsSeason
5.5M vues
26,784 mentions
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
561 vues
23 mentions
4
#BitmineAdds10452ETH
7,689 vues
184 mentions
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
6,292 vues
173 mentions
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
5,871 vues
113 mentions
7
#RippleWinsFullApprovalAsNationalTrustBank
5,367 vues
119 mentions
8
#AkashSelectsSolanaAsMigrationTarget
3,144 vues
49 mentions
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
200 vues
17 mentions
10
#AnthropicTTMRevenueGrewAbout1200%
56,774 vues
579 mentions