
#container
container
105 vues
7 mentions
Populaire
Récents

Voir la traduction
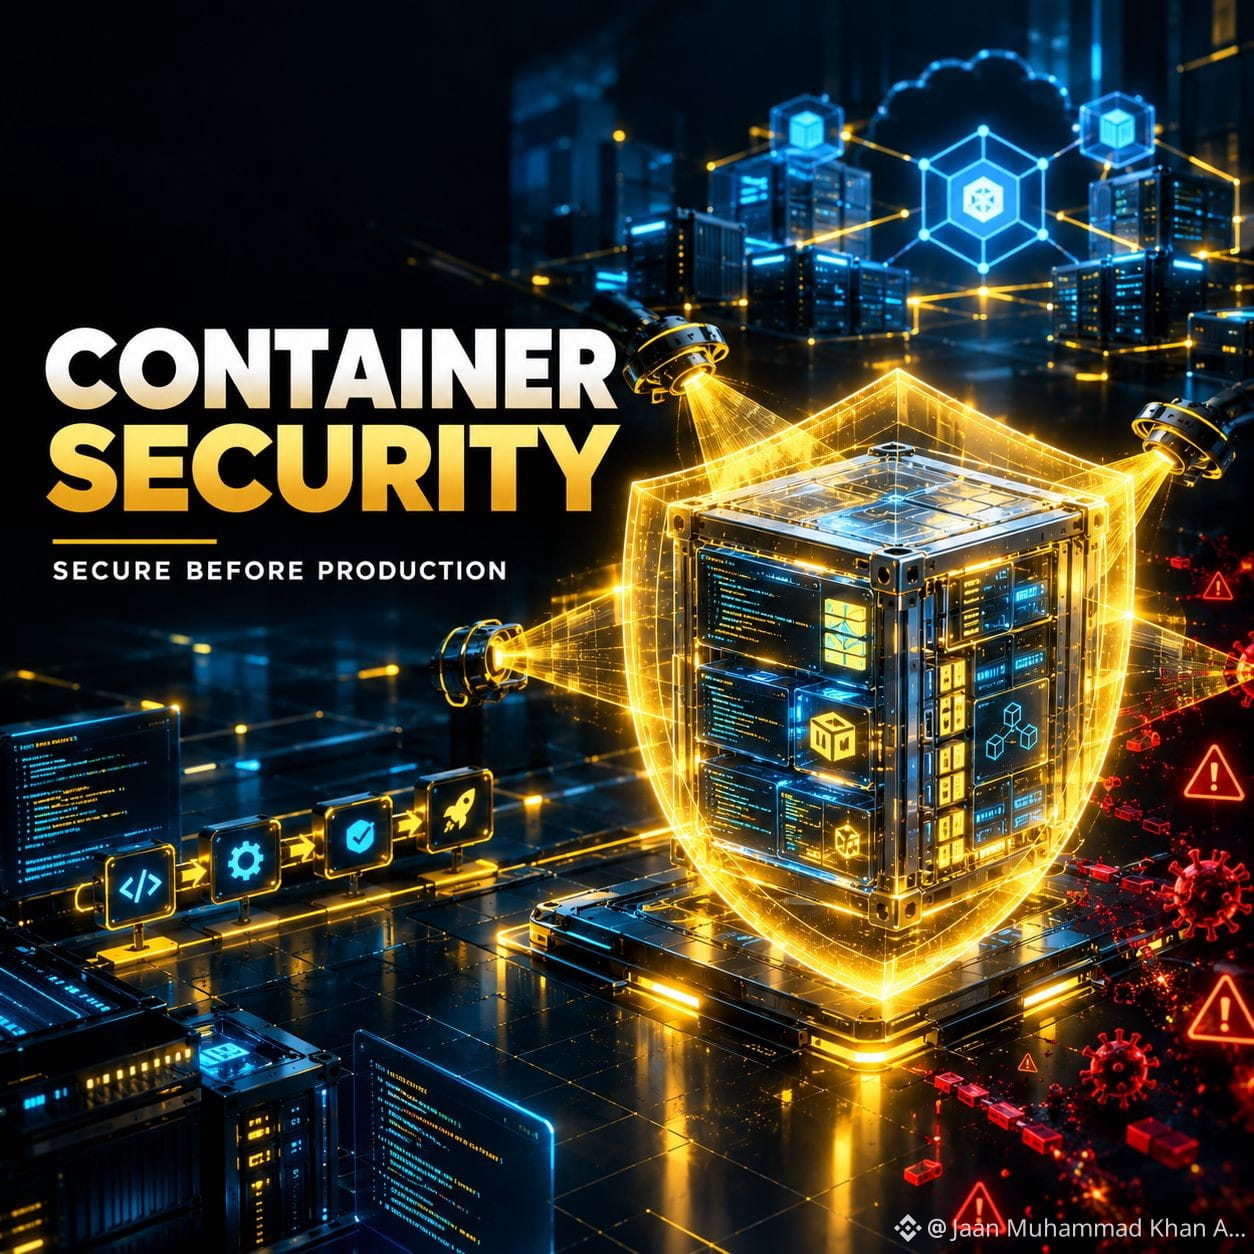
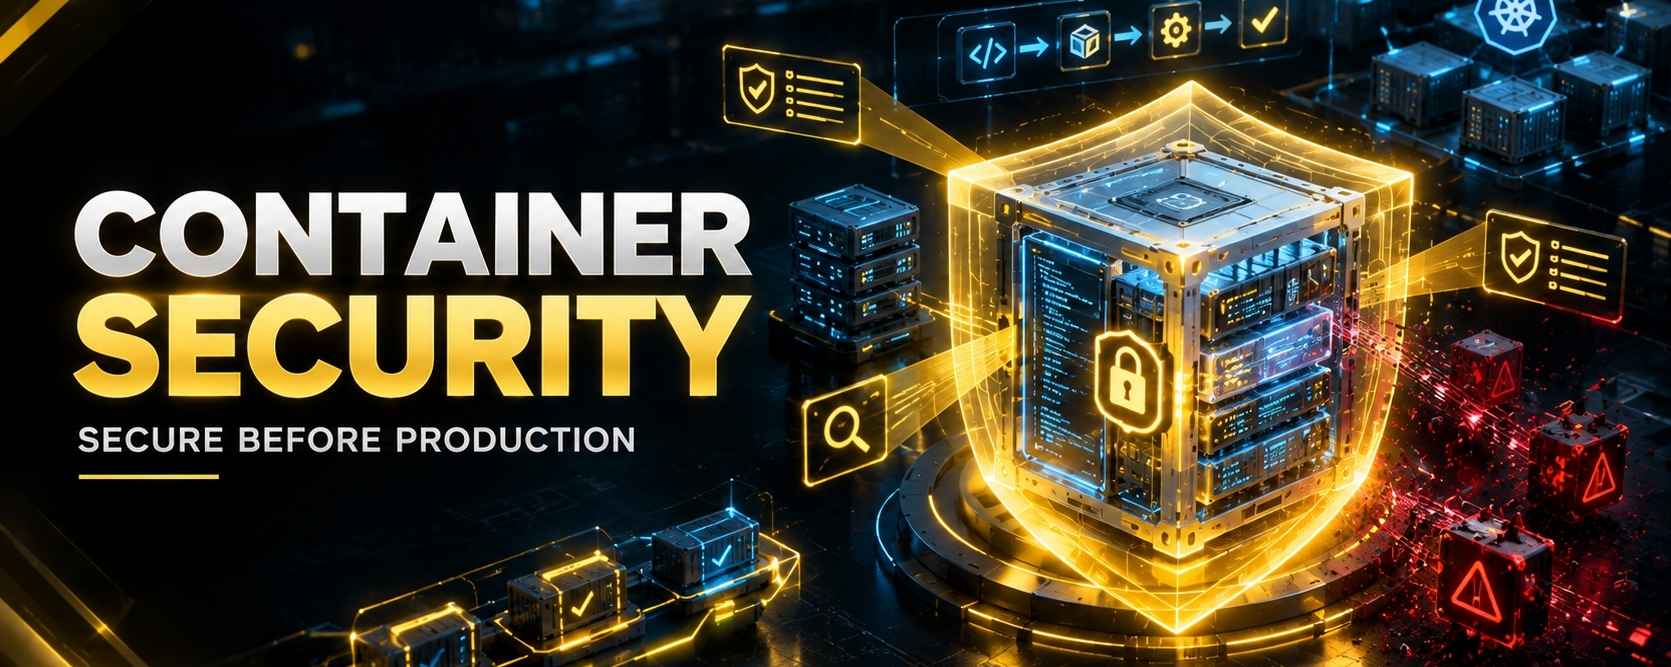
🐳 CONTAINER SECURITY: FROM IMAGE TO PRODUCTION 🔐
Containers make modern software delivery faster and more consistent—but they are not automatically secure.
A vulnerable image can carry security problems into production.
Security should therefore follow the entire lifecycle:
Code → Dependencies → Image → Registry → Deployment → Runtime
🔍 5 AREAS TO WATCH
1️⃣ Dependencies
Outdated or vulnerable packages can remain inside a container image. Scan dependencies during development and CI/CD.
2️⃣ Base Images
Use trusted, minimal, and regularly updated base images. Scan them for known vulnerabilities.
3️⃣ Secrets
Avoid putting API keys, passwords, tokens, or cloud credentials inside images. Manage sensitive credentials separately.
4️⃣ Privileges
Give containers only the permissions they need. Least privilege can reduce the impact of a compromised workload.
5️⃣ Image Sources
Don't blindly deploy untrusted images. Use controlled and trusted image sources and registries.
🛡️ SECURITY THROUGH THE PIPELINE
A practical workflow can be:
Code → SAST → Dependency Scan → Build → Image Scan → SBOM → Registry Controls → Deployment → Runtime Monitoring
This makes security a continuous process rather than a final checkpoint.
☁️ CONTAINERS + KUBERNETES
When containers run on Kubernetes, additional controls become important, including:
🔐 Identity & access
🌐 Network policies
🔑 Secrets management
⚙️ Workload security
📊 Runtime monitoring
💡 MY TAKEAWAY
Container security isn't just about scanning an image once.
It's about securing the complete lifecycle:
Build securely → Scan continuously → Deploy carefully → Monitor constantly.
Which area deserves the most attention?
🐳 Images
🔐 Secrets
👤 Privileges
📊 Runtime security
#container
🐳 CONTAINER SECURITY: FROM IMAGE TO PRODUCTION 🔐
Containers make modern software delivery faster and more consistent—but they are not automatically secure.
A vulnerable image can carry security problems into production.
Security should therefore follow the entire lifecycle:
Code → Dependencies → Image → Registry → Deployment → Runtime
🔍 5 AREAS TO WATCH
1️⃣ Dependencies
Outdated or vulnerable packages can remain inside a container image. Scan dependencies during development and CI/CD.
2️⃣ Base Images
Use trusted, minimal, and regularly updated base images. Scan them for known vulnerabilities.
3️⃣ Secrets
Avoid putting API keys, passwords, tokens, or cloud credentials inside images. Manage sensitive credentials separately.
4️⃣ Privileges
Give containers only the permissions they need. Least privilege can reduce the impact of a compromised workload.
5️⃣ Image Sources
Don't blindly deploy untrusted images. Use controlled and trusted image sources and registries.
🛡️ SECURITY THROUGH THE PIPELINE
A practical workflow can be:
Code → SAST → Dependency Scan → Build → Image Scan → SBOM → Registry Controls → Deployment → Runtime Monitoring
This makes security a continuous process rather than a final checkpoint.
☁️ CONTAINERS + KUBERNETES
When containers run on Kubernetes, additional controls become important, including:
🔐 Identity & access
🌐 Network policies
🔑 Secrets management
⚙️ Workload security
📊 Runtime monitoring
💡 MY TAKEAWAY
Container security isn't just about scanning an image once.
It's about securing the complete lifecycle:
Build securely → Scan continuously → Deploy carefully → Monitor constantly.
Which area deserves the most attention?
🐳 Images
🔐 Secrets
👤 Privileges
📊 Runtime security
#container
Containers make modern software delivery faster and more consistent—but they are not automatically secure.
A vulnerable image can carry security problems into production.
Security should therefore follow the entire lifecycle:
Code → Dependencies → Image → Registry → Deployment → Runtime
🔍 5 AREAS TO WATCH
1️⃣ Dependencies
Outdated or vulnerable packages can remain inside a container image. Scan dependencies during development and CI/CD.
2️⃣ Base Images
Use trusted, minimal, and regularly updated base images. Scan them for known vulnerabilities.
3️⃣ Secrets
Avoid putting API keys, passwords, tokens, or cloud credentials inside images. Manage sensitive credentials separately.
4️⃣ Privileges
Give containers only the permissions they need. Least privilege can reduce the impact of a compromised workload.
5️⃣ Image Sources
Don't blindly deploy untrusted images. Use controlled and trusted image sources and registries.
🛡️ SECURITY THROUGH THE PIPELINE
A practical workflow can be:
Code → SAST → Dependency Scan → Build → Image Scan → SBOM → Registry Controls → Deployment → Runtime Monitoring
This makes security a continuous process rather than a final checkpoint.
☁️ CONTAINERS + KUBERNETES
When containers run on Kubernetes, additional controls become important, including:
🔐 Identity & access
🌐 Network policies
🔑 Secrets management
⚙️ Workload security
📊 Runtime monitoring
💡 MY TAKEAWAY
Container security isn't just about scanning an image once.
It's about securing the complete lifecycle:
Build securely → Scan continuously → Deploy carefully → Monitor constantly.
Which area deserves the most attention?
🐳 Images
🔐 Secrets
👤 Privileges
📊 Runtime security
#container
55
Article
📦 SÉCURITÉ DES CONTENEURS🐳 Sécurité des conteneurs : sécuriser les applications, de l’image à la production
Les conteneurs ont transformé le développement logiciel moderne.
Ils permettent aux développeurs d’empaqueter des applications et des dépendances dans des environnements portables, capables de fonctionner de manière cohérente sur différents systèmes.
Mais les conteneurs ne sont pas automatiquement sécurisés.
Une image de conteneur vulnérable peut faire entrer directement des problèmes de sécurité en production.
C’est pourquoi la sécurité des conteneurs doit commencer avant le déploiement.
🔍 Où la sécurité des conteneurs peut échouer ?
Pensez au cycle de vie du conteneur :
📦 SÉCURITÉ DES CONTENEURS
🐳 Sécurité des conteneurs : sécuriser les applications, de l’image à la production
Les conteneurs ont transformé le développement logiciel moderne.
Ils permettent aux développeurs d’empaqueter des applications et des dépendances dans des environnements portables, capables de fonctionner de manière cohérente sur différents systèmes.
Mais les conteneurs ne sont pas automatiquement sécurisés.
Une image de conteneur vulnérable peut faire entrer directement des problèmes de sécurité en production.
C’est pourquoi la sécurité des conteneurs doit commencer avant le déploiement.
🔍 Où la sécurité des conteneurs peut échouer ?
Pensez au cycle de vie du conteneur :
Les conteneurs ont transformé le développement logiciel moderne.
Ils permettent aux développeurs d’empaqueter des applications et des dépendances dans des environnements portables, capables de fonctionner de manière cohérente sur différents systèmes.
Mais les conteneurs ne sont pas automatiquement sécurisés.
Une image de conteneur vulnérable peut faire entrer directement des problèmes de sécurité en production.
C’est pourquoi la sécurité des conteneurs doit commencer avant le déploiement.
🔍 Où la sécurité des conteneurs peut échouer ?
Pensez au cycle de vie du conteneur :
78
Salim al-Hamdani-BTC
·
--
https://app.binance.com/uni-qr/pay-events_FKKx5zfV?utm_medium=web_share_copy
#افتح_الرابط_واحصل_على_المكافأة
#ظرفك_الأحمر
BPL7R0PEKT
#افتح_الرابط_واحصل_على_المكافأة
#ظرفك_الأحمر
BPL7R0PEKT
2
154
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BTCBreaks80K
60,722 vues
1,382 mentions
2
#比特币突破8万
58,330 vues
210 mentions
3
#BuffettBecomesBerkshireChairmanEmeritus
14,166 vues
476 mentions
4
#ZcashSpotETFTops$230MMonthlyInflow
4,151 vues
70 mentions
5
#HYPEJumpsOver11%
60,513 vues
1,057 mentions
6
#ZcashDevelopersTargetNU7MainnetActivationNov5
26,772 vues
512 mentions
7
#BitcoinSpotETFsNetInflow$159M
23,540 vues
100 mentions
8
#HKMAPlansWholesaleCBDCByYearEnd
44,292 vues
913 mentions
9
#NEARSurges26%Past$3.45
21,308 vues
148 mentions
10
#BOJHikesRatesTo31YearHigh
77,849 vues
1,303 mentions