
#coldcardexploitattackerscontrol1366btc
coldcardexploitattackerscontrol1366btc
43,060 vues
295 mentions
Populaire
Récents
·
--
Haussier
#coldcardexploitattackerscontrol1366btc
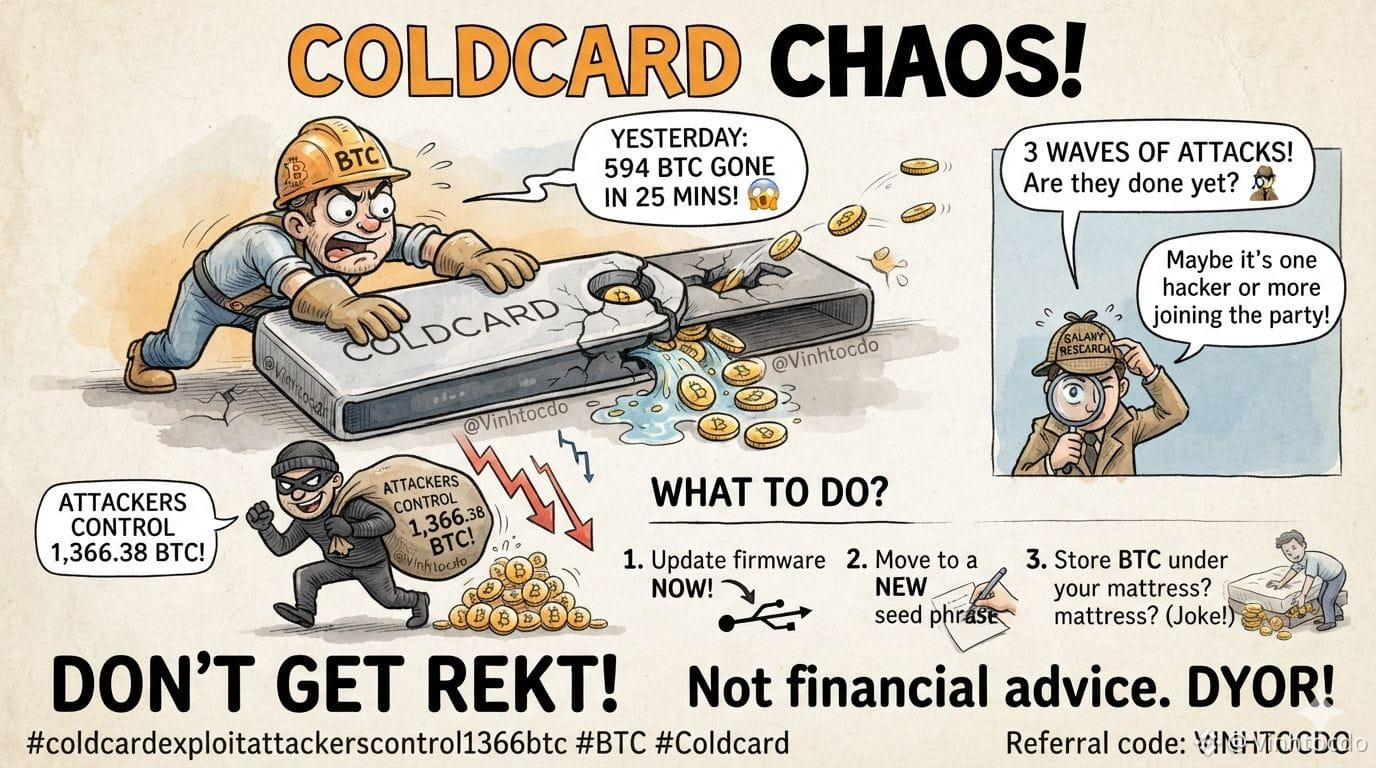
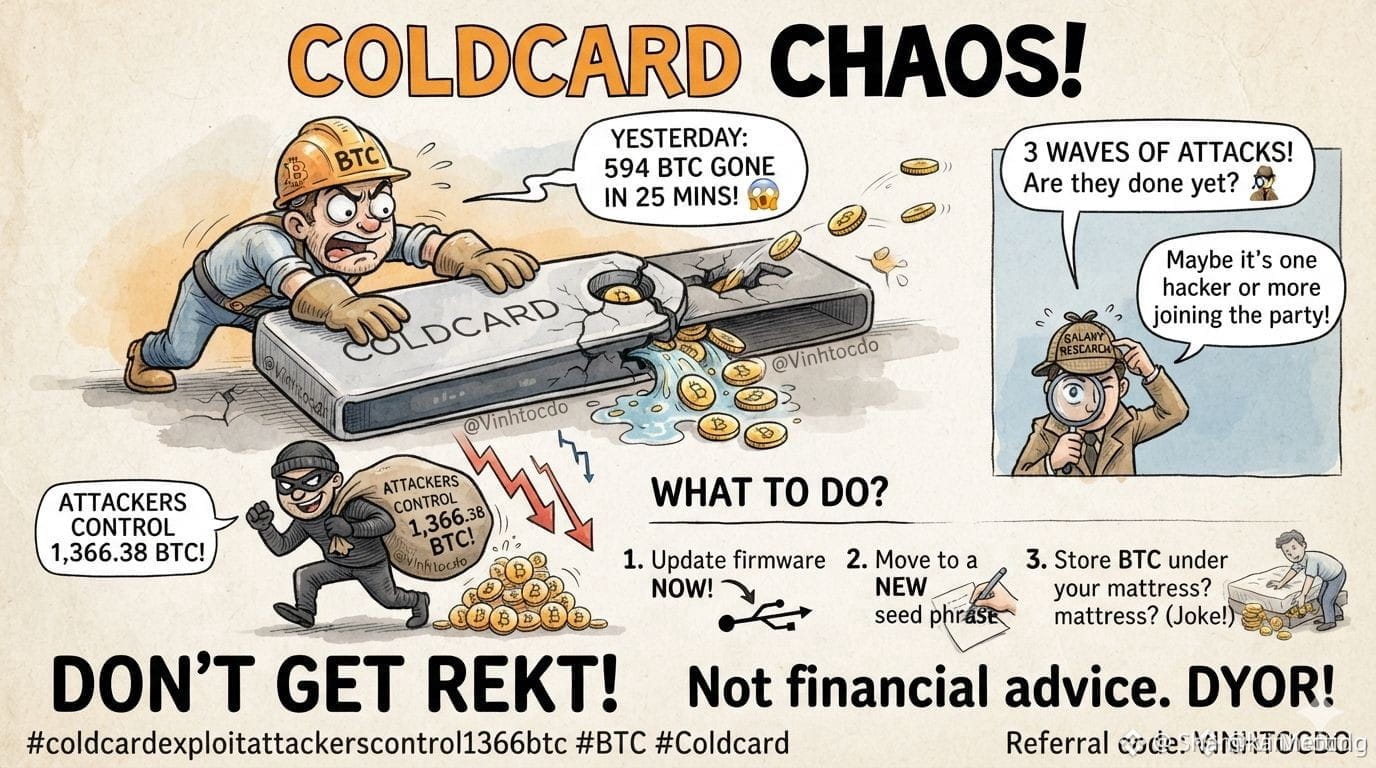
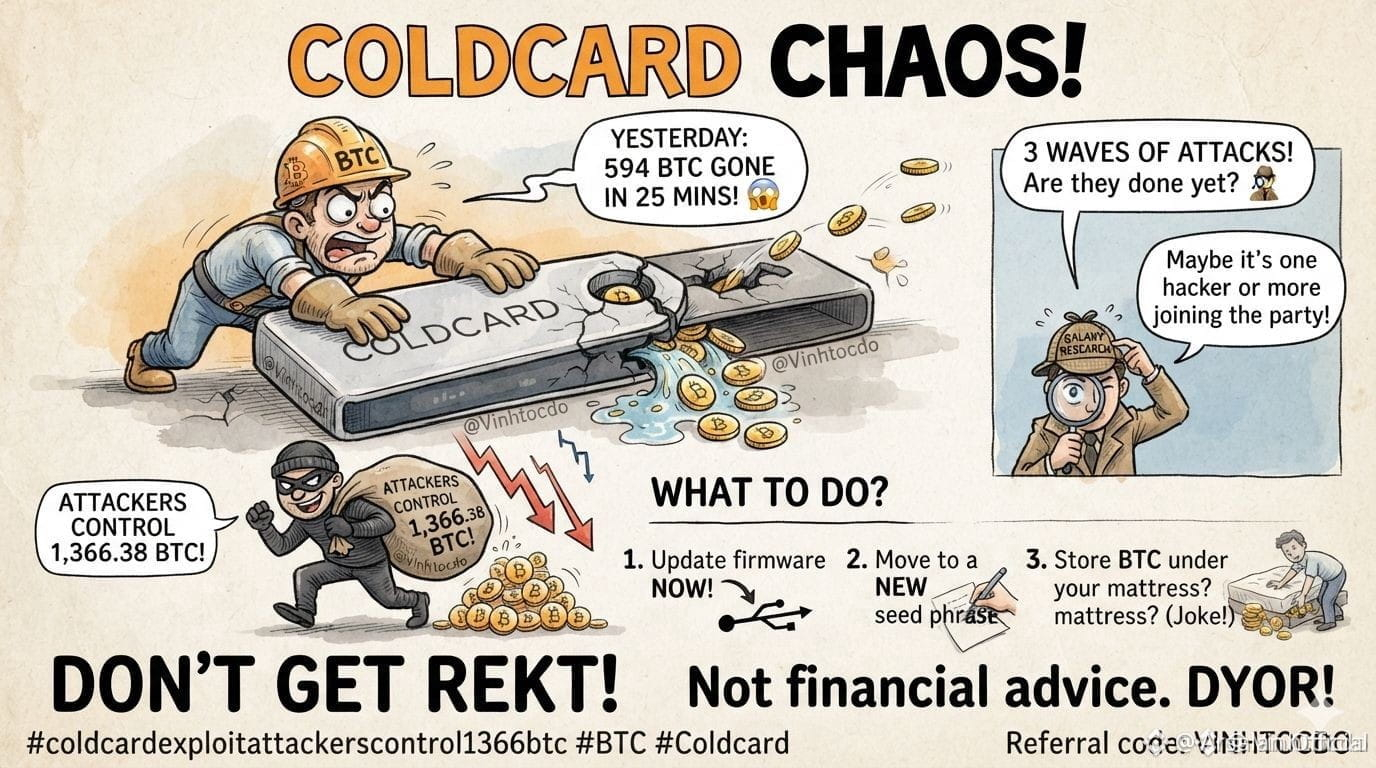
Hier : 594 BTC disparus en 25 minutes. 😱
Aujourd’hui : Les attaquants contrôlent 1 366,38 BTC ! 📉📉📉
Galaxy Research affirme qu’il s’agit officiellement de 3 vagues d’attaques. Est-ce que c’est fini ? 🕵️♂️ Peut-être que c’est un seul hacker avec un meilleur outil, ou que d’autres se sont joints à la fête ! Total chaos pour les utilisateurs de Coldcard depuis mars 2021. 💸
Que faire ? Mettez à jour le firmware MAINTENANT, passez à une NOUVELLE phrase de seed, ou alors rangez peut-être simplement votre BTC sous votre matelas ? (Blague !) 😂 Ne vous faites pas avoir !
Ce n’est pas un conseil financier. Faites vos recherches !
Code de parrainage : VINHTOCDO
#BTC #Coldcard #HackerAlert #VINHTOCDO
$BTC
{future}(BTCUSDT)
$SAHARA
{future}(SAHARAUSDT)
$GRASS
{future}(GRASSUSDT)
#coldcardexploitattackerscontrol1366btc
Hier : 594 BTC disparus en 25 minutes. 😱
Aujourd’hui : Les attaquants contrôlent 1 366,38 BTC ! 📉📉📉
Galaxy Research affirme qu’il s’agit officiellement de 3 vagues d’attaques. Est-ce que c’est fini ? 🕵️♂️ Peut-être que c’est un seul hacker avec un meilleur outil, ou que d’autres se sont joints à la fête ! Total chaos pour les utilisateurs de Coldcard depuis mars 2021. 💸
Que faire ? Mettez à jour le firmware MAINTENANT, passez à une NOUVELLE phrase de seed, ou alors rangez peut-être simplement votre BTC sous votre matelas ? (Blague !) 😂 Ne vous faites pas avoir !
Ce n’est pas un conseil financier. Faites vos recherches !
Code de parrainage : VINHTOCDO
#BTC #Coldcard #HackerAlert #VINHTOCDO
$BTC
$SAHARA
$GRASS
Hier : 594 BTC disparus en 25 minutes. 😱
Aujourd’hui : Les attaquants contrôlent 1 366,38 BTC ! 📉📉📉
Galaxy Research affirme qu’il s’agit officiellement de 3 vagues d’attaques. Est-ce que c’est fini ? 🕵️♂️ Peut-être que c’est un seul hacker avec un meilleur outil, ou que d’autres se sont joints à la fête ! Total chaos pour les utilisateurs de Coldcard depuis mars 2021. 💸
Que faire ? Mettez à jour le firmware MAINTENANT, passez à une NOUVELLE phrase de seed, ou alors rangez peut-être simplement votre BTC sous votre matelas ? (Blague !) 😂 Ne vous faites pas avoir !
Ce n’est pas un conseil financier. Faites vos recherches !
Code de parrainage : VINHTOCDO
#BTC #Coldcard #HackerAlert #VINHTOCDO
$BTC
$SAHARA
$GRASS
18
1
29
41.1k
#coldcardexploitattackerscontrol1366btc
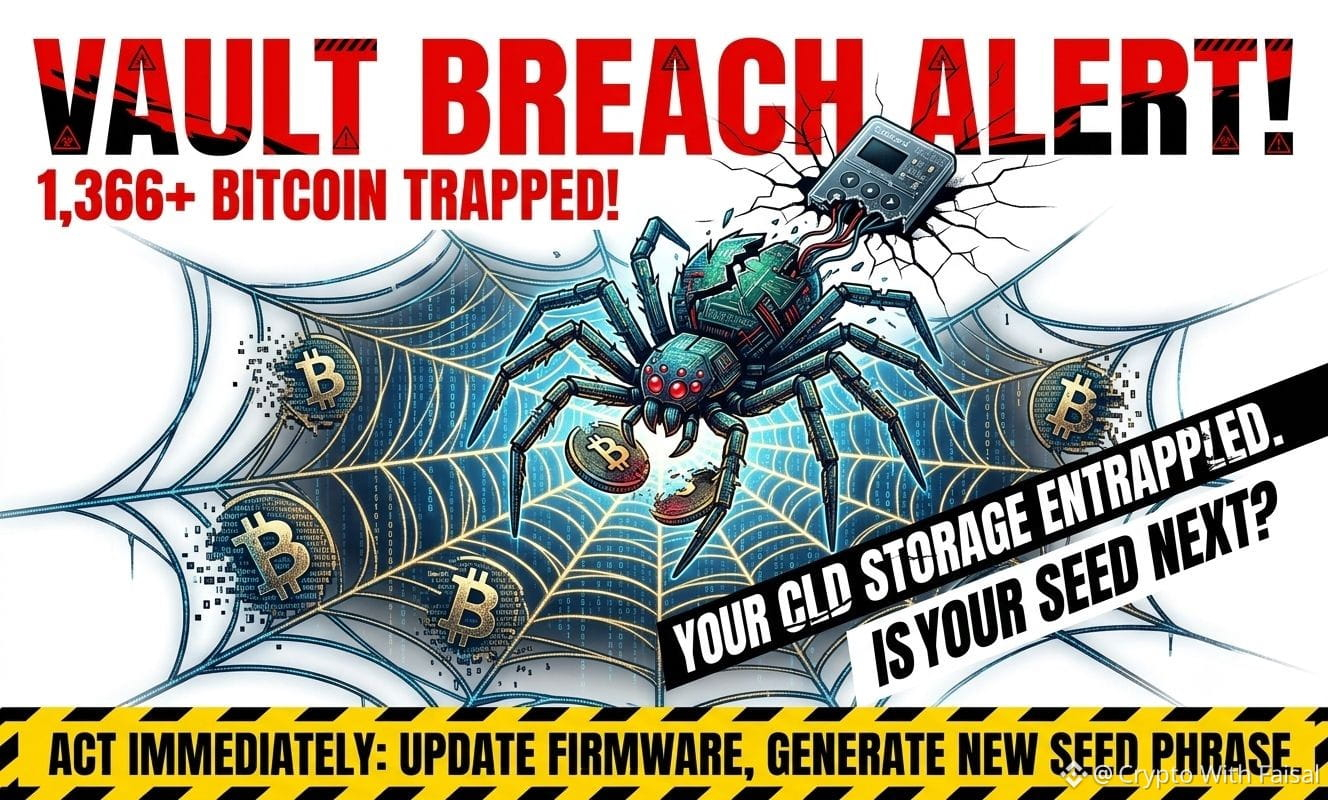
🚨 ALERTE DE SÉCURITÉ CRITIQUE : EXPLOIT EN EXPANSION CHEZ LES UTILISATEURS DE COLCARD 🚨
Le saignement ne s’est toujours pas arrêté. Ce qui a commencé hier par le vol alarmant de 594 BTC en moins de 30 minutes s’est maintenant intensifié : les exploitants détiennent actuellement plus de 1 366,38 BTC sous leur contrôle !
L’analyse de Galaxy Research confirme trois vagues distinctes d’attaques jusqu’à présent. La question brûlante que se posent tous les détenteurs : l’assaut est-il terminé, ou d’autres brèches sont-elles à venir ? Qu’il s’agisse d’un seul pirate déployant des vecteurs d’exploitation améliorés, ou de plusieurs attaquants profitant de vulnérabilités historiques datant de mars 2021, le danger est réel.
🛡️ PLAN D’ACTION IMMÉDIAT (PROTEGEZ VOS ACTIFS) :
Mettez à jour tout de suite : mettez à jour le micrologiciel de votre appareil vers la toute dernière version officielle, sans délai.
Générez une nouvelle seed : transférez vos fonds vers une toute nouvelle phrase de seed, totalement vierge et non compromise.
Restez proactif : le stockage à froid n’est sûr que si votre hygiène de sécurité est irréprochable — n’attendez pas que votre portefeuille soit vidé pour agir !
Restez paranoïaque, restez en sécurité et protégez vos avoirs ! 🔒⚡
Avertissement : ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 ALERTE DE SÉCURITÉ CRITIQUE : EXPLOIT EN EXPANSION CHEZ LES UTILISATEURS DE COLCARD 🚨
Le saignement ne s’est toujours pas arrêté. Ce qui a commencé hier par le vol alarmant de 594 BTC en moins de 30 minutes s’est maintenant intensifié : les exploitants détiennent actuellement plus de 1 366,38 BTC sous leur contrôle !
L’analyse de Galaxy Research confirme trois vagues distinctes d’attaques jusqu’à présent. La question brûlante que se posent tous les détenteurs : l’assaut est-il terminé, ou d’autres brèches sont-elles à venir ? Qu’il s’agisse d’un seul pirate déployant des vecteurs d’exploitation améliorés, ou de plusieurs attaquants profitant de vulnérabilités historiques datant de mars 2021, le danger est réel.
🛡️ PLAN D’ACTION IMMÉDIAT (PROTEGEZ VOS ACTIFS) :
Mettez à jour tout de suite : mettez à jour le micrologiciel de votre appareil vers la toute dernière version officielle, sans délai.
Générez une nouvelle seed : transférez vos fonds vers une toute nouvelle phrase de seed, totalement vierge et non compromise.
Restez proactif : le stockage à froid n’est sûr que si votre hygiène de sécurité est irréprochable — n’attendez pas que votre portefeuille soit vidé pour agir !
Restez paranoïaque, restez en sécurité et protégez vos avoirs ! 🔒⚡
Avertissement : ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
🚨 ALERTE DE SÉCURITÉ CRITIQUE : EXPLOIT EN EXPANSION CHEZ LES UTILISATEURS DE COLCARD 🚨
Le saignement ne s’est toujours pas arrêté. Ce qui a commencé hier par le vol alarmant de 594 BTC en moins de 30 minutes s’est maintenant intensifié : les exploitants détiennent actuellement plus de 1 366,38 BTC sous leur contrôle !
L’analyse de Galaxy Research confirme trois vagues distinctes d’attaques jusqu’à présent. La question brûlante que se posent tous les détenteurs : l’assaut est-il terminé, ou d’autres brèches sont-elles à venir ? Qu’il s’agisse d’un seul pirate déployant des vecteurs d’exploitation améliorés, ou de plusieurs attaquants profitant de vulnérabilités historiques datant de mars 2021, le danger est réel.
🛡️ PLAN D’ACTION IMMÉDIAT (PROTEGEZ VOS ACTIFS) :
Mettez à jour tout de suite : mettez à jour le micrologiciel de votre appareil vers la toute dernière version officielle, sans délai.
Générez une nouvelle seed : transférez vos fonds vers une toute nouvelle phrase de seed, totalement vierge et non compromise.
Restez proactif : le stockage à froid n’est sûr que si votre hygiène de sécurité est irréprochable — n’attendez pas que votre portefeuille soit vidé pour agir !
Restez paranoïaque, restez en sécurité et protégez vos avoirs ! 🔒⚡
Avertissement : ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k

#coldcardexploitattackerscontrol1366btc
Hier : 594 BTC ont été perdus en 25 minutes. 😱
Aujourd’hui : les pirates contrôlent 1 366,38 BTC ! 📉📉📉
Selon « Galaxy Research », il s’agit officiellement de 3 vagues d’attaques. Est-ce que c’est terminé ? 🕵️♂️ Peut-être qu’il n’y a qu’un seul hacker avec un outil bien meilleur, ou peut-être que d’autres se sont joints à la fête ! Un chaos total pour les utilisateurs de Coldcard depuis mars 2021. 💸
Que faire ? Mettez le micrologiciel à jour maintenant, passez à une nouvelle phrase de départ (Seed phrase), ou alors stockez simplement vos BTC sous votre oreiller ? (Blague !) 😂 Ne vous faites pas avoir !
Ce n’est pas un conseil financier.
Merci de poursuivre
#BTC #Coldcard #HackerAlert
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
Hier : 594 BTC ont été perdus en 25 minutes. 😱
Aujourd’hui : les pirates contrôlent 1 366,38 BTC ! 📉📉📉
Selon « Galaxy Research », il s’agit officiellement de 3 vagues d’attaques. Est-ce que c’est terminé ? 🕵️♂️ Peut-être qu’il n’y a qu’un seul hacker avec un outil bien meilleur, ou peut-être que d’autres se sont joints à la fête ! Un chaos total pour les utilisateurs de Coldcard depuis mars 2021. 💸
Que faire ? Mettez le micrologiciel à jour maintenant, passez à une nouvelle phrase de départ (Seed phrase), ou alors stockez simplement vos BTC sous votre oreiller ? (Blague !) 😂 Ne vous faites pas avoir !
Ce n’est pas un conseil financier.
Merci de poursuivre
#BTC #Coldcard #HackerAlert
$BTC
Hier : 594 BTC ont été perdus en 25 minutes. 😱
Aujourd’hui : les pirates contrôlent 1 366,38 BTC ! 📉📉📉
Selon « Galaxy Research », il s’agit officiellement de 3 vagues d’attaques. Est-ce que c’est terminé ? 🕵️♂️ Peut-être qu’il n’y a qu’un seul hacker avec un outil bien meilleur, ou peut-être que d’autres se sont joints à la fête ! Un chaos total pour les utilisateurs de Coldcard depuis mars 2021. 💸
Que faire ? Mettez le micrologiciel à jour maintenant, passez à une nouvelle phrase de départ (Seed phrase), ou alors stockez simplement vos BTC sous votre oreiller ? (Blague !) 😂 Ne vous faites pas avoir !
Ce n’est pas un conseil financier.
Merci de poursuivre
#BTC #Coldcard #HackerAlert
$BTC
1
3
1.8k

·
--
Les pertes du piratage de Coldcard dépassent 75 M$Une deuxième vague d’attaques liée à la vulnérabilité signalée du portefeuille Coldcard a fait grimper les pertes totales en Bitcoin au-delà de 1 158 BTC, soit environ 75 millions de dollars, selon une étude de Galaxy Research. Les deux vagues d’attaque auraient touché 2 673 adresses de portefeuilles entre le 30 juillet et le 31 juillet, ce qui en fait l’un des plus importants incidents récents de sécurité concernant des portefeuilles en auto-conservation.
Galaxy Research a indiqué que la première attaque a vidé plus de 1 082 BTC provenant de 1 195 adresses en moins d’une heure, tandis qu’une deuxième campagne a ciblé 1 478 adresses supplémentaires, dérobant encore 76 BTC au cours de plusieurs heures. Bien que la deuxième attaque ait touché davantage de portefeuilles, le solde moyen dérobé à chaque victime était nettement inférieur à celui de la première vague.
Les pertes du piratage de Coldcard dépassent 75 M$
Une deuxième vague d’attaques liée à la vulnérabilité signalée du portefeuille Coldcard a fait grimper les pertes totales en Bitcoin au-delà de 1 158 BTC, soit environ 75 millions de dollars, selon une étude de Galaxy Research. Les deux vagues d’attaque auraient touché 2 673 adresses de portefeuilles entre le 30 juillet et le 31 juillet, ce qui en fait l’un des plus importants incidents récents de sécurité concernant des portefeuilles en auto-conservation.
Galaxy Research a indiqué que la première attaque a vidé plus de 1 082 BTC provenant de 1 195 adresses en moins d’une heure, tandis qu’une deuxième campagne a ciblé 1 478 adresses supplémentaires, dérobant encore 76 BTC au cours de plusieurs heures. Bien que la deuxième attaque ait touché davantage de portefeuilles, le solde moyen dérobé à chaque victime était nettement inférieur à celui de la première vague.
Galaxy Research a indiqué que la première attaque a vidé plus de 1 082 BTC provenant de 1 195 adresses en moins d’une heure, tandis qu’une deuxième campagne a ciblé 1 478 adresses supplémentaires, dérobant encore 76 BTC au cours de plusieurs heures. Bien que la deuxième attaque ait touché davantage de portefeuilles, le solde moyen dérobé à chaque victime était nettement inférieur à celui de la première vague.
107
·
--
Fonds piratés Coldcard déposés ⚠️‼️
Une victime d’un piratage de portefeuille Coldcard a signalé un dépôt de 229,72 ETH d’une valeur de 445 000 $ dans Duel.comcasino après que 17 BTC aient été échangés via THORChain. La victime a demandé le gel des fonds, mais la plateforme exige un contact avec la police ; une action en justice a été menacée si les fonds ne sont pas gelés.$ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
$EPIC
{future}(EPICUSDT)
#ColdcardExploitAttackersControl1366BTC
Fonds piratés Coldcard déposés ⚠️‼️
Une victime d’un piratage de portefeuille Coldcard a signalé un dépôt de 229,72 ETH d’une valeur de 445 000 $ dans Duel.comcasino après que 17 BTC aient été échangés via THORChain. La victime a demandé le gel des fonds, mais la plateforme exige un contact avec la police ; une action en justice a été menacée si les fonds ne sont pas gelés.$ETH $BTC
$EPIC
#ColdcardExploitAttackersControl1366BTC
Une victime d’un piratage de portefeuille Coldcard a signalé un dépôt de 229,72 ETH d’une valeur de 445 000 $ dans Duel.comcasino après que 17 BTC aient été échangés via THORChain. La victime a demandé le gel des fonds, mais la plateforme exige un contact avec la police ; une action en justice a été menacée si les fonds ne sont pas gelés.$ETH $BTC
$EPIC
#ColdcardExploitAttackersControl1366BTC
2
674

#ColdcardExploitAttackersControl1366BTC 🐋 EXCURSIONS D’OBSERVATION DES BALEINES : Une troisième vague de retraits suspectés de portefeuilles Coldcard a frappé, en faisant chuter à nouveau 207,7 BTC.
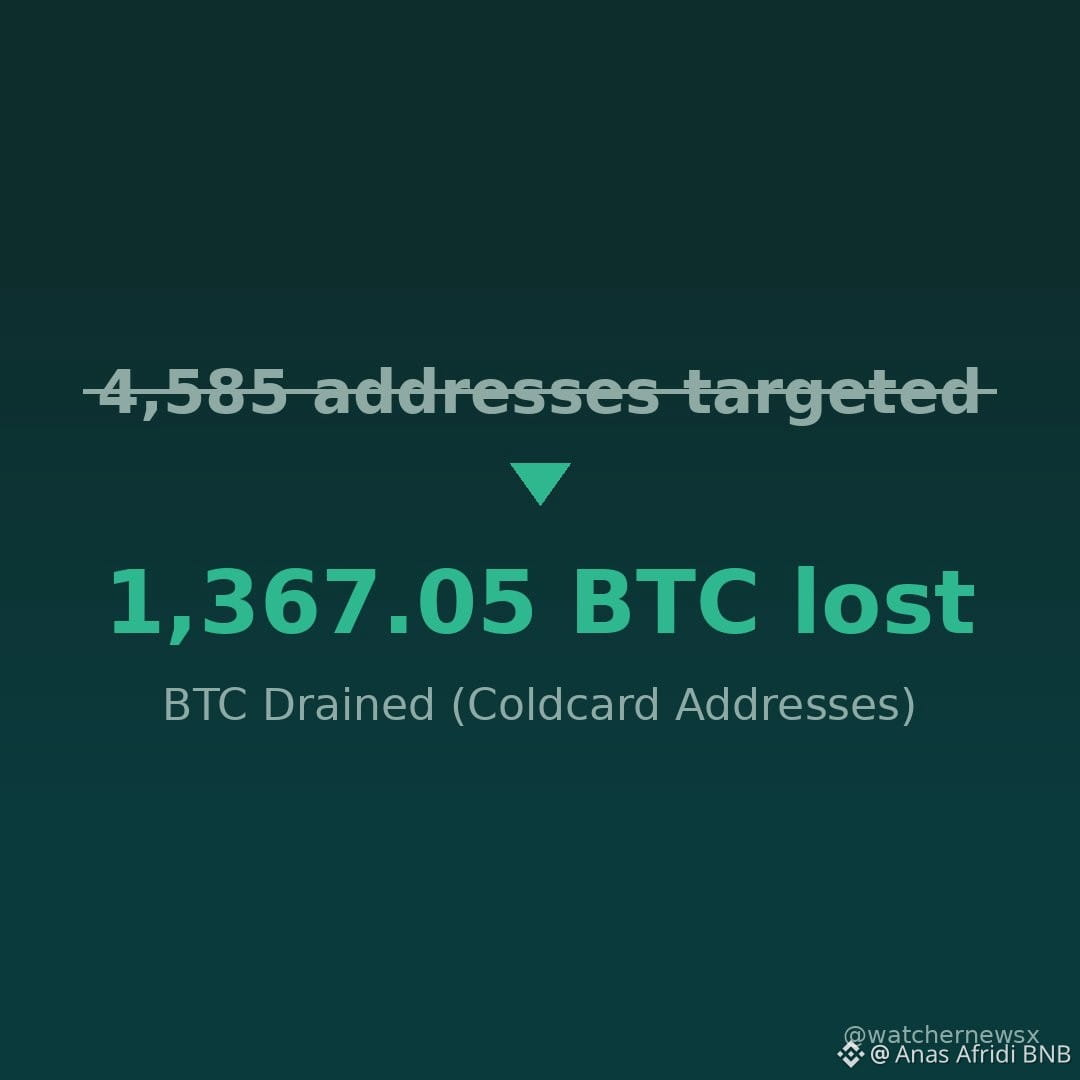
Total cumulé : 1367 $BTC (88,6 M$) sur 4 585 adresses.
Si vous avez généré une phrase mnémonique sur un micrologiciel concerné sans mot de passe, déplacez vos fonds maintenant. Micrologiciel fraîchement corrigé.
Le stockage à froid n’est aussi sûr que l’entropie qui l’a créé.$BTC
{future}(BTCUSDT)
$STBL
{future}(STBLUSDT)
#ColdcardExploitAttackersControl1366BTC 🐋 EXCURSIONS D’OBSERVATION DES BALEINES : Une troisième vague de retraits suspectés de portefeuilles Coldcard a frappé, en faisant chuter à nouveau 207,7 BTC.
Total cumulé : 1367 $BTC (88,6 M$) sur 4 585 adresses.
Si vous avez généré une phrase mnémonique sur un micrologiciel concerné sans mot de passe, déplacez vos fonds maintenant. Micrologiciel fraîchement corrigé.
Le stockage à froid n’est aussi sûr que l’entropie qui l’a créé.$BTC
$STBL
Total cumulé : 1367 $BTC (88,6 M$) sur 4 585 adresses.
Si vous avez généré une phrase mnémonique sur un micrologiciel concerné sans mot de passe, déplacez vos fonds maintenant. Micrologiciel fraîchement corrigé.
Le stockage à froid n’est aussi sûr que l’entropie qui l’a créé.$BTC
$STBL
1
176

·
--
Article
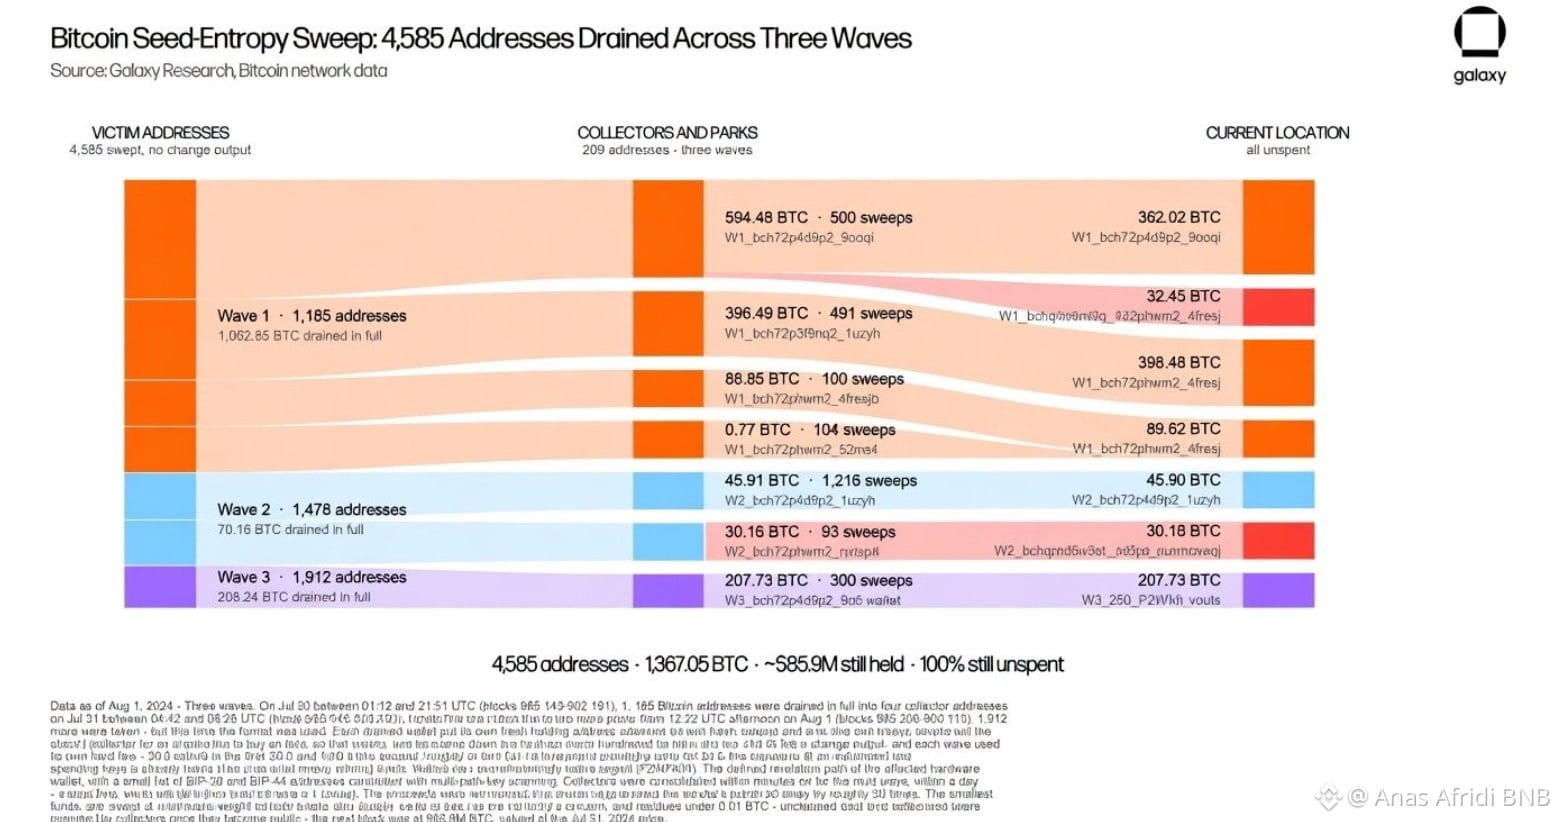
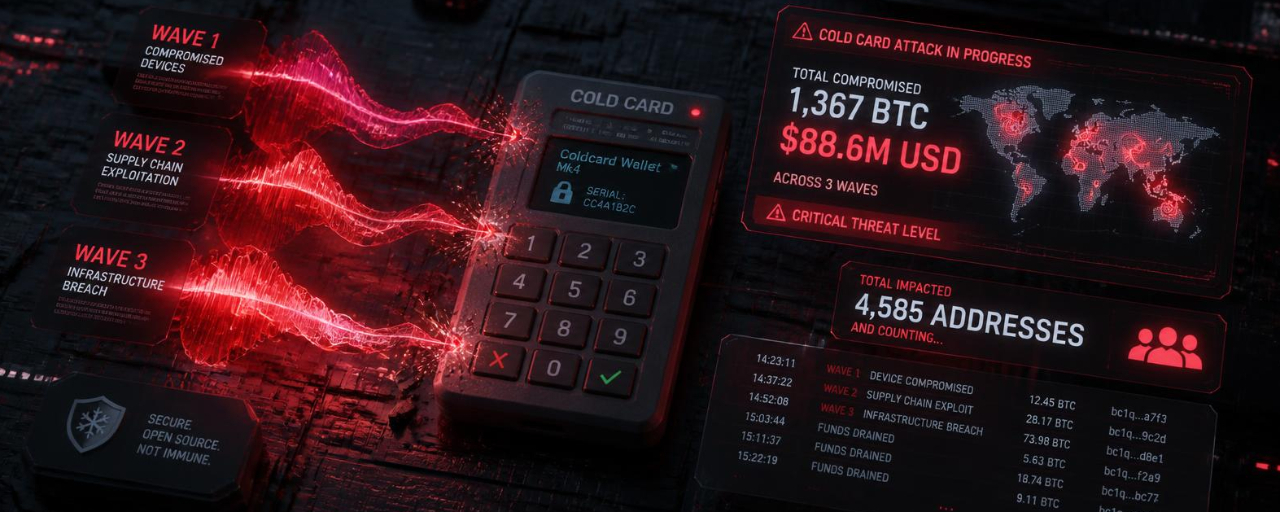
Les pertes de l’attaque Coldcard augmentent à 88,6 M $—Troisième vague confirméeGalaxy Research a revu à la hausse les pertes liées à l’attaque Coldcard. Trois vagues ont maintenant drainé 1 367 BTC depuis 4 585 adresses.
📊 Les chiffres
Total drainé : 1 367,05
(~88,6M $)
Adresses touchées : 4 585
Vagues de l’attaque : 3
Vague 1 (30 juillet) :
1 082,65 BTC
1 196 adresses
41 minutes
Vague 2 (31 juillet) :
76,16 BTC
1 478 adresses
Vague 3 (1er août) :
207,73 BTC
1 912 adresses
🔍 Comment chaque vague était différente
Vague 1 : même frais, pas de changement des sorties, une victime par transaction
Vague 2 : schéma similaire à celui de la vague 1
Vague 3 :
Schéma de transaction différent
Les pertes de l’attaque Coldcard augmentent à 88,6 M $—Troisième vague confirmée
Galaxy Research a revu à la hausse les pertes liées à l’attaque Coldcard. Trois vagues ont maintenant drainé 1 367 BTC depuis 4 585 adresses.
📊 Les chiffres
Total drainé : 1 367,05
(~88,6M $)
Adresses touchées : 4 585
Vagues de l’attaque : 3
Vague 1 (30 juillet) :
1 082,65 BTC
1 196 adresses
41 minutes
Vague 2 (31 juillet) :
76,16 BTC
1 478 adresses
Vague 3 (1er août) :
207,73 BTC
1 912 adresses
🔍 Comment chaque vague était différente
Vague 1 : même frais, pas de changement des sorties, une victime par transaction
Vague 2 : schéma similaire à celui de la vague 1
Vague 3 :
Schéma de transaction différent
📊 Les chiffres
Total drainé : 1 367,05
(~88,6M $)
Adresses touchées : 4 585
Vagues de l’attaque : 3
Vague 1 (30 juillet) :
1 082,65 BTC
1 196 adresses
41 minutes
Vague 2 (31 juillet) :
76,16 BTC
1 478 adresses
Vague 3 (1er août) :
207,73 BTC
1 912 adresses
🔍 Comment chaque vague était différente
Vague 1 : même frais, pas de changement des sorties, une victime par transaction
Vague 2 : schéma similaire à celui de la vague 1
Vague 3 :
Schéma de transaction différent
4
447
·
--
Le piratage de Coldcard relance le débat sur l’autoconservationUn incident majeur de sécurité impliquant des portefeuilles liés à Coldcard a relancé le débat sur l’autoconservation après des vols de Bitcoin signalés dépassant 1 18 158 $BTC , d’une valeur supérieure à 75 millions de dollars. Des chercheurs en sécurité indiquent que l’attaque s’est déroulée en plusieurs vagues, incitant à lancer des avertissements urgents aux utilisateurs potentiellement concernés.
Une tendance notable observée à la suite de l’incident a été une hausse des transferts plus modestes de Bitcoin ; un schéma que les chercheurs disent ressembler aux mouvements de portefeuille constatés après l’effondrement de FTX. Cette augmentation suggère que de nombreux utilisateurs déplacent leurs fonds de manière proactive pour réduire le risque, plutôt que d’attendre de nouveaux développements.
Le piratage de Coldcard relance le débat sur l’autoconservation
Un incident majeur de sécurité impliquant des portefeuilles liés à Coldcard a relancé le débat sur l’autoconservation après des vols de Bitcoin signalés dépassant 1 18 158 $BTC , d’une valeur supérieure à 75 millions de dollars. Des chercheurs en sécurité indiquent que l’attaque s’est déroulée en plusieurs vagues, incitant à lancer des avertissements urgents aux utilisateurs potentiellement concernés.
Une tendance notable observée à la suite de l’incident a été une hausse des transferts plus modestes de Bitcoin ; un schéma que les chercheurs disent ressembler aux mouvements de portefeuille constatés après l’effondrement de FTX. Cette augmentation suggère que de nombreux utilisateurs déplacent leurs fonds de manière proactive pour réduire le risque, plutôt que d’attendre de nouveaux développements.
Une tendance notable observée à la suite de l’incident a été une hausse des transferts plus modestes de Bitcoin ; un schéma que les chercheurs disent ressembler aux mouvements de portefeuille constatés après l’effondrement de FTX. Cette augmentation suggère que de nombreux utilisateurs déplacent leurs fonds de manière proactive pour réduire le risque, plutôt que d’attendre de nouveaux développements.
31
#ColdcardExploitAttackersControl1366BTC ‼️ AVERTISSEMENT : une analyse de 41 minutes a vidé 1 196 adresses Bitcoin de 1 082,65 BTC, soit environ 70 millions de dollars.
Des chercheurs ont relié l’incident à une vulnérabilité du firmware Coldcard qui a affaibli la génération des graines de portefeuille.
Installer le correctif ne suffit pas.
Voici ce que les utilisateurs de Coldcard doivent savoir$BTC
{future}(BTCUSDT)
$Q
{future}(QUSDT)
$AKT
{future}(AKTUSDT)
#ColdcardExploitAttackersControl1366BTC ‼️ AVERTISSEMENT : une analyse de 41 minutes a vidé 1 196 adresses Bitcoin de 1 082,65 BTC, soit environ 70 millions de dollars.
Des chercheurs ont relié l’incident à une vulnérabilité du firmware Coldcard qui a affaibli la génération des graines de portefeuille.
Installer le correctif ne suffit pas.
Voici ce que les utilisateurs de Coldcard doivent savoir$BTC
$Q
$AKT
Des chercheurs ont relié l’incident à une vulnérabilité du firmware Coldcard qui a affaibli la génération des graines de portefeuille.
Installer le correctif ne suffit pas.
Voici ce que les utilisateurs de Coldcard doivent savoir$BTC
$Q
$AKT
1
131
#ColdcardExploitAttackersControl1366BTC #ALERTE DE DERNIÈRE MINUTE 🚨 BOOOOM 💥💥
NOUVELLE ALERTE DE HACK DE CARTES FROIDES : 207,7294 BTC VOLÉS ! 😳 Cela représente un total impressionnant de 1 367,05 BTC dérobés à partir de 4 585 adresses ! Il est temps de REVOIR ces recommandations de sécurité, les amis !
RESTEZ EN SÉCURITÉ LÀ-DEVANT, LES BITCOINERS ! 🔒$BTC
{future}(BTCUSDT)
$COLLECT
{future}(COLLECTUSDT)
$NIGHT
{future}(NIGHTUSDT)
#ColdcardExploitAttackersControl1366BTC #ALERTE DE DERNIÈRE MINUTE 🚨 BOOOOM 💥💥
NOUVELLE ALERTE DE HACK DE CARTES FROIDES : 207,7294 BTC VOLÉS ! 😳 Cela représente un total impressionnant de 1 367,05 BTC dérobés à partir de 4 585 adresses ! Il est temps de REVOIR ces recommandations de sécurité, les amis !
RESTEZ EN SÉCURITÉ LÀ-DEVANT, LES BITCOINERS ! 🔒$BTC
$COLLECT
$NIGHT
NOUVELLE ALERTE DE HACK DE CARTES FROIDES : 207,7294 BTC VOLÉS ! 😳 Cela représente un total impressionnant de 1 367,05 BTC dérobés à partir de 4 585 adresses ! Il est temps de REVOIR ces recommandations de sécurité, les amis !
RESTEZ EN SÉCURITÉ LÀ-DEVANT, LES BITCOINERS ! 🔒$BTC
$COLLECT
$NIGHT
1
239
#ColdcardExploitAttackersControl1366BTC Il semble que ce titre fasse référence à un incident Coldcard réel et actuel, mais la formulation est importante.
Ce que des informations fiables indiquent :
Coinkite a publié un avis de sécurité le 30 juillet 2026, avertissant que des seeds générées sur le micrologiciel Coldcard concerné peuvent être à risque si elles ont été créées sans suffisamment d’entropie provenant de dés indépendants et sans un fort passphrase BIP-39. (blog.coinkite.com)
L’avis précise que les micrologiciels Mk2/Mk3 4.0.1 à 4.1.9 sont concernés, et que certains appareils Mk4, Q et Mk5 avant la publication des correctifs ont aussi été touchés par une entropie réduite. (blog.coinkite.com)
Plusieurs rapports récents indiquent que des attaquants ont volé environ 1 367 BTC au total sur plusieurs vagues d’attaques. Un rapport cite 1 367,05 BTC sur 4 585 adresses, et un autre cite Galaxy Research confirmant la même ampleur. (cryptotimes.io)
L’affirmation centrale est donc probablement vraie, mais je la formulerais de manière plus prudente comme suit :
« Des rapports récents indiquent que des attaquants ont exploité une faille de génération de seed Coldcard et ont volé environ 1 367 BTC jusqu’à présent. » (cryptotimes.io)
Quelques nuances importantes :
« Les attaquants contrôlent 1366 BTC » est légèrement imprécis ; les derniers chiffres que j’ai trouvés sont plus proches de 1 367 BTC, pas exactement 1 366. (cryptotimes.io)
Cela ne signifie pas que tous les utilisateurs de Coldcard sont concernés. Le risque dépend de l’appareil / micrologiciel utilisé, de la manière dont la seed a été générée, et de la présence d’une passphrase unique forte dans le portefeuille. (blog.coinkite.com)
La recommandation de Coinkite est de traiter les fonds issus de seeds concernées comme à risque et de migrer vers un nouveau portefeuille généré avec un micrologiciel corrigé. (blog.coinkite.com)
Si vous utilisez Coldcard, la prise de recul la plus sûre à court terme est :
Ne générez pas une nouvelle seed sur un micrologiciel concerné / non corrigé.
Vérifiez si votre seed de portefeuille a été créée avec un micrologiciel impacté.
En cas d’exposition, déplacez les fonds vers un nouveau portefeuille généré après la mise à jour vers un micrologiciel corrigé, idéalement avec une entropie forte et une passphrase unique BIP-39. (blog.coinkite.com)col$COLD.US
{stock_us}(COLD.US)
$BTC
{future}(BTCUSDT)
$COIN.US
{stock_us}(COIN.US)
#ColdcardExploitAttackersControl1366BTC Il semble que ce titre fasse référence à un incident Coldcard réel et actuel, mais la formulation est importante.
Ce que des informations fiables indiquent :
Coinkite a publié un avis de sécurité le 30 juillet 2026, avertissant que des seeds générées sur le micrologiciel Coldcard concerné peuvent être à risque si elles ont été créées sans suffisamment d’entropie provenant de dés indépendants et sans un fort passphrase BIP-39. (blog.coinkite.com)
L’avis précise que les micrologiciels Mk2/Mk3 4.0.1 à 4.1.9 sont concernés, et que certains appareils Mk4, Q et Mk5 avant la publication des correctifs ont aussi été touchés par une entropie réduite. (blog.coinkite.com)
Plusieurs rapports récents indiquent que des attaquants ont volé environ 1 367 BTC au total sur plusieurs vagues d’attaques. Un rapport cite 1 367,05 BTC sur 4 585 adresses, et un autre cite Galaxy Research confirmant la même ampleur. (cryptotimes.io)
L’affirmation centrale est donc probablement vraie, mais je la formulerais de manière plus prudente comme suit :
« Des rapports récents indiquent que des attaquants ont exploité une faille de génération de seed Coldcard et ont volé environ 1 367 BTC jusqu’à présent. » (cryptotimes.io)
Quelques nuances importantes :
« Les attaquants contrôlent 1366 BTC » est légèrement imprécis ; les derniers chiffres que j’ai trouvés sont plus proches de 1 367 BTC, pas exactement 1 366. (cryptotimes.io)
Cela ne signifie pas que tous les utilisateurs de Coldcard sont concernés. Le risque dépend de l’appareil / micrologiciel utilisé, de la manière dont la seed a été générée, et de la présence d’une passphrase unique forte dans le portefeuille. (blog.coinkite.com)
La recommandation de Coinkite est de traiter les fonds issus de seeds concernées comme à risque et de migrer vers un nouveau portefeuille généré avec un micrologiciel corrigé. (blog.coinkite.com)
Si vous utilisez Coldcard, la prise de recul la plus sûre à court terme est :
Ne générez pas une nouvelle seed sur un micrologiciel concerné / non corrigé.
Vérifiez si votre seed de portefeuille a été créée avec un micrologiciel impacté.
En cas d’exposition, déplacez les fonds vers un nouveau portefeuille généré après la mise à jour vers un micrologiciel corrigé, idéalement avec une entropie forte et une passphrase unique BIP-39. (blog.coinkite.com)col$COLD.US
$BTC
$COIN.US
Ce que des informations fiables indiquent :
Coinkite a publié un avis de sécurité le 30 juillet 2026, avertissant que des seeds générées sur le micrologiciel Coldcard concerné peuvent être à risque si elles ont été créées sans suffisamment d’entropie provenant de dés indépendants et sans un fort passphrase BIP-39. (blog.coinkite.com)
L’avis précise que les micrologiciels Mk2/Mk3 4.0.1 à 4.1.9 sont concernés, et que certains appareils Mk4, Q et Mk5 avant la publication des correctifs ont aussi été touchés par une entropie réduite. (blog.coinkite.com)
Plusieurs rapports récents indiquent que des attaquants ont volé environ 1 367 BTC au total sur plusieurs vagues d’attaques. Un rapport cite 1 367,05 BTC sur 4 585 adresses, et un autre cite Galaxy Research confirmant la même ampleur. (cryptotimes.io)
L’affirmation centrale est donc probablement vraie, mais je la formulerais de manière plus prudente comme suit :
« Des rapports récents indiquent que des attaquants ont exploité une faille de génération de seed Coldcard et ont volé environ 1 367 BTC jusqu’à présent. » (cryptotimes.io)
Quelques nuances importantes :
« Les attaquants contrôlent 1366 BTC » est légèrement imprécis ; les derniers chiffres que j’ai trouvés sont plus proches de 1 367 BTC, pas exactement 1 366. (cryptotimes.io)
Cela ne signifie pas que tous les utilisateurs de Coldcard sont concernés. Le risque dépend de l’appareil / micrologiciel utilisé, de la manière dont la seed a été générée, et de la présence d’une passphrase unique forte dans le portefeuille. (blog.coinkite.com)
La recommandation de Coinkite est de traiter les fonds issus de seeds concernées comme à risque et de migrer vers un nouveau portefeuille généré avec un micrologiciel corrigé. (blog.coinkite.com)
Si vous utilisez Coldcard, la prise de recul la plus sûre à court terme est :
Ne générez pas une nouvelle seed sur un micrologiciel concerné / non corrigé.
Vérifiez si votre seed de portefeuille a été créée avec un micrologiciel impacté.
En cas d’exposition, déplacez les fonds vers un nouveau portefeuille généré après la mise à jour vers un micrologiciel corrigé, idéalement avec une entropie forte et une passphrase unique BIP-39. (blog.coinkite.com)col$COLD.US
$BTC
$COIN.US
1
197
#ColdcardExploitAttackersControl1366BTC JUST IN : ⛏ 1 367,05 BTC auraient été dérobés sur 4 585 adresses générées par Coldcard dans le cadre de ce que Galaxy Research soupçonne être trois vagues d’attaques coordonnées. Utilisateurs de portefeuilles matériels : c’est le bon moment pour vérifier votre configuration.$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$SOL
{future}(SOLUSDT)
#ColdcardExploitAttackersControl1366BTC JUST IN : ⛏ 1 367,05 BTC auraient été dérobés sur 4 585 adresses générées par Coldcard dans le cadre de ce que Galaxy Research soupçonne être trois vagues d’attaques coordonnées. Utilisateurs de portefeuilles matériels : c’est le bon moment pour vérifier votre configuration.$BTC
$BNB
$SOL
$BNB
$SOL
1
78
#ColdcardExploitAttackersControl1366BTC Whoa... sérieusement ?
Une vulnérabilité dans Coldcard a été exploitée lors d’une attaque, entraînant des pertes dépassant 88 millions de dollars.
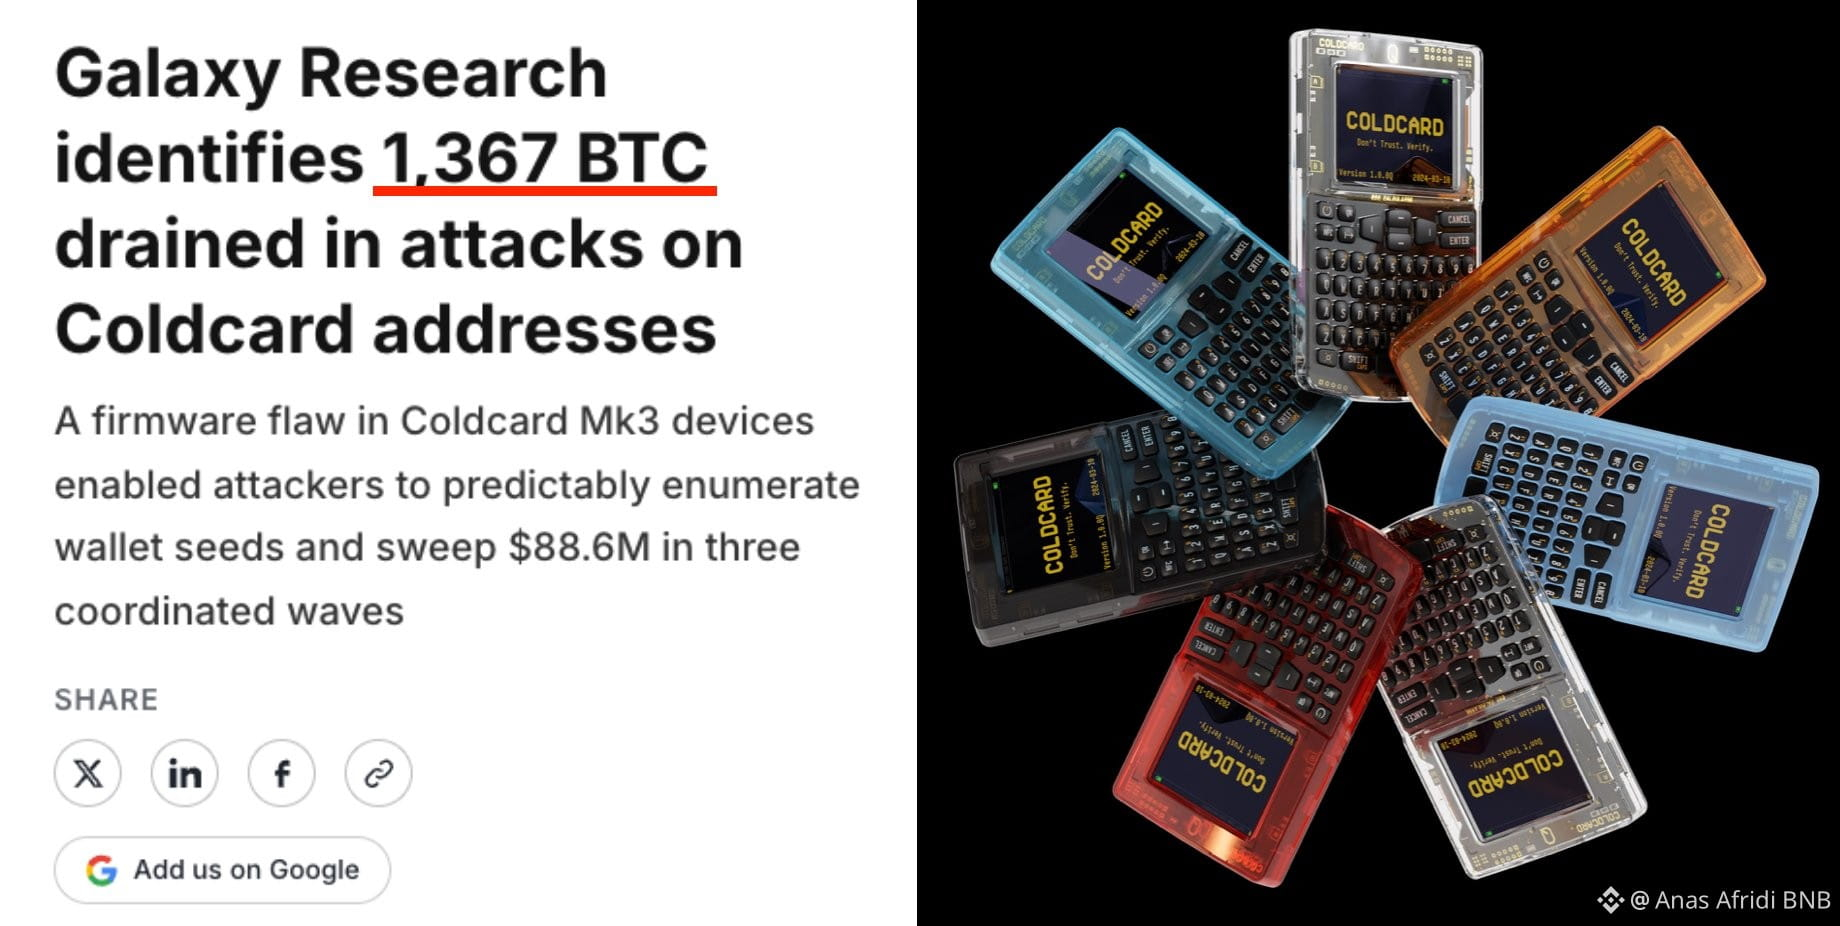
Au total, 1 367 BTC ont été volés, touchant plus de 4 500 victimes.
À ce stade, même les portefeuilles à froid ne peuvent plus être considérés comme totalement sûrs.$BTC
{future}(BTCUSDT)
#ColdcardExploitAttackersControl1366BTC Whoa... sérieusement ?
Une vulnérabilité dans Coldcard a été exploitée lors d’une attaque, entraînant des pertes dépassant 88 millions de dollars.
Au total, 1 367 BTC ont été volés, touchant plus de 4 500 victimes.
À ce stade, même les portefeuilles à froid ne peuvent plus être considérés comme totalement sûrs.$BTC
Une vulnérabilité dans Coldcard a été exploitée lors d’une attaque, entraînant des pertes dépassant 88 millions de dollars.
Au total, 1 367 BTC ont été volés, touchant plus de 4 500 victimes.
À ce stade, même les portefeuilles à froid ne peuvent plus être considérés comme totalement sûrs.$BTC
1
62
·
--
Article
88,6 millions de dollars disparaissent : les vagues de piratage Coldcard qui ébranlent la sécurité du BitcoinLa communauté crypto est en état d’alerte maximale, alors que l’une des plus importantes brèches de sécurité de portefeuilles matériels ces derniers temps continue de se dérouler. Les pertes ont maintenant dépassé la somme stupéfiante de 88,6 millions de dollars, et les données on-chain dessinent un tableau complexe d’éventuels attaquants et de tactiques en constante évolution. 🚨
Selon Galaxy Research, une troisième vague d’attaques a été détectée, visant des adresses liées à des dispositifs Coldcard. Cette nouvelle offensive a ajouté encore 207,7 $BTC au butin total, portant le total général à un énorme 1 367 BTC dérobés à partir de plus de 4 500 adresses. L’ampleur vertigineuse de ce cambriolage est un rappel saisissant que même un stockage « à froid » n’est pas toujours inviolable. 🥶
88,6 millions de dollars disparaissent : les vagues de piratage Coldcard qui ébranlent la sécurité du Bitcoin
La communauté crypto est en état d’alerte maximale, alors que l’une des plus importantes brèches de sécurité de portefeuilles matériels ces derniers temps continue de se dérouler. Les pertes ont maintenant dépassé la somme stupéfiante de 88,6 millions de dollars, et les données on-chain dessinent un tableau complexe d’éventuels attaquants et de tactiques en constante évolution. 🚨
Selon Galaxy Research, une troisième vague d’attaques a été détectée, visant des adresses liées à des dispositifs Coldcard. Cette nouvelle offensive a ajouté encore 207,7 $BTC au butin total, portant le total général à un énorme 1 367 BTC dérobés à partir de plus de 4 500 adresses. L’ampleur vertigineuse de ce cambriolage est un rappel saisissant que même un stockage « à froid » n’est pas toujours inviolable. 🥶
Selon Galaxy Research, une troisième vague d’attaques a été détectée, visant des adresses liées à des dispositifs Coldcard. Cette nouvelle offensive a ajouté encore 207,7 $BTC au butin total, portant le total général à un énorme 1 367 BTC dérobés à partir de plus de 4 500 adresses. L’ampleur vertigineuse de ce cambriolage est un rappel saisissant que même un stockage « à froid » n’est pas toujours inviolable. 🥶
1
27
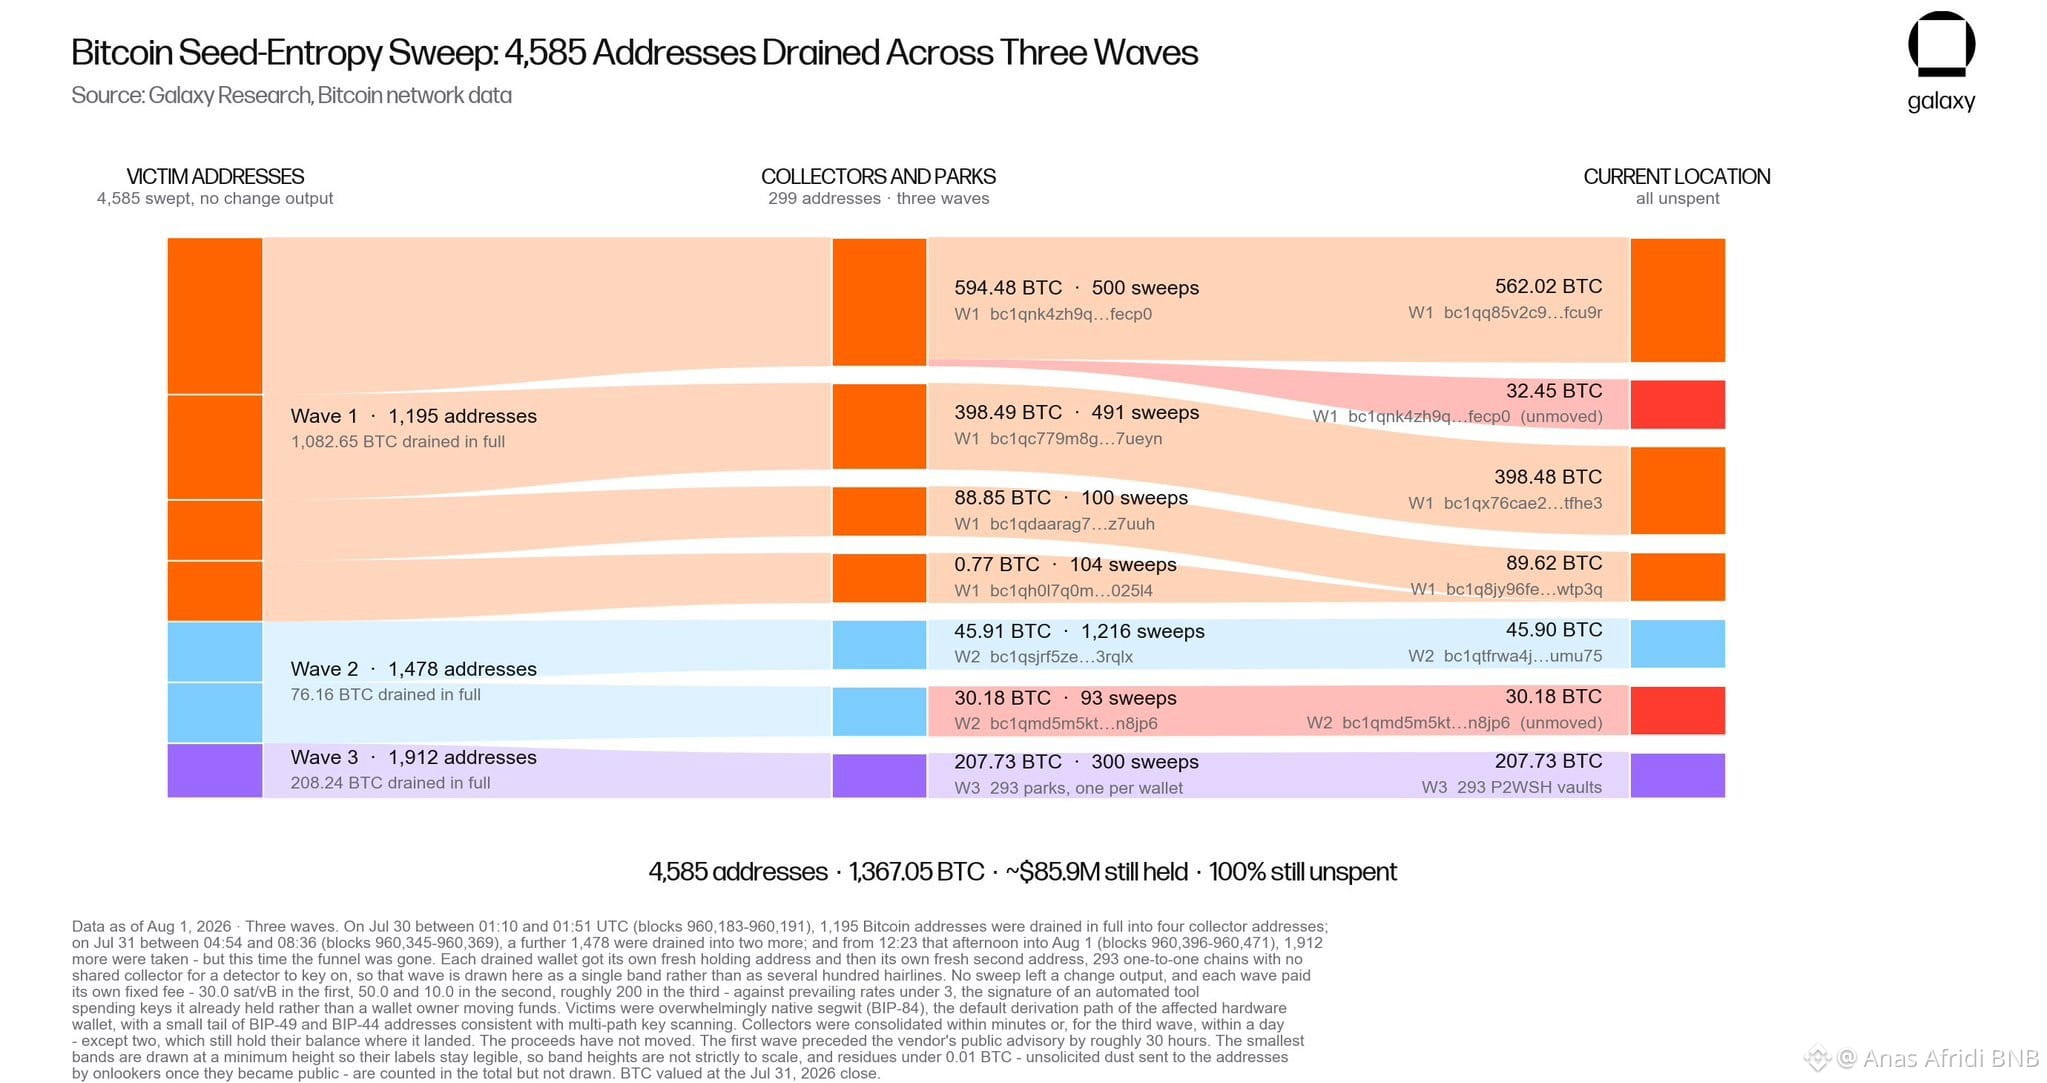
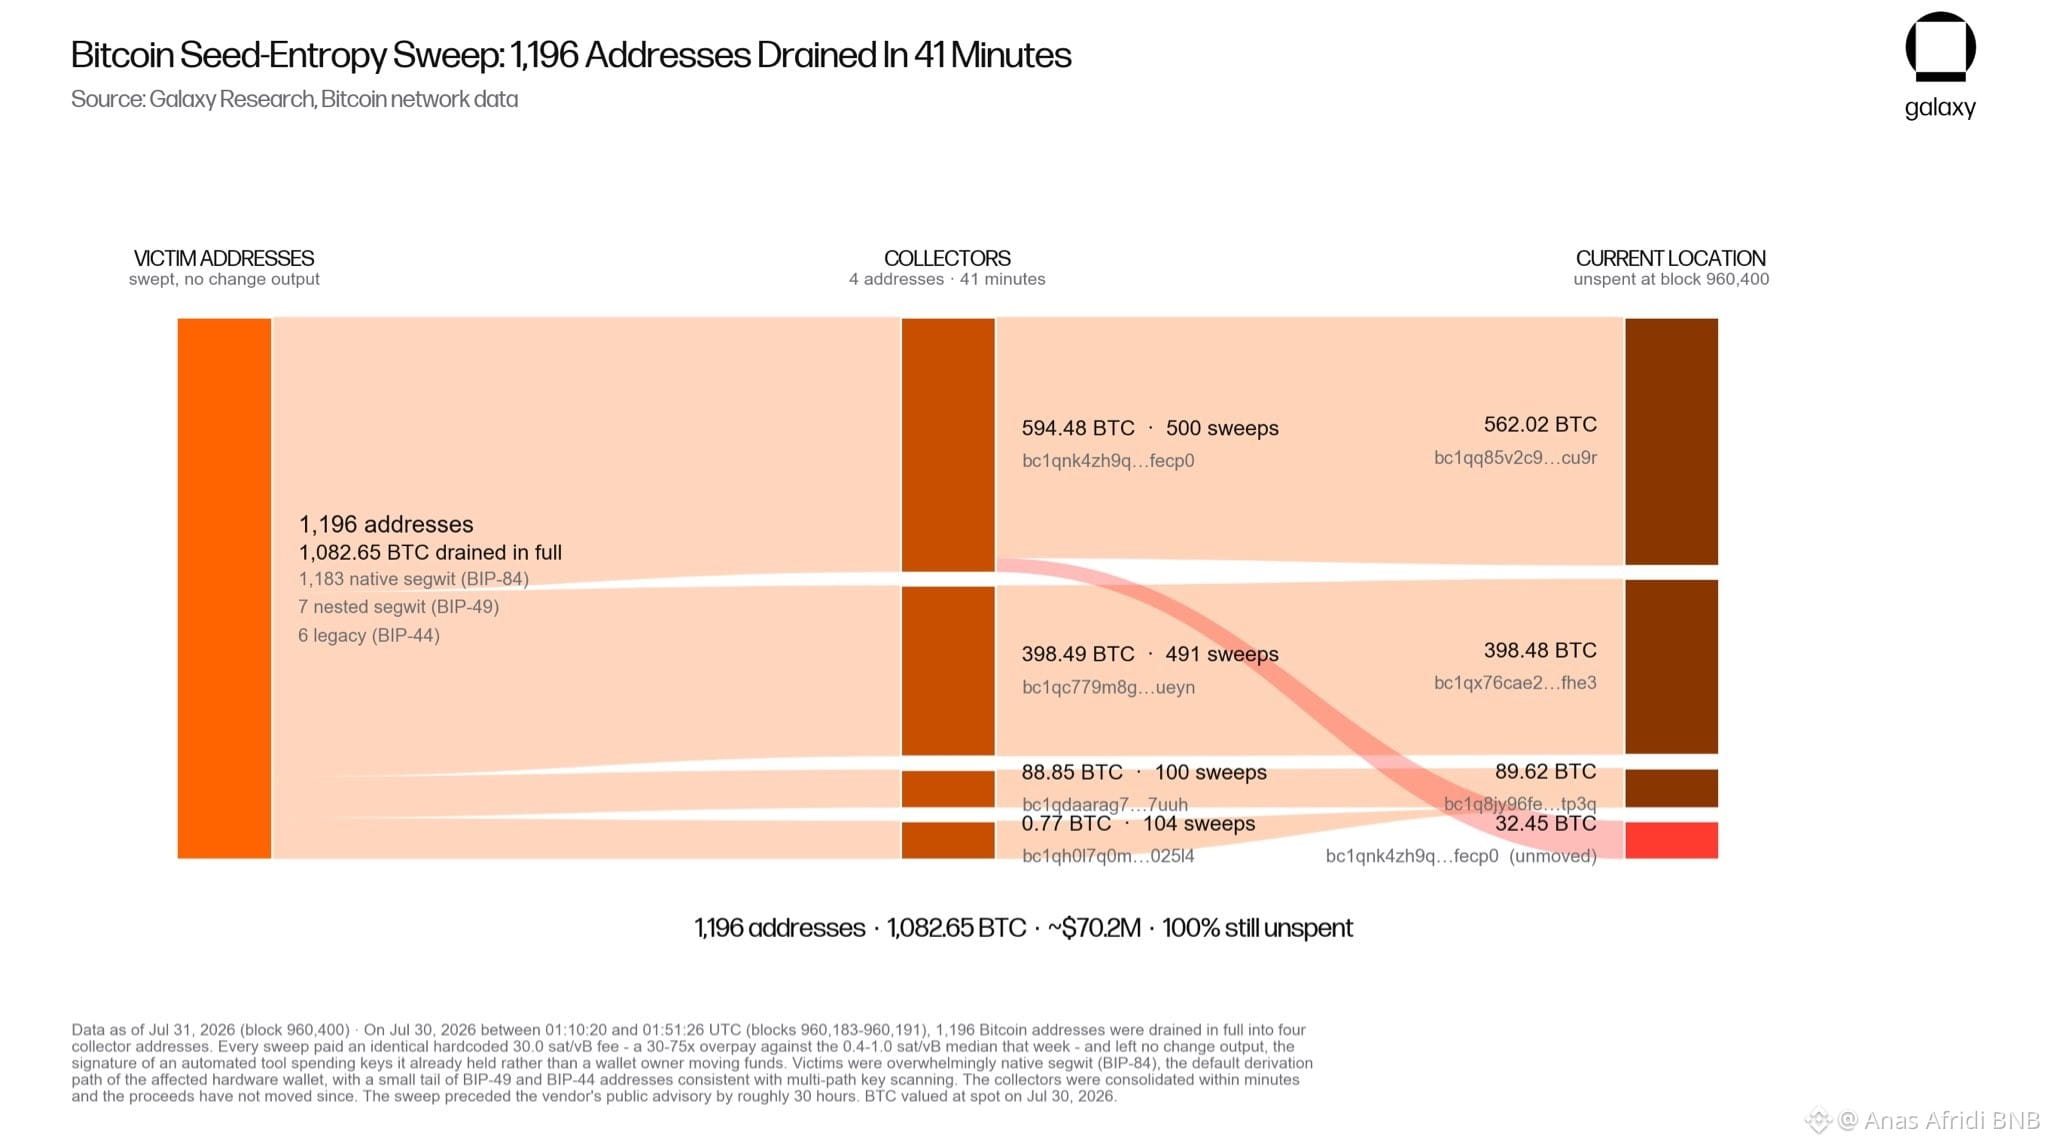
#ColdcardExploitAttackersControl1366BTC Nous avons cartographié le flux des fonds pour la vulnérabilité Coldcard à partir du schéma identifié par des ingénieurs chez Block et partagé par @clay_garrett
1 196 adresses vidées intégralement pour 1 082,65 BTC (~70,2 M$) entre 01:10:20 et 01:51:26 UTC le 30 juillet — une fenêtre de 41 minutes, blocs 960 183-960 191. Cela a précédé de ~30 heures l’avis public du fournisseur de portefeuilles matériels.
Signature : chaque balayage a payé une commission (hardcodée) identique de 30,0 sat/vB — soit un surpaiement de 30 à 75 fois par rapport à la médiane de 0,4 à 1,0 sat/vB cette semaine-là — et n’a laissé aucune sortie de changement. Cela ressemble à un outil automatisé qui dépense des clés qu’il détenait déjà, plutôt qu’à des propriétaires qui déplacent des fonds. Victimes : 1 183 segwit natif (BIP-84), 7 BIP-49, 6 BIP-44 — cohérent avec un balayage de clés sur plusieurs chemins.
Les produits de la fraude ont été consolidés en quelques minutes et N’ONT PAS bougé depuis :
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (inchangé)$BTC
{future}(BTCUSDT)
#ColdcardExploitAttackersControl1366BTC Nous avons cartographié le flux des fonds pour la vulnérabilité Coldcard à partir du schéma identifié par des ingénieurs chez Block et partagé par @clay_garrett
1 196 adresses vidées intégralement pour 1 082,65 BTC (~70,2 M$) entre 01:10:20 et 01:51:26 UTC le 30 juillet — une fenêtre de 41 minutes, blocs 960 183-960 191. Cela a précédé de ~30 heures l’avis public du fournisseur de portefeuilles matériels.
Signature : chaque balayage a payé une commission (hardcodée) identique de 30,0 sat/vB — soit un surpaiement de 30 à 75 fois par rapport à la médiane de 0,4 à 1,0 sat/vB cette semaine-là — et n’a laissé aucune sortie de changement. Cela ressemble à un outil automatisé qui dépense des clés qu’il détenait déjà, plutôt qu’à des propriétaires qui déplacent des fonds. Victimes : 1 183 segwit natif (BIP-84), 7 BIP-49, 6 BIP-44 — cohérent avec un balayage de clés sur plusieurs chemins.
Les produits de la fraude ont été consolidés en quelques minutes et N’ONT PAS bougé depuis :
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (inchangé)$BTC
1 196 adresses vidées intégralement pour 1 082,65 BTC (~70,2 M$) entre 01:10:20 et 01:51:26 UTC le 30 juillet — une fenêtre de 41 minutes, blocs 960 183-960 191. Cela a précédé de ~30 heures l’avis public du fournisseur de portefeuilles matériels.
Signature : chaque balayage a payé une commission (hardcodée) identique de 30,0 sat/vB — soit un surpaiement de 30 à 75 fois par rapport à la médiane de 0,4 à 1,0 sat/vB cette semaine-là — et n’a laissé aucune sortie de changement. Cela ressemble à un outil automatisé qui dépense des clés qu’il détenait déjà, plutôt qu’à des propriétaires qui déplacent des fonds. Victimes : 1 183 segwit natif (BIP-84), 7 BIP-49, 6 BIP-44 — cohérent avec un balayage de clés sur plusieurs chemins.
Les produits de la fraude ont été consolidés en quelques minutes et N’ONT PAS bougé depuis :
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (inchangé)$BTC
1
56
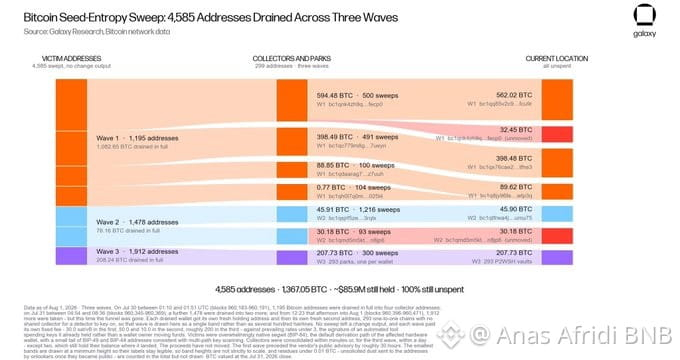
#ColdcardExploitAttackersControl1366BTC ⚡️MISE À JOUR : une faille du Coldcard atteint 86 MILLIONS de dollars avec 1 367 BTC vidés de 4 585 portefeuilles en trois vagues.
Tous les fonds volés restent non dépensés sur les adresses de l’attaquant.
La troisième vague, à elle seule, a touché 1 912 nouvelles adresses.$MVLL
{future}(MVLLUSDT)
$H
{future}(HUSDT)
$KAITO
{future}(KAITOUSDT)
#ColdcardExploitAttackersControl1366BTC ⚡️MISE À JOUR : une faille du Coldcard atteint 86 MILLIONS de dollars avec 1 367 BTC vidés de 4 585 portefeuilles en trois vagues.
Tous les fonds volés restent non dépensés sur les adresses de l’attaquant.
La troisième vague, à elle seule, a touché 1 912 nouvelles adresses.$MVLL
$H
$KAITO
Tous les fonds volés restent non dépensés sur les adresses de l’attaquant.
La troisième vague, à elle seule, a touché 1 912 nouvelles adresses.$MVLL
$H
$KAITO
1
221
·
--
Baissier
#coldcardexploitattackerscontrol1366btc #sahara
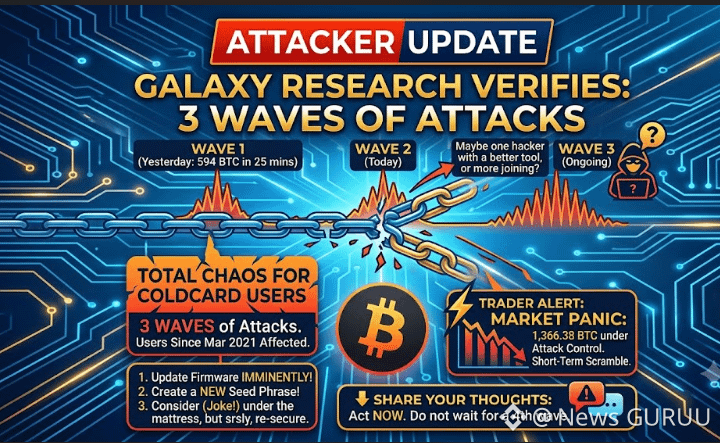
🚨 Attaques contre Coldcard : les détenteurs de BTC en alerte !
⚠️ Les attaquants auraient contrôlé 1 366 BTC, après plusieurs vagues d’attaques.
✅ Le risque pour la sécurité est toujours actif
✅ Les utilisateurs de Coldcard doivent mettre à jour le firmware
✅ Déplacez vos fonds vers une nouvelle seed si elle a possiblement été exposée
📊 Trading View : VENDEZ / ÉVITEZ une exposition risquée pour l’instant. Les inquiétudes en matière de sécurité peuvent déclencher une nouvelle panique ; attendez que la situation se stabilise avant d’acheter.
❓ Acheteriez-vous du BTC pendant cette alerte sécurité, ou resteriez-vous à l’écart jusqu’à la fin des attaques ?
"CLIQUEZ SUR L’ÉTIQUETTE DE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER D’UN AVANTAGE COMMERCIAL"👇👇👇👇
$BTC $SAHARA $GRASS
{future}(GRASSUSDT)
{spot}(SAHARAUSDT)
{spot}(BTCUSDT)
#BTC
#coldcardexploitattackerscontrol1366btc #sahara
🚨 Attaques contre Coldcard : les détenteurs de BTC en alerte !
⚠️ Les attaquants auraient contrôlé 1 366 BTC, après plusieurs vagues d’attaques.
✅ Le risque pour la sécurité est toujours actif
✅ Les utilisateurs de Coldcard doivent mettre à jour le firmware
✅ Déplacez vos fonds vers une nouvelle seed si elle a possiblement été exposée
📊 Trading View : VENDEZ / ÉVITEZ une exposition risquée pour l’instant. Les inquiétudes en matière de sécurité peuvent déclencher une nouvelle panique ; attendez que la situation se stabilise avant d’acheter.
❓ Acheteriez-vous du BTC pendant cette alerte sécurité, ou resteriez-vous à l’écart jusqu’à la fin des attaques ?
"CLIQUEZ SUR L’ÉTIQUETTE DE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER D’UN AVANTAGE COMMERCIAL"👇👇👇👇
$BTC $SAHARA $GRASS
#BTC
🚨 Attaques contre Coldcard : les détenteurs de BTC en alerte !
⚠️ Les attaquants auraient contrôlé 1 366 BTC, après plusieurs vagues d’attaques.
✅ Le risque pour la sécurité est toujours actif
✅ Les utilisateurs de Coldcard doivent mettre à jour le firmware
✅ Déplacez vos fonds vers une nouvelle seed si elle a possiblement été exposée
📊 Trading View : VENDEZ / ÉVITEZ une exposition risquée pour l’instant. Les inquiétudes en matière de sécurité peuvent déclencher une nouvelle panique ; attendez que la situation se stabilise avant d’acheter.
❓ Acheteriez-vous du BTC pendant cette alerte sécurité, ou resteriez-vous à l’écart jusqu’à la fin des attaques ?
"CLIQUEZ SUR L’ÉTIQUETTE DE PIÈCE JAUNE CI-DESSOUS POUR ACCÉDER À LA PAGE DE TRADING SOUHAITÉE ET PROFITER D’UN AVANTAGE COMMERCIAL"👇👇👇👇
$BTC $SAHARA $GRASS
#BTC
2
3.7k
·
--
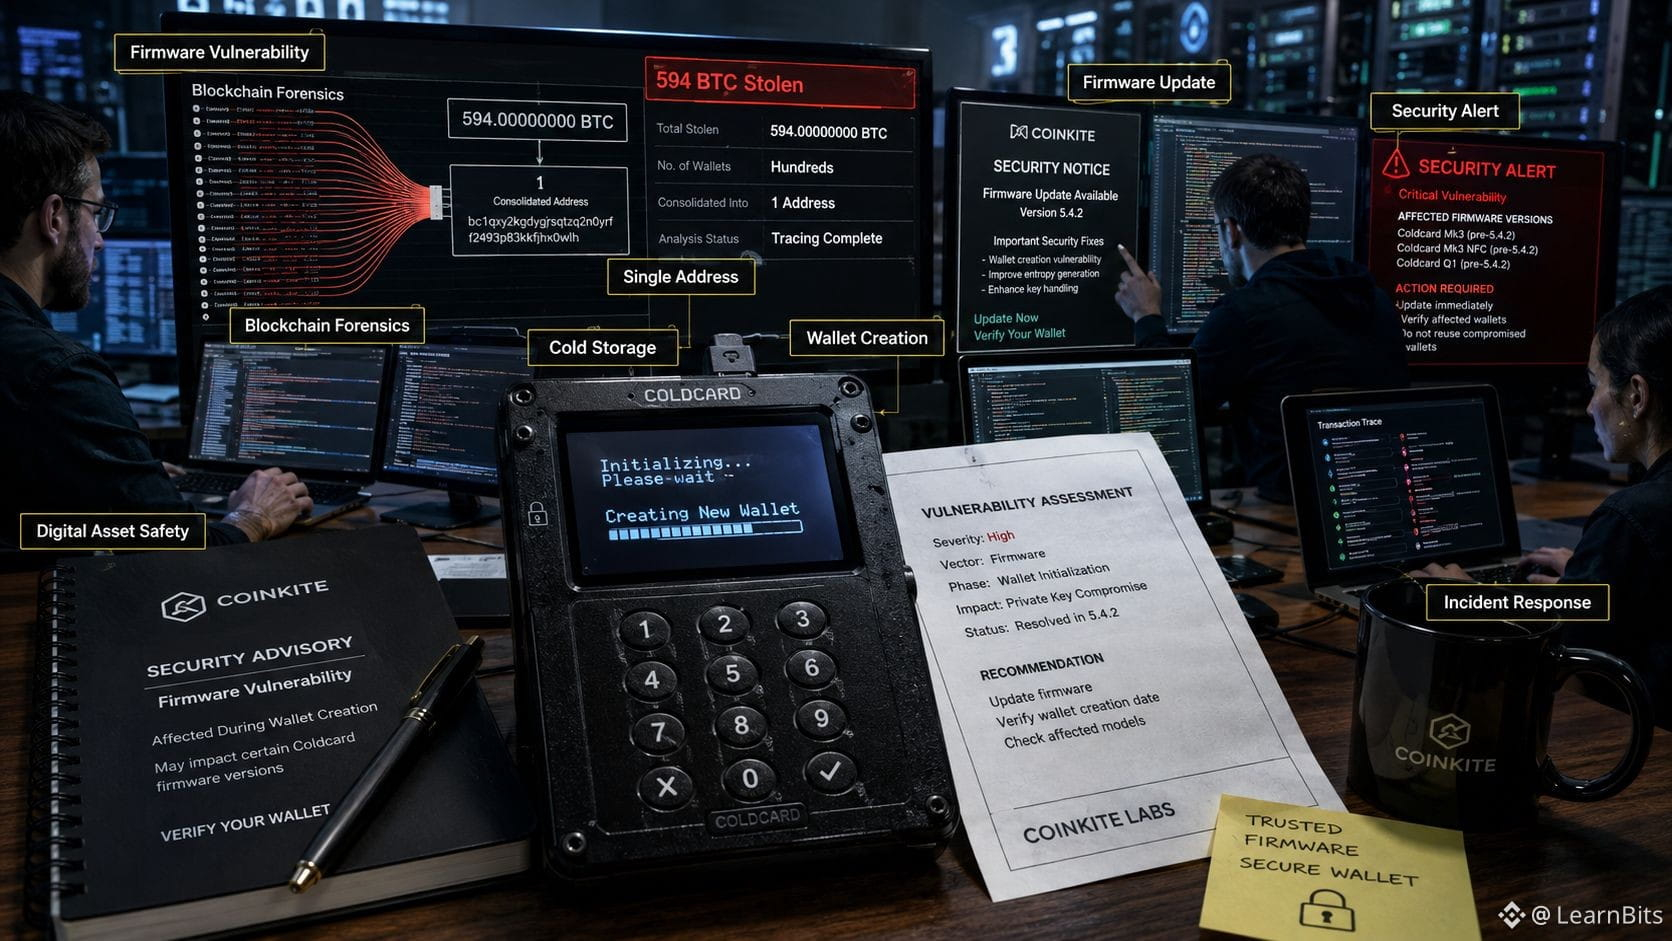
🔐 Un bug de portefeuille matériel a conduit à un énorme vol de Bitcoin
Des centaines de $BTC portefeuilles ont été vidés après que des attaquants ont exploité une faille touchant certaines versions du micrologiciel des portefeuilles matériels Coldcard utilisées lors de la création du portefeuille. Environ 594 Bitcoin ont été volés, les données de la blockchain montrant que les fonds ont ensuite été consolidés vers une seule adresse. 😬 Coinkite a reconnu le problème et a averti les utilisateurs concernés de vérifier si leurs portefeuilles ont été créés avec un micrologiciel vulnérable. C’est un rappel solide que même le stockage hors ligne dépend d’un logiciel sécurisé dès le premier jour.
#BitcoinMiningDifficultyFalls14%FromYearHigh #ColdcardExploitAttackersControl1366BTC
🔐 Un bug de portefeuille matériel a conduit à un énorme vol de Bitcoin
Des centaines de $BTC portefeuilles ont été vidés après que des attaquants ont exploité une faille touchant certaines versions du micrologiciel des portefeuilles matériels Coldcard utilisées lors de la création du portefeuille. Environ 594 Bitcoin ont été volés, les données de la blockchain montrant que les fonds ont ensuite été consolidés vers une seule adresse. 😬 Coinkite a reconnu le problème et a averti les utilisateurs concernés de vérifier si leurs portefeuilles ont été créés avec un micrologiciel vulnérable. C’est un rappel solide que même le stockage hors ligne dépend d’un logiciel sécurisé dès le premier jour.
#BitcoinMiningDifficultyFalls14%FromYearHigh #ColdcardExploitAttackersControl1366BTC
Des centaines de $BTC portefeuilles ont été vidés après que des attaquants ont exploité une faille touchant certaines versions du micrologiciel des portefeuilles matériels Coldcard utilisées lors de la création du portefeuille. Environ 594 Bitcoin ont été volés, les données de la blockchain montrant que les fonds ont ensuite été consolidés vers une seule adresse. 😬 Coinkite a reconnu le problème et a averti les utilisateurs concernés de vérifier si leurs portefeuilles ont été créés avec un micrologiciel vulnérable. C’est un rappel solide que même le stockage hors ligne dépend d’un logiciel sécurisé dès le premier jour.
#BitcoinMiningDifficultyFalls14%FromYearHigh #ColdcardExploitAttackersControl1366BTC
184
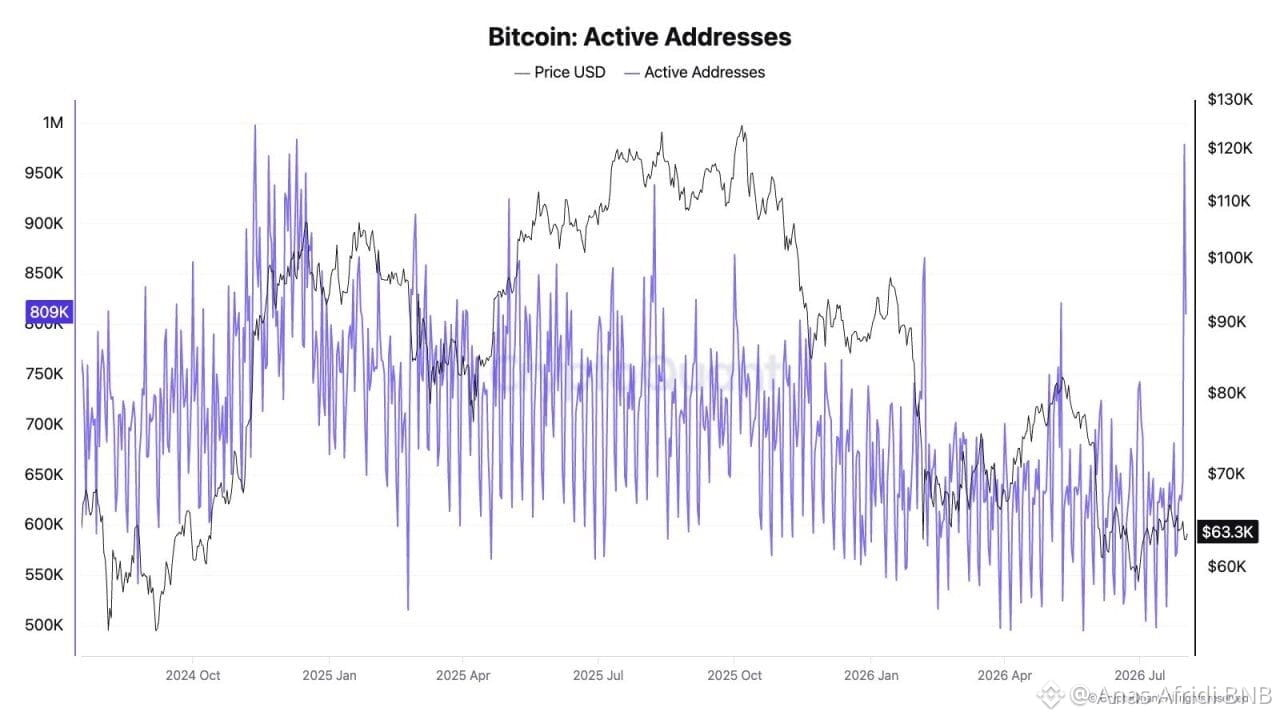
#ColdcardExploitAttackersControl1366BTC ⚡ AUJOURD’HUI : les adresses actives du Bitcoin augmentent, passant de 645 000 à près de 1 million après le piratage de Coldcard.$BTC
{future}(BTCUSDT)
#ColdcardExploitAttackersControl1366BTC ⚡ AUJOURD’HUI : les adresses actives du Bitcoin augmentent, passant de 645 000 à près de 1 million après le piratage de Coldcard.$BTC
1
45
·
--
Article
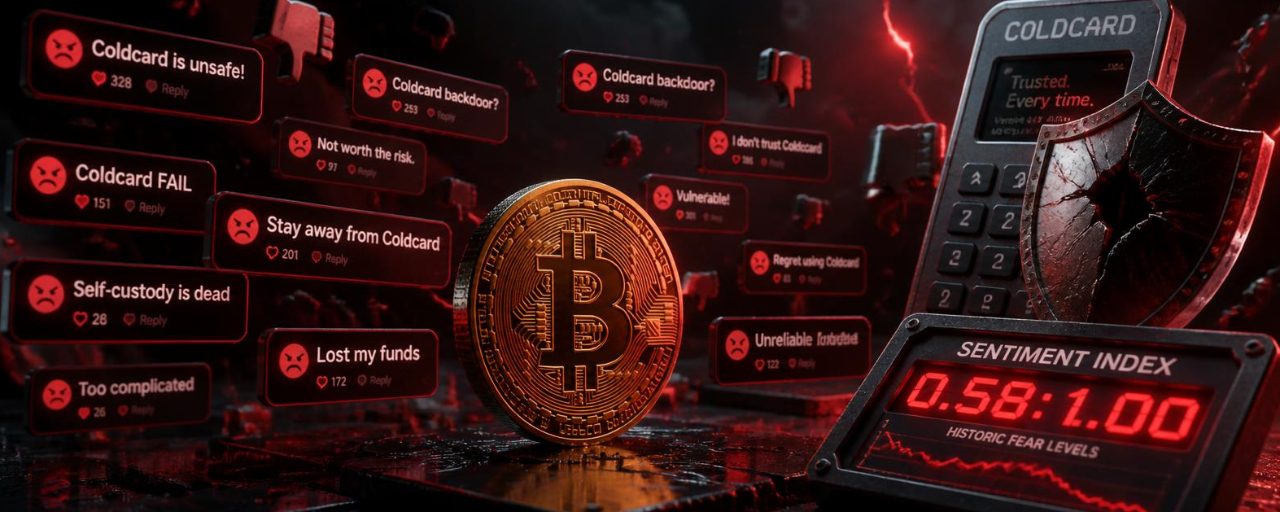
Le sentiment Bitcoin atteint un plus bas historique — une faille Coldcard déclenche la peur de la self-custodyPour chaque 1 commentaire Bitcoin positif, il n'y en a que 0,58 de positifs. La peur est plus profonde que lors de FTX, du Mt. Gox ou du COVID-19.
📊 Les données
Santiment indique que le ratio des commentaires positifs de Bitcoin par rapport aux commentaires négatifs a atteint le niveau le plus bas depuis le début du suivi moderne.
0,58 positif : 1,00 négatif
La peur a dépassé la cupidité avec une marge sans précédent lors de la période FTX, du Mt. Gox ou du Black Thursday lié au COVID-19
🔍 Pourquoi cette fois-ci est différente
Ce n'est pas un piratage d'échange. Ce n'est pas une faille d'un pont. Ce n'est pas un bug de contrat intelligent.
C'est une faille du micrologiciel du portefeuille matériel Coldcard.
Le sentiment Bitcoin atteint un plus bas historique — une faille Coldcard déclenche la peur de la self-custody
Pour chaque 1 commentaire Bitcoin positif, il n'y en a que 0,58 de positifs. La peur est plus profonde que lors de FTX, du Mt. Gox ou du COVID-19.
📊 Les données
Santiment indique que le ratio des commentaires positifs de Bitcoin par rapport aux commentaires négatifs a atteint le niveau le plus bas depuis le début du suivi moderne.
0,58 positif : 1,00 négatif
La peur a dépassé la cupidité avec une marge sans précédent lors de la période FTX, du Mt. Gox ou du Black Thursday lié au COVID-19
🔍 Pourquoi cette fois-ci est différente
Ce n'est pas un piratage d'échange. Ce n'est pas une faille d'un pont. Ce n'est pas un bug de contrat intelligent.
C'est une faille du micrologiciel du portefeuille matériel Coldcard.
📊 Les données
Santiment indique que le ratio des commentaires positifs de Bitcoin par rapport aux commentaires négatifs a atteint le niveau le plus bas depuis le début du suivi moderne.
0,58 positif : 1,00 négatif
La peur a dépassé la cupidité avec une marge sans précédent lors de la période FTX, du Mt. Gox ou du Black Thursday lié au COVID-19
🔍 Pourquoi cette fois-ci est différente
Ce n'est pas un piratage d'échange. Ce n'est pas une faille d'un pont. Ce n'est pas un bug de contrat intelligent.
C'est une faille du micrologiciel du portefeuille matériel Coldcard.
35
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
1.1M vues
5,120 mentions
2
#ZcashRises6%
0 vues
0 mentions
3
#XRPSinks10%
0 vues
0 mentions
4
#CircleOpensArcMainnet
0 vues
0 mentions
5
#ZcashHoldersBackNU7Upgrade
4,854 vues
163 mentions
6
#MSTRTradingVolumeSurpassesMorganStanley
10,315 vues
361 mentions
7
#BitcoinFalls4%
24,638 vues
620 mentions
8
#SKHynixInTalksToMakeMemoryChipsInUS
11,463 vues
270 mentions
9
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,604 vues
45 mentions
10
#ArgentinaCommitsToOECDCryptoReportingBy2029
19,917 vues
420 mentions