
#circletetherfreezebitgethackerwallet
circletetherfreezebitgethackerwallet
153,840 vues
1,565 mentions
Populaire
Récents
🔒 Stablecoins gelées — mais l’ETH continue d’avancer
Circle et Tether se sont positionnés contre un portefeuille d’un exploitant Bitget, détenant environ 218K $USDT et 100K $USDC.
L’incident met en évidence une différence importante entre les stablecoins contrôlés par l’émetteur et les actifs natifs comme $ETH.
Les investisseurs au comptant devraient surveiller les flux on-chain avant de prendre des décisions. 📈
#circletetherfreezebitgethackerwallet
🔒 Stablecoins gelées — mais l’ETH continue d’avancer
Circle et Tether se sont positionnés contre un portefeuille d’un exploitant Bitget, détenant environ 218K $USDT et 100K $USDC.
L’incident met en évidence une différence importante entre les stablecoins contrôlés par l’émetteur et les actifs natifs comme $ETH.
Les investisseurs au comptant devraient surveiller les flux on-chain avant de prendre des décisions. 📈
#circletetherfreezebitgethackerwallet
Circle et Tether se sont positionnés contre un portefeuille d’un exploitant Bitget, détenant environ 218K $USDT et 100K $USDC.
L’incident met en évidence une différence importante entre les stablecoins contrôlés par l’émetteur et les actifs natifs comme $ETH.
Les investisseurs au comptant devraient surveiller les flux on-chain avant de prendre des décisions. 📈
#circletetherfreezebitgethackerwallet
291
·
--
#CircleTetherFreezeBitgetHackerWallet Circle, gel de Tether Bitget Hacker Wallet
Circle et Tether ont gelé environ 318 000 $ en USDC et USDT liés au hacker à l’origine de la faille de sécurité de Bitget du 24 septembre. Circle a d’abord placé l’adresse Ethereum sur liste noire, puis Tether, empêchant les stablecoins de ce portefeuille d’être transférés. �
CoinDesk +1
Le gel ne représente qu’une petite partie des fonds impliqués. Bitget avait d’abord estimé les transferts non autorisés à 351,6 millions de dollars, puis a révisé le total des actifs touchés à environ 387,5 millions de dollars après avoir pris en compte des actifs supplémentaires sur Zcash et TRON. �
The Block +1
La plupart des actifs volés ne peuvent pas être gelés par Circle ou Tether, car ils sont détenus sous forme de crypto-monnaies telles que l’ETH et le XRP, plutôt que de stablecoins contrôlés par l’émetteur. Le suivi de la blockchain a montré des dizaines de milliers de ETH et d’importantes quantités de XRP restant dans des portefeuilles contrôlés par l’attaquant. �
Bitquery +1
Bitget affirme que l’incident a été maîtrisé, que la vulnérabilité à l’origine du problème a été corrigée et qu’il a lancé un programme de récompense pour aider à tracer et récupérer les fonds concernés. �
Bitget$NVDA.US $AAPL.US
#CircleTetherFreezeBitgetHackerWallet Circle, gel de Tether Bitget Hacker Wallet
Circle et Tether ont gelé environ 318 000 $ en USDC et USDT liés au hacker à l’origine de la faille de sécurité de Bitget du 24 septembre. Circle a d’abord placé l’adresse Ethereum sur liste noire, puis Tether, empêchant les stablecoins de ce portefeuille d’être transférés. �
CoinDesk +1
Le gel ne représente qu’une petite partie des fonds impliqués. Bitget avait d’abord estimé les transferts non autorisés à 351,6 millions de dollars, puis a révisé le total des actifs touchés à environ 387,5 millions de dollars après avoir pris en compte des actifs supplémentaires sur Zcash et TRON. �
The Block +1
La plupart des actifs volés ne peuvent pas être gelés par Circle ou Tether, car ils sont détenus sous forme de crypto-monnaies telles que l’ETH et le XRP, plutôt que de stablecoins contrôlés par l’émetteur. Le suivi de la blockchain a montré des dizaines de milliers de ETH et d’importantes quantités de XRP restant dans des portefeuilles contrôlés par l’attaquant. �
Bitquery +1
Bitget affirme que l’incident a été maîtrisé, que la vulnérabilité à l’origine du problème a été corrigée et qu’il a lancé un programme de récompense pour aider à tracer et récupérer les fonds concernés. �
Bitget$NVDA.US $AAPL.US
Circle et Tether ont gelé environ 318 000 $ en USDC et USDT liés au hacker à l’origine de la faille de sécurité de Bitget du 24 septembre. Circle a d’abord placé l’adresse Ethereum sur liste noire, puis Tether, empêchant les stablecoins de ce portefeuille d’être transférés. �
CoinDesk +1
Le gel ne représente qu’une petite partie des fonds impliqués. Bitget avait d’abord estimé les transferts non autorisés à 351,6 millions de dollars, puis a révisé le total des actifs touchés à environ 387,5 millions de dollars après avoir pris en compte des actifs supplémentaires sur Zcash et TRON. �
The Block +1
La plupart des actifs volés ne peuvent pas être gelés par Circle ou Tether, car ils sont détenus sous forme de crypto-monnaies telles que l’ETH et le XRP, plutôt que de stablecoins contrôlés par l’émetteur. Le suivi de la blockchain a montré des dizaines de milliers de ETH et d’importantes quantités de XRP restant dans des portefeuilles contrôlés par l’attaquant. �
Bitquery +1
Bitget affirme que l’incident a été maîtrisé, que la vulnérabilité à l’origine du problème a été corrigée et qu’il a lancé un programme de récompense pour aider à tracer et récupérer les fonds concernés. �
Bitget$NVDA.US $AAPL.US
73
#CircleTetherFreezeBitgetHackerWallet
🚨 Gel de Circle & Tether contre le portefeuille du hacker Bitget 🚨
Les principaux émetteurs de stablecoins intensifient leurs actions ! Circle et Tether ont réussi à mettre sur liste noire un portefeuille lié à l’exploit récent de Bitget, en gelant environ 318 000 $ en USDC et $USDT . D’après les données en chaîne, Circle a pris l’initiative en gelant ses jetons en premier, suivi par Tether quelques heures plus tard.
Cependant, il ne s’agit que d’une infime partie des 387,5 millions $ estimés comme ayant été volés.
Le défi : plus de 63 000 $ETH restent intacts dans d’autres portefeuilles contrôlés par l’exploiteur.
La réalité : contrairement aux stablecoins centralisés, les actifs natifs comme Ethereum (ETH) ne peuvent pas être gelés par un seul émetteur, soulignant la différence fondamentale entre ces deux types d’actifs numériques.
#CircleTetherFreezeBitgetHackerWallet
🚨 Gel de Circle & Tether contre le portefeuille du hacker Bitget 🚨
Les principaux émetteurs de stablecoins intensifient leurs actions ! Circle et Tether ont réussi à mettre sur liste noire un portefeuille lié à l’exploit récent de Bitget, en gelant environ 318 000 $ en USDC et $USDT . D’après les données en chaîne, Circle a pris l’initiative en gelant ses jetons en premier, suivi par Tether quelques heures plus tard.
Cependant, il ne s’agit que d’une infime partie des 387,5 millions $ estimés comme ayant été volés.
Le défi : plus de 63 000 $ETH restent intacts dans d’autres portefeuilles contrôlés par l’exploiteur.
La réalité : contrairement aux stablecoins centralisés, les actifs natifs comme Ethereum (ETH) ne peuvent pas être gelés par un seul émetteur, soulignant la différence fondamentale entre ces deux types d’actifs numériques.
🚨 Gel de Circle & Tether contre le portefeuille du hacker Bitget 🚨
Les principaux émetteurs de stablecoins intensifient leurs actions ! Circle et Tether ont réussi à mettre sur liste noire un portefeuille lié à l’exploit récent de Bitget, en gelant environ 318 000 $ en USDC et $USDT . D’après les données en chaîne, Circle a pris l’initiative en gelant ses jetons en premier, suivi par Tether quelques heures plus tard.
Cependant, il ne s’agit que d’une infime partie des 387,5 millions $ estimés comme ayant été volés.
Le défi : plus de 63 000 $ETH restent intacts dans d’autres portefeuilles contrôlés par l’exploiteur.
La réalité : contrairement aux stablecoins centralisés, les actifs natifs comme Ethereum (ETH) ne peuvent pas être gelés par un seul émetteur, soulignant la différence fondamentale entre ces deux types d’actifs numériques.
1
79

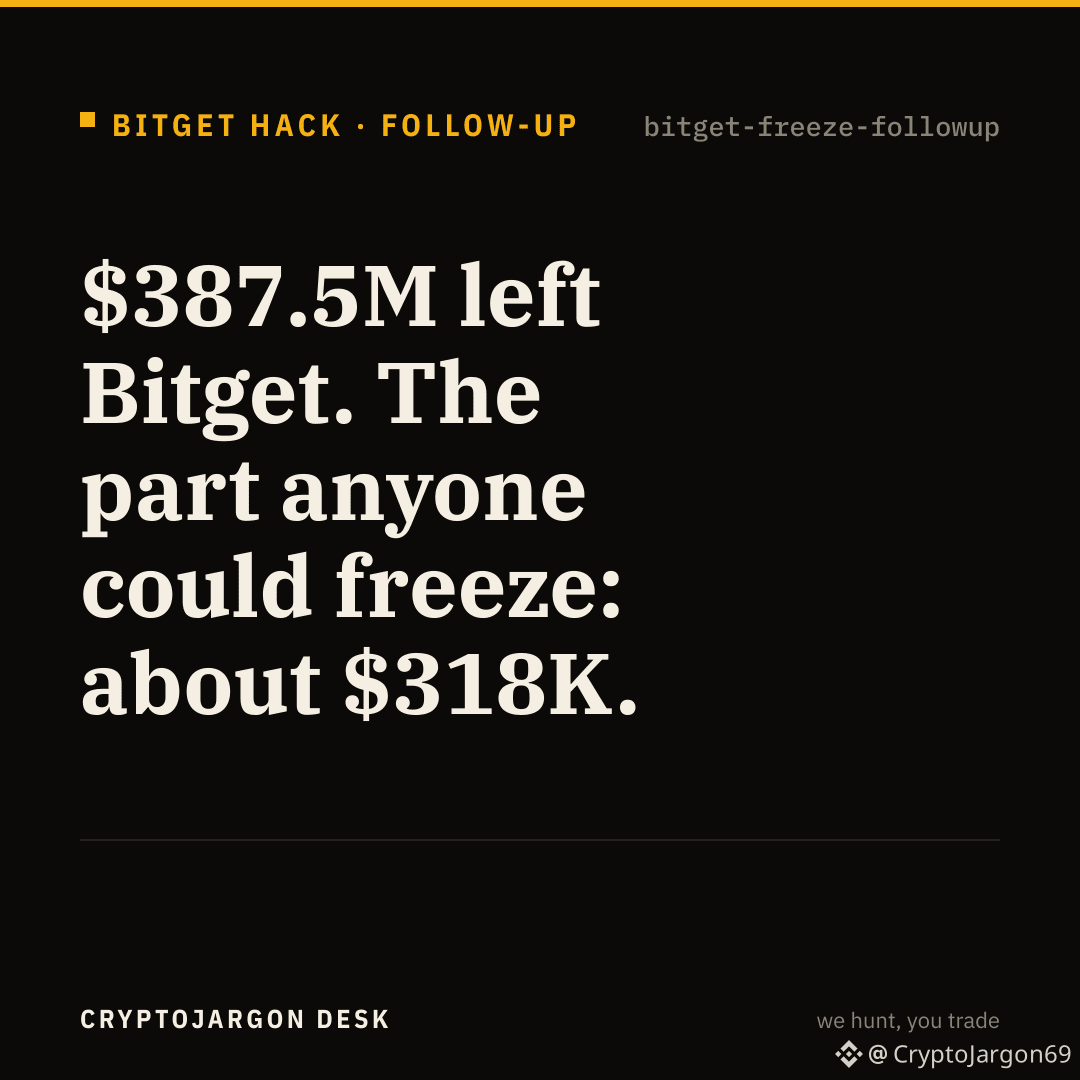
HACK DE BITGET · QUE POURRAIT ÊTRE GELÉ
Il reste 387,5 M$ dans les portefeuilles chauds de Bitget au 24 sep. La partie que n’importe qui pourrait geler : environ 318 K$.
Circle et Tether ont blacklisté un portefeuille d’un exploitant détenant 218 K USDT et 100 K USDC. Cela représente environ 0,08% du butin.
Le reste est placé là où aucun émetteur n’a de portée : 63 000+ $ETH répartis sur d’autres adresses d’exploitants, et 103 M$ en $XRP, dont 54 M (environ 83 M$) ont déjà été déplacés vers de nouveaux portefeuilles. Les monnaies natives ne peuvent pas être gelées au niveau du protocole. Le seul point de blocage restant : un dépôt sur une bourse.
Bitget affirme que les portefeuilles à froid n’ont pas été touchés et que son fonds de protection de 464 M$ couvre la perte.
Un bouton de gel sur les stablecoins : filet de sécurité ou faille dans le modèle ?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
HACK DE BITGET · QUE POURRAIT ÊTRE GELÉ
Il reste 387,5 M$ dans les portefeuilles chauds de Bitget au 24 sep. La partie que n’importe qui pourrait geler : environ 318 K$.
Circle et Tether ont blacklisté un portefeuille d’un exploitant détenant 218 K USDT et 100 K USDC. Cela représente environ 0,08% du butin.
Le reste est placé là où aucun émetteur n’a de portée : 63 000+ $ETH répartis sur d’autres adresses d’exploitants, et 103 M$ en $XRP , dont 54 M (environ 83 M$) ont déjà été déplacés vers de nouveaux portefeuilles. Les monnaies natives ne peuvent pas être gelées au niveau du protocole. Le seul point de blocage restant : un dépôt sur une bourse.
Bitget affirme que les portefeuilles à froid n’ont pas été touchés et que son fonds de protection de 464 M$ couvre la perte.
Un bouton de gel sur les stablecoins : filet de sécurité ou faille dans le modèle ?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
Il reste 387,5 M$ dans les portefeuilles chauds de Bitget au 24 sep. La partie que n’importe qui pourrait geler : environ 318 K$.
Circle et Tether ont blacklisté un portefeuille d’un exploitant détenant 218 K USDT et 100 K USDC. Cela représente environ 0,08% du butin.
Le reste est placé là où aucun émetteur n’a de portée : 63 000+ $ETH répartis sur d’autres adresses d’exploitants, et 103 M$ en $XRP , dont 54 M (environ 83 M$) ont déjà été déplacés vers de nouveaux portefeuilles. Les monnaies natives ne peuvent pas être gelées au niveau du protocole. Le seul point de blocage restant : un dépôt sur une bourse.
Bitget affirme que les portefeuilles à froid n’ont pas été touchés et que son fonds de protection de 464 M$ couvre la perte.
Un bouton de gel sur les stablecoins : filet de sécurité ou faille dans le modèle ?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
1
267

·
--
Haussier
#circletetherfreezebitgethackerwallet
🚨 Alerte de sécurité : adresse d’exploitation par interception Circle & Tether suite à la brèche sur Bitget 🛡️
Coordination rapide de la sécurité on-chain ! Suite à un incident de sécurité au cours duquel l’infrastructure du portefeuille backend de Bitget a été compromise, les principaux émetteurs de stablecoins Circle et Tether ont pris des mesures immédiates pour mettre à l’index et geler une adresse libellée « Bitget Exploiter 8 ».
La réponse conjointe a immobilisé environ 318 000 $ en stablecoins (99 990 USDC et 218 023 USDT) détenus dans le portefeuille ciblé, coupant ainsi ces actifs spécifiques de tout blanchiment via des plateformes secondaires.
$ZEC
{future}(ZECUSDT)
💡 Points clés :
🛑 Mise à l’index et gel rapides : Circle et Tether ont exécuté des gels de contrats intelligents dans les heures qui ont suivi les alertes de sécurité du cabinet MistTrack.
⚖️ Limites des gels on-chain : si les émetteurs de stablecoins peuvent geler des jetons adossés à la monnaie fiduciaire (USDC/USDT), les actifs décentralisés comme Ethereum ne peuvent pas être gelés. Les traqueurs notent que l’attaquant a rapidement converti une part importante des actifs volés en ETH.
🛡️ Protection complète couverte : la PDG de Bitget, Gracy Chen, a confirmé que les clés privées n’ont pas été divulguées et que les actifs des utilisateurs sont entièrement protégés grâce au Fonds de protection des utilisateurs de Bitget (d’une valeur de plus de 400 M$).
Qu’en pensez-vous des gels centralisés des stablecoins : un filet de sécurité essentiel lors des brèches d’échange, ou un rappel du contrôle centralisé dans la crypto ? Partagez votre avis ci-dessous ! 👇
#CircleMints500MUSDCOnSolana #Bitget
#circletetherfreezebitgethackerwallet
🚨 Alerte de sécurité : adresse d’exploitation par interception Circle & Tether suite à la brèche sur Bitget 🛡️
Coordination rapide de la sécurité on-chain ! Suite à un incident de sécurité au cours duquel l’infrastructure du portefeuille backend de Bitget a été compromise, les principaux émetteurs de stablecoins Circle et Tether ont pris des mesures immédiates pour mettre à l’index et geler une adresse libellée « Bitget Exploiter 8 ».
La réponse conjointe a immobilisé environ 318 000 $ en stablecoins (99 990 USDC et 218 023 USDT) détenus dans le portefeuille ciblé, coupant ainsi ces actifs spécifiques de tout blanchiment via des plateformes secondaires.
$ZEC
💡 Points clés :
🛑 Mise à l’index et gel rapides : Circle et Tether ont exécuté des gels de contrats intelligents dans les heures qui ont suivi les alertes de sécurité du cabinet MistTrack.
⚖️ Limites des gels on-chain : si les émetteurs de stablecoins peuvent geler des jetons adossés à la monnaie fiduciaire (USDC/USDT), les actifs décentralisés comme Ethereum ne peuvent pas être gelés. Les traqueurs notent que l’attaquant a rapidement converti une part importante des actifs volés en ETH.
🛡️ Protection complète couverte : la PDG de Bitget, Gracy Chen, a confirmé que les clés privées n’ont pas été divulguées et que les actifs des utilisateurs sont entièrement protégés grâce au Fonds de protection des utilisateurs de Bitget (d’une valeur de plus de 400 M$).
Qu’en pensez-vous des gels centralisés des stablecoins : un filet de sécurité essentiel lors des brèches d’échange, ou un rappel du contrôle centralisé dans la crypto ? Partagez votre avis ci-dessous ! 👇
#CircleMints500MUSDCOnSolana #Bitget
🚨 Alerte de sécurité : adresse d’exploitation par interception Circle & Tether suite à la brèche sur Bitget 🛡️
Coordination rapide de la sécurité on-chain ! Suite à un incident de sécurité au cours duquel l’infrastructure du portefeuille backend de Bitget a été compromise, les principaux émetteurs de stablecoins Circle et Tether ont pris des mesures immédiates pour mettre à l’index et geler une adresse libellée « Bitget Exploiter 8 ».
La réponse conjointe a immobilisé environ 318 000 $ en stablecoins (99 990 USDC et 218 023 USDT) détenus dans le portefeuille ciblé, coupant ainsi ces actifs spécifiques de tout blanchiment via des plateformes secondaires.
$ZEC
💡 Points clés :
🛑 Mise à l’index et gel rapides : Circle et Tether ont exécuté des gels de contrats intelligents dans les heures qui ont suivi les alertes de sécurité du cabinet MistTrack.
⚖️ Limites des gels on-chain : si les émetteurs de stablecoins peuvent geler des jetons adossés à la monnaie fiduciaire (USDC/USDT), les actifs décentralisés comme Ethereum ne peuvent pas être gelés. Les traqueurs notent que l’attaquant a rapidement converti une part importante des actifs volés en ETH.
🛡️ Protection complète couverte : la PDG de Bitget, Gracy Chen, a confirmé que les clés privées n’ont pas été divulguées et que les actifs des utilisateurs sont entièrement protégés grâce au Fonds de protection des utilisateurs de Bitget (d’une valeur de plus de 400 M$).
Qu’en pensez-vous des gels centralisés des stablecoins : un filet de sécurité essentiel lors des brèches d’échange, ou un rappel du contrôle centralisé dans la crypto ? Partagez votre avis ci-dessous ! 👇
#CircleMints500MUSDCOnSolana #Bitget
1
2.4k
·
--
Haussier
#circletetherfreezebitgethackerwallet 🚨 Émetteurs de stablecoins Circle & Tether qui gèlent des fonds liés à l’exploit de Bitget
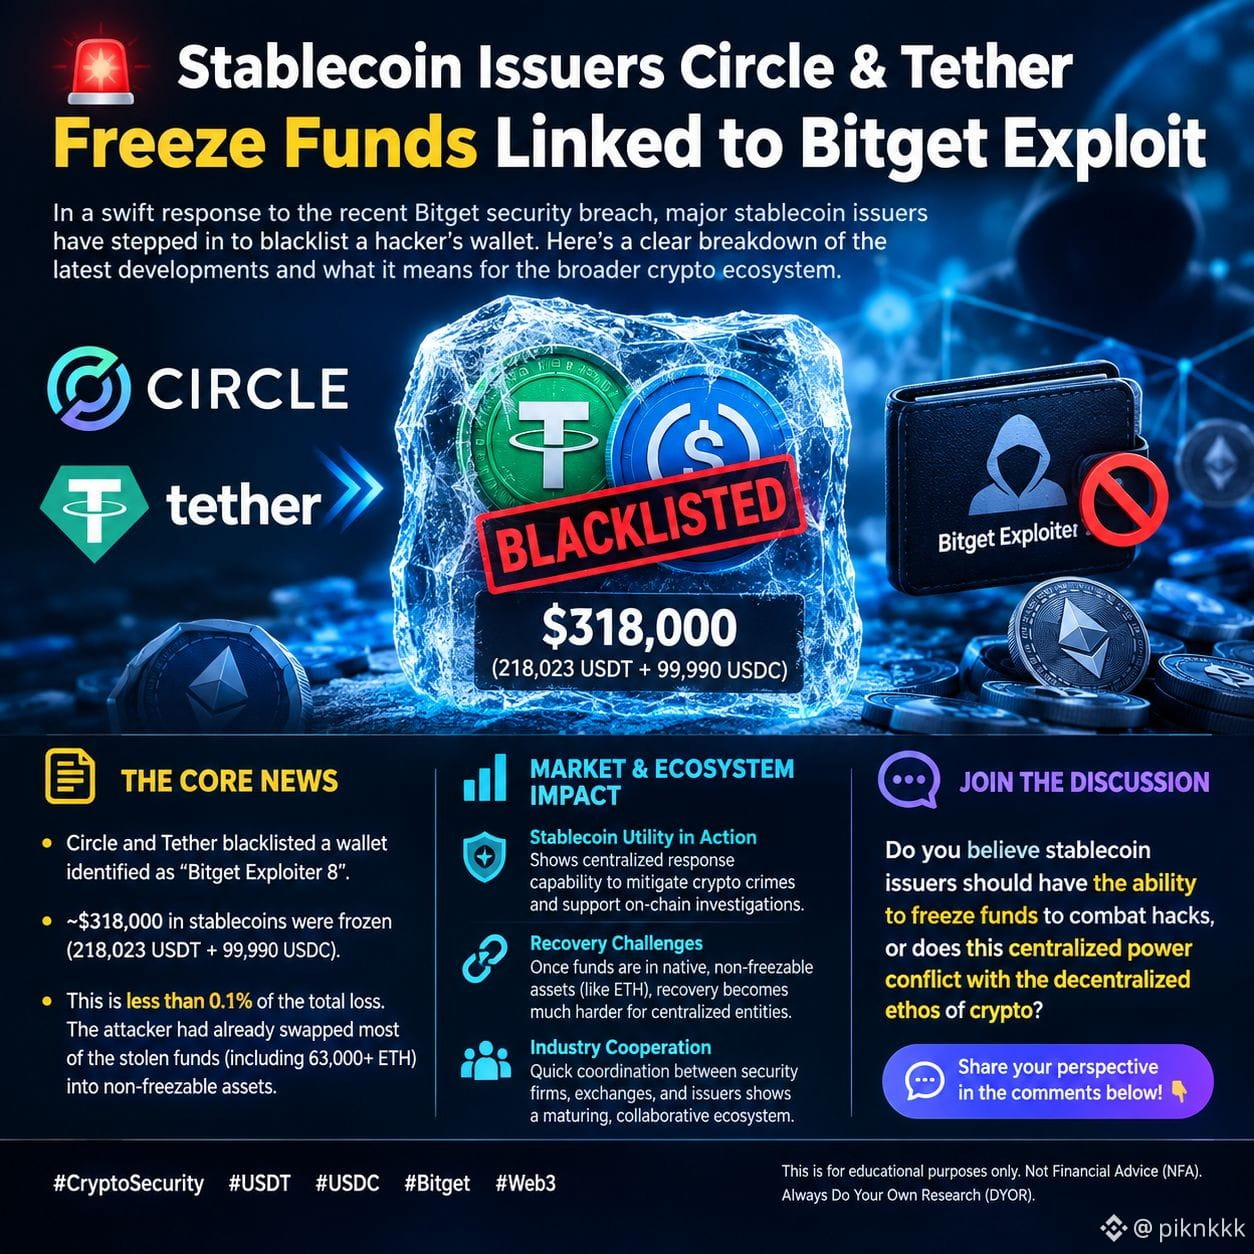
En réponse rapide à la récente faille de sécurité de Bitget, de grands émetteurs de stablecoins se sont mobilisés pour mettre sur liste noire le portefeuille d’un pirate. Voici une analyse claire des dernières évolutions et ce que cela signifie pour l’ensemble de l’écosystème crypto.
📌 L’essentiel de l’actualité
• Circle et Tether ont conjointement blacklisté un portefeuille identifié par des sociétés de sécurité comme « Bitget Exploiter 8 » [[4]].
• Cette action coordonnée a permis de geler environ 318 000 $ en stablecoins, soit quelque 218 023 USDT et 99 990 USDC [[13]].
• Fait notable, ce montant gelé représente moins de 0,1 % de la perte totale déclarée. L’attaquant avait déjà échangé la majeure partie des fonds volés (y compris plus de 63 000 ETH) contre des actifs décentralisés, non gelables, avant l’application de la liste noire [[14]].
📊 Impact sur le marché et l’écosystème
• L’utilité des stablecoins en action Cet événement met en évidence la capacité de réponse centralisée des émetteurs de stablecoins adossés à la monnaie fiduciaire à atténuer activement les crimes liés au crypto et à aider aux enquêtes on-chain.
• Défis de récupération Il souligne une réalité critique en matière de sécurité : une fois les fonds convertis en actifs natifs et non gelables de la blockchain (comme l’ETH), la récupération devient nettement plus complexe pour les entités centralisées.
• Coopération de l’industrie La coordination rapide entre les sociétés de sécurité blockchain, les plateformes d’échange et les émetteurs de stablecoins montre un écosystème collaboratif qui mûrit et qui réagit de façon plus efficace aux exploits de grande ampleur.
💬 Participez à la discussion
Pensez-vous que les émetteurs de stablecoins devraient avoir la capacité de geler des fonds pour contrer les piratages, ou bien ce pouvoir centralisé entre-t-il en conflit avec l’éthique décentralisée du crypto ? Partagez votre point de vue dans les commentaires ci-dessous ! 👇
🔖 Hashtags
#CryptoSecurity #USDT #USDC #Bitget #Web3
Ceci est uniquement à des fins éducatives. Ce n’est pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$RAY $SUPER $DASH
{future}(DASHUSDT)
{future}(SUPERUSDT)
{spot}(RAYUSDT)
#circletetherfreezebitgethackerwallet 🚨 Émetteurs de stablecoins Circle & Tether qui gèlent des fonds liés à l’exploit de Bitget
En réponse rapide à la récente faille de sécurité de Bitget, de grands émetteurs de stablecoins se sont mobilisés pour mettre sur liste noire le portefeuille d’un pirate. Voici une analyse claire des dernières évolutions et ce que cela signifie pour l’ensemble de l’écosystème crypto.
📌 L’essentiel de l’actualité
• Circle et Tether ont conjointement blacklisté un portefeuille identifié par des sociétés de sécurité comme « Bitget Exploiter 8 » [[4]].
• Cette action coordonnée a permis de geler environ 318 000 $ en stablecoins, soit quelque 218 023 USDT et 99 990 USDC [[13]].
• Fait notable, ce montant gelé représente moins de 0,1 % de la perte totale déclarée. L’attaquant avait déjà échangé la majeure partie des fonds volés (y compris plus de 63 000 ETH) contre des actifs décentralisés, non gelables, avant l’application de la liste noire [[14]].
📊 Impact sur le marché et l’écosystème
• L’utilité des stablecoins en action Cet événement met en évidence la capacité de réponse centralisée des émetteurs de stablecoins adossés à la monnaie fiduciaire à atténuer activement les crimes liés au crypto et à aider aux enquêtes on-chain.
• Défis de récupération Il souligne une réalité critique en matière de sécurité : une fois les fonds convertis en actifs natifs et non gelables de la blockchain (comme l’ETH), la récupération devient nettement plus complexe pour les entités centralisées.
• Coopération de l’industrie La coordination rapide entre les sociétés de sécurité blockchain, les plateformes d’échange et les émetteurs de stablecoins montre un écosystème collaboratif qui mûrit et qui réagit de façon plus efficace aux exploits de grande ampleur.
💬 Participez à la discussion
Pensez-vous que les émetteurs de stablecoins devraient avoir la capacité de geler des fonds pour contrer les piratages, ou bien ce pouvoir centralisé entre-t-il en conflit avec l’éthique décentralisée du crypto ? Partagez votre point de vue dans les commentaires ci-dessous ! 👇
🔖 Hashtags
#CryptoSecurity #USDT #USDC #Bitget #Web3
Ceci est uniquement à des fins éducatives. Ce n’est pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$RAY $SUPER $DASH
En réponse rapide à la récente faille de sécurité de Bitget, de grands émetteurs de stablecoins se sont mobilisés pour mettre sur liste noire le portefeuille d’un pirate. Voici une analyse claire des dernières évolutions et ce que cela signifie pour l’ensemble de l’écosystème crypto.
📌 L’essentiel de l’actualité
• Circle et Tether ont conjointement blacklisté un portefeuille identifié par des sociétés de sécurité comme « Bitget Exploiter 8 » [[4]].
• Cette action coordonnée a permis de geler environ 318 000 $ en stablecoins, soit quelque 218 023 USDT et 99 990 USDC [[13]].
• Fait notable, ce montant gelé représente moins de 0,1 % de la perte totale déclarée. L’attaquant avait déjà échangé la majeure partie des fonds volés (y compris plus de 63 000 ETH) contre des actifs décentralisés, non gelables, avant l’application de la liste noire [[14]].
📊 Impact sur le marché et l’écosystème
• L’utilité des stablecoins en action Cet événement met en évidence la capacité de réponse centralisée des émetteurs de stablecoins adossés à la monnaie fiduciaire à atténuer activement les crimes liés au crypto et à aider aux enquêtes on-chain.
• Défis de récupération Il souligne une réalité critique en matière de sécurité : une fois les fonds convertis en actifs natifs et non gelables de la blockchain (comme l’ETH), la récupération devient nettement plus complexe pour les entités centralisées.
• Coopération de l’industrie La coordination rapide entre les sociétés de sécurité blockchain, les plateformes d’échange et les émetteurs de stablecoins montre un écosystème collaboratif qui mûrit et qui réagit de façon plus efficace aux exploits de grande ampleur.
💬 Participez à la discussion
Pensez-vous que les émetteurs de stablecoins devraient avoir la capacité de geler des fonds pour contrer les piratages, ou bien ce pouvoir centralisé entre-t-il en conflit avec l’éthique décentralisée du crypto ? Partagez votre point de vue dans les commentaires ci-dessous ! 👇
🔖 Hashtags
#CryptoSecurity #USDT #USDC #Bitget #Web3
Ceci est uniquement à des fins éducatives. Ce n’est pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$RAY $SUPER $DASH
2.2k
#CircleTetherFreezeBitgetHackerWallet Circle et Tether ont inscrit sur liste noire un portefeuille lié à l’exploit de Bitget, gelant environ 318 000 $ en USDC et USDT. L’action a été menée après la brèche de Bitget au cours de laquelle environ 351,6 millions de dollars d’actifs ont été touchés.
Cependant, la plupart des fonds volés sont restés hors de portée des émetteurs de stablecoins, avec plus de 63 000 ETH qui seraient encore détenus sur des portefeuilles liés aux exploitants.
#Circle #Tether #USDC #USDT $USDC
{spot}(USDCUSDT)
$USDT $ETH
{spot}(ETHUSDT)
#CircleTetherFreezeBitgetHackerWallet Circle et Tether ont inscrit sur liste noire un portefeuille lié à l’exploit de Bitget, gelant environ 318 000 $ en USDC et USDT. L’action a été menée après la brèche de Bitget au cours de laquelle environ 351,6 millions de dollars d’actifs ont été touchés.
Cependant, la plupart des fonds volés sont restés hors de portée des émetteurs de stablecoins, avec plus de 63 000 ETH qui seraient encore détenus sur des portefeuilles liés aux exploitants.
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
Cependant, la plupart des fonds volés sont restés hors de portée des émetteurs de stablecoins, avec plus de 63 000 ETH qui seraient encore détenus sur des portefeuilles liés aux exploitants.
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
1
119

·
--
Voici ce qui s’est passé lorsqu’un enquêteur on-chain a remarqué que des millions d’actifs volés se sont soudainement réveillés à partir d’un portefeuille dormant.
La plupart des traders se laissent happer par la chasse aux bougies vertes pendant les cycles de cupidité maximale, ignorant totalement le gigantesque risque de contrepartie et de sécurité qui continue de hanter les écosystèmes centralisés. Lorsque des fonds illicites bougent, la panique qui en résulte—avec la vente précipitée et les retraits soudains de liquidité—peut ruiner votre portefeuille avant même que vous ne compreniez ce qui frappe le carnet d’ordres.
En examinant les derniers mouvements de l’exploiteur de Bitget, on observe une manœuvre familière se dérouler. Au lieu d’un encaissement désordonné, le pirate fractionne méthodiquement les fonds et les fait transiter à travers des protocoles décentralisés, cherchant à contourner les blacklists avant l’intervention des émetteurs de stablecoins. Nous avons vu exactement le même schéma lors de précédentes failles d’échanges, où la course entre les listes noires des portefeuilles et les mixers a dicté la contagion du marché. Même si de grands émetteurs ont gelé des portions en $USDT, les acteurs les plus sophistiqués trouvent toujours des chemins d’acheminement via des couches de confidentialité et des réseaux alternatifs.
Même les écosystèmes attirant un intérêt institutionnel comme $NEAR or, ou des chaînes legacy plus anciennes comme $ETC , ressentent les répercussions lorsque les market makers retirent la liquidité pour se protéger des fonds contaminés. Le point clé à retenir de cette étude de cas est que la transparence on-chain joue dans les deux sens : les forces de l’ordre suivent chaque étape, mais tout le marché négocie en temps réel sur cette même anxiété.
Comment gérez-vous habituellement votre exposition au risque lorsque de grands portefeuilles d’exploit commencent à déplacer des fonds on-chain ?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
Voici ce qui s’est passé lorsqu’un enquêteur on-chain a remarqué que des millions d’actifs volés se sont soudainement réveillés à partir d’un portefeuille dormant.
La plupart des traders se laissent happer par la chasse aux bougies vertes pendant les cycles de cupidité maximale, ignorant totalement le gigantesque risque de contrepartie et de sécurité qui continue de hanter les écosystèmes centralisés. Lorsque des fonds illicites bougent, la panique qui en résulte—avec la vente précipitée et les retraits soudains de liquidité—peut ruiner votre portefeuille avant même que vous ne compreniez ce qui frappe le carnet d’ordres.
En examinant les derniers mouvements de l’exploiteur de Bitget, on observe une manœuvre familière se dérouler. Au lieu d’un encaissement désordonné, le pirate fractionne méthodiquement les fonds et les fait transiter à travers des protocoles décentralisés, cherchant à contourner les blacklists avant l’intervention des émetteurs de stablecoins. Nous avons vu exactement le même schéma lors de précédentes failles d’échanges, où la course entre les listes noires des portefeuilles et les mixers a dicté la contagion du marché. Même si de grands émetteurs ont gelé des portions en $USDT, les acteurs les plus sophistiqués trouvent toujours des chemins d’acheminement via des couches de confidentialité et des réseaux alternatifs.
Même les écosystèmes attirant un intérêt institutionnel comme $NEAR or, ou des chaînes legacy plus anciennes comme $ETC , ressentent les répercussions lorsque les market makers retirent la liquidité pour se protéger des fonds contaminés. Le point clé à retenir de cette étude de cas est que la transparence on-chain joue dans les deux sens : les forces de l’ordre suivent chaque étape, mais tout le marché négocie en temps réel sur cette même anxiété.
Comment gérez-vous habituellement votre exposition au risque lorsque de grands portefeuilles d’exploit commencent à déplacer des fonds on-chain ?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
La plupart des traders se laissent happer par la chasse aux bougies vertes pendant les cycles de cupidité maximale, ignorant totalement le gigantesque risque de contrepartie et de sécurité qui continue de hanter les écosystèmes centralisés. Lorsque des fonds illicites bougent, la panique qui en résulte—avec la vente précipitée et les retraits soudains de liquidité—peut ruiner votre portefeuille avant même que vous ne compreniez ce qui frappe le carnet d’ordres.
En examinant les derniers mouvements de l’exploiteur de Bitget, on observe une manœuvre familière se dérouler. Au lieu d’un encaissement désordonné, le pirate fractionne méthodiquement les fonds et les fait transiter à travers des protocoles décentralisés, cherchant à contourner les blacklists avant l’intervention des émetteurs de stablecoins. Nous avons vu exactement le même schéma lors de précédentes failles d’échanges, où la course entre les listes noires des portefeuilles et les mixers a dicté la contagion du marché. Même si de grands émetteurs ont gelé des portions en $USDT, les acteurs les plus sophistiqués trouvent toujours des chemins d’acheminement via des couches de confidentialité et des réseaux alternatifs.
Même les écosystèmes attirant un intérêt institutionnel comme $NEAR or, ou des chaînes legacy plus anciennes comme $ETC , ressentent les répercussions lorsque les market makers retirent la liquidité pour se protéger des fonds contaminés. Le point clé à retenir de cette étude de cas est que la transparence on-chain joue dans les deux sens : les forces de l’ordre suivent chaque étape, mais tout le marché négocie en temps réel sur cette même anxiété.
Comment gérez-vous habituellement votre exposition au risque lorsque de grands portefeuilles d’exploit commencent à déplacer des fonds on-chain ?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
84
·
--
#CircleTetherFreezeBitgetHackerWallet
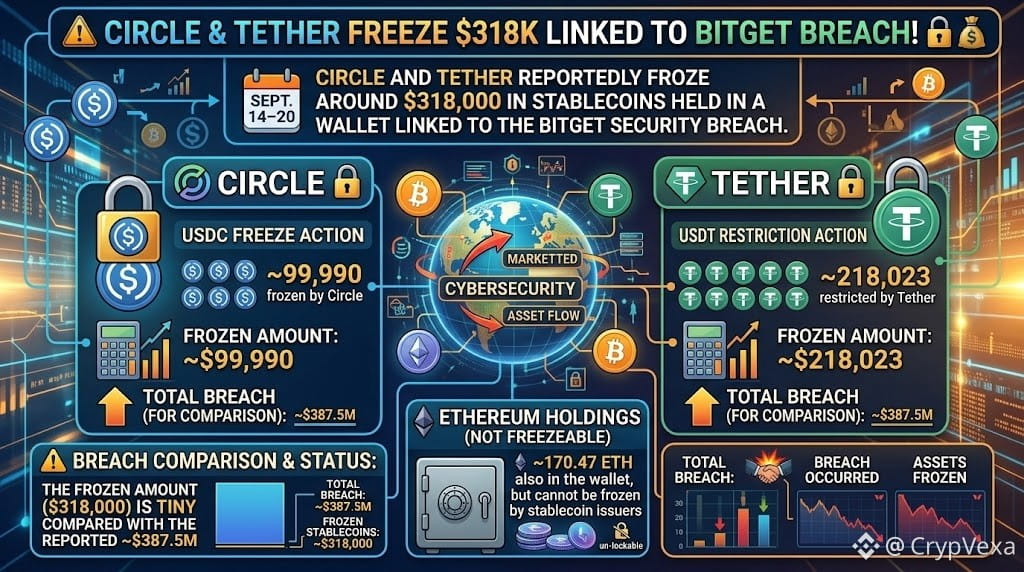
🚨 Cercle et Tether gèlent 318 000 $ liés à une brèche sur Bitget ! 🔒💰
Selon des informations, Circle et Tether auraient gelé environ 318 000 $ en stablecoins détenus dans un portefeuille lié à la brèche de sécurité sur Bitget.
🔵 USDC : ~99 990 gelés par Circle
🟢 USDT : ~218 023 restreints par Tether
⟠ ETH : ~170,47 ETH également dans le portefeuille, mais ne peut pas être gelé par les émetteurs de stablecoins
📊 Le montant gelé est minime comparé à la brèche de ~387,5 M$ rapportée.
⚠️ La distinction clé : les émetteurs d’USDC et d’USDT peuvent mettre leurs jetons sur liste noire, tandis que les actifs natifs comme l’ETH et le XRP ne peuvent généralement pas être gelés au niveau du contrat de jeton.
🔐 Bitget aurait attribué l’incident à une infrastructure de portefeuille backend compromise et à des données de transaction manipulées, tout en indiquant que son fonds de protection couvre les pertes des clients.
#Bitget #USDC #USDT #Ethereum
#CircleTetherFreezeBitgetHackerWallet
🚨 Cercle et Tether gèlent 318 000 $ liés à une brèche sur Bitget ! 🔒💰
Selon des informations, Circle et Tether auraient gelé environ 318 000 $ en stablecoins détenus dans un portefeuille lié à la brèche de sécurité sur Bitget.
🔵 USDC : ~99 990 gelés par Circle
🟢 USDT : ~218 023 restreints par Tether
⟠ ETH : ~170,47 ETH également dans le portefeuille, mais ne peut pas être gelé par les émetteurs de stablecoins
📊 Le montant gelé est minime comparé à la brèche de ~387,5 M$ rapportée.
⚠️ La distinction clé : les émetteurs d’USDC et d’USDT peuvent mettre leurs jetons sur liste noire, tandis que les actifs natifs comme l’ETH et le XRP ne peuvent généralement pas être gelés au niveau du contrat de jeton.
🔐 Bitget aurait attribué l’incident à une infrastructure de portefeuille backend compromise et à des données de transaction manipulées, tout en indiquant que son fonds de protection couvre les pertes des clients.
#Bitget #USDC #USDT #Ethereum
🚨 Cercle et Tether gèlent 318 000 $ liés à une brèche sur Bitget ! 🔒💰
Selon des informations, Circle et Tether auraient gelé environ 318 000 $ en stablecoins détenus dans un portefeuille lié à la brèche de sécurité sur Bitget.
🔵 USDC : ~99 990 gelés par Circle
🟢 USDT : ~218 023 restreints par Tether
⟠ ETH : ~170,47 ETH également dans le portefeuille, mais ne peut pas être gelé par les émetteurs de stablecoins
📊 Le montant gelé est minime comparé à la brèche de ~387,5 M$ rapportée.
⚠️ La distinction clé : les émetteurs d’USDC et d’USDT peuvent mettre leurs jetons sur liste noire, tandis que les actifs natifs comme l’ETH et le XRP ne peuvent généralement pas être gelés au niveau du contrat de jeton.
🔐 Bitget aurait attribué l’incident à une infrastructure de portefeuille backend compromise et à des données de transaction manipulées, tout en indiquant que son fonds de protection couvre les pertes des clients.
#Bitget #USDC #USDT #Ethereum
1
49
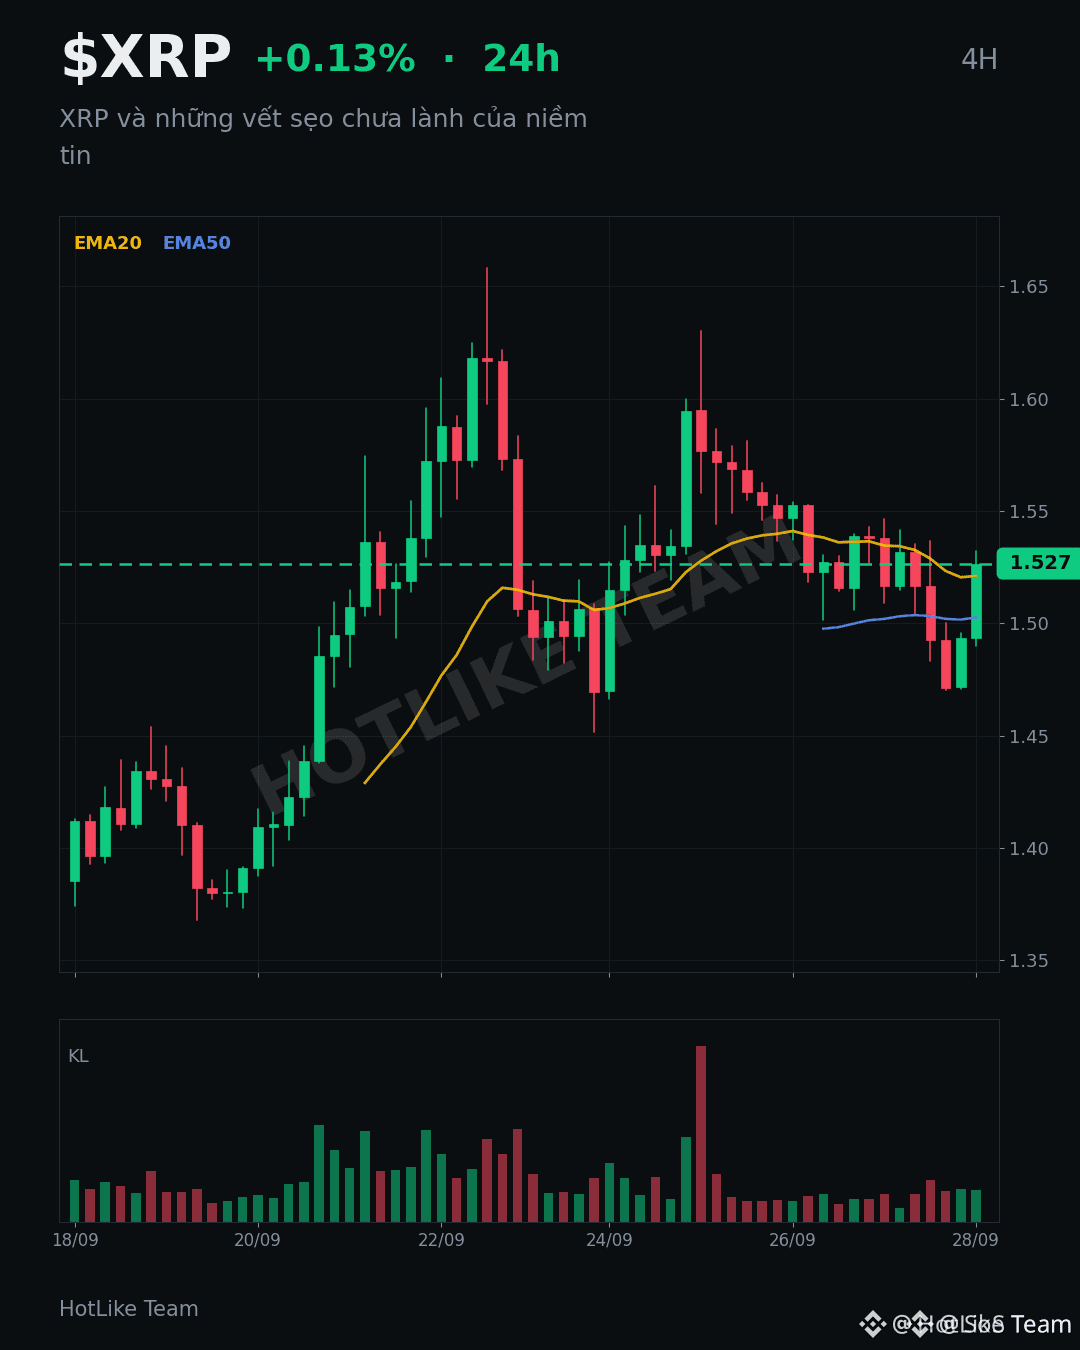
*Mise à jour de l’attaque Bitget — $XRP
{spot}(XRPUSDT)
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities L’attaquant a déplacé ∼83 M$ de fonds volés $XRP depuis 3 portefeuilles de détention.
Environ 103 M$ d’XRP ont été volés au total — et désormais ∼75 M$ restent dans des portefeuilles qui _ne peuvent pas être gelés_ selon les règles du XRP Ledger. L’XRP est l’actif natif, donc Ripple n’a pas de bouton de gel pour celui-ci.
Ce qui _peut_ être fait :
- Les exchanges peuvent mettre en liste noire les comptes qui REÇOIVENT les fonds volés
- Mais ils ne peuvent pas bloquer les propres portefeuilles de l’attaquant
En comparaison : Circle et Tether ont déjà gelé ∼320 K$ liés à des USDC/USDT — ces tokens disposent de contrôles de liste noire.
Bitget affirme que son fonds de protection couvrira intégralement la perte de 387,5 M$, que les soldes clients sont en sécurité, et que les retraits reprendront progressivement du 28 sept. au 2 oct.
La vraie question maintenant est : quelle part de ce $XRP peut être suivie / gelée lorsqu’elle arrive sur des CEX ? La chasse on-chain est en cours. 7fa8
*Mise à jour de l’attaque Bitget — $XRP
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities L’attaquant a déplacé ∼83 M$ de fonds volés $XRP depuis 3 portefeuilles de détention.
Environ 103 M$ d’XRP ont été volés au total — et désormais ∼75 M$ restent dans des portefeuilles qui _ne peuvent pas être gelés_ selon les règles du XRP Ledger. L’XRP est l’actif natif, donc Ripple n’a pas de bouton de gel pour celui-ci.
Ce qui _peut_ être fait :
- Les exchanges peuvent mettre en liste noire les comptes qui REÇOIVENT les fonds volés
- Mais ils ne peuvent pas bloquer les propres portefeuilles de l’attaquant
En comparaison : Circle et Tether ont déjà gelé ∼320 K$ liés à des USDC/USDT — ces tokens disposent de contrôles de liste noire.
Bitget affirme que son fonds de protection couvrira intégralement la perte de 387,5 M$, que les soldes clients sont en sécurité, et que les retraits reprendront progressivement du 28 sept. au 2 oct.
La vraie question maintenant est : quelle part de ce $XRP peut être suivie / gelée lorsqu’elle arrive sur des CEX ? La chasse on-chain est en cours. 7fa8
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities L’attaquant a déplacé ∼83 M$ de fonds volés $XRP depuis 3 portefeuilles de détention.
Environ 103 M$ d’XRP ont été volés au total — et désormais ∼75 M$ restent dans des portefeuilles qui _ne peuvent pas être gelés_ selon les règles du XRP Ledger. L’XRP est l’actif natif, donc Ripple n’a pas de bouton de gel pour celui-ci.
Ce qui _peut_ être fait :
- Les exchanges peuvent mettre en liste noire les comptes qui REÇOIVENT les fonds volés
- Mais ils ne peuvent pas bloquer les propres portefeuilles de l’attaquant
En comparaison : Circle et Tether ont déjà gelé ∼320 K$ liés à des USDC/USDT — ces tokens disposent de contrôles de liste noire.
Bitget affirme que son fonds de protection couvrira intégralement la perte de 387,5 M$, que les soldes clients sont en sécurité, et que les retraits reprendront progressivement du 28 sept. au 2 oct.
La vraie question maintenant est : quelle part de ce $XRP peut être suivie / gelée lorsqu’elle arrive sur des CEX ? La chasse on-chain est en cours. 7fa8
145
·
--
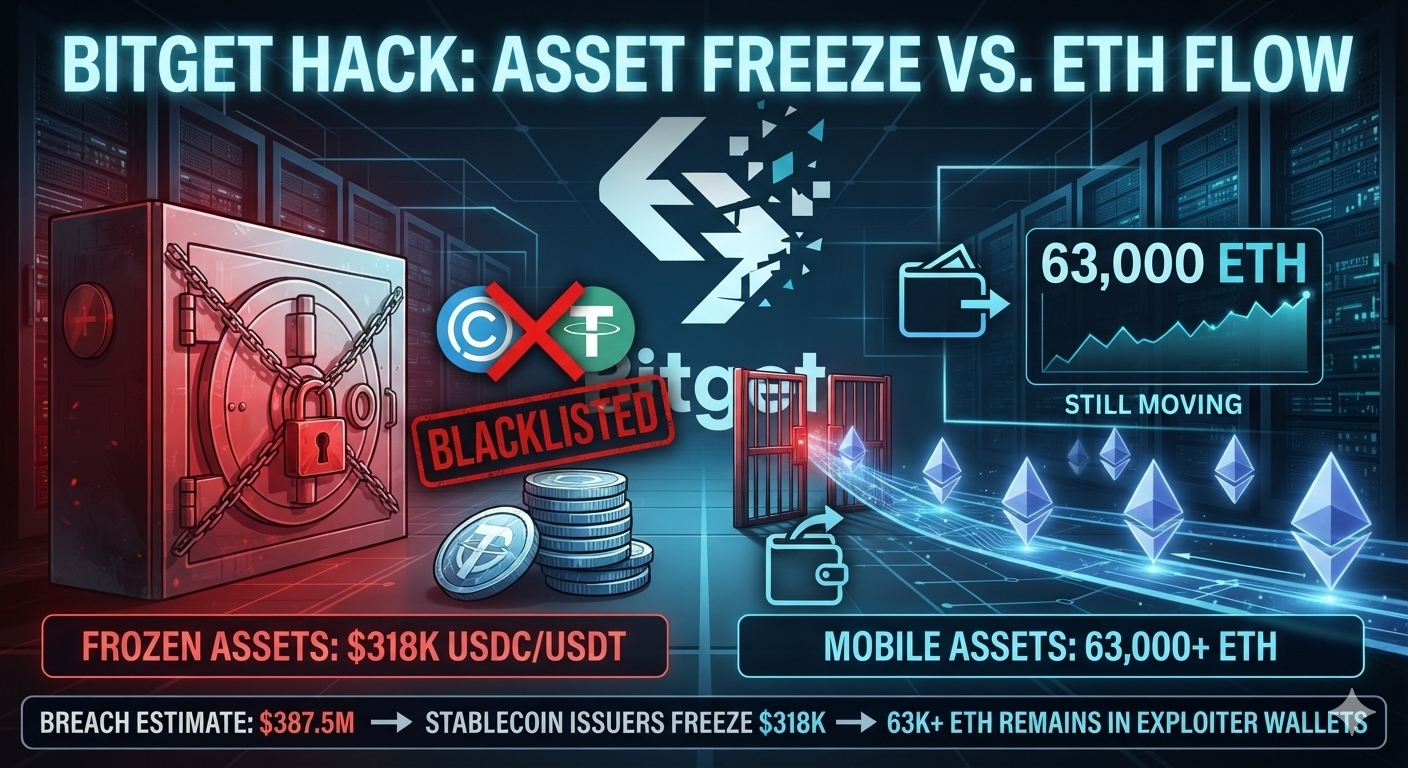
#circletetherfreezebitgethackerwallet 🚨 HACK DE BITGET : 318 000 $ GELÉS. MAIS 63 000+ ETH TOUJOURS EN MOUVEMENT
L’exploitation de Bitget a mis en évidence une des réalités de la sécurité dans la crypto.
Circle et Tether ont listé l’adresse d’un hacker comme bloquée, en gelant environ 318 000 $ en USDC et USDT.
Mais voici l’histoire 👇
🔹 L’intrusion sur Bitget est désormais estimée à environ 387,5 M$
🔹 Plus de 63 000 ETH restent dans des portefeuilles liés à l’exploiteur
🔹 L’ETH ne peut pas être gelée par les émetteurs de stablecoins
🔹 Bitget affirme que l’attaque impliquait la compromission de l’infrastructure backend, et non une fuite
🔹 Bitget indique que son fonds de protection de 464 M$+ couvre les pertes des utilisateurs
📌 À retenir pour les traders : Surveillez de près les portefeuilles et les mouvements ETH/XRP. Les transferts importants, vers des exchanges, pourraient accroître la pression vendeuse.
La vraie question : le hacker va-t-il continuer à détenir l’ETH ou va-t-il commencer à distribuer l’ETH via des portefeuilles ?
Que surveillez-vous : les flux d’ETH ou les mises à jour de la reprise de Bitget ? 👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
{future}(SOLUSDT)
{future}(BTCUSDT)
{future}(ETHUSDT)
#circletetherfreezebitgethackerwallet 🚨 HACK DE BITGET : 318 000 $ GELÉS. MAIS 63 000+ ETH TOUJOURS EN MOUVEMENT
L’exploitation de Bitget a mis en évidence une des réalités de la sécurité dans la crypto.
Circle et Tether ont listé l’adresse d’un hacker comme bloquée, en gelant environ 318 000 $ en USDC et USDT.
Mais voici l’histoire 👇
🔹 L’intrusion sur Bitget est désormais estimée à environ 387,5 M$
🔹 Plus de 63 000 ETH restent dans des portefeuilles liés à l’exploiteur
🔹 L’ETH ne peut pas être gelée par les émetteurs de stablecoins
🔹 Bitget affirme que l’attaque impliquait la compromission de l’infrastructure backend, et non une fuite
🔹 Bitget indique que son fonds de protection de 464 M$+ couvre les pertes des utilisateurs
📌 À retenir pour les traders : Surveillez de près les portefeuilles et les mouvements ETH/XRP. Les transferts importants, vers des exchanges, pourraient accroître la pression vendeuse.
La vraie question : le hacker va-t-il continuer à détenir l’ETH ou va-t-il commencer à distribuer l’ETH via des portefeuilles ?
Que surveillez-vous : les flux d’ETH ou les mises à jour de la reprise de Bitget ? 👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
L’exploitation de Bitget a mis en évidence une des réalités de la sécurité dans la crypto.
Circle et Tether ont listé l’adresse d’un hacker comme bloquée, en gelant environ 318 000 $ en USDC et USDT.
Mais voici l’histoire 👇
🔹 L’intrusion sur Bitget est désormais estimée à environ 387,5 M$
🔹 Plus de 63 000 ETH restent dans des portefeuilles liés à l’exploiteur
🔹 L’ETH ne peut pas être gelée par les émetteurs de stablecoins
🔹 Bitget affirme que l’attaque impliquait la compromission de l’infrastructure backend, et non une fuite
🔹 Bitget indique que son fonds de protection de 464 M$+ couvre les pertes des utilisateurs
📌 À retenir pour les traders : Surveillez de près les portefeuilles et les mouvements ETH/XRP. Les transferts importants, vers des exchanges, pourraient accroître la pression vendeuse.
La vraie question : le hacker va-t-il continuer à détenir l’ETH ou va-t-il commencer à distribuer l’ETH via des portefeuilles ?
Que surveillez-vous : les flux d’ETH ou les mises à jour de la reprise de Bitget ? 👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
1
987
Tout le monde pense qu’après qu’un hacker vide une CEX, les coins sont définitivement perdus, mais en réalité, cette situation sur Bitget montre à quelle vitesse le réseau se referme.
Laisser des positions sur une bourse pendant que la cupidité monte à 70, c’est comme ça qu’on continue à se faire détruire. Tu n’as même pas le temps d’appuyer sur “retrait” quand le siphonnage arrive du jour au lendemain.
Regarde les mouvements du hacker de Bitget comme une étude de cas en direct. Il a commencé à transférer des fonds, et Circle et Tether ont gelé le portefeuille presque immédiatement. Tout $USDT qui a touché ces adresses est désormais, en gros, radioactif.
Honnêtement, je vois encore des gens faire du bridging et des swaps sans vérifier s’ils interagissent avec de la liquidité contaminée. C’est comme ça que tu perds l’accès à ton propre argent, mon gars. Le gel est un avertissement, pas une victoire.
Pendant ce temps, la chronologie est occupée à courir après des titres d’ETF $NEAR etf et des $POL rotations, comme si de rien n’était. Le risque, ce n’est plus le piratage lui-même. C’est la complaisance.
Quelqu’un d’autre suit ces portefeuilles, ou on va juste faire semblant que les CEX restent encore le bouton facile ?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
Tout le monde pense qu’après qu’un hacker vide une CEX, les coins sont définitivement perdus, mais en réalité, cette situation sur Bitget montre à quelle vitesse le réseau se referme.
Laisser des positions sur une bourse pendant que la cupidité monte à 70, c’est comme ça qu’on continue à se faire détruire. Tu n’as même pas le temps d’appuyer sur “retrait” quand le siphonnage arrive du jour au lendemain.
Regarde les mouvements du hacker de Bitget comme une étude de cas en direct. Il a commencé à transférer des fonds, et Circle et Tether ont gelé le portefeuille presque immédiatement. Tout $USDT qui a touché ces adresses est désormais, en gros, radioactif.
Honnêtement, je vois encore des gens faire du bridging et des swaps sans vérifier s’ils interagissent avec de la liquidité contaminée. C’est comme ça que tu perds l’accès à ton propre argent, mon gars. Le gel est un avertissement, pas une victoire.
Pendant ce temps, la chronologie est occupée à courir après des titres d’ETF $NEAR etf et des $POL rotations, comme si de rien n’était. Le risque, ce n’est plus le piratage lui-même. C’est la complaisance.
Quelqu’un d’autre suit ces portefeuilles, ou on va juste faire semblant que les CEX restent encore le bouton facile ?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
Laisser des positions sur une bourse pendant que la cupidité monte à 70, c’est comme ça qu’on continue à se faire détruire. Tu n’as même pas le temps d’appuyer sur “retrait” quand le siphonnage arrive du jour au lendemain.
Regarde les mouvements du hacker de Bitget comme une étude de cas en direct. Il a commencé à transférer des fonds, et Circle et Tether ont gelé le portefeuille presque immédiatement. Tout $USDT qui a touché ces adresses est désormais, en gros, radioactif.
Honnêtement, je vois encore des gens faire du bridging et des swaps sans vérifier s’ils interagissent avec de la liquidité contaminée. C’est comme ça que tu perds l’accès à ton propre argent, mon gars. Le gel est un avertissement, pas une victoire.
Pendant ce temps, la chronologie est occupée à courir après des titres d’ETF $NEAR etf et des $POL rotations, comme si de rien n’était. Le risque, ce n’est plus le piratage lui-même. C’est la complaisance.
Quelqu’un d’autre suit ces portefeuilles, ou on va juste faire semblant que les CEX restent encore le bouton facile ?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
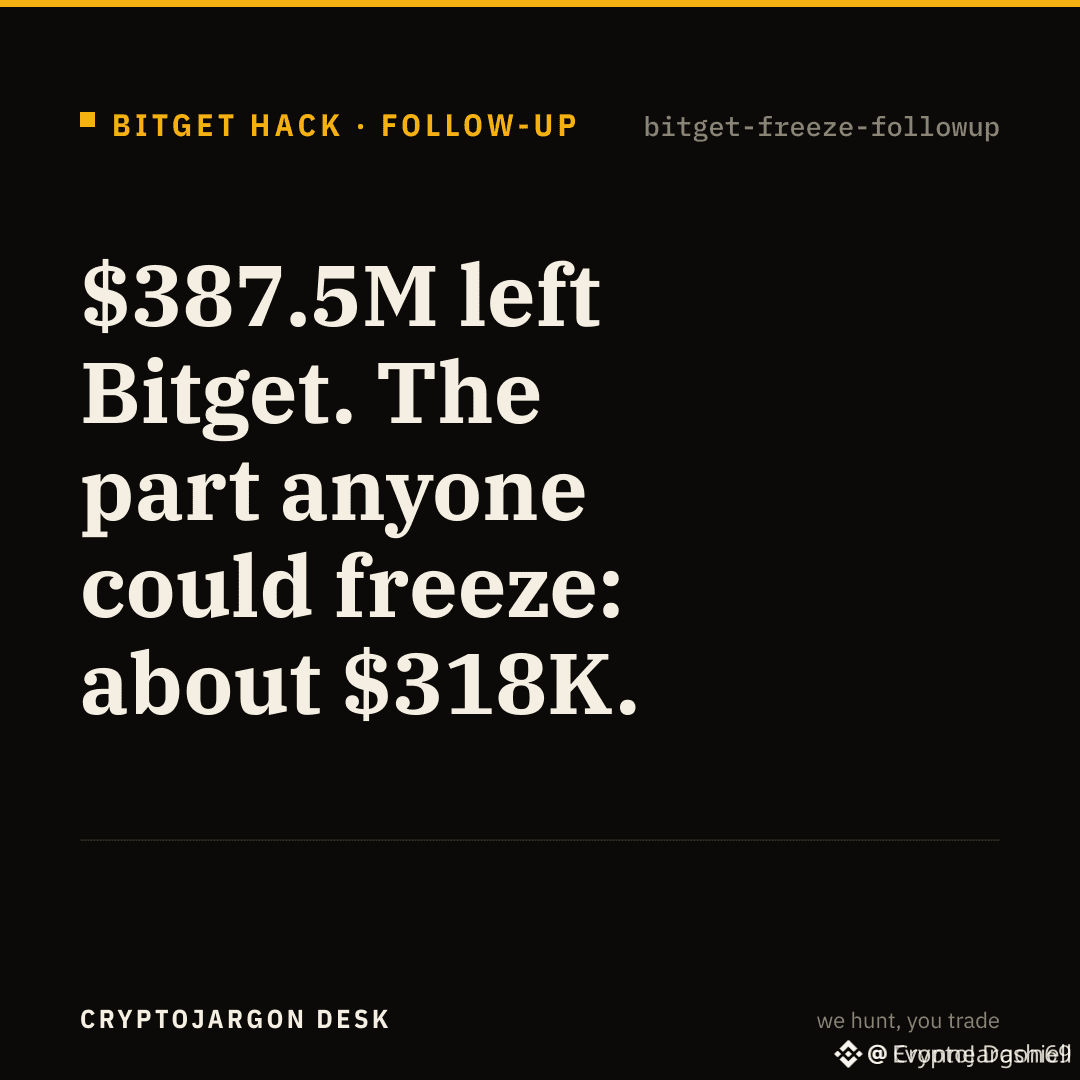
235
📊 Piratage Bitget : ce que les traders crypto devraient surveiller
Bitget indique que la brèche a touché environ 387,5 M$ d’actifs, tandis que son fonds de protection est destiné à couvrir les pertes des clients.
Circle et Tether ont déjà gelé une petite partie des stablecoins volés.
Désormais, surveillez de près les mouvements des portefeuilles de $ETH et $XRP — les données on-chain peuvent révéler le prochain mouvement avant les gros titres. 🔎
#circletetherfreezebitgethackerwallet
📊 Piratage Bitget : ce que les traders crypto devraient surveiller
Bitget indique que la brèche a touché environ 387,5 M$ d’actifs, tandis que son fonds de protection est destiné à couvrir les pertes des clients.
Circle et Tether ont déjà gelé une petite partie des stablecoins volés.
Désormais, surveillez de près les mouvements des portefeuilles de $ETH et $XRP — les données on-chain peuvent révéler le prochain mouvement avant les gros titres. 🔎
#circletetherfreezebitgethackerwallet
Bitget indique que la brèche a touché environ 387,5 M$ d’actifs, tandis que son fonds de protection est destiné à couvrir les pertes des clients.
Circle et Tether ont déjà gelé une petite partie des stablecoins volés.
Désormais, surveillez de près les mouvements des portefeuilles de $ETH et $XRP — les données on-chain peuvent révéler le prochain mouvement avant les gros titres. 🔎
#circletetherfreezebitgethackerwallet
3
2.1k
·
--
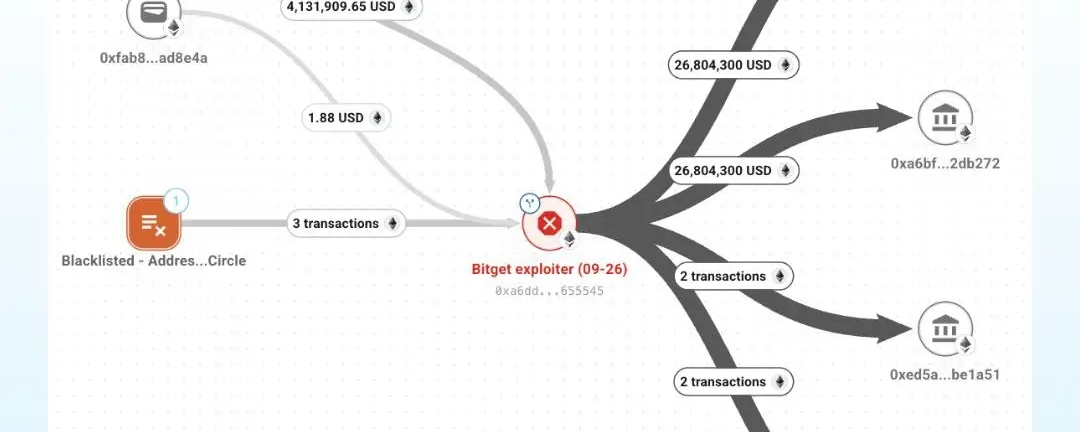
Article
📽️🍿 Et la Grande Chute du Cirque médiatique 🎪 autour du piratage de Bitget continue !Que s’est-il passé & chronologie des événements
🦹Le hacker est entré sur l’échange Bitget, le drainant pour 385 M$ 💰 dans diverses cryptomonnaies.
⏳ Le premier transfert « suspect » a été repéré 3 HEURES AVANT que Bitget ne réagisse réellement
Ils ont été alertés davantage de fois au cours de ces 3 heures, une fois par Bubblemaps qui a vu d’énormes montants être drainés vers un nouveau portefeuille et répartis en plusieurs endroits juste après — ce qui est une tactique bien connue que les pirates utilisent.
🤯 Il n’y a eu AUCUNE faille d’accès aux clés privées 🙂↔️, le braquage a eu lieu parce que le système de Bitget lui-même L’A autorisé à se produire.
📽️🍿 Et la Grande Chute du Cirque médiatique 🎪 autour du piratage de Bitget continue !
Que s’est-il passé & chronologie des événements
🦹Le hacker est entré sur l’échange Bitget, le drainant pour 385 M$ 💰 dans diverses cryptomonnaies.
⏳ Le premier transfert « suspect » a été repéré 3 HEURES AVANT que Bitget ne réagisse réellement
Ils ont été alertés davantage de fois au cours de ces 3 heures, une fois par Bubblemaps qui a vu d’énormes montants être drainés vers un nouveau portefeuille et répartis en plusieurs endroits juste après — ce qui est une tactique bien connue que les pirates utilisent.
🤯 Il n’y a eu AUCUNE faille d’accès aux clés privées 🙂↔️, le braquage a eu lieu parce que le système de Bitget lui-même L’A autorisé à se produire.
🦹Le hacker est entré sur l’échange Bitget, le drainant pour 385 M$ 💰 dans diverses cryptomonnaies.
⏳ Le premier transfert « suspect » a été repéré 3 HEURES AVANT que Bitget ne réagisse réellement
Ils ont été alertés davantage de fois au cours de ces 3 heures, une fois par Bubblemaps qui a vu d’énormes montants être drainés vers un nouveau portefeuille et répartis en plusieurs endroits juste après — ce qui est une tactique bien connue que les pirates utilisent.
🤯 Il n’y a eu AUCUNE faille d’accès aux clés privées 🙂↔️, le braquage a eu lieu parce que le système de Bitget lui-même L’A autorisé à se produire.
3
2.4k
·
--
Haussier
#circletetherfreezebitgethackerwallet 🔴 INCIDENT CHEZ BITGET : 387,5 M$ TOUCHÉS SANS COMPROMISSION DE PORTEFEUILLES À FROID
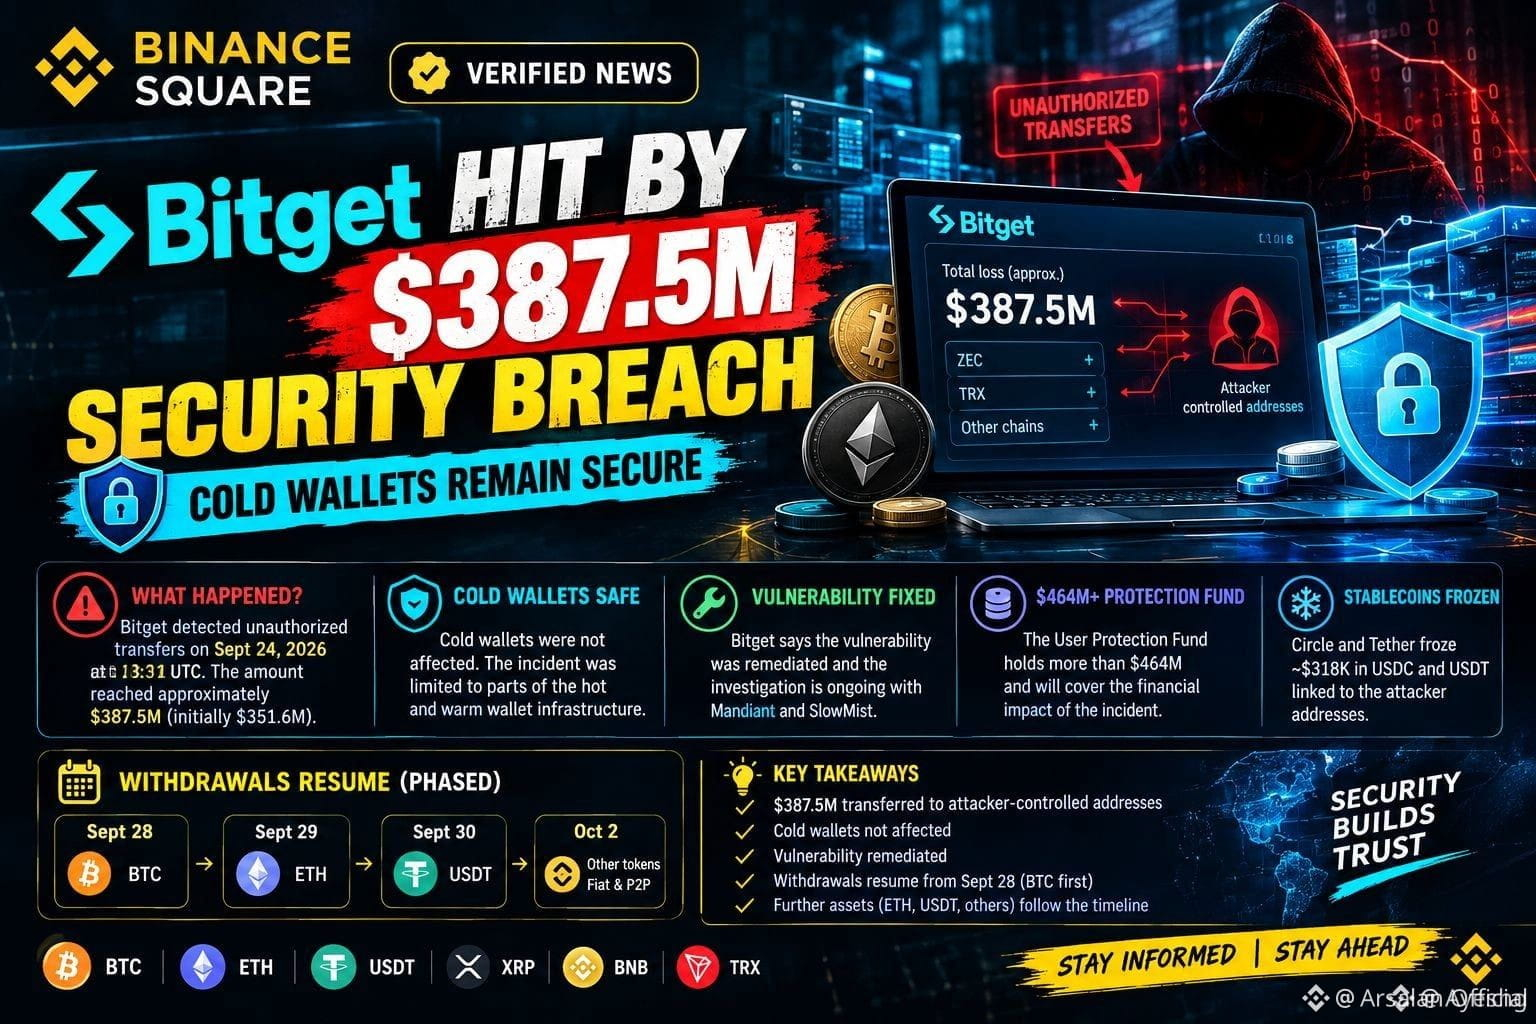
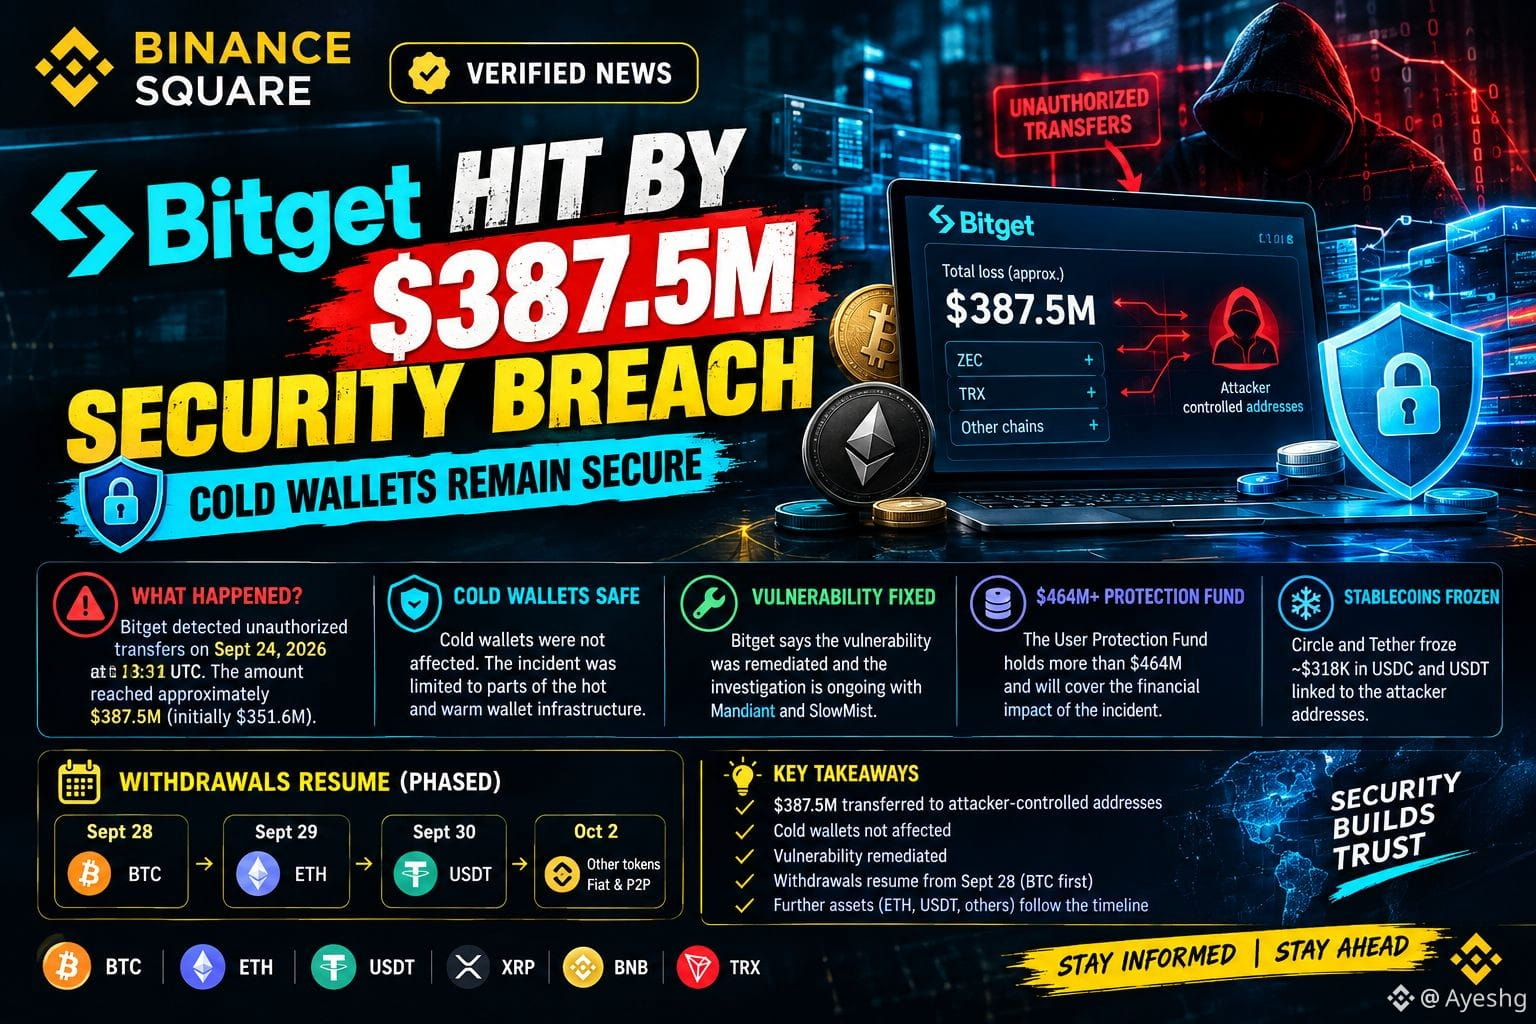
La plateforme d’échange crypto Bitget a indiqué qu’environ 387,5 millions de dollars d’actifs ont été impactés par des transferts non autorisés détectés le 24 septembre à 18:31 UTC.
L’estimation initiale était de 351,6 millions de dollars, mais le chiffre a ensuite été revu à la hausse après un traçage on-chain supplémentaire, identifiant des actifs incluant ZEC et TRX.
🔐 COMMENT CELA S’EST-IL PRODUIT ?
D’après Bitget, l’incident a été circonscrit à certaines parties de son infrastructure de portefeuilles hot et warm.
🛡️ Les portefeuilles à froid sont restés sécurisés.
Bitget affirme que l’attaquant a exploité une vulnérabilité dans l’infrastructure backend de ses portefeuilles et a manipulé les données de transaction afin que des transferts non autorisés soient traités via le système d’autorisation de la plateforme. L’enquête se poursuit avec Mandiant et SlowMist.
💰 FONDS DE PROTECTION DE 464 M$+
Bitget indique que son Fonds de Protection des Utilisateurs détient plus de 464 millions de dollars et couvre l’impact financier de l’incident.
La bourse précise également que les soldes des comptes clients ne sont pas affectés, tandis que les dépôts et le trading continuent.
🧊 STABLECOINS BLOQUÉS
Circle et Tether auraient gelé environ 318 000 dollars en USDC et USDT liés aux adresses de l’attaquant.
📅 REPRISE DES RETRAITS
Bitget a annoncé un calendrier de retraits par étapes :
• 28 septembre : BTC
• 29 septembre : ETH
• 30 septembre : USDT
• 2 octobre : autres tokens, fiat & P2P
⚠️ LIEN AVEC LA CORÉE DU NORD ?
Le PDG de Bitget, Gracy Chen, a déclaré que le mode opératoire de l’attaque semble correspondre à celui de groupes précédemment associés à la Corée du Nord. Toutefois, l’identité de l’attaquant et l’attribution restent en cours d’enquête ; il faut donc considérer ces éléments comme une allégation plutôt que comme un fait confirmé.
📊 VEILLE SUR LE MARCHÉ
L’incident met en évidence l’importance persistante de la sécurité des plateformes, de l’architecture des portefeuilles et de la protection des actifs dans l’industrie crypto.
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
#circletetherfreezebitgethackerwallet 🔴 INCIDENT CHEZ BITGET : 387,5 M$ TOUCHÉS SANS COMPROMISSION DE PORTEFEUILLES À FROID
La plateforme d’échange crypto Bitget a indiqué qu’environ 387,5 millions de dollars d’actifs ont été impactés par des transferts non autorisés détectés le 24 septembre à 18:31 UTC.
L’estimation initiale était de 351,6 millions de dollars, mais le chiffre a ensuite été revu à la hausse après un traçage on-chain supplémentaire, identifiant des actifs incluant ZEC et TRX.
🔐 COMMENT CELA S’EST-IL PRODUIT ?
D’après Bitget, l’incident a été circonscrit à certaines parties de son infrastructure de portefeuilles hot et warm.
🛡️ Les portefeuilles à froid sont restés sécurisés.
Bitget affirme que l’attaquant a exploité une vulnérabilité dans l’infrastructure backend de ses portefeuilles et a manipulé les données de transaction afin que des transferts non autorisés soient traités via le système d’autorisation de la plateforme. L’enquête se poursuit avec Mandiant et SlowMist.
💰 FONDS DE PROTECTION DE 464 M$+
Bitget indique que son Fonds de Protection des Utilisateurs détient plus de 464 millions de dollars et couvre l’impact financier de l’incident.
La bourse précise également que les soldes des comptes clients ne sont pas affectés, tandis que les dépôts et le trading continuent.
🧊 STABLECOINS BLOQUÉS
Circle et Tether auraient gelé environ 318 000 dollars en USDC et USDT liés aux adresses de l’attaquant.
📅 REPRISE DES RETRAITS
Bitget a annoncé un calendrier de retraits par étapes :
• 28 septembre : BTC
• 29 septembre : ETH
• 30 septembre : USDT
• 2 octobre : autres tokens, fiat & P2P
⚠️ LIEN AVEC LA CORÉE DU NORD ?
Le PDG de Bitget, Gracy Chen, a déclaré que le mode opératoire de l’attaque semble correspondre à celui de groupes précédemment associés à la Corée du Nord. Toutefois, l’identité de l’attaquant et l’attribution restent en cours d’enquête ; il faut donc considérer ces éléments comme une allégation plutôt que comme un fait confirmé.
📊 VEILLE SUR LE MARCHÉ
L’incident met en évidence l’importance persistante de la sécurité des plateformes, de l’architecture des portefeuilles et de la protection des actifs dans l’industrie crypto.
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
La plateforme d’échange crypto Bitget a indiqué qu’environ 387,5 millions de dollars d’actifs ont été impactés par des transferts non autorisés détectés le 24 septembre à 18:31 UTC.
L’estimation initiale était de 351,6 millions de dollars, mais le chiffre a ensuite été revu à la hausse après un traçage on-chain supplémentaire, identifiant des actifs incluant ZEC et TRX.
🔐 COMMENT CELA S’EST-IL PRODUIT ?
D’après Bitget, l’incident a été circonscrit à certaines parties de son infrastructure de portefeuilles hot et warm.
🛡️ Les portefeuilles à froid sont restés sécurisés.
Bitget affirme que l’attaquant a exploité une vulnérabilité dans l’infrastructure backend de ses portefeuilles et a manipulé les données de transaction afin que des transferts non autorisés soient traités via le système d’autorisation de la plateforme. L’enquête se poursuit avec Mandiant et SlowMist.
💰 FONDS DE PROTECTION DE 464 M$+
Bitget indique que son Fonds de Protection des Utilisateurs détient plus de 464 millions de dollars et couvre l’impact financier de l’incident.
La bourse précise également que les soldes des comptes clients ne sont pas affectés, tandis que les dépôts et le trading continuent.
🧊 STABLECOINS BLOQUÉS
Circle et Tether auraient gelé environ 318 000 dollars en USDC et USDT liés aux adresses de l’attaquant.
📅 REPRISE DES RETRAITS
Bitget a annoncé un calendrier de retraits par étapes :
• 28 septembre : BTC
• 29 septembre : ETH
• 30 septembre : USDT
• 2 octobre : autres tokens, fiat & P2P
⚠️ LIEN AVEC LA CORÉE DU NORD ?
Le PDG de Bitget, Gracy Chen, a déclaré que le mode opératoire de l’attaque semble correspondre à celui de groupes précédemment associés à la Corée du Nord. Toutefois, l’identité de l’attaquant et l’attribution restent en cours d’enquête ; il faut donc considérer ces éléments comme une allégation plutôt que comme un fait confirmé.
📊 VEILLE SUR LE MARCHÉ
L’incident met en évidence l’importance persistante de la sécurité des plateformes, de l’architecture des portefeuilles et de la protection des actifs dans l’industrie crypto.
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
1
6
8k
·
--
#CircleTetherFreezeBitgetHackerWallet
🚨 LE HACKER A ÉTÉ GELÉ. 🧊
Circle & Tether ont blacklisté un portefeuille lié au piratage de Bitget, gelant environ 318 000 $ dans $USDC + $USDT . 💰
Mais voici la torsion 👀
💵 Stablecoins → Gelés
⟠ $ETH → Ne peut pas être gelé par les émetteurs
La majorité des fonds volés avait déjà été transférée vers des actifs hors du contrôle des émetteurs de stablecoins.
La sécurité crypto vient de recevoir une sacrée mise au point. ⚠️
Qu’en pensez-vous —
🔒 Protection ou centralisation ?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
#CircleTetherFreezeBitgetHackerWallet
🚨 LE HACKER A ÉTÉ GELÉ. 🧊
Circle & Tether ont blacklisté un portefeuille lié au piratage de Bitget, gelant environ 318 000 $ dans $USDC + $USDT . 💰
Mais voici la torsion 👀
💵 Stablecoins → Gelés
⟠ $ETH → Ne peut pas être gelé par les émetteurs
La majorité des fonds volés avait déjà été transférée vers des actifs hors du contrôle des émetteurs de stablecoins.
La sécurité crypto vient de recevoir une sacrée mise au point. ⚠️
Qu’en pensez-vous —
🔒 Protection ou centralisation ?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
🚨 LE HACKER A ÉTÉ GELÉ. 🧊
Circle & Tether ont blacklisté un portefeuille lié au piratage de Bitget, gelant environ 318 000 $ dans $USDC + $USDT . 💰
Mais voici la torsion 👀
💵 Stablecoins → Gelés
⟠ $ETH → Ne peut pas être gelé par les émetteurs
La majorité des fonds volés avait déjà été transférée vers des actifs hors du contrôle des émetteurs de stablecoins.
La sécurité crypto vient de recevoir une sacrée mise au point. ⚠️
Qu’en pensez-vous —
🔒 Protection ou centralisation ?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
1
103
🚨 Gel des fonds liés au piratage Bitget via Circle et Tether
Circle et Tether ont inscrit sur liste noire une adresse liée à l’exploit de Bitget, gelant environ 318 000 $ en USDC + USDT.
Mais plus de 63 000 $ETH liés à l’exploit sont restés en dehors du contrôle des émetteurs de stablecoins.
Pour les traders au comptant, $BTC, $ETH et $XRP sont à surveiller pendant que les mouvements de fonds se poursuivent. 👀📊
#circletetherfreezebitgethackerwallet
🚨 Gel des fonds liés au piratage Bitget via Circle et Tether
Circle et Tether ont inscrit sur liste noire une adresse liée à l’exploit de Bitget, gelant environ 318 000 $ en USDC + USDT.
Mais plus de 63 000 $ETH liés à l’exploit sont restés en dehors du contrôle des émetteurs de stablecoins.
Pour les traders au comptant, $BTC, $ETH et $XRP sont à surveiller pendant que les mouvements de fonds se poursuivent. 👀📊
#circletetherfreezebitgethackerwallet
Circle et Tether ont inscrit sur liste noire une adresse liée à l’exploit de Bitget, gelant environ 318 000 $ en USDC + USDT.
Mais plus de 63 000 $ETH liés à l’exploit sont restés en dehors du contrôle des émetteurs de stablecoins.
Pour les traders au comptant, $BTC, $ETH et $XRP sont à surveiller pendant que les mouvements de fonds se poursuivent. 👀📊
#circletetherfreezebitgethackerwallet
8
Article
Circle & Tether gèle une adresse liée à l’exploit de BitgetL’incident de sécurité récent de Bitget a suscité un autre grand débat sur la sécurité des cryptos et le contrôle des stablecoins.
Circle et Tether auraient blacklisé une adresse liée à l’exploit, gelant environ 318 000 $ de USDC et d’USDT.
Cependant, cela ne représente qu’une petite partie des actifs touchés. Une quantité importante aurait été convertie en ETH, que les émetteurs d’USDC ou d’USDT ne peuvent pas geler directement.
Cela crée un contraste intéressant.
Stablecoins : les émetteurs peuvent intervenir et geler des jetons spécifiques.
Circle & Tether gèle une adresse liée à l’exploit de Bitget
L’incident de sécurité récent de Bitget a suscité un autre grand débat sur la sécurité des cryptos et le contrôle des stablecoins.
Circle et Tether auraient blacklisé une adresse liée à l’exploit, gelant environ 318 000 $ de USDC et d’USDT.
Cependant, cela ne représente qu’une petite partie des actifs touchés. Une quantité importante aurait été convertie en ETH, que les émetteurs d’USDC ou d’USDT ne peuvent pas geler directement.
Cela crée un contraste intéressant.
Stablecoins : les émetteurs peuvent intervenir et geler des jetons spécifiques.
Circle et Tether auraient blacklisé une adresse liée à l’exploit, gelant environ 318 000 $ de USDC et d’USDT.
Cependant, cela ne représente qu’une petite partie des actifs touchés. Une quantité importante aurait été convertie en ETH, que les émetteurs d’USDC ou d’USDT ne peuvent pas geler directement.
Cela crée un contraste intéressant.
Stablecoins : les émetteurs peuvent intervenir et geler des jetons spécifiques.
1
89
🚨 Gel du cercle et du tether : portefeuille lié à Bitget
Circle et Tether ont placé sur liste noire un portefeuille associé à l’exploit récent de Bitget, gelant environ 318 000 $ en USDC et USDT.
Mais voici la partie intéressante : la majorité des actifs volés aurait été transférée vers ETH, qui ne peut pas simplement être gelé par un émetteur de stablecoin.
Cet incident met en évidence une question cruciale de sécurité crypto :
🔐 Comment l’industrie doit-elle équilibrer la récupération des actifs, la sécurité et la décentralisation ?
Qu’en pensez-vous ?
$USDC
{spot}(USDCUSDT)
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
🚨 Gel du cercle et du tether : portefeuille lié à Bitget
Circle et Tether ont placé sur liste noire un portefeuille associé à l’exploit récent de Bitget, gelant environ 318 000 $ en USDC et USDT.
Mais voici la partie intéressante : la majorité des actifs volés aurait été transférée vers ETH, qui ne peut pas simplement être gelé par un émetteur de stablecoin.
Cet incident met en évidence une question cruciale de sécurité crypto :
🔐 Comment l’industrie doit-elle équilibrer la récupération des actifs, la sécurité et la décentralisation ?
Qu’en pensez-vous ?
$USDC
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
Circle et Tether ont placé sur liste noire un portefeuille associé à l’exploit récent de Bitget, gelant environ 318 000 $ en USDC et USDT.
Mais voici la partie intéressante : la majorité des actifs volés aurait été transférée vers ETH, qui ne peut pas simplement être gelé par un émetteur de stablecoin.
Cet incident met en évidence une question cruciale de sécurité crypto :
🔐 Comment l’industrie doit-elle équilibrer la récupération des actifs, la sécurité et la décentralisation ?
Qu’en pensez-vous ?
$USDC
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
115
·
--
Baissier
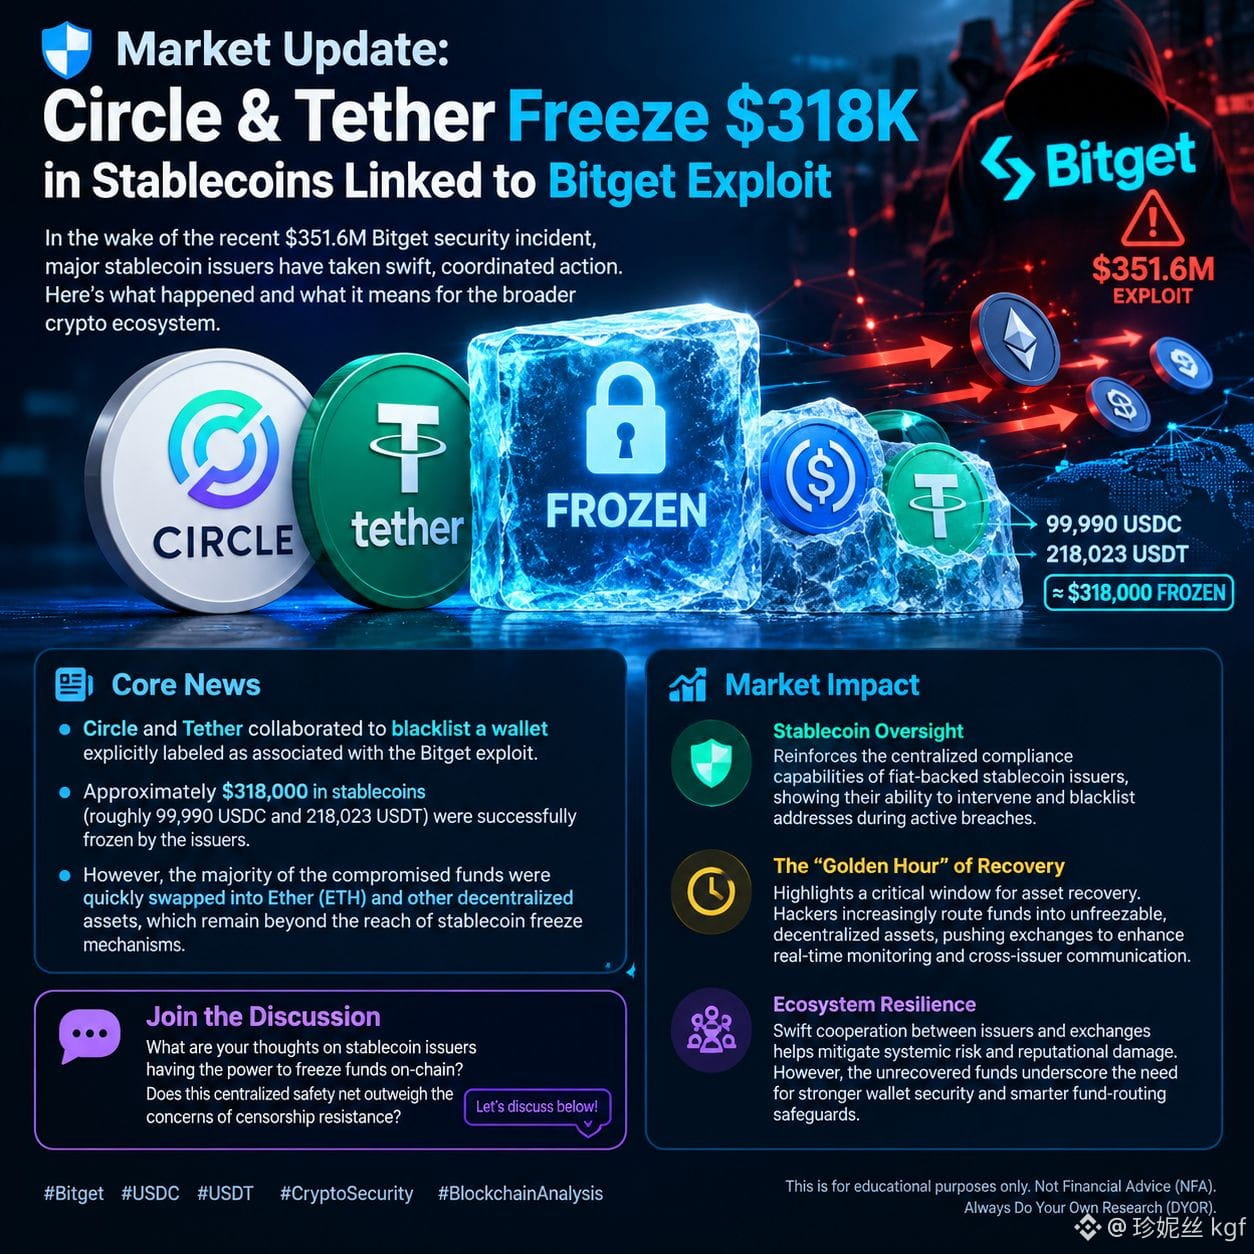
#circletetherfreezebitgethackerwallet 🛡️ Mise à jour du marché : Circle et Tether gèlent 318 000 $ en stablecoins liés à l’exploit de Bitget
À la suite du récent incident de sécurité de Bitget (351,6 M$), de grands émetteurs de stablecoins ont pris des mesures rapides et coordonnées. Voici une répartition claire de ce qui s’est passé et de ce que cela implique pour l’écosystème crypto dans son ensemble.
📰 Actualités clés
• Circle et Tether ont collaboré pour mettre sur liste noire un portefeuille explicitement étiqueté comme étant associé à l’exploit de Bitget [[20]].
• Environ 318 000 $ de stablecoins (environ 99 990 USDC et 218 023 USDT) ont été effectivement gelés par les émetteurs [[17]].
• Toutefois, la majorité des fonds compromis ont rapidement été échangés contre de l’Ether (ETH) et d’autres actifs décentralisés, qui restent hors de portée des mécanismes de gel des stablecoins [[11]].
📊 Impact sur le marché
• Supervision des stablecoins Cet événement renforce les capacités de conformité centralisées des émetteurs de stablecoins adossés à la monnaie fiduciaire, démontrant leur capacité à intervenir et à mettre des adresses sur liste noire lors de brèches de sécurité actives.
• « Golden Hour » de la reprise Il met en évidence une fenêtre critique pour la récupération des actifs. Les pirates acheminent de plus en plus les fonds dérobés vers des actifs décentralisés non gelables afin de contourner les listes noires, poussant les échanges à améliorer la surveillance des transactions en temps réel et la communication entre émetteurs.
• Résilience de l’écosystème La coopération rapide entre les principaux émetteurs et les plateformes d’échange aide à atténuer le risque systémique et les dommages à la réputation. Cependant, la partie des fonds qui n’a pas été récupérée souligne le besoin continu, à l’échelle de l’industrie, de sécurisation robuste des portefeuilles et de garde-fous plus intelligents pour l’acheminement des fonds.
💬 Rejoignez la discussion
Qu’en pensez-vous du fait que les émetteurs de stablecoins aient le pouvoir de geler des fonds on-chain ? Ce filet de sécurité centralisé l’emporte-t-il sur les inquiétudes liées à la résistance à la censure ? Discutons-en ci-dessous ! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
Ceci est uniquement à des fins éducatives. Pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$ACE $2Z $PHA
{future}(PHAUSDT)
{future}(2ZUSDT)
{future}(ACEUSDT)
#circletetherfreezebitgethackerwallet 🛡️ Mise à jour du marché : Circle et Tether gèlent 318 000 $ en stablecoins liés à l’exploit de Bitget
À la suite du récent incident de sécurité de Bitget (351,6 M$), de grands émetteurs de stablecoins ont pris des mesures rapides et coordonnées. Voici une répartition claire de ce qui s’est passé et de ce que cela implique pour l’écosystème crypto dans son ensemble.
📰 Actualités clés
• Circle et Tether ont collaboré pour mettre sur liste noire un portefeuille explicitement étiqueté comme étant associé à l’exploit de Bitget [[20]].
• Environ 318 000 $ de stablecoins (environ 99 990 USDC et 218 023 USDT) ont été effectivement gelés par les émetteurs [[17]].
• Toutefois, la majorité des fonds compromis ont rapidement été échangés contre de l’Ether (ETH) et d’autres actifs décentralisés, qui restent hors de portée des mécanismes de gel des stablecoins [[11]].
📊 Impact sur le marché
• Supervision des stablecoins Cet événement renforce les capacités de conformité centralisées des émetteurs de stablecoins adossés à la monnaie fiduciaire, démontrant leur capacité à intervenir et à mettre des adresses sur liste noire lors de brèches de sécurité actives.
• « Golden Hour » de la reprise Il met en évidence une fenêtre critique pour la récupération des actifs. Les pirates acheminent de plus en plus les fonds dérobés vers des actifs décentralisés non gelables afin de contourner les listes noires, poussant les échanges à améliorer la surveillance des transactions en temps réel et la communication entre émetteurs.
• Résilience de l’écosystème La coopération rapide entre les principaux émetteurs et les plateformes d’échange aide à atténuer le risque systémique et les dommages à la réputation. Cependant, la partie des fonds qui n’a pas été récupérée souligne le besoin continu, à l’échelle de l’industrie, de sécurisation robuste des portefeuilles et de garde-fous plus intelligents pour l’acheminement des fonds.
💬 Rejoignez la discussion
Qu’en pensez-vous du fait que les émetteurs de stablecoins aient le pouvoir de geler des fonds on-chain ? Ce filet de sécurité centralisé l’emporte-t-il sur les inquiétudes liées à la résistance à la censure ? Discutons-en ci-dessous ! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
Ceci est uniquement à des fins éducatives. Pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$ACE $2Z $PHA
À la suite du récent incident de sécurité de Bitget (351,6 M$), de grands émetteurs de stablecoins ont pris des mesures rapides et coordonnées. Voici une répartition claire de ce qui s’est passé et de ce que cela implique pour l’écosystème crypto dans son ensemble.
📰 Actualités clés
• Circle et Tether ont collaboré pour mettre sur liste noire un portefeuille explicitement étiqueté comme étant associé à l’exploit de Bitget [[20]].
• Environ 318 000 $ de stablecoins (environ 99 990 USDC et 218 023 USDT) ont été effectivement gelés par les émetteurs [[17]].
• Toutefois, la majorité des fonds compromis ont rapidement été échangés contre de l’Ether (ETH) et d’autres actifs décentralisés, qui restent hors de portée des mécanismes de gel des stablecoins [[11]].
📊 Impact sur le marché
• Supervision des stablecoins Cet événement renforce les capacités de conformité centralisées des émetteurs de stablecoins adossés à la monnaie fiduciaire, démontrant leur capacité à intervenir et à mettre des adresses sur liste noire lors de brèches de sécurité actives.
• « Golden Hour » de la reprise Il met en évidence une fenêtre critique pour la récupération des actifs. Les pirates acheminent de plus en plus les fonds dérobés vers des actifs décentralisés non gelables afin de contourner les listes noires, poussant les échanges à améliorer la surveillance des transactions en temps réel et la communication entre émetteurs.
• Résilience de l’écosystème La coopération rapide entre les principaux émetteurs et les plateformes d’échange aide à atténuer le risque systémique et les dommages à la réputation. Cependant, la partie des fonds qui n’a pas été récupérée souligne le besoin continu, à l’échelle de l’industrie, de sécurisation robuste des portefeuilles et de garde-fous plus intelligents pour l’acheminement des fonds.
💬 Rejoignez la discussion
Qu’en pensez-vous du fait que les émetteurs de stablecoins aient le pouvoir de geler des fonds on-chain ? Ce filet de sécurité centralisé l’emporte-t-il sur les inquiétudes liées à la résistance à la censure ? Discutons-en ci-dessous ! 👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
Ceci est uniquement à des fins éducatives. Pas un conseil financier (NFA). Faites toujours vos propres recherches (DYOR).
$ACE $2Z $PHA
2
2
2.1k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CPITestsDecemberRateOutlook
687,782 vues
3,035 mentions
2
#NvidiaInvestigatesAfterHuang’sAffairApology
242,241 vues
1,954 mentions
3
#AnthropicRejectsIPODelayValuationinQuestion
56,394 vues
543 mentions
4
#US-IranTalksFuelStrongStockMarketRebound
3,691 vues
74 mentions
5
#BitcoinFiveWeeklyLosses
267,786 vues
2,335 mentions
6
#AIChipSlumpNasdaq
148,882 vues
1,414 mentions
7
#CryptoLiquidationsReach$1.16BIn24Hours
19,670 vues
56 mentions
8
#StrategyBuys1037BTCLastWeek
2,320 vues
47 mentions
9
#NYSEToUseAvalancheToSettleTokenizedStocks
1,451 vues
30 mentions
10
#TradFiForBeginners
374,830 vues
2,657 mentions