

#blockaid
blockaid
8,205 vues
32 mentions
Populaire
Récents

Le piratage de Binance pourrait être dû à une mauvaise utilisation des clés privées, et non à un vol : le PDG de Blockaid
- Le PDG de Blockaid estime que le piratage de Binance pourrait être dû à une mauvaise utilisation des clés privées, et non à un vol
- Il soupçonne les attaquants d’avoir pris le contrôle du système de signature des transactions de Binance
- Comparaison avec le piratage antérieur de Bybit
- Point important : la clé privée a été utilisée de manière inappropriée
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
Source : CoinTelegraph
432

Moins de 1 % des cryptos volées sont un jour récupérées — et le coupe-circuit dont tout le monde croyait à l’existence n’a jamais été actionné.
Blockaid a examiné 60 exploits majeurs on-chain survenus de janvier à août 2026 : 1,18 milliard de dollars volés. Au 2 septembre, seuls 9,8 millions de dollars — 0,8 % — avaient été restitués aux victimes ; 81,4 millions de dollars avaient été gelés, mais pas restitués. Sur les 60 incidents, seuls 5 ont donné lieu à un gel ou à une récupération.
Rien n’a été récupéré grâce aux listes noires des émetteurs ou à l’interception de dépôts sur les plateformes d’échange : 16 incidents s’y prêtaient, aucune action n’a été entreprise.
287,1 millions de dollars se trouvent dans des portefeuilles connus que les enquêteurs peuvent surveiller, mais pas geler — principalement en ETH, BTC et jetons de staking liquide, sans coupe-circuit centralisé. Environ 229 millions de dollars sont liés à l’exploit de Drift d’avril (107 165 ETH). Délai médian entre le piratage et le déplacement des fonds : 17 minutes ; 22 % des fonds ont bougé en moins de 60 secondes.
Sur les 91,2 millions de dollars gelés ou restitués, 99,1 % l’ont été grâce à la gouvernance des protocoles ou aux contrôles des validateurs — avec Arbitrum, Syscoin et Stellar en tête.
Le filet de sécurité se trouve au niveau des protocoles, et il n’a protégé que 5 incidents sur 60. Si récupérer les fonds relève de la loterie, qu’est-ce qui vous pousse à faire confiance aux protocoles que vous utilisez ? $BTC $ETH NFA. Faites vos propres recherches.
#CryptoNews #DeFi #Security #Blockaid
1
16

Alerte d’un cofondateur de Blockaid : les incidents de sécurité on-chain explosent, les agents IA amplifient les risques !
Dans l’univers du Web3, les incidents de sécurité on-chain se multiplient. Un cofondateur de Blockaid tire la sonnette d’alarme : avec la généralisation des agents IA, les risques s’aggravent ! Découvrez comment protéger vos actifs numériques !#Web3安全 #AI代理 #Blockaid
Dans l’univers du Web3, les incidents de sécurité on-chain se multiplient. Un cofondateur de Blockaid tire la sonnette d’alarme : avec la généralisation des agents IA, les risques s’aggravent ! Découvrez comment protéger vos actifs numériques !#Web3安全 #AI代理 #Blockaid
1

·
--
Je suis tombé sur l’annonce du lancement de Bridge Sentinel par LayerZero × Blockaid : une couche de sécurité DVN pour les actifs OFT cross-chain. Les émetteurs peuvent le rendre obligatoire : sans signature, le message n’est pas transmis.
Il ne vérifie pas seulement qu’un événement source est bien réel : grâce aux renseignements sur les menaces en temps réel, il filtre aussi les contreparties malveillantes, les fonds volés et les adresses liées à des vulnérabilités actives. Il surveille également les plafonds de mint, les changements de configuration des routes et des autorisations, ainsi que les contrats de destination et les adresses des bénéficiaires — et peut bloquer une transaction avant son exécution.
Un cosignataire facultatif permet une protection cross-chain plus proactive. Le marché des vérificateurs présentait aussi des DVN de niveau entreprise, notamment Fidelity FCAT, Deutsche Telekom et Google Cloud. Après tant d’actualités sur les piratages cross-chain ces dernières années, ce contrôle préalable configurable semble plus fiable que de courir après les dégâts une fois qu’ils sont faits.
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
BRÈCHEUn exploit historique sur l’appareil Coldcard, qui stocke les clés privées Bitcoin, a dévoilé la face sombre du principe le plus fondamental de la cryptomonnaie : la sécurité. Le PDG de Blockaid affirme : « c’est le péché originel de la crypto » (3 #cryptosecurity, #blockaid, $BTC).
D’après un rapport récent de The Block, l’exploit de Coldcard a exposé la crypto au risque de devenir un « canari dans une mine de charbon » face aux menaces de cybersécurité pilotées par l’IA. En substance, des pirates ont réussi à contourner un système de sécurité conçu pour protéger l’un des aspects les plus cruciaux de la cryptomonnaie : les clés privées utilisées pour signer et valider les transactions.
BRÈCHE
Un exploit historique sur l’appareil Coldcard, qui stocke les clés privées Bitcoin, a dévoilé la face sombre du principe le plus fondamental de la cryptomonnaie : la sécurité. Le PDG de Blockaid affirme : « c’est le péché originel de la crypto » (3 #cryptosecurity, #blockaid, $BTC ).
D’après un rapport récent de The Block, l’exploit de Coldcard a exposé la crypto au risque de devenir un « canari dans une mine de charbon » face aux menaces de cybersécurité pilotées par l’IA. En substance, des pirates ont réussi à contourner un système de sécurité conçu pour protéger l’un des aspects les plus cruciaux de la cryptomonnaie : les clés privées utilisées pour signer et valider les transactions.
D’après un rapport récent de The Block, l’exploit de Coldcard a exposé la crypto au risque de devenir un « canari dans une mine de charbon » face aux menaces de cybersécurité pilotées par l’IA. En substance, des pirates ont réussi à contourner un système de sécurité conçu pour protéger l’un des aspects les plus cruciaux de la cryptomonnaie : les clés privées utilisées pour signer et valider les transactions.
12
·
--
Article
RUPTUREUn exploit historique sur l'appareil Coldcard, qui stocke des clés privées Bitcoin, a dévoilé la face sombre de l'un des principes les plus fondamentaux de la cryptomonnaie : la sécurité. Le PDG de Blockaid affirme : « c'est le péché originel de la crypto » (3 #cryptosecurity, #blockaid, $BTC).
D'après un récent rapport de The Block, l'exploit de Coldcard a exposé la crypto au risque de devenir une « sentinelle dans une mine de charbon » face aux menaces de cybersécurité pilotées par l'IA. En substance, des pirates ont réussi à contourner un système de sécurité conçu pour protéger l'un des aspects les plus cruciaux de la cryptomonnaie : les clés privées utilisées pour signer et valider les transactions.
RUPTURE
Un exploit historique sur l'appareil Coldcard, qui stocke des clés privées Bitcoin, a dévoilé la face sombre de l'un des principes les plus fondamentaux de la cryptomonnaie : la sécurité. Le PDG de Blockaid affirme : « c'est le péché originel de la crypto » (3 #cryptosecurity, #blockaid, $BTC ).
D'après un récent rapport de The Block, l'exploit de Coldcard a exposé la crypto au risque de devenir une « sentinelle dans une mine de charbon » face aux menaces de cybersécurité pilotées par l'IA. En substance, des pirates ont réussi à contourner un système de sécurité conçu pour protéger l'un des aspects les plus cruciaux de la cryptomonnaie : les clés privées utilisées pour signer et valider les transactions.
D'après un récent rapport de The Block, l'exploit de Coldcard a exposé la crypto au risque de devenir une « sentinelle dans une mine de charbon » face aux menaces de cybersécurité pilotées par l'IA. En substance, des pirates ont réussi à contourner un système de sécurité conçu pour protéger l'un des aspects les plus cruciaux de la cryptomonnaie : les clés privées utilisées pour signer et valider les transactions.
21

·
--
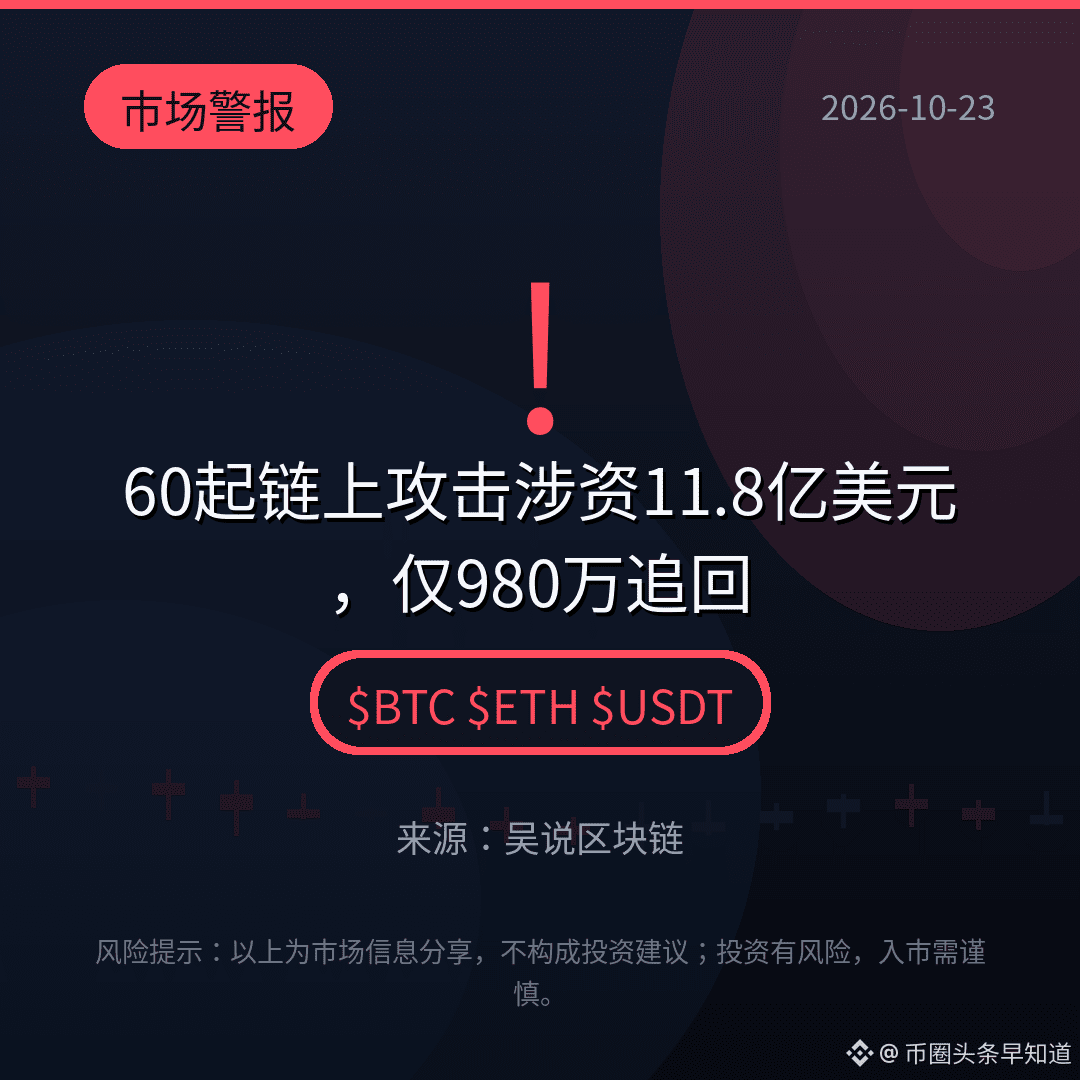
【Flash marché】60 attaques on-chain ont dérobé 1,18 milliard de dollars. Six mois plus tard, seuls 9,8 millions ont été récupérés — après le piratage, les fonds sont transférés en 17 minutes en médiane, et 22 % le sont dès la première minute. Plus inquiétant encore : la majeure partie des sommes volées concerne des actifs comme l’ETH et le BTC, qui ne disposent pas de « clé de gel ». Les parties concernées n’ont toujours pas agi pour les 97,2 millions de dollars qui pourraient théoriquement être gelés. Perdre ses cryptos n’est pas un risque infime : c’est une course contre la montre de 17 minutes. Les équipes des projets en font-elles assez pour récupérer les fonds ?
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Source : Wu Shuo Blockchain)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Source : Wu Shuo Blockchain)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
263
·
--
🚨 Pont Verus-Ethereum Hacked — $11.58 Millions Drainés !
La société de sécurité Blockaid a signalé une exploitation active et en cours ciblant le Pont Verus-Ethereum en temps réel — et au moment où l'alerte a été lancée, $11.58 millions avaient déjà été drainés.
🔍 Que s'est-il passé ?
Le Pont Verus-Ethereum est une infrastructure cross-chain reliant la blockchain Verus à l'écosystème d'Ethereum. L'attaquant a exploité une faiblesse dans la logique de validation du contrat d'entiercement du pont pour siphonner les fonds des utilisateurs — un schéma devenu trop familier en 2026.
📊 Sécurité DeFi 2026 — En chiffres :
• Plus de $750M perdus jusqu'à la mi-avril seulement
• Exploit KelpDAO : $292M
• Hack du Drift Protocol : $285M
• Avril 2026 : Pire mois jamais — $625M à travers 28 incidents
• Maintenant Pont Verus : $11.58M+
⚠️ Si vous avez utilisé le Pont Verus-Ethereum :
✅ Ne pas initier de nouvelles transactions via le pont
✅ Allez sur Revoke.cash et révoquez toutes les approbations liées au pont
✅ Surveillez les comptes officiels de Verus et Blockaid pour des mises à jour
🔐 Avis d'expert :
Le fil rouge à travers les plus grands exploits de 2026 ? Les hackers ne cassent pas les blockchains — ils cassent la couche de confiance entre elles. Tant que les ponts n'adopteront pas la vérification redondante, les contrôles multi-signatures et les coupe-circuits en temps réel comme pratique standard, des incidents comme celui-ci continueront de se produire.
Restez prudent. Restez informé. DYOR. 🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ Trois exploits, un même jour, 35,55 M$ perdus : DeFi a connu son « mardi noir » en 24 heures
Hier n’a pas été une mauvaise journée pour un protocole. C’en a été une mauvaise pour l’ensemble du secteur.
AFX Trade : 24,15 M$ pour une clé, pas pour un bug
Le contrat du pont AFX sur 1<ARB> a fait exactement ce qu’il devait : vérifier des signatures valides et libérer les fonds. Le problème, c’est que ces signatures provenaient de clés de validateurs compromises. En 200 secondes, l’attaquant a déplacé l’argent vers Ethereum et l’a converti en plus de 12 400 ETH. Arbitrum en tant que réseau n’y est pour rien : il a été isolé par le propre pont d’AFX.
Verus : la même blessure, deux fois
Le pont Verus-Ethereum a perdu 7,54 M$ en exploitant la même route et le même type de faille que celui qui l’avait déjà frappé en mai. Répéter le même bug deux fois en un an dit quelque chose de mal à l’aise : corriger le symptôme n’est pas la même chose que résoudre la cause.
B² Network : quand « l’administrateur » est le vecteur d’attaque
Ici, il n’y a même pas eu de piratage de pont. Quelqu’un a pris le contrôle de la permission administrative du contrat de staking, puis a vendu à partir de là les tokens volés. Aucune cryptographie brisée : seulement une gestion des permissions mal protégée.
C’est la continuation directe de ce que nous avons vu avec Ostium la semaine dernière. Trois semaines d’affilée, trois façons différentes de dire la même chose : le code des smart contracts n’est plus le maillon faible de DeFi. Les clés privées et les permissions administratives, oui. Et ce problème ne se corrige pas avec une simple audit de Solidity.
Tu fais davantage confiance à un protocole avec son propre pont, ou à un protocole qui utilise un pont déjà établi ? 👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
Kho Lending Rỗng : 9,3 M$ absorbés par More Markets
- Blockaid détecte un attaquant utilisant des jetons de liquid staking Ankr et le mode E-mode pour contourner les prêts depuis More Markets
- Le fonds de réserve WFLOW du coffre a été retiré d’environ 9,3 millions de dollars
- L’incident est lié à la sécurité du système de taux d’intérêt de la blockchain
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
Source : CoinTelegraph
49
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceHadAlreadyCovered$6BofHackLoss
295 vues
4 mentions
2
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
832 vues
20 mentions
3
#BinanceSAFUFundTransferCompleted7499BTC
54,825 vues
1,017 mentions
4
#BinanceRecovery90% of stolen assets
169,491 vues
193 mentions
5
#YiHe:ProofOfReserves:10TokensAt100%Backing
157,044 vues
894 mentions
6
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
53,769 vues
569 mentions
7
#B14gReportsUnauthorizedTransferOfAbout97MCORE
1,761 vues
57 mentions
8
#USSpotETHETFsPost23StraightDaysOfNetOutflows
1,813 vues
62 mentions
9
#CZSaysCompensationIsinPlaceUsersAreProtected
142,566 vues
1,467 mentions
10
#IntelHasItsWorstDaySince1974
56,884 vues
757 mentions