
#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
106,447 vues
815 mentions
Populaire
Récents
·
--
Haussier
#BitgetDetailsSecurityIncidentTimeline
Bitget a publié une chronologie de son incident de sécurité du 24 septembre. Selon Bitget, des transferts non autorisés ont été détectés à 18h31 UTC, après quoi sa réponse d’urgence a été activée et les retraits ont été temporairement suspendus.
24 sept. : Transferts non autorisés détectés ; retraits mis en pause pendant les échanges, tandis que les dépôts restent disponibles.
Estimation initiale : Environ 351,6 M$ d’actifs touchés.
25 sept. : Bitget a indiqué que la voie d’attaque et la vulnérabilité sous-jacente avaient été identifiées et corrigées. Une classification plus poussée on-chain a révisé le montant touché à environ 387,5 M$.
Enquête : Mandiant et SlowMist assistent à l’enquête médico-légale et à la traçabilité des fonds.
26 sept. : Bitget a annoncé un plan par étapes de restauration des retraits.
28 sept. et au-delà : Les retraits devraient reprendre progressivement, en commençant par le BTC, puis l’ETH, l’USDT et les autres actifs.
Bitget indique que ses portefeuilles froids n’ont pas été touchés et que l’impact financier est couvert par son Fonds de protection des utilisateurs. L’entreprise précise également que l’incident reste maîtrisé pendant que les efforts de reprise et d’enquête se poursuivent.
Discussion : L’essentiel à présent est d’assurer la transparence concernant la voie d’attaque, l’efficacité des correctifs de sécurité, la récupération des actifs touchés et de savoir si le processus de retraits progressifs se déroule sans autres problèmes.
#BitgetDetailsSecurityIncidentTimeline
Bitget a publié une chronologie de son incident de sécurité du 24 septembre. Selon Bitget, des transferts non autorisés ont été détectés à 18h31 UTC, après quoi sa réponse d’urgence a été activée et les retraits ont été temporairement suspendus.
24 sept. : Transferts non autorisés détectés ; retraits mis en pause pendant les échanges, tandis que les dépôts restent disponibles.
Estimation initiale : Environ 351,6 M$ d’actifs touchés.
25 sept. : Bitget a indiqué que la voie d’attaque et la vulnérabilité sous-jacente avaient été identifiées et corrigées. Une classification plus poussée on-chain a révisé le montant touché à environ 387,5 M$.
Enquête : Mandiant et SlowMist assistent à l’enquête médico-légale et à la traçabilité des fonds.
26 sept. : Bitget a annoncé un plan par étapes de restauration des retraits.
28 sept. et au-delà : Les retraits devraient reprendre progressivement, en commençant par le BTC, puis l’ETH, l’USDT et les autres actifs.
Bitget indique que ses portefeuilles froids n’ont pas été touchés et que l’impact financier est couvert par son Fonds de protection des utilisateurs. L’entreprise précise également que l’incident reste maîtrisé pendant que les efforts de reprise et d’enquête se poursuivent.
Discussion : L’essentiel à présent est d’assurer la transparence concernant la voie d’attaque, l’efficacité des correctifs de sécurité, la récupération des actifs touchés et de savoir si le processus de retraits progressifs se déroule sans autres problèmes.
Bitget a publié une chronologie de son incident de sécurité du 24 septembre. Selon Bitget, des transferts non autorisés ont été détectés à 18h31 UTC, après quoi sa réponse d’urgence a été activée et les retraits ont été temporairement suspendus.
24 sept. : Transferts non autorisés détectés ; retraits mis en pause pendant les échanges, tandis que les dépôts restent disponibles.
Estimation initiale : Environ 351,6 M$ d’actifs touchés.
25 sept. : Bitget a indiqué que la voie d’attaque et la vulnérabilité sous-jacente avaient été identifiées et corrigées. Une classification plus poussée on-chain a révisé le montant touché à environ 387,5 M$.
Enquête : Mandiant et SlowMist assistent à l’enquête médico-légale et à la traçabilité des fonds.
26 sept. : Bitget a annoncé un plan par étapes de restauration des retraits.
28 sept. et au-delà : Les retraits devraient reprendre progressivement, en commençant par le BTC, puis l’ETH, l’USDT et les autres actifs.
Bitget indique que ses portefeuilles froids n’ont pas été touchés et que l’impact financier est couvert par son Fonds de protection des utilisateurs. L’entreprise précise également que l’incident reste maîtrisé pendant que les efforts de reprise et d’enquête se poursuivent.
Discussion : L’essentiel à présent est d’assurer la transparence concernant la voie d’attaque, l’efficacité des correctifs de sécurité, la récupération des actifs touchés et de savoir si le processus de retraits progressifs se déroule sans autres problèmes.
152

·
--
La chronologie de Bitget reste dans le top des tendances|Le fait que la clé privée n’ait pas fuité ne veut pas dire que le lien d’autorisation est sûr|À 2649 dollars l’ETH, j’attends
Mon point de vue est de d’abord vérifier le processus d’autorisation, sans relâcher les discipline de garde juste parce que « la clé privée n’a pas fuité ». Sur la place publique, la discussion #BitgetDetailsSecurityIncidentTimeline est toujours en tête de la page d’accueil, et affiche 45 personnes qui en parlent, comme lors du cycle précédent ; c’est la continuité du sujet, pas une nouvelle attaque.
L’ETH n’apparaît pas dans la liste de recherche des six dernières heures pour ce cycle, et je n’écris pas non plus que la chaleur des événements de sécurité signifie que des fonds en ethereum affluent.
Les faits vérifiables proviennent de la déclaration officielle de Bitget du 27 septembre : la plateforme indique qu’à ce stade, la possibilité d’une fuite de clé privée ou d’une intrusion a été écartée, mais que des systèmes backend clés de l’infrastructure du portefeuille ont été compromis. Ils auraient servi à forger des données de transactions et à déclencher des transferts d’actifs non autorisés. En plus, la mise à jour du centre d’assistance du 25 septembre précise que l’attaquant a contourné les contrôles de sécurité déjà en place. Les reportages de Binance sur le live du CEO mentionnent aussi des instructions de retrait falsifiées. Plusieurs éléments convergent dans le même sens, mais l’enquête est encore en cours : la conclusion actuelle de la plateforme n’est ni une garantie de sécurité permanente, ni un fait sur lequel je me fonde après avoir vu un rapport indépendant d’audit complet.
Le mécanisme qui compte pour décider d’une transaction, ce n’est pas seulement « où se trouvent les clés ». À mon avis, protéger les clés et protéger « qui peut faire signer au système quoi » sont deux couches de contrôle : si la première n’a pas été compromise, la seconde—les instructions backend et le chemin d’autorisation—peut encore présenter des risques. On ne peut pas en déduire que tous les hardware wallets ou tous les multi-sig sont inutiles, ni imputer les risques de procédure d’une plateforme donnée à la couche de consensus Ethereum. Les matériaux ne prouvent pas que la blockchain Ethereum mainnet est devenue invalide à cause de cet incident ; l’événement concerne des actifs comme l’ETH, mais « atteinte au protocole Ethereum » n’est pas la même phrase que « protocole compromis ».
Pourquoi cela a-t-il un impact sur le marché crypto ? La confiance dans la garde influence où les utilisateurs placent leurs soldes, la vitesse de transfert des fonds entre plateformes, et la capacité à exécuter des stop-loss. Un budget de risque ne doit pas seulement regarder la volatilité du cours : il faut aussi prévoir une marge pour les anomalies de canal. Mon action ne consiste pas à deviner l’identité de l’attaquant, mais à réduire la dépendance à un seul canal et à vérifier l’état réellement utilisable. Le fait que le service indique « fonctionnement normal » n’est que la condition préalable à l’exécution ; cela ne signifie pas qu’il n’y aura plus de risques ensuite. De plus, une discussion sécurité ne peut pas devenir automatiquement une raison de faire short sur l’ETH.
Comment le marché a-t-il réagi ? Avant l’annonce, Kraken publie l’ETH/USD autour de 2649,25 dollars ; sur 24 heures glissantes, il passe de 2635,57 à 2716,32 dollars, et reste dans la moitié basse de la fourchette. Je n’ai pas de preuve pour attribuer le repli à cette chronologie. Pour l’ETF spot sur l’ETH aux États-Unis, la date de finalisation la plus récente affichée pour la dernière clôture est le 25 septembre, donc je ne peux pas la présenter comme une nouvelle souscription d’aujourd’hui. À court terme, j’observe si 2665 dollars peut être reconquis ; 2630 dollars est un critère de retrait avant entrée, ce n’est pas un support qui ne sera jamais cassé.
Si c’était moi qui trade : je n’entre pas (position nulle), je ne fais pas de short et je n’ajoute pas d’effet de levier. J’utilise au maximum 0,3 % du capital total pour faire un essai long spot seulement si, après coup, l’heure clôture au-dessus de 2665 dollars, puis que le repli de 2655 à 2665 est maintenu, et que le devis de la plateforme ainsi que les retraits/dépôts fonctionnent normalement. Ensuite : 2685 dollars (réduire de moitié), 2700 dollars (fermer le reste). Stop-loss dur à 2640 dollars après entrée, ou clôture de deux bougies horaires consécutives en dessous de 2655 dollars : dans ce cas, je ferme tout. Si, avant l’entrée, le prix casse 2630 dollars, j’annule le plan et ne compense pas les pertes. Si, par la suite, une enquête officielle modifie la conclusion sur le chemin d’autorisation actuel, ou si un canal montre une anomalie, j’annule l’entrée. Un plan non déclenché ne compte pas comme une transaction gagnante, et ne peut pas servir à une reconstitution de profit.
Sources : déclaration officielle Bitget sur l’incident, mise à jour du centre d’assistance ; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
La chronologie de Bitget reste dans le top des tendances|Le fait que la clé privée n’ait pas fuité ne veut pas dire que le lien d’autorisation est sûr|À 2649 dollars l’ETH, j’attends
Mon point de vue est de d’abord vérifier le processus d’autorisation, sans relâcher les discipline de garde juste parce que « la clé privée n’a pas fuité ». Sur la place publique, la discussion #BitgetDetailsSecurityIncidentTimeline est toujours en tête de la page d’accueil, et affiche 45 personnes qui en parlent, comme lors du cycle précédent ; c’est la continuité du sujet, pas une nouvelle attaque.
L’ETH n’apparaît pas dans la liste de recherche des six dernières heures pour ce cycle, et je n’écris pas non plus que la chaleur des événements de sécurité signifie que des fonds en ethereum affluent.
Les faits vérifiables proviennent de la déclaration officielle de Bitget du 27 septembre : la plateforme indique qu’à ce stade, la possibilité d’une fuite de clé privée ou d’une intrusion a été écartée, mais que des systèmes backend clés de l’infrastructure du portefeuille ont été compromis. Ils auraient servi à forger des données de transactions et à déclencher des transferts d’actifs non autorisés. En plus, la mise à jour du centre d’assistance du 25 septembre précise que l’attaquant a contourné les contrôles de sécurité déjà en place. Les reportages de Binance sur le live du CEO mentionnent aussi des instructions de retrait falsifiées. Plusieurs éléments convergent dans le même sens, mais l’enquête est encore en cours : la conclusion actuelle de la plateforme n’est ni une garantie de sécurité permanente, ni un fait sur lequel je me fonde après avoir vu un rapport indépendant d’audit complet.
Le mécanisme qui compte pour décider d’une transaction, ce n’est pas seulement « où se trouvent les clés ». À mon avis, protéger les clés et protéger « qui peut faire signer au système quoi » sont deux couches de contrôle : si la première n’a pas été compromise, la seconde—les instructions backend et le chemin d’autorisation—peut encore présenter des risques. On ne peut pas en déduire que tous les hardware wallets ou tous les multi-sig sont inutiles, ni imputer les risques de procédure d’une plateforme donnée à la couche de consensus Ethereum. Les matériaux ne prouvent pas que la blockchain Ethereum mainnet est devenue invalide à cause de cet incident ; l’événement concerne des actifs comme l’ETH, mais « atteinte au protocole Ethereum » n’est pas la même phrase que « protocole compromis ».
Pourquoi cela a-t-il un impact sur le marché crypto ? La confiance dans la garde influence où les utilisateurs placent leurs soldes, la vitesse de transfert des fonds entre plateformes, et la capacité à exécuter des stop-loss. Un budget de risque ne doit pas seulement regarder la volatilité du cours : il faut aussi prévoir une marge pour les anomalies de canal. Mon action ne consiste pas à deviner l’identité de l’attaquant, mais à réduire la dépendance à un seul canal et à vérifier l’état réellement utilisable. Le fait que le service indique « fonctionnement normal » n’est que la condition préalable à l’exécution ; cela ne signifie pas qu’il n’y aura plus de risques ensuite. De plus, une discussion sécurité ne peut pas devenir automatiquement une raison de faire short sur l’ETH.
Comment le marché a-t-il réagi ? Avant l’annonce, Kraken publie l’ETH/USD autour de 2649,25 dollars ; sur 24 heures glissantes, il passe de 2635,57 à 2716,32 dollars, et reste dans la moitié basse de la fourchette. Je n’ai pas de preuve pour attribuer le repli à cette chronologie. Pour l’ETF spot sur l’ETH aux États-Unis, la date de finalisation la plus récente affichée pour la dernière clôture est le 25 septembre, donc je ne peux pas la présenter comme une nouvelle souscription d’aujourd’hui. À court terme, j’observe si 2665 dollars peut être reconquis ; 2630 dollars est un critère de retrait avant entrée, ce n’est pas un support qui ne sera jamais cassé.
Si c’était moi qui trade : je n’entre pas (position nulle), je ne fais pas de short et je n’ajoute pas d’effet de levier. J’utilise au maximum 0,3 % du capital total pour faire un essai long spot seulement si, après coup, l’heure clôture au-dessus de 2665 dollars, puis que le repli de 2655 à 2665 est maintenu, et que le devis de la plateforme ainsi que les retraits/dépôts fonctionnent normalement. Ensuite : 2685 dollars (réduire de moitié), 2700 dollars (fermer le reste). Stop-loss dur à 2640 dollars après entrée, ou clôture de deux bougies horaires consécutives en dessous de 2655 dollars : dans ce cas, je ferme tout. Si, avant l’entrée, le prix casse 2630 dollars, j’annule le plan et ne compense pas les pertes. Si, par la suite, une enquête officielle modifie la conclusion sur le chemin d’autorisation actuel, ou si un canal montre une anomalie, j’annule l’entrée. Un plan non déclenché ne compte pas comme une transaction gagnante, et ne peut pas servir à une reconstitution de profit.
Sources : déclaration officielle Bitget sur l’incident, mise à jour du centre d’assistance ; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
Mon point de vue est de d’abord vérifier le processus d’autorisation, sans relâcher les discipline de garde juste parce que « la clé privée n’a pas fuité ». Sur la place publique, la discussion #BitgetDetailsSecurityIncidentTimeline est toujours en tête de la page d’accueil, et affiche 45 personnes qui en parlent, comme lors du cycle précédent ; c’est la continuité du sujet, pas une nouvelle attaque.
L’ETH n’apparaît pas dans la liste de recherche des six dernières heures pour ce cycle, et je n’écris pas non plus que la chaleur des événements de sécurité signifie que des fonds en ethereum affluent.
Les faits vérifiables proviennent de la déclaration officielle de Bitget du 27 septembre : la plateforme indique qu’à ce stade, la possibilité d’une fuite de clé privée ou d’une intrusion a été écartée, mais que des systèmes backend clés de l’infrastructure du portefeuille ont été compromis. Ils auraient servi à forger des données de transactions et à déclencher des transferts d’actifs non autorisés. En plus, la mise à jour du centre d’assistance du 25 septembre précise que l’attaquant a contourné les contrôles de sécurité déjà en place. Les reportages de Binance sur le live du CEO mentionnent aussi des instructions de retrait falsifiées. Plusieurs éléments convergent dans le même sens, mais l’enquête est encore en cours : la conclusion actuelle de la plateforme n’est ni une garantie de sécurité permanente, ni un fait sur lequel je me fonde après avoir vu un rapport indépendant d’audit complet.
Le mécanisme qui compte pour décider d’une transaction, ce n’est pas seulement « où se trouvent les clés ». À mon avis, protéger les clés et protéger « qui peut faire signer au système quoi » sont deux couches de contrôle : si la première n’a pas été compromise, la seconde—les instructions backend et le chemin d’autorisation—peut encore présenter des risques. On ne peut pas en déduire que tous les hardware wallets ou tous les multi-sig sont inutiles, ni imputer les risques de procédure d’une plateforme donnée à la couche de consensus Ethereum. Les matériaux ne prouvent pas que la blockchain Ethereum mainnet est devenue invalide à cause de cet incident ; l’événement concerne des actifs comme l’ETH, mais « atteinte au protocole Ethereum » n’est pas la même phrase que « protocole compromis ».
Pourquoi cela a-t-il un impact sur le marché crypto ? La confiance dans la garde influence où les utilisateurs placent leurs soldes, la vitesse de transfert des fonds entre plateformes, et la capacité à exécuter des stop-loss. Un budget de risque ne doit pas seulement regarder la volatilité du cours : il faut aussi prévoir une marge pour les anomalies de canal. Mon action ne consiste pas à deviner l’identité de l’attaquant, mais à réduire la dépendance à un seul canal et à vérifier l’état réellement utilisable. Le fait que le service indique « fonctionnement normal » n’est que la condition préalable à l’exécution ; cela ne signifie pas qu’il n’y aura plus de risques ensuite. De plus, une discussion sécurité ne peut pas devenir automatiquement une raison de faire short sur l’ETH.
Comment le marché a-t-il réagi ? Avant l’annonce, Kraken publie l’ETH/USD autour de 2649,25 dollars ; sur 24 heures glissantes, il passe de 2635,57 à 2716,32 dollars, et reste dans la moitié basse de la fourchette. Je n’ai pas de preuve pour attribuer le repli à cette chronologie. Pour l’ETF spot sur l’ETH aux États-Unis, la date de finalisation la plus récente affichée pour la dernière clôture est le 25 septembre, donc je ne peux pas la présenter comme une nouvelle souscription d’aujourd’hui. À court terme, j’observe si 2665 dollars peut être reconquis ; 2630 dollars est un critère de retrait avant entrée, ce n’est pas un support qui ne sera jamais cassé.
Si c’était moi qui trade : je n’entre pas (position nulle), je ne fais pas de short et je n’ajoute pas d’effet de levier. J’utilise au maximum 0,3 % du capital total pour faire un essai long spot seulement si, après coup, l’heure clôture au-dessus de 2665 dollars, puis que le repli de 2655 à 2665 est maintenu, et que le devis de la plateforme ainsi que les retraits/dépôts fonctionnent normalement. Ensuite : 2685 dollars (réduire de moitié), 2700 dollars (fermer le reste). Stop-loss dur à 2640 dollars après entrée, ou clôture de deux bougies horaires consécutives en dessous de 2655 dollars : dans ce cas, je ferme tout. Si, avant l’entrée, le prix casse 2630 dollars, j’annule le plan et ne compense pas les pertes. Si, par la suite, une enquête officielle modifie la conclusion sur le chemin d’autorisation actuel, ou si un canal montre une anomalie, j’annule l’entrée. Un plan non déclenché ne compte pas comme une transaction gagnante, et ne peut pas servir à une reconstitution de profit.
Sources : déclaration officielle Bitget sur l’incident, mise à jour du centre d’assistance ; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
106
#BitgetDetailsSecurityIncidentTimeline
Oui. Le principal incident de sécurité de Bitget a eu lieu le 24 septembre 2026 et, aujourd’hui, le 28 septembre, Bitget a commencé à rétablir les retraits par phases.
Chronologie de l’incident de sécurité de Bitget
Date / Heure (UTC)
Événement
24 sept. — 18:31
Bitget a détecté des transferts non autorisés provenant de parties de son infrastructure de portefeuille hot/warm, sur plusieurs réseaux.
Bitget +1
24 sept.
Les retraits ont été suspendus pendant que Bitget contenait l’incident. Le trading et les dépôts ont continué.
Bitget
Estimation initiale
Environ 351,6 M$ d’actifs touchés.
25 sept.
L’enquête a identifié le chemin d’attaque et la vulnérabilité a été corrigée.
Bitget
25 sept.
Après une classification supplémentaire on-chain, le montant concerné a été révisé à environ 387,5 M$. Cela ne représentait pas un vol supplémentaire.
Bitget
26–27 sept.
Bitget a mené des validations de sécurité avec Mandiant et SlowMist et a annoncé un plan de retraits par phases.
Bitget
28 sept. — 08:00 UTC
Les retraits BTC ont repris sur le réseau Bitcoin.
Bitget +1
28 sept. — aujourd’hui
Bitget indique que l’incident reste contenu et qu’aucun autre transfert non autorisé n’a été identifié.
LinkedIn
Qu’est-ce qui a été réellement compromis ?
D’après la dernière explication de Bitget, l’attaquant a exploité une vulnérabilité dans un produit de sécurité tiers, a obtenu des identifiants internes de haut niveau et les a utilisés pour envoyer des ordres de retrait frauduleux en contournant les contrôles de risque existants. Bitget affirme que les clés privées n’ont pas été compromises et que les portefeuilles froids n’ont pas été affectés.
Bitget
Calendrier des retraits d’aujourd’hui
🟢 28 sept., 08:00 UTC : BTC — reprise
🟡 29 sept., 08:00 UTC : ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 sept., 08:00 UTC : USDT — Ethereum, BSC, Solana, Tron
🟡 2 oct., 08:00 UTC : Autres jetons, retraits en fiat et P2P
Bitget
Important : Bitget indique que son Fonds de Protection des Utilisateurs couvrira l’impact financier, et qu’il rapporte actuellement que les soldes des comptes utilisateurs n’ont pas été affectés.
Bitget +1
Des informations indiquent également qu’aujourd’hui, les fonds volés continuent d’être déplacés/échangés via THORChain, de sorte que l’opération de récupération/suivi est toujours en cours.
#BitgetDetailsSecurityIncidentTimeline
Oui. Le principal incident de sécurité de Bitget a eu lieu le 24 septembre 2026 et, aujourd’hui, le 28 septembre, Bitget a commencé à rétablir les retraits par phases.
Chronologie de l’incident de sécurité de Bitget
Date / Heure (UTC)
Événement
24 sept. — 18:31
Bitget a détecté des transferts non autorisés provenant de parties de son infrastructure de portefeuille hot/warm, sur plusieurs réseaux.
Bitget +1
24 sept.
Les retraits ont été suspendus pendant que Bitget contenait l’incident. Le trading et les dépôts ont continué.
Bitget
Estimation initiale
Environ 351,6 M$ d’actifs touchés.
25 sept.
L’enquête a identifié le chemin d’attaque et la vulnérabilité a été corrigée.
Bitget
25 sept.
Après une classification supplémentaire on-chain, le montant concerné a été révisé à environ 387,5 M$. Cela ne représentait pas un vol supplémentaire.
Bitget
26–27 sept.
Bitget a mené des validations de sécurité avec Mandiant et SlowMist et a annoncé un plan de retraits par phases.
Bitget
28 sept. — 08:00 UTC
Les retraits BTC ont repris sur le réseau Bitcoin.
Bitget +1
28 sept. — aujourd’hui
Bitget indique que l’incident reste contenu et qu’aucun autre transfert non autorisé n’a été identifié.
LinkedIn
Qu’est-ce qui a été réellement compromis ?
D’après la dernière explication de Bitget, l’attaquant a exploité une vulnérabilité dans un produit de sécurité tiers, a obtenu des identifiants internes de haut niveau et les a utilisés pour envoyer des ordres de retrait frauduleux en contournant les contrôles de risque existants. Bitget affirme que les clés privées n’ont pas été compromises et que les portefeuilles froids n’ont pas été affectés.
Bitget
Calendrier des retraits d’aujourd’hui
🟢 28 sept., 08:00 UTC : BTC — reprise
🟡 29 sept., 08:00 UTC : ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 sept., 08:00 UTC : USDT — Ethereum, BSC, Solana, Tron
🟡 2 oct., 08:00 UTC : Autres jetons, retraits en fiat et P2P
Bitget
Important : Bitget indique que son Fonds de Protection des Utilisateurs couvrira l’impact financier, et qu’il rapporte actuellement que les soldes des comptes utilisateurs n’ont pas été affectés.
Bitget +1
Des informations indiquent également qu’aujourd’hui, les fonds volés continuent d’être déplacés/échangés via THORChain, de sorte que l’opération de récupération/suivi est toujours en cours.
Oui. Le principal incident de sécurité de Bitget a eu lieu le 24 septembre 2026 et, aujourd’hui, le 28 septembre, Bitget a commencé à rétablir les retraits par phases.
Chronologie de l’incident de sécurité de Bitget
Date / Heure (UTC)
Événement
24 sept. — 18:31
Bitget a détecté des transferts non autorisés provenant de parties de son infrastructure de portefeuille hot/warm, sur plusieurs réseaux.
Bitget +1
24 sept.
Les retraits ont été suspendus pendant que Bitget contenait l’incident. Le trading et les dépôts ont continué.
Bitget
Estimation initiale
Environ 351,6 M$ d’actifs touchés.
25 sept.
L’enquête a identifié le chemin d’attaque et la vulnérabilité a été corrigée.
Bitget
25 sept.
Après une classification supplémentaire on-chain, le montant concerné a été révisé à environ 387,5 M$. Cela ne représentait pas un vol supplémentaire.
Bitget
26–27 sept.
Bitget a mené des validations de sécurité avec Mandiant et SlowMist et a annoncé un plan de retraits par phases.
Bitget
28 sept. — 08:00 UTC
Les retraits BTC ont repris sur le réseau Bitcoin.
Bitget +1
28 sept. — aujourd’hui
Bitget indique que l’incident reste contenu et qu’aucun autre transfert non autorisé n’a été identifié.
Qu’est-ce qui a été réellement compromis ?
D’après la dernière explication de Bitget, l’attaquant a exploité une vulnérabilité dans un produit de sécurité tiers, a obtenu des identifiants internes de haut niveau et les a utilisés pour envoyer des ordres de retrait frauduleux en contournant les contrôles de risque existants. Bitget affirme que les clés privées n’ont pas été compromises et que les portefeuilles froids n’ont pas été affectés.
Bitget
Calendrier des retraits d’aujourd’hui
🟢 28 sept., 08:00 UTC : BTC — reprise
🟡 29 sept., 08:00 UTC : ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 sept., 08:00 UTC : USDT — Ethereum, BSC, Solana, Tron
🟡 2 oct., 08:00 UTC : Autres jetons, retraits en fiat et P2P
Bitget
Important : Bitget indique que son Fonds de Protection des Utilisateurs couvrira l’impact financier, et qu’il rapporte actuellement que les soldes des comptes utilisateurs n’ont pas été affectés.
Bitget +1
Des informations indiquent également qu’aujourd’hui, les fonds volés continuent d’être déplacés/échangés via THORChain, de sorte que l’opération de récupération/suivi est toujours en cours.
1
115
·
--
La chronologie de Bitget reste en tête du classement des tendances sur la place publique | Utiliser une plateforme de traque des fonds ne revient pas à confirmer l’auteur de l’attaque | ETH proche de 2664 dollars : j’attends
Mon approche : d’abord distinguer clairement les preuves. Je ne qualifie pas l’attaquant uniquement sur la base du nom d’une plateforme de traque, et je n’en profite pas pour augmenter une position acheteuse ou vendeuse sur l’ETH. Sur la place publique, #BitgetDetailsSecurityIncidentTimeline compte 45 discussions ; le passage par onglet sur la page d’accueil empêche de comparer le nombre de discussions entre onglets pour mesurer la “chaleur”, ce qui accélère les interprétations.
Un premier niveau de faits provient de la mise à jour officielle de Bitget sur l’incident : la plateforme utilise l’un des canaux de recouvrement d’actifs, à savoir la LazarusBounty de Bybit, et précise également que l’enquête indépendante de collecte de preuves est toujours en cours. Les constatations non officiellement vérifiées ne doivent pas être considérées comme des conclusions certaines ; durant l’enquête, aucune spéculation n’est faite quant à l’attribution à un attaquant. Les résultats détaillés seront divulgués via un rapport de sécurité officiel. Le nom de l’outil et l’attribution de l’incident sont deux types d’informations : on ne peut pas, uniquement à partir du nom, écrire que “une organisation donnée est déjà confirmée comme auteur”.
J’ai recoupé l’aide officielle de Bybit. Elle explique que LazarusBounty est un programme de récompenses visant à aider à identifier et geler des fonds illégaux, et distingue clairement cela du Bug Bounty, qui concerne des vulnérabilités du rapporteur. Cette description a été mise à jour en 2025 : ce n’est pas un résultat d’enquête nouvellement publié aujourd’hui. Elle permet de comprendre l’usage de l’outil, mais ne remplace pas les preuves médico-légales de cet événement. J’ai aussi recoupé la mise à jour sécurité de Bitget du 25 septembre : son enquête et son suivi des fonds se poursuivent.
Pourquoi cela affecte-t-il le trading ? Une attribution erronée pourrait transformer un événement lié à la garde par une plateforme en une menace qui existerait sur toutes les chaînes. Mais même si on ne sait pas qui est l’attaquant, on ne peut pas ignorer les risques de fonds et de canaux déjà confirmés. Je vérifie d’abord la localisation des actifs, les autorisations nécessaires et les voies de sortie, puis je décide d’ajouter ou non du risque — sans commencer par deviner un nom.
Pour l’ETH, il faut distinguer. Les actifs officiellement affectés incluent l’ETH, mais cela ne signifie pas que le consensus d’Ethereum a été compromis. Même avec un canal de recouvrement, on ne prouve pas que tous les fonds gelés reviennent aux utilisateurs : on ne peut donc pas le considérer comme un nouvel afflux d’acheteurs. J’attends le rapport officiel et l’état de récupération ; je n’utilise pas une attribution non vérifiée comme caution pour un rebond, et je ne considère pas le travail de traque comme une réparation de liquidité.
Comment le marché a-t-il réagi ? Je revérifie le prix ETH/USD de Kraken autour de 2664,20 dollars : sur 24 h glissantes, de 2635,57 à 2716,32. Le prix est sorti du plus bas, mais n’a pas atteint mon seuil de confirmation ; on ne peut pas l’attribuer à un sujet de sécurité. 2670 correspond aux conditions de participation, 2630 au niveau d’annulation avant l’entrée — ce ne sont pas des garanties de supports/résistances efficaces. Si le rapport officiel modifie l’évaluation du risque ou si des anomalies de canal sont confirmées, le prix qui atteint ces niveaux ne compte pas.
Si c’était moi qui trade : je ne participe pas. Position à zéro. Aucun short, aucun levier. Je n’essaie d’acheter au comptant avec un montant total maximal de 0,3% que si (1) le chandelier horaire clôture au-dessus de 2670 dollars, (2) le repli de 2665 à 2670 est défendu, et (3) le canal de dépôt/retrait annoncé et celui réellement utilisé sont normaux. 2690 : je réduis de moitié. 2710 : je ferme le reste. Après l’entrée, si le prix touche 2648 dollars (stop-loss dur), je sors. Ou si deux chandeliers horaires consécutifs ferment en dessous de 2665, je liquide le solde entièrement. Si avant l’entrée le prix casse 2630, j’annule le plan et je ne “lisse” pas les pertes. Les dispositions non encore déclenchées ne constituent pas une transaction, et on ne peut pas les écrire comme un profit.
Source : déclaration officielle de Bitget sur l’incident et mise à jour sécurité du 25 septembre ; FAQ officielle LazarusBounty de Bybit ; cotations Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
La chronologie de Bitget reste en tête du classement des tendances sur la place publique | Utiliser une plateforme de traque des fonds ne revient pas à confirmer l’auteur de l’attaque | ETH proche de 2664 dollars : j’attends
Mon approche : d’abord distinguer clairement les preuves. Je ne qualifie pas l’attaquant uniquement sur la base du nom d’une plateforme de traque, et je n’en profite pas pour augmenter une position acheteuse ou vendeuse sur l’ETH. Sur la place publique, #BitgetDetailsSecurityIncidentTimeline compte 45 discussions ; le passage par onglet sur la page d’accueil empêche de comparer le nombre de discussions entre onglets pour mesurer la “chaleur”, ce qui accélère les interprétations.
Un premier niveau de faits provient de la mise à jour officielle de Bitget sur l’incident : la plateforme utilise l’un des canaux de recouvrement d’actifs, à savoir la LazarusBounty de Bybit, et précise également que l’enquête indépendante de collecte de preuves est toujours en cours. Les constatations non officiellement vérifiées ne doivent pas être considérées comme des conclusions certaines ; durant l’enquête, aucune spéculation n’est faite quant à l’attribution à un attaquant. Les résultats détaillés seront divulgués via un rapport de sécurité officiel. Le nom de l’outil et l’attribution de l’incident sont deux types d’informations : on ne peut pas, uniquement à partir du nom, écrire que “une organisation donnée est déjà confirmée comme auteur”.
J’ai recoupé l’aide officielle de Bybit. Elle explique que LazarusBounty est un programme de récompenses visant à aider à identifier et geler des fonds illégaux, et distingue clairement cela du Bug Bounty, qui concerne des vulnérabilités du rapporteur. Cette description a été mise à jour en 2025 : ce n’est pas un résultat d’enquête nouvellement publié aujourd’hui. Elle permet de comprendre l’usage de l’outil, mais ne remplace pas les preuves médico-légales de cet événement. J’ai aussi recoupé la mise à jour sécurité de Bitget du 25 septembre : son enquête et son suivi des fonds se poursuivent.
Pourquoi cela affecte-t-il le trading ? Une attribution erronée pourrait transformer un événement lié à la garde par une plateforme en une menace qui existerait sur toutes les chaînes. Mais même si on ne sait pas qui est l’attaquant, on ne peut pas ignorer les risques de fonds et de canaux déjà confirmés. Je vérifie d’abord la localisation des actifs, les autorisations nécessaires et les voies de sortie, puis je décide d’ajouter ou non du risque — sans commencer par deviner un nom.
Pour l’ETH, il faut distinguer. Les actifs officiellement affectés incluent l’ETH, mais cela ne signifie pas que le consensus d’Ethereum a été compromis. Même avec un canal de recouvrement, on ne prouve pas que tous les fonds gelés reviennent aux utilisateurs : on ne peut donc pas le considérer comme un nouvel afflux d’acheteurs. J’attends le rapport officiel et l’état de récupération ; je n’utilise pas une attribution non vérifiée comme caution pour un rebond, et je ne considère pas le travail de traque comme une réparation de liquidité.
Comment le marché a-t-il réagi ? Je revérifie le prix ETH/USD de Kraken autour de 2664,20 dollars : sur 24 h glissantes, de 2635,57 à 2716,32. Le prix est sorti du plus bas, mais n’a pas atteint mon seuil de confirmation ; on ne peut pas l’attribuer à un sujet de sécurité. 2670 correspond aux conditions de participation, 2630 au niveau d’annulation avant l’entrée — ce ne sont pas des garanties de supports/résistances efficaces. Si le rapport officiel modifie l’évaluation du risque ou si des anomalies de canal sont confirmées, le prix qui atteint ces niveaux ne compte pas.
Si c’était moi qui trade : je ne participe pas. Position à zéro. Aucun short, aucun levier. Je n’essaie d’acheter au comptant avec un montant total maximal de 0,3% que si (1) le chandelier horaire clôture au-dessus de 2670 dollars, (2) le repli de 2665 à 2670 est défendu, et (3) le canal de dépôt/retrait annoncé et celui réellement utilisé sont normaux. 2690 : je réduis de moitié. 2710 : je ferme le reste. Après l’entrée, si le prix touche 2648 dollars (stop-loss dur), je sors. Ou si deux chandeliers horaires consécutifs ferment en dessous de 2665, je liquide le solde entièrement. Si avant l’entrée le prix casse 2630, j’annule le plan et je ne “lisse” pas les pertes. Les dispositions non encore déclenchées ne constituent pas une transaction, et on ne peut pas les écrire comme un profit.
Source : déclaration officielle de Bitget sur l’incident et mise à jour sécurité du 25 septembre ; FAQ officielle LazarusBounty de Bybit ; cotations Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
Mon approche : d’abord distinguer clairement les preuves. Je ne qualifie pas l’attaquant uniquement sur la base du nom d’une plateforme de traque, et je n’en profite pas pour augmenter une position acheteuse ou vendeuse sur l’ETH. Sur la place publique, #BitgetDetailsSecurityIncidentTimeline compte 45 discussions ; le passage par onglet sur la page d’accueil empêche de comparer le nombre de discussions entre onglets pour mesurer la “chaleur”, ce qui accélère les interprétations.
Un premier niveau de faits provient de la mise à jour officielle de Bitget sur l’incident : la plateforme utilise l’un des canaux de recouvrement d’actifs, à savoir la LazarusBounty de Bybit, et précise également que l’enquête indépendante de collecte de preuves est toujours en cours. Les constatations non officiellement vérifiées ne doivent pas être considérées comme des conclusions certaines ; durant l’enquête, aucune spéculation n’est faite quant à l’attribution à un attaquant. Les résultats détaillés seront divulgués via un rapport de sécurité officiel. Le nom de l’outil et l’attribution de l’incident sont deux types d’informations : on ne peut pas, uniquement à partir du nom, écrire que “une organisation donnée est déjà confirmée comme auteur”.
J’ai recoupé l’aide officielle de Bybit. Elle explique que LazarusBounty est un programme de récompenses visant à aider à identifier et geler des fonds illégaux, et distingue clairement cela du Bug Bounty, qui concerne des vulnérabilités du rapporteur. Cette description a été mise à jour en 2025 : ce n’est pas un résultat d’enquête nouvellement publié aujourd’hui. Elle permet de comprendre l’usage de l’outil, mais ne remplace pas les preuves médico-légales de cet événement. J’ai aussi recoupé la mise à jour sécurité de Bitget du 25 septembre : son enquête et son suivi des fonds se poursuivent.
Pourquoi cela affecte-t-il le trading ? Une attribution erronée pourrait transformer un événement lié à la garde par une plateforme en une menace qui existerait sur toutes les chaînes. Mais même si on ne sait pas qui est l’attaquant, on ne peut pas ignorer les risques de fonds et de canaux déjà confirmés. Je vérifie d’abord la localisation des actifs, les autorisations nécessaires et les voies de sortie, puis je décide d’ajouter ou non du risque — sans commencer par deviner un nom.
Pour l’ETH, il faut distinguer. Les actifs officiellement affectés incluent l’ETH, mais cela ne signifie pas que le consensus d’Ethereum a été compromis. Même avec un canal de recouvrement, on ne prouve pas que tous les fonds gelés reviennent aux utilisateurs : on ne peut donc pas le considérer comme un nouvel afflux d’acheteurs. J’attends le rapport officiel et l’état de récupération ; je n’utilise pas une attribution non vérifiée comme caution pour un rebond, et je ne considère pas le travail de traque comme une réparation de liquidité.
Comment le marché a-t-il réagi ? Je revérifie le prix ETH/USD de Kraken autour de 2664,20 dollars : sur 24 h glissantes, de 2635,57 à 2716,32. Le prix est sorti du plus bas, mais n’a pas atteint mon seuil de confirmation ; on ne peut pas l’attribuer à un sujet de sécurité. 2670 correspond aux conditions de participation, 2630 au niveau d’annulation avant l’entrée — ce ne sont pas des garanties de supports/résistances efficaces. Si le rapport officiel modifie l’évaluation du risque ou si des anomalies de canal sont confirmées, le prix qui atteint ces niveaux ne compte pas.
Si c’était moi qui trade : je ne participe pas. Position à zéro. Aucun short, aucun levier. Je n’essaie d’acheter au comptant avec un montant total maximal de 0,3% que si (1) le chandelier horaire clôture au-dessus de 2670 dollars, (2) le repli de 2665 à 2670 est défendu, et (3) le canal de dépôt/retrait annoncé et celui réellement utilisé sont normaux. 2690 : je réduis de moitié. 2710 : je ferme le reste. Après l’entrée, si le prix touche 2648 dollars (stop-loss dur), je sors. Ou si deux chandeliers horaires consécutifs ferment en dessous de 2665, je liquide le solde entièrement. Si avant l’entrée le prix casse 2630, j’annule le plan et je ne “lisse” pas les pertes. Les dispositions non encore déclenchées ne constituent pas une transaction, et on ne peut pas les écrire comme un profit.
Source : déclaration officielle de Bitget sur l’incident et mise à jour sécurité du 25 septembre ; FAQ officielle LazarusBounty de Bybit ; cotations Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Ce qui précède n’est qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
115
·
--
#bitgetdetailssecurityincidenttimeline Bitget
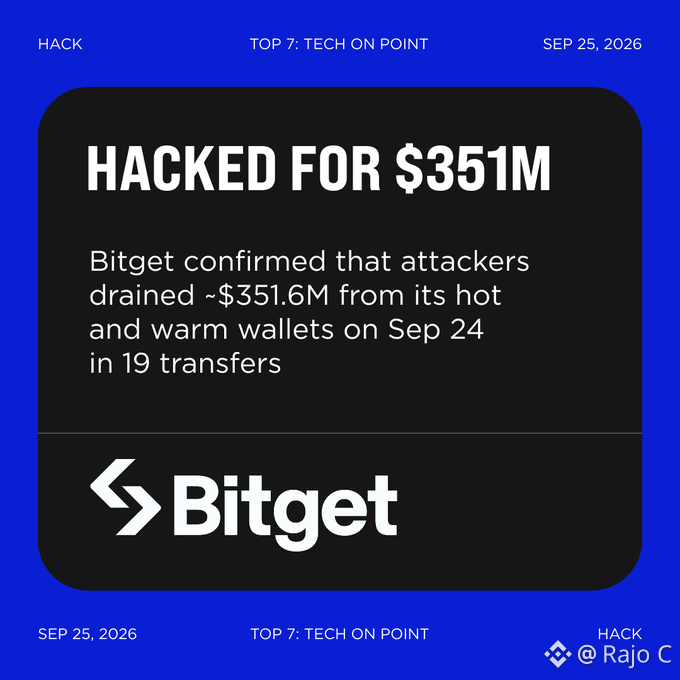
Perd 351,6 M$ lors de la plus grande attaque crypto de 2026
BITGET
a confirmé que les attaquants ont vidé ~351,6 M$ de ses portefeuilles chauds et tièdes le 24 septembre, en 19 transferts sur Ethereum, XRP Ledger, Avalanche, BNB Chain et Arbitrum. Les actifs volés incluent ETH, XRP, USDT, USDC, AVAX et BNB, et plus de 170 M$ ont déjà été échangés contre ETH.
D’après la PDG Gracy Chen, aucune clé privée n’a été dérobée. L’attaquant s’est introduit dans un système backend de l’infrastructure du portefeuille, a falsifié les données de transaction et a obtenu que le propre processus d’autorisation de Bitget approuve les transferts.
C’est le même schéma que celui de Bybit l’an dernier : les attaquants s’en prennent au processus de signature plutôt qu’aux clés. Bitget indique qu’il soupçonne des pirates nord-coréens. Pour les utilisateurs : le fonds de protection des utilisateurs de 464 M$+ couvre l’intégralité de la perte, et Bitget dispose en plus de 1 Md$+ de capital propre.$ALGO $SOXS $SOON
#bitgetdetailssecurityincidenttimeline Bitget
Perd 351,6 M$ lors de la plus grande attaque crypto de 2026
BITGET
a confirmé que les attaquants ont vidé ~351,6 M$ de ses portefeuilles chauds et tièdes le 24 septembre, en 19 transferts sur Ethereum, XRP Ledger, Avalanche, BNB Chain et Arbitrum. Les actifs volés incluent ETH, XRP, USDT, USDC, AVAX et BNB, et plus de 170 M$ ont déjà été échangés contre ETH.
D’après la PDG Gracy Chen, aucune clé privée n’a été dérobée. L’attaquant s’est introduit dans un système backend de l’infrastructure du portefeuille, a falsifié les données de transaction et a obtenu que le propre processus d’autorisation de Bitget approuve les transferts.
C’est le même schéma que celui de Bybit l’an dernier : les attaquants s’en prennent au processus de signature plutôt qu’aux clés. Bitget indique qu’il soupçonne des pirates nord-coréens. Pour les utilisateurs : le fonds de protection des utilisateurs de 464 M$+ couvre l’intégralité de la perte, et Bitget dispose en plus de 1 Md$+ de capital propre.$ALGO $SOXS $SOON
Perd 351,6 M$ lors de la plus grande attaque crypto de 2026
BITGET
a confirmé que les attaquants ont vidé ~351,6 M$ de ses portefeuilles chauds et tièdes le 24 septembre, en 19 transferts sur Ethereum, XRP Ledger, Avalanche, BNB Chain et Arbitrum. Les actifs volés incluent ETH, XRP, USDT, USDC, AVAX et BNB, et plus de 170 M$ ont déjà été échangés contre ETH.
D’après la PDG Gracy Chen, aucune clé privée n’a été dérobée. L’attaquant s’est introduit dans un système backend de l’infrastructure du portefeuille, a falsifié les données de transaction et a obtenu que le propre processus d’autorisation de Bitget approuve les transferts.
C’est le même schéma que celui de Bybit l’an dernier : les attaquants s’en prennent au processus de signature plutôt qu’aux clés. Bitget indique qu’il soupçonne des pirates nord-coréens. Pour les utilisateurs : le fonds de protection des utilisateurs de 464 M$+ couvre l’intégralité de la perte, et Bitget dispose en plus de 1 Md$+ de capital propre.$ALGO $SOXS $SOON
1
1
3.4k
·
--
#bitgetdetailssecurityincidenttimeline
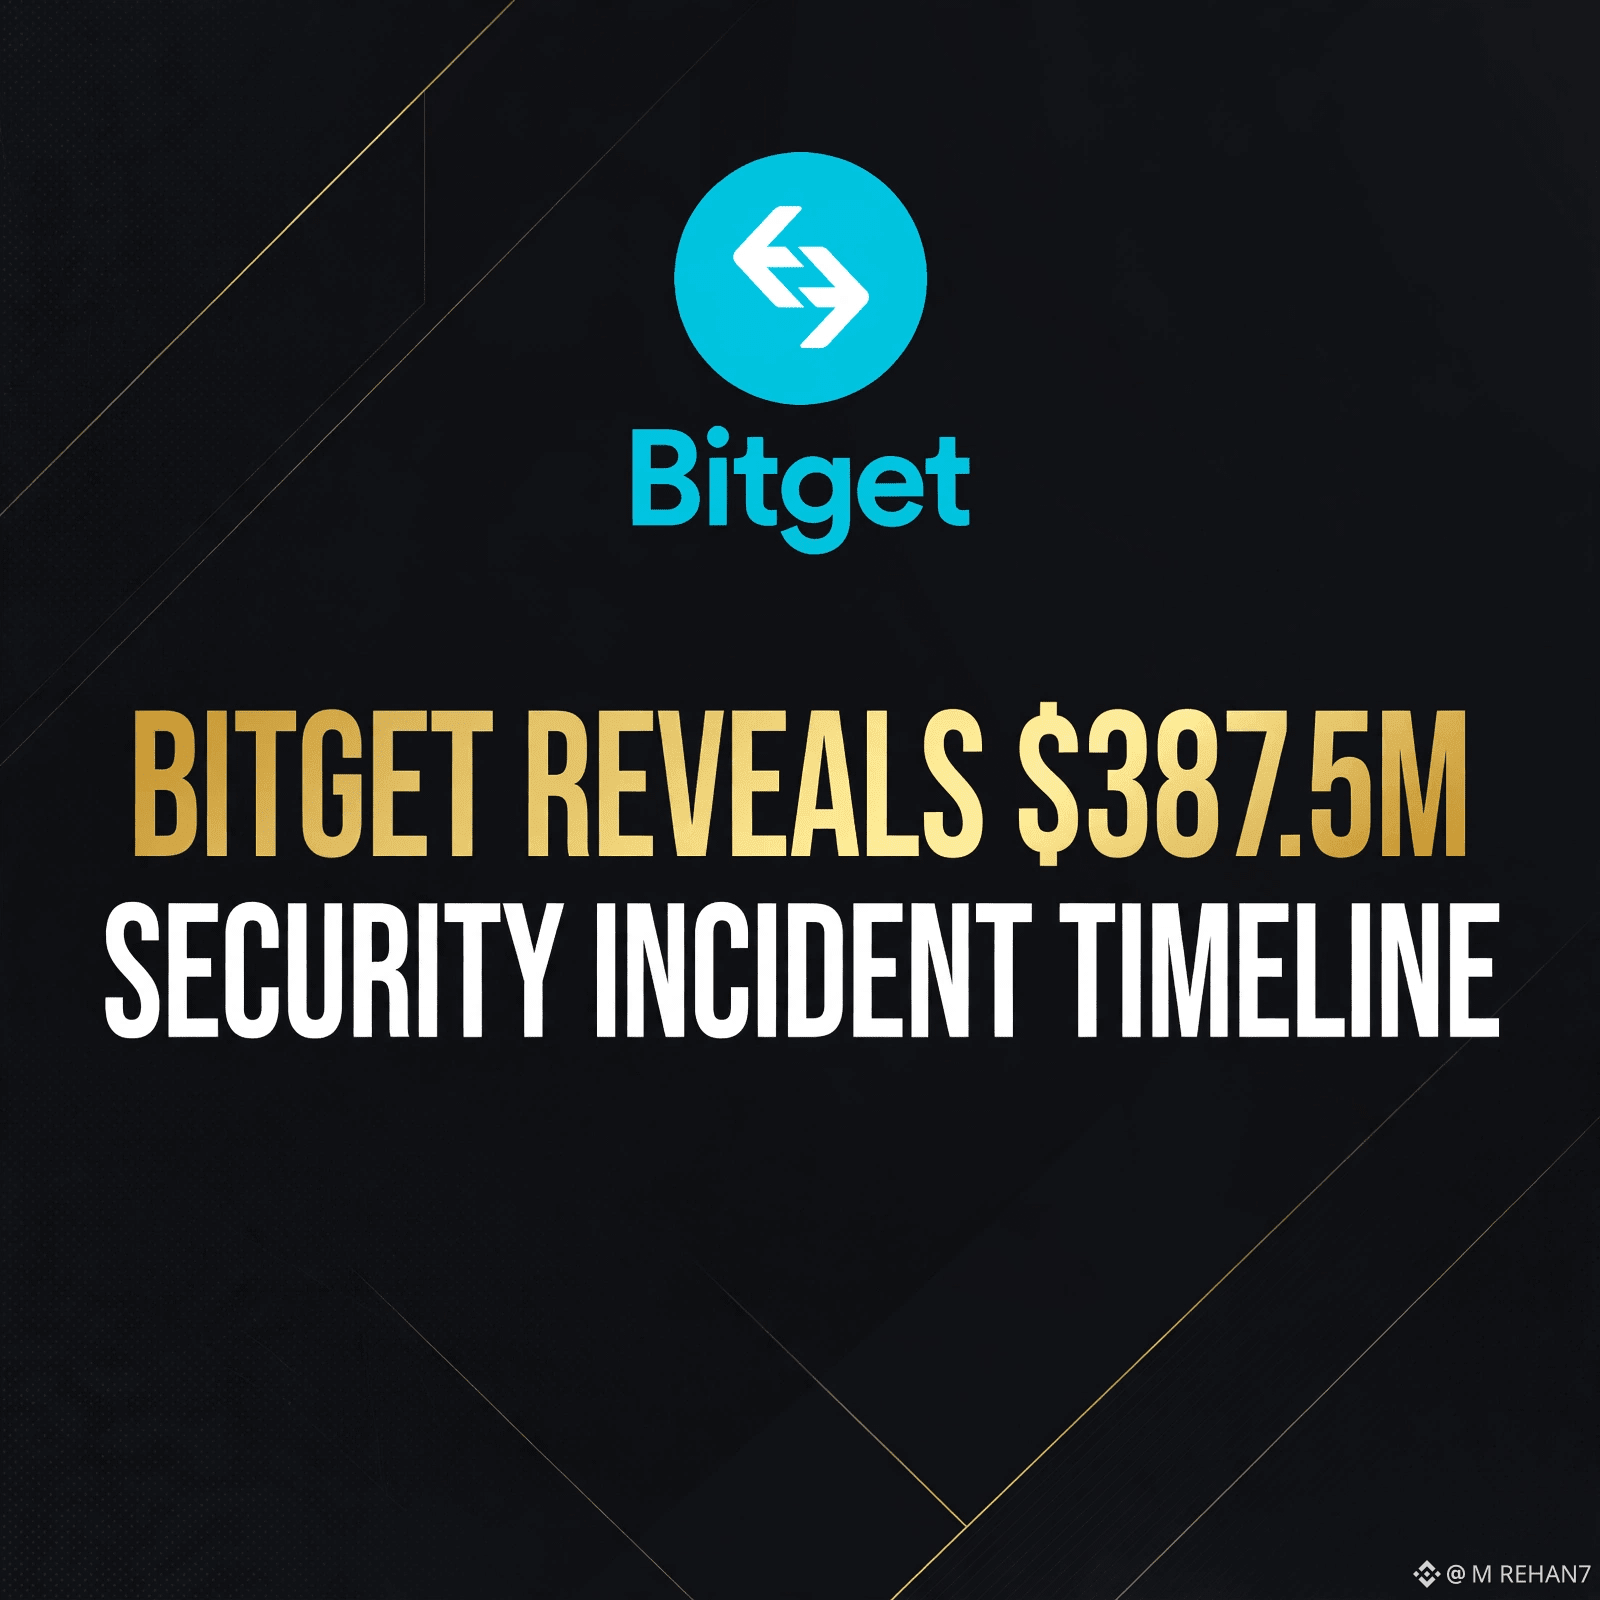
Bitget a publié une chronologie officielle de sécurité de 387,5 M$ — Le plus grand incident CEX de 2026.
CHRONOLOGIE VÉRIFIÉE:
24 sept., 18:31 UTC — Transferts non autorisés détectés depuis des portefeuilles hot & warm. 19 transactions signalées.
24 sept., 21:30 UTC — Retraits suspendus. Perte initiale : 351,6 M$.
25 sept. — Cause racine trouvée : système backend compromis via une vulnérabilité d’un tiers. L’attaquant a usurpé des données ; le système d’auth a signé de fausses tx. Clés privées SAINES — Non volées.
387,5 M$ FINAL — Révisé après traçage des chaînes ZEC + TRON. Portefeuilles cold 100% SAINS.
Fonds de protection : 464 M$+ — Couvrira toutes les pertes. Les fonds des utilisateurs sont SAFU.
28 sept., 08:00 UTC — Reprise des retraits BTC par phases, puis ETH, USDT.
Touchés : 103M $XRP (~157 M$), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist enquêtent. Attribution précoce aux schémas de VPN de la Corée du Nord.
Ce n’était PAS une fuite de clés — C’était une exploitation de l’authentification. Le marché a tenu bon car le fonds > le piratage. Positif pour la confiance en la sécurité des CEX.
Vas-tu continuer à trader sur Bitget après ça ?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
#bitgetdetailssecurityincidenttimeline
Bitget a publié une chronologie officielle de sécurité de 387,5 M$ — Le plus grand incident CEX de 2026.
CHRONOLOGIE VÉRIFIÉE:
24 sept., 18:31 UTC — Transferts non autorisés détectés depuis des portefeuilles hot & warm. 19 transactions signalées.
24 sept., 21:30 UTC — Retraits suspendus. Perte initiale : 351,6 M$.
25 sept. — Cause racine trouvée : système backend compromis via une vulnérabilité d’un tiers. L’attaquant a usurpé des données ; le système d’auth a signé de fausses tx. Clés privées SAINES — Non volées.
387,5 M$ FINAL — Révisé après traçage des chaînes ZEC + TRON. Portefeuilles cold 100% SAINS.
Fonds de protection : 464 M$+ — Couvrira toutes les pertes. Les fonds des utilisateurs sont SAFU.
28 sept., 08:00 UTC — Reprise des retraits BTC par phases, puis ETH, USDT.
Touchés : 103M $XRP (~157 M$), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist enquêtent. Attribution précoce aux schémas de VPN de la Corée du Nord.
Ce n’était PAS une fuite de clés — C’était une exploitation de l’authentification. Le marché a tenu bon car le fonds > le piratage. Positif pour la confiance en la sécurité des CEX.
Vas-tu continuer à trader sur Bitget après ça ?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
Bitget a publié une chronologie officielle de sécurité de 387,5 M$ — Le plus grand incident CEX de 2026.
CHRONOLOGIE VÉRIFIÉE:
24 sept., 18:31 UTC — Transferts non autorisés détectés depuis des portefeuilles hot & warm. 19 transactions signalées.
24 sept., 21:30 UTC — Retraits suspendus. Perte initiale : 351,6 M$.
25 sept. — Cause racine trouvée : système backend compromis via une vulnérabilité d’un tiers. L’attaquant a usurpé des données ; le système d’auth a signé de fausses tx. Clés privées SAINES — Non volées.
387,5 M$ FINAL — Révisé après traçage des chaînes ZEC + TRON. Portefeuilles cold 100% SAINS.
Fonds de protection : 464 M$+ — Couvrira toutes les pertes. Les fonds des utilisateurs sont SAFU.
28 sept., 08:00 UTC — Reprise des retraits BTC par phases, puis ETH, USDT.
Touchés : 103M $XRP (~157 M$), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist enquêtent. Attribution précoce aux schémas de VPN de la Corée du Nord.
Ce n’était PAS une fuite de clés — C’était une exploitation de l’authentification. Le marché a tenu bon car le fonds > le piratage. Positif pour la confiance en la sécurité des CEX.
Vas-tu continuer à trader sur Bitget après ça ?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
2
4
745

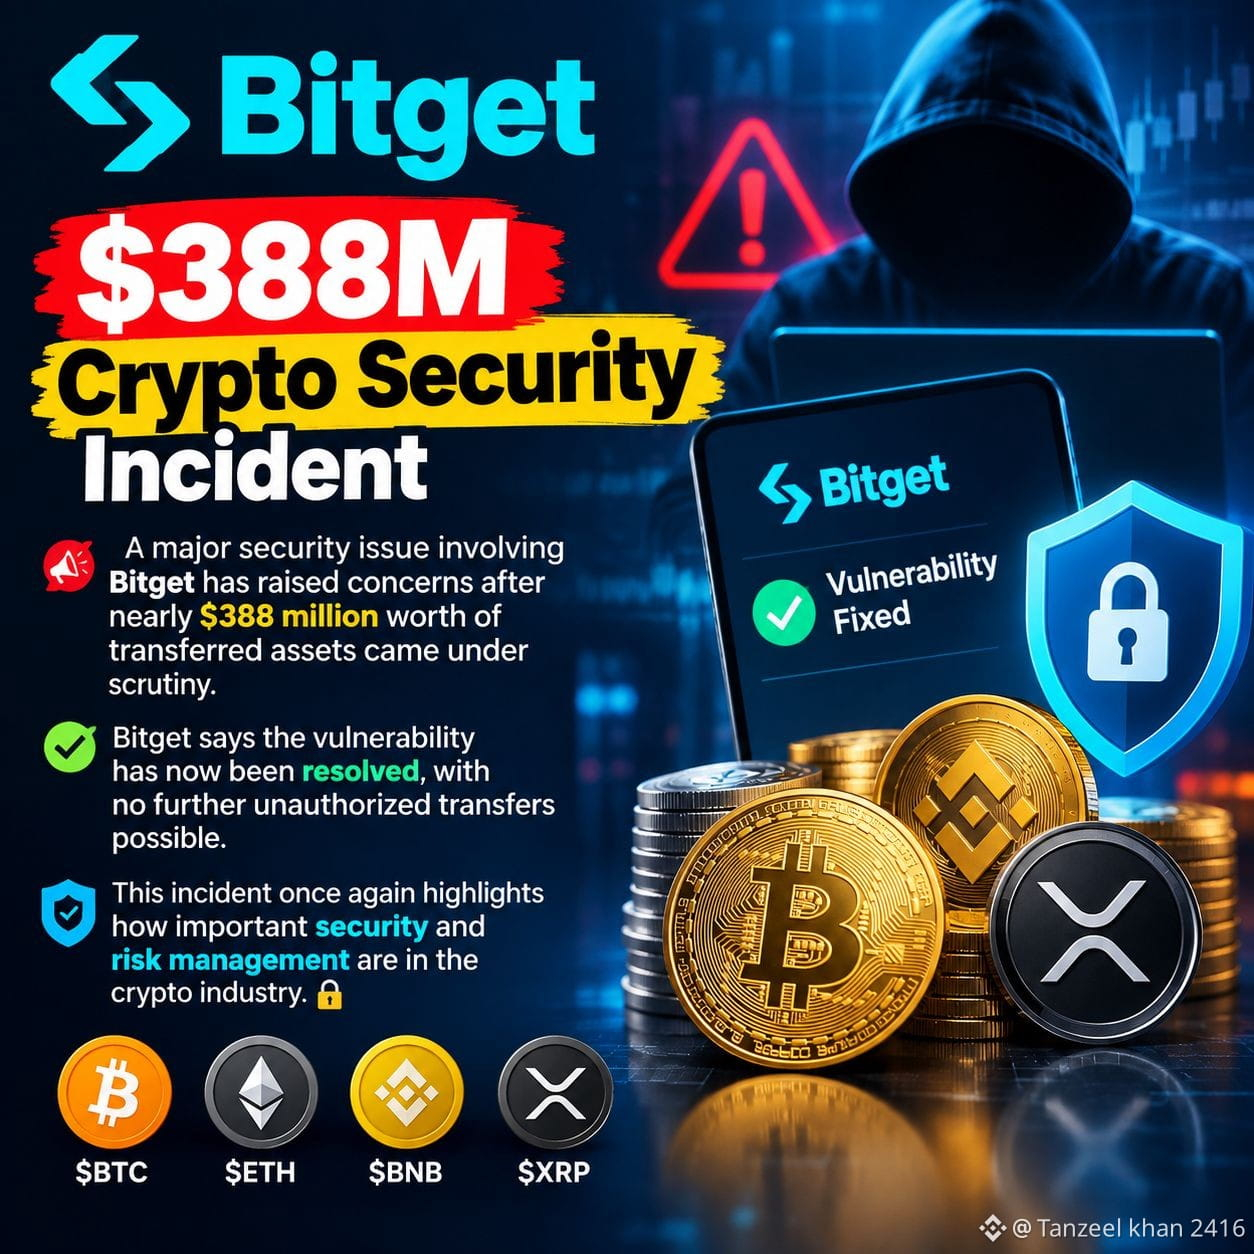
🚨 Incident majeur de sécurité dans les crypto-monnaies à 388 M$
Un problème de sécurité important impliquant Bitget a suscité des inquiétudes après que près de 388 M$ d’actifs transférés aient fait l’objet d’un examen.
Bitget indique que la vulnérabilité a désormais été corrigée, et que des transferts non autorisés supplémentaires ne seraient plus possibles.
Cet incident met une fois de plus en évidence à quel point la sécurité et la gestion des risques sont cruciales dans l’industrie des crypto-monnaies. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
{spot}(BNBUSDT)
{spot}(ETHUSDT)
🚨 Incident majeur de sécurité dans les crypto-monnaies à 388 M$
Un problème de sécurité important impliquant Bitget a suscité des inquiétudes après que près de 388 M$ d’actifs transférés aient fait l’objet d’un examen.
Bitget indique que la vulnérabilité a désormais été corrigée, et que des transferts non autorisés supplémentaires ne seraient plus possibles.
Cet incident met une fois de plus en évidence à quel point la sécurité et la gestion des risques sont cruciales dans l’industrie des crypto-monnaies. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
Un problème de sécurité important impliquant Bitget a suscité des inquiétudes après que près de 388 M$ d’actifs transférés aient fait l’objet d’un examen.
Bitget indique que la vulnérabilité a désormais été corrigée, et que des transferts non autorisés supplémentaires ne seraient plus possibles.
Cet incident met une fois de plus en évidence à quel point la sécurité et la gestion des risques sont cruciales dans l’industrie des crypto-monnaies. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
108

#bitgetdetailssecurityincidenttimeline
🚨 Bitget vient de révéler le calendrier complet de l’incident de sécurité.
Le 24 septembre, Bitget a découvert des transferts non autorisés provenant d’une partie de son infrastructure pour les portefeuilles chauds et tièdes. Le montant estimé touché a ensuite été ajusté, passant de 351,6 millions de dollars à 387,5 millions de dollars, après l’identification d’opérations supplémentaires.
⏰ 18:31 UTC : détection de transferts non autorisés
🛑 Le même jour : retraits temporairement suspendus
🔍 25 septembre : identification de la méthode d’attaque et correction de la faille
💰 387,5 millions de dollars : montant total touché après révision
🛡️ Portefeuilles froids : non impactés
🏦 Fonds de protection : plus de 464 millions de dollars
📅 28 septembre : la reprise graduelle des retraits de BTC devrait commencer
Bitget affirme que l’incident a été contenu, que les soldes des comptes des utilisateurs n’ont pas été affectés et que Mandiant + SlowMist aident à l’enquête.
🔥 La grande question maintenant :
La reprise des retraits par étapes va-t-elle restaurer la confiance — ou les traders resteront-ils sur leurs gardes ? 👀
Merci de suivre
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
🚨 Bitget vient de révéler le calendrier complet de l’incident de sécurité.
Le 24 septembre, Bitget a découvert des transferts non autorisés provenant d’une partie de son infrastructure pour les portefeuilles chauds et tièdes. Le montant estimé touché a ensuite été ajusté, passant de 351,6 millions de dollars à 387,5 millions de dollars, après l’identification d’opérations supplémentaires.
⏰ 18:31 UTC : détection de transferts non autorisés
🛑 Le même jour : retraits temporairement suspendus
🔍 25 septembre : identification de la méthode d’attaque et correction de la faille
💰 387,5 millions de dollars : montant total touché après révision
🛡️ Portefeuilles froids : non impactés
🏦 Fonds de protection : plus de 464 millions de dollars
📅 28 septembre : la reprise graduelle des retraits de BTC devrait commencer
Bitget affirme que l’incident a été contenu, que les soldes des comptes des utilisateurs n’ont pas été affectés et que Mandiant + SlowMist aident à l’enquête.
🔥 La grande question maintenant :
La reprise des retraits par étapes va-t-elle restaurer la confiance — ou les traders resteront-ils sur leurs gardes ? 👀
Merci de suivre
#Bitget #crypto #security
🚨 Bitget vient de révéler le calendrier complet de l’incident de sécurité.
Le 24 septembre, Bitget a découvert des transferts non autorisés provenant d’une partie de son infrastructure pour les portefeuilles chauds et tièdes. Le montant estimé touché a ensuite été ajusté, passant de 351,6 millions de dollars à 387,5 millions de dollars, après l’identification d’opérations supplémentaires.
⏰ 18:31 UTC : détection de transferts non autorisés
🛑 Le même jour : retraits temporairement suspendus
🔍 25 septembre : identification de la méthode d’attaque et correction de la faille
💰 387,5 millions de dollars : montant total touché après révision
🛡️ Portefeuilles froids : non impactés
🏦 Fonds de protection : plus de 464 millions de dollars
📅 28 septembre : la reprise graduelle des retraits de BTC devrait commencer
Bitget affirme que l’incident a été contenu, que les soldes des comptes des utilisateurs n’ont pas été affectés et que Mandiant + SlowMist aident à l’enquête.
🔥 La grande question maintenant :
La reprise des retraits par étapes va-t-elle restaurer la confiance — ou les traders resteront-ils sur leurs gardes ? 👀
Merci de suivre
#Bitget #crypto #security
4
8
7.7k
·
--
Haussier
#bitgetdetailssecurityincidenttimeline
🚨
{spot}(BTCUSDT)
$387,5 M envolus — mais ce n’est peut-être pas la plus grande histoire derrière l’incident de Bitget.
Le vrai test commence maintenant.
Après la faille de sécurité, Bitget a réagi rapidement :
• A suspendu les retraits
• A identifié et corrigé le chemin de l’attaque
• A déclaré que les portefeuilles froids ne sont pas affectés
• A utilisé son fonds de protection pour absorber les pertes
• A planifié un retour progressif des retraits de BTC
Ça ressemble à quelque chose de rassurant.
Mais les utilisateurs de crypto n’évaluent pas une plateforme à ce qu’elle dit pendant une crise.
Ils jugent ce qui se passe ensuite.
Les retraits pourront-ils revenir sans autres problèmes ?
Les utilisateurs garderont-ils leurs fonds sur la plateforme ?
Et surtout…
Bitget pourra-t-il reconstruire la confiance après une perte aussi importante ?
Car perdre des fonds abîme un bilan.
Perdre la confiance abîme tout.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
#bitgetdetailssecurityincidenttimeline
🚨
$387,5 M envolus — mais ce n’est peut-être pas la plus grande histoire derrière l’incident de Bitget.
Le vrai test commence maintenant.
Après la faille de sécurité, Bitget a réagi rapidement :
• A suspendu les retraits
• A identifié et corrigé le chemin de l’attaque
• A déclaré que les portefeuilles froids ne sont pas affectés
• A utilisé son fonds de protection pour absorber les pertes
• A planifié un retour progressif des retraits de BTC
Ça ressemble à quelque chose de rassurant.
Mais les utilisateurs de crypto n’évaluent pas une plateforme à ce qu’elle dit pendant une crise.
Ils jugent ce qui se passe ensuite.
Les retraits pourront-ils revenir sans autres problèmes ?
Les utilisateurs garderont-ils leurs fonds sur la plateforme ?
Et surtout…
Bitget pourra-t-il reconstruire la confiance après une perte aussi importante ?
Car perdre des fonds abîme un bilan.
Perdre la confiance abîme tout.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
🚨
$387,5 M envolus — mais ce n’est peut-être pas la plus grande histoire derrière l’incident de Bitget.
Le vrai test commence maintenant.
Après la faille de sécurité, Bitget a réagi rapidement :
• A suspendu les retraits
• A identifié et corrigé le chemin de l’attaque
• A déclaré que les portefeuilles froids ne sont pas affectés
• A utilisé son fonds de protection pour absorber les pertes
• A planifié un retour progressif des retraits de BTC
Ça ressemble à quelque chose de rassurant.
Mais les utilisateurs de crypto n’évaluent pas une plateforme à ce qu’elle dit pendant une crise.
Ils jugent ce qui se passe ensuite.
Les retraits pourront-ils revenir sans autres problèmes ?
Les utilisateurs garderont-ils leurs fonds sur la plateforme ?
Et surtout…
Bitget pourra-t-il reconstruire la confiance après une perte aussi importante ?
Car perdre des fonds abîme un bilan.
Perdre la confiance abîme tout.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
4
10
21.1k
·
--
#BitgetDetailsSecurityIncidentTimeline
ALERTE 🚨
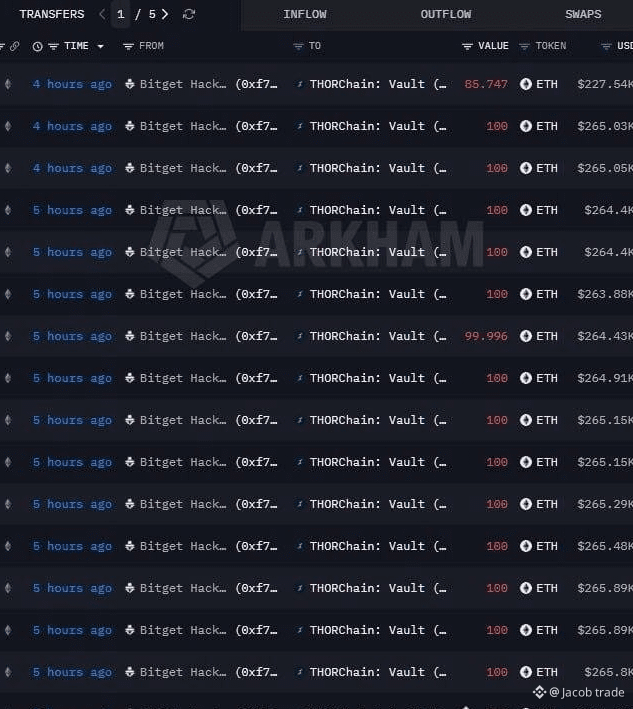
Le pirate de Bitget échange désormais l’ETH volé contre du BTC, intensifiant l’exploit de 387,5 M$. 🚀
Lookonchain rapporte que l’attaquant convertit l’ETH en Bitcoin, un actif plus difficile à geler, signalant des étapes de blanchiment plus profondes. 🔄 Bitget a repris les retraits par phases, assurant aux utilisateurs une couverture totale, quelle que soit la récupération des fonds. L’opération intensifie l’attention des autorités de régulation.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HBAR
{future}(HBARUSDT)
#bitget #Bitcoin #Ethereum #CryptoNews
#BitgetDetailsSecurityIncidentTimeline
ALERTE 🚨
Le pirate de Bitget échange désormais l’ETH volé contre du BTC, intensifiant l’exploit de 387,5 M$. 🚀
Lookonchain rapporte que l’attaquant convertit l’ETH en Bitcoin, un actif plus difficile à geler, signalant des étapes de blanchiment plus profondes. 🔄 Bitget a repris les retraits par phases, assurant aux utilisateurs une couverture totale, quelle que soit la récupération des fonds. L’opération intensifie l’attention des autorités de régulation.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
ALERTE 🚨
Le pirate de Bitget échange désormais l’ETH volé contre du BTC, intensifiant l’exploit de 387,5 M$. 🚀
Lookonchain rapporte que l’attaquant convertit l’ETH en Bitcoin, un actif plus difficile à geler, signalant des étapes de blanchiment plus profondes. 🔄 Bitget a repris les retraits par phases, assurant aux utilisateurs une couverture totale, quelle que soit la récupération des fonds. L’opération intensifie l’attention des autorités de régulation.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
80

·
--
Haussier
🚨 Bitget a été touché ! Et maintenant ? 🚨
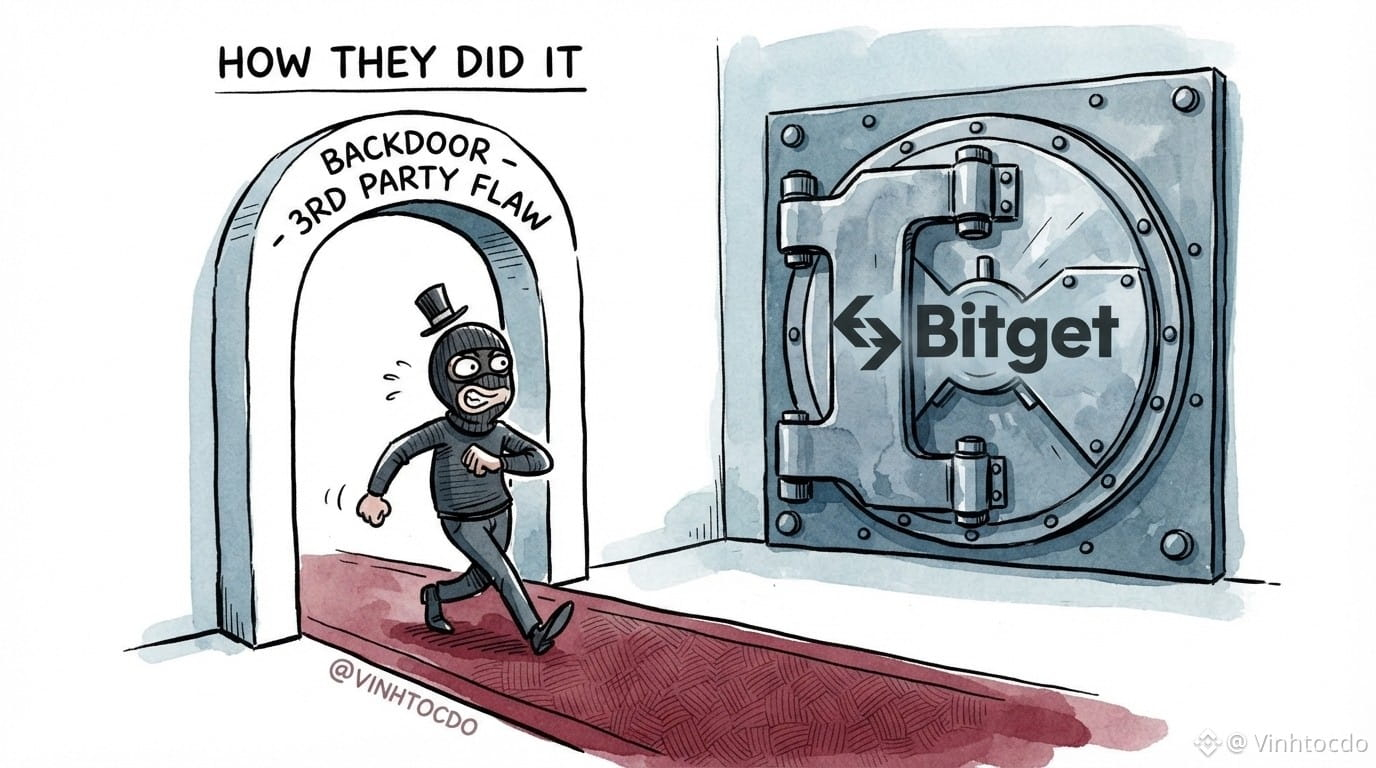
#BitgetDetailsSecurityIncidentTimeline montre que des pirates ont utilisé une faille de sécurité tierce pour usurper des demandes de retrait depuis des portefeuilles “hot”. Aucune clé privée n’a fuité, mais 388 M$ a disparu ! 💸
Que doivent faire les traders ?
🧘♂️ Respirez.
📉 Ne paniquez pas en vendant tout.
⏳ Attendez que les retraits BTC/ETH soient entièrement réouverts cette semaine.
🔒 Vérifiez deux fois vos propres clés API.
⚠️ Ceci n’est pas un conseil financier !
Vous voulez un trajet plus sûr ? Rejoignez Binance !
👉 Utilisez mon code : VINHTOCDO
👉 Lien : [binance.com](https://www.binance.com/register?ref=VINHTOCDO)
Cliquez sur les widgets de trading ci-dessous pour me soutenir ! 👇
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
🚨 Bitget a été touché ! Et maintenant ? 🚨
#BitgetDetailsSecurityIncidentTimeline montre que des pirates ont utilisé une faille de sécurité tierce pour usurper des demandes de retrait depuis des portefeuilles “hot”. Aucune clé privée n’a fuité, mais 388 M$ a disparu ! 💸
Que doivent faire les traders ?
🧘♂️ Respirez.
📉 Ne paniquez pas en vendant tout.
⏳ Attendez que les retraits BTC/ETH soient entièrement réouverts cette semaine.
🔒 Vérifiez deux fois vos propres clés API.
⚠️ Ceci n’est pas un conseil financier !
Vous voulez un trajet plus sûr ? Rejoignez Binance !
👉 Utilisez mon code : VINHTOCDO
👉 Lien : binance.com
Cliquez sur les widgets de trading ci-dessous pour me soutenir ! 👇
$BTC
$ETH
$XRP
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
#BitgetDetailsSecurityIncidentTimeline montre que des pirates ont utilisé une faille de sécurité tierce pour usurper des demandes de retrait depuis des portefeuilles “hot”. Aucune clé privée n’a fuité, mais 388 M$ a disparu ! 💸
Que doivent faire les traders ?
🧘♂️ Respirez.
📉 Ne paniquez pas en vendant tout.
⏳ Attendez que les retraits BTC/ETH soient entièrement réouverts cette semaine.
🔒 Vérifiez deux fois vos propres clés API.
⚠️ Ceci n’est pas un conseil financier !
Vous voulez un trajet plus sûr ? Rejoignez Binance !
👉 Utilisez mon code : VINHTOCDO
👉 Lien : binance.com
Cliquez sur les widgets de trading ci-dessous pour me soutenir ! 👇
$BTC
$ETH
$XRP
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
2
111
·
--
#bitgetdetailssecurityincidenttimeline Bitget a confirmé qu’environ 387,5 M$ ont été transférés vers des adresses contrôlées par l’attaquant lors de l’incident de sécurité du 24 septembre
révisé à la hausse par rapport à l’estimation initiale de 351,6 M$.
BITGET échange indique
🛡️
• Les portefeuilles à froid n’ont pas été affectés
• L’incident est contenu
• Certains actifs touchés ont déjà été gelés
• Son Fonds de protection des utilisateurs détenait 464 M$+ au moment de l’incident
• Une prime de récupération/gel de 5 % a été lancée$NMR $MARSCOIN $AIOT
#bitgetdetailssecurityincidenttimeline Bitget a confirmé qu’environ 387,5 M$ ont été transférés vers des adresses contrôlées par l’attaquant lors de l’incident de sécurité du 24 septembre
révisé à la hausse par rapport à l’estimation initiale de 351,6 M$.
BITGET échange indique
🛡️
• Les portefeuilles à froid n’ont pas été affectés
• L’incident est contenu
• Certains actifs touchés ont déjà été gelés
• Son Fonds de protection des utilisateurs détenait 464 M$+ au moment de l’incident
• Une prime de récupération/gel de 5 % a été lancée$NMR $MARSCOIN $AIOT
révisé à la hausse par rapport à l’estimation initiale de 351,6 M$.
BITGET échange indique
🛡️
• Les portefeuilles à froid n’ont pas été affectés
• L’incident est contenu
• Certains actifs touchés ont déjà été gelés
• Son Fonds de protection des utilisateurs détenait 464 M$+ au moment de l’incident
• Une prime de récupération/gel de 5 % a été lancée$NMR $MARSCOIN $AIOT
128
·
--
Haussier
#bitgetdetailssecurityincidenttimeline
🚨 BITGET VIENT DE RÉVÉLER LA CHRONOLOGIE COMPLÈTE DE L’INCIDENT DE SÉCURITÉ.
Le 24 septembre, Bitget a détecté des transferts non autorisés provenant d’une partie de son infrastructure de portefeuilles « hot » et « warm ». Le montant estimé des fonds touchés a ensuite été révisé de 351,6 M$ à 387,5 M$ après l’identification de transactions supplémentaires.
⏰ 18:31 UTC : Transferts non autorisés détectés
🛑 Le même jour : Retraits temporairement suspendus
🔍 25 sept. : Trajectoire de l’attaque identifiée et vulnérabilité corrigée
💰 387,5 M$ : Montant total révisé des fonds touchés
🛡️ Portefeuilles froids : Non concernés
🏦 Fonds de protection : Plus de 464 M$
📅 28 sept. : Reprise progressive des retraits en BTC prévue
Bitget affirme que l’incident est maîtrisé, que les soldes des comptes utilisateurs ne sont pas affectés, et que Mandiant + SlowMist participent à l’enquête.
🔥 La grande question à présent :
La reprise des retraits par phases de Bitget va-t-elle redonner confiance — ou les traders resteront-ils prudents ? 👀
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
🚨 BITGET VIENT DE RÉVÉLER LA CHRONOLOGIE COMPLÈTE DE L’INCIDENT DE SÉCURITÉ.
Le 24 septembre, Bitget a détecté des transferts non autorisés provenant d’une partie de son infrastructure de portefeuilles « hot » et « warm ». Le montant estimé des fonds touchés a ensuite été révisé de 351,6 M$ à 387,5 M$ après l’identification de transactions supplémentaires.
⏰ 18:31 UTC : Transferts non autorisés détectés
🛑 Le même jour : Retraits temporairement suspendus
🔍 25 sept. : Trajectoire de l’attaque identifiée et vulnérabilité corrigée
💰 387,5 M$ : Montant total révisé des fonds touchés
🛡️ Portefeuilles froids : Non concernés
🏦 Fonds de protection : Plus de 464 M$
📅 28 sept. : Reprise progressive des retraits en BTC prévue
Bitget affirme que l’incident est maîtrisé, que les soldes des comptes utilisateurs ne sont pas affectés, et que Mandiant + SlowMist participent à l’enquête.
🔥 La grande question à présent :
La reprise des retraits par phases de Bitget va-t-elle redonner confiance — ou les traders resteront-ils prudents ? 👀
#Bitget #crypto #security
🚨 BITGET VIENT DE RÉVÉLER LA CHRONOLOGIE COMPLÈTE DE L’INCIDENT DE SÉCURITÉ.
Le 24 septembre, Bitget a détecté des transferts non autorisés provenant d’une partie de son infrastructure de portefeuilles « hot » et « warm ». Le montant estimé des fonds touchés a ensuite été révisé de 351,6 M$ à 387,5 M$ après l’identification de transactions supplémentaires.
⏰ 18:31 UTC : Transferts non autorisés détectés
🛑 Le même jour : Retraits temporairement suspendus
🔍 25 sept. : Trajectoire de l’attaque identifiée et vulnérabilité corrigée
💰 387,5 M$ : Montant total révisé des fonds touchés
🛡️ Portefeuilles froids : Non concernés
🏦 Fonds de protection : Plus de 464 M$
📅 28 sept. : Reprise progressive des retraits en BTC prévue
Bitget affirme que l’incident est maîtrisé, que les soldes des comptes utilisateurs ne sont pas affectés, et que Mandiant + SlowMist participent à l’enquête.
🔥 La grande question à présent :
La reprise des retraits par phases de Bitget va-t-elle redonner confiance — ou les traders resteront-ils prudents ? 👀
#Bitget #crypto #security
6
13
27.4k
·
--
La chronologie de Bitget reste en tête des tendances sur la page d’accueil|Le fait de publier une adresse ZEC ne signifie pas que le protocole de confidentialité a été percé|Autour de 1588 USD, j’attends d’abord
Mon point de vue : je ne transforme pas un incident de garde en échec de protocole, et je ne poursuis pas la hausse. Le sujet « chronologie de sécurité sur la page d’accueil » a été consulté 249 fois, discuté par 45 personnes : c’est identique aux tours précédents. ZEC apparaît dans la liste de recherche sur six heures, mais sans indicateur de hausse rapide. La popularité n’est pas une preuve de demande d’achat.
Faits vérifiés : la mise à jour officielle de Bitget du 25 septembre liste les adresses de réception de ZEC impliquées, commençant par « t1 » ; elle confirme que les actifs touchés incluent le ZEC. L’enquête et la traque se poursuivent ; la version mise à jour expliquée le 27 septembre liste également le réseau Zcash : la portée concerne des échanges « chauds » et l’infrastructure de portefeuilles « tièdes » de certaines plateformes. Ce n’est pas une nouvelle attaque aujourd’hui, ni la divulgation d’une faille cryptographique à l’échelle du réseau.
Explication officielle de Zcash et vocabulaire technique : les adresses transparentes commençant par « t » voient leur adresse et les montants associés enregistrés publiquement sur la chaîne. Le blocage des transactions protège des données de confidentialité correspondantes ; on ne peut pas dire que les transactions mixtes cachent uniformément tout. Il s’agit d’un mécanisme existant, pas d’une fonctionnalité ajoutée aujourd’hui ; une adresse de réception ne constitue pas une conclusion complète pour la traque des fonds.
Pourquoi le marché est-il impacté ? Mon analyse : si l’on interprète le fait de « publier des adresses ZEC » comme « la technologie de confidentialité a échoué », on risque de paniquer et de vendre pour de mauvaises raisons. À l’inverse, si l’on comprend « le nom de la pièce inclut la confidentialité » comme « chaque transfert est naturellement invisible », on sous-estime aussi l’exposition de l’information. Publier un extrait de registre transparent ne peut ni prouver que tout le chemin des fonds est déjà identifié, ni prouver que le mécanisme de masquage a été percé. Les droits de garde, la confidentialité des transactions et la capacité de retrait des exchanges doivent être vérifiés séparément ; la confidentialité ne remplace pas la sécurité du compte.
Concernant les cotations réelles : Kraken confirme le ZEC/USD à 1588.40 USD ; la fourchette sur 24 heures va de 1536.24 à 1678.70. Le prix a rebondi par rapport au creux, mais la cotation reste sous ma ligne de confirmation à 1595 ; le changement de cotation ne prouve pas une réaction à ce vieux communiqué. Je n’invente aucun afflux institutionnel, et je ne traite pas le rétablissement des retraits d’autres cryptos comme la preuve que ZEC a déjà rétabli la fonctionnalité.
Si c’était moi qui traderais : je n’entre pas, position 0 %, pas de short, je n’envisage que des achats au comptant sans levier. Attendre que la clôture horaire passe au-dessus de 1595, puis lors du re-test de 1590 à 1595, tant que la zone tient, et seulement si la cotation de la plateforme utilisée ainsi que les dépôts/retraits fonctionnent normalement : alors je participerai à hauteur maximale de 0.3 % du capital total. À 1610, je réduis de moitié ; à 1630, je clôture le reste. Après l’entrée : stop-loss ferme à 1575, ou sortie totale si deux clôtures horaires consécutives sont en dessous de 1590 ; avant d’entrer, si la cassure se produit sous 1550, j’annule l’ordre et je ne renforce pas. Un re-capture de la ligne de confirmation validée infirme mon avis de ne pas participer ; si un rapport technique officiel confirme un problème au niveau du protocole, ou si un canal de trading est anormal, même en cas de percée j’annule le plan. Non déclenché ne vaut pas exécution, et encore moins profit.
Sources : [Mise à jour Bitget](https://www.bitget.com/support/articles/12560603896108), [Zcash transparent vs masqué](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [Vocabulaire technique](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html) ; données de marché : Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Ceci ne constitue qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
La chronologie de Bitget reste en tête des tendances sur la page d’accueil|Le fait de publier une adresse ZEC ne signifie pas que le protocole de confidentialité a été percé|Autour de 1588 USD, j’attends d’abord
Mon point de vue : je ne transforme pas un incident de garde en échec de protocole, et je ne poursuis pas la hausse. Le sujet « chronologie de sécurité sur la page d’accueil » a été consulté 249 fois, discuté par 45 personnes : c’est identique aux tours précédents. ZEC apparaît dans la liste de recherche sur six heures, mais sans indicateur de hausse rapide. La popularité n’est pas une preuve de demande d’achat.
Faits vérifiés : la mise à jour officielle de Bitget du 25 septembre liste les adresses de réception de ZEC impliquées, commençant par « t1 » ; elle confirme que les actifs touchés incluent le ZEC. L’enquête et la traque se poursuivent ; la version mise à jour expliquée le 27 septembre liste également le réseau Zcash : la portée concerne des échanges « chauds » et l’infrastructure de portefeuilles « tièdes » de certaines plateformes. Ce n’est pas une nouvelle attaque aujourd’hui, ni la divulgation d’une faille cryptographique à l’échelle du réseau.
Explication officielle de Zcash et vocabulaire technique : les adresses transparentes commençant par « t » voient leur adresse et les montants associés enregistrés publiquement sur la chaîne. Le blocage des transactions protège des données de confidentialité correspondantes ; on ne peut pas dire que les transactions mixtes cachent uniformément tout. Il s’agit d’un mécanisme existant, pas d’une fonctionnalité ajoutée aujourd’hui ; une adresse de réception ne constitue pas une conclusion complète pour la traque des fonds.
Pourquoi le marché est-il impacté ? Mon analyse : si l’on interprète le fait de « publier des adresses ZEC » comme « la technologie de confidentialité a échoué », on risque de paniquer et de vendre pour de mauvaises raisons. À l’inverse, si l’on comprend « le nom de la pièce inclut la confidentialité » comme « chaque transfert est naturellement invisible », on sous-estime aussi l’exposition de l’information. Publier un extrait de registre transparent ne peut ni prouver que tout le chemin des fonds est déjà identifié, ni prouver que le mécanisme de masquage a été percé. Les droits de garde, la confidentialité des transactions et la capacité de retrait des exchanges doivent être vérifiés séparément ; la confidentialité ne remplace pas la sécurité du compte.
Concernant les cotations réelles : Kraken confirme le ZEC/USD à 1588.40 USD ; la fourchette sur 24 heures va de 1536.24 à 1678.70. Le prix a rebondi par rapport au creux, mais la cotation reste sous ma ligne de confirmation à 1595 ; le changement de cotation ne prouve pas une réaction à ce vieux communiqué. Je n’invente aucun afflux institutionnel, et je ne traite pas le rétablissement des retraits d’autres cryptos comme la preuve que ZEC a déjà rétabli la fonctionnalité.
Si c’était moi qui traderais : je n’entre pas, position 0 %, pas de short, je n’envisage que des achats au comptant sans levier. Attendre que la clôture horaire passe au-dessus de 1595, puis lors du re-test de 1590 à 1595, tant que la zone tient, et seulement si la cotation de la plateforme utilisée ainsi que les dépôts/retraits fonctionnent normalement : alors je participerai à hauteur maximale de 0.3 % du capital total. À 1610, je réduis de moitié ; à 1630, je clôture le reste. Après l’entrée : stop-loss ferme à 1575, ou sortie totale si deux clôtures horaires consécutives sont en dessous de 1590 ; avant d’entrer, si la cassure se produit sous 1550, j’annule l’ordre et je ne renforce pas. Un re-capture de la ligne de confirmation validée infirme mon avis de ne pas participer ; si un rapport technique officiel confirme un problème au niveau du protocole, ou si un canal de trading est anormal, même en cas de percée j’annule le plan. Non déclenché ne vaut pas exécution, et encore moins profit.
Sources : [Mise à jour Bitget](https://www.bitget.com/support/articles/12560603896108), [Zcash transparent vs masqué](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [Vocabulaire technique](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html) ; données de marché : Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Ceci ne constitue qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
Mon point de vue : je ne transforme pas un incident de garde en échec de protocole, et je ne poursuis pas la hausse. Le sujet « chronologie de sécurité sur la page d’accueil » a été consulté 249 fois, discuté par 45 personnes : c’est identique aux tours précédents. ZEC apparaît dans la liste de recherche sur six heures, mais sans indicateur de hausse rapide. La popularité n’est pas une preuve de demande d’achat.
Faits vérifiés : la mise à jour officielle de Bitget du 25 septembre liste les adresses de réception de ZEC impliquées, commençant par « t1 » ; elle confirme que les actifs touchés incluent le ZEC. L’enquête et la traque se poursuivent ; la version mise à jour expliquée le 27 septembre liste également le réseau Zcash : la portée concerne des échanges « chauds » et l’infrastructure de portefeuilles « tièdes » de certaines plateformes. Ce n’est pas une nouvelle attaque aujourd’hui, ni la divulgation d’une faille cryptographique à l’échelle du réseau.
Explication officielle de Zcash et vocabulaire technique : les adresses transparentes commençant par « t » voient leur adresse et les montants associés enregistrés publiquement sur la chaîne. Le blocage des transactions protège des données de confidentialité correspondantes ; on ne peut pas dire que les transactions mixtes cachent uniformément tout. Il s’agit d’un mécanisme existant, pas d’une fonctionnalité ajoutée aujourd’hui ; une adresse de réception ne constitue pas une conclusion complète pour la traque des fonds.
Pourquoi le marché est-il impacté ? Mon analyse : si l’on interprète le fait de « publier des adresses ZEC » comme « la technologie de confidentialité a échoué », on risque de paniquer et de vendre pour de mauvaises raisons. À l’inverse, si l’on comprend « le nom de la pièce inclut la confidentialité » comme « chaque transfert est naturellement invisible », on sous-estime aussi l’exposition de l’information. Publier un extrait de registre transparent ne peut ni prouver que tout le chemin des fonds est déjà identifié, ni prouver que le mécanisme de masquage a été percé. Les droits de garde, la confidentialité des transactions et la capacité de retrait des exchanges doivent être vérifiés séparément ; la confidentialité ne remplace pas la sécurité du compte.
Concernant les cotations réelles : Kraken confirme le ZEC/USD à 1588.40 USD ; la fourchette sur 24 heures va de 1536.24 à 1678.70. Le prix a rebondi par rapport au creux, mais la cotation reste sous ma ligne de confirmation à 1595 ; le changement de cotation ne prouve pas une réaction à ce vieux communiqué. Je n’invente aucun afflux institutionnel, et je ne traite pas le rétablissement des retraits d’autres cryptos comme la preuve que ZEC a déjà rétabli la fonctionnalité.
Si c’était moi qui traderais : je n’entre pas, position 0 %, pas de short, je n’envisage que des achats au comptant sans levier. Attendre que la clôture horaire passe au-dessus de 1595, puis lors du re-test de 1590 à 1595, tant que la zone tient, et seulement si la cotation de la plateforme utilisée ainsi que les dépôts/retraits fonctionnent normalement : alors je participerai à hauteur maximale de 0.3 % du capital total. À 1610, je réduis de moitié ; à 1630, je clôture le reste. Après l’entrée : stop-loss ferme à 1575, ou sortie totale si deux clôtures horaires consécutives sont en dessous de 1590 ; avant d’entrer, si la cassure se produit sous 1550, j’annule l’ordre et je ne renforce pas. Un re-capture de la ligne de confirmation validée infirme mon avis de ne pas participer ; si un rapport technique officiel confirme un problème au niveau du protocole, ou si un canal de trading est anormal, même en cas de percée j’annule le plan. Non déclenché ne vaut pas exécution, et encore moins profit.
Sources : [Mise à jour Bitget](https://www.bitget.com/support/articles/12560603896108), [Zcash transparent vs masqué](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [Vocabulaire technique](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html) ; données de marché : Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Ceci ne constitue qu’une observation personnelle du marché et ne constitue pas un conseil en investissement.
163
·
--
#bitgetdetailssecurityincidenttimeline Bitget confirme une faille de sécurité de 351 M$
BITGTE indique que des transferts non autorisés ont vidé environ 351,6 M$ provenant d’un nombre limité de ses portefeuilles « hot » aujourd’hui, la première détection ayant eu lieu à 18h31 UTC. La bourse affirme que ses portefeuilles « cold » sont intacts et que les soldes des utilisateurs restent exacts.
Les retraits sont suspendus pendant un examen de sécurité, tandis que les dépôts et le trading se poursuivent. Bitget précise que son Fonds de protection des utilisateurs, qui détient plus de 464 M$, couvre les pertes.$VVV $PTB $JCT
#bitgetdetailssecurityincidenttimeline Bitget confirme une faille de sécurité de 351 M$
BITGTE indique que des transferts non autorisés ont vidé environ 351,6 M$ provenant d’un nombre limité de ses portefeuilles « hot » aujourd’hui, la première détection ayant eu lieu à 18h31 UTC. La bourse affirme que ses portefeuilles « cold » sont intacts et que les soldes des utilisateurs restent exacts.
Les retraits sont suspendus pendant un examen de sécurité, tandis que les dépôts et le trading se poursuivent. Bitget précise que son Fonds de protection des utilisateurs, qui détient plus de 464 M$, couvre les pertes.$VVV $PTB $JCT
BITGTE indique que des transferts non autorisés ont vidé environ 351,6 M$ provenant d’un nombre limité de ses portefeuilles « hot » aujourd’hui, la première détection ayant eu lieu à 18h31 UTC. La bourse affirme que ses portefeuilles « cold » sont intacts et que les soldes des utilisateurs restent exacts.
Les retraits sont suspendus pendant un examen de sécurité, tandis que les dépôts et le trading se poursuivent. Bitget précise que son Fonds de protection des utilisateurs, qui détient plus de 464 M$, couvre les pertes.$VVV $PTB $JCT
26
·
--
#BitgetDetailsSecurityIncidentTimeline
🚨 Incident de sécurité Bitget : que s’est-il passé ? 🔐💰
24 sept. : transferts de crypto non autorisés signalés.
🔓 Une vulnérabilité de sécurité supposée de tiers aurait permis un accès interne de haut niveau
💰 Perte initiale : ~351,6 M$
📊 Perte révisée : ~387,5–388 M$
🛠️ Vulnérabilité corrigée & transferts stoppés
❄️ Bitget affirme que les clés du cold-wallet n’ont pas été compromises
🛡️ Un fonds de protection est prévu pour couvrir les pertes
28 sept. : 🚪 les retraits auraient commencé à rouvrir progressivement, en commençant par le BTC.
🇰🇵 Des rapports publics ont lié l’activité à des acteurs associés à la Corée du Nord, mais l’attribution reste en cours d’enquête.
📌 Leçon clé : la sécurité d’une bourse ne dépend pas uniquement des clés privées. Les contrôles d’accès internes, les systèmes de tiers et les flux d’approbation des transactions peuvent aussi engendrer des risques majeurs.
#Bitget #CryptoSecurity #Crypto #Bitcoin
#BitgetDetailsSecurityIncidentTimeline
🚨 Incident de sécurité Bitget : que s’est-il passé ? 🔐💰
24 sept. : transferts de crypto non autorisés signalés.
🔓 Une vulnérabilité de sécurité supposée de tiers aurait permis un accès interne de haut niveau
💰 Perte initiale : ~351,6 M$
📊 Perte révisée : ~387,5–388 M$
🛠️ Vulnérabilité corrigée & transferts stoppés
❄️ Bitget affirme que les clés du cold-wallet n’ont pas été compromises
🛡️ Un fonds de protection est prévu pour couvrir les pertes
28 sept. : 🚪 les retraits auraient commencé à rouvrir progressivement, en commençant par le BTC.
🇰🇵 Des rapports publics ont lié l’activité à des acteurs associés à la Corée du Nord, mais l’attribution reste en cours d’enquête.
📌 Leçon clé : la sécurité d’une bourse ne dépend pas uniquement des clés privées. Les contrôles d’accès internes, les systèmes de tiers et les flux d’approbation des transactions peuvent aussi engendrer des risques majeurs.
#Bitget #CryptoSecurity #Crypto #Bitcoin
🚨 Incident de sécurité Bitget : que s’est-il passé ? 🔐💰
24 sept. : transferts de crypto non autorisés signalés.
🔓 Une vulnérabilité de sécurité supposée de tiers aurait permis un accès interne de haut niveau
💰 Perte initiale : ~351,6 M$
📊 Perte révisée : ~387,5–388 M$
🛠️ Vulnérabilité corrigée & transferts stoppés
❄️ Bitget affirme que les clés du cold-wallet n’ont pas été compromises
🛡️ Un fonds de protection est prévu pour couvrir les pertes
28 sept. : 🚪 les retraits auraient commencé à rouvrir progressivement, en commençant par le BTC.
🇰🇵 Des rapports publics ont lié l’activité à des acteurs associés à la Corée du Nord, mais l’attribution reste en cours d’enquête.
📌 Leçon clé : la sécurité d’une bourse ne dépend pas uniquement des clés privées. Les contrôles d’accès internes, les systèmes de tiers et les flux d’approbation des transactions peuvent aussi engendrer des risques majeurs.
#Bitget #CryptoSecurity #Crypto #Bitcoin
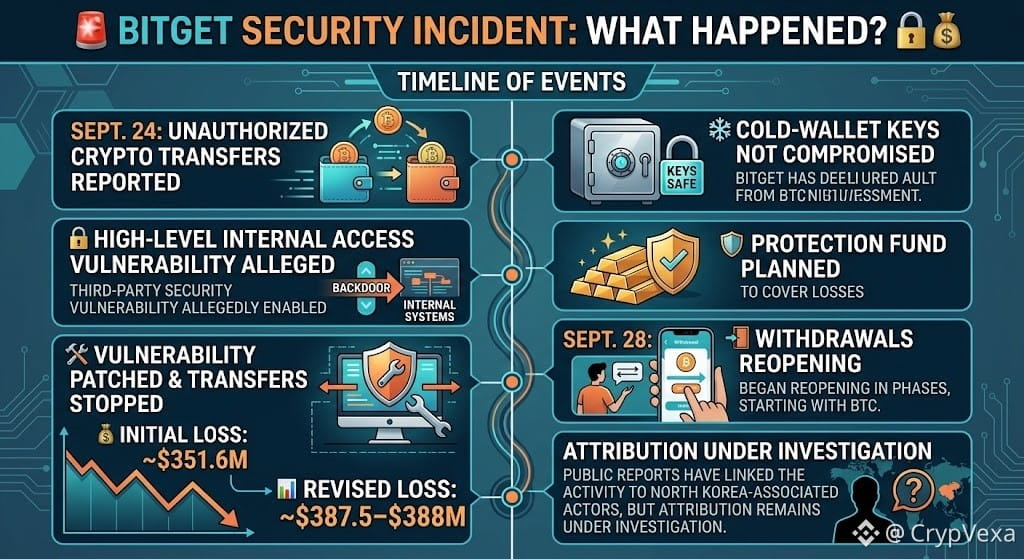
1
53
·
--
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
Lors d'un livestream, le responsable de Bitget pour la Grande Chine, Xie Jiayin, a présenté les progrès réalisés en matière de corrections de vulnérabilités et de mesures de contrôle des risques, à propos de l'incident de sécurité de la bourse. D’après Foresight News, l’entreprise a isolé les systèmes concernés, révoqué les identifiants internes, renforcé les autorisations à haute sensibilité et imposé une validation par plusieurs personnes pour les opérations clés.
Bitget a également partagé les détails de la vulnérabilité avec des prestataires tiers de sécurité afin d’aider à l’analyse et à la remédiation, et elle a cessé
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
Lors d'un livestream, le responsable de Bitget pour la Grande Chine, Xie Jiayin, a présenté les progrès réalisés en matière de corrections de vulnérabilités et de mesures de contrôle des risques, à propos de l'incident de sécurité de la bourse. D’après Foresight News, l’entreprise a isolé les systèmes concernés, révoqué les identifiants internes, renforcé les autorisations à haute sensibilité et imposé une validation par plusieurs personnes pour les opérations clés.
Bitget a également partagé les détails de la vulnérabilité avec des prestataires tiers de sécurité afin d’aider à l’analyse et à la remédiation, et elle a cessé
Lors d'un livestream, le responsable de Bitget pour la Grande Chine, Xie Jiayin, a présenté les progrès réalisés en matière de corrections de vulnérabilités et de mesures de contrôle des risques, à propos de l'incident de sécurité de la bourse. D’après Foresight News, l’entreprise a isolé les systèmes concernés, révoqué les identifiants internes, renforcé les autorisations à haute sensibilité et imposé une validation par plusieurs personnes pour les opérations clés.
Bitget a également partagé les détails de la vulnérabilité avec des prestataires tiers de sécurité afin d’aider à l’analyse et à la remédiation, et elle a cessé
1
2
140
·
--
#bitgetdetailssecurityincidenttimeline Bitget
PDG : $350 M Hack Très Probablement Lié à la Corée du Nord
Le 24 septembre,
Bitget a détecté des transferts non autorisés provenant de plusieurs portefeuilles « hot wallets ». La PDG de Bitget, Gracie Chen @GracyBitget , a déclaré que l’équipe avait identifié des adresses IP dont les schémas d’utilisation de VPN correspondaient à ceux associés à un groupe lié à la RPCD, rendant une connexion avec la Corée du Nord « très probable ». Elle a ajouté que les attaquants n’ont pas obtenu les clés privées des portefeuilles « hot », « warm » ou « cold » de Bitget, mais qu’ils ont plutôt compromis le système interne de la plateforme et transféré les fonds directement. Bitget a déjà déclaré que son fonds de protection des utilisateurs dépasse 464 millions de dollars, et qu’il serait suffisant pour couvrir la perte.$STAR $BRETT $ZHONGJI
#bitgetdetailssecurityincidenttimeline Bitget
PDG : $350 M Hack Très Probablement Lié à la Corée du Nord
Le 24 septembre,
Bitget a détecté des transferts non autorisés provenant de plusieurs portefeuilles « hot wallets ». La PDG de Bitget, Gracie Chen @GracyBitget , a déclaré que l’équipe avait identifié des adresses IP dont les schémas d’utilisation de VPN correspondaient à ceux associés à un groupe lié à la RPCD, rendant une connexion avec la Corée du Nord « très probable ». Elle a ajouté que les attaquants n’ont pas obtenu les clés privées des portefeuilles « hot », « warm » ou « cold » de Bitget, mais qu’ils ont plutôt compromis le système interne de la plateforme et transféré les fonds directement. Bitget a déjà déclaré que son fonds de protection des utilisateurs dépasse 464 millions de dollars, et qu’il serait suffisant pour couvrir la perte.$STAR $BRETT $ZHONGJI
PDG : $350 M Hack Très Probablement Lié à la Corée du Nord
Le 24 septembre,
Bitget a détecté des transferts non autorisés provenant de plusieurs portefeuilles « hot wallets ». La PDG de Bitget, Gracie Chen @GracyBitget , a déclaré que l’équipe avait identifié des adresses IP dont les schémas d’utilisation de VPN correspondaient à ceux associés à un groupe lié à la RPCD, rendant une connexion avec la Corée du Nord « très probable ». Elle a ajouté que les attaquants n’ont pas obtenu les clés privées des portefeuilles « hot », « warm » ou « cold » de Bitget, mais qu’ils ont plutôt compromis le système interne de la plateforme et transféré les fonds directement. Bitget a déjà déclaré que son fonds de protection des utilisateurs dépasse 464 millions de dollars, et qu’il serait suffisant pour couvrir la perte.$STAR $BRETT $ZHONGJI
1.3k
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Bonjour à tous ! 👋 Parlons des dernières mises à jour concernant la chronologie de l’incident de sécurité [Bitget](https://www.binance.com/square/hashtag/Bitget).
Comme beaucoup d’entre vous le savent, [Bitget](https://www.binance.com/square/hashtag/Bitget) a récemment subi des transferts non autorisés depuis ses portefeuilles chauds et tièdes, avec un montant final touché révisé à 387,5 M$.
Voici un aperçu rapide de la façon dont les choses se sont déroulées :
24 sept. : transferts non autorisés détectés et retraits temporairement suspendus 🛑
25 sept. : chemin d’attaque identifié et vulnérabilité corrigée avec succès 🔍
28 sept. : les retraits BTC ont commencé à revenir par phases 📅
La bonne nouvelle, c’est que les portefeuilles froids n’ont subi aucun impact, et que le Fonds de protection des utilisateurs de 464 M$+ couvre entièrement les pertes, ce qui signifie que les soldes des comptes utilisateurs restent sûrs et sécurisés ! 🛡️
Qu’en pensez-vous ? Est-ce que vous vous sentez confiant(e) concernant la reprise des retraits par phases, ou restez-vous prudent(e) ? Discutons-en dans les commentaires ! 👇
$BTC, $ZEC
{spot}(ZECUSDT)
, $HBAR
{spot}(HBARUSDT)
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Bonjour à tous ! 👋 Parlons des dernières mises à jour concernant la chronologie de l’incident de sécurité Bitget.
Comme beaucoup d’entre vous le savent, Bitget a récemment subi des transferts non autorisés depuis ses portefeuilles chauds et tièdes, avec un montant final touché révisé à 387,5 M$.
Voici un aperçu rapide de la façon dont les choses se sont déroulées :
24 sept. : transferts non autorisés détectés et retraits temporairement suspendus 🛑
25 sept. : chemin d’attaque identifié et vulnérabilité corrigée avec succès 🔍
28 sept. : les retraits BTC ont commencé à revenir par phases 📅
La bonne nouvelle, c’est que les portefeuilles froids n’ont subi aucun impact, et que le Fonds de protection des utilisateurs de 464 M$+ couvre entièrement les pertes, ce qui signifie que les soldes des comptes utilisateurs restent sûrs et sécurisés ! 🛡️
Qu’en pensez-vous ? Est-ce que vous vous sentez confiant(e) concernant la reprise des retraits par phases, ou restez-vous prudent(e) ? Discutons-en dans les commentaires ! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
Bonjour à tous ! 👋 Parlons des dernières mises à jour concernant la chronologie de l’incident de sécurité Bitget.
Comme beaucoup d’entre vous le savent, Bitget a récemment subi des transferts non autorisés depuis ses portefeuilles chauds et tièdes, avec un montant final touché révisé à 387,5 M$.
Voici un aperçu rapide de la façon dont les choses se sont déroulées :
24 sept. : transferts non autorisés détectés et retraits temporairement suspendus 🛑
25 sept. : chemin d’attaque identifié et vulnérabilité corrigée avec succès 🔍
28 sept. : les retraits BTC ont commencé à revenir par phases 📅
La bonne nouvelle, c’est que les portefeuilles froids n’ont subi aucun impact, et que le Fonds de protection des utilisateurs de 464 M$+ couvre entièrement les pertes, ce qui signifie que les soldes des comptes utilisateurs restent sûrs et sécurisés ! 🛡️
Qu’en pensez-vous ? Est-ce que vous vous sentez confiant(e) concernant la reprise des retraits par phases, ou restez-vous prudent(e) ? Discutons-en dans les commentaires ! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
1
3.7k

·
--
Haussier
#bitgetdetailssecurityincidenttimeline
🚨 INFO DE DERNIÈRE MINUTE : Bitget publie la chronologie complète de l’incident pour une exploitation de 387,5 M$ 🛡️
La plateforme d’échange crypto Bitget a détaillé la chronologie complète de sa récente faille de sécurité. Alors que l’estimation initiale des pertes s’élevait à 351,6 M$, le traçage on-chain sur des chaînes supplémentaires (notamment Zcash et TRON) a révisé le total final à 387,5 millions de dollars.
Voici comment les événements se sont déroulés et où les choses en sont, alors que des retraits par phases commencent ! ⏰
⏳ Chronologie détaillée de l’incident
⏰ 18h31 UTC : transferts non autorisés détectés
🛑 Le même jour : retraits temporairement suspendus
🔍 25 septembre : chemin d’attaque identifié et vulnérabilité corrigée
💰 387,5 M$ : total révisé des montants affectés
🛡️ Portefeuilles « cold » : non affectés
🏦 Fonds de protection : plus de 464 M$
📅 28 septembre : les retraits en BTC devraient commencer à revenir par phases
🛡️ Pourquoi la solvabilité de la plateforme reste intacte
Couche opérationnelleÉtat actuelNiveau d’impactPortefeuilles cold100% Sûrs — Totalement isolés, sans accès par l’exploit côté backendAucun risque directSoldes des utilisateurs100% Couvert — Les soldes comptables restent exactsEntièrement protégéFonds de protectionDétient 464 M$+, absorbant intégralement la perte de 387,5 M$Pertes absorbées
💭 Sentiment du marché : test de confiance à venir
Bien que le PDG de Bitget, Gracy Chen, ait confirmé que le Fonds de protection de 464 M$ couvre confortablement l’ensemble des dommages financiers, le marché reste divisé :
$NVDA.US
{stock_us}(NVDA.US)
Le scénario favorable à la confiance : Bitget a agi avec transparence, a déployé un fonds de trésorerie de secours, a conservé une solvabilité à 100% sans liquider les garanties des utilisateurs, et a maintenu les paires de trading en ligne.
$ZEC
{future}(ZECUSDT)
Le point de vue prudent : les retraits par phases entraînent souvent une fuite temporaire de capitaux, alors que des traders plus réticents déplacent leurs actifs vers du stockage à froid ou vers des échanges concurrents pour attendre la volatilité.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 INFO DE DERNIÈRE MINUTE : Bitget publie la chronologie complète de l’incident pour une exploitation de 387,5 M$ 🛡️
La plateforme d’échange crypto Bitget a détaillé la chronologie complète de sa récente faille de sécurité. Alors que l’estimation initiale des pertes s’élevait à 351,6 M$, le traçage on-chain sur des chaînes supplémentaires (notamment Zcash et TRON) a révisé le total final à 387,5 millions de dollars.
Voici comment les événements se sont déroulés et où les choses en sont, alors que des retraits par phases commencent ! ⏰
⏳ Chronologie détaillée de l’incident
⏰ 18h31 UTC : transferts non autorisés détectés
🛑 Le même jour : retraits temporairement suspendus
🔍 25 septembre : chemin d’attaque identifié et vulnérabilité corrigée
💰 387,5 M$ : total révisé des montants affectés
🛡️ Portefeuilles « cold » : non affectés
🏦 Fonds de protection : plus de 464 M$
📅 28 septembre : les retraits en BTC devraient commencer à revenir par phases
🛡️ Pourquoi la solvabilité de la plateforme reste intacte
Couche opérationnelleÉtat actuelNiveau d’impactPortefeuilles cold100% Sûrs — Totalement isolés, sans accès par l’exploit côté backendAucun risque directSoldes des utilisateurs100% Couvert — Les soldes comptables restent exactsEntièrement protégéFonds de protectionDétient 464 M$+, absorbant intégralement la perte de 387,5 M$Pertes absorbées
💭 Sentiment du marché : test de confiance à venir
Bien que le PDG de Bitget, Gracy Chen, ait confirmé que le Fonds de protection de 464 M$ couvre confortablement l’ensemble des dommages financiers, le marché reste divisé :
$NVDA.US
Le scénario favorable à la confiance : Bitget a agi avec transparence, a déployé un fonds de trésorerie de secours, a conservé une solvabilité à 100% sans liquider les garanties des utilisateurs, et a maintenu les paires de trading en ligne.
$ZEC
Le point de vue prudent : les retraits par phases entraînent souvent une fuite temporaire de capitaux, alors que des traders plus réticents déplacent leurs actifs vers du stockage à froid ou vers des échanges concurrents pour attendre la volatilité.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
🚨 INFO DE DERNIÈRE MINUTE : Bitget publie la chronologie complète de l’incident pour une exploitation de 387,5 M$ 🛡️
La plateforme d’échange crypto Bitget a détaillé la chronologie complète de sa récente faille de sécurité. Alors que l’estimation initiale des pertes s’élevait à 351,6 M$, le traçage on-chain sur des chaînes supplémentaires (notamment Zcash et TRON) a révisé le total final à 387,5 millions de dollars.
Voici comment les événements se sont déroulés et où les choses en sont, alors que des retraits par phases commencent ! ⏰
⏳ Chronologie détaillée de l’incident
⏰ 18h31 UTC : transferts non autorisés détectés
🛑 Le même jour : retraits temporairement suspendus
🔍 25 septembre : chemin d’attaque identifié et vulnérabilité corrigée
💰 387,5 M$ : total révisé des montants affectés
🛡️ Portefeuilles « cold » : non affectés
🏦 Fonds de protection : plus de 464 M$
📅 28 septembre : les retraits en BTC devraient commencer à revenir par phases
🛡️ Pourquoi la solvabilité de la plateforme reste intacte
Couche opérationnelleÉtat actuelNiveau d’impactPortefeuilles cold100% Sûrs — Totalement isolés, sans accès par l’exploit côté backendAucun risque directSoldes des utilisateurs100% Couvert — Les soldes comptables restent exactsEntièrement protégéFonds de protectionDétient 464 M$+, absorbant intégralement la perte de 387,5 M$Pertes absorbées
💭 Sentiment du marché : test de confiance à venir
Bien que le PDG de Bitget, Gracy Chen, ait confirmé que le Fonds de protection de 464 M$ couvre confortablement l’ensemble des dommages financiers, le marché reste divisé :
$NVDA.US
Le scénario favorable à la confiance : Bitget a agi avec transparence, a déployé un fonds de trésorerie de secours, a conservé une solvabilité à 100% sans liquider les garanties des utilisateurs, et a maintenu les paires de trading en ligne.
$ZEC
Le point de vue prudent : les retraits par phases entraînent souvent une fuite temporaire de capitaux, alors que des traders plus réticents déplacent leurs actifs vers du stockage à froid ou vers des échanges concurrents pour attendre la volatilité.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
1
1
23
27.9k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#HuangExitNvidiaStrategyInFocus
95,524 vues
1,034 mentions
2
#AnthropicRejectsIPODelayValuationinQuestion
701,952 vues
5,294 mentions
3
#BitMineReports$6.3BNetLossForFiscal2026
12,362 vues
125 mentions
4
#SoFiExpandsSoFiUSDStablecoinToPolygon
102 vues
8 mentions
5
#TetherGoldXAUTCompletesKPMGAudit
114 vues
11 mentions
6
#ChipStocksExtendLossesAfterNvidiaCEOChange
38,493 vues
456 mentions
7
#TrezorConfirmsMaliciousImplantsIn3Safe5Devices
15 vues
3 mentions
8
#TradFiForBeginners
535,176 vues
3,719 mentions
9
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
3,384 vues
49 mentions
10
#CoreWeaveJumps10%On168%RevenueGrowth
196,684 vues
1,686 mentions