

#bitcoinhack
bitcoinhack
15,949 vues
25 mentions
Populaire
Récents
·
--
Baissier
Il s’est produit un autre incident grave dans l’écosystème du Bitcoin.
Cette fois-ci, la LIQUID, l’une des principales réseaux de seconde couche du BTC, a été victime d’un vol d’environ 1,5 milliard de reais (soit environ 4 000 Bitcoin).
La transaction liée au vol a été accompagnée d’un message affirmant qu’il s’agissait de “whitehats” (hackers éthiques).
Nous attendons les prochaines évolutions de la situation.
$BTC #bitcoinhack
2
493

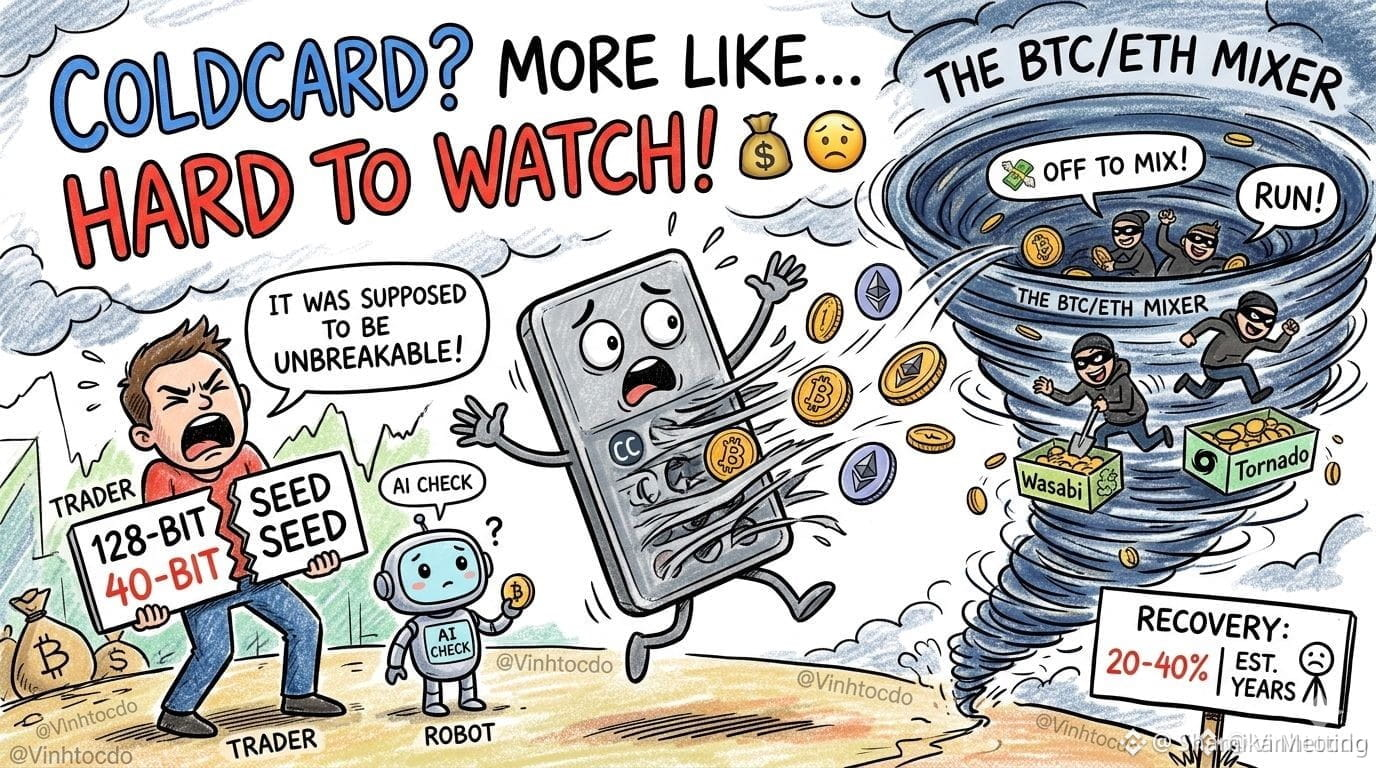
🥶 Portefeuille de matériel ? Plus comme quelque chose d’impossible à regarder ! 💸
#ColdcardExploitFundsSentToMixers Enfin, les attaquants se sont réveillés ! CertiK a repéré un mouvement de 64 BTC vers Wasabi et l’entrée de 200 ETH dans Tornado Cash. 🌪️🏃♂️
On dit dans la rue que les chances de récupération seront sévères, avec une fourchette de 20 à 40 %, et qu’il pourrait falloir des années pour récupérer quoi que ce soit. Tout cela à cause d’un bug du firmware de 2021 qui rendait les phrases mnémoniques attaquables par force brute. 🤦♂️💀
Il semble qu’une vérification par IA à 2 dollars aurait pu éviter plus de 100 millions de dollars. Quel manquement coûteux !
Que devraient faire les traders ? Si vous utilisez ces portefeuilles spécifiques, recréez immédiatement les phrases mnémoniques. Déplacez vos actifs vers un nouveau terrain ! 🛡️💼
👉 Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Merci de suivre
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
{future}(BTCUSDT)
🥶 Portefeuille de matériel ? Plus comme quelque chose d’impossible à regarder ! 💸
#ColdcardExploitFundsSentToMixers Enfin, les attaquants se sont réveillés ! CertiK a repéré un mouvement de 64 BTC vers Wasabi et l’entrée de 200 ETH dans Tornado Cash. 🌪️🏃♂️
On dit dans la rue que les chances de récupération seront sévères, avec une fourchette de 20 à 40 %, et qu’il pourrait falloir des années pour récupérer quoi que ce soit. Tout cela à cause d’un bug du firmware de 2021 qui rendait les phrases mnémoniques attaquables par force brute. 🤦♂️💀
Il semble qu’une vérification par IA à 2 dollars aurait pu éviter plus de 100 millions de dollars. Quel manquement coûteux !
Que devraient faire les traders ? Si vous utilisez ces portefeuilles spécifiques, recréez immédiatement les phrases mnémoniques. Déplacez vos actifs vers un nouveau terrain ! 🛡️💼
👉 Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Merci de suivre
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
1
118
·
--
Article
Le Dilemme de l’Autocustodie : le piratage de 38 M$ sur Coldcard et ce que cela signifie pour vousLa promesse originale de Bitcoin a toujours été simple et révolutionnaire : "soyez votre propre banque". En contrôlant vos propres clés privées via un portefeuille matériel (hardware wallet), vous éliminez le besoin de faire confiance à des banques ou à des courtiers. Cependant, le récent cas impliquant la Coldcard — l’une des marques les plus respectées du marché — a mis en lumière une question difficile à avaler : et si le problème venait du propre appareil censé vous protéger ?
Un défaut critique de logiciel dans la génération d’aléatoire des portefeuilles a permis à des attaquants de reproduire des phrases de récupération (seeds) et de dérober près de 600 bitcoins (environ 38 millions de dollars) à des utilisateurs qui pensaient être à 100 % en sécurité.
Le Dilemme de l’Autocustodie : le piratage de 38 M$ sur Coldcard et ce que cela signifie pour vous
La promesse originale de Bitcoin a toujours été simple et révolutionnaire : "soyez votre propre banque". En contrôlant vos propres clés privées via un portefeuille matériel (hardware wallet), vous éliminez le besoin de faire confiance à des banques ou à des courtiers. Cependant, le récent cas impliquant la Coldcard — l’une des marques les plus respectées du marché — a mis en lumière une question difficile à avaler : et si le problème venait du propre appareil censé vous protéger ?
Un défaut critique de logiciel dans la génération d’aléatoire des portefeuilles a permis à des attaquants de reproduire des phrases de récupération (seeds) et de dérober près de 600 bitcoins (environ 38 millions de dollars) à des utilisateurs qui pensaient être à 100 % en sécurité.
Un défaut critique de logiciel dans la génération d’aléatoire des portefeuilles a permis à des attaquants de reproduire des phrases de récupération (seeds) et de dérober près de 600 bitcoins (environ 38 millions de dollars) à des utilisateurs qui pensaient être à 100 % en sécurité.
1.1k
#coldcardexploitfundssenttomixers
🚨 Le « stockage sécurisé » à froid que vous utilisez serait-il en réalité un chaos enflammé ? 🚨
Les géants endormis se sont réveillés : ils blanchissent de l’argent. La société de sécurité CertiK a signalé un mouvement important en chaîne par des attaquants : 64 bitcoins ont été transférés vers Wasabi, et 200 ethers ont disparu via Tornado Cash. 🌪️
La cause racine de la catastrophe :
Cette catastrophe entière remonte à une faille critique dans un logiciel (firmware) datant de 2021, qui a laissé les phrases de graines (seed phrases) totalement exposées aux attaques par force brute. Et quelle ironie de plus ? Un simple audit de sécurité à 2 $ avec l’IA (intelligence artificielle) aurait pu empêcher entièrement une catastrophe de 100 millions de dollars et plus. Prenez le temps d’y réfléchir et de l’assimiler. 🤯
Quelle est la probabilité de les récupérer ?
Préparez-vous. Des initiés du secteur estiment une probabilité sombre de 20 % à 40 % pour récupérer les actifs, et gérer les retombées pourrait facilement prendre des années.
🛡️ Mesure urgente requise pour les traders :
Si vous détenez actuellement des actifs dans des portefeuilles précis parmi ceux qui ont été compromis, vous devez agir maintenant.
Créez immédiatement des phrases de graines entièrement nouvelles.
Transférez l’intégralité de votre portefeuille vers un nouveau portefeuille sûr. Ne l’attendez pas que la poussière retombe : protégez votre capital ! 💼🔒
👉 Avertissement : faites toujours vos propres recherches (DYOR). Ceci n’est pas un conseil financier.
Merci de poursuivre
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
{future}(ACEUSDT)
#coldcardexploitfundssenttomixers
🚨 Le « stockage sécurisé » à froid que vous utilisez serait-il en réalité un chaos enflammé ? 🚨
Les géants endormis se sont réveillés : ils blanchissent de l’argent. La société de sécurité CertiK a signalé un mouvement important en chaîne par des attaquants : 64 bitcoins ont été transférés vers Wasabi, et 200 ethers ont disparu via Tornado Cash. 🌪️
La cause racine de la catastrophe :
Cette catastrophe entière remonte à une faille critique dans un logiciel (firmware) datant de 2021, qui a laissé les phrases de graines (seed phrases) totalement exposées aux attaques par force brute. Et quelle ironie de plus ? Un simple audit de sécurité à 2 $ avec l’IA (intelligence artificielle) aurait pu empêcher entièrement une catastrophe de 100 millions de dollars et plus. Prenez le temps d’y réfléchir et de l’assimiler. 🤯
Quelle est la probabilité de les récupérer ?
Préparez-vous. Des initiés du secteur estiment une probabilité sombre de 20 % à 40 % pour récupérer les actifs, et gérer les retombées pourrait facilement prendre des années.
🛡️ Mesure urgente requise pour les traders :
Si vous détenez actuellement des actifs dans des portefeuilles précis parmi ceux qui ont été compromis, vous devez agir maintenant.
Créez immédiatement des phrases de graines entièrement nouvelles.
Transférez l’intégralité de votre portefeuille vers un nouveau portefeuille sûr. Ne l’attendez pas que la poussière retombe : protégez votre capital ! 💼🔒
👉 Avertissement : faites toujours vos propres recherches (DYOR). Ceci n’est pas un conseil financier.
Merci de poursuivre
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
1
97
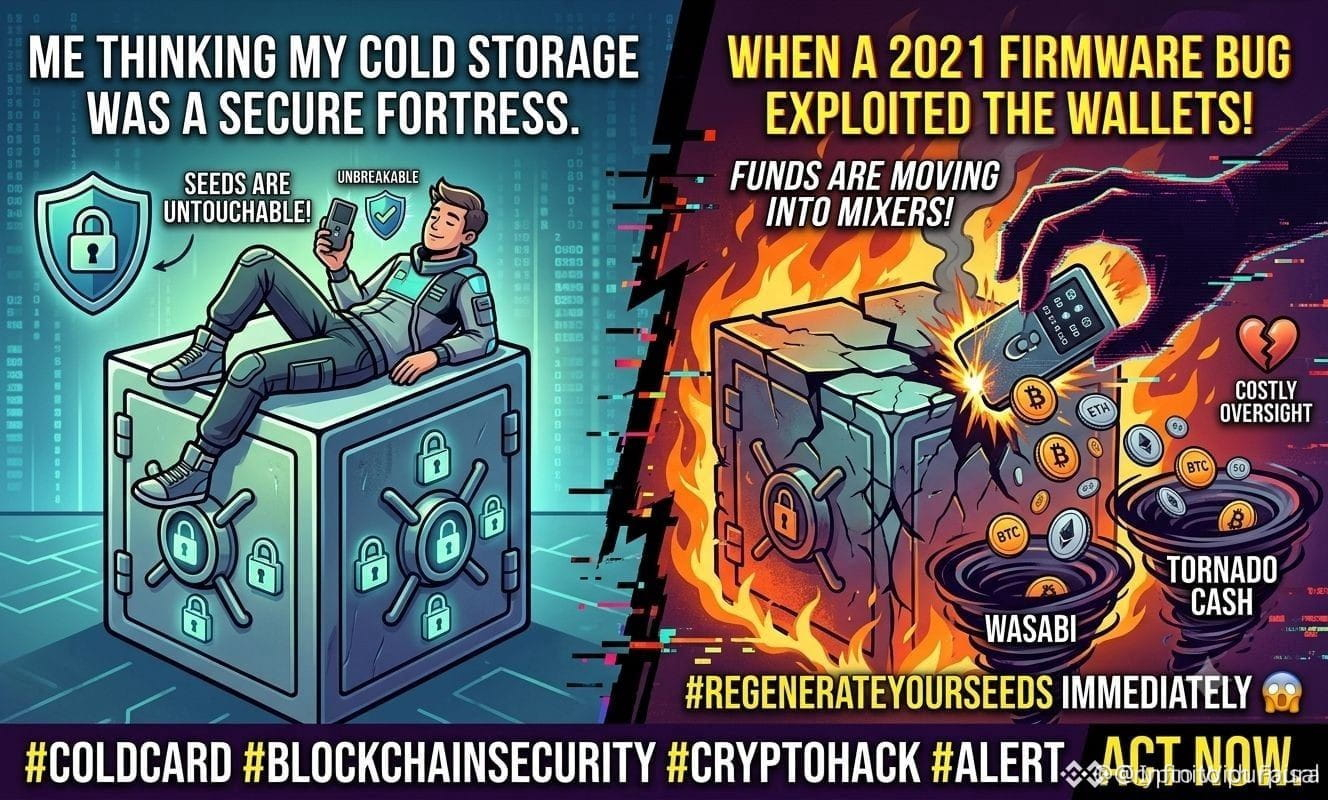
#coldcardexploitfundssenttomixers
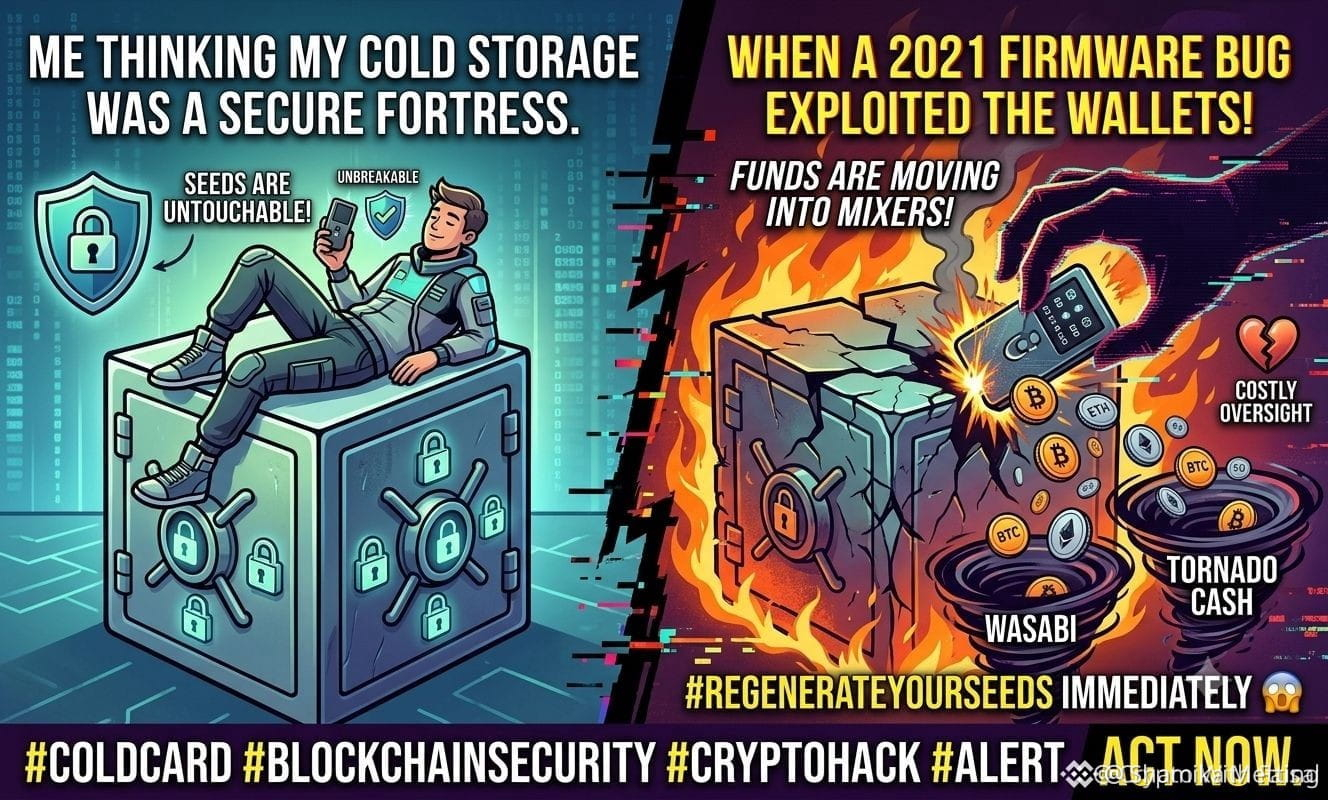
🚨 Tes «stockage à froid» est-il vraiment sûr ou en réalité un désastre ? 🚨
Les géants endormis se sont réveillés et lavent les fonds. La société de sécurité CertiK vient de signaler un important mouvement en chaîne de la part des attaquants : 64 Bitcoins ont été transférés vers Wasabi et 200 Ethereum ont disparu via Tornado Cash. 🌪️
La cause profonde :
Toute cette catastrophe provient d’une défaillance critique du micrologiciel de 2021, qui a laissé les phrases mnémoniques (seed phrases) entièrement exposées aux attaques par force brute. L’ironie finale ? Un audit de sécurité de base avec une IA à 2 dollars aurait pu éviter complètement ce désastre de 100M+. Laisse ça s’imprégner. 🤯
Quelles sont les chances de récupération ?
Prépare-toi. Les experts du secteur estiment une probabilité de récupération sombre, entre 20 % et 40 %, et gérer les conséquences pourrait facilement prendre des années.
🛡️ ACTION URGENTE REQUISE POUR LES TRADERS :
Si tu détiens actuellement des actifs dans ces portefeuilles spécifiques compromis, tu dois agir maintenant.
Génère immédiatement de toutes nouvelles phrases mnémoniques (seed phrases).
Transfère l’ensemble de ton portefeuille vers un nouveau portefeuille sûr. Ne sois pas passif en attendant que la poussière retombe : protège ton capital ! 💼🔒
👉 Avertissement : Fais toujours tes propres recherches (DYOR). Ceci n’est pas un conseil financier.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
$ZBT
$BTC
3
11.8k
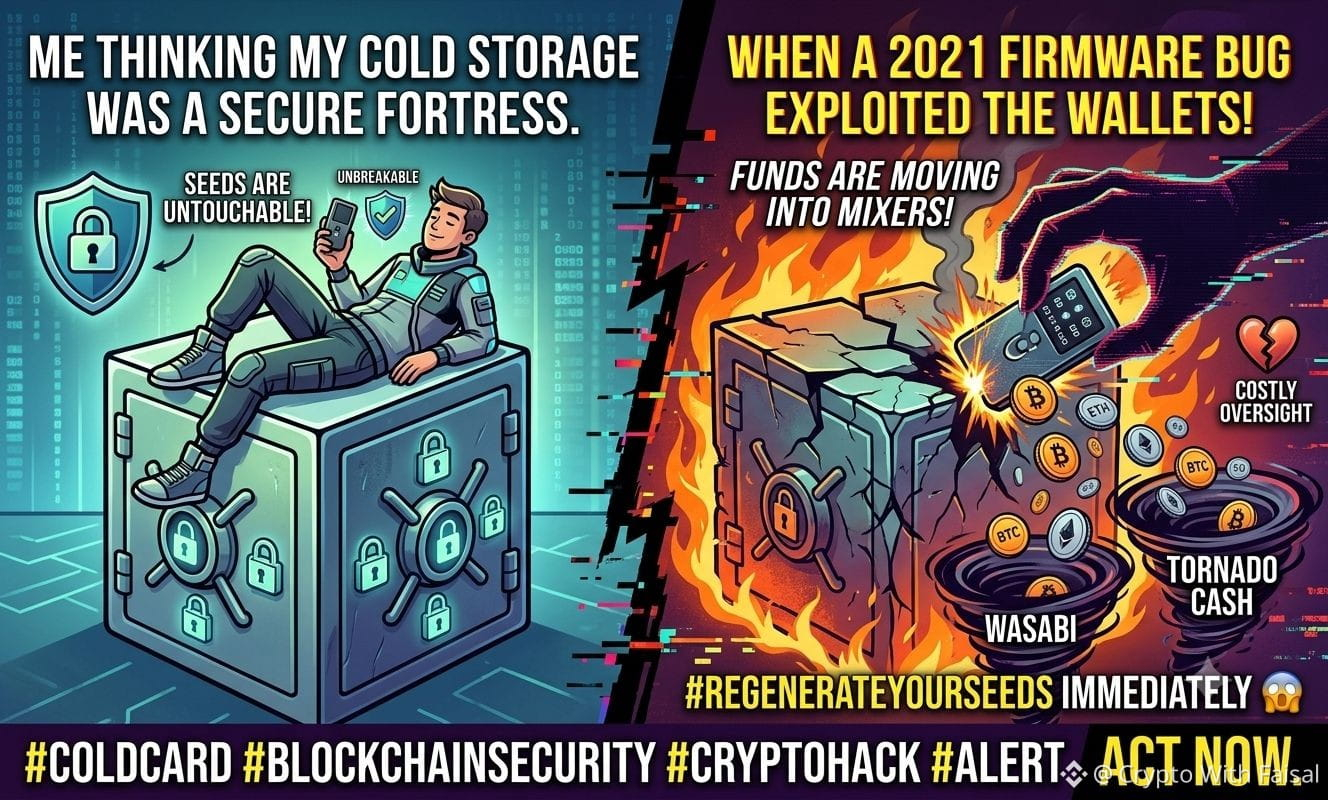
#coldcardexploitfundssenttomixers
🚨 Votre « coffre-fort » supposément sûr est-il en réalité un véritable désastre ? 🚨
Les géants endormis se sont réveillés et ils lavent les fonds. La société de sécurité CertiK vient de signaler d’importants mouvements on-chain de la part des attaquants : 64 Bitcoins ont été acheminés vers Wasabi, et 200 Ethereum ont simplement disparu via Tornado Cash. 🌪️
La cause profonde :
Tout ce désastre vient d’une faille critique du firmware en 2021 qui a laissé les phrases de récupération entièrement exposées aux attaques par force brute. L’ironie suprême ? Un audit de sécurité basique à 2 $ d’IA aurait pu empêcher complètement ce désastre de 100 M$+. Laissez ça vous hanter. 🤯
Quelles sont les chances de tout récupérer ?
Préparez-vous. Des initiés du secteur estiment un taux de récupération sombre de 20 % à 40 %, et gérer la suite pourrait facilement prendre des années.
🛡️ ACTION URGENTE REQUISE POUR LES TRADERS :
Si vous détenez actuellement des actifs sur ces portefeuilles spécifiques compromis, vous devez agir maintenant.
Générez immédiatement des toutes nouvelles phrases de récupération (seed phrases).
Migrez l’intégralité de votre portefeuille vers un portefeuille neuf et sécurisé. Ne restez pas les bras croisés en attendant que la poussière retombe — protégez votre capital ! 💼🔒
👉 Avertissement : Faites toujours vos propres recherches (DYOR). Ceci ne constitue pas un conseil financier.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
{future}(ACEUSDT)
$ZBT
{future}(ZBTUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitfundssenttomixers
🚨 Votre « coffre-fort » supposément sûr est-il en réalité un véritable désastre ? 🚨
Les géants endormis se sont réveillés et ils lavent les fonds. La société de sécurité CertiK vient de signaler d’importants mouvements on-chain de la part des attaquants : 64 Bitcoins ont été acheminés vers Wasabi, et 200 Ethereum ont simplement disparu via Tornado Cash. 🌪️
La cause profonde :
Tout ce désastre vient d’une faille critique du firmware en 2021 qui a laissé les phrases de récupération entièrement exposées aux attaques par force brute. L’ironie suprême ? Un audit de sécurité basique à 2 $ d’IA aurait pu empêcher complètement ce désastre de 100 M$+. Laissez ça vous hanter. 🤯
Quelles sont les chances de tout récupérer ?
Préparez-vous. Des initiés du secteur estiment un taux de récupération sombre de 20 % à 40 %, et gérer la suite pourrait facilement prendre des années.
🛡️ ACTION URGENTE REQUISE POUR LES TRADERS :
Si vous détenez actuellement des actifs sur ces portefeuilles spécifiques compromis, vous devez agir maintenant.
Générez immédiatement des toutes nouvelles phrases de récupération (seed phrases).
Migrez l’intégralité de votre portefeuille vers un portefeuille neuf et sécurisé. Ne restez pas les bras croisés en attendant que la poussière retombe — protégez votre capital ! 💼🔒
👉 Avertissement : Faites toujours vos propres recherches (DYOR). Ceci ne constitue pas un conseil financier.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
$ZBT
$BTC
1
5
10.2k
🚨 110 M$ VOLÉS : Votre phrase secrète de portefeuille froid est-elle vraiment en sécurité ?
La norme ultime en matière de sécurité crypto—le stockage à froid—vient de subir un coup majeur. Des pirates ont exploité une faille logicielle critique dans le générateur de nombres aléatoires des wallets matériels Coldcard, rendant les phrases de seed générées totalement prévisibles.
L’attaque en cours a siphonné plus de 1 755 $BTC (~110 millions de dollars) provenant de 5 000 wallets depuis la fin de juillet. Coinkite a confirmé que la vulnérabilité provient d’un mécanisme de secours déterministe qui génère des clés à partir des numéros de série des appareils plutôt que d’un vrai hasard.
Cet exploit détruit le récit selon lequel « le stockage à froid est parfaitement sûr », avec un impact direct sur les détenteurs de crypto hors ligne et relance le débat entre la self-custody et la garde via exchange.
Voici comment le marché interprète cette brèche sans précédent :
🐻 La réalité baissière : un coup porté à la self-custody
🔹 Cela nuit fortement au discours « vos clés, pas vos pièces ». Au-delà de la panique liée à du matériel compromis, l’impact sur le marché est immédiat : les 1 755 $BTC volés pourraient être vendus par les hackers, créant une pression de vente soudaine et agressive.
🐂 La réalité haussière : Bitcoin n’est pas en panne
🔹 Malgré la panique, le réseau Bitcoin lui-même reste parfaitement sécurisé. Il s’agit d’un problème local de chaîne d’approvisionnement matérielle, et non d’une faille du protocole blockchain. Cela met encore plus en avant l’importance des configurations multi-signatures, où un fournisseur compromis à lui seul ne peut pas entraîner la perte de fonds.
🎓 Le guide de survie pédagogique : migrez en sécurité
🔹 Le vrai hasard est la base de la cryptographie. Un secours déterministe utilise des entrées prévisibles (comme un numéro de série) pour générer une seed, ce qui la rend mathématiquement devinable hors ligne. Pour migrer en sécurité, vous devez générer une TOUTE NOUVELLE phrase de seed sur le firmware corrigé et transférer immédiatement les fonds vers ces nouvelles adresses sécurisées.
{spot}(BTCUSDT)
Partagez votre avis sur la self-custody vs la garde via exchange en dessous ! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
🚨 110 M$ VOLÉS : Votre phrase secrète de portefeuille froid est-elle vraiment en sécurité ?
La norme ultime en matière de sécurité crypto—le stockage à froid—vient de subir un coup majeur. Des pirates ont exploité une faille logicielle critique dans le générateur de nombres aléatoires des wallets matériels Coldcard, rendant les phrases de seed générées totalement prévisibles.
L’attaque en cours a siphonné plus de 1 755 $BTC (~110 millions de dollars) provenant de 5 000 wallets depuis la fin de juillet. Coinkite a confirmé que la vulnérabilité provient d’un mécanisme de secours déterministe qui génère des clés à partir des numéros de série des appareils plutôt que d’un vrai hasard.
Cet exploit détruit le récit selon lequel « le stockage à froid est parfaitement sûr », avec un impact direct sur les détenteurs de crypto hors ligne et relance le débat entre la self-custody et la garde via exchange.
Voici comment le marché interprète cette brèche sans précédent :
🐻 La réalité baissière : un coup porté à la self-custody
🔹 Cela nuit fortement au discours « vos clés, pas vos pièces ». Au-delà de la panique liée à du matériel compromis, l’impact sur le marché est immédiat : les 1 755 $BTC volés pourraient être vendus par les hackers, créant une pression de vente soudaine et agressive.
🐂 La réalité haussière : Bitcoin n’est pas en panne
🔹 Malgré la panique, le réseau Bitcoin lui-même reste parfaitement sécurisé. Il s’agit d’un problème local de chaîne d’approvisionnement matérielle, et non d’une faille du protocole blockchain. Cela met encore plus en avant l’importance des configurations multi-signatures, où un fournisseur compromis à lui seul ne peut pas entraîner la perte de fonds.
🎓 Le guide de survie pédagogique : migrez en sécurité
🔹 Le vrai hasard est la base de la cryptographie. Un secours déterministe utilise des entrées prévisibles (comme un numéro de série) pour générer une seed, ce qui la rend mathématiquement devinable hors ligne. Pour migrer en sécurité, vous devez générer une TOUTE NOUVELLE phrase de seed sur le firmware corrigé et transférer immédiatement les fonds vers ces nouvelles adresses sécurisées.
Partagez votre avis sur la self-custody vs la garde via exchange en dessous ! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
2
115
🚨 #coldcardexploitfundssenttomixers | LE « STOCKAGE SÛR » DU FROID EST EN RÉALITÉ UN DÉSORDRE CHAUD ?
Les géants endormis se sont réveillés et lavent les fonds. La société de sécurité CertiK vient de signaler un important mouvement on-chain de la part des attaquants : 64 Bitcoin ont été dirigés vers Wasabi, et 200 Ethereum ont simplement disparu via Tornado Cash. 🌪️
🔍 LA CAUSE PROFONDE :
Tout ce désastre vient d’une défaillance critique du firmware datant de 2021, qui a laissé les seed phrases entièrement exposées à des attaques par force brute. L’ironie ultime ? Un audit de sécurité de base avec une IA à 2 $ aurait pu éviter complètement ce désastre de 100 M$+. Laissez ça s’enfoncer. 🤯
📌 QUELLE EST LA PROBABILITÉ DE RÉCUPÉRATION ?
Préparez-vous. Des spécialistes du secteur estiment une chance sombre de 20 % à 40 % de récupération, et gérer les conséquences peut facilement prendre des années.
🛡️ ACTION URGENTE REQUISE POUR LES TRADERS :
Si vous détenez actuellement des actifs dans ces portefeuilles spécifiques compromis, vous devez agir maintenant.
• Générez immédiatement de toutes nouvelles seed phrases totalement différentes.
• Migrez l’intégralité de votre portefeuille vers un nouveau portefeuille sûr.
N’attendez pas que la poussière retombe — protégez votre capital ! 💼🔒
👉 Avertissement : faites toujours vos propres recherches (DYOR). Ceci n’est pas un conseil financier.
$ACE
#Coldcard #BitcoinHack #BlockchainSecurity
{future}(ACEUSDT)
$ZBT
{future}(ZBTUSDT)
$BTC
{future}(BTCUSDT)
🚨 #coldcardexploitfundssenttomixers | LE « STOCKAGE SÛR » DU FROID EST EN RÉALITÉ UN DÉSORDRE CHAUD ?
Les géants endormis se sont réveillés et lavent les fonds. La société de sécurité CertiK vient de signaler un important mouvement on-chain de la part des attaquants : 64 Bitcoin ont été dirigés vers Wasabi, et 200 Ethereum ont simplement disparu via Tornado Cash. 🌪️
🔍 LA CAUSE PROFONDE :
Tout ce désastre vient d’une défaillance critique du firmware datant de 2021, qui a laissé les seed phrases entièrement exposées à des attaques par force brute. L’ironie ultime ? Un audit de sécurité de base avec une IA à 2 $ aurait pu éviter complètement ce désastre de 100 M$+. Laissez ça s’enfoncer. 🤯
📌 QUELLE EST LA PROBABILITÉ DE RÉCUPÉRATION ?
Préparez-vous. Des spécialistes du secteur estiment une chance sombre de 20 % à 40 % de récupération, et gérer les conséquences peut facilement prendre des années.
🛡️ ACTION URGENTE REQUISE POUR LES TRADERS :
Si vous détenez actuellement des actifs dans ces portefeuilles spécifiques compromis, vous devez agir maintenant.
• Générez immédiatement de toutes nouvelles seed phrases totalement différentes.
• Migrez l’intégralité de votre portefeuille vers un nouveau portefeuille sûr.
N’attendez pas que la poussière retombe — protégez votre capital ! 💼🔒
👉 Avertissement : faites toujours vos propres recherches (DYOR). Ceci n’est pas un conseil financier.
$ACE
#Coldcard #BitcoinHack #BlockchainSecurity
$ZBT
$BTC
1
168
🚨 89 M$ VOLÉS : Votre portefeuille matériel est-il en sécurité ?
Le stockage à froid vient de subir un énorme revers. Depuis le 30 juillet, des attaquants ont exploité une faille du micrologiciel du portefeuille matériel Coldcard, dérobant 1 367 $BTC (≈ 89 M$) depuis 4 585 adresses réparties sur trois vagues.
Cet incident relance le débat : le stockage à froid est-il vraiment à l’épreuve des balles ? Voici ce que vous devez comprendre :
🐻 La réalité pessimiste : les mises à jour ne sauveront pas des semences compromises
-> Une faille de micrologiciel de 2021 a contourné le générateur de nombres aléatoires du matériel en utilisant un repli logiciel prévisible. Les attaquants peuvent mathématiquement reconstituer les clés privées entièrement hors ligne. Mettre simplement à jour votre micrologiciel aujourd’hui ne protégera PAS les seed phrases générées avec une faible entropie. Ces clés sont définitivement en danger.
🐂 La réalité optimiste : Bitcoin n’est pas cassé
-> Le réseau Bitcoin reste parfaitement sécurisé. Il s’agit d’une vulnérabilité matérielle localisée, et non d’une faille du protocole blockchain. La self-custody (autoconservation) évite toujours les risques liés aux contreparties des plateformes centralisées, à condition que l’entropie de l’appareil soit fiable.
🎓 Le guide de survie pédagogique : migrez en toute sécurité
-> Un générateur de nombres aléatoires faible rend les verrous cryptographiques facilement devinables.
📌 Si vous utilisez Coldcard :
🔹 Mettez à jour immédiatement vers le dernier micrologiciel corrigé.
🔹 NE S’ARRÊTEZ PAS LÀ. Générez une TOUTE NOUVELLE seed phrase sur l’appareil corrigé.
🔹 Transférez votre $BTC vers les nouvelles adresses sécurisées.
🔹 L’utilisation d’une passphrase BIP-39 unique ajoute une sécurité considérable.
Partagez votre avis sur la self-custody vs. la custody sur échange ci-dessous ! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
1
75

·
--
Haussier
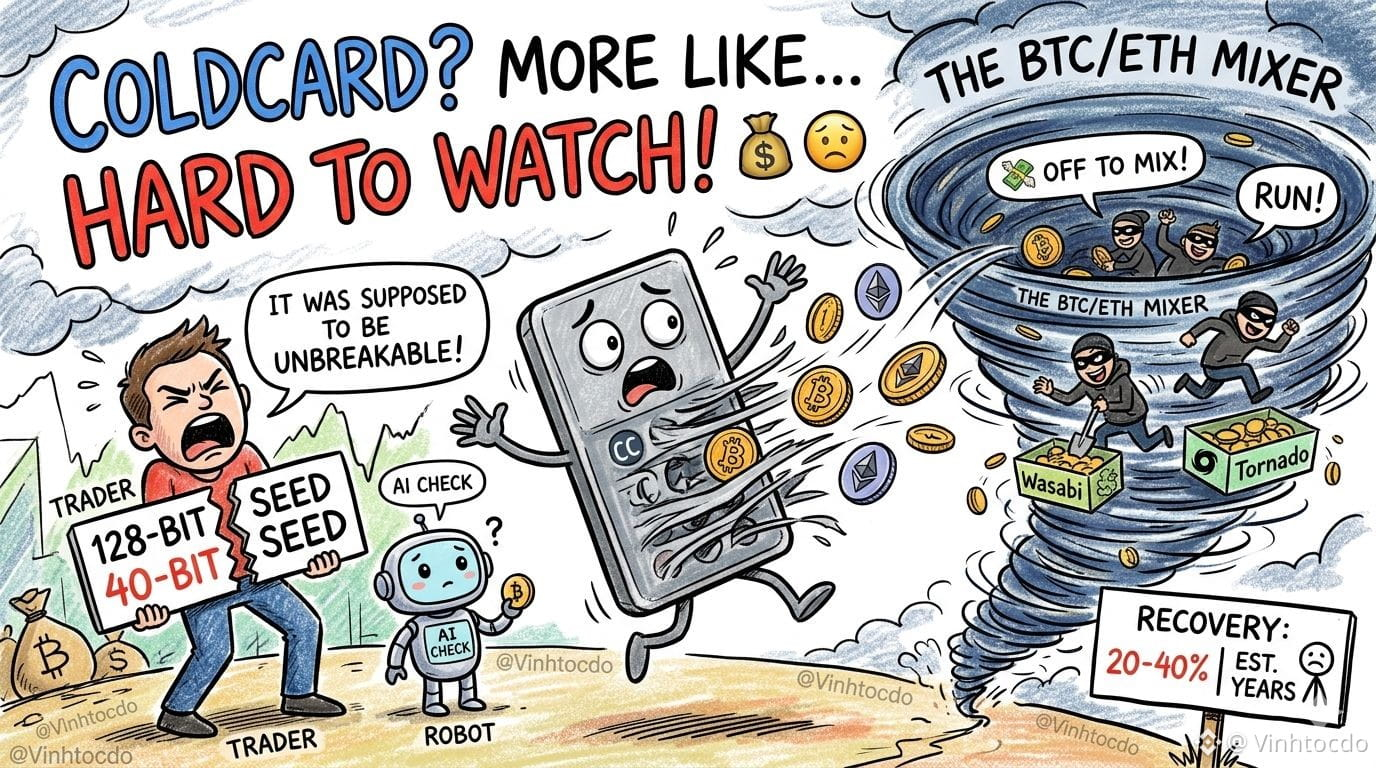
🥶 PORTEFEUILLE HARDWARE ? PLUS COMME UN TRUC DURE À REGARDER ! 💸
#coldcardexploitfundssenttomixers as les hackers se sont enfin réveillés ! CertiK a repéré 64 BTC transférés vers Wasabi et 200 ETH vers Tornado Cash. 🌪️🏃♂️
On dit dans la rue que les chances de récupération sont une brutalité de 20 à 40%, et qu’il faudra peut-être des années pour récupérer quoi que ce soit. Tout ça à cause d’un bug de firmware datant de 2021 qui rendait les phrases de seed vulnérables au bruteforce. 🤦♂️💀
Apparemment, un contrôle IA à 2 $ aurait pu éviter 100 M$+. On parle d’une erreur coûteuse !
Que devraient faire les traders ? Si vous utilisiez ces portefeuilles spécifiques, régénérez vos seeds IMMÉDIATEMENT. Emmenez vos fonds sur du terrain neuf ! 🛡️💼
👉 Ce n’est pas un conseil financier ! Faites vos recherches (DYOR) !
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
{future}(BTCUSDT)
$DIA
{future}(DIAUSDT)
$GUN
{future}(GUNUSDT)
🥶 PORTEFEUILLE HARDWARE ? PLUS COMME UN TRUC DURE À REGARDER ! 💸
#coldcardexploitfundssenttomixers as les hackers se sont enfin réveillés ! CertiK a repéré 64 BTC transférés vers Wasabi et 200 ETH vers Tornado Cash. 🌪️🏃♂️
On dit dans la rue que les chances de récupération sont une brutalité de 20 à 40%, et qu’il faudra peut-être des années pour récupérer quoi que ce soit. Tout ça à cause d’un bug de firmware datant de 2021 qui rendait les phrases de seed vulnérables au bruteforce. 🤦♂️💀
Apparemment, un contrôle IA à 2 $ aurait pu éviter 100 M$+. On parle d’une erreur coûteuse !
Que devraient faire les traders ? Si vous utilisiez ces portefeuilles spécifiques, régénérez vos seeds IMMÉDIATEMENT. Emmenez vos fonds sur du terrain neuf ! 🛡️💼
👉 Ce n’est pas un conseil financier ! Faites vos recherches (DYOR) !
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
$DIA
$GUN
8
2.7k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#GoldFallsTo$4144
1,256 vues
36 mentions
2
#QNTFallsOver40%FromMorningHigh
8,526 vues
293 mentions
3
#KospiFalls2.7%SamsungSKHynixDropOver5%
478 vues
82 mentions
4
#BitgetCEOConfirms$388MStolenInHack
426 vues
18 mentions
5
#BTCFallsBelow$83000
10,206 vues
97 mentions
6
#BitgetDetailsSecurityIncidentTimeline
7,698 vues
245 mentions
7
#BitcoinSpotETFs$2.39BWeeklyNetInflow
3,432 vues
21 mentions
8
#FedProposesPaymentStablecoinRules
33,389 vues
609 mentions
9
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
35,158 vues
646 mentions
10
#USChinaRelease$30BTariffCutProductLists
3,397 vues
50 mentions