
#binancep2psafety
binancep2psafety
50,818 vues
16 mentions
Populaire
Récents
·
--
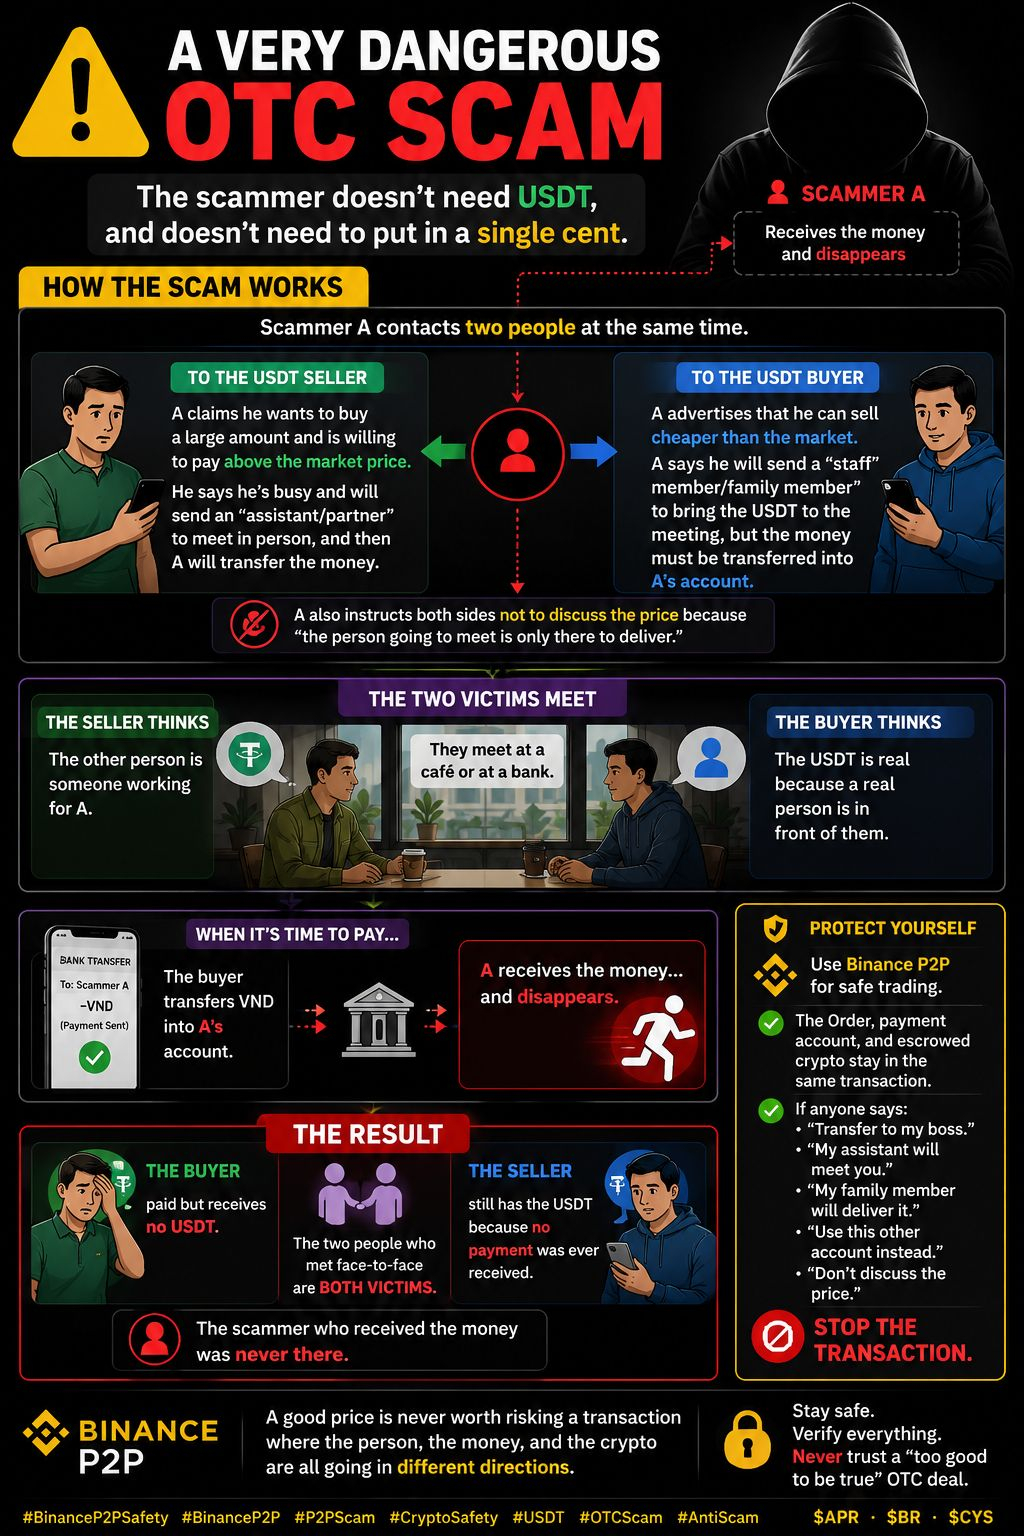
⚠️ Alerte d’arnaque OTC
Un escroc peut tromper à la fois l’acheteur et le vendeur de l’USDT sans posséder d’USDT et sans investir d’argent.
Il propose au vendeur un prix élevé et à l’acheteur un prix avantageux, puis envoie de faux « assistants » pour se rencontrer en personne tout en disant à l’acheteur de transférer l’argent directement sur le compte de l’escroc.
💰 L’acheteur envoie de l’argent → l’escroc disparaît.
❌ L’acheteur ne reçoit aucun USDT.
❌ Le vendeur ne reçoit aucun paiement.
❌ Les deux sont victimes.
C’est pourquoi je préfère Binance P2P� : l’ordre, le compte de paiement et la crypto doivent correspondre à la même transaction.
🚨 Si quelqu’un dit « payez mon patron », « mon assistant vous rencontrera » ou « utilisez un autre compte » — ARRÊTEZ.
Un bon prix ne vaut jamais de perdre votre argent.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
{future}(BRUSDT)
{future}(APRUSDT)
{future}(CYSUSDT)
⚠️ Alerte d’arnaque OTC
Un escroc peut tromper à la fois l’acheteur et le vendeur de l’USDT sans posséder d’USDT et sans investir d’argent.
Il propose au vendeur un prix élevé et à l’acheteur un prix avantageux, puis envoie de faux « assistants » pour se rencontrer en personne tout en disant à l’acheteur de transférer l’argent directement sur le compte de l’escroc.
💰 L’acheteur envoie de l’argent → l’escroc disparaît.
❌ L’acheteur ne reçoit aucun USDT.
❌ Le vendeur ne reçoit aucun paiement.
❌ Les deux sont victimes.
C’est pourquoi je préfère Binance P2P� : l’ordre, le compte de paiement et la crypto doivent correspondre à la même transaction.
🚨 Si quelqu’un dit « payez mon patron », « mon assistant vous rencontrera » ou « utilisez un autre compte » — ARRÊTEZ.
Un bon prix ne vaut jamais de perdre votre argent.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
Un escroc peut tromper à la fois l’acheteur et le vendeur de l’USDT sans posséder d’USDT et sans investir d’argent.
Il propose au vendeur un prix élevé et à l’acheteur un prix avantageux, puis envoie de faux « assistants » pour se rencontrer en personne tout en disant à l’acheteur de transférer l’argent directement sur le compte de l’escroc.
💰 L’acheteur envoie de l’argent → l’escroc disparaît.
❌ L’acheteur ne reçoit aucun USDT.
❌ Le vendeur ne reçoit aucun paiement.
❌ Les deux sont victimes.
C’est pourquoi je préfère Binance P2P� : l’ordre, le compte de paiement et la crypto doivent correspondre à la même transaction.
🚨 Si quelqu’un dit « payez mon patron », « mon assistant vous rencontrera » ou « utilisez un autre compte » — ARRÊTEZ.
Un bon prix ne vaut jamais de perdre votre argent.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
1
259
·
--
" Le nom correspond. L’argent aurait tout de même pu être destiné à la mauvaise personne. "
Je prenais ça pour acquis : si le nom du compte correspondait au nom KYC affiché dans la commande, c’était suffisant pour libérer.
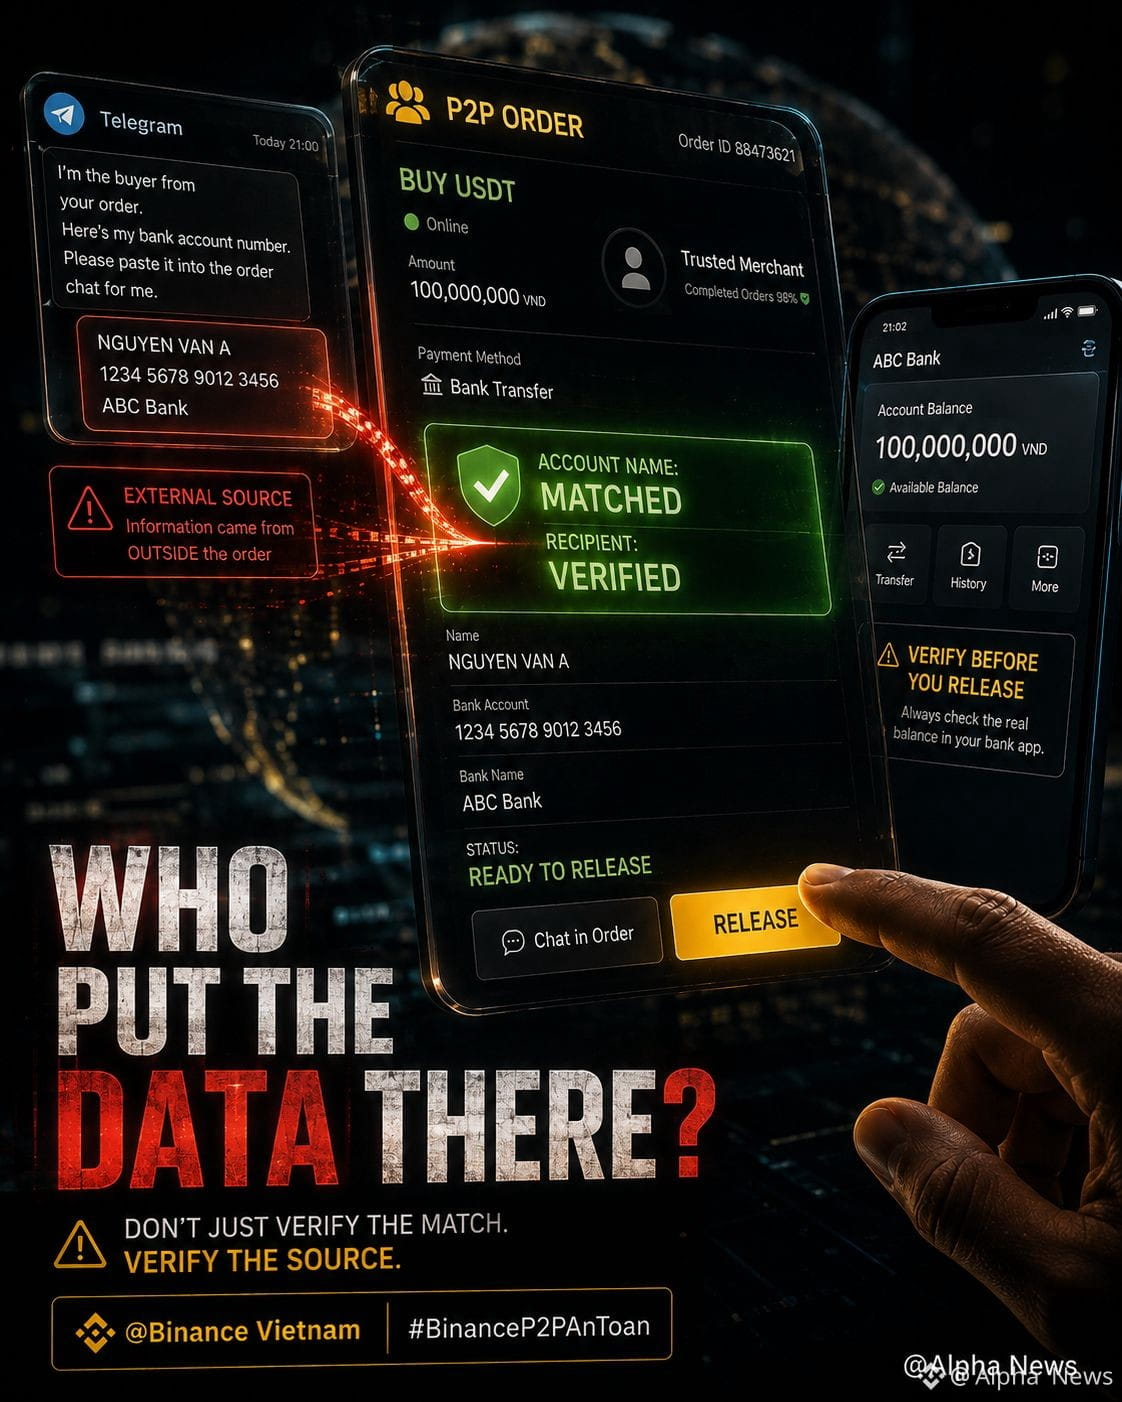
À 21 h, un message Telegram est apparu :
« Je suis l’acheteur de votre commande. Voici mon numéro de compte bancaire. Veuillez le coller dans le chat de la commande pour moi. »
La victime a collé le numéro de compte et le nom exacts dans la conversation pour une vraie commande, avec une vraie personne, mais pas celle qui l’avait contactée en dehors de la plateforme.
Un message vert s’est affiché à l’écran : « Le nom du destinataire correspond. »
Le doigt a survolé le bouton de libération.
C’est le scénario décrit dans les recommandations anti-arnaque P2P de Binance, très différent du « fait de modifier le numéro de compte bancaire à mi-chemin », un signal d’alarme auquel je pensais dès qu’une arnaque me venait à l’esprit.
J’ai réalisé que je n’avais jamais demandé d’où venait l’information. Je ne vérifiais que si elle correspondait.
Si j’avais collé les mauvaises coordonnées bancaires, la seule façon de le détecter à temps aurait été d’ouvrir mon application bancaire et de vérifier le solde réel avant de libérer les fonds—pas seulement m’arrêter à la notification « correspondant ».
En relisant les recommandations, j’ai compris pourquoi la plateforme insiste pour conserver la communication au sein de l’application : pas seulement pour disposer de preuves en cas de litige, mais aussi pour s’assurer que l’information dans la commande provient bien des deux parties concernées.
Un signal d’alarme n’est pas forcément une action inhabituelle. Parfois, il réside dans l’origine même de l’information.
La vraie question n’est peut-être pas de savoir si le nom du compte correspond.
Il s’agit de savoir si cette information provient réellement de la commande sur laquelle je travaille, ou si elle a été insérée ailleurs.
#BinanceP2PSafety @Binance_Vietnam $BNB
{future}(BNBUSDT)
" Le nom correspond. L’argent aurait tout de même pu être destiné à la mauvaise personne. "
Je prenais ça pour acquis : si le nom du compte correspondait au nom KYC affiché dans la commande, c’était suffisant pour libérer.
À 21 h, un message Telegram est apparu :
« Je suis l’acheteur de votre commande. Voici mon numéro de compte bancaire. Veuillez le coller dans le chat de la commande pour moi. »
La victime a collé le numéro de compte et le nom exacts dans la conversation pour une vraie commande, avec une vraie personne, mais pas celle qui l’avait contactée en dehors de la plateforme.
Un message vert s’est affiché à l’écran : « Le nom du destinataire correspond. »
Le doigt a survolé le bouton de libération.
C’est le scénario décrit dans les recommandations anti-arnaque P2P de Binance, très différent du « fait de modifier le numéro de compte bancaire à mi-chemin », un signal d’alarme auquel je pensais dès qu’une arnaque me venait à l’esprit.
J’ai réalisé que je n’avais jamais demandé d’où venait l’information. Je ne vérifiais que si elle correspondait.
Si j’avais collé les mauvaises coordonnées bancaires, la seule façon de le détecter à temps aurait été d’ouvrir mon application bancaire et de vérifier le solde réel avant de libérer les fonds—pas seulement m’arrêter à la notification « correspondant ».
En relisant les recommandations, j’ai compris pourquoi la plateforme insiste pour conserver la communication au sein de l’application : pas seulement pour disposer de preuves en cas de litige, mais aussi pour s’assurer que l’information dans la commande provient bien des deux parties concernées.
Un signal d’alarme n’est pas forcément une action inhabituelle. Parfois, il réside dans l’origine même de l’information.
La vraie question n’est peut-être pas de savoir si le nom du compte correspond.
Il s’agit de savoir si cette information provient réellement de la commande sur laquelle je travaille, ou si elle a été insérée ailleurs.
#BinanceP2PSafety @Binance Vietnam $BNB
Je prenais ça pour acquis : si le nom du compte correspondait au nom KYC affiché dans la commande, c’était suffisant pour libérer.
À 21 h, un message Telegram est apparu :
« Je suis l’acheteur de votre commande. Voici mon numéro de compte bancaire. Veuillez le coller dans le chat de la commande pour moi. »
La victime a collé le numéro de compte et le nom exacts dans la conversation pour une vraie commande, avec une vraie personne, mais pas celle qui l’avait contactée en dehors de la plateforme.
Un message vert s’est affiché à l’écran : « Le nom du destinataire correspond. »
Le doigt a survolé le bouton de libération.
C’est le scénario décrit dans les recommandations anti-arnaque P2P de Binance, très différent du « fait de modifier le numéro de compte bancaire à mi-chemin », un signal d’alarme auquel je pensais dès qu’une arnaque me venait à l’esprit.
J’ai réalisé que je n’avais jamais demandé d’où venait l’information. Je ne vérifiais que si elle correspondait.
Si j’avais collé les mauvaises coordonnées bancaires, la seule façon de le détecter à temps aurait été d’ouvrir mon application bancaire et de vérifier le solde réel avant de libérer les fonds—pas seulement m’arrêter à la notification « correspondant ».
En relisant les recommandations, j’ai compris pourquoi la plateforme insiste pour conserver la communication au sein de l’application : pas seulement pour disposer de preuves en cas de litige, mais aussi pour s’assurer que l’information dans la commande provient bien des deux parties concernées.
Un signal d’alarme n’est pas forcément une action inhabituelle. Parfois, il réside dans l’origine même de l’information.
La vraie question n’est peut-être pas de savoir si le nom du compte correspond.
Il s’agit de savoir si cette information provient réellement de la commande sur laquelle je travaille, ou si elle a été insérée ailleurs.
#BinanceP2PSafety @Binance Vietnam $BNB
4
4
3.2k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
871,245 vues
4,164 mentions
2
#MSTRTradingVolumeSurpassesMorganStanley
0 vues
7 mentions
3
#BitcoinFalls4%
5,697 vues
260 mentions
4
#SKHynixInTalksToMakeMemoryChipsInUS
2,101 vues
75 mentions
5
#OpenAIDiscussesNewFundingAt$1.2TValuation
1,223 vues
27 mentions
6
#ArgentinaCommitsToOECDCryptoReportingBy2029
9,056 vues
233 mentions
7
#EthereumFallsBelow$2400
4,361 vues
79 mentions
8
#USDTLaunchesOnZamaPrivacyProtocol
4,030 vues
151 mentions
9
#USSenateBlocksClarityAct
34,791 vues
401 mentions
10
#BitcoinSlidesTo$76000
37,764 vues
166 mentions