
#solvbtcexploitedafterdeployerkeyleak
solvbtcexploitedafterdeployerkeyleak
30,462 vues
346 mentions
Populaire
Récents
·
--
#solvbtcexploitedafterdeployerkeyleak
$SOLV Le contrat BTC+ de Protocol sur la chaîne $BNB a été touché le 13 juillet — l’attaquant a compromis la clé privée du déployeur, a mis à niveau le contrat proxy de minting et a émis des jetons BTC+ non autorisés.
{future}(SOLVUSDT)
Les dégâts : L’équipe a contenu l’incident en 3 heures — en isolant le contrat malveillant et en gelant, brûlant ou en séquestrant tous les BTC+ non autorisés. Point crucial : tous les actifs sous-jacents $BTC restent en sécurité. Aucun pool de liquidité officiel BTC+ n’existait sur un quelconque DEX, de sorte que la surface d’attaque pour des dommages secondaires était limitée.
{future}(BTCUSDT)
La réponse : Les abonnements et rachats sont suspendus, avec une reprise attendue dans deux semaines. L’équipe a fait pivoter toutes les identifiants et clés de signature affectés, a renforcé la sécurité du déployeur et a lancé une ré-audit externe complète. Un rapport post-mortem détaillé arrive.
Le contexte : Il s’agit du deuxième incident de Solv en 2026 — le premier était un exploit de la logique du coffre d’environ 2,7 M$ sur la BNB Chain en mars. La tendance plus large est inquiétante : le rapport du T2 de Hacken montre que 88,3 % des pertes en crypto d’environ 764 M$ proviennent de fuites de clés privées, de problèmes de signature et de défaillances d’infrastructure — pas de bugs de contrats intelligents. Solv n’est que le dernier nom d’une liste grandissante.
Ce n’est pas un conseil financier. Le BTC sous-jacent est sûr, mais la confiance met plus de temps à se reconstruire que le code. Surveillez le post-mortem et les résultats de la ré-audit avant de revenir.
#BitcoinReclaims$65K #BitcoinHitsOneMonthHigh$65700ThenPullsBack #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF
#solvbtcexploitedafterdeployerkeyleak
$SOLV Le contrat BTC+ de Protocol sur la chaîne $BNB a été touché le 13 juillet — l’attaquant a compromis la clé privée du déployeur, a mis à niveau le contrat proxy de minting et a émis des jetons BTC+ non autorisés.
Les dégâts : L’équipe a contenu l’incident en 3 heures — en isolant le contrat malveillant et en gelant, brûlant ou en séquestrant tous les BTC+ non autorisés. Point crucial : tous les actifs sous-jacents $BTC restent en sécurité. Aucun pool de liquidité officiel BTC+ n’existait sur un quelconque DEX, de sorte que la surface d’attaque pour des dommages secondaires était limitée.
La réponse : Les abonnements et rachats sont suspendus, avec une reprise attendue dans deux semaines. L’équipe a fait pivoter toutes les identifiants et clés de signature affectés, a renforcé la sécurité du déployeur et a lancé une ré-audit externe complète. Un rapport post-mortem détaillé arrive.
Le contexte : Il s’agit du deuxième incident de Solv en 2026 — le premier était un exploit de la logique du coffre d’environ 2,7 M$ sur la BNB Chain en mars. La tendance plus large est inquiétante : le rapport du T2 de Hacken montre que 88,3 % des pertes en crypto d’environ 764 M$ proviennent de fuites de clés privées, de problèmes de signature et de défaillances d’infrastructure — pas de bugs de contrats intelligents. Solv n’est que le dernier nom d’une liste grandissante.
Ce n’est pas un conseil financier. Le BTC sous-jacent est sûr, mais la confiance met plus de temps à se reconstruire que le code. Surveillez le post-mortem et les résultats de la ré-audit avant de revenir.
#BitcoinReclaims$65K #BitcoinHitsOneMonthHigh$65700ThenPullsBack #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF
$SOLV Le contrat BTC+ de Protocol sur la chaîne $BNB a été touché le 13 juillet — l’attaquant a compromis la clé privée du déployeur, a mis à niveau le contrat proxy de minting et a émis des jetons BTC+ non autorisés.
Les dégâts : L’équipe a contenu l’incident en 3 heures — en isolant le contrat malveillant et en gelant, brûlant ou en séquestrant tous les BTC+ non autorisés. Point crucial : tous les actifs sous-jacents $BTC restent en sécurité. Aucun pool de liquidité officiel BTC+ n’existait sur un quelconque DEX, de sorte que la surface d’attaque pour des dommages secondaires était limitée.
La réponse : Les abonnements et rachats sont suspendus, avec une reprise attendue dans deux semaines. L’équipe a fait pivoter toutes les identifiants et clés de signature affectés, a renforcé la sécurité du déployeur et a lancé une ré-audit externe complète. Un rapport post-mortem détaillé arrive.
Le contexte : Il s’agit du deuxième incident de Solv en 2026 — le premier était un exploit de la logique du coffre d’environ 2,7 M$ sur la BNB Chain en mars. La tendance plus large est inquiétante : le rapport du T2 de Hacken montre que 88,3 % des pertes en crypto d’environ 764 M$ proviennent de fuites de clés privées, de problèmes de signature et de défaillances d’infrastructure — pas de bugs de contrats intelligents. Solv n’est que le dernier nom d’une liste grandissante.
Ce n’est pas un conseil financier. Le BTC sous-jacent est sûr, mais la confiance met plus de temps à se reconstruire que le code. Surveillez le post-mortem et les résultats de la ré-audit avant de revenir.
#BitcoinReclaims$65K #BitcoinHitsOneMonthHigh$65700ThenPullsBack #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF
1.1k

·
--
Pourquoi personne ne parle de la vraie leçon de la fuite de la clé du déployeur SolvBTC ?
La plupart des traders ne remarquent les failles que lorsque le graphique les a déjà punis. Ils recherchent le « rendement sûr », encapsulent $BTC dans chaque nouveau produit, puis s’étonnent lorsqu’une seule clé admin faible devient l’ensemble du modèle de risque.
Voici mon avis tranché : le plus grand risque dans la crypto aujourd’hui n’est pas la volatilité, c’est la confiance cachée. Si un protocole peut être vidé parce qu’une clé de déployeur est compromise, alors les utilisateurs n’avaient jamais une exposition DeFi « pure ». Ils détenaient un risque de contrepartie, avec un meilleur branding.
Action concrète : avant de déposer $BTC, $ETH, ou même du $USDT en attente n’importe où, vérifiez trois points. La propriété est-elle renoncée ou contrôlée par un multisig ? Les permissions de mise à niveau sont-elles verrouillées dans le temps ? L’équipe a-t-elle clairement expliqué les contrôles d’urgence et la gestion des clés ? Si vous ne pouvez pas répondre rapidement à ces questions, réduisez la taille ou restez à l’écart. La peur & la cupidité à 38 vous dit que le marché est déjà nerveux, et les exploits rendent la liquidité encore plus sélective.
Le récit dominant dira : « encore un piratage, passez à autre chose ». Je ne suis pas d’accord. Ces incidents sont des filtres. Les protocoles solides deviennent plus transparents sous la pression. Les plus faibles se cachent derrière des déclarations vagues et espèrent que l’attention s’éteindra.
Qu’en pensez-vous des produits BTC enveloppés après ça ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Pourquoi personne ne parle de la vraie leçon de la fuite de la clé du déployeur SolvBTC ?
La plupart des traders ne remarquent les failles que lorsque le graphique les a déjà punis. Ils recherchent le « rendement sûr », encapsulent $BTC dans chaque nouveau produit, puis s’étonnent lorsqu’une seule clé admin faible devient l’ensemble du modèle de risque.
Voici mon avis tranché : le plus grand risque dans la crypto aujourd’hui n’est pas la volatilité, c’est la confiance cachée. Si un protocole peut être vidé parce qu’une clé de déployeur est compromise, alors les utilisateurs n’avaient jamais une exposition DeFi « pure ». Ils détenaient un risque de contrepartie, avec un meilleur branding.
Action concrète : avant de déposer $BTC , $ETH , ou même du $USDT en attente n’importe où, vérifiez trois points. La propriété est-elle renoncée ou contrôlée par un multisig ? Les permissions de mise à niveau sont-elles verrouillées dans le temps ? L’équipe a-t-elle clairement expliqué les contrôles d’urgence et la gestion des clés ? Si vous ne pouvez pas répondre rapidement à ces questions, réduisez la taille ou restez à l’écart. La peur & la cupidité à 38 vous dit que le marché est déjà nerveux, et les exploits rendent la liquidité encore plus sélective.
Le récit dominant dira : « encore un piratage, passez à autre chose ». Je ne suis pas d’accord. Ces incidents sont des filtres. Les protocoles solides deviennent plus transparents sous la pression. Les plus faibles se cachent derrière des déclarations vagues et espèrent que l’attention s’éteindra.
Qu’en pensez-vous des produits BTC enveloppés après ça ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
La plupart des traders ne remarquent les failles que lorsque le graphique les a déjà punis. Ils recherchent le « rendement sûr », encapsulent $BTC dans chaque nouveau produit, puis s’étonnent lorsqu’une seule clé admin faible devient l’ensemble du modèle de risque.
Voici mon avis tranché : le plus grand risque dans la crypto aujourd’hui n’est pas la volatilité, c’est la confiance cachée. Si un protocole peut être vidé parce qu’une clé de déployeur est compromise, alors les utilisateurs n’avaient jamais une exposition DeFi « pure ». Ils détenaient un risque de contrepartie, avec un meilleur branding.
Action concrète : avant de déposer $BTC , $ETH , ou même du $USDT en attente n’importe où, vérifiez trois points. La propriété est-elle renoncée ou contrôlée par un multisig ? Les permissions de mise à niveau sont-elles verrouillées dans le temps ? L’équipe a-t-elle clairement expliqué les contrôles d’urgence et la gestion des clés ? Si vous ne pouvez pas répondre rapidement à ces questions, réduisez la taille ou restez à l’écart. La peur & la cupidité à 38 vous dit que le marché est déjà nerveux, et les exploits rendent la liquidité encore plus sélective.
Le récit dominant dira : « encore un piratage, passez à autre chose ». Je ne suis pas d’accord. Ces incidents sont des filtres. Les protocoles solides deviennent plus transparents sous la pression. Les plus faibles se cachent derrière des déclarations vagues et espèrent que l’attention s’éteindra.
Qu’en pensez-vous des produits BTC enveloppés après ça ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
132

·
--
Tout le monde pense que détenir du Bitcoin enveloppé ou portant intérêt est « essentiellement la même chose » que détenir $BTC, mais en réalité, le plus grand risque réside dans les clés se trouvant derrière le contrat.
Lorsqu’une fuite de clé déployeur survient, les gens paniquent souvent et vendent trop tard, ou supposent « que ça ira », sans vérifier ce que cette clé peut contrôler. C’est ainsi qu’un petit détail technique se transforme en risque financier réel, surtout lorsque le sentiment du marché est déjà au plus bas et que les traders se réfugient dans $USDT.
Voici 3 erreurs à éviter avec la situation SolvBTC : 1) traiter chaque actif adossé à du Bitcoin comme s’il s’agissait de $BTC natif, car les actifs enveloppés dépendent de contrats intelligents, de ponts (bridges) et des autorisations d’administration. Imaginez cela comme le fait de stocker de l’or dans un coffre : l’or est peut-être réel, mais si quelqu’un d’autre possède la clé maîtresse, c’est le coffre qui compte.
2) ignorer les permissions des contrats. Si une clé déployeur divulguée peut mettre à niveau les contrats, frapper (mint), mettre en pause ou rediriger des fonds, ce n’est pas seulement une « mauvaise communication ». C’est comme donner l’accès à une salle de contrôle à un inconnu. Avant de toucher à des positions liées, vérifiez les mises à jour officielles, les mouvements on-chain, et si les contrats ont été sécurisés ou migrés.
3) confondre le redressement des prix avec le redressement du risque. $BTC peut afficher de la force, et $ETH les traders observent peut-être une rotation, mais le risque d’exploitation ne disparaît pas simplement parce que les bougies virent au vert. Dans les marchés dominés par la peur, la liquidité peut s’évanouir très vite lorsque la confiance se rompt.
Que faites-vous ici : sortir, attendre une confirmation, ou le considérer comme du bruit ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Tout le monde pense que détenir du Bitcoin enveloppé ou portant intérêt est « essentiellement la même chose » que détenir $BTC , mais en réalité, le plus grand risque réside dans les clés se trouvant derrière le contrat.
Lorsqu’une fuite de clé déployeur survient, les gens paniquent souvent et vendent trop tard, ou supposent « que ça ira », sans vérifier ce que cette clé peut contrôler. C’est ainsi qu’un petit détail technique se transforme en risque financier réel, surtout lorsque le sentiment du marché est déjà au plus bas et que les traders se réfugient dans $USDT.
Voici 3 erreurs à éviter avec la situation SolvBTC : 1) traiter chaque actif adossé à du Bitcoin comme s’il s’agissait de $BTC natif, car les actifs enveloppés dépendent de contrats intelligents, de ponts (bridges) et des autorisations d’administration. Imaginez cela comme le fait de stocker de l’or dans un coffre : l’or est peut-être réel, mais si quelqu’un d’autre possède la clé maîtresse, c’est le coffre qui compte.
2) ignorer les permissions des contrats. Si une clé déployeur divulguée peut mettre à niveau les contrats, frapper (mint), mettre en pause ou rediriger des fonds, ce n’est pas seulement une « mauvaise communication ». C’est comme donner l’accès à une salle de contrôle à un inconnu. Avant de toucher à des positions liées, vérifiez les mises à jour officielles, les mouvements on-chain, et si les contrats ont été sécurisés ou migrés.
3) confondre le redressement des prix avec le redressement du risque. $BTC peut afficher de la force, et $ETH les traders observent peut-être une rotation, mais le risque d’exploitation ne disparaît pas simplement parce que les bougies virent au vert. Dans les marchés dominés par la peur, la liquidité peut s’évanouir très vite lorsque la confiance se rompt.
Que faites-vous ici : sortir, attendre une confirmation, ou le considérer comme du bruit ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Lorsqu’une fuite de clé déployeur survient, les gens paniquent souvent et vendent trop tard, ou supposent « que ça ira », sans vérifier ce que cette clé peut contrôler. C’est ainsi qu’un petit détail technique se transforme en risque financier réel, surtout lorsque le sentiment du marché est déjà au plus bas et que les traders se réfugient dans $USDT.
Voici 3 erreurs à éviter avec la situation SolvBTC : 1) traiter chaque actif adossé à du Bitcoin comme s’il s’agissait de $BTC natif, car les actifs enveloppés dépendent de contrats intelligents, de ponts (bridges) et des autorisations d’administration. Imaginez cela comme le fait de stocker de l’or dans un coffre : l’or est peut-être réel, mais si quelqu’un d’autre possède la clé maîtresse, c’est le coffre qui compte.
2) ignorer les permissions des contrats. Si une clé déployeur divulguée peut mettre à niveau les contrats, frapper (mint), mettre en pause ou rediriger des fonds, ce n’est pas seulement une « mauvaise communication ». C’est comme donner l’accès à une salle de contrôle à un inconnu. Avant de toucher à des positions liées, vérifiez les mises à jour officielles, les mouvements on-chain, et si les contrats ont été sécurisés ou migrés.
3) confondre le redressement des prix avec le redressement du risque. $BTC peut afficher de la force, et $ETH les traders observent peut-être une rotation, mais le risque d’exploitation ne disparaît pas simplement parce que les bougies virent au vert. Dans les marchés dominés par la peur, la liquidité peut s’évanouir très vite lorsque la confiance se rompt.
Que faites-vous ici : sortir, attendre une confirmation, ou le considérer comme du bruit ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
93
·
--
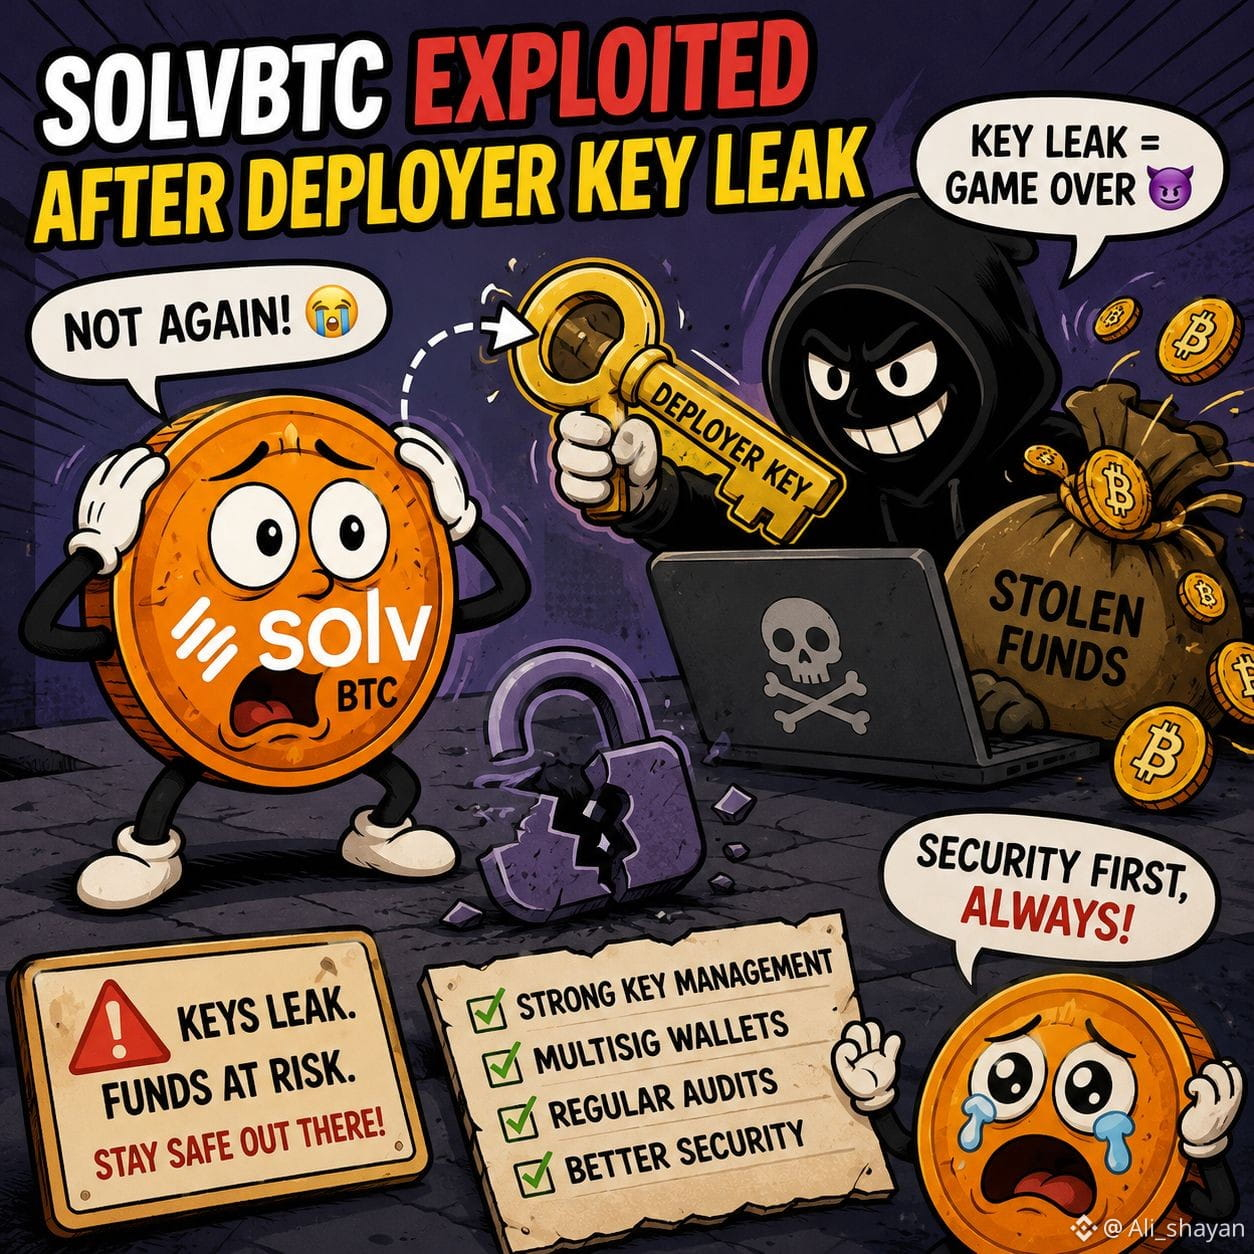
#SolvBTCExploitedAfterDeployerKeyLeak Des rapports indiquent que SolvBTC a été exploité à la suite d’une fuite de clé du déployeur, suscitant de nouvelles inquiétudes concernant la sécurité opérationnelle dans la finance décentralisée. L’incident souligne l’importance d’une gestion robuste des clés, de contrôles multi-signature et d’une surveillance continue de la sécurité afin de contribuer à réduire les risques dans l’écosystème crypto.
CLIQUEZ CI-DESSOUS POUR ACHETER 👇🏻 $BTC $SOL
{spot}(SOLUSDT)
{spot}(BTCUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak Des rapports indiquent que SolvBTC a été exploité à la suite d’une fuite de clé du déployeur, suscitant de nouvelles inquiétudes concernant la sécurité opérationnelle dans la finance décentralisée. L’incident souligne l’importance d’une gestion robuste des clés, de contrôles multi-signature et d’une surveillance continue de la sécurité afin de contribuer à réduire les risques dans l’écosystème crypto.
CLIQUEZ CI-DESSOUS POUR ACHETER 👇🏻 $BTC $SOL
CLIQUEZ CI-DESSOUS POUR ACHETER 👇🏻 $BTC $SOL
88
·
--
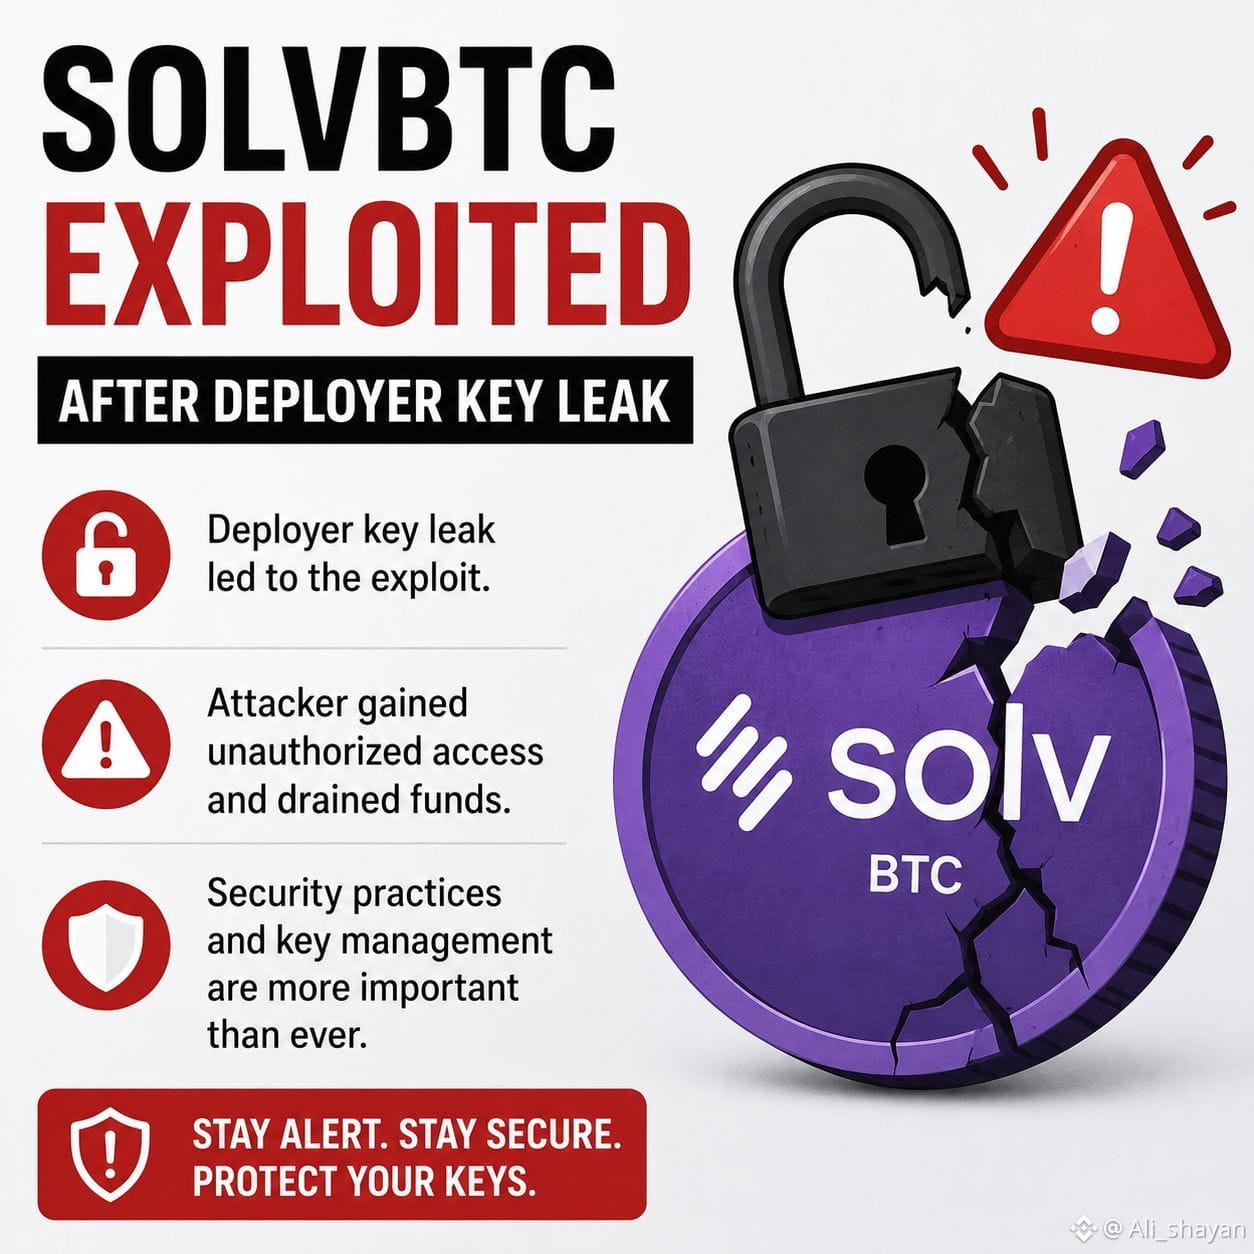
#SolvBTCExploitedAfterDeployerKeyLeak L’exploit rapporté impliquant SolvBTC, lié à une clé de déploiement divulguée, est un autre rappel que la sécurité dépasse le simple code des contrats intelligents. Des mesures de protection opérationnelle solides, une gestion sécurisée des clés et une réponse rapide aux incidents demeurent essentielles pour protéger les actifs numériques dans un paysage DeFi en constante évolution.
CLIQUEZ CI-DESSOUS POUR TRAER 👇🏻 $BTC $XRP $BNB
{spot}(BNBUSDT)
{spot}(XRPUSDT)
{spot}(BTCUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak L’exploit rapporté impliquant SolvBTC, lié à une clé de déploiement divulguée, est un autre rappel que la sécurité dépasse le simple code des contrats intelligents. Des mesures de protection opérationnelle solides, une gestion sécurisée des clés et une réponse rapide aux incidents demeurent essentielles pour protéger les actifs numériques dans un paysage DeFi en constante évolution.
CLIQUEZ CI-DESSOUS POUR TRAER 👇🏻 $BTC $XRP $BNB
CLIQUEZ CI-DESSOUS POUR TRAER 👇🏻 $BTC $XRP $BNB
60

·
--
Une seule clé de déploiement divulguée peut mettre en danger un actif « adossé à du Bitcoin » plus vite que ne peut vous prévenir n’importe quelle $BTC bougie.
Le plus effrayant, c’est que la plupart des gens ne vérifient que le prix et le rendement (APY), pas qui peut mettre à jour le contrat, frapper (mint), mettre en pause (pause) ou déplacer les fonds. Quand le marché réagit, les sorties peuvent déjà être bondées et la liquidité peut disparaître.
Alors que SolvBTC est en tendance après des informations faisant état d’une faille liée à une fuite de clé de déploiement, le message est simple : le Bitcoin tokenisé ou porteur de rendement n’a pas le même profil de risque que le fait de détenir du spot $BTC. Vous ajoutez des contrats intelligents, des permissions d’administration, des hypothèses de garde (custodie), des ponts (bridges) et parfois des stratégies opaques par-dessus.
Une clé de déploiement correspond essentiellement à la « clé de configuration principale » utilisée pour lancer ou gérer des contrats. Si elle conserve des privilèges et est compromise, les attaquants peuvent potentiellement mettre à jour la logique, vider les fonds connectés, modifier les permissions ou abuser des flux mint/burn, selon la conception du contrat. C’est pourquoi les multisigs, les timelocks, la révocation de la propriété (ownership), les audits et les vérifications publiques des permissions comptent.
Surveillez aussi la liquidité des stablecoins. Si des gens se ruent depuis un actif compromis vers $USDT ou $ETH pools, le slippage peut exploser, surtout pendant que la jauge Fear & Greed reste en zone de peur et que tout le monde est déjà nerveux. La question n’est pas seulement « est-ce adossé à du Bitcoin ? », mais « qu’est-ce qui casse si une seule clé, un seul signataire ou un seul contrat échoue ? »
Quels contrôles effectuez-vous avant de faire confiance à tout produit $BTC porteur de rendement ou tokenisé ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Une seule clé de déploiement divulguée peut mettre en danger un actif « adossé à du Bitcoin » plus vite que ne peut vous prévenir n’importe quelle $BTC bougie.
Le plus effrayant, c’est que la plupart des gens ne vérifient que le prix et le rendement (APY), pas qui peut mettre à jour le contrat, frapper (mint), mettre en pause (pause) ou déplacer les fonds. Quand le marché réagit, les sorties peuvent déjà être bondées et la liquidité peut disparaître.
Alors que SolvBTC est en tendance après des informations faisant état d’une faille liée à une fuite de clé de déploiement, le message est simple : le Bitcoin tokenisé ou porteur de rendement n’a pas le même profil de risque que le fait de détenir du spot $BTC . Vous ajoutez des contrats intelligents, des permissions d’administration, des hypothèses de garde (custodie), des ponts (bridges) et parfois des stratégies opaques par-dessus.
Une clé de déploiement correspond essentiellement à la « clé de configuration principale » utilisée pour lancer ou gérer des contrats. Si elle conserve des privilèges et est compromise, les attaquants peuvent potentiellement mettre à jour la logique, vider les fonds connectés, modifier les permissions ou abuser des flux mint/burn, selon la conception du contrat. C’est pourquoi les multisigs, les timelocks, la révocation de la propriété (ownership), les audits et les vérifications publiques des permissions comptent.
Surveillez aussi la liquidité des stablecoins. Si des gens se ruent depuis un actif compromis vers $USDT ou $ETH pools, le slippage peut exploser, surtout pendant que la jauge Fear & Greed reste en zone de peur et que tout le monde est déjà nerveux. La question n’est pas seulement « est-ce adossé à du Bitcoin ? », mais « qu’est-ce qui casse si une seule clé, un seul signataire ou un seul contrat échoue ? »
Quels contrôles effectuez-vous avant de faire confiance à tout produit $BTC porteur de rendement ou tokenisé ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Le plus effrayant, c’est que la plupart des gens ne vérifient que le prix et le rendement (APY), pas qui peut mettre à jour le contrat, frapper (mint), mettre en pause (pause) ou déplacer les fonds. Quand le marché réagit, les sorties peuvent déjà être bondées et la liquidité peut disparaître.
Alors que SolvBTC est en tendance après des informations faisant état d’une faille liée à une fuite de clé de déploiement, le message est simple : le Bitcoin tokenisé ou porteur de rendement n’a pas le même profil de risque que le fait de détenir du spot $BTC . Vous ajoutez des contrats intelligents, des permissions d’administration, des hypothèses de garde (custodie), des ponts (bridges) et parfois des stratégies opaques par-dessus.
Une clé de déploiement correspond essentiellement à la « clé de configuration principale » utilisée pour lancer ou gérer des contrats. Si elle conserve des privilèges et est compromise, les attaquants peuvent potentiellement mettre à jour la logique, vider les fonds connectés, modifier les permissions ou abuser des flux mint/burn, selon la conception du contrat. C’est pourquoi les multisigs, les timelocks, la révocation de la propriété (ownership), les audits et les vérifications publiques des permissions comptent.
Surveillez aussi la liquidité des stablecoins. Si des gens se ruent depuis un actif compromis vers $USDT ou $ETH pools, le slippage peut exploser, surtout pendant que la jauge Fear & Greed reste en zone de peur et que tout le monde est déjà nerveux. La question n’est pas seulement « est-ce adossé à du Bitcoin ? », mais « qu’est-ce qui casse si une seule clé, un seul signataire ou un seul contrat échoue ? »
Quels contrôles effectuez-vous avant de faire confiance à tout produit $BTC porteur de rendement ou tokenisé ? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
66
·
--
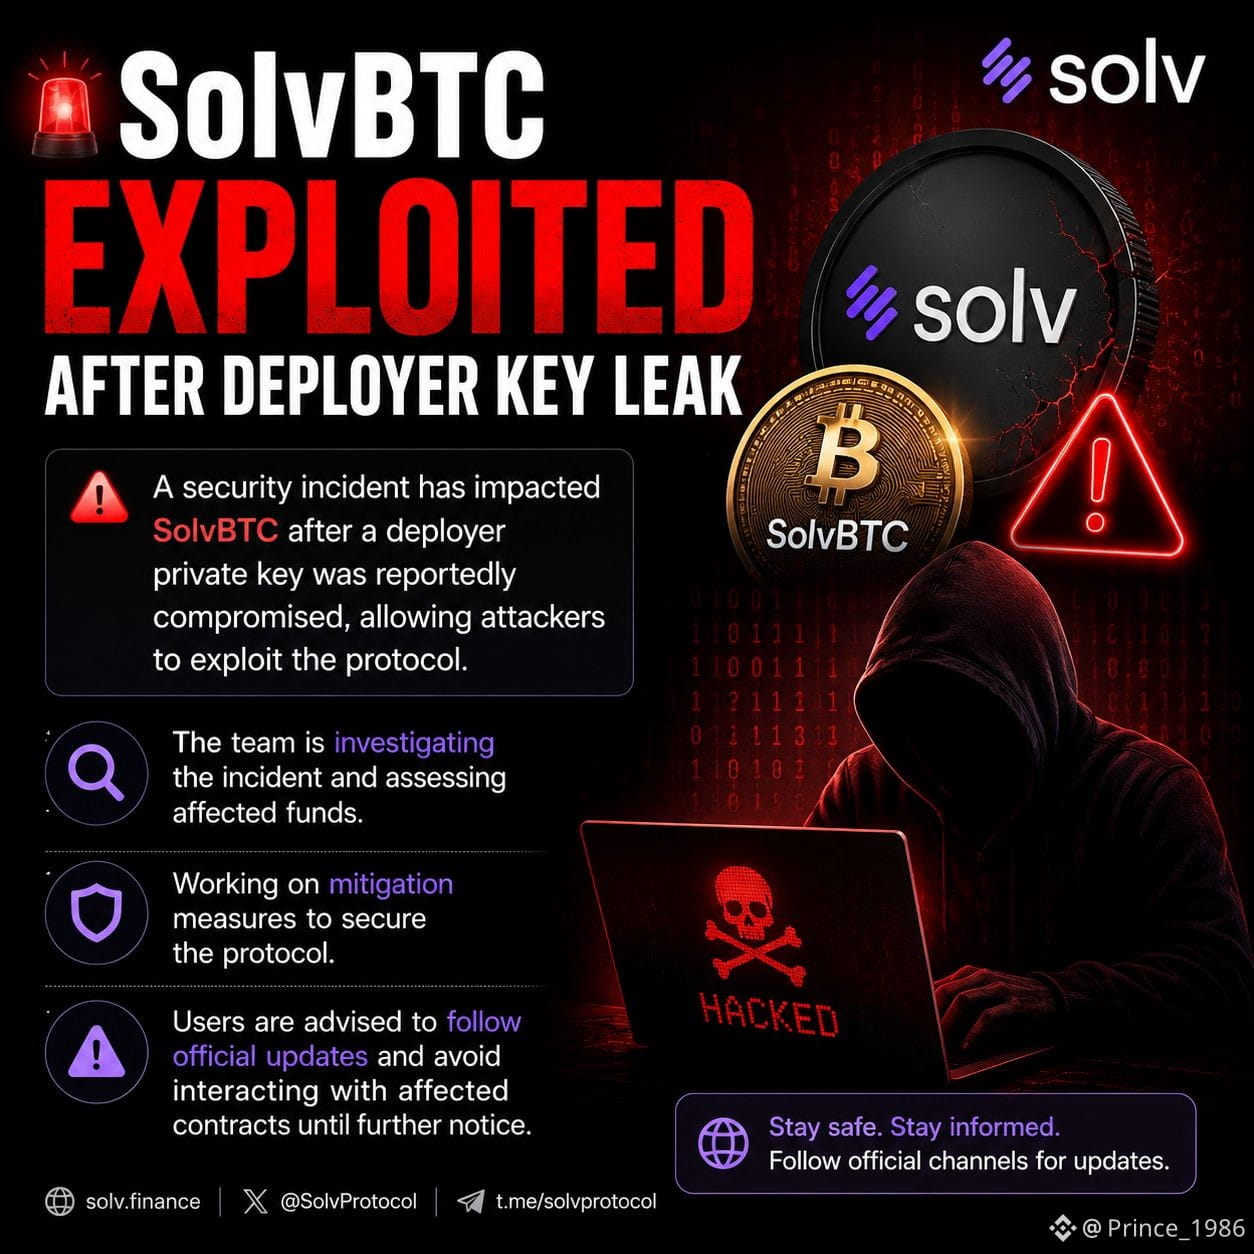
#SolvBTCExploitedAfterDeployerKeyLeak 🚀Un incident de sécurité a touché SolvBTC après qu’une clé privée de déployeur aurait été compromise, permettant aux attaquants d’exploiter le protocole. L’équipe enquête sur l’incident, évalue les fonds concernés et met en place des mesures d’atténuation. Les utilisateurs sont invités à suivre les mises à jour officielles et à éviter d’interagir avec les contrats concernés jusqu’à nouvel ordre.$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$SOL
{spot}(SOLUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak 🚀Un incident de sécurité a touché SolvBTC après qu’une clé privée de déployeur aurait été compromise, permettant aux attaquants d’exploiter le protocole. L’équipe enquête sur l’incident, évalue les fonds concernés et met en place des mesures d’atténuation. Les utilisateurs sont invités à suivre les mises à jour officielles et à éviter d’interagir avec les contrats concernés jusqu’à nouvel ordre.$BTC
$BNB
$SOL
$BNB
$SOL
104
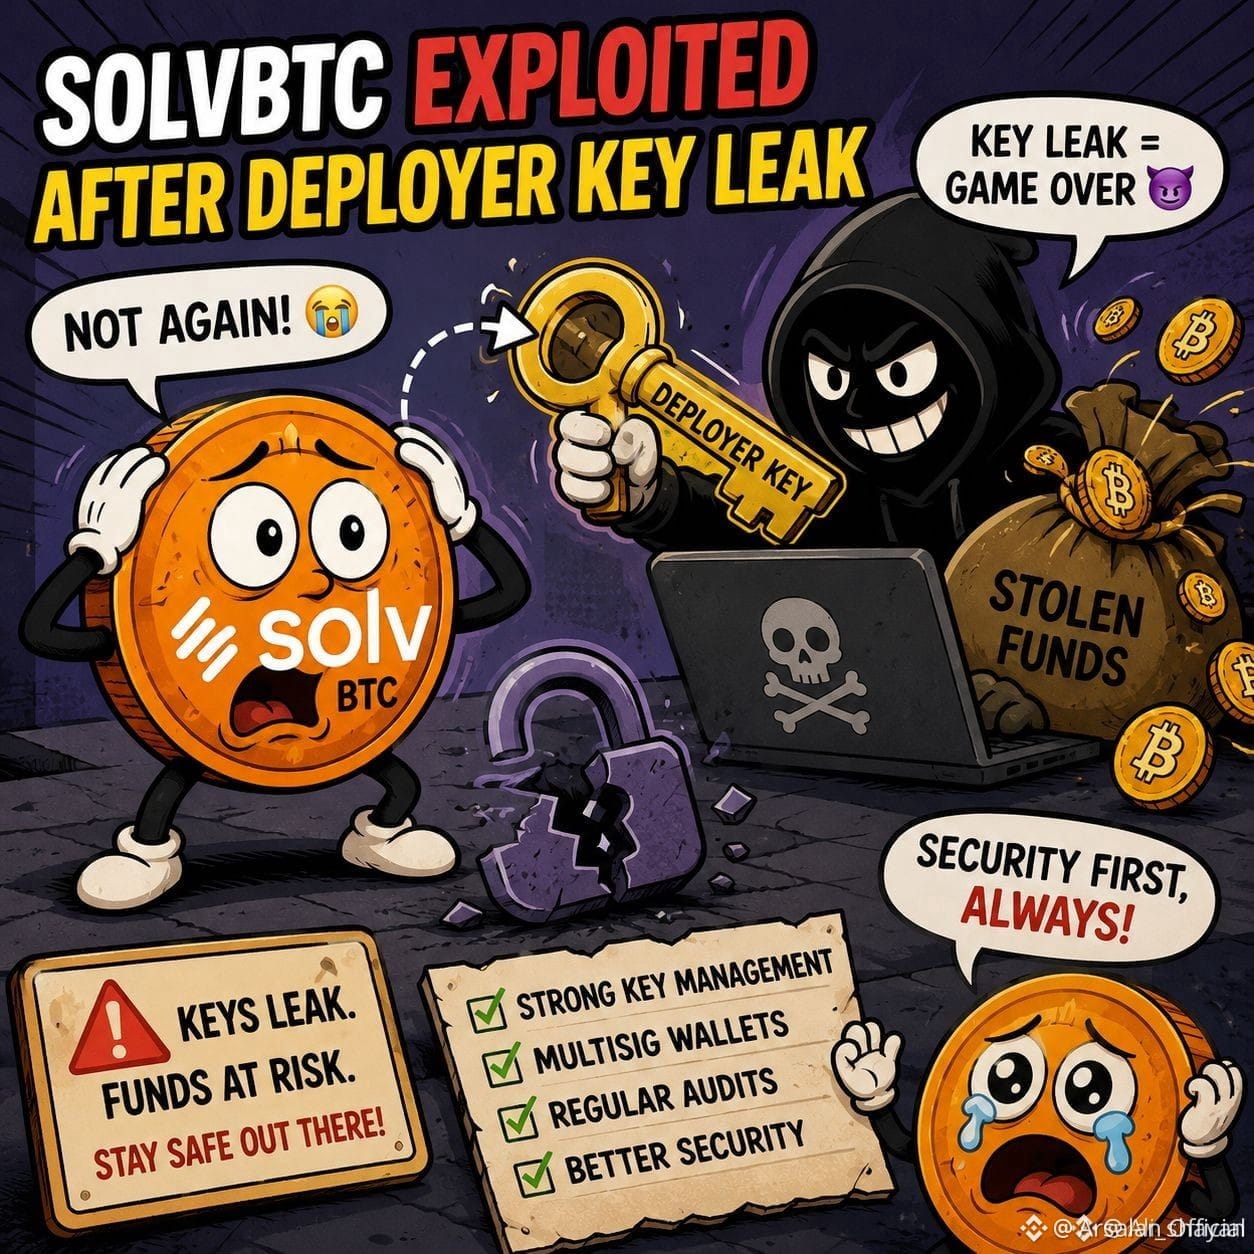
#SolvBTCExploitedAfterDeployerKeyLeak Cette manchette est négative pour la sécurité et est généralement traitée comme un signal de risque sérieux.
« SolvBTC exploité après fuite de la clé du déployeur » implique que :
un attaquant aurait pu accéder via une clé privilégiée compromise,
le problème peut relever de la sécurité opérationnelle/du contrôle administratif, et pas seulement d’un bug classique de smart-contract,
et les utilisateurs s’inquiéteront de la sécurité des fonds, des rachats, de la stabilité de la parité et de la contagion.
Ce que les marchés infèrent généralement à partir de ce type de manchette :
Dommage immédiat de confiance envers le protocole/la crypto-actif concerné.
Pression de vente potentiellement forte si les utilisateurs se précipitent pour sortir.
Inquiétude accrue concernant les produits BTC tokenisés, générateurs de rendement, ou structurés.
Rotation à court terme vers des valeurs plus liquides comme BTC/USDT, tandis que les actifs liés plus risqués sont plus durement touchés.
À quoi penser tout de suite :
si l’exploitation est confirmée,
si des fonds ont réellement été perdus ou seulement mis en danger,
si l’équipe a suspendu les contrats/rachats/transferts,
et si la fuite ne touche qu’un seul contrat ou l’ensemble du système.
Lecture pratique du risque :
Baissier pour l’actif/le protocole concerné
Prudent à neutre pour le marché plus large du BTC
Très prudence si vous détenez le token impacté, des positions de LP, ou une exposition DeFi connectée
Si vous détenez quelque chose de lié, les points les plus importants à vérifier sont :
le statut actuel des rachats/transferts,
la réponse officielle à l’incident,
et si le produit suit toujours correctement le BTC sous-jacent.
Je peux vous aider pour l’étape suivante :
vérifier la dernière annonce officielle,
évaluer le risque de contagion vers BTC/DeFi,
ou expliquer simplement ce que signifie une fuite de clé de déployeur.$SOLV
{spot}(SOLVUSDT)
$DEFI $BTC
{future}(BTCUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak Cette manchette est négative pour la sécurité et est généralement traitée comme un signal de risque sérieux.
« SolvBTC exploité après fuite de la clé du déployeur » implique que :
un attaquant aurait pu accéder via une clé privilégiée compromise,
le problème peut relever de la sécurité opérationnelle/du contrôle administratif, et pas seulement d’un bug classique de smart-contract,
et les utilisateurs s’inquiéteront de la sécurité des fonds, des rachats, de la stabilité de la parité et de la contagion.
Ce que les marchés infèrent généralement à partir de ce type de manchette :
Dommage immédiat de confiance envers le protocole/la crypto-actif concerné.
Pression de vente potentiellement forte si les utilisateurs se précipitent pour sortir.
Inquiétude accrue concernant les produits BTC tokenisés, générateurs de rendement, ou structurés.
Rotation à court terme vers des valeurs plus liquides comme BTC/USDT, tandis que les actifs liés plus risqués sont plus durement touchés.
À quoi penser tout de suite :
si l’exploitation est confirmée,
si des fonds ont réellement été perdus ou seulement mis en danger,
si l’équipe a suspendu les contrats/rachats/transferts,
et si la fuite ne touche qu’un seul contrat ou l’ensemble du système.
Lecture pratique du risque :
Baissier pour l’actif/le protocole concerné
Prudent à neutre pour le marché plus large du BTC
Très prudence si vous détenez le token impacté, des positions de LP, ou une exposition DeFi connectée
Si vous détenez quelque chose de lié, les points les plus importants à vérifier sont :
le statut actuel des rachats/transferts,
la réponse officielle à l’incident,
et si le produit suit toujours correctement le BTC sous-jacent.
Je peux vous aider pour l’étape suivante :
vérifier la dernière annonce officielle,
évaluer le risque de contagion vers BTC/DeFi,
ou expliquer simplement ce que signifie une fuite de clé de déployeur.$SOLV
$DEFI $BTC
« SolvBTC exploité après fuite de la clé du déployeur » implique que :
un attaquant aurait pu accéder via une clé privilégiée compromise,
le problème peut relever de la sécurité opérationnelle/du contrôle administratif, et pas seulement d’un bug classique de smart-contract,
et les utilisateurs s’inquiéteront de la sécurité des fonds, des rachats, de la stabilité de la parité et de la contagion.
Ce que les marchés infèrent généralement à partir de ce type de manchette :
Dommage immédiat de confiance envers le protocole/la crypto-actif concerné.
Pression de vente potentiellement forte si les utilisateurs se précipitent pour sortir.
Inquiétude accrue concernant les produits BTC tokenisés, générateurs de rendement, ou structurés.
Rotation à court terme vers des valeurs plus liquides comme BTC/USDT, tandis que les actifs liés plus risqués sont plus durement touchés.
À quoi penser tout de suite :
si l’exploitation est confirmée,
si des fonds ont réellement été perdus ou seulement mis en danger,
si l’équipe a suspendu les contrats/rachats/transferts,
et si la fuite ne touche qu’un seul contrat ou l’ensemble du système.
Lecture pratique du risque :
Baissier pour l’actif/le protocole concerné
Prudent à neutre pour le marché plus large du BTC
Très prudence si vous détenez le token impacté, des positions de LP, ou une exposition DeFi connectée
Si vous détenez quelque chose de lié, les points les plus importants à vérifier sont :
le statut actuel des rachats/transferts,
la réponse officielle à l’incident,
et si le produit suit toujours correctement le BTC sous-jacent.
Je peux vous aider pour l’étape suivante :
vérifier la dernière annonce officielle,
évaluer le risque de contagion vers BTC/DeFi,
ou expliquer simplement ce que signifie une fuite de clé de déployeur.$SOLV
$DEFI $BTC
2
219

·
--
$NVDAB $NVDA.US $AAPL.US BitcoinReclaims$65K#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #AsianStocksRiseOnChipmakerRebound #KoreanTradersCutLeverageToThreeMonthLow 🤑🤑
$NVDAB $NVDA.US $AAPL.US BitcoinReclaims$65K#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #AsianStocksRiseOnChipmakerRebound #KoreanTradersCutLeverageToThreeMonthLow 🤑🤑
71
·
--
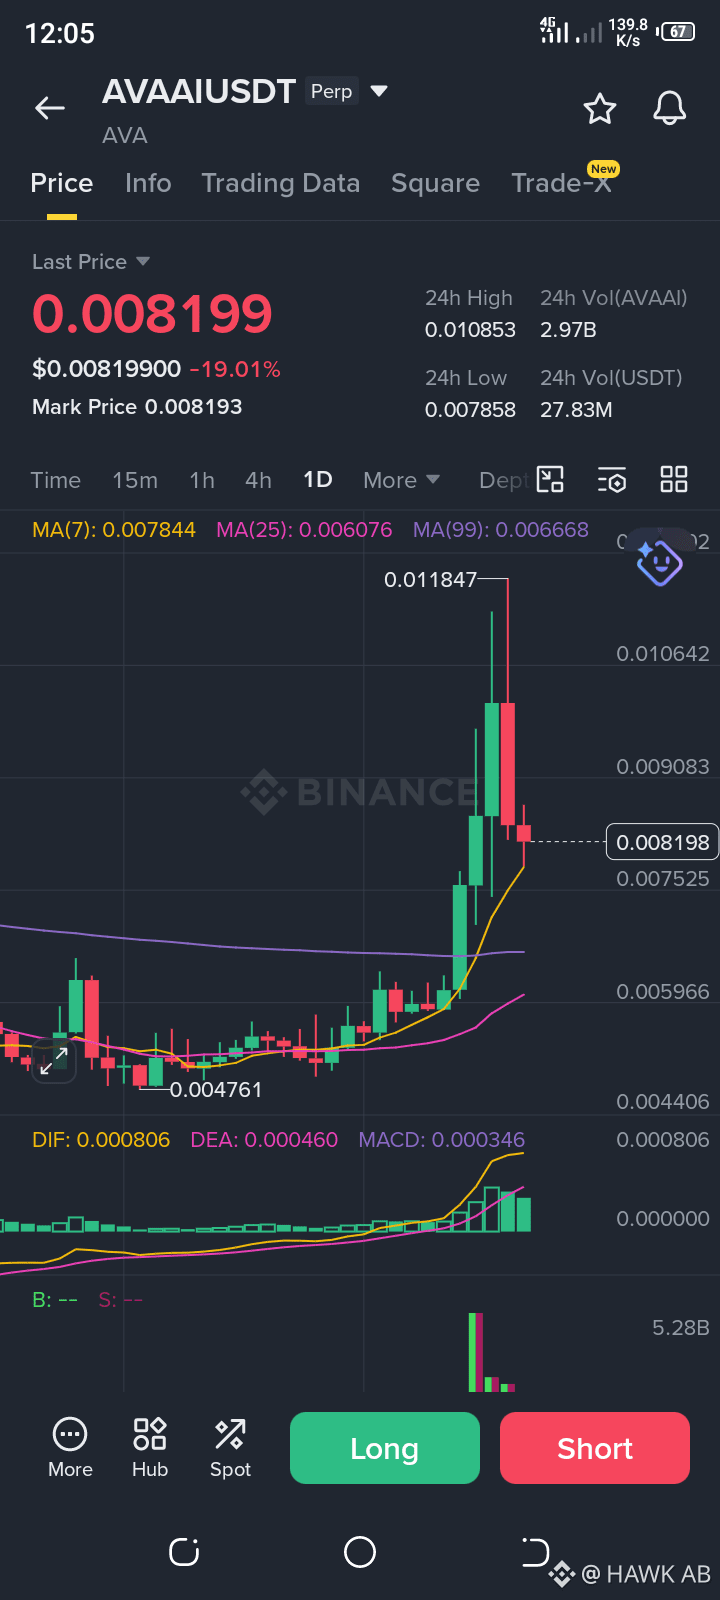
AVAAI/USDT (AVA) subit une forte correction après son parcours explosif jusqu’à des plus hauts locaux de 0,011847 $. Le prix a chuté de -19,01% sur la journée et s’échange actuellement autour de 0,008199 $ alors que des prises de bénéfices s’installent.
Voici un aperçu de la situation technique sur le graphique quotidien :
Correction post-pump : après une forte remontée multi-bougies depuis la base de 0,00476 $, on observe à présent deux bougies rouges consécutives, le marché digérant les gains massifs.
Test d’un support dynamique : le prix évolue juste au niveau de la moyenne mobile MA(7) à 0,007844 $. Tenir au-dessus de cette moyenne mobile est essentiel pour que les haussiers puissent conserver l’élan sur des horizons plus longs.
Niveaux techniques à surveiller :
Zone de support : le support principal se situe à 0,0078 - 0,0075 (niveau MA7). S’il se brise, la prochaine grande zone de support se trouve près de 0,0066 (MA99).
Résistance à venir : pour retrouver un élan haussier, $AVAAI doit reconquérir la fourchette de 0,0090 - 0,0108 avant de retester le sommet.@Square-Creator-2244a53a6487 #AVAAI $AVAAI
{future}(AVAAIUSDT)
$SIREN
{future}(SIRENUSDT)
#KoreanTradersCutLeverageToThreeMonthLow #IranPresidentSaysFullScaleWarWithUS Bitcoin atteint son plus haut d’un mois puis reculeNvidia publie 81,6 Md$ de revenus trimestriels#SolvBTCExploitedAfterDeployerKeyLeak #GrayscaleFilesS-1ForSpotWorldcoinETF
AVAAI/USDT (AVA) subit une forte correction après son parcours explosif jusqu’à des plus hauts locaux de 0,011847 $. Le prix a chuté de -19,01% sur la journée et s’échange actuellement autour de 0,008199 $ alors que des prises de bénéfices s’installent.
Voici un aperçu de la situation technique sur le graphique quotidien :
Correction post-pump : après une forte remontée multi-bougies depuis la base de 0,00476 $, on observe à présent deux bougies rouges consécutives, le marché digérant les gains massifs.
Test d’un support dynamique : le prix évolue juste au niveau de la moyenne mobile MA(7) à 0,007844 $. Tenir au-dessus de cette moyenne mobile est essentiel pour que les haussiers puissent conserver l’élan sur des horizons plus longs.
Niveaux techniques à surveiller :
Zone de support : le support principal se situe à 0,0078 - 0,0075 (niveau MA7). S’il se brise, la prochaine grande zone de support se trouve près de 0,0066 (MA99).
Résistance à venir : pour retrouver un élan haussier, $AVAAI doit reconquérir la fourchette de 0,0090 - 0,0108 avant de retester le sommet.@Ava Aitken VRqL #AVAAI $AVAAI
$SIREN
#KoreanTradersCutLeverageToThreeMonthLow #IranPresidentSaysFullScaleWarWithUS Bitcoin atteint son plus haut d’un mois puis reculeNvidia publie 81,6 Md$ de revenus trimestriels#SolvBTCExploitedAfterDeployerKeyLeak #GrayscaleFilesS-1ForSpotWorldcoinETF
Voici un aperçu de la situation technique sur le graphique quotidien :
Correction post-pump : après une forte remontée multi-bougies depuis la base de 0,00476 $, on observe à présent deux bougies rouges consécutives, le marché digérant les gains massifs.
Test d’un support dynamique : le prix évolue juste au niveau de la moyenne mobile MA(7) à 0,007844 $. Tenir au-dessus de cette moyenne mobile est essentiel pour que les haussiers puissent conserver l’élan sur des horizons plus longs.
Niveaux techniques à surveiller :
Zone de support : le support principal se situe à 0,0078 - 0,0075 (niveau MA7). S’il se brise, la prochaine grande zone de support se trouve près de 0,0066 (MA99).
Résistance à venir : pour retrouver un élan haussier, $AVAAI doit reconquérir la fourchette de 0,0090 - 0,0108 avant de retester le sommet.@Ava Aitken VRqL #AVAAI $AVAAI
$SIREN
#KoreanTradersCutLeverageToThreeMonthLow #IranPresidentSaysFullScaleWarWithUS Bitcoin atteint son plus haut d’un mois puis reculeNvidia publie 81,6 Md$ de revenus trimestriels#SolvBTCExploitedAfterDeployerKeyLeak #GrayscaleFilesS-1ForSpotWorldcoinETF
246

·
--
Haussier
$ERA
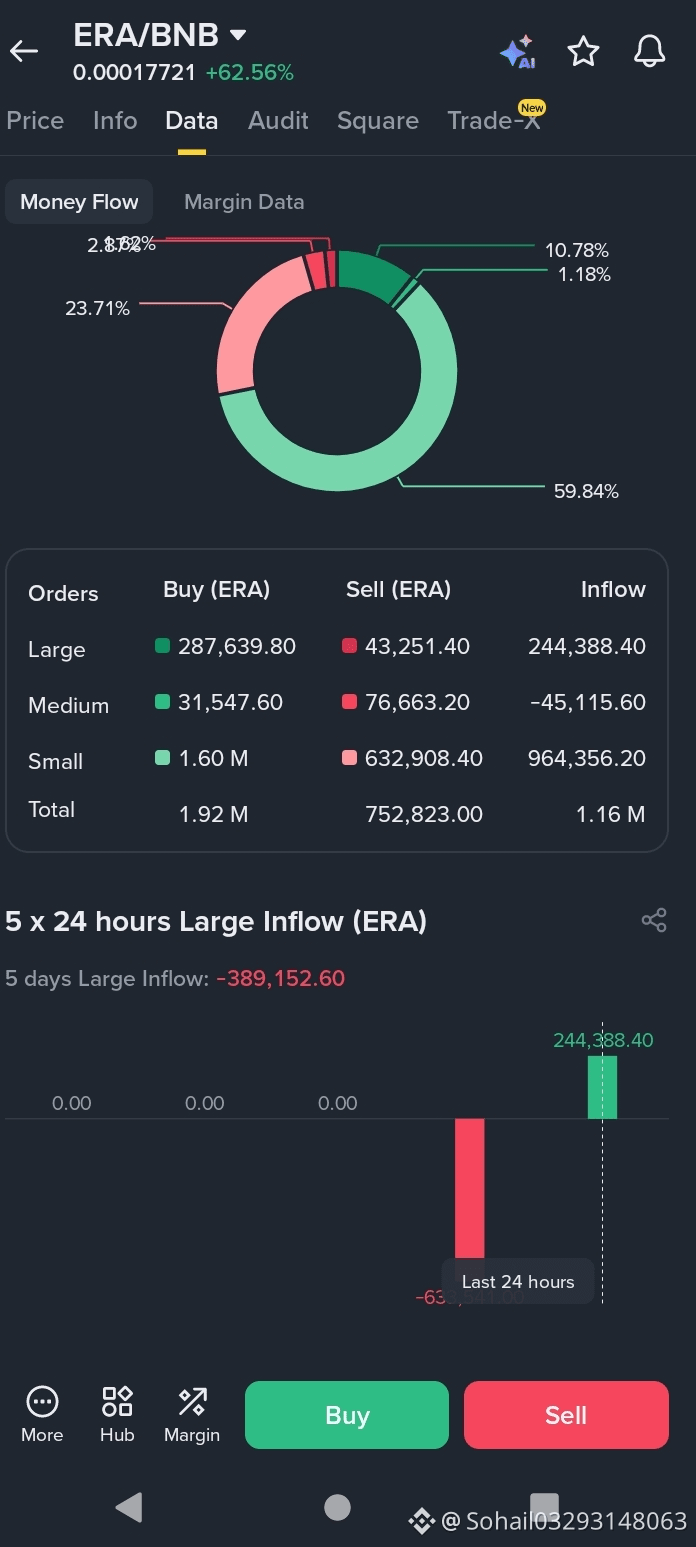
ERA mène la reprise avec une hausse impressionnante de 77,46 %. Cotant à 0,1102 $ (Rs30,66), elle a suscité une forte attention du marché aujourd’hui. Un mouvement puissant que les traders ne pourront pas ignorer.
$ERA
{spot}(ERAUSDT)
#FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh #SolvBTCExploitedAfterDeployerKeyLeak
$ERA
ERA mène la reprise avec une hausse impressionnante de 77,46 %. Cotant à 0,1102 $ (Rs30,66), elle a suscité une forte attention du marché aujourd’hui. Un mouvement puissant que les traders ne pourront pas ignorer.
$ERA
#FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh #SolvBTCExploitedAfterDeployerKeyLeak
ERA mène la reprise avec une hausse impressionnante de 77,46 %. Cotant à 0,1102 $ (Rs30,66), elle a suscité une forte attention du marché aujourd’hui. Un mouvement puissant que les traders ne pourront pas ignorer.
$ERA
#FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh #SolvBTCExploitedAfterDeployerKeyLeak
60
·
--
Haussier
$ERA
{future}(ERAUSDT)
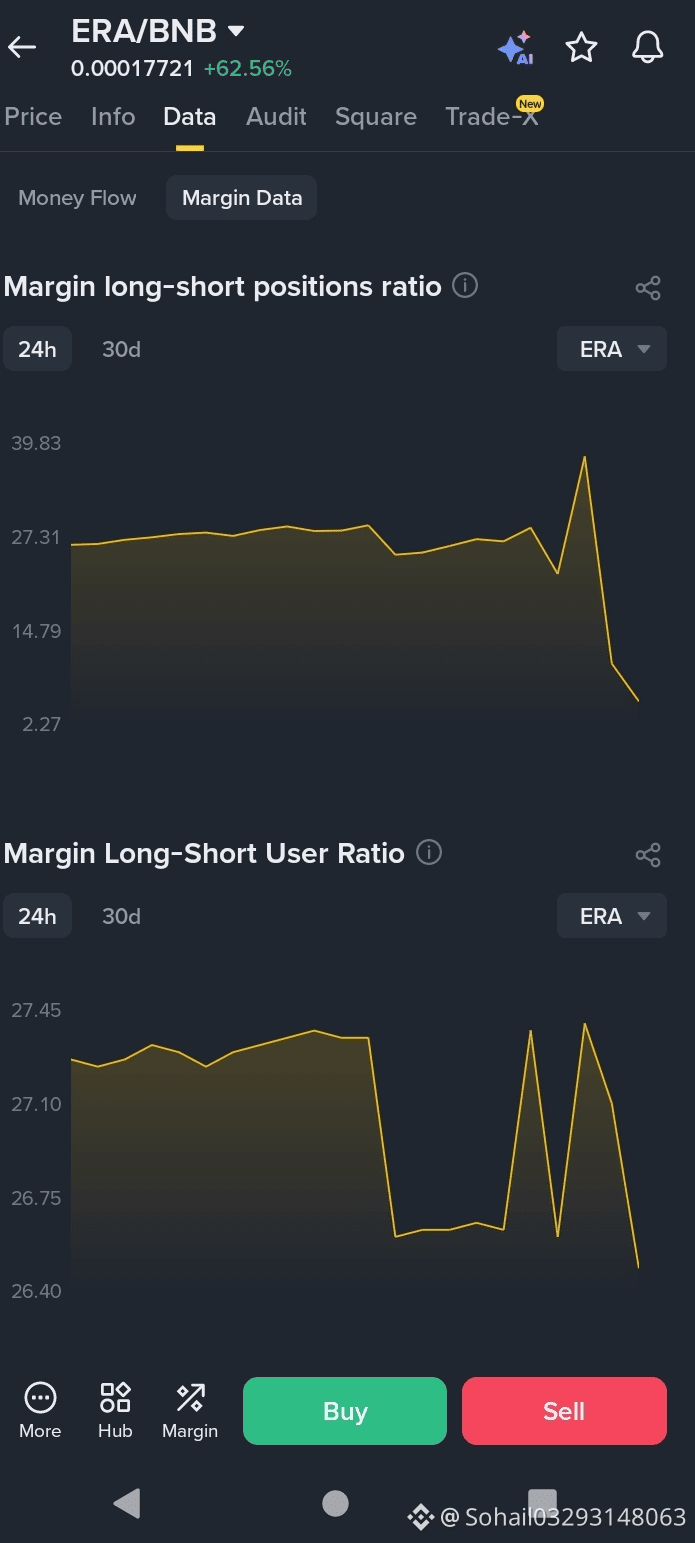
#ERABNB ultra-deep drawdown double-bull candle surge, analyse de graphique + niveaux d’entrée actionnables|#内容挖矿
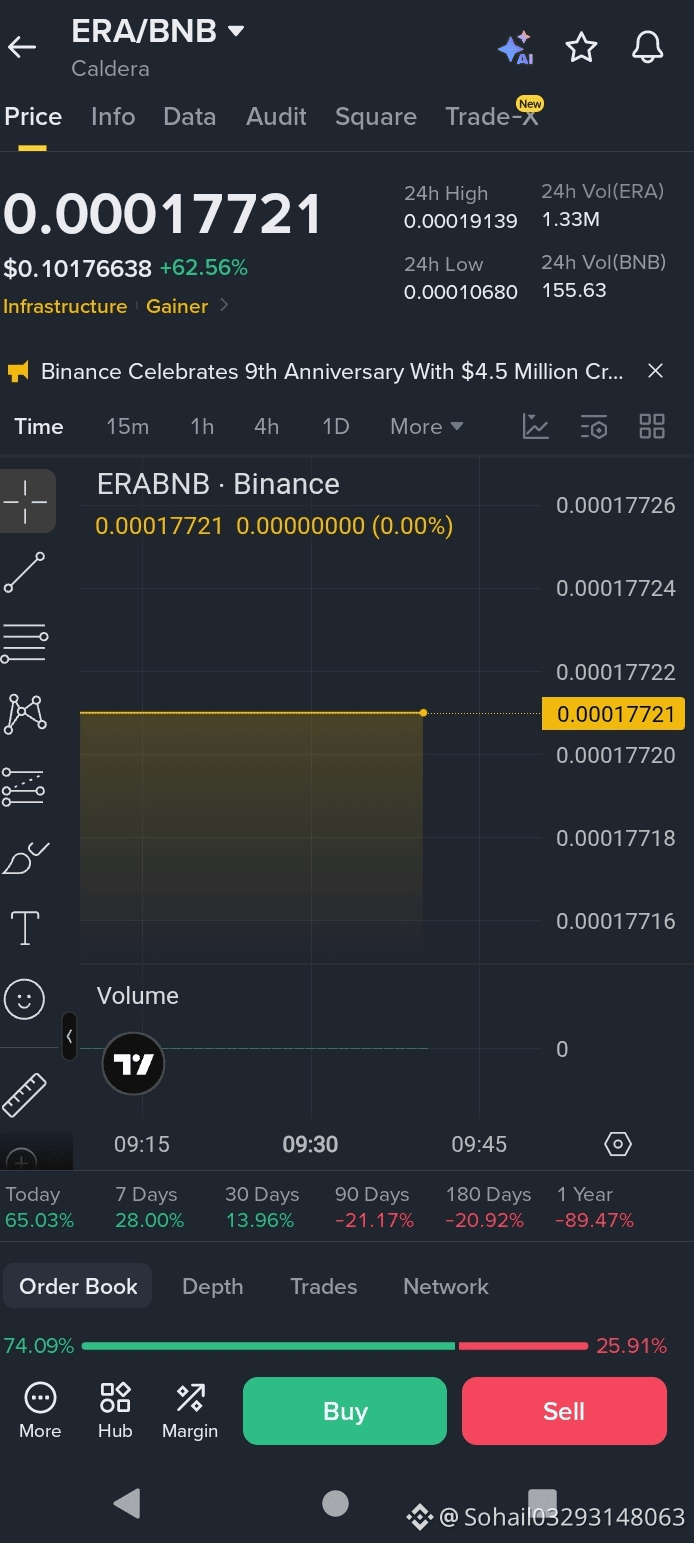
Le prix actuel de l’ERA est de 0.10403 U. Il a bondi de 67,09 % sur 24 heures. La fourchette intraday est de 0,05990–0,10586. Le volume de trading quotidien a dépassé 672 millions USDT, et le secteur modulaire Layer-2 a vu des entrées agressives concentrées.
Après une longue période de consolidation en baisse lente, 0,05990 a formé un support solide avec un volume de rotation approfondi des positions (les mains changent). Avec des catalyseurs du secteur qui s’allument et attirent d’énormes capitaux, le prix a grimpé en ligne droite et a imprimé une rallye de type « double ». À court terme, toutes les moyennes mobiles sont alignées de manière haussière ; le MACD a observé un croisement doré fortement accru (expansion du volume), et la tendance de rebond est solidement établie.
1. Zone d’accumulation pour acheter les replis
1) Entrée sur pullback à court terme : 0.07929–0.08466 (support EMA sur 7 jours et court terme)
2) Zone d’ajout après un retracement plus profond : 0.06642–0.07057 (support clé : moyenne mobile sur 25 jours)
3) Stop-loss unifié : 0.05990. S’il repasse en dessous du plus bas précédent, la thèse de retournement échoue.
2. Objectifs de take-profit par lots
1) Premier take-profit : 0.10586, le plus haut intraday. Si ce niveau est touché, réduisez l’exposition de moitié et verrouillez les gains.
2) Deuxième résistance : 0.10816. Si le prix franchit à la hausse avec un volume solide, vous pouvez conserver une petite portion ; si la progression marque le pas et qu’il traîne, clôturez directement la position.
Approche de trading
ERA est un actif central de type Layer-2 modulaire. Le sentiment à court terme est extrêmement chaud, mais la hausse quotidienne est massive, et la pression vendeuse près des plus hauts continue de s’accumuler. Ne poursuivez pas. Attendez un pullback pour acheter sur les supports des moyennes mobiles. Les altcoins à faible capitalisation oscillent très violemment : entrez rapidement et sortez rapidement. Gardez la taille de position dans 10% $ERA
#KOSPINasdaqCorrelationNearsTwoYearHigh
#FootballSeason2026
#SolvBTCExploitedAfterDeployerKeyLeak
#GrayscaleFilesS-1ForSpotWorldcoinETF
@Square-Creator-0c6042639c945 @Square-Creator-91fe4080fca2
$ERA
#ERABNB ultra-deep drawdown double-bull candle surge, analyse de graphique + niveaux d’entrée actionnables|#内容挖矿
Le prix actuel de l’ERA est de 0.10403 U. Il a bondi de 67,09 % sur 24 heures. La fourchette intraday est de 0,05990–0,10586. Le volume de trading quotidien a dépassé 672 millions USDT, et le secteur modulaire Layer-2 a vu des entrées agressives concentrées.
Après une longue période de consolidation en baisse lente, 0,05990 a formé un support solide avec un volume de rotation approfondi des positions (les mains changent). Avec des catalyseurs du secteur qui s’allument et attirent d’énormes capitaux, le prix a grimpé en ligne droite et a imprimé une rallye de type « double ». À court terme, toutes les moyennes mobiles sont alignées de manière haussière ; le MACD a observé un croisement doré fortement accru (expansion du volume), et la tendance de rebond est solidement établie.
1. Zone d’accumulation pour acheter les replis
1) Entrée sur pullback à court terme : 0.07929–0.08466 (support EMA sur 7 jours et court terme)
2) Zone d’ajout après un retracement plus profond : 0.06642–0.07057 (support clé : moyenne mobile sur 25 jours)
3) Stop-loss unifié : 0.05990. S’il repasse en dessous du plus bas précédent, la thèse de retournement échoue.
2. Objectifs de take-profit par lots
1) Premier take-profit : 0.10586, le plus haut intraday. Si ce niveau est touché, réduisez l’exposition de moitié et verrouillez les gains.
2) Deuxième résistance : 0.10816. Si le prix franchit à la hausse avec un volume solide, vous pouvez conserver une petite portion ; si la progression marque le pas et qu’il traîne, clôturez directement la position.
Approche de trading
ERA est un actif central de type Layer-2 modulaire. Le sentiment à court terme est extrêmement chaud, mais la hausse quotidienne est massive, et la pression vendeuse près des plus hauts continue de s’accumuler. Ne poursuivez pas. Attendez un pullback pour acheter sur les supports des moyennes mobiles. Les altcoins à faible capitalisation oscillent très violemment : entrez rapidement et sortez rapidement. Gardez la taille de position dans 10% $ERA
#KOSPINasdaqCorrelationNearsTwoYearHigh
#FootballSeason2026
#SolvBTCExploitedAfterDeployerKeyLeak
#GrayscaleFilesS-1ForSpotWorldcoinETF
@ERA_ @___Era
#ERABNB ultra-deep drawdown double-bull candle surge, analyse de graphique + niveaux d’entrée actionnables|#内容挖矿
Le prix actuel de l’ERA est de 0.10403 U. Il a bondi de 67,09 % sur 24 heures. La fourchette intraday est de 0,05990–0,10586. Le volume de trading quotidien a dépassé 672 millions USDT, et le secteur modulaire Layer-2 a vu des entrées agressives concentrées.
Après une longue période de consolidation en baisse lente, 0,05990 a formé un support solide avec un volume de rotation approfondi des positions (les mains changent). Avec des catalyseurs du secteur qui s’allument et attirent d’énormes capitaux, le prix a grimpé en ligne droite et a imprimé une rallye de type « double ». À court terme, toutes les moyennes mobiles sont alignées de manière haussière ; le MACD a observé un croisement doré fortement accru (expansion du volume), et la tendance de rebond est solidement établie.
1. Zone d’accumulation pour acheter les replis
1) Entrée sur pullback à court terme : 0.07929–0.08466 (support EMA sur 7 jours et court terme)
2) Zone d’ajout après un retracement plus profond : 0.06642–0.07057 (support clé : moyenne mobile sur 25 jours)
3) Stop-loss unifié : 0.05990. S’il repasse en dessous du plus bas précédent, la thèse de retournement échoue.
2. Objectifs de take-profit par lots
1) Premier take-profit : 0.10586, le plus haut intraday. Si ce niveau est touché, réduisez l’exposition de moitié et verrouillez les gains.
2) Deuxième résistance : 0.10816. Si le prix franchit à la hausse avec un volume solide, vous pouvez conserver une petite portion ; si la progression marque le pas et qu’il traîne, clôturez directement la position.
Approche de trading
ERA est un actif central de type Layer-2 modulaire. Le sentiment à court terme est extrêmement chaud, mais la hausse quotidienne est massive, et la pression vendeuse près des plus hauts continue de s’accumuler. Ne poursuivez pas. Attendez un pullback pour acheter sur les supports des moyennes mobiles. Les altcoins à faible capitalisation oscillent très violemment : entrez rapidement et sortez rapidement. Gardez la taille de position dans 10% $ERA
#KOSPINasdaqCorrelationNearsTwoYearHigh
#FootballSeason2026
#SolvBTCExploitedAfterDeployerKeyLeak
#GrayscaleFilesS-1ForSpotWorldcoinETF
@ERA_ @___Era
1
95
·
--
Haussier
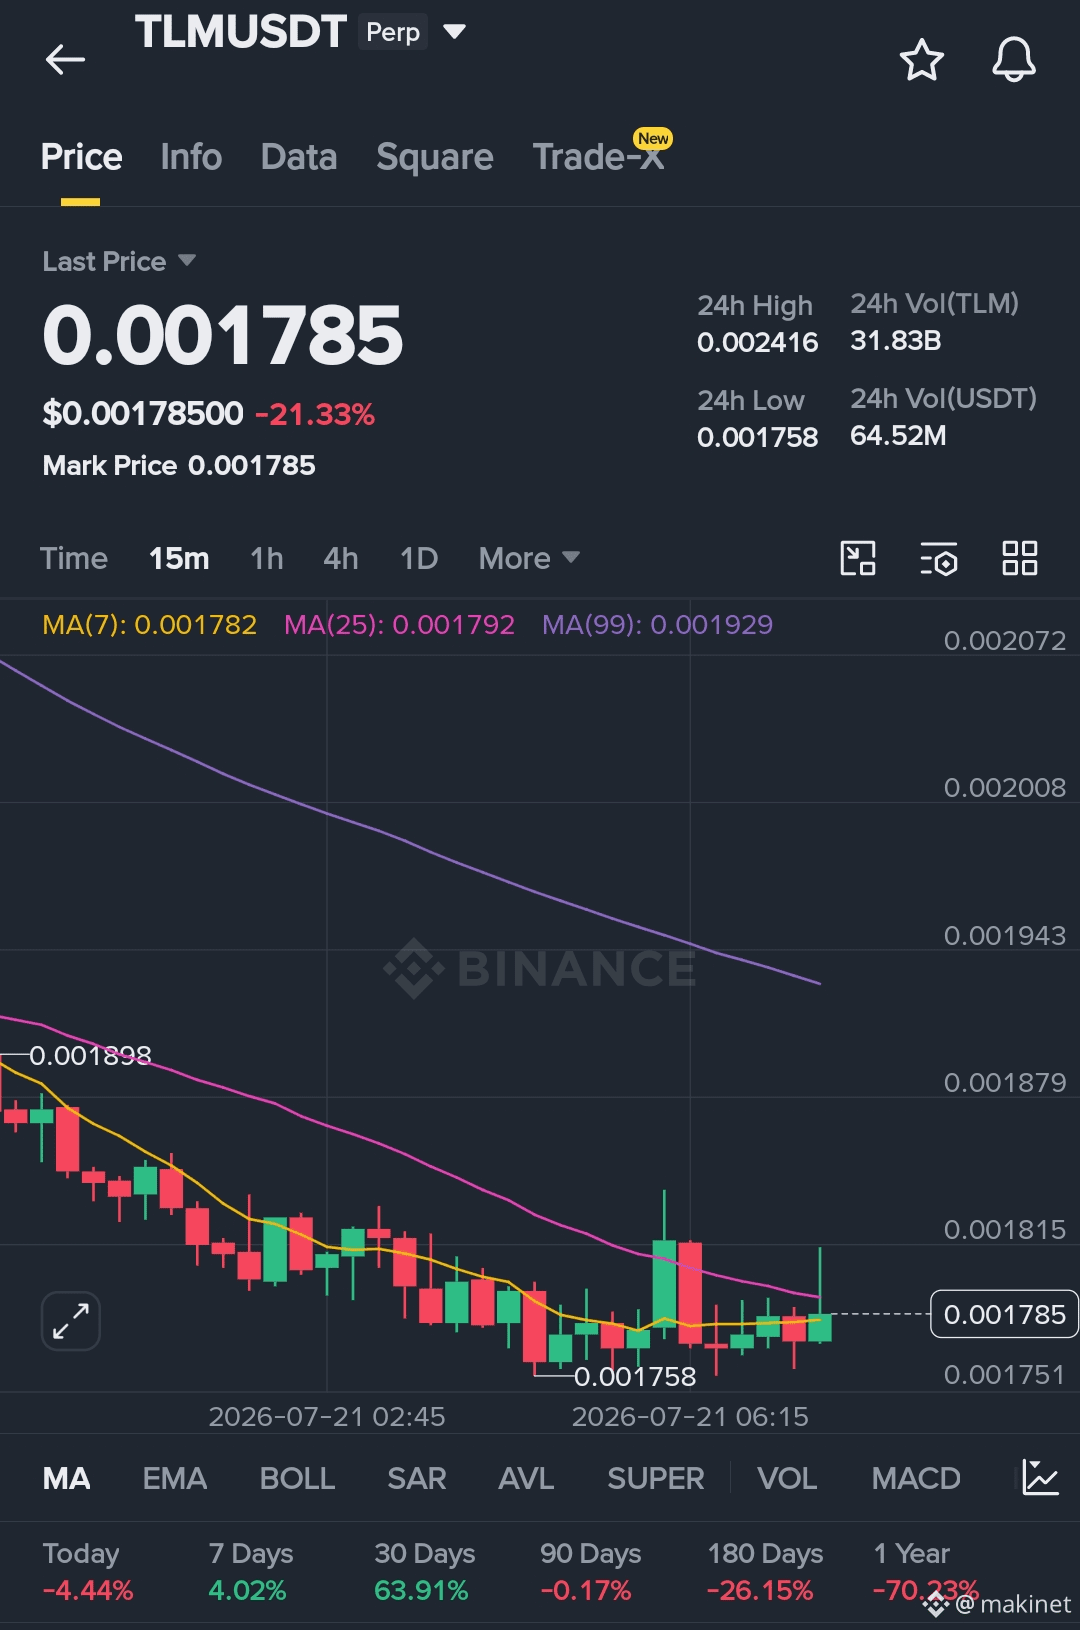
$TLM LONG
Zone d’entrée : 0,001735 – 0,001779
Objectifs :
TP1 : 0,001853
TP2 : 0,001930
Stop Loss : 0,001666
Trade ici 👇
{future}(TLMUSDT)
#Write2Earn #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #KOSPINasdaqCorrelationNearsTwoYearHigh #FootballSeason2026
$TLM LONG
Zone d’entrée : 0,001735 – 0,001779
Objectifs :
TP1 : 0,001853
TP2 : 0,001930
Stop Loss : 0,001666
Trade ici 👇
#Write2Earn #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #KOSPINasdaqCorrelationNearsTwoYearHigh #FootballSeason2026
Zone d’entrée : 0,001735 – 0,001779
Objectifs :
TP1 : 0,001853
TP2 : 0,001930
Stop Loss : 0,001666
Trade ici 👇
#Write2Earn #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #KOSPINasdaqCorrelationNearsTwoYearHigh #FootballSeason2026
108
·
--
Haussier
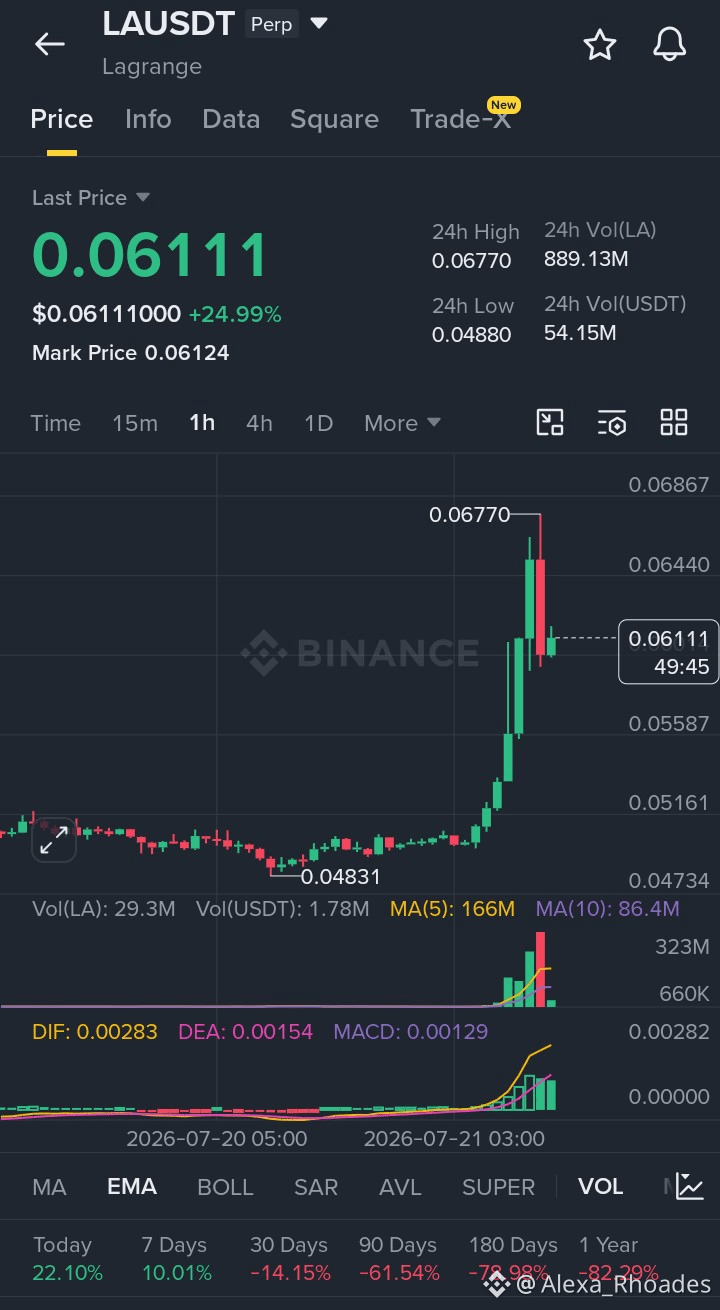
$LA
LA a livré une cassure à volume élevé et consolide désormais après un mouvement impulsif agressif. Le momentum reste fermement haussier, les acheteurs défendant les niveaux plus élevés. Une tenue réussie au-dessus du support maintient le setup de continuation intact.
EP : 0.06080 – 0.06130
TP : 0.06450 | 0.06680 | 0.06950
SL : 0.05850
La tendance reste forte, mais des entrées disciplinées près du support offrent le meilleur ratio risque/rendement. Faites en sorte que le prix confirme avant de vous positionner davantage.
$LA
{future}(LAUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak #TrumpAgreesToCryptoBillEthicsProvision
$LA
LA a livré une cassure à volume élevé et consolide désormais après un mouvement impulsif agressif. Le momentum reste fermement haussier, les acheteurs défendant les niveaux plus élevés. Une tenue réussie au-dessus du support maintient le setup de continuation intact.
EP : 0.06080 – 0.06130
TP : 0.06450 | 0.06680 | 0.06950
SL : 0.05850
La tendance reste forte, mais des entrées disciplinées près du support offrent le meilleur ratio risque/rendement. Faites en sorte que le prix confirme avant de vous positionner davantage.
$LA
#SolvBTCExploitedAfterDeployerKeyLeak #TrumpAgreesToCryptoBillEthicsProvision
LA a livré une cassure à volume élevé et consolide désormais après un mouvement impulsif agressif. Le momentum reste fermement haussier, les acheteurs défendant les niveaux plus élevés. Une tenue réussie au-dessus du support maintient le setup de continuation intact.
EP : 0.06080 – 0.06130
TP : 0.06450 | 0.06680 | 0.06950
SL : 0.05850
La tendance reste forte, mais des entrées disciplinées près du support offrent le meilleur ratio risque/rendement. Faites en sorte que le prix confirme avant de vous positionner davantage.
$LA
#SolvBTCExploitedAfterDeployerKeyLeak #TrumpAgreesToCryptoBillEthicsProvision
206
·
--
Haussier
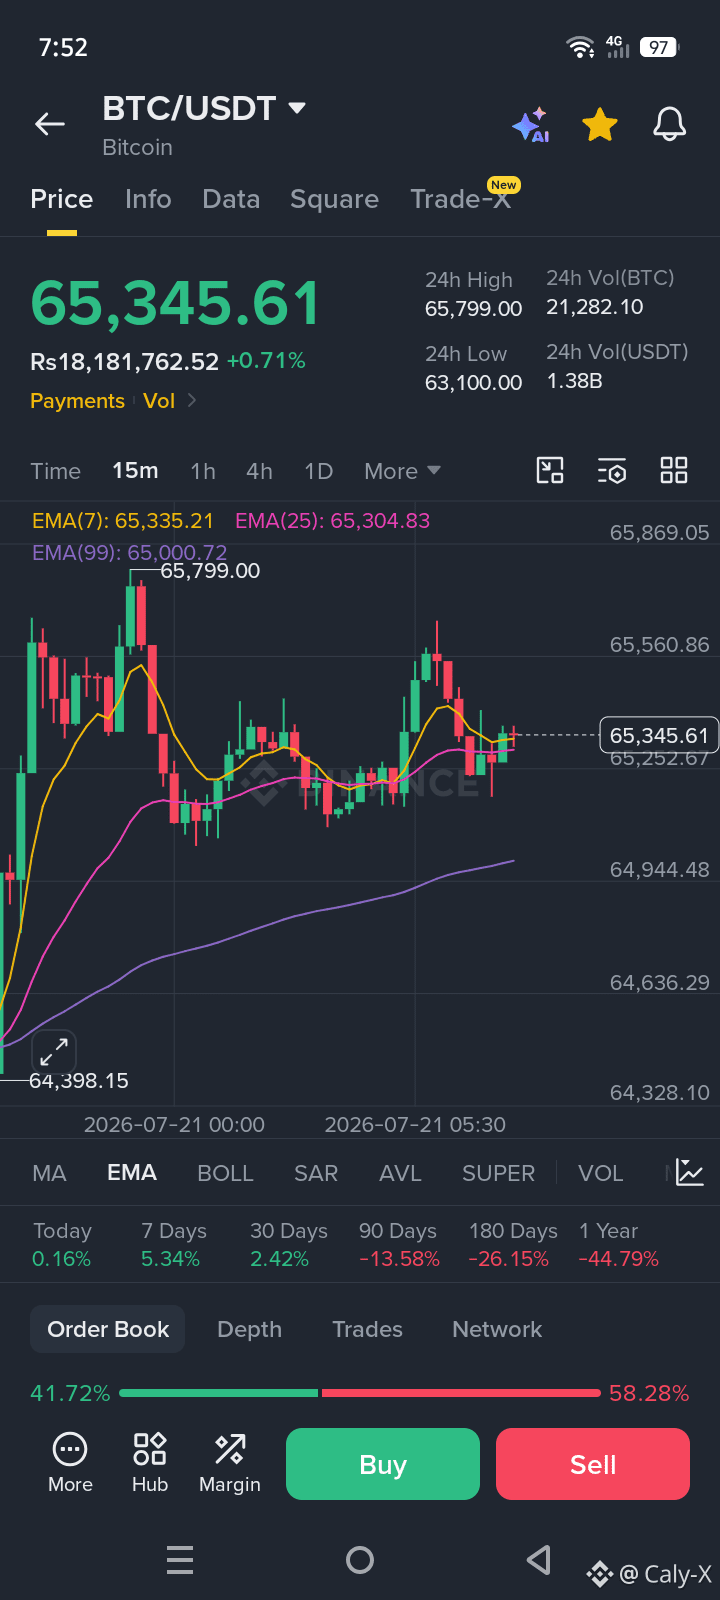
$BTC /ALERTE LONG USDT 🚨
Le Bitcoin se maintient au-dessus d’EMA clés et l’élan s’intensifie. Une cassure pourrait déclencher la prochaine étape à la hausse. Restez attentifs et gérez votre risque.
🟢 Achat : 65 300 - 65 380
🎯 TP1 : 65 560
🎯 TP2 : 65 800
🎯 TP3 : 66 200
🛑 SL : $BTC
{future}(BTCUSDT)
#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
$BTC /ALERTE LONG USDT 🚨
Le Bitcoin se maintient au-dessus d’EMA clés et l’élan s’intensifie. Une cassure pourrait déclencher la prochaine étape à la hausse. Restez attentifs et gérez votre risque.
🟢 Achat : 65 300 - 65 380
🎯 TP1 : 65 560
🎯 TP2 : 65 800
🎯 TP3 : 66 200
🛑 SL : $BTC
#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
Le Bitcoin se maintient au-dessus d’EMA clés et l’élan s’intensifie. Une cassure pourrait déclencher la prochaine étape à la hausse. Restez attentifs et gérez votre risque.
🟢 Achat : 65 300 - 65 380
🎯 TP1 : 65 560
🎯 TP2 : 65 800
🎯 TP3 : 66 200
🛑 SL : $BTC
#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
63
·
--
Haussier
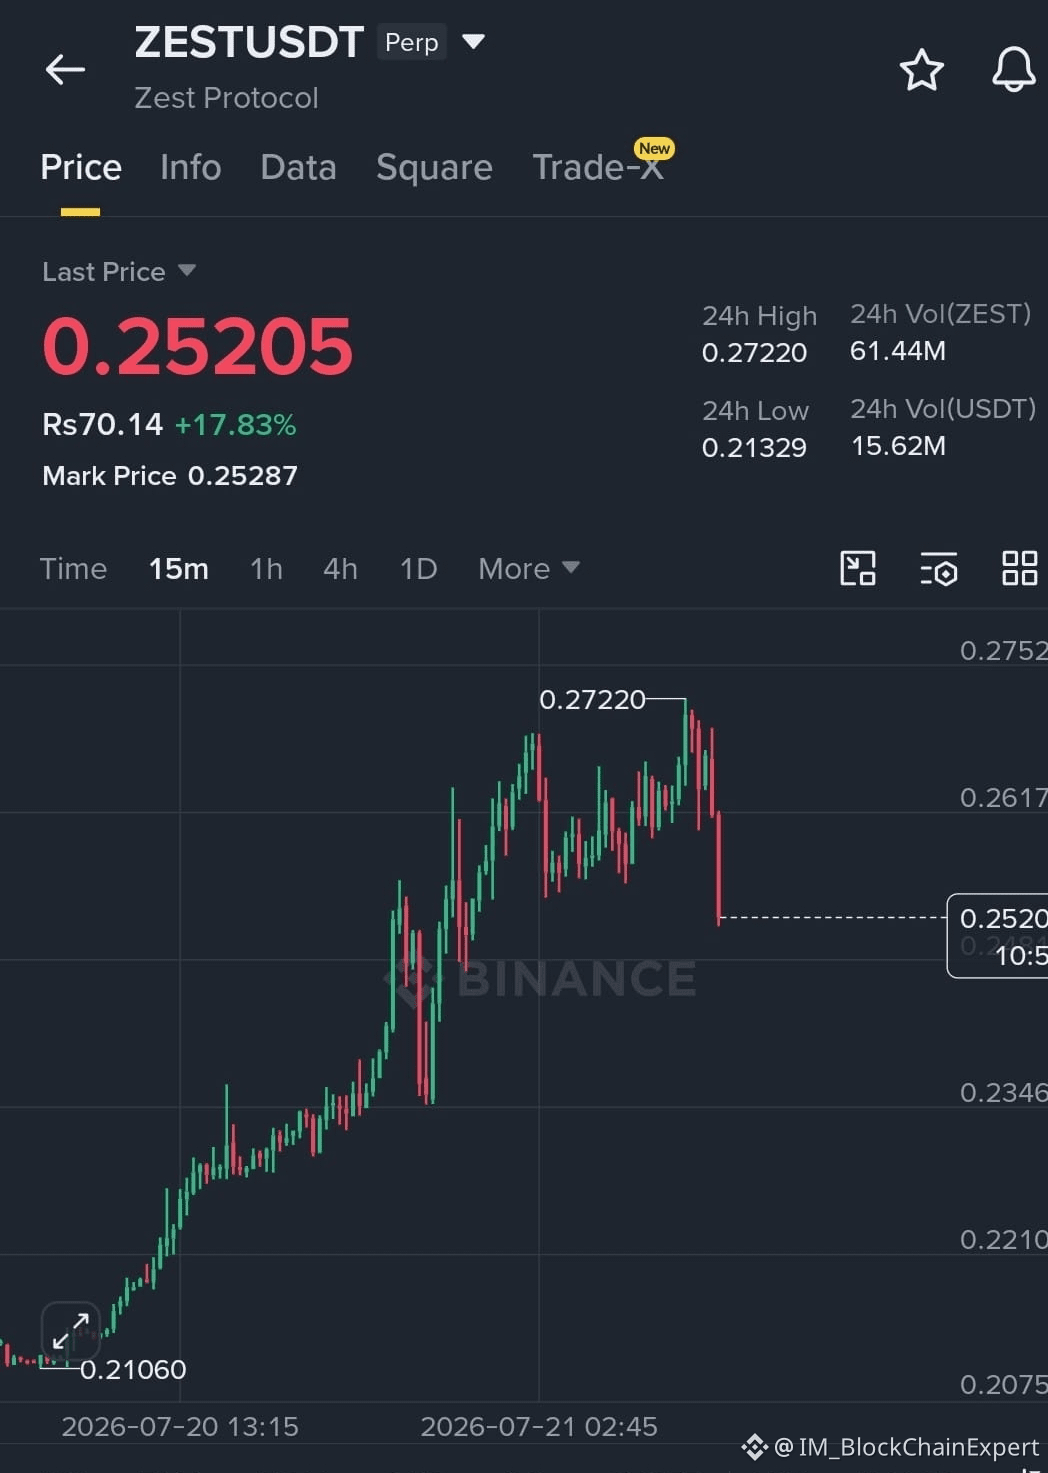
🌅 Bonjour les traders ! 😎📉
Jetez un coup d’œil à $ZEST 👀🔥
La chute a commencé ! 📉🚨🐻
Restez vigilant et tradez judicieusement ! ⚡💰
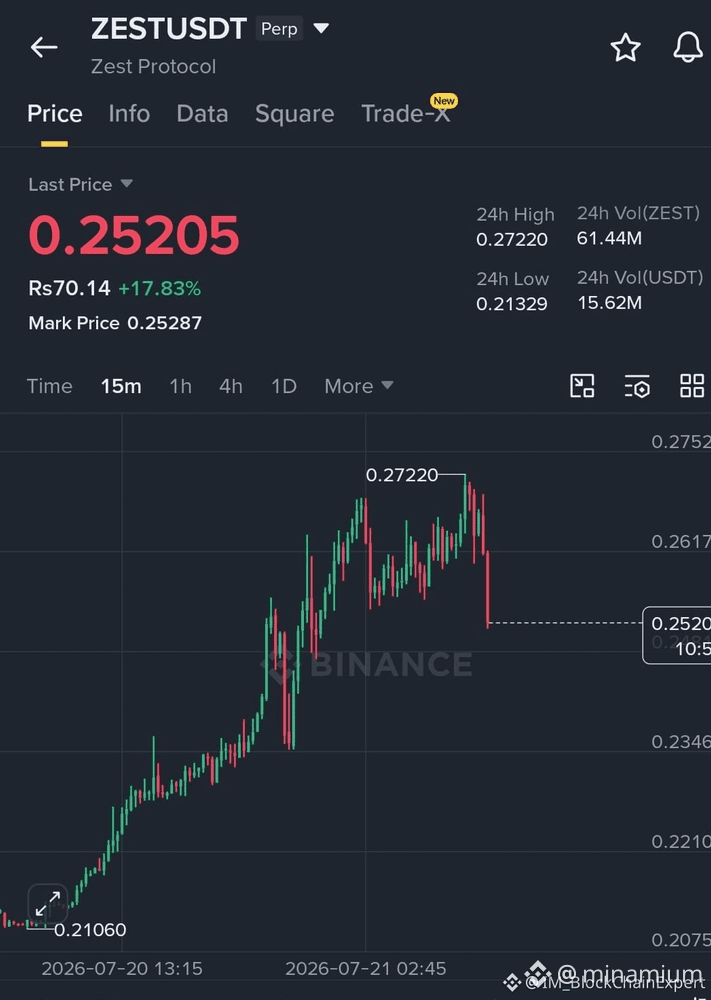
$ZEST
{future}(ZESTUSDT)
USDT Perp
💲 Prix : 0.24808
📈 Variation 24H : +16.26% 🚀#SolvBTCExploitedAfterDeployerKeyLeak Bitcoin reprend 65 000 $
🌅 Bonjour les traders ! 😎📉
Jetez un coup d’œil à $ZEST 👀🔥
La chute a commencé ! 📉🚨🐻
Restez vigilant et tradez judicieusement ! ⚡💰
$ZEST
USDT Perp
💲 Prix : 0.24808
📈 Variation 24H : +16.26% 🚀#SolvBTCExploitedAfterDeployerKeyLeak Bitcoin reprend 65 000 $
Jetez un coup d’œil à $ZEST 👀🔥
La chute a commencé ! 📉🚨🐻
Restez vigilant et tradez judicieusement ! ⚡💰
$ZEST
USDT Perp
💲 Prix : 0.24808
📈 Variation 24H : +16.26% 🚀#SolvBTCExploitedAfterDeployerKeyLeak Bitcoin reprend 65 000 $
31
·
--
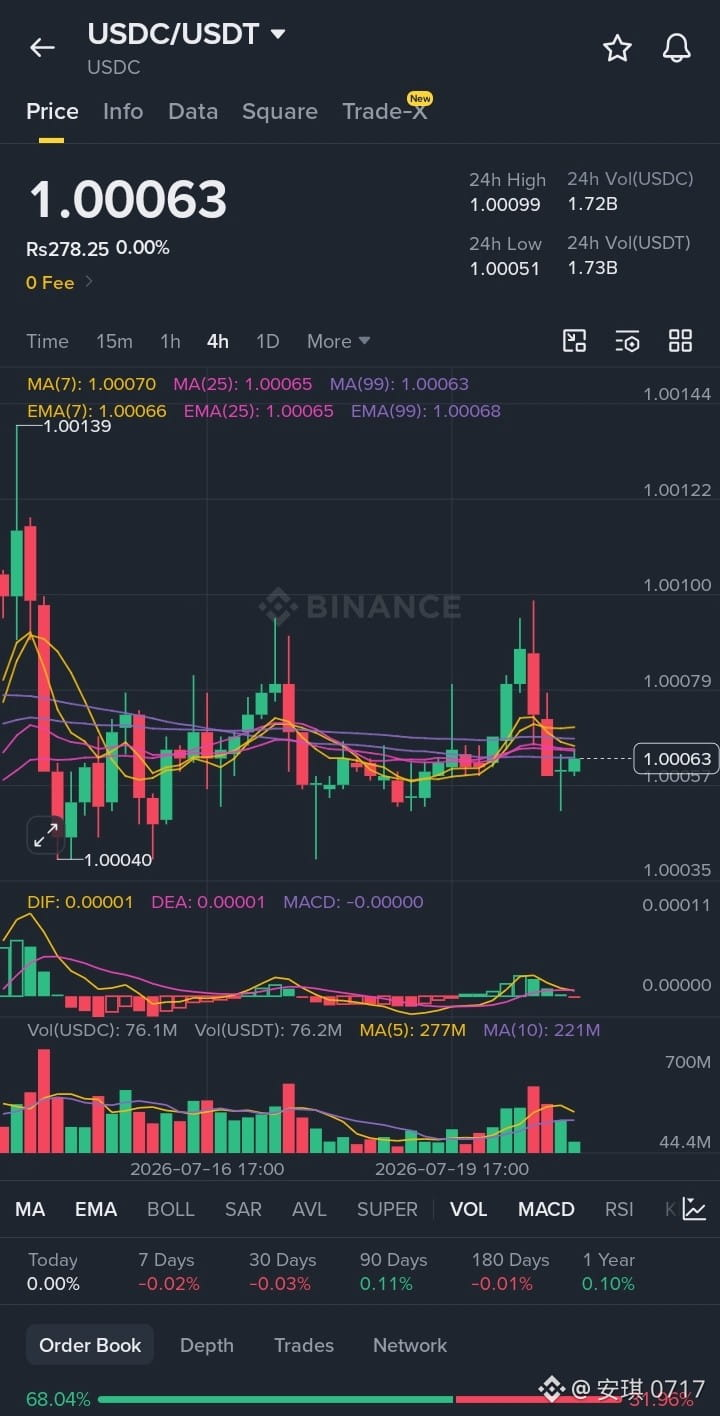
OMG 😳🔥 USDC – MONNAIE STABLE À 1,000063 – PETIT SAUT !
J’ai négocié ce 1,0000 sur une plage de 1,0008 à 30 reprises – ennuyeux mais régulier. De l’argent gratuit si vous tradez en volume !
📈 LONG $USDC
✅ Entrée : 1,00006 – 1,00008
🛑 SL : 0,99980
🏆 TP 1 : 1,00030
🏆 TP 2 : 1,00050
🏆 TP 3 : 1,00070
#KoreanTradersCutLeverageToThreeMonthLow #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak $EPIC $ON
OMG 😳🔥 USDC – MONNAIE STABLE À 1,000063 – PETIT SAUT !
J’ai négocié ce 1,0000 sur une plage de 1,0008 à 30 reprises – ennuyeux mais régulier. De l’argent gratuit si vous tradez en volume !
📈 LONG $USDC
✅ Entrée : 1,00006 – 1,00008
🛑 SL : 0,99980
🏆 TP 1 : 1,00030
🏆 TP 2 : 1,00050
🏆 TP 3 : 1,00070
#KoreanTradersCutLeverageToThreeMonthLow #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak $EPIC $ON
J’ai négocié ce 1,0000 sur une plage de 1,0008 à 30 reprises – ennuyeux mais régulier. De l’argent gratuit si vous tradez en volume !
📈 LONG $USDC
✅ Entrée : 1,00006 – 1,00008
🛑 SL : 0,99980
🏆 TP 1 : 1,00030
🏆 TP 2 : 1,00050
🏆 TP 3 : 1,00070
#KoreanTradersCutLeverageToThreeMonthLow #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak $EPIC $ON
83
·
--
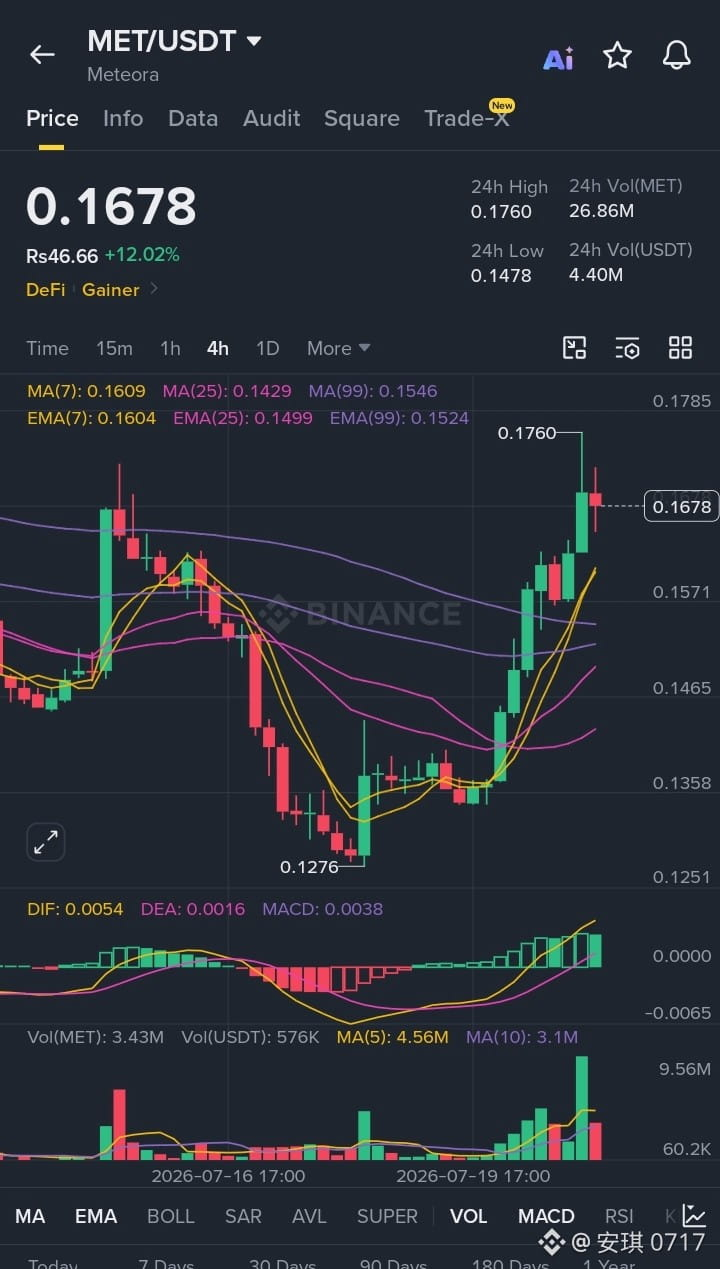
OMG 😳🔥 MET – DÉFI GAINER +12% À 0.1678 – FORTE CONFIGURATION MACD !
Vous avez manqué le run 0.147 – le MACD reste haussier, ne manquez pas cette continuation !
📈 LONG $MET
✅ Entrée : 0.16779 – 0.16781
🛑 SL : 0.1600
🟢 TP 1 : 0.1730
🟡 TP 2 : 0.1760
🔴 TP 3 : 0.1790
#GrayscaleFilesS-1ForSpotWorldcoinETF #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #zec $ERA $HEMI
OMG 😳🔥 MET – DÉFI GAINER +12% À 0.1678 – FORTE CONFIGURATION MACD !
Vous avez manqué le run 0.147 – le MACD reste haussier, ne manquez pas cette continuation !
📈 LONG $MET
✅ Entrée : 0.16779 – 0.16781
🛑 SL : 0.1600
🟢 TP 1 : 0.1730
🟡 TP 2 : 0.1760
🔴 TP 3 : 0.1790
#GrayscaleFilesS-1ForSpotWorldcoinETF #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #zec $ERA $HEMI
Vous avez manqué le run 0.147 – le MACD reste haussier, ne manquez pas cette continuation !
📈 LONG $MET
✅ Entrée : 0.16779 – 0.16781
🛑 SL : 0.1600
🟢 TP 1 : 0.1730
🟡 TP 2 : 0.1760
🔴 TP 3 : 0.1790
#GrayscaleFilesS-1ForSpotWorldcoinETF #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #zec $ERA $HEMI
10
·
--
Haussier
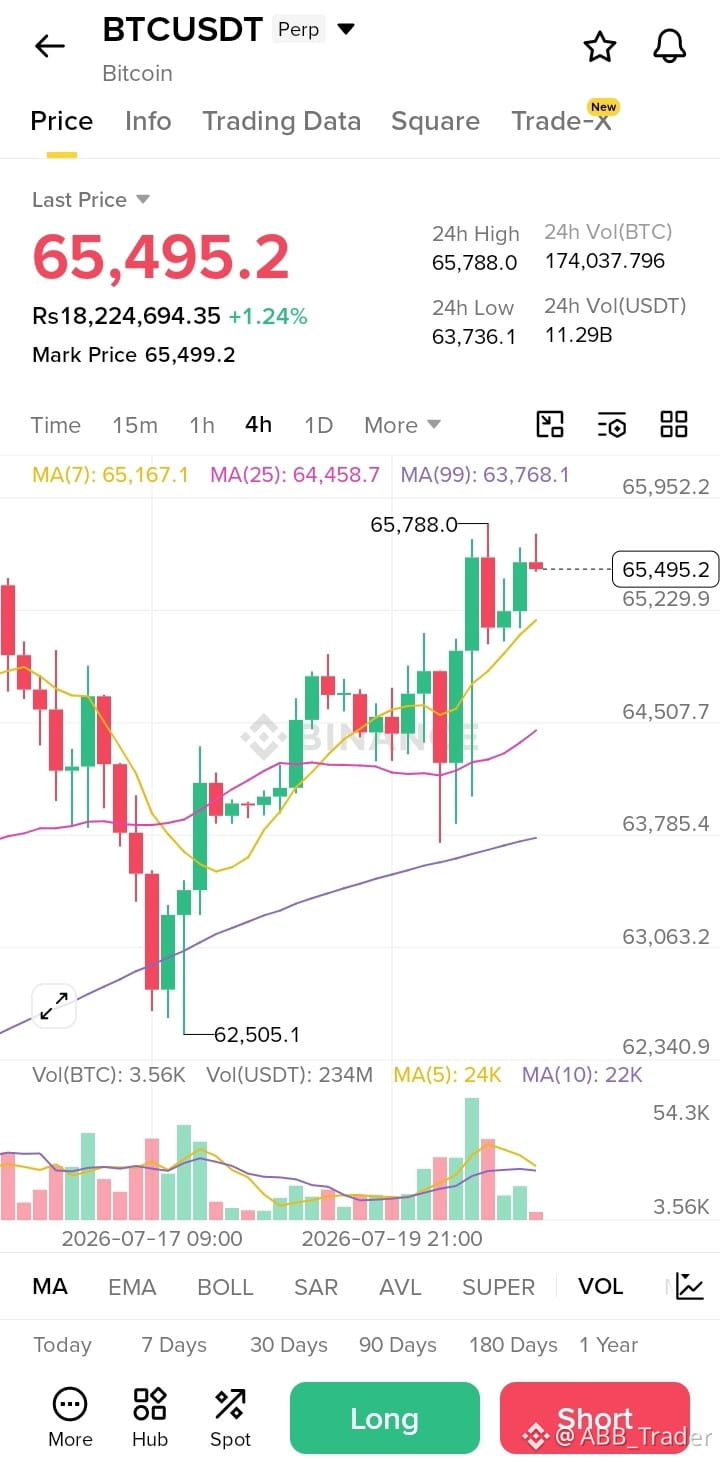
#BitcoinReprendUnSommetD’UnMois$65700PuisRecul
$BTC USDT - Configuration Trade LONG
{spot}(BTCUSDT)
🟢 SCÉNARIO LONG
Entrée : 65213.0 – 65398.4
SL : 64563.8
TP : 65862.2 / 66233.1 / 66789.6
BitcoinReprend$65K#AsianStocksRiseOnChipmakerRebound #SolvBTCExploitedAfterDeployerKeyLeak
#BitcoinReprendUnSommetD’UnMois$65700PuisRecul
$BTC USDT - Configuration Trade LONG
🟢 SCÉNARIO LONG
Entrée : 65213.0 – 65398.4
SL : 64563.8
TP : 65862.2 / 66233.1 / 66789.6
BitcoinReprend$65K#AsianStocksRiseOnChipmakerRebound #SolvBTCExploitedAfterDeployerKeyLeak
$BTC USDT - Configuration Trade LONG
🟢 SCÉNARIO LONG
Entrée : 65213.0 – 65398.4
SL : 64563.8
TP : 65862.2 / 66233.1 / 66789.6
BitcoinReprend$65K#AsianStocksRiseOnChipmakerRebound #SolvBTCExploitedAfterDeployerKeyLeak
78
·
--
$ONDO/USDT – LONG
Entrée : 0.3624 – 0.3634
SL : 0.3514
TP1 : 0.3715
TP2 : 0.3772
TP3 : 0.3859
L’élan se renforce sur les périodes inférieures, ce qui en fait une configuration de scalping long attrayante malgré la tendance quotidienne neutre. Surveillez un léger refroidissement de l’RSI avant d’entrer afin d’améliorer le ratio risque-rendement.
Question : Cassure imminente, ou un autre faux départ ? $ONDO
{spot}(ONDOUSDT)
Bitcoin reprend 65 000 $Bitcoin atteint un plus haut d’un mois 65 700 $ puis corrige#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF Nvidia publie 81,6 Md$ de revenus trimestriels#SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
$ONDO /USDT – LONG
Entrée : 0.3624 – 0.3634
SL : 0.3514
TP1 : 0.3715
TP2 : 0.3772
TP3 : 0.3859
L’élan se renforce sur les périodes inférieures, ce qui en fait une configuration de scalping long attrayante malgré la tendance quotidienne neutre. Surveillez un léger refroidissement de l’RSI avant d’entrer afin d’améliorer le ratio risque-rendement.
Question : Cassure imminente, ou un autre faux départ ? $ONDO
Bitcoin reprend 65 000 $Bitcoin atteint un plus haut d’un mois 65 700 $ puis corrige#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF Nvidia publie 81,6 Md$ de revenus trimestriels#SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
Entrée : 0.3624 – 0.3634
SL : 0.3514
TP1 : 0.3715
TP2 : 0.3772
TP3 : 0.3859
L’élan se renforce sur les périodes inférieures, ce qui en fait une configuration de scalping long attrayante malgré la tendance quotidienne neutre. Surveillez un léger refroidissement de l’RSI avant d’entrer afin d’améliorer le ratio risque-rendement.
Question : Cassure imminente, ou un autre faux départ ? $ONDO
Bitcoin reprend 65 000 $Bitcoin atteint un plus haut d’un mois 65 700 $ puis corrige#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF Nvidia publie 81,6 Md$ de revenus trimestriels#SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
1
132
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
1.6M vues
6,916 mentions
2
#ZcashRises6%
68,487 vues
729 mentions
3
#XRPSinks10%
44,463 vues
481 mentions
4
#BitcoinETFsShed$450M
8,430 vues
101 mentions
5
#CircleOpensArcMainnet
20,008 vues
310 mentions
6
#ZcashHoldersBackNU7Upgrade
32,836 vues
473 mentions
7
#MSTRTradingVolumeSurpassesMorganStanley
29,757 vues
619 mentions
8
#BitcoinFalls4%
59,967 vues
966 mentions
9
#SKHynixInTalksToMakeMemoryChipsInUS
22,902 vues
373 mentions
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
6,442 vues
62 mentions