

#segurancadigital
segurancadigital
25,389 vues
77 mentions
Populaire
Récents
·
--
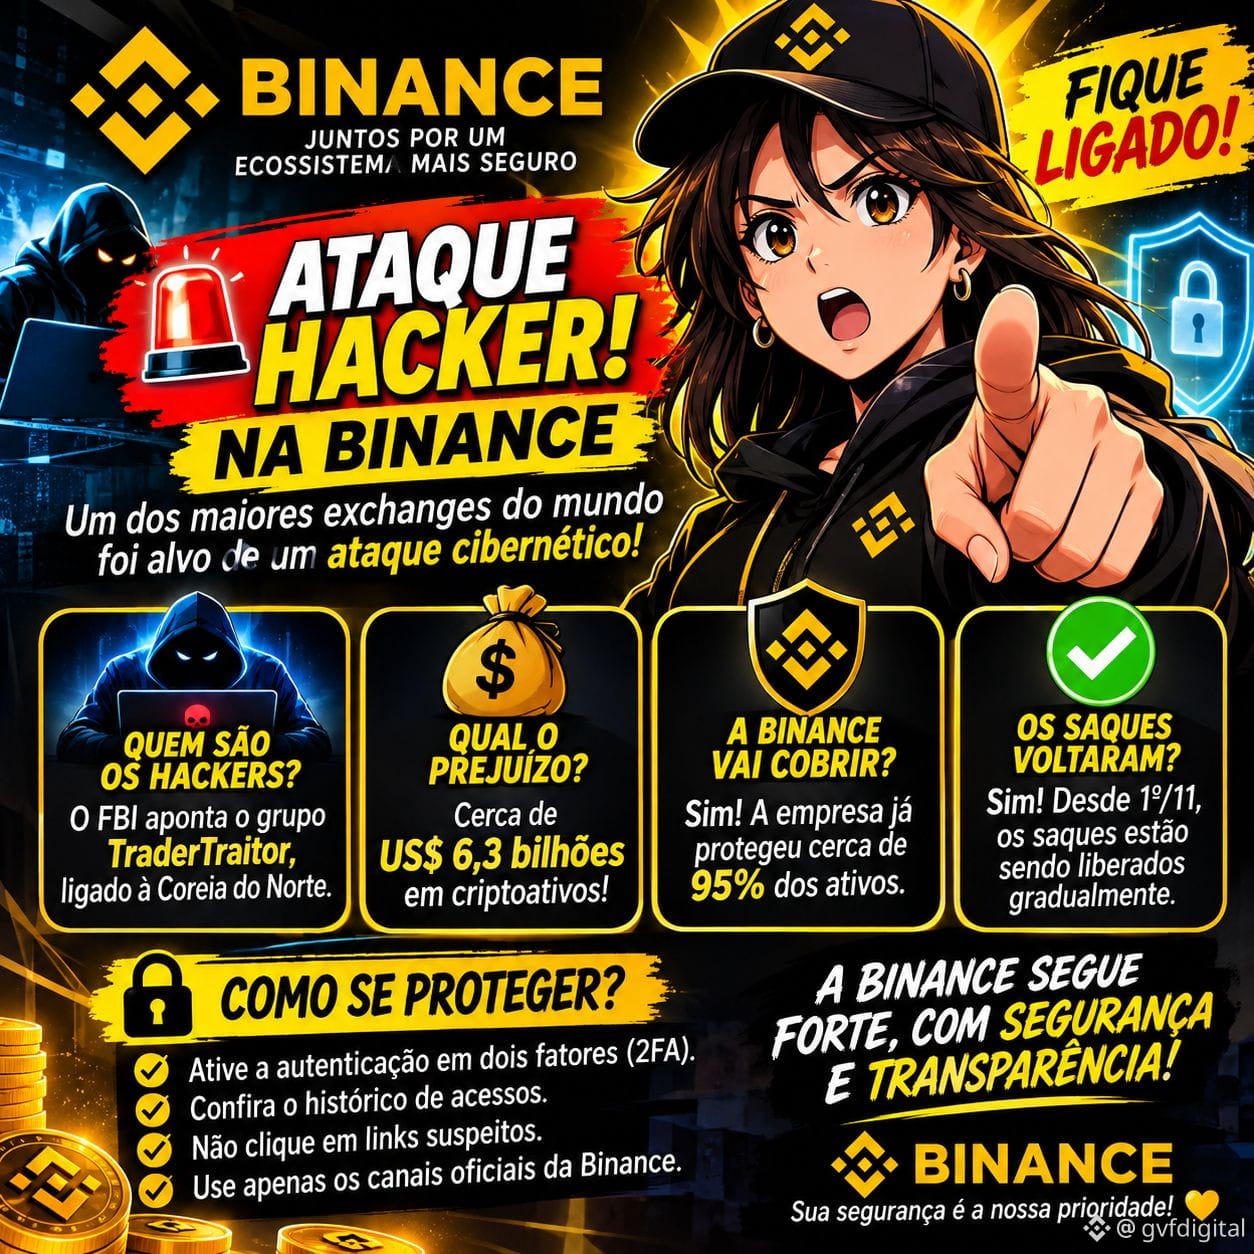
🚨 MÉGA CYBERATTAQUE CHEZ BINANCE : US$ 6,3 MILLIARDS VOLÉS ! 😱
Le marché des cryptomonnaies a été secoué par l’une des plus grandes cyberattaques de l’histoire !
🔥 Que s’est-il passé ?
Le 29 octobre 2026, des pirates ont dérobé environ US$ 6,3 milliards en cryptomonnaies dans des portefeuilles de Binance.
🕵️ Qui est derrière cette attaque ?
Le FBI a attribué l’attaque au groupe TraderTraitor, lié à la Corée du Nord.
🛡️ Et qu’en est-il des clients ?
Binance a annoncé qu’elle assumerait les pertes, sans transférer cette responsabilité aux utilisateurs. L’entreprise a déjà couvert environ 95 % du montant concerné.
💰 Et les retraits ?
Les retraits ont commencé à être débloqués progressivement le 1er novembre.
🔐 La grande leçon à retenir de cette attaque :
Dans le monde des cryptomonnaies, la sécurité n’est jamais de trop !
✅ Activez la 2FA.
✅ Protégez votre compte.
✅ Vérifiez vos accès.
✅ Méfiez-vous des liens suspects.
✅ Suivez uniquement les canaux officiels.
🚀 Le marché des cryptomonnaies a besoin d’innovation, mais aussi de sécurité et de transparence !
💬 Et vous, après cette attaque, faites-vous toujours confiance aux plateformes d’échange centralisées ?
#Binance #CyberSecurity #SegurancaDigital #hackers #CryptoNews
🚨 MÉGA CYBERATTAQUE CHEZ BINANCE : US$ 6,3 MILLIARDS VOLÉS ! 😱
Le marché des cryptomonnaies a été secoué par l’une des plus grandes cyberattaques de l’histoire !
🔥 Que s’est-il passé ?
Le 29 octobre 2026, des pirates ont dérobé environ US$ 6,3 milliards en cryptomonnaies dans des portefeuilles de Binance.
🕵️ Qui est derrière cette attaque ?
Le FBI a attribué l’attaque au groupe TraderTraitor, lié à la Corée du Nord.
🛡️ Et qu’en est-il des clients ?
Binance a annoncé qu’elle assumerait les pertes, sans transférer cette responsabilité aux utilisateurs. L’entreprise a déjà couvert environ 95 % du montant concerné.
💰 Et les retraits ?
Les retraits ont commencé à être débloqués progressivement le 1er novembre.
🔐 La grande leçon à retenir de cette attaque :
Dans le monde des cryptomonnaies, la sécurité n’est jamais de trop !
✅ Activez la 2FA.
✅ Protégez votre compte.
✅ Vérifiez vos accès.
✅ Méfiez-vous des liens suspects.
✅ Suivez uniquement les canaux officiels.
🚀 Le marché des cryptomonnaies a besoin d’innovation, mais aussi de sécurité et de transparence !
💬 Et vous, après cette attaque, faites-vous toujours confiance aux plateformes d’échange centralisées ?
#Binance #CyberSecurity #SegurancaDigital #hackers #CryptoNews
Le marché des cryptomonnaies a été secoué par l’une des plus grandes cyberattaques de l’histoire !
🔥 Que s’est-il passé ?
Le 29 octobre 2026, des pirates ont dérobé environ US$ 6,3 milliards en cryptomonnaies dans des portefeuilles de Binance.
🕵️ Qui est derrière cette attaque ?
Le FBI a attribué l’attaque au groupe TraderTraitor, lié à la Corée du Nord.
🛡️ Et qu’en est-il des clients ?
Binance a annoncé qu’elle assumerait les pertes, sans transférer cette responsabilité aux utilisateurs. L’entreprise a déjà couvert environ 95 % du montant concerné.
💰 Et les retraits ?
Les retraits ont commencé à être débloqués progressivement le 1er novembre.
🔐 La grande leçon à retenir de cette attaque :
Dans le monde des cryptomonnaies, la sécurité n’est jamais de trop !
✅ Activez la 2FA.
✅ Protégez votre compte.
✅ Vérifiez vos accès.
✅ Méfiez-vous des liens suspects.
✅ Suivez uniquement les canaux officiels.
🚀 Le marché des cryptomonnaies a besoin d’innovation, mais aussi de sécurité et de transparence !
💬 Et vous, après cette attaque, faites-vous toujours confiance aux plateformes d’échange centralisées ?
#Binance #CyberSecurity #SegurancaDigital #hackers #CryptoNews
Rima Trythall A5SH:
A Binance pediu-me, hoje (1/novembro/2026), autorização de 3 fatores, inclusive verificação facial.
1
1
488
·
--
Voir la traduction
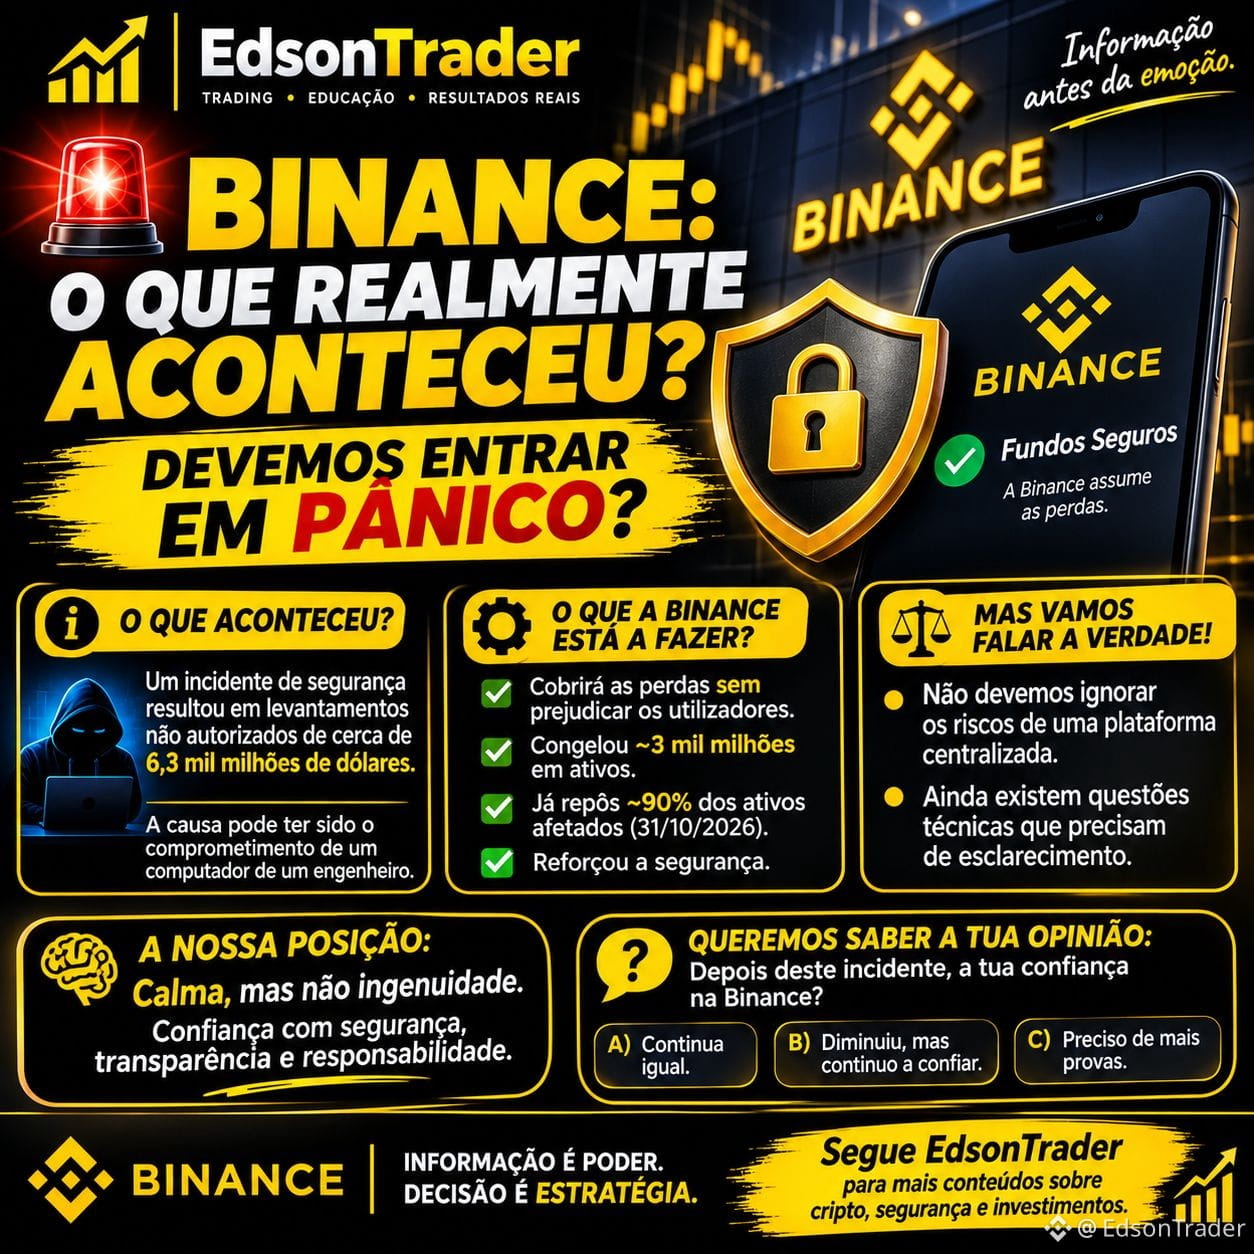
🚨 BINANCE: O QUE REALMENTE ACONTECEU? DEVEMOS ENTRAR EM PÂNICO?
Nos últimos dias, a Binance esteve no centro de uma notícia preocupante: um incidente de segurança que resultou em levantamentos não autorizados de aproximadamente 6,3 mil milhões de dólares em ativos.
📌 O QUE ACONTECEU?
Segundo a investigação inicial divulgada pela Binance, o incidente poderá ter envolvido o comprometimento do computador de um engenheiro, permitindo acesso não autorizado à infraestrutura de serviços.
A empresa declarou não ter encontrado evidências de fuga das chaves privadas das carteiras.
📊 O QUE A BINANCE ESTÁ A FAZER?
A Binance anunciou medidas concretas:
🔹 Comprometeu-se a cobrir as perdas relacionadas com o incidente, sem transferir esse impacto financeiro para os utilizadores.
🔹 Aproximadamente 3 mil milhões de dólares em ativos foram congelados em colaboração com parceiros.
🔹 A 31 de outubro, anunciou que aproximadamente 90% dos ativos afetados já tinham sido repostos.
🔹 Os dez principais ativos mencionados na atualização estão integralmente cobertos por reservas.
🔹 Está a trabalhar na recuperação dos ativos restantes e no reforço da segurança.
⚖️ MAS VAMOS FALAR A VERDADE!
Não devemos transformar uma promessa numa garantia absoluta sem analisar as evidências.
Um incidente desta dimensão merece investigação, transparência e prestação de contas.
A Binance apresentou medidas de resposta, mas ainda existem questões técnicas que precisam de esclarecimento.
🧠 A NOSSA POSIÇÃO:
Calma, mas não ingenuidade.
Não há necessidade de espalhar pânico, mas também não devemos ignorar os riscos de manter ativos numa plataforma centralizada.
A confiança constrói-se com segurança, transparência e responsabilidade.
💬 QUEREMOS SABER A TUA OPINIÃO:
Depois deste incidente, a tua confiança na Binance:
A) Continua igual.
B) Diminuiu, mas continuo a confiar.
C) Preciso de mais provas antes de confiar novamente.
#EdsonTrader #HackerAlert #SegurancaDigital #blockchains #Bitcoin
🚨 BINANCE: O QUE REALMENTE ACONTECEU? DEVEMOS ENTRAR EM PÂNICO?
Nos últimos dias, a Binance esteve no centro de uma notícia preocupante: um incidente de segurança que resultou em levantamentos não autorizados de aproximadamente 6,3 mil milhões de dólares em ativos.
📌 O QUE ACONTECEU?
Segundo a investigação inicial divulgada pela Binance, o incidente poderá ter envolvido o comprometimento do computador de um engenheiro, permitindo acesso não autorizado à infraestrutura de serviços.
A empresa declarou não ter encontrado evidências de fuga das chaves privadas das carteiras.
📊 O QUE A BINANCE ESTÁ A FAZER?
A Binance anunciou medidas concretas:
🔹 Comprometeu-se a cobrir as perdas relacionadas com o incidente, sem transferir esse impacto financeiro para os utilizadores.
🔹 Aproximadamente 3 mil milhões de dólares em ativos foram congelados em colaboração com parceiros.
🔹 A 31 de outubro, anunciou que aproximadamente 90% dos ativos afetados já tinham sido repostos.
🔹 Os dez principais ativos mencionados na atualização estão integralmente cobertos por reservas.
🔹 Está a trabalhar na recuperação dos ativos restantes e no reforço da segurança.
⚖️ MAS VAMOS FALAR A VERDADE!
Não devemos transformar uma promessa numa garantia absoluta sem analisar as evidências.
Um incidente desta dimensão merece investigação, transparência e prestação de contas.
A Binance apresentou medidas de resposta, mas ainda existem questões técnicas que precisam de esclarecimento.
🧠 A NOSSA POSIÇÃO:
Calma, mas não ingenuidade.
Não há necessidade de espalhar pânico, mas também não devemos ignorar os riscos de manter ativos numa plataforma centralizada.
A confiança constrói-se com segurança, transparência e responsabilidade.
💬 QUEREMOS SABER A TUA OPINIÃO:
Depois deste incidente, a tua confiança na Binance:
A) Continua igual.
B) Diminuiu, mas continuo a confiar.
C) Preciso de mais provas antes de confiar novamente.
#EdsonTrader #HackerAlert #SegurancaDigital #blockchains #Bitcoin
Nos últimos dias, a Binance esteve no centro de uma notícia preocupante: um incidente de segurança que resultou em levantamentos não autorizados de aproximadamente 6,3 mil milhões de dólares em ativos.
📌 O QUE ACONTECEU?
Segundo a investigação inicial divulgada pela Binance, o incidente poderá ter envolvido o comprometimento do computador de um engenheiro, permitindo acesso não autorizado à infraestrutura de serviços.
A empresa declarou não ter encontrado evidências de fuga das chaves privadas das carteiras.
📊 O QUE A BINANCE ESTÁ A FAZER?
A Binance anunciou medidas concretas:
🔹 Comprometeu-se a cobrir as perdas relacionadas com o incidente, sem transferir esse impacto financeiro para os utilizadores.
🔹 Aproximadamente 3 mil milhões de dólares em ativos foram congelados em colaboração com parceiros.
🔹 A 31 de outubro, anunciou que aproximadamente 90% dos ativos afetados já tinham sido repostos.
🔹 Os dez principais ativos mencionados na atualização estão integralmente cobertos por reservas.
🔹 Está a trabalhar na recuperação dos ativos restantes e no reforço da segurança.
⚖️ MAS VAMOS FALAR A VERDADE!
Não devemos transformar uma promessa numa garantia absoluta sem analisar as evidências.
Um incidente desta dimensão merece investigação, transparência e prestação de contas.
A Binance apresentou medidas de resposta, mas ainda existem questões técnicas que precisam de esclarecimento.
🧠 A NOSSA POSIÇÃO:
Calma, mas não ingenuidade.
Não há necessidade de espalhar pânico, mas também não devemos ignorar os riscos de manter ativos numa plataforma centralizada.
A confiança constrói-se com segurança, transparência e responsabilidade.
💬 QUEREMOS SABER A TUA OPINIÃO:
Depois deste incidente, a tua confiança na Binance:
A) Continua igual.
B) Diminuiu, mas continuo a confiar.
C) Preciso de mais provas antes de confiar novamente.
#EdsonTrader #HackerAlert #SegurancaDigital #blockchains #Bitcoin
113
·
--
Article
Votre portefeuille est-il vraiment sécurisé ? 3 étapes que tout investisseur en cryptomonnaies devrait suivre !🛡️Dans le monde des cryptomonnaies, votre sécurité dépend entièrement de vous. Contrairement aux banques traditionnelles, il n’existe pas ici de bouton « Mot de passe oublié » permettant de récupérer les fonds perdus par manque de prudence.
Si vous souhaitez protéger vos actifs contre les arnaques et les piratages, vérifiez que vous avez bien suivi ces 3 étapes de base :
1️⃣ Activez la 2FA (authentification à deux facteurs) : n’utilisez jamais un mot de passe seul. Privilégiez les applications d’authentification (comme Google Authenticator ou Binance Authenticator) plutôt que les SMS, vulnérables au clonage de carte SIM.
Votre portefeuille est-il vraiment sécurisé ? 3 étapes que tout investisseur en cryptomonnaies devrait suivre !🛡️
Dans le monde des cryptomonnaies, votre sécurité dépend entièrement de vous. Contrairement aux banques traditionnelles, il n’existe pas ici de bouton « Mot de passe oublié » permettant de récupérer les fonds perdus par manque de prudence.
Si vous souhaitez protéger vos actifs contre les arnaques et les piratages, vérifiez que vous avez bien suivi ces 3 étapes de base :
1️⃣ Activez la 2FA (authentification à deux facteurs) : n’utilisez jamais un mot de passe seul. Privilégiez les applications d’authentification (comme Google Authenticator ou Binance Authenticator) plutôt que les SMS, vulnérables au clonage de carte SIM.
Si vous souhaitez protéger vos actifs contre les arnaques et les piratages, vérifiez que vous avez bien suivi ces 3 étapes de base :
1️⃣ Activez la 2FA (authentification à deux facteurs) : n’utilisez jamais un mot de passe seul. Privilégiez les applications d’authentification (comme Google Authenticator ou Binance Authenticator) plutôt que les SMS, vulnérables au clonage de carte SIM.
1
4
5k
·
--
Des pirates dérobent 400 000 $US à Predict.fun quelques jours après que son jeton a atteint 1,4 milliard de dollars USDes pirates informatiques ont dérobé 400 000 $US en USDT à Predict.fun, une plateforme de marché de prédiction intégrée à Binance Wallet, lors d’une attaque signalée le 27 octobre 2026. L’incident s’est produit quelques jours après que le jeton de la plateforme a atteint une capitalisation boursière de 1,4 milliard de dollars US.
Predict.fun est un marché de prédiction soutenu par YZi Labs et a été ajouté à Binance Wallet en mars 2026. Cette intégration a mis la plateforme en évidence auprès des utilisateurs de la plus grande plateforme d’échange au monde en volume. L’attaque a permis de dérober 400 000 $US en USDT directement aux contrats ou à l’infrastructure de la plateforme.
Des pirates dérobent 400 000 $US à Predict.fun quelques jours après que son jeton a atteint 1,4 milliard de dollars US
Des pirates informatiques ont dérobé 400 000 $US en USDT à Predict.fun, une plateforme de marché de prédiction intégrée à Binance Wallet, lors d’une attaque signalée le 27 octobre 2026. L’incident s’est produit quelques jours après que le jeton de la plateforme a atteint une capitalisation boursière de 1,4 milliard de dollars US.
Predict.fun est un marché de prédiction soutenu par YZi Labs et a été ajouté à Binance Wallet en mars 2026. Cette intégration a mis la plateforme en évidence auprès des utilisateurs de la plus grande plateforme d’échange au monde en volume. L’attaque a permis de dérober 400 000 $US en USDT directement aux contrats ou à l’infrastructure de la plateforme.
Predict.fun est un marché de prédiction soutenu par YZi Labs et a été ajouté à Binance Wallet en mars 2026. Cette intégration a mis la plateforme en évidence auprès des utilisateurs de la plus grande plateforme d’échange au monde en volume. L’attaque a permis de dérober 400 000 $US en USDT directement aux contrats ou à l’infrastructure de la plateforme.
175
·
--
Vérifié
Arnaque via Pix : découvrez comment demander un remboursement par le MEDLe Mécanisme spécial de remboursement (MED), créé par la Banque centrale du Brésil, est le principal outil à la disposition des personnes victimes d’une arnaque via Pix qui souhaitent tenter de récupérer l’argent transféré. La démarche commence dans l’application de la banque depuis laquelle le compte a été débité et doit être engagée dans un délai maximal de 80 jours à compter de la transaction.
Depuis le lancement de Pix, les fraudes liées aux paiements instantanés se sont multipliées, poussant la Banque centrale à créer des mécanismes de protection. Le MED sert d’intermédiaire entre la banque de la victime et l’établissement qui a reçu les fonds : lorsqu’une contestation est enregistrée, la banque de la victime en informe la banque destinataire, qui peut bloquer les fonds encore disponibles sur le compte du fraudeur avant qu’ils ne soient déplacés.
Arnaque via Pix : découvrez comment demander un remboursement par le MED
Le Mécanisme spécial de remboursement (MED), créé par la Banque centrale du Brésil, est le principal outil à la disposition des personnes victimes d’une arnaque via Pix qui souhaitent tenter de récupérer l’argent transféré. La démarche commence dans l’application de la banque depuis laquelle le compte a été débité et doit être engagée dans un délai maximal de 80 jours à compter de la transaction.
Depuis le lancement de Pix, les fraudes liées aux paiements instantanés se sont multipliées, poussant la Banque centrale à créer des mécanismes de protection. Le MED sert d’intermédiaire entre la banque de la victime et l’établissement qui a reçu les fonds : lorsqu’une contestation est enregistrée, la banque de la victime en informe la banque destinataire, qui peut bloquer les fonds encore disponibles sur le compte du fraudeur avant qu’ils ne soient déplacés.
Depuis le lancement de Pix, les fraudes liées aux paiements instantanés se sont multipliées, poussant la Banque centrale à créer des mécanismes de protection. Le MED sert d’intermédiaire entre la banque de la victime et l’établissement qui a reçu les fonds : lorsqu’une contestation est enregistrée, la banque de la victime en informe la banque destinataire, qui peut bloquer les fonds encore disponibles sur le compte du fraudeur avant qu’ils ne soient déplacés.
1
1
354
·
--
OpenAI lance GPT-5.5-Cyber et un programme pour corriger les failles dans les logiciels open sourceOpenAI a lancé GPT-5.5-Cyber, mis à jour le plug-in Codex Security et créé le programme Patch the Planet en partenariat avec Trail of Bits, faisant passer l’IA de la détection des vulnérabilités à la correction vérifiée des failles dans les logiciels open source. Cette annonce s’inscrit dans le cadre de l’expansion de Daybreak et comprend également le Daybreak Cyber Partner Program, destiné aux partenaires de sécurité de confiance. Les agences de renseignement des Five Eyes ont publié le même jour une alerte indiquant que les modèles d’IA de pointe modifient le paysage des risques cyber à l’échelle de quelques mois.
OpenAI lance GPT-5.5-Cyber et un programme pour corriger les failles dans les logiciels open source
OpenAI a lancé GPT-5.5-Cyber, mis à jour le plug-in Codex Security et créé le programme Patch the Planet en partenariat avec Trail of Bits, faisant passer l’IA de la détection des vulnérabilités à la correction vérifiée des failles dans les logiciels open source. Cette annonce s’inscrit dans le cadre de l’expansion de Daybreak et comprend également le Daybreak Cyber Partner Program, destiné aux partenaires de sécurité de confiance. Les agences de renseignement des Five Eyes ont publié le même jour une alerte indiquant que les modèles d’IA de pointe modifient le paysage des risques cyber à l’échelle de quelques mois.
12
·
--
Les arnaques au QR code Pix se multiplient au Brésil : comment s’en protégerLes arnaques au QR code Pix ont de nouveau attiré l’attention au Brésil après des signalements de falsification de codes sur des factures, dans des boutiques en ligne et dans des commerces physiques, détournant les paiements vers des comptes frauduleux.
La Banque centrale a constaté une hausse des signalements liés à ce type de fraude, qui touche aussi bien les consommateurs que les petites et moyennes entreprises. Cette méthode exploite la rapidité et le caractère irréversible des virements via Pix pour compliquer le remboursement des victimes.
La fraude consiste à remplacer un QR code légitime par un autre créé par le fraudeur. Lorsque la victime scanne le code falsifié, l’application bancaire transfère le montant sur le compte du fraudeur, et non sur celui du destinataire initial.
Les arnaques au QR code Pix se multiplient au Brésil : comment s’en protéger
Les arnaques au QR code Pix ont de nouveau attiré l’attention au Brésil après des signalements de falsification de codes sur des factures, dans des boutiques en ligne et dans des commerces physiques, détournant les paiements vers des comptes frauduleux.
La Banque centrale a constaté une hausse des signalements liés à ce type de fraude, qui touche aussi bien les consommateurs que les petites et moyennes entreprises. Cette méthode exploite la rapidité et le caractère irréversible des virements via Pix pour compliquer le remboursement des victimes.
La fraude consiste à remplacer un QR code légitime par un autre créé par le fraudeur. Lorsque la victime scanne le code falsifié, l’application bancaire transfère le montant sur le compte du fraudeur, et non sur celui du destinataire initial.
La Banque centrale a constaté une hausse des signalements liés à ce type de fraude, qui touche aussi bien les consommateurs que les petites et moyennes entreprises. Cette méthode exploite la rapidité et le caractère irréversible des virements via Pix pour compliquer le remboursement des victimes.
La fraude consiste à remplacer un QR code légitime par un autre créé par le fraudeur. Lorsque la victime scanne le code falsifié, l’application bancaire transfère le montant sur le compte du fraudeur, et non sur celui du destinataire initial.
1
1.1k
·
--
NEAR Intents subit un exploit de 3,8 millions de dollars et promet un remboursement total jours après avoir gelé les fonds du hacker de BitgetLe protocole de règlement cross-chain a suspendu les dépôts et les retraits sur plusieurs blockchains après une défaillance du smart contract ; le bug a déjà été corrigé et l'équipe s'est engagée à rembourser intégralement les pertes.
Le protocole de NEAR Intents, d'exécution et de règlement cross-chain de l'écosystème NEAR Protocol, a été la cible d'un exploit ce jeudi (1er) qui a entraîné des pertes d'environ 3,8 millions de dollars.
L'équipe a dû interrompre les services immédiatement après avoir détecté l'incident, en désactivant les dépôts et les retraits sur plusieurs blockchains prises en charge par la plateforme.
NEAR Intents subit un exploit de 3,8 millions de dollars et promet un remboursement total jours après avoir gelé les fonds du hacker de Bitget
Le protocole de règlement cross-chain a suspendu les dépôts et les retraits sur plusieurs blockchains après une défaillance du smart contract ; le bug a déjà été corrigé et l'équipe s'est engagée à rembourser intégralement les pertes.
Le protocole de NEAR Intents, d'exécution et de règlement cross-chain de l'écosystème NEAR Protocol, a été la cible d'un exploit ce jeudi (1er) qui a entraîné des pertes d'environ 3,8 millions de dollars.
L'équipe a dû interrompre les services immédiatement après avoir détecté l'incident, en désactivant les dépôts et les retraits sur plusieurs blockchains prises en charge par la plateforme.
Le protocole de NEAR Intents, d'exécution et de règlement cross-chain de l'écosystème NEAR Protocol, a été la cible d'un exploit ce jeudi (1er) qui a entraîné des pertes d'environ 3,8 millions de dollars.
L'équipe a dû interrompre les services immédiatement après avoir détecté l'incident, en désactivant les dépôts et les retraits sur plusieurs blockchains prises en charge par la plateforme.
2
2.5k
·
--
L’IA et TikTok mettent les caméras des téléphones portables dans le viseur des piratesDes outils d’intelligence artificielle disponibles gratuitement sont utilisés par des agents malveillants pour compromettre les caméras des smartphones, et TikTok apparaît comme un vecteur d’exposition silencieuse de données biométriques.
Des rapports récents sur la sécurité numérique indiquent que des outils d’intelligence artificielle gratuits, dont beaucoup ont été développés par des entreprises chinoises, sont exploités par des pirates pour accéder aux caméras des smartphones sans que les utilisateurs en aient connaissance.
Le vecteur d’entrée le plus cité est l’environnement TikTok lui-même, une plateforme contrôlée par ByteDance, qui compte déjà des milliards d’utilisateurs dans le monde et des dizaines de millions rien qu’au Brésil.
L’IA et TikTok mettent les caméras des téléphones portables dans le viseur des pirates
Des outils d’intelligence artificielle disponibles gratuitement sont utilisés par des agents malveillants pour compromettre les caméras des smartphones, et TikTok apparaît comme un vecteur d’exposition silencieuse de données biométriques.
Des rapports récents sur la sécurité numérique indiquent que des outils d’intelligence artificielle gratuits, dont beaucoup ont été développés par des entreprises chinoises, sont exploités par des pirates pour accéder aux caméras des smartphones sans que les utilisateurs en aient connaissance.
Le vecteur d’entrée le plus cité est l’environnement TikTok lui-même, une plateforme contrôlée par ByteDance, qui compte déjà des milliards d’utilisateurs dans le monde et des dizaines de millions rien qu’au Brésil.
Des rapports récents sur la sécurité numérique indiquent que des outils d’intelligence artificielle gratuits, dont beaucoup ont été développés par des entreprises chinoises, sont exploités par des pirates pour accéder aux caméras des smartphones sans que les utilisateurs en aient connaissance.
Le vecteur d’entrée le plus cité est l’environnement TikTok lui-même, une plateforme contrôlée par ByteDance, qui compte déjà des milliards d’utilisateurs dans le monde et des dizaines de millions rien qu’au Brésil.
161
·
--
🛡SÉCURITÉ SUR LE MARCHÉ CRYPTO : LE SAVOIR EST VOTRE PREMIÈRE PROTECTION
Dans l’univers des cryptomonnaies, la sécurité doit être une priorité.
Avant de penser aux opportunités, il est important d’apprendre comment protéger vos actifs et éviter les erreurs courantes.
Bonnes pratiques :
✅ Activez l’authentification à deux facteurs
✅ Ne partagez jamais de mots de passe ni de codes d’accès
✅ Méfiez-vous des promesses de gains garantis
✅ Étudiez avant de prendre des décisions
Le marché crypto offre de l’innovation, mais il exige aussi de la responsabilité.
Un investisseur préparé ne cherche pas seulement des opportunités. Il apprend aussi à protéger ses ressources.
#SegurancaDigital #criptomoedas #CryptoBrasil #Educacaofinanceira #BinanceSquare
🛡SÉCURITÉ SUR LE MARCHÉ CRYPTO : LE SAVOIR EST VOTRE PREMIÈRE PROTECTION
Dans l’univers des cryptomonnaies, la sécurité doit être une priorité.
Avant de penser aux opportunités, il est important d’apprendre comment protéger vos actifs et éviter les erreurs courantes.
Bonnes pratiques :
✅ Activez l’authentification à deux facteurs
✅ Ne partagez jamais de mots de passe ni de codes d’accès
✅ Méfiez-vous des promesses de gains garantis
✅ Étudiez avant de prendre des décisions
Le marché crypto offre de l’innovation, mais il exige aussi de la responsabilité.
Un investisseur préparé ne cherche pas seulement des opportunités. Il apprend aussi à protéger ses ressources.
#SegurancaDigital #criptomoedas #CryptoBrasil #Educacaofinanceira #BinanceSquare
Dans l’univers des cryptomonnaies, la sécurité doit être une priorité.
Avant de penser aux opportunités, il est important d’apprendre comment protéger vos actifs et éviter les erreurs courantes.
Bonnes pratiques :
✅ Activez l’authentification à deux facteurs
✅ Ne partagez jamais de mots de passe ni de codes d’accès
✅ Méfiez-vous des promesses de gains garantis
✅ Étudiez avant de prendre des décisions
Le marché crypto offre de l’innovation, mais il exige aussi de la responsabilité.
Un investisseur préparé ne cherche pas seulement des opportunités. Il apprend aussi à protéger ses ressources.
#SegurancaDigital #criptomoedas #CryptoBrasil #Educacaofinanceira #BinanceSquare
1
145
·
--
La Police fédérale démantèle une pyramide de cryptomonnaies et bloque 100 millions de réaux dans cinq ÉtatsLa Police fédérale a lancé l’opération São Silvestre contre un système de pyramide financière reposant sur les cryptomonnaies, qui a fait plus de 10 000 victimes entre 2018 et 2020. La justice a ordonné le gel des biens et des avoirs de 15 personnes physiques et de 13 entreprises, dans la limite de 100 millions de réaux, afin de préserver le patrimoine et de permettre l’indemnisation des victimes. Les plateformes visées par l’enquête promettaient des rendements de 2 % à 3 % par jour ou de 10 % à 70 % par mois, des taux incompatibles avec toute réalité du marché.
L’opération a donné lieu à l’exécution de 12 mandats de perquisition et de saisie dans dix villes réparties sur cinq États. Dans l’État de Santa Catarina, les agents sont intervenus à Florianópolis, Blumenau, Pomerode, Indaial et Rio do Sul. Les autres opérations ont eu lieu à Curitiba (PR), Álvares Machado (SP), Belo Horizonte (MG), Jaboatão dos Guararapes et Recife (PE).
La Police fédérale démantèle une pyramide de cryptomonnaies et bloque 100 millions de réaux dans cinq États
La Police fédérale a lancé l’opération São Silvestre contre un système de pyramide financière reposant sur les cryptomonnaies, qui a fait plus de 10 000 victimes entre 2018 et 2020. La justice a ordonné le gel des biens et des avoirs de 15 personnes physiques et de 13 entreprises, dans la limite de 100 millions de réaux, afin de préserver le patrimoine et de permettre l’indemnisation des victimes. Les plateformes visées par l’enquête promettaient des rendements de 2 % à 3 % par jour ou de 10 % à 70 % par mois, des taux incompatibles avec toute réalité du marché.
L’opération a donné lieu à l’exécution de 12 mandats de perquisition et de saisie dans dix villes réparties sur cinq États. Dans l’État de Santa Catarina, les agents sont intervenus à Florianópolis, Blumenau, Pomerode, Indaial et Rio do Sul. Les autres opérations ont eu lieu à Curitiba (PR), Álvares Machado (SP), Belo Horizonte (MG), Jaboatão dos Guararapes et Recife (PE).
L’opération a donné lieu à l’exécution de 12 mandats de perquisition et de saisie dans dix villes réparties sur cinq États. Dans l’État de Santa Catarina, les agents sont intervenus à Florianópolis, Blumenau, Pomerode, Indaial et Rio do Sul. Les autres opérations ont eu lieu à Curitiba (PR), Álvares Machado (SP), Belo Horizonte (MG), Jaboatão dos Guararapes et Recife (PE).
2
2.6k
Article
🚨💰 3 ERREURS QUI VOUS FONT PERDRE DE L’ARGENT EN CRYPTO !❌ Acheter par effet de mode : entrer après que la monnaie a déjà explosé.
❌ Tout miser sur une seule monnaie : concentrer le risque sur un seul projet.
❌ Négliger la sécurité : se faire arnaquer ou partager ses mots de passe.
₿ La règle est simple : renseignez-vous avant d’investir, protégez vos cryptomonnaies et méfiez-vous des promesses de gains garantis.
👇 Laquelle de ces erreurs vous semble la plus dangereuse ?
🔔 Suivez Maître Crypto pour plus de conseils !
#bitcoin #criptomoedas #crypto #SegurancaDigital #altcoins
$BNB
🚨💰 3 ERREURS QUI VOUS FONT PERDRE DE L’ARGENT EN CRYPTO !
❌ Acheter par effet de mode : entrer après que la monnaie a déjà explosé.
❌ Tout miser sur une seule monnaie : concentrer le risque sur un seul projet.
❌ Négliger la sécurité : se faire arnaquer ou partager ses mots de passe.
₿ La règle est simple : renseignez-vous avant d’investir, protégez vos cryptomonnaies et méfiez-vous des promesses de gains garantis.
👇 Laquelle de ces erreurs vous semble la plus dangereuse ?
🔔 Suivez Maître Crypto pour plus de conseils !
#bitcoin #criptomoedas #crypto #SegurancaDigital #altcoins
$BNB
❌ Tout miser sur une seule monnaie : concentrer le risque sur un seul projet.
❌ Négliger la sécurité : se faire arnaquer ou partager ses mots de passe.
₿ La règle est simple : renseignez-vous avant d’investir, protégez vos cryptomonnaies et méfiez-vous des promesses de gains garantis.
👇 Laquelle de ces erreurs vous semble la plus dangereuse ?
🔔 Suivez Maître Crypto pour plus de conseils !
#bitcoin #criptomoedas #crypto #SegurancaDigital #altcoins
$BNB
1
144
Article
🚨 ATTENTION, INVESTISSEURS ! 7 SIGNES D’ARNAQUE DANS LES CRYPTOMONNAIES À NE PAS IGNORER ! 🔐🚫Le marché des cryptomonnaies offre des opportunités, mais attire aussi des escrocs qui utilisent de fausses promesses pour vous voler votre argent. Savoir repérer les signaux d’alerte peut faire toute la différence ! 👇
🔴 1. PROFITS GARANTIS
Les promesses de gains élevés, rapides et sans risque sont un sérieux signal d’alerte.
🔴 2. FAUX LIENS
Les sites qui imitent des plateformes d’échange et des portefeuilles peuvent voler votre mot de passe. Vérifiez toujours l’adresse avant de vous connecter.
🔴 3. FAUX SERVICE CLIENT
Personne n’a besoin de votre phrase de récupération ou de votre clé privée pour vous aider. Ne partagez jamais ces informations.
🚨 ATTENTION, INVESTISSEURS ! 7 SIGNES D’ARNAQUE DANS LES CRYPTOMONNAIES À NE PAS IGNORER ! 🔐🚫
Le marché des cryptomonnaies offre des opportunités, mais attire aussi des escrocs qui utilisent de fausses promesses pour vous voler votre argent. Savoir repérer les signaux d’alerte peut faire toute la différence ! 👇
🔴 1. PROFITS GARANTIS
Les promesses de gains élevés, rapides et sans risque sont un sérieux signal d’alerte.
🔴 2. FAUX LIENS
Les sites qui imitent des plateformes d’échange et des portefeuilles peuvent voler votre mot de passe. Vérifiez toujours l’adresse avant de vous connecter.
🔴 3. FAUX SERVICE CLIENT
Personne n’a besoin de votre phrase de récupération ou de votre clé privée pour vous aider. Ne partagez jamais ces informations.
🔴 1. PROFITS GARANTIS
Les promesses de gains élevés, rapides et sans risque sont un sérieux signal d’alerte.
🔴 2. FAUX LIENS
Les sites qui imitent des plateformes d’échange et des portefeuilles peuvent voler votre mot de passe. Vérifiez toujours l’adresse avant de vous connecter.
🔴 3. FAUX SERVICE CLIENT
Personne n’a besoin de votre phrase de récupération ou de votre clé privée pour vous aider. Ne partagez jamais ces informations.
1
670
·
--
Haussier
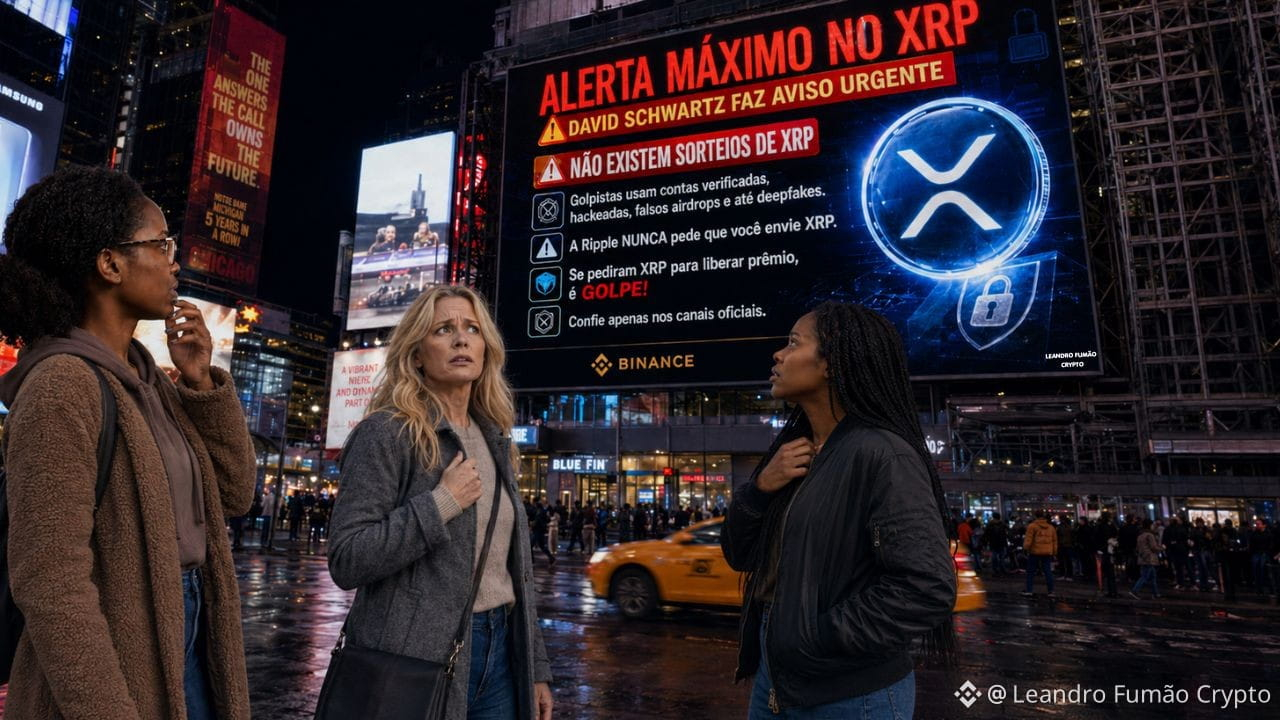
🚨ALERTE DE SÉCURITÉ🚨 DAVID SCHWARTZ (CTO DE RIPPLE) AFFICHE📢 "IL N'Y A PAS DE SONDAGES DE XRP❗" ⚠️
🛑 Alors que l'infrastructure du XRP Ledger atteint de nouveaux sommets de maturité et que le marché institutionnel se prépare à l'expansion de Ripple Prime, les escrocs travaillent aussi dur.
Le CTO de Ripple, David Schwartz, a émis une alerte urgente que tous les détenteurs de la crypto $XRP doivent lire et partager.
🔍 L'escroquerie de "l'Airdrop" ou "Giveaway"
Les escrocs utilisent des comptes vérifiés piratés (avec le badge bleu sur X/Twitter) et des chaînes YouTube pour promouvoir de faux concours de XRP. La promesse est toujours la même : "Envoyez une certaine quantité de XRP et recevez le double" ou "Cliquez ici pour réclamer votre airdrop d'anniversaire de Ripple".
La réalité est unique
Ripple NE DEMANDE JAMAIS $XRP : Ni à #RİPPLE , ni David Schwartz, ni Brad Garlinghouse ne vous demanderont d'envoyer des pièces pour "valider" un airdrop.
Attention aux Deepfakes : Ils utilisent l'intelligence artificielle pour créer des vidéos réalistes d'exécutifs de Ripple. Ne vous fiez pas uniquement à ce que vous voyez ; fiez-vous aux sources officielles.
💡 MON ANALYSE : POURQUOI LE FOCUS MAINTENANT ?
Adoption en hausse, risque en hausse : Avec les nouvelles récentes de la ligne de crédit de 200 millions de dollars de Neuberger et l'avancement du CLARITY Act au Sénat, l'intérêt pour le XRP a explosé. Les escrocs profitent du FOMO (peur de manquer) des nouveaux investisseurs.
Infrastructure vs. Ingénierie sociale : Le #Xrp🔥🔥 Ledger est l'un des réseaux les plus sûrs au monde, mais le maillon le plus faible est toujours le facteur humain. Comme je le dis toujours : l'infrastructure est déjà là, et protéger votre patrimoine est une partie essentielle de l'opération.
⚖️ LE VERDICT
Il n'y a pas de "déjeuner gratuit" sur le marché crypto. Si cela semble trop beau pour être vrai, c'est une escroquerie. Protégez vos clés privées, utilisez l'authentification à deux facteurs (2FA) et méfiez-vous de toute promesse de gains faciles.
⚠️ Faites toujours vos propres recherches avant d'investir dans tout projet crypto.
#SegurancaDigital #XRPCommunity
🚨ALERTE DE SÉCURITÉ🚨 DAVID SCHWARTZ (CTO DE RIPPLE) AFFICHE📢 "IL N'Y A PAS DE SONDAGES DE XRP❗" ⚠️
🛑 Alors que l'infrastructure du XRP Ledger atteint de nouveaux sommets de maturité et que le marché institutionnel se prépare à l'expansion de Ripple Prime, les escrocs travaillent aussi dur.
Le CTO de Ripple, David Schwartz, a émis une alerte urgente que tous les détenteurs de la crypto $XRP doivent lire et partager.
🔍 L'escroquerie de "l'Airdrop" ou "Giveaway"
Les escrocs utilisent des comptes vérifiés piratés (avec le badge bleu sur X/Twitter) et des chaînes YouTube pour promouvoir de faux concours de XRP. La promesse est toujours la même : "Envoyez une certaine quantité de XRP et recevez le double" ou "Cliquez ici pour réclamer votre airdrop d'anniversaire de Ripple".
La réalité est unique
Ripple NE DEMANDE JAMAIS $XRP : Ni à #RİPPLE , ni David Schwartz, ni Brad Garlinghouse ne vous demanderont d'envoyer des pièces pour "valider" un airdrop.
Attention aux Deepfakes : Ils utilisent l'intelligence artificielle pour créer des vidéos réalistes d'exécutifs de Ripple. Ne vous fiez pas uniquement à ce que vous voyez ; fiez-vous aux sources officielles.
💡 MON ANALYSE : POURQUOI LE FOCUS MAINTENANT ?
Adoption en hausse, risque en hausse : Avec les nouvelles récentes de la ligne de crédit de 200 millions de dollars de Neuberger et l'avancement du CLARITY Act au Sénat, l'intérêt pour le XRP a explosé. Les escrocs profitent du FOMO (peur de manquer) des nouveaux investisseurs.
Infrastructure vs. Ingénierie sociale : Le #Xrp🔥🔥 Ledger est l'un des réseaux les plus sûrs au monde, mais le maillon le plus faible est toujours le facteur humain. Comme je le dis toujours : l'infrastructure est déjà là, et protéger votre patrimoine est une partie essentielle de l'opération.
⚖️ LE VERDICT
Il n'y a pas de "déjeuner gratuit" sur le marché crypto. Si cela semble trop beau pour être vrai, c'est une escroquerie. Protégez vos clés privées, utilisez l'authentification à deux facteurs (2FA) et méfiez-vous de toute promesse de gains faciles.
⚠️ Faites toujours vos propres recherches avant d'investir dans tout projet crypto.
#SegurancaDigital #XRPCommunity
🛑 Alors que l'infrastructure du XRP Ledger atteint de nouveaux sommets de maturité et que le marché institutionnel se prépare à l'expansion de Ripple Prime, les escrocs travaillent aussi dur.
Le CTO de Ripple, David Schwartz, a émis une alerte urgente que tous les détenteurs de la crypto $XRP doivent lire et partager.
🔍 L'escroquerie de "l'Airdrop" ou "Giveaway"
Les escrocs utilisent des comptes vérifiés piratés (avec le badge bleu sur X/Twitter) et des chaînes YouTube pour promouvoir de faux concours de XRP. La promesse est toujours la même : "Envoyez une certaine quantité de XRP et recevez le double" ou "Cliquez ici pour réclamer votre airdrop d'anniversaire de Ripple".
La réalité est unique
Ripple NE DEMANDE JAMAIS $XRP : Ni à #RİPPLE , ni David Schwartz, ni Brad Garlinghouse ne vous demanderont d'envoyer des pièces pour "valider" un airdrop.
Attention aux Deepfakes : Ils utilisent l'intelligence artificielle pour créer des vidéos réalistes d'exécutifs de Ripple. Ne vous fiez pas uniquement à ce que vous voyez ; fiez-vous aux sources officielles.
💡 MON ANALYSE : POURQUOI LE FOCUS MAINTENANT ?
Adoption en hausse, risque en hausse : Avec les nouvelles récentes de la ligne de crédit de 200 millions de dollars de Neuberger et l'avancement du CLARITY Act au Sénat, l'intérêt pour le XRP a explosé. Les escrocs profitent du FOMO (peur de manquer) des nouveaux investisseurs.
Infrastructure vs. Ingénierie sociale : Le #Xrp🔥🔥 Ledger est l'un des réseaux les plus sûrs au monde, mais le maillon le plus faible est toujours le facteur humain. Comme je le dis toujours : l'infrastructure est déjà là, et protéger votre patrimoine est une partie essentielle de l'opération.
⚖️ LE VERDICT
Il n'y a pas de "déjeuner gratuit" sur le marché crypto. Si cela semble trop beau pour être vrai, c'est une escroquerie. Protégez vos clés privées, utilisez l'authentification à deux facteurs (2FA) et méfiez-vous de toute promesse de gains faciles.
⚠️ Faites toujours vos propres recherches avant d'investir dans tout projet crypto.
#SegurancaDigital #XRPCommunity
1
837
·
--
Haussier
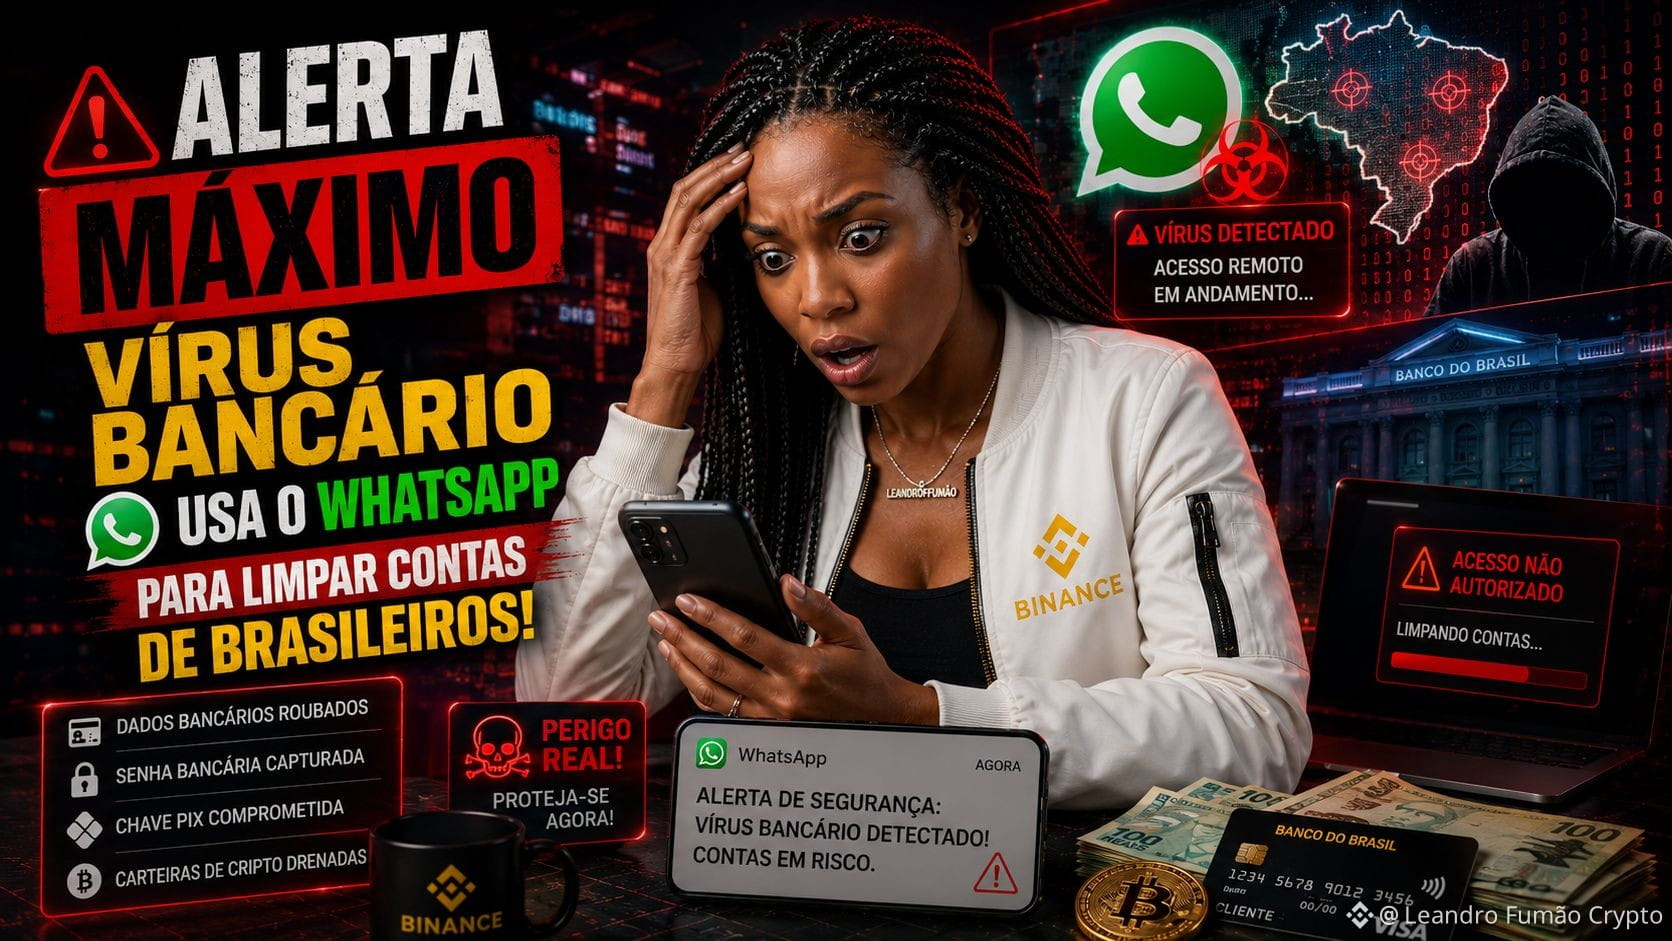
🚨 🇧🇷 ALERTE MAXIMUM📲🦠 VIRUS BANCAIRE UTILISE WHATSAPP POUR VIDER LES COMPTES DES BRÉSILIENS❗
🤳🏻 ⚠️ Le danger numérique a atteint un nouveau niveau au Brésil. Comme rapporté par TecMundo, une nouvelle et sophistiquée campagne de malware utilise WhatsApp comme principal vecteur pour infecter les smartphones et voler les identifiants bancaires, les données fiscales et, par conséquent, les clés et les portefeuilles de cryptomonnaies des utilisateurs brésiliens.
🔍 Comment le Scam Fonctionne-t-il en Pratique ?
Les criminels n'exploitent pas les failles du système, ils utilisent l'ingénierie sociale pour vous tromper.
Le Déclencheur : Vous recevez un message au #WhatsApp simulant une institution officielle (banques, opérateurs ou mises à jour de sécurité urgentes).
Le Lien Malveillant : Le message incite à cliquer sur un lien externe ou à télécharger un fichier déguisé (comme un faux PDF ou APK).
L'Invasion : Une fois installé, le virus opère silencieusement en arrière-plan, capturant tout ce que vous tapez (keylogger) et prenant des captures d'écran de vos mots de passe et codes d'authentification.
💡 MON ANALYSE » LE MAILLON LE PLUS FAIBLE EST LE FACTEUR HUMAIN
Comme je le répète ici : l'infrastructure des réseaux comme $XRP , Stellar ▸$XLM ▸ et Bitcoin est indestructible, mais le maillon le plus faible est toujours le comportement de l'utilisateur. Avec le resserrement réglementaire de la Banque Centrale au Brésil et les nouvelles règles de conformité imposées aux banques et plateformes, les escrocs ont déplacé leur force totale vers des attaques directes contre le porteur de l'actif.
Si vous gardez vos clés privées dans le bloc-notes de votre téléphone, n'utilisez pas l'authentification à deux facteurs (2FA) via application (fuyez le 2FA par SMS !) et avez tendance à cliquer sur des liens suspects, tout votre patrimoine Web3 est en danger extrême.
⚠️ DIRECTIVES DE PROTECTION IMMÉDIATE
N'installez jamais d'applications en dehors des magasins officiels, ignorez tout contact suspect de banques ou d'exchanges, et gardez vos seeds sur papier — jamais au numérique. Votre sécurité commence par votre comportement.
Blindons la communauté dans les commentaires !
#SegurancaDigital #brasil #BinanceSquare
🚨 🇧🇷 ALERTE MAXIMUM📲🦠 VIRUS BANCAIRE UTILISE WHATSAPP POUR VIDER LES COMPTES DES BRÉSILIENS❗
🤳🏻 ⚠️ Le danger numérique a atteint un nouveau niveau au Brésil. Comme rapporté par TecMundo, une nouvelle et sophistiquée campagne de malware utilise WhatsApp comme principal vecteur pour infecter les smartphones et voler les identifiants bancaires, les données fiscales et, par conséquent, les clés et les portefeuilles de cryptomonnaies des utilisateurs brésiliens.
🔍 Comment le Scam Fonctionne-t-il en Pratique ?
Les criminels n'exploitent pas les failles du système, ils utilisent l'ingénierie sociale pour vous tromper.
Le Déclencheur : Vous recevez un message au #WhatsApp simulant une institution officielle (banques, opérateurs ou mises à jour de sécurité urgentes).
Le Lien Malveillant : Le message incite à cliquer sur un lien externe ou à télécharger un fichier déguisé (comme un faux PDF ou APK).
L'Invasion : Une fois installé, le virus opère silencieusement en arrière-plan, capturant tout ce que vous tapez (keylogger) et prenant des captures d'écran de vos mots de passe et codes d'authentification.
💡 MON ANALYSE » LE MAILLON LE PLUS FAIBLE EST LE FACTEUR HUMAIN
Comme je le répète ici : l'infrastructure des réseaux comme $XRP , Stellar ▸$XLM ▸ et Bitcoin est indestructible, mais le maillon le plus faible est toujours le comportement de l'utilisateur. Avec le resserrement réglementaire de la Banque Centrale au Brésil et les nouvelles règles de conformité imposées aux banques et plateformes, les escrocs ont déplacé leur force totale vers des attaques directes contre le porteur de l'actif.
Si vous gardez vos clés privées dans le bloc-notes de votre téléphone, n'utilisez pas l'authentification à deux facteurs (2FA) via application (fuyez le 2FA par SMS !) et avez tendance à cliquer sur des liens suspects, tout votre patrimoine Web3 est en danger extrême.
⚠️ DIRECTIVES DE PROTECTION IMMÉDIATE
N'installez jamais d'applications en dehors des magasins officiels, ignorez tout contact suspect de banques ou d'exchanges, et gardez vos seeds sur papier — jamais au numérique. Votre sécurité commence par votre comportement.
Blindons la communauté dans les commentaires !
#SegurancaDigital #brasil #BinanceSquare
🤳🏻 ⚠️ Le danger numérique a atteint un nouveau niveau au Brésil. Comme rapporté par TecMundo, une nouvelle et sophistiquée campagne de malware utilise WhatsApp comme principal vecteur pour infecter les smartphones et voler les identifiants bancaires, les données fiscales et, par conséquent, les clés et les portefeuilles de cryptomonnaies des utilisateurs brésiliens.
🔍 Comment le Scam Fonctionne-t-il en Pratique ?
Les criminels n'exploitent pas les failles du système, ils utilisent l'ingénierie sociale pour vous tromper.
Le Déclencheur : Vous recevez un message au #WhatsApp simulant une institution officielle (banques, opérateurs ou mises à jour de sécurité urgentes).
Le Lien Malveillant : Le message incite à cliquer sur un lien externe ou à télécharger un fichier déguisé (comme un faux PDF ou APK).
L'Invasion : Une fois installé, le virus opère silencieusement en arrière-plan, capturant tout ce que vous tapez (keylogger) et prenant des captures d'écran de vos mots de passe et codes d'authentification.
💡 MON ANALYSE » LE MAILLON LE PLUS FAIBLE EST LE FACTEUR HUMAIN
Comme je le répète ici : l'infrastructure des réseaux comme $XRP , Stellar ▸$XLM ▸ et Bitcoin est indestructible, mais le maillon le plus faible est toujours le comportement de l'utilisateur. Avec le resserrement réglementaire de la Banque Centrale au Brésil et les nouvelles règles de conformité imposées aux banques et plateformes, les escrocs ont déplacé leur force totale vers des attaques directes contre le porteur de l'actif.
Si vous gardez vos clés privées dans le bloc-notes de votre téléphone, n'utilisez pas l'authentification à deux facteurs (2FA) via application (fuyez le 2FA par SMS !) et avez tendance à cliquer sur des liens suspects, tout votre patrimoine Web3 est en danger extrême.
⚠️ DIRECTIVES DE PROTECTION IMMÉDIATE
N'installez jamais d'applications en dehors des magasins officiels, ignorez tout contact suspect de banques ou d'exchanges, et gardez vos seeds sur papier — jamais au numérique. Votre sécurité commence par votre comportement.
Blindons la communauté dans les commentaires !
#SegurancaDigital #brasil #BinanceSquare
5
6
1.9k
Attention, communauté ! Le cœur de ceux qui avaient un solde sur Bitget bat de nouveau au rythme normal. ❤️🔥
Après la énorme frayeur de près de R$ 2 milliards (US$ 387,5 millions) emportés par les hackers, la plateforme a commencé à libérer les retraits. La prévision est que tout fonctionne à 100 % d’ici le 2 octobre.
🧐 Qu’avons-nous appris de tout ça ?
1. S’il n’y a pas la clé, ce n’est pas votre monnaie (le mantra intemporel !).
2. Le marché crypto est un champ de bataille, et les baleines comme les hackers ne dorment jamais.
3. Les « mains de laitue » ont paniqué, mais la plateforme semble contenir l’hémorragie.
Pendant que le chaos se produit sur Bitget, le BTC reste solide au-dessus des 83 000 $. Le marché n’attend personne, hein ?
Maintenant, je veux savoir : vous conservez tous vos actifs sur des exchanges ou vous êtes déjà passés à votre cold wallet après ça ? Dites-le en commentaire en dessous : vous êtes plutôt dans l’équipe « auto-custodie » ou vous faites confiance au support des exchanges ! 👇
#Bitget #CriptoNoticias #Bitcoin #SegurancaDigital #MercadoCripto
Attention, communauté ! Le cœur de ceux qui avaient un solde sur Bitget bat de nouveau au rythme normal. ❤️🔥
Après la énorme frayeur de près de R$ 2 milliards (US$ 387,5 millions) emportés par les hackers, la plateforme a commencé à libérer les retraits. La prévision est que tout fonctionne à 100 % d’ici le 2 octobre.
🧐 Qu’avons-nous appris de tout ça ?
1. S’il n’y a pas la clé, ce n’est pas votre monnaie (le mantra intemporel !).
2. Le marché crypto est un champ de bataille, et les baleines comme les hackers ne dorment jamais.
3. Les « mains de laitue » ont paniqué, mais la plateforme semble contenir l’hémorragie.
Pendant que le chaos se produit sur Bitget, le BTC reste solide au-dessus des 83 000 $. Le marché n’attend personne, hein ?
Maintenant, je veux savoir : vous conservez tous vos actifs sur des exchanges ou vous êtes déjà passés à votre cold wallet après ça ? Dites-le en commentaire en dessous : vous êtes plutôt dans l’équipe « auto-custodie » ou vous faites confiance au support des exchanges ! 👇
#Bitget #CriptoNoticias #Bitcoin #SegurancaDigital #MercadoCripto
Après la énorme frayeur de près de R$ 2 milliards (US$ 387,5 millions) emportés par les hackers, la plateforme a commencé à libérer les retraits. La prévision est que tout fonctionne à 100 % d’ici le 2 octobre.
🧐 Qu’avons-nous appris de tout ça ?
1. S’il n’y a pas la clé, ce n’est pas votre monnaie (le mantra intemporel !).
2. Le marché crypto est un champ de bataille, et les baleines comme les hackers ne dorment jamais.
3. Les « mains de laitue » ont paniqué, mais la plateforme semble contenir l’hémorragie.
Pendant que le chaos se produit sur Bitget, le BTC reste solide au-dessus des 83 000 $. Le marché n’attend personne, hein ?
Maintenant, je veux savoir : vous conservez tous vos actifs sur des exchanges ou vous êtes déjà passés à votre cold wallet après ça ? Dites-le en commentaire en dessous : vous êtes plutôt dans l’équipe « auto-custodie » ou vous faites confiance au support des exchanges ! 👇
#Bitget #CriptoNoticias #Bitcoin #SegurancaDigital #MercadoCripto
1
1
477
Le marché ne se repose jamais et la sécurité prend un coup au menton ! 🥊
Liquid Network vient de subir une énorme brèche : US$ 320 millions en Bitcoin ont été vidés lors d’une attaque qui a laissé beaucoup de gens sur les nerfs. Si vous avez des fonds là-bas, c’est la totale : « c’est foutu ». 📉
🔍 Que s’est-il passé ?
Les hackers ont trouvé une faille et ont tout vidé. Le Bitcoin, qui essayait de se maintenir autour de US$ 79K, fait maintenant face à une pression vendeuse naturelle après cette frayeur au sein de l’écosystème. Le prix actuel sur Binance est de US$ 78.922,45, et le marché retient son souffle.
🧠 Analyse rapide :
La crypto, c’est la liberté, mais aussi la responsabilité. Ce type de piratage est le rappel annuel (ou mensuel, malheureusement) que « not your keys, not your coins » n’est pas qu’une formule : c’est de la survie. L’impact sur le prix peut être volatil à court terme, surtout quand la peur domine le sentiment des « mains de laitue ».
La question à un million : Fais-tu encore confiance aux sidechains et aux bridges, ou tu préfères tout garder en cold wallet et ignorer chaque rendement alléchant ? Commente en bas, je veux savoir si tu es plutôt du camp « sécurité maximale » ou « le risque en vaut la peine » ! 👇
#Bitcoin #LiquidNetwork #HackAlert #CryptoNews #SegurancaDigital
Le marché ne se repose jamais et la sécurité prend un coup au menton ! 🥊
Liquid Network vient de subir une énorme brèche : US$ 320 millions en Bitcoin ont été vidés lors d’une attaque qui a laissé beaucoup de gens sur les nerfs. Si vous avez des fonds là-bas, c’est la totale : « c’est foutu ». 📉
🔍 Que s’est-il passé ?
Les hackers ont trouvé une faille et ont tout vidé. Le Bitcoin, qui essayait de se maintenir autour de US$ 79K, fait maintenant face à une pression vendeuse naturelle après cette frayeur au sein de l’écosystème. Le prix actuel sur Binance est de US$ 78.922,45, et le marché retient son souffle.
🧠 Analyse rapide :
La crypto, c’est la liberté, mais aussi la responsabilité. Ce type de piratage est le rappel annuel (ou mensuel, malheureusement) que « not your keys, not your coins » n’est pas qu’une formule : c’est de la survie. L’impact sur le prix peut être volatil à court terme, surtout quand la peur domine le sentiment des « mains de laitue ».
La question à un million : Fais-tu encore confiance aux sidechains et aux bridges, ou tu préfères tout garder en cold wallet et ignorer chaque rendement alléchant ? Commente en bas, je veux savoir si tu es plutôt du camp « sécurité maximale » ou « le risque en vaut la peine » ! 👇
#Bitcoin #LiquidNetwork #HackAlert #CryptoNews #SegurancaDigital
Liquid Network vient de subir une énorme brèche : US$ 320 millions en Bitcoin ont été vidés lors d’une attaque qui a laissé beaucoup de gens sur les nerfs. Si vous avez des fonds là-bas, c’est la totale : « c’est foutu ». 📉
🔍 Que s’est-il passé ?
Les hackers ont trouvé une faille et ont tout vidé. Le Bitcoin, qui essayait de se maintenir autour de US$ 79K, fait maintenant face à une pression vendeuse naturelle après cette frayeur au sein de l’écosystème. Le prix actuel sur Binance est de US$ 78.922,45, et le marché retient son souffle.
🧠 Analyse rapide :
La crypto, c’est la liberté, mais aussi la responsabilité. Ce type de piratage est le rappel annuel (ou mensuel, malheureusement) que « not your keys, not your coins » n’est pas qu’une formule : c’est de la survie. L’impact sur le prix peut être volatil à court terme, surtout quand la peur domine le sentiment des « mains de laitue ».
La question à un million : Fais-tu encore confiance aux sidechains et aux bridges, ou tu préfères tout garder en cold wallet et ignorer chaque rendement alléchant ? Commente en bas, je veux savoir si tu es plutôt du camp « sécurité maximale » ou « le risque en vaut la peine » ! 👇
#Bitcoin #LiquidNetwork #HackAlert #CryptoNews #SegurancaDigital
150
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceProcesses$4.65BWithdrawals
38,985 vues
151 mentions
2
#WithdrawalsBack: 15 networks live
9,377 vues
143 mentions
3
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
871 vues
60 mentions
4
#BTCPayServerUrgesOperatorsToShutDownInstances
1,978 vues
78 mentions
5
#BankOfKoreaSurveysFinancialFirmsOnVirtualAssetRisks
110 vues
6 mentions
6
#BinanceUpdatesProofofReservesAddresses
157,221 vues
1,751 mentions
7
#BinanceToResumePhaseOneOfWithdrawals
190,052 vues
1,756 mentions
8
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
412 vues
51 mentions
9
#BinanceHadAlreadyCovered$6BofHackLoss
12,387 vues
145 mentions
10
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
58,450 vues
163 mentions