
#ledger
ledger
970,092 vues
1,523 mentions
Populaire
Récents


Le PDG de Ledger : les portefeuilles matériels ne peuvent offrir une protection absolument sûre, le secteur est confronté à des risques communs
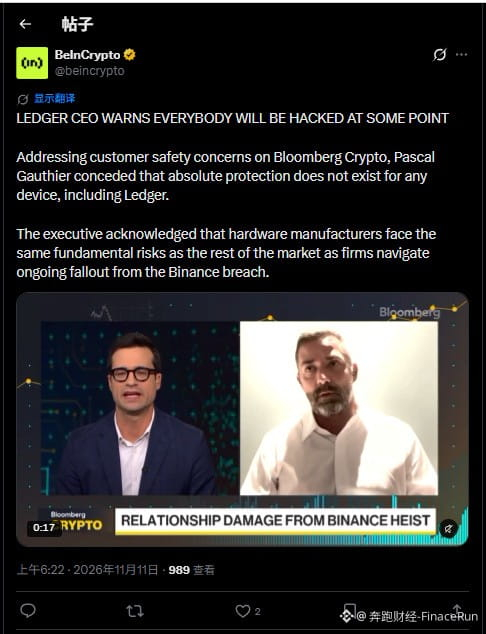
11 novembre — Selon une publication de BeInCrypto, Pascal Gauthier, PDG de Ledger, a récemment reconnu dans l’émission Crypto de Bloomberg qu’aucun appareil, y compris les portefeuilles matériels de Ledger, ne pouvait offrir une protection absolument sûre.
Cette déclaration intervient alors que l’affaire du piratage de Binance continue d’agiter le secteur des cryptomonnaies et que les doutes des utilisateurs quant à la sécurité des portefeuilles matériels ne cessent de croître.
Il a souligné qu’à mesure que le marché continue d’absorber les répercussions en chaîne du piratage de Binance, les fabricants de matériel informatique, tout comme les autres acteurs du marché, sont confrontés aux mêmes risques fondamentaux en matière de sécurité. Aucune partie ne peut se tenir à l’écart.
En tant que l’un des principaux fabricants mondiaux de portefeuilles matériels, Ledger voit son PDG tenir des propos qui semblent francs et pragmatiques, mais qui ressemblent davantage à une manœuvre soigneusement orchestrée pour déplacer les risques et détourner l’attention. Cette déclaration remet également en question la croyance profondément ancrée de certains utilisateurs en la « sécurité absolue » des portefeuilles matériels.
En somme, les propos du PDG de Ledger témoignent non seulement de la transparence de l’entreprise face à une crise, mais révèlent aussi l’écart qui existe dans le secteur des portefeuilles matériels entre les « promesses de sécurité » et les capacités réelles de protection.
Certains observateurs du marché estiment toutefois que Ledger, qui a toujours fait de la sécurité son principal argument de vente, affirme aujourd’hui qu’aucune protection absolue n’existe. En réalité, cette position réduirait sa propre responsabilité et les attentes en matière de sécurité, tout en lui fournissant une justification en cas d’éventuels incidents futurs.
En outre, les fabricants de portefeuilles matériels devraient avant tout continuer à améliorer la sécurité de leurs produits, plutôt que d’inculquer directement aux utilisateurs l’idée que « les attaques sont difficiles à éviter ».
#Ledger #硬件钱包
Le PDG de Ledger : les portefeuilles matériels ne peuvent offrir une protection absolument sûre, le secteur est confronté à des risques communs
11 novembre — Selon une publication de BeInCrypto, Pascal Gauthier, PDG de Ledger, a récemment reconnu dans l’émission Crypto de Bloomberg qu’aucun appareil, y compris les portefeuilles matériels de Ledger, ne pouvait offrir une protection absolument sûre.
Cette déclaration intervient alors que l’affaire du piratage de Binance continue d’agiter le secteur des cryptomonnaies et que les doutes des utilisateurs quant à la sécurité des portefeuilles matériels ne cessent de croître.
Il a souligné qu’à mesure que le marché continue d’absorber les répercussions en chaîne du piratage de Binance, les fabricants de matériel informatique, tout comme les autres acteurs du marché, sont confrontés aux mêmes risques fondamentaux en matière de sécurité. Aucune partie ne peut se tenir à l’écart.
En tant que l’un des principaux fabricants mondiaux de portefeuilles matériels, Ledger voit son PDG tenir des propos qui semblent francs et pragmatiques, mais qui ressemblent davantage à une manœuvre soigneusement orchestrée pour déplacer les risques et détourner l’attention. Cette déclaration remet également en question la croyance profondément ancrée de certains utilisateurs en la « sécurité absolue » des portefeuilles matériels.
En somme, les propos du PDG de Ledger témoignent non seulement de la transparence de l’entreprise face à une crise, mais révèlent aussi l’écart qui existe dans le secteur des portefeuilles matériels entre les « promesses de sécurité » et les capacités réelles de protection.
Certains observateurs du marché estiment toutefois que Ledger, qui a toujours fait de la sécurité son principal argument de vente, affirme aujourd’hui qu’aucune protection absolue n’existe. En réalité, cette position réduirait sa propre responsabilité et les attentes en matière de sécurité, tout en lui fournissant une justification en cas d’éventuels incidents futurs.
En outre, les fabricants de portefeuilles matériels devraient avant tout continuer à améliorer la sécurité de leurs produits, plutôt que d’inculquer directement aux utilisateurs l’idée que « les attaques sont difficiles à éviter ».
#Ledger #硬件钱包
11 novembre — Selon une publication de BeInCrypto, Pascal Gauthier, PDG de Ledger, a récemment reconnu dans l’émission Crypto de Bloomberg qu’aucun appareil, y compris les portefeuilles matériels de Ledger, ne pouvait offrir une protection absolument sûre.
Cette déclaration intervient alors que l’affaire du piratage de Binance continue d’agiter le secteur des cryptomonnaies et que les doutes des utilisateurs quant à la sécurité des portefeuilles matériels ne cessent de croître.
Il a souligné qu’à mesure que le marché continue d’absorber les répercussions en chaîne du piratage de Binance, les fabricants de matériel informatique, tout comme les autres acteurs du marché, sont confrontés aux mêmes risques fondamentaux en matière de sécurité. Aucune partie ne peut se tenir à l’écart.
En tant que l’un des principaux fabricants mondiaux de portefeuilles matériels, Ledger voit son PDG tenir des propos qui semblent francs et pragmatiques, mais qui ressemblent davantage à une manœuvre soigneusement orchestrée pour déplacer les risques et détourner l’attention. Cette déclaration remet également en question la croyance profondément ancrée de certains utilisateurs en la « sécurité absolue » des portefeuilles matériels.
En somme, les propos du PDG de Ledger témoignent non seulement de la transparence de l’entreprise face à une crise, mais révèlent aussi l’écart qui existe dans le secteur des portefeuilles matériels entre les « promesses de sécurité » et les capacités réelles de protection.
Certains observateurs du marché estiment toutefois que Ledger, qui a toujours fait de la sécurité son principal argument de vente, affirme aujourd’hui qu’aucune protection absolue n’existe. En réalité, cette position réduirait sa propre responsabilité et les attentes en matière de sécurité, tout en lui fournissant une justification en cas d’éventuels incidents futurs.
En outre, les fabricants de portefeuilles matériels devraient avant tout continuer à améliorer la sécurité de leurs produits, plutôt que d’inculquer directement aux utilisateurs l’idée que « les attaques sont difficiles à éviter ».
#Ledger #硬件钱包
1
3.4k
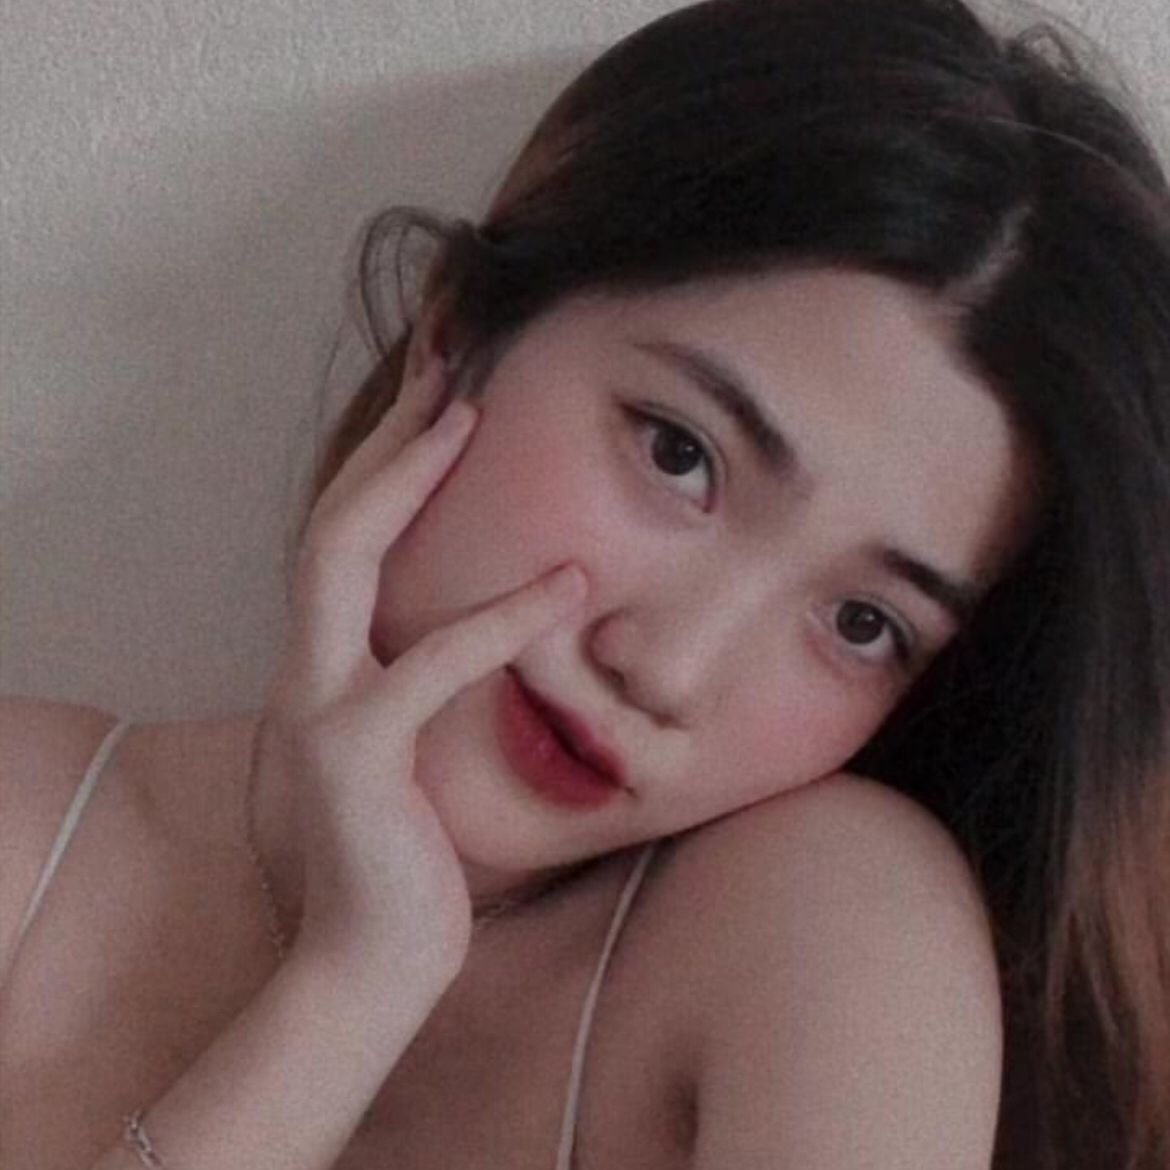
#LedgerLeaksEverySignature
🚨 LEDGER ACCUSÉ D’« ESPIONNER » CHAQUE SIGNATURE DE TRANSACTION
À tous ceux qui utilisent un portefeuille matériel Ledger, écoutez bien : le portefeuille Ambire vient de révéler que les outils Ledger envoient au serveur les détails de chaque signature depuis le mois de mai, notamment l’adresse de réception, le modèle de l’appareil et la version du logiciel. Ledger affirme qu’il s’agit de la fonctionnalité Clear Signing et que l’entreprise ne conserve pas les données ; SlowMist confirme que ce mécanisme collecte ces informations par défaut. L’affaire est d’autant plus préoccupante que le mois dernier, des portefeuilles Ledger achetés auprès d’un revendeur d’Asie du Sud-Est ont été équipés d’un composant suspect qui a vidé leurs fonds. Le Bitcoin reste autour de 74.492 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 998 dollars, $ICP 2,61 dollars, $ZRO 1,60 dollars
#Ledger #ViCung #Sécurité
#LedgerLeaksEverySignature
🚨 LEDGER ACCUSÉ D’« ESPIONNER » CHAQUE SIGNATURE DE TRANSACTION
À tous ceux qui utilisent un portefeuille matériel Ledger, écoutez bien : le portefeuille Ambire vient de révéler que les outils Ledger envoient au serveur les détails de chaque signature depuis le mois de mai, notamment l’adresse de réception, le modèle de l’appareil et la version du logiciel. Ledger affirme qu’il s’agit de la fonctionnalité Clear Signing et que l’entreprise ne conserve pas les données ; SlowMist confirme que ce mécanisme collecte ces informations par défaut. L’affaire est d’autant plus préoccupante que le mois dernier, des portefeuilles Ledger achetés auprès d’un revendeur d’Asie du Sud-Est ont été équipés d’un composant suspect qui a vidé leurs fonds. Le Bitcoin reste autour de 74.492 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 998 dollars, $ICP 2,61 dollars, $ZRO 1,60 dollars
#Ledger #ViCung #Sécurité
🚨 LEDGER ACCUSÉ D’« ESPIONNER » CHAQUE SIGNATURE DE TRANSACTION
À tous ceux qui utilisent un portefeuille matériel Ledger, écoutez bien : le portefeuille Ambire vient de révéler que les outils Ledger envoient au serveur les détails de chaque signature depuis le mois de mai, notamment l’adresse de réception, le modèle de l’appareil et la version du logiciel. Ledger affirme qu’il s’agit de la fonctionnalité Clear Signing et que l’entreprise ne conserve pas les données ; SlowMist confirme que ce mécanisme collecte ces informations par défaut. L’affaire est d’autant plus préoccupante que le mois dernier, des portefeuilles Ledger achetés auprès d’un revendeur d’Asie du Sud-Est ont été équipés d’un composant suspect qui a vidé leurs fonds. Le Bitcoin reste autour de 74.492 dollars.
Les plus fortes variations des contrats perpétuels aujourd’hui : $ZEC 998 dollars, $ICP 2,61 dollars, $ZRO 1,60 dollars
#Ledger #ViCung #Sécurité
8

·
--
【Flash marché】Le kit de développement Ledger transmet par défaut chaque signature
Un développeur d’Ambire a révélé le 10 novembre que le kit de développement Ledger transmet par défaut chaque signature : le réseau, l’adresse de destination, le micrologiciel de l’appareil, la version de l’application et l’indication d’une éventuelle signature à l’aveugle. Cette option est activée par défaut depuis la v1.16. Ledger affirme que cette collecte est nécessaire à Clear Signing, que les données ne sont pas conservées et que le code se trouve dans le SDK, pas dans le micrologiciel. Acceptez-vous la transmission par défaut des signatures ?
$BTC $ETH $SOL
#币安广场 #Ledger #Sécurité du portefeuille
(Source : Unchained)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
【Flash marché】Le kit de développement Ledger transmet par défaut chaque signature
Un développeur d’Ambire a révélé le 10 novembre que le kit de développement Ledger transmet par défaut chaque signature : le réseau, l’adresse de destination, le micrologiciel de l’appareil, la version de l’application et l’indication d’une éventuelle signature à l’aveugle. Cette option est activée par défaut depuis la v1.16. Ledger affirme que cette collecte est nécessaire à Clear Signing, que les données ne sont pas conservées et que le code se trouve dans le SDK, pas dans le micrologiciel. Acceptez-vous la transmission par défaut des signatures ?
$BTC $ETH $SOL
#币安广场 #Ledger #Sécurité du portefeuille
(Source : Unchained)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
Un développeur d’Ambire a révélé le 10 novembre que le kit de développement Ledger transmet par défaut chaque signature : le réseau, l’adresse de destination, le micrologiciel de l’appareil, la version de l’application et l’indication d’une éventuelle signature à l’aveugle. Cette option est activée par défaut depuis la v1.16. Ledger affirme que cette collecte est nécessaire à Clear Signing, que les données ne sont pas conservées et que le code se trouve dans le SDK, pas dans le micrologiciel. Acceptez-vous la transmission par défaut des signatures ?
$BTC $ETH $SOL
#币安广场 #Ledger #Sécurité du portefeuille
(Source : Unchained)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
21
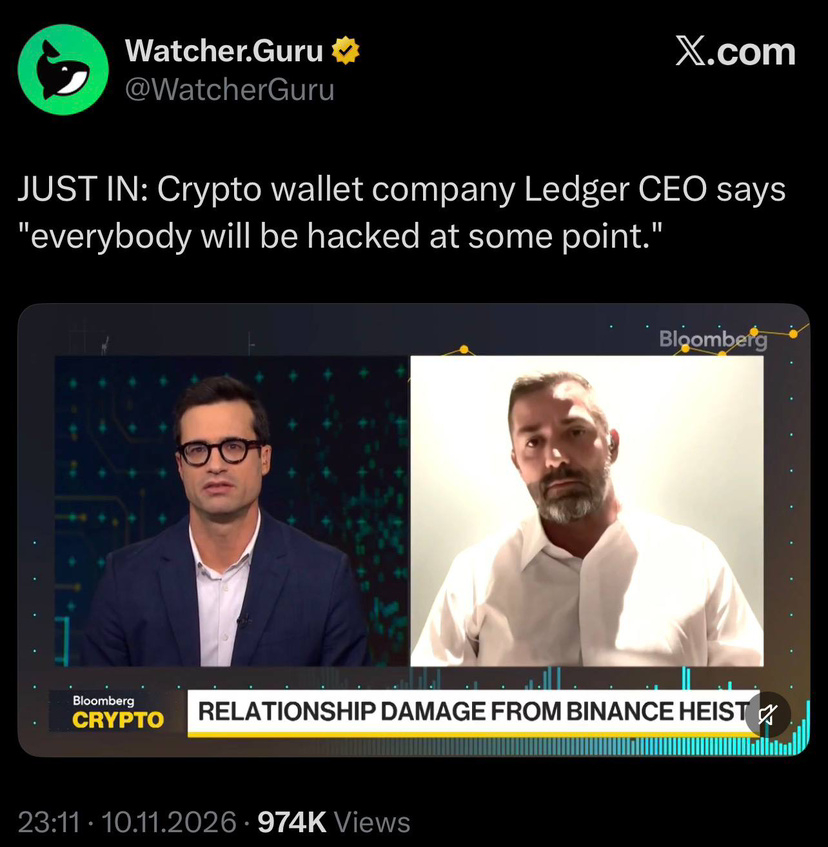
🔐 PDG de Ledger : « Tôt ou tard, tout le monde sera victime d’un piratage. »
Un rappel sans détour : dans la crypto, la sécurité n’est jamais à prendre à la légère.
$BTC #Ledger #CryptoSecurity #Crypto
🔐 PDG de Ledger : « Tôt ou tard, tout le monde sera victime d’un piratage. »
Un rappel sans détour : dans la crypto, la sécurité n’est jamais à prendre à la légère.
$BTC #Ledger #CryptoSecurity #Crypto
Un rappel sans détour : dans la crypto, la sécurité n’est jamais à prendre à la légère.
$BTC #Ledger #CryptoSecurity #Crypto
2
86

·
--
Voir la traduction
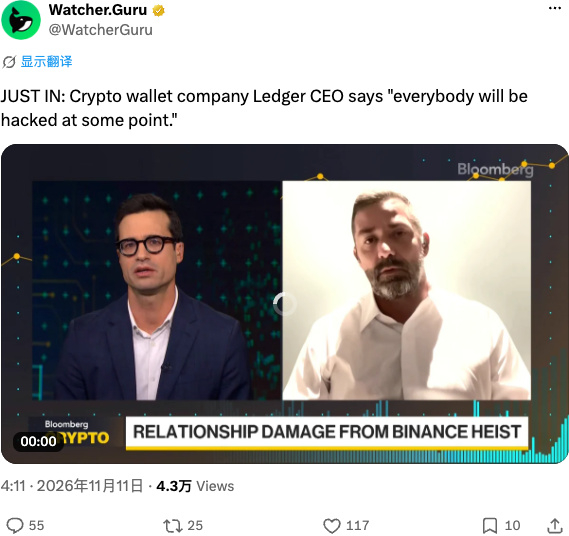
Ledger CEO 直白放话:谁也逃不掉被黑。别真以为买个冷钱包就是进了保险箱,币圈哪有绝对安全?越是觉得自己稳如老狗的时候,越容易被收割。
$BTC #Ledger
Ledger CEO 直白放话:谁也逃不掉被黑。别真以为买个冷钱包就是进了保险箱,币圈哪有绝对安全?越是觉得自己稳如老狗的时候,越容易被收割。
$BTC #Ledger
$BTC #Ledger
282

Le PDG de Ledger vient de dire : « Tout le monde finira par se faire pirater. »
Ce n’est pas faux, mais venant de quelqu’un qui vend des portefeuilles matériels, ça prend une autre tournure. La peur est déjà le produit le plus facile à vendre dans ce secteur : d’abord, on vous dit que tout le monde se fera pirater, et vous pouvez deviner la suite.
Parlons concrètement. Cette année, la majorité des vols sur la blockchain ont été le fait des Nord-Coréens : selon les chiffres de TRM, ils représentent plus de 80 % des vols. Ils s’appuient sur l’ingénierie sociale, le phishing et des infiltrations de plusieurs semaines avant de passer à l’action — pas sur le piratage du petit écran de votre appareil. Dans l’affaire Binance, qui porte sur plus de 6,3 milliards, une bonne partie des fonds est encore en train d’être blanchie lentement via THORChain et Chainflip. Acheter un portefeuille froid permet-il de s’en protéger ? En partie, à condition de ne pas signer n’importe quoi, de ne pas cliquer sur des liens douteux et de ne pas photographier sa phrase de récupération.
Et n’oublions pas l’arnaque des appareils trafiqués à Singapour, il y a peu. Tout le monde venait à peine de se remettre de cette frayeur qu’une série de comptes s’est mise à promouvoir à l’unisson les portefeuilles d’autres marques. L’anxiété autour de la sécurité, tout le monde veut en profiter.
Mon avis : un portefeuille froid est un outil, pas un talisman. Dans neuf cas sur dix, les piratages sont dus aux utilisateurs, pas à la puce. La version la plus honnête de la déclaration du PDG serait : la plupart des gens se feront pirater parce qu’ils auront fait une bêtise, puis viendront acheter nos produits.
#钱包安全 #Ledger
Le PDG de Ledger vient de dire : « Tout le monde finira par se faire pirater. »
Ce n’est pas faux, mais venant de quelqu’un qui vend des portefeuilles matériels, ça prend une autre tournure. La peur est déjà le produit le plus facile à vendre dans ce secteur : d’abord, on vous dit que tout le monde se fera pirater, et vous pouvez deviner la suite.
Parlons concrètement. Cette année, la majorité des vols sur la blockchain ont été le fait des Nord-Coréens : selon les chiffres de TRM, ils représentent plus de 80 % des vols. Ils s’appuient sur l’ingénierie sociale, le phishing et des infiltrations de plusieurs semaines avant de passer à l’action — pas sur le piratage du petit écran de votre appareil. Dans l’affaire Binance, qui porte sur plus de 6,3 milliards, une bonne partie des fonds est encore en train d’être blanchie lentement via THORChain et Chainflip. Acheter un portefeuille froid permet-il de s’en protéger ? En partie, à condition de ne pas signer n’importe quoi, de ne pas cliquer sur des liens douteux et de ne pas photographier sa phrase de récupération.
Et n’oublions pas l’arnaque des appareils trafiqués à Singapour, il y a peu. Tout le monde venait à peine de se remettre de cette frayeur qu’une série de comptes s’est mise à promouvoir à l’unisson les portefeuilles d’autres marques. L’anxiété autour de la sécurité, tout le monde veut en profiter.
Mon avis : un portefeuille froid est un outil, pas un talisman. Dans neuf cas sur dix, les piratages sont dus aux utilisateurs, pas à la puce. La version la plus honnête de la déclaration du PDG serait : la plupart des gens se feront pirater parce qu’ils auront fait une bêtise, puis viendront acheter nos produits.
#钱包安全 #Ledger
Ce n’est pas faux, mais venant de quelqu’un qui vend des portefeuilles matériels, ça prend une autre tournure. La peur est déjà le produit le plus facile à vendre dans ce secteur : d’abord, on vous dit que tout le monde se fera pirater, et vous pouvez deviner la suite.
Parlons concrètement. Cette année, la majorité des vols sur la blockchain ont été le fait des Nord-Coréens : selon les chiffres de TRM, ils représentent plus de 80 % des vols. Ils s’appuient sur l’ingénierie sociale, le phishing et des infiltrations de plusieurs semaines avant de passer à l’action — pas sur le piratage du petit écran de votre appareil. Dans l’affaire Binance, qui porte sur plus de 6,3 milliards, une bonne partie des fonds est encore en train d’être blanchie lentement via THORChain et Chainflip. Acheter un portefeuille froid permet-il de s’en protéger ? En partie, à condition de ne pas signer n’importe quoi, de ne pas cliquer sur des liens douteux et de ne pas photographier sa phrase de récupération.
Et n’oublions pas l’arnaque des appareils trafiqués à Singapour, il y a peu. Tout le monde venait à peine de se remettre de cette frayeur qu’une série de comptes s’est mise à promouvoir à l’unisson les portefeuilles d’autres marques. L’anxiété autour de la sécurité, tout le monde veut en profiter.
Mon avis : un portefeuille froid est un outil, pas un talisman. Dans neuf cas sur dix, les piratages sont dus aux utilisateurs, pas à la puce. La version la plus honnête de la déclaration du PDG serait : la plupart des gens se feront pirater parce qu’ils auront fait une bêtise, puis viendront acheter nos produits.
#钱包安全 #Ledger
7

·
--
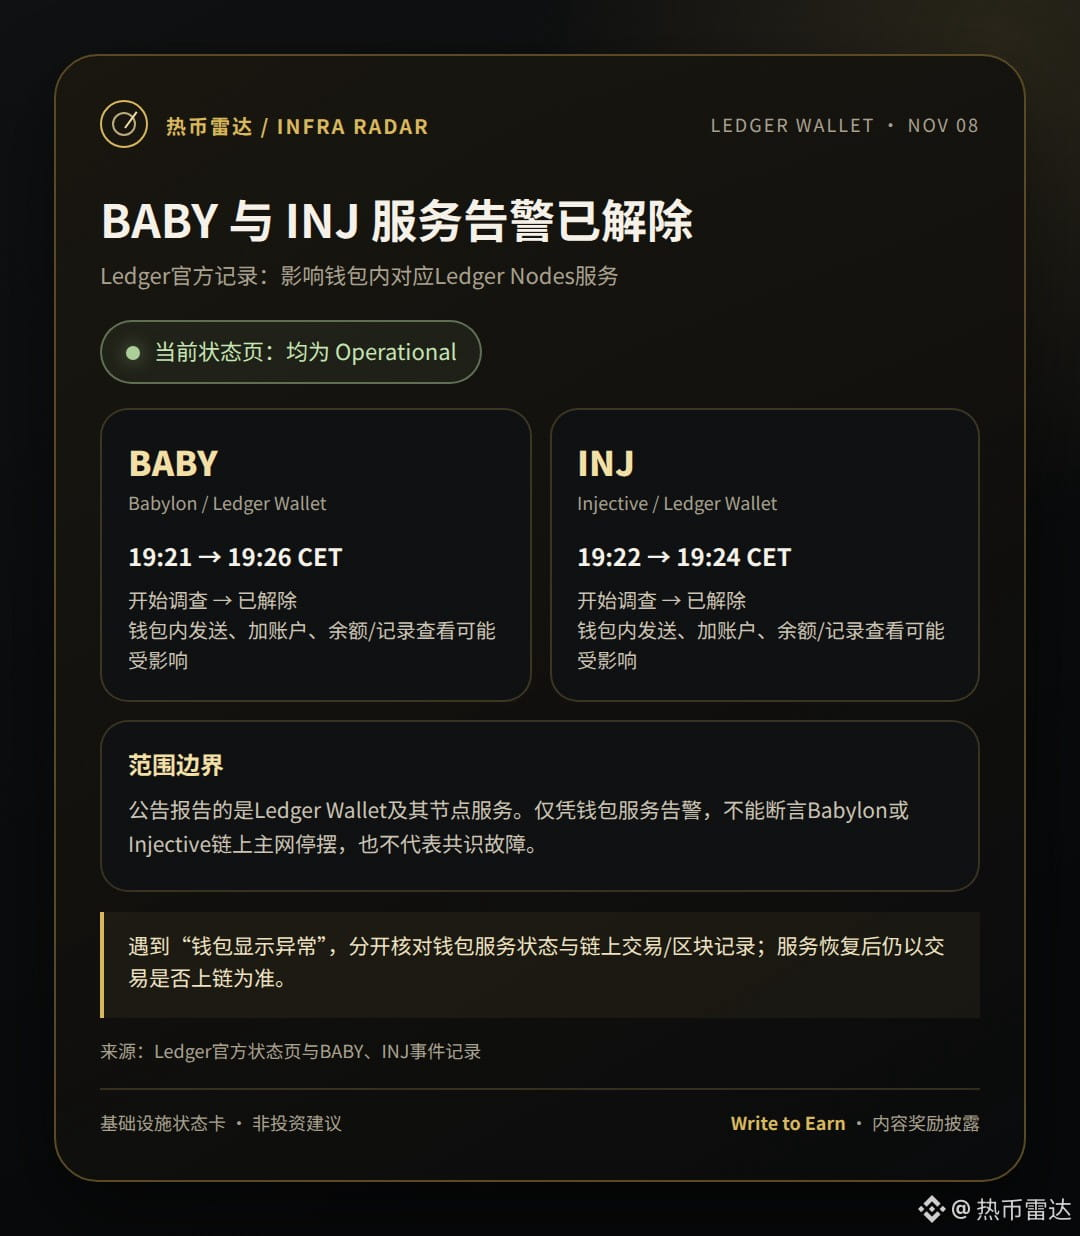
Les alertes des services de nœuds BABY et INJ de Ledger Wallet sont toutes deux levées. Elles concernaient l’envoi, l’ajout de comptes et la consultation des soldes et de l’historique dans le portefeuille ; elles ne permettent pas d’affirmer que les deux réseaux principaux étaient à l’arrêt.
• Babylon : enquête le 8 novembre à 19 h 21 CET, incident résolu à 19 h 26.
• Injective : enquête à 19 h 22, incident résolu à 19 h 24 ; la page d’état actuelle de Ledger indique que les deux services sont opérationnels.
Pour ce type d’alerte, il faut distinguer les services du portefeuille et des nœuds du consensus on-chain, puis vérifier si la transaction a bien été inscrite sur la chaîne. En cas de problème avec votre portefeuille, consultez-vous d’abord l’état du service ou vérifiez-vous les enregistrements on-chain ?
Sources : page d’état officielle de Ledger https://status.ledger.com/ |incident BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |incident INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgation : participation au programme Write to Earn de Binance Square ; une récompense de contenu peut être accordée, selon les règles de la plateforme et sans garantie quant à l’éligibilité ni au montant. Ceci ne constitue pas un conseil en investissement.
$BABY $INJ #Ledger
Les alertes des services de nœuds BABY et INJ de Ledger Wallet sont toutes deux levées. Elles concernaient l’envoi, l’ajout de comptes et la consultation des soldes et de l’historique dans le portefeuille ; elles ne permettent pas d’affirmer que les deux réseaux principaux étaient à l’arrêt.
• Babylon : enquête le 8 novembre à 19 h 21 CET, incident résolu à 19 h 26.
• Injective : enquête à 19 h 22, incident résolu à 19 h 24 ; la page d’état actuelle de Ledger indique que les deux services sont opérationnels.
Pour ce type d’alerte, il faut distinguer les services du portefeuille et des nœuds du consensus on-chain, puis vérifier si la transaction a bien été inscrite sur la chaîne. En cas de problème avec votre portefeuille, consultez-vous d’abord l’état du service ou vérifiez-vous les enregistrements on-chain ?
Sources : page d’état officielle de Ledger https://status.ledger.com/ |incident BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |incident INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgation : participation au programme Write to Earn de Binance Square ; une récompense de contenu peut être accordée, selon les règles de la plateforme et sans garantie quant à l’éligibilité ni au montant. Ceci ne constitue pas un conseil en investissement.
$BABY $INJ #Ledger
• Babylon : enquête le 8 novembre à 19 h 21 CET, incident résolu à 19 h 26.
• Injective : enquête à 19 h 22, incident résolu à 19 h 24 ; la page d’état actuelle de Ledger indique que les deux services sont opérationnels.
Pour ce type d’alerte, il faut distinguer les services du portefeuille et des nœuds du consensus on-chain, puis vérifier si la transaction a bien été inscrite sur la chaîne. En cas de problème avec votre portefeuille, consultez-vous d’abord l’état du service ou vérifiez-vous les enregistrements on-chain ?
Sources : page d’état officielle de Ledger https://status.ledger.com/ |incident BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |incident INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgation : participation au programme Write to Earn de Binance Square ; une récompense de contenu peut être accordée, selon les règles de la plateforme et sans garantie quant à l’éligibilité ni au montant. Ceci ne constitue pas un conseil en investissement.
$BABY $INJ #Ledger
312
Article
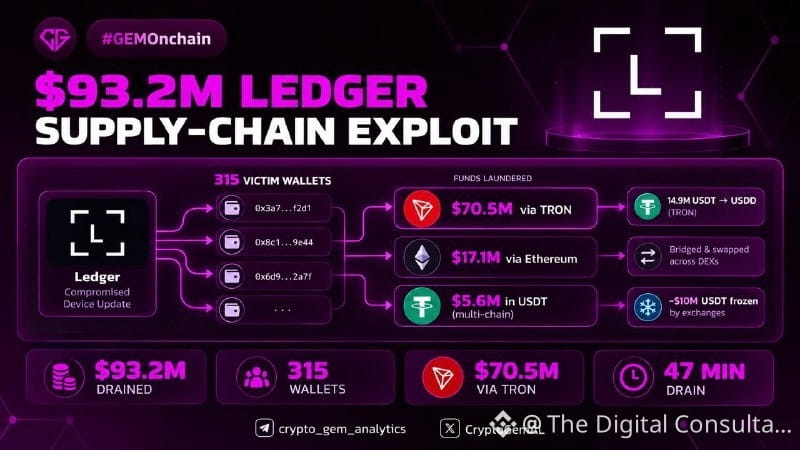
315 portefeuilles vidés en 47 minutes : le problème vient-il de la fabrication de Ledger ?En seulement 47 minutes, 315 portefeuilles ont été vidés sur six réseaux, pour un total de 93,2 millions de dollars dérobés, tandis que 14,9 millions d’USDT ont été convertis en USDD, probablement pour éviter un gel par l’émetteur. $ETH
Une enquête de Ledger sur des appareils Nano X soupçonne qu’un distributeur d’Asie du Sud-Est appelé CryptoBilis les a vendus. Ils auraient peut-être contenu une puce supplémentaire qui captait la phrase de récupération pendant la configuration.
315 portefeuilles vidés en 47 minutes : le problème vient-il de la fabrication de Ledger ?
En seulement 47 minutes, 315 portefeuilles ont été vidés sur six réseaux, pour un total de 93,2 millions de dollars dérobés, tandis que 14,9 millions d’USDT ont été convertis en USDD, probablement pour éviter un gel par l’émetteur. $ETH
Une enquête de Ledger sur des appareils Nano X soupçonne qu’un distributeur d’Asie du Sud-Est appelé CryptoBilis les a vendus. Ils auraient peut-être contenu une puce supplémentaire qui captait la phrase de récupération pendant la configuration.
Une enquête de Ledger sur des appareils Nano X soupçonne qu’un distributeur d’Asie du Sud-Est appelé CryptoBilis les a vendus. Ils auraient peut-être contenu une puce supplémentaire qui captait la phrase de récupération pendant la configuration.
37
·
--
Vérifié
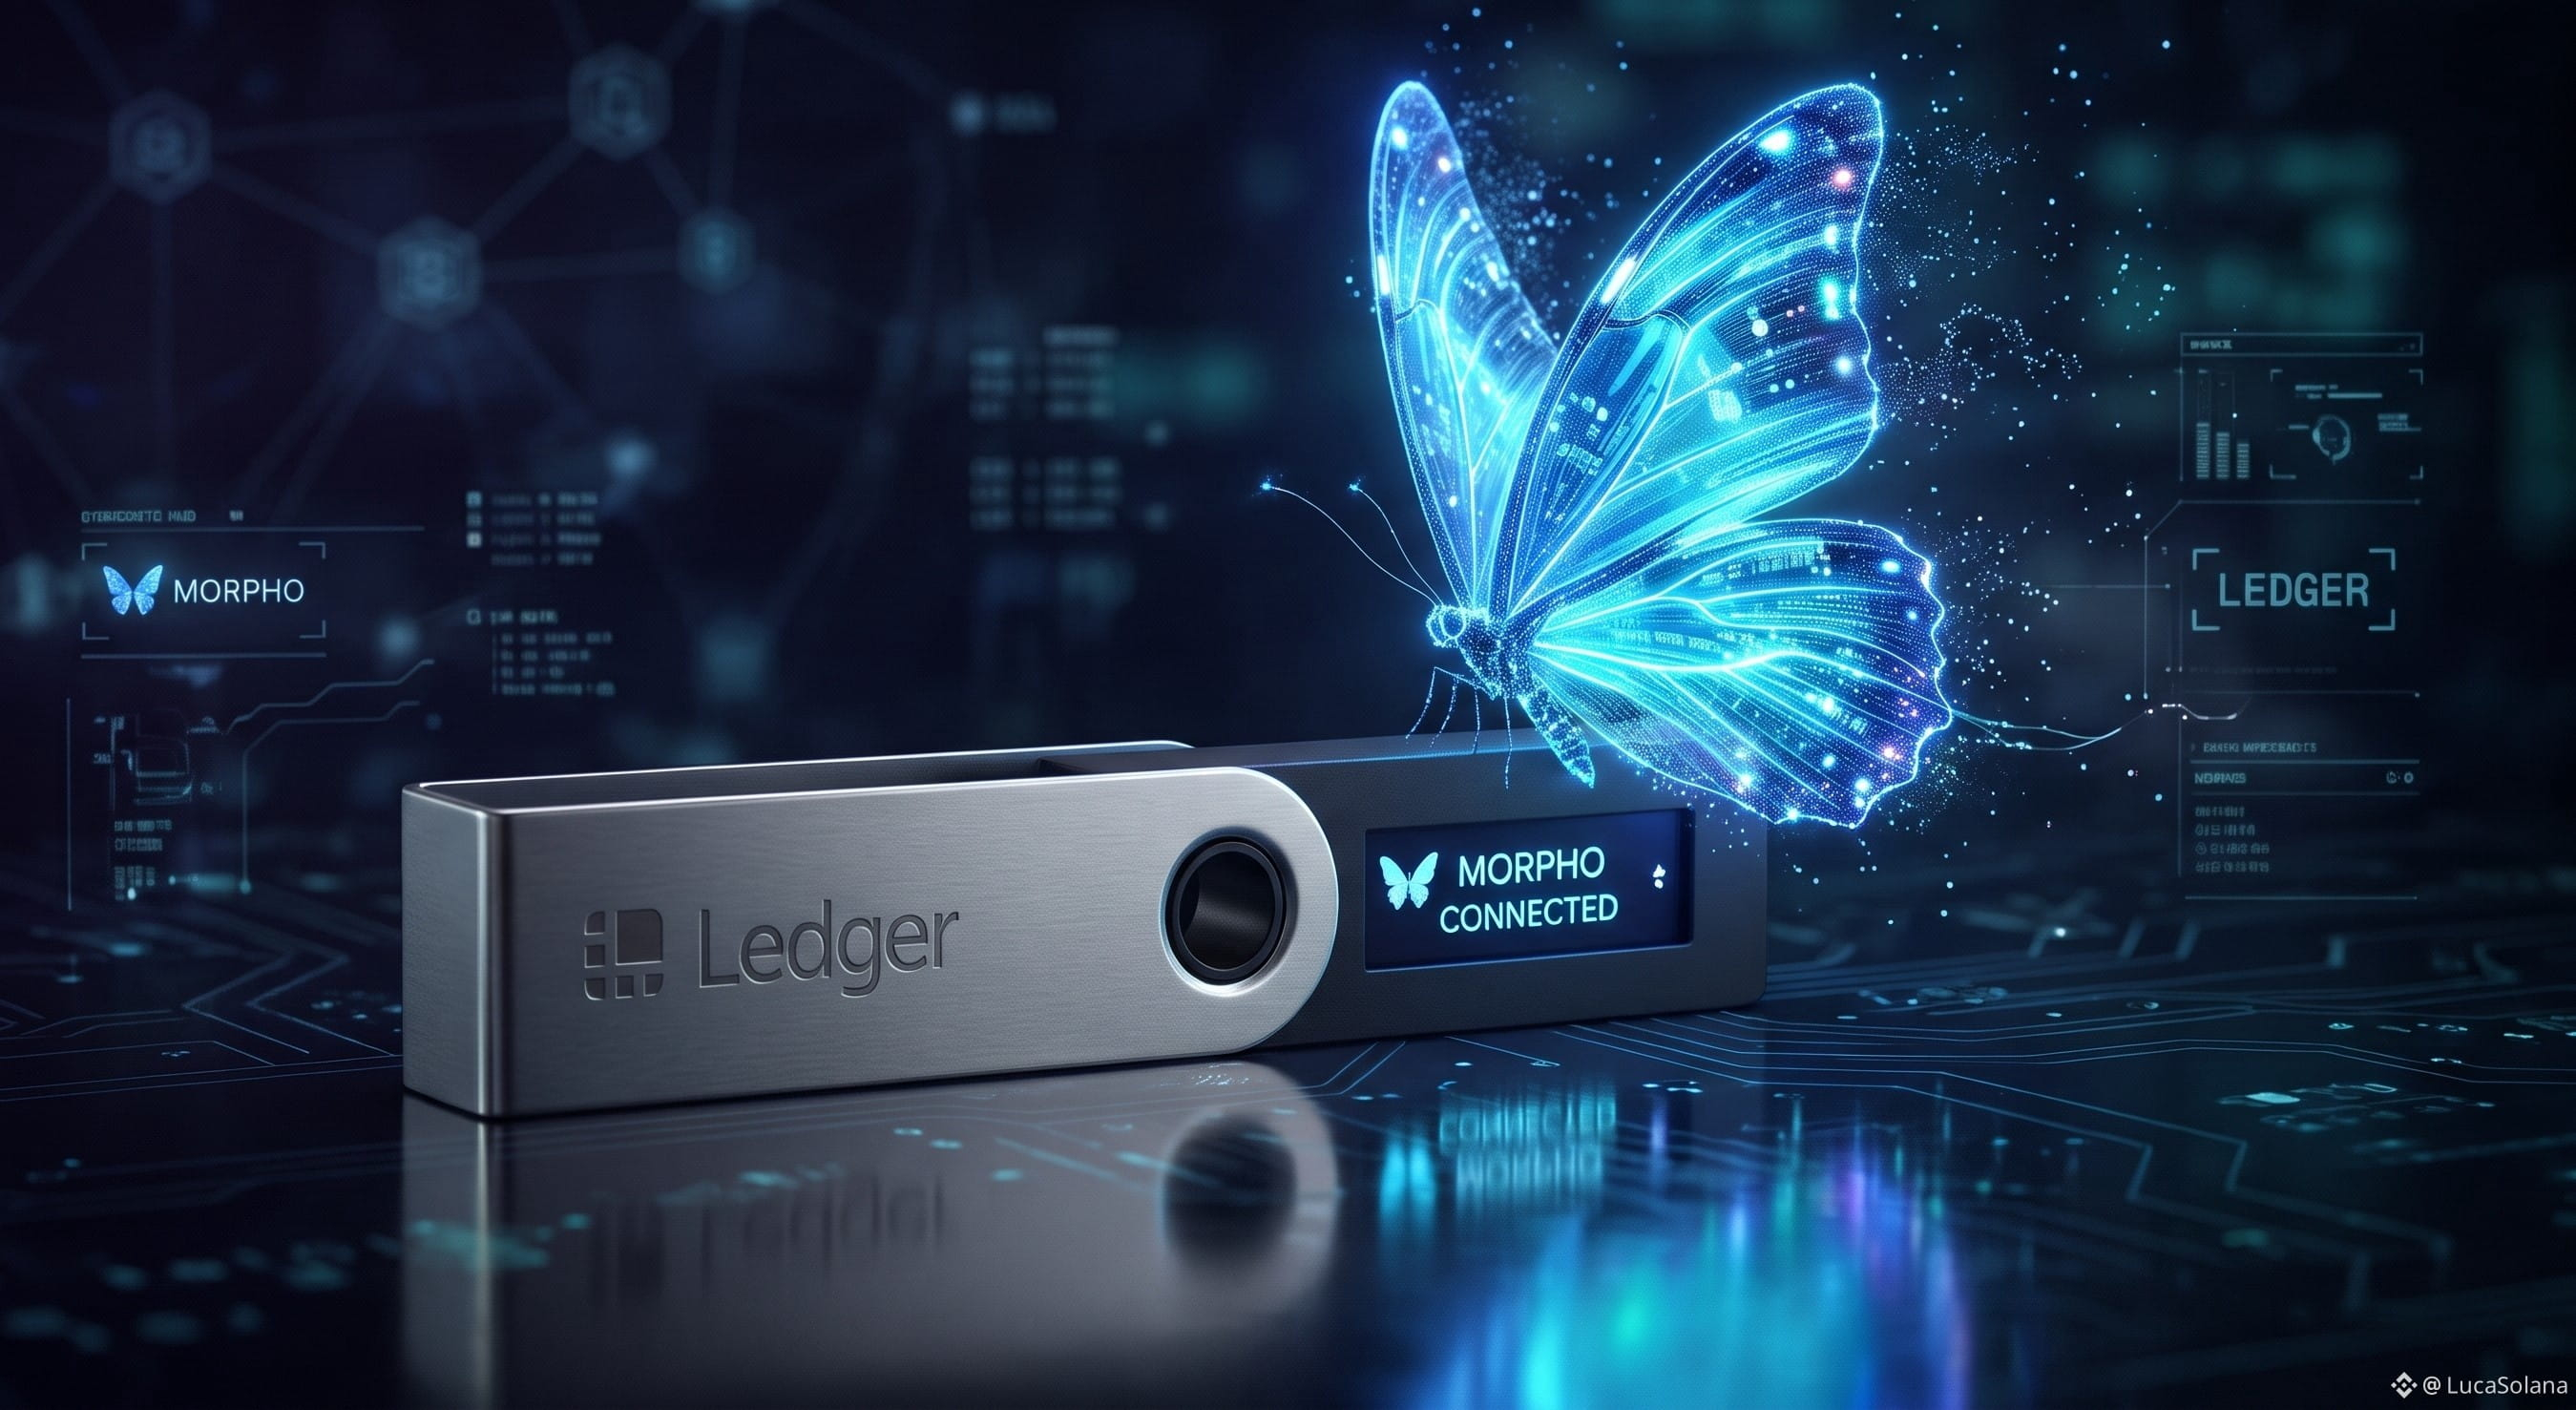
Ledger te permet désormais d’accéder directement à #Morpho depuis ton hardware wallet.
Tu n’as plus besoin d’extension de navigateur ni de wallet intermédiaire. Connecte le #Ledger par USB ou Bluetooth, vérifie clairement sur l’écran ce que tu signes — dépôts, prêts ou coffres — et tes clés restent sur l’appareil.
Morpho est le premier protocole de prêt à rejoindre ce programme d’accès direct. Cela améliore vraiment le problème du blind signing, si agaçant en DeFi.
Si tu utilises Morpho ou que tu investis dans des prêts en gardant la maîtrise de tes fonds, ça vaut la peine d’essayer.
Fais toujours tes propres recherches et agis à tes risques et périls, mais l’expérience semble plus fluide.
Ledger te permet désormais d’accéder directement à #Morpho depuis ton hardware wallet.
Tu n’as plus besoin d’extension de navigateur ni de wallet intermédiaire. Connecte le #Ledger par USB ou Bluetooth, vérifie clairement sur l’écran ce que tu signes — dépôts, prêts ou coffres — et tes clés restent sur l’appareil.
Morpho est le premier protocole de prêt à rejoindre ce programme d’accès direct. Cela améliore vraiment le problème du blind signing, si agaçant en DeFi.
Si tu utilises Morpho ou que tu investis dans des prêts en gardant la maîtrise de tes fonds, ça vaut la peine d’essayer.
Fais toujours tes propres recherches et agis à tes risques et périls, mais l’expérience semble plus fluide.
Tu n’as plus besoin d’extension de navigateur ni de wallet intermédiaire. Connecte le #Ledger par USB ou Bluetooth, vérifie clairement sur l’écran ce que tu signes — dépôts, prêts ou coffres — et tes clés restent sur l’appareil.
Morpho est le premier protocole de prêt à rejoindre ce programme d’accès direct. Cela améliore vraiment le problème du blind signing, si agaçant en DeFi.
Si tu utilises Morpho ou que tu investis dans des prêts en gardant la maîtrise de tes fonds, ça vaut la peine d’essayer.
Fais toujours tes propres recherches et agis à tes risques et périls, mais l’expérience semble plus fluide.
1
518

·
--
Un appel prétendant venir de la police, accompagné d’un véritable e-mail de Ledger : cette combinaison fait aujourd’hui la une
CoinEdition a rapporté aujourd’hui l’apparition d’une arnaque qui va un peu plus loin que les faux liens habituels. Quelqu’un reçoit d’abord un appel d’une personne se présentant comme un détective. Celle-ci affirme avoir découvert votre passeport, vos papiers d’identité, vos mots de passe ou les informations de récupération de votre portefeuille lors d’une enquête. Elle vous demande aussi où vous êtes allé récemment et si vous avez déjà utilisé des cryptomonnaies, puis dit qu’elle va demander à un expert de vérifier si votre portefeuille a été compromis.
Ce qui rend l’appel crédible, c’est qu’il est suivi d’un e-mail automatique envoyé par le système officiel de Ledger. Les escrocs ouvrent un ticket auprès du service client de Ledger en utilisant votre adresse e-mail, et le système vous envoie alors automatiquement un véritable e-mail. Au téléphone, l’interlocuteur utilise cet e-mail comme preuve : « Vous voyez, l’officiel vous a envoyé un e-mail, donc je suis bien qui je prétends être. » Une personne ayant répondu à l’appel a remarqué que l’identifiant de l’appelant semblait correspondre à celui d’un commissariat. Elle a rappelé séparément pour vérifier, et on lui a dit qu’il n’y avait aucun policier de ce nom. D’autres ont ensuite reçu un deuxième appel, cette fois d’une personne se présentant comme travaillant chez Ledger.
Il faut d’abord préciser une chose : pour l’instant, il s’agit de témoignages publiés par des utilisateurs sur des forums. Aucun nombre officiel de victimes ni montant des pertes n’a été confirmé. Il ne faut donc pas présenter l’affaire comme une vaste escroquerie avérée. Mais les petits investisseurs devraient retenir cette méthode, car elle exploite précisément nos habitudes pour distinguer le vrai du faux : un véritable e-mail associé à un véritable identifiant d’appel peut facilement faire baisser notre garde.
La position de Ledger est clairement indiquée dans l’article : l’entreprise ne propose pas d’assistance téléphonique et ne vous appellera jamais pour vous demander votre phrase de récupération de 24 mots. C’est bien cette phrase de 24 mots que les escrocs cherchent à obtenir. Ils peuvent vous demander de la réciter au téléphone, ou vous diriger vers une page de diagnostic ou de récupération presque identique à l’original pour que vous la saisissiez. Quiconque possède ces 24 mots peut vider votre portefeuille depuis n’importe quel appareil.
Les petits investisseurs peuvent suivre dès maintenant trois consignes. Premièrement, si un appel inattendu évoque une enquête, l’exposition de votre portefeuille ou un contrôle de sécurité urgent, raccrochez. Ne cliquez pas sur les liens fournis par votre interlocuteur et n’acceptez pas d’être mis en relation avec un prétendu service client. Deuxièmement, si vous voulez vérifier, utilisez un autre appareil et contactez Ledger via les coordonnées indiquées sur son site officiel, ou recherchez vous-même les coordonnées publiques du commissariat pour vérifier. N’utilisez ni le numéro ni les liens fournis au téléphone. Troisièmement, si vous avez déjà saisi votre phrase de récupération sur une page web ou si vous l’avez communiquée à quelqu’un, considérez que le portefeuille est compromis. Depuis un appareil sûr, créez-en un nouveau avec une nouvelle phrase de récupération, puis transférez au plus vite les fonds restants. Si vous soupçonnez une usurpation de l’identité de Ledger, vous pouvez la signaler à phishing@ledger.fr.
Un véritable e-mail ne garantit pas que l’appel soit authentique, et les escrocs peuvent aussi s’appuyer sur des preuves crédibles. C’est encore plus préoccupant que les faux liens eux-mêmes.
Avez-vous déjà reçu un appel d’une personne prétendant représenter une autorité ou la police et abordant directement la question de votre portefeuille ? Comment avez-vous réagi ?
— web3韭菜小凯
Cet article exprime uniquement une opinion personnelle et ne constitue pas un conseil en investissement. Les faits proviennent d’un article de CoinEdition publié le 4 novembre, des témoignages d’utilisateurs qu’il cite et de la position officielle de Ledger.
#Ledger #防骗 #助记词 #电话诈骗
Un appel prétendant venir de la police, accompagné d’un véritable e-mail de Ledger : cette combinaison fait aujourd’hui la une
CoinEdition a rapporté aujourd’hui l’apparition d’une arnaque qui va un peu plus loin que les faux liens habituels. Quelqu’un reçoit d’abord un appel d’une personne se présentant comme un détective. Celle-ci affirme avoir découvert votre passeport, vos papiers d’identité, vos mots de passe ou les informations de récupération de votre portefeuille lors d’une enquête. Elle vous demande aussi où vous êtes allé récemment et si vous avez déjà utilisé des cryptomonnaies, puis dit qu’elle va demander à un expert de vérifier si votre portefeuille a été compromis.
Ce qui rend l’appel crédible, c’est qu’il est suivi d’un e-mail automatique envoyé par le système officiel de Ledger. Les escrocs ouvrent un ticket auprès du service client de Ledger en utilisant votre adresse e-mail, et le système vous envoie alors automatiquement un véritable e-mail. Au téléphone, l’interlocuteur utilise cet e-mail comme preuve : « Vous voyez, l’officiel vous a envoyé un e-mail, donc je suis bien qui je prétends être. » Une personne ayant répondu à l’appel a remarqué que l’identifiant de l’appelant semblait correspondre à celui d’un commissariat. Elle a rappelé séparément pour vérifier, et on lui a dit qu’il n’y avait aucun policier de ce nom. D’autres ont ensuite reçu un deuxième appel, cette fois d’une personne se présentant comme travaillant chez Ledger.
Il faut d’abord préciser une chose : pour l’instant, il s’agit de témoignages publiés par des utilisateurs sur des forums. Aucun nombre officiel de victimes ni montant des pertes n’a été confirmé. Il ne faut donc pas présenter l’affaire comme une vaste escroquerie avérée. Mais les petits investisseurs devraient retenir cette méthode, car elle exploite précisément nos habitudes pour distinguer le vrai du faux : un véritable e-mail associé à un véritable identifiant d’appel peut facilement faire baisser notre garde.
La position de Ledger est clairement indiquée dans l’article : l’entreprise ne propose pas d’assistance téléphonique et ne vous appellera jamais pour vous demander votre phrase de récupération de 24 mots. C’est bien cette phrase de 24 mots que les escrocs cherchent à obtenir. Ils peuvent vous demander de la réciter au téléphone, ou vous diriger vers une page de diagnostic ou de récupération presque identique à l’original pour que vous la saisissiez. Quiconque possède ces 24 mots peut vider votre portefeuille depuis n’importe quel appareil.
Les petits investisseurs peuvent suivre dès maintenant trois consignes. Premièrement, si un appel inattendu évoque une enquête, l’exposition de votre portefeuille ou un contrôle de sécurité urgent, raccrochez. Ne cliquez pas sur les liens fournis par votre interlocuteur et n’acceptez pas d’être mis en relation avec un prétendu service client. Deuxièmement, si vous voulez vérifier, utilisez un autre appareil et contactez Ledger via les coordonnées indiquées sur son site officiel, ou recherchez vous-même les coordonnées publiques du commissariat pour vérifier. N’utilisez ni le numéro ni les liens fournis au téléphone. Troisièmement, si vous avez déjà saisi votre phrase de récupération sur une page web ou si vous l’avez communiquée à quelqu’un, considérez que le portefeuille est compromis. Depuis un appareil sûr, créez-en un nouveau avec une nouvelle phrase de récupération, puis transférez au plus vite les fonds restants. Si vous soupçonnez une usurpation de l’identité de Ledger, vous pouvez la signaler à phishing@ledger.fr.
Un véritable e-mail ne garantit pas que l’appel soit authentique, et les escrocs peuvent aussi s’appuyer sur des preuves crédibles. C’est encore plus préoccupant que les faux liens eux-mêmes.
Avez-vous déjà reçu un appel d’une personne prétendant représenter une autorité ou la police et abordant directement la question de votre portefeuille ? Comment avez-vous réagi ?
— web3韭菜小凯
Cet article exprime uniquement une opinion personnelle et ne constitue pas un conseil en investissement. Les faits proviennent d’un article de CoinEdition publié le 4 novembre, des témoignages d’utilisateurs qu’il cite et de la position officielle de Ledger.
#Ledger #防骗 #助记词 #电话诈骗
CoinEdition a rapporté aujourd’hui l’apparition d’une arnaque qui va un peu plus loin que les faux liens habituels. Quelqu’un reçoit d’abord un appel d’une personne se présentant comme un détective. Celle-ci affirme avoir découvert votre passeport, vos papiers d’identité, vos mots de passe ou les informations de récupération de votre portefeuille lors d’une enquête. Elle vous demande aussi où vous êtes allé récemment et si vous avez déjà utilisé des cryptomonnaies, puis dit qu’elle va demander à un expert de vérifier si votre portefeuille a été compromis.
Ce qui rend l’appel crédible, c’est qu’il est suivi d’un e-mail automatique envoyé par le système officiel de Ledger. Les escrocs ouvrent un ticket auprès du service client de Ledger en utilisant votre adresse e-mail, et le système vous envoie alors automatiquement un véritable e-mail. Au téléphone, l’interlocuteur utilise cet e-mail comme preuve : « Vous voyez, l’officiel vous a envoyé un e-mail, donc je suis bien qui je prétends être. » Une personne ayant répondu à l’appel a remarqué que l’identifiant de l’appelant semblait correspondre à celui d’un commissariat. Elle a rappelé séparément pour vérifier, et on lui a dit qu’il n’y avait aucun policier de ce nom. D’autres ont ensuite reçu un deuxième appel, cette fois d’une personne se présentant comme travaillant chez Ledger.
Il faut d’abord préciser une chose : pour l’instant, il s’agit de témoignages publiés par des utilisateurs sur des forums. Aucun nombre officiel de victimes ni montant des pertes n’a été confirmé. Il ne faut donc pas présenter l’affaire comme une vaste escroquerie avérée. Mais les petits investisseurs devraient retenir cette méthode, car elle exploite précisément nos habitudes pour distinguer le vrai du faux : un véritable e-mail associé à un véritable identifiant d’appel peut facilement faire baisser notre garde.
La position de Ledger est clairement indiquée dans l’article : l’entreprise ne propose pas d’assistance téléphonique et ne vous appellera jamais pour vous demander votre phrase de récupération de 24 mots. C’est bien cette phrase de 24 mots que les escrocs cherchent à obtenir. Ils peuvent vous demander de la réciter au téléphone, ou vous diriger vers une page de diagnostic ou de récupération presque identique à l’original pour que vous la saisissiez. Quiconque possède ces 24 mots peut vider votre portefeuille depuis n’importe quel appareil.
Les petits investisseurs peuvent suivre dès maintenant trois consignes. Premièrement, si un appel inattendu évoque une enquête, l’exposition de votre portefeuille ou un contrôle de sécurité urgent, raccrochez. Ne cliquez pas sur les liens fournis par votre interlocuteur et n’acceptez pas d’être mis en relation avec un prétendu service client. Deuxièmement, si vous voulez vérifier, utilisez un autre appareil et contactez Ledger via les coordonnées indiquées sur son site officiel, ou recherchez vous-même les coordonnées publiques du commissariat pour vérifier. N’utilisez ni le numéro ni les liens fournis au téléphone. Troisièmement, si vous avez déjà saisi votre phrase de récupération sur une page web ou si vous l’avez communiquée à quelqu’un, considérez que le portefeuille est compromis. Depuis un appareil sûr, créez-en un nouveau avec une nouvelle phrase de récupération, puis transférez au plus vite les fonds restants. Si vous soupçonnez une usurpation de l’identité de Ledger, vous pouvez la signaler à phishing@ledger.fr.
Un véritable e-mail ne garantit pas que l’appel soit authentique, et les escrocs peuvent aussi s’appuyer sur des preuves crédibles. C’est encore plus préoccupant que les faux liens eux-mêmes.
Avez-vous déjà reçu un appel d’une personne prétendant représenter une autorité ou la police et abordant directement la question de votre portefeuille ? Comment avez-vous réagi ?
— web3韭菜小凯
Cet article exprime uniquement une opinion personnelle et ne constitue pas un conseil en investissement. Les faits proviennent d’un article de CoinEdition publié le 4 novembre, des témoignages d’utilisateurs qu’il cite et de la position officielle de Ledger.
#Ledger #防骗 #助记词 #电话诈骗
60

Singapour découvre des appareils Ledger compromis depuis septembre, la Corée du Sud reporte à nouveau la taxe sur les cryptomonnaies
- La police singapourienne confirme : depuis le 10 septembre, des appareils Ledger compromis sont apparus sur le marché.
- Cette information n’a été rendue publique qu’un mois plus tard.
- Les parlementaires sud-coréens devraient à nouveau reporter la loi sur la taxation des cryptomonnaies.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
Singapour découvre des appareils Ledger compromis depuis septembre, la Corée du Sud reporte à nouveau la taxe sur les cryptomonnaies
- La police singapourienne confirme : depuis le 10 septembre, des appareils Ledger compromis sont apparus sur le marché.
- Cette information n’a été rendue publique qu’un mois plus tard.
- Les parlementaires sud-coréens devraient à nouveau reporter la loi sur la taxation des cryptomonnaies.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
- La police singapourienne confirme : depuis le 10 septembre, des appareils Ledger compromis sont apparus sur le marché.
- Cette information n’a été rendue publique qu’un mois plus tard.
- Les parlementaires sud-coréens devraient à nouveau reporter la loi sur la taxation des cryptomonnaies.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
192
·
--
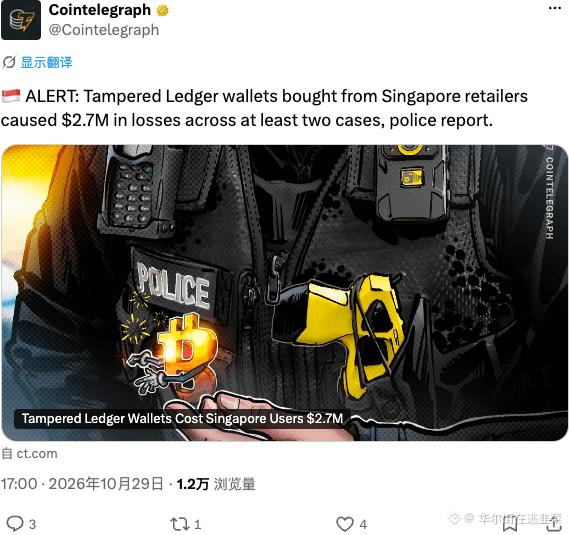
La police de Singapour signale que des portefeuilles Ledger altérés, achetés dans des magasins, ont entraîné deux pertes totalisant 2,7 millions de dollars. Même en achetant un portefeuille matériel, il faut désormais se méfier des échanges frauduleux… À notre époque, même l’« isolation physique » devient un enjeu de compétition. Les points de vente hors ligne sont semés d’embûches. Ne faites pas l’impasse sur les précautions : la sécurité avant tout 🚨
#Ledger #硬件钱包 #Singapour
La police de Singapour signale que des portefeuilles Ledger altérés, achetés dans des magasins, ont entraîné deux pertes totalisant 2,7 millions de dollars. Même en achetant un portefeuille matériel, il faut désormais se méfier des échanges frauduleux… À notre époque, même l’« isolation physique » devient un enjeu de compétition. Les points de vente hors ligne sont semés d’embûches. Ne faites pas l’impasse sur les précautions : la sécurité avant tout 🚨
#Ledger #硬件钱包 #Singapour
#Ledger #硬件钱包 #Singapour
20

·
--
Haussier
S$3,5 millions : c’est ce que des gens ont perdu avec des portefeuilles Ledger achetés dans des magasins ordinaires à Singapour
La police parle d’au moins deux cas depuis le 10 septembre. Et ce qui me frappe, ce n’est même pas le montant, mais le rayon :
- Des magasins de détail à Singapour. « Une boîte neuve prise en rayon » ne garantit plus rien
- Une puce, qui, selon Ledger lui-même, lit les 24 mots affichés à l’écran pendant la configuration et les envoie via LTE. Tu fais tout comme il faut — et c’est foutu
- Le 13 octobre, Ledger a suspendu les ventes par l’intermédiaire de revendeurs dans sept pays de la région. Pour ces deux personnes, c’est trop tard
Et oui, S$ , ce sont des dollars singapouriens, pas des USD. Les titres passent ça sous silence
Le conseil de la police est simple : ne saisissez pas votre phrase de récupération sur un appareil suspect. Et si elle a pu fuiter : nouveau portefeuille, nouvelle phrase, appareil de confiance. Bref, maintenant, il faut demander où il a été acheté avant même d’ouvrir la boîte
Je n’ai pas de position là-dessus. Je surveille si le montant dépasse les S$3,5 millions ; quand il y aura du nouveau, je ferai le point. Abonne-toi si tu gardes tes cryptos sur un portefeuille froid
#Ledger #CryptoSecurity
S$3,5 millions : c’est ce que des gens ont perdu avec des portefeuilles Ledger achetés dans des magasins ordinaires à Singapour
La police parle d’au moins deux cas depuis le 10 septembre. Et ce qui me frappe, ce n’est même pas le montant, mais le rayon :
- Des magasins de détail à Singapour. « Une boîte neuve prise en rayon » ne garantit plus rien
- Une puce, qui, selon Ledger lui-même, lit les 24 mots affichés à l’écran pendant la configuration et les envoie via LTE. Tu fais tout comme il faut — et c’est foutu
- Le 13 octobre, Ledger a suspendu les ventes par l’intermédiaire de revendeurs dans sept pays de la région. Pour ces deux personnes, c’est trop tard
Et oui, S$ , ce sont des dollars singapouriens, pas des USD. Les titres passent ça sous silence
Le conseil de la police est simple : ne saisissez pas votre phrase de récupération sur un appareil suspect. Et si elle a pu fuiter : nouveau portefeuille, nouvelle phrase, appareil de confiance. Bref, maintenant, il faut demander où il a été acheté avant même d’ouvrir la boîte
Je n’ai pas de position là-dessus. Je surveille si le montant dépasse les S$3,5 millions ; quand il y aura du nouveau, je ferai le point. Abonne-toi si tu gardes tes cryptos sur un portefeuille froid
#Ledger #CryptoSecurity
La police parle d’au moins deux cas depuis le 10 septembre. Et ce qui me frappe, ce n’est même pas le montant, mais le rayon :
- Des magasins de détail à Singapour. « Une boîte neuve prise en rayon » ne garantit plus rien
- Une puce, qui, selon Ledger lui-même, lit les 24 mots affichés à l’écran pendant la configuration et les envoie via LTE. Tu fais tout comme il faut — et c’est foutu
- Le 13 octobre, Ledger a suspendu les ventes par l’intermédiaire de revendeurs dans sept pays de la région. Pour ces deux personnes, c’est trop tard
Et oui, S$ , ce sont des dollars singapouriens, pas des USD. Les titres passent ça sous silence
Le conseil de la police est simple : ne saisissez pas votre phrase de récupération sur un appareil suspect. Et si elle a pu fuiter : nouveau portefeuille, nouvelle phrase, appareil de confiance. Bref, maintenant, il faut demander où il a été acheté avant même d’ouvrir la boîte
Je n’ai pas de position là-dessus. Je surveille si le montant dépasse les S$3,5 millions ; quand il y aura du nouveau, je ferai le point. Abonne-toi si tu gardes tes cryptos sur un portefeuille froid
#Ledger #CryptoSecurity
171
On prend les portefeuilles matériels pour des talismans qui garantissent la sécurité dès qu’on les achète. Cette fois, Singapour a remis les pendules à l’heure.
La police singapourienne indique qu’au moins deux affaires ont été signalées depuis le 10 septembre. Les victimes avaient acheté des Ledger dans des magasins physiques du pays. Des composants malveillants avaient été ajoutés aux appareils, capables de récupérer les phrases de récupération et les clés privées. Au total, les pertes s’élèvent à environ 3,5 millions de dollars singapouriens, soit quelque 2,7 millions de dollars américains.
Le problème, ce n’est pas la robustesse de la puce Ledger, mais le nombre de personnes qui ont manipulé votre appareil avant qu’il arrive entre vos mains. Un portefeuille hors ligne protège des pirates sur Internet, pas des intermédiaires de la chaîne d’approvisionnement. En cherchant une bonne affaire d’occasion, dans une « boutique agréée » ou chez un petit vendeur en ligne qui brade ses produits, vous économisez quelques dizaines de dollars, mais vous confiez tout votre portefeuille à un intermédiaire que vous ne connaissez pas.
Et il y a un détail particulièrement gênant : la première plainte date du 10 septembre, tandis que l’avertissement public de Ledger n’a été publié que le 9 octobre, soit près d’un mois plus tard. Ce n’est qu’ensuite que les distributeurs d’Asie du Sud-Est ont été appelés à cesser les ventes. Que fait-on des gens qui ont encore acheté un appareil en magasin pendant ce mois-là ?
Au passage, petite remarque sur les comptes qui ont relayé l’information : plusieurs ont carrément transformé les 3,5 millions de dollars singapouriens en 3,5 millions de dollars américains. Leur « JUST IN » est arrivé plus vite que la vérification des faits.
Ma règle est simple : acheter uniquement par les canaux officiels, vérifier l’emballage à l’ouverture et renvoyer immédiatement tout appareil dont la phrase de récupération a déjà été configurée. La phrase de récupération doit toujours être générée par vous-même sur l’appareil. Si quelqu’un vous en fournit une toute prête, c’est un voleur. Si vous avez déjà acheté un appareil par un canal non officiel, n’hésitez pas : procurez-vous un nouvel appareil, générez une nouvelle phrase de récupération et transférez-y vos cryptos.
#硬件钱包 #Ledger
On prend les portefeuilles matériels pour des talismans qui garantissent la sécurité dès qu’on les achète. Cette fois, Singapour a remis les pendules à l’heure.
La police singapourienne indique qu’au moins deux affaires ont été signalées depuis le 10 septembre. Les victimes avaient acheté des Ledger dans des magasins physiques du pays. Des composants malveillants avaient été ajoutés aux appareils, capables de récupérer les phrases de récupération et les clés privées. Au total, les pertes s’élèvent à environ 3,5 millions de dollars singapouriens, soit quelque 2,7 millions de dollars américains.
Le problème, ce n’est pas la robustesse de la puce Ledger, mais le nombre de personnes qui ont manipulé votre appareil avant qu’il arrive entre vos mains. Un portefeuille hors ligne protège des pirates sur Internet, pas des intermédiaires de la chaîne d’approvisionnement. En cherchant une bonne affaire d’occasion, dans une « boutique agréée » ou chez un petit vendeur en ligne qui brade ses produits, vous économisez quelques dizaines de dollars, mais vous confiez tout votre portefeuille à un intermédiaire que vous ne connaissez pas.
Et il y a un détail particulièrement gênant : la première plainte date du 10 septembre, tandis que l’avertissement public de Ledger n’a été publié que le 9 octobre, soit près d’un mois plus tard. Ce n’est qu’ensuite que les distributeurs d’Asie du Sud-Est ont été appelés à cesser les ventes. Que fait-on des gens qui ont encore acheté un appareil en magasin pendant ce mois-là ?
Au passage, petite remarque sur les comptes qui ont relayé l’information : plusieurs ont carrément transformé les 3,5 millions de dollars singapouriens en 3,5 millions de dollars américains. Leur « JUST IN » est arrivé plus vite que la vérification des faits.
Ma règle est simple : acheter uniquement par les canaux officiels, vérifier l’emballage à l’ouverture et renvoyer immédiatement tout appareil dont la phrase de récupération a déjà été configurée. La phrase de récupération doit toujours être générée par vous-même sur l’appareil. Si quelqu’un vous en fournit une toute prête, c’est un voleur. Si vous avez déjà acheté un appareil par un canal non officiel, n’hésitez pas : procurez-vous un nouvel appareil, générez une nouvelle phrase de récupération et transférez-y vos cryptos.
#硬件钱包 #Ledger
La police singapourienne indique qu’au moins deux affaires ont été signalées depuis le 10 septembre. Les victimes avaient acheté des Ledger dans des magasins physiques du pays. Des composants malveillants avaient été ajoutés aux appareils, capables de récupérer les phrases de récupération et les clés privées. Au total, les pertes s’élèvent à environ 3,5 millions de dollars singapouriens, soit quelque 2,7 millions de dollars américains.
Le problème, ce n’est pas la robustesse de la puce Ledger, mais le nombre de personnes qui ont manipulé votre appareil avant qu’il arrive entre vos mains. Un portefeuille hors ligne protège des pirates sur Internet, pas des intermédiaires de la chaîne d’approvisionnement. En cherchant une bonne affaire d’occasion, dans une « boutique agréée » ou chez un petit vendeur en ligne qui brade ses produits, vous économisez quelques dizaines de dollars, mais vous confiez tout votre portefeuille à un intermédiaire que vous ne connaissez pas.
Et il y a un détail particulièrement gênant : la première plainte date du 10 septembre, tandis que l’avertissement public de Ledger n’a été publié que le 9 octobre, soit près d’un mois plus tard. Ce n’est qu’ensuite que les distributeurs d’Asie du Sud-Est ont été appelés à cesser les ventes. Que fait-on des gens qui ont encore acheté un appareil en magasin pendant ce mois-là ?
Au passage, petite remarque sur les comptes qui ont relayé l’information : plusieurs ont carrément transformé les 3,5 millions de dollars singapouriens en 3,5 millions de dollars américains. Leur « JUST IN » est arrivé plus vite que la vérification des faits.
Ma règle est simple : acheter uniquement par les canaux officiels, vérifier l’emballage à l’ouverture et renvoyer immédiatement tout appareil dont la phrase de récupération a déjà été configurée. La phrase de récupération doit toujours être générée par vous-même sur l’appareil. Si quelqu’un vous en fournit une toute prête, c’est un voleur. Si vous avez déjà acheté un appareil par un canal non officiel, n’hésitez pas : procurez-vous un nouvel appareil, générez une nouvelle phrase de récupération et transférez-y vos cryptos.
#硬件钱包 #Ledger
5
·
--
La police singapourienne s’exprime officiellement : l’affaire des Ledger compromis remonte à un mois avant sa révélation au grand public.
La police de Singapour a publié un communiqué dans l’après-midi du 28 octobre : depuis le 10 septembre, elle a reçu au moins deux plaintes, pour des pertes totales d’environ 3,5 millions de dollars singapouriens (environ 2,7 millions de dollars américains).
Les appareils trafiqués ont été achetés dans certains magasins de détail à Singapour. Ils contenaient du matériel malveillant capable de dérober les phrases de récupération et les clés privées ; les cryptomonnaies pouvaient être transférées sans votre accord.
Ce qui me frappe le plus, c’est la chronologie : une plainte a été déposée dès le 10 septembre, mais l’affaire n’a éclaté au grand jour que le 9 octobre. Combien de personnes ont encore utilisé des appareils compromis pendant ce mois d’intervalle ?
Selon le Straits Times, des analystes estiment que les pertes cumulées de l’ensemble de l’affaire dépassent déjà 86 millions de dollars. Ce n’est pas un cas isolé.
Ma recommandation est simple : si vous avez acheté un Ledger dans un magasin, ne saisissez pas votre phrase de récupération dessus et ne l’utilisez plus pour effectuer des transactions. Si vous pensez qu’il a été manipulé, transférez vos cryptomonnaies vers un portefeuille généré sur un appareil entièrement neuf.
Il n’y a qu’une seule façon de réfuter cette hypothèse : que la police ou Ledger publie la liste des lots concernés et confirme que votre appareil n’en fait pas partie.
Vous avez acheté votre portefeuille matériel directement sur le site officiel, ou vous avez préféré en prendre un en stock dans un magasin près de chez vous ?
$BTC $ETH $SOL
#硬件钱包 #Ledger
La police singapourienne s’exprime officiellement : l’affaire des Ledger compromis remonte à un mois avant sa révélation au grand public.
La police de Singapour a publié un communiqué dans l’après-midi du 28 octobre : depuis le 10 septembre, elle a reçu au moins deux plaintes, pour des pertes totales d’environ 3,5 millions de dollars singapouriens (environ 2,7 millions de dollars américains).
Les appareils trafiqués ont été achetés dans certains magasins de détail à Singapour. Ils contenaient du matériel malveillant capable de dérober les phrases de récupération et les clés privées ; les cryptomonnaies pouvaient être transférées sans votre accord.
Ce qui me frappe le plus, c’est la chronologie : une plainte a été déposée dès le 10 septembre, mais l’affaire n’a éclaté au grand jour que le 9 octobre. Combien de personnes ont encore utilisé des appareils compromis pendant ce mois d’intervalle ?
Selon le Straits Times, des analystes estiment que les pertes cumulées de l’ensemble de l’affaire dépassent déjà 86 millions de dollars. Ce n’est pas un cas isolé.
Ma recommandation est simple : si vous avez acheté un Ledger dans un magasin, ne saisissez pas votre phrase de récupération dessus et ne l’utilisez plus pour effectuer des transactions. Si vous pensez qu’il a été manipulé, transférez vos cryptomonnaies vers un portefeuille généré sur un appareil entièrement neuf.
Il n’y a qu’une seule façon de réfuter cette hypothèse : que la police ou Ledger publie la liste des lots concernés et confirme que votre appareil n’en fait pas partie.
Vous avez acheté votre portefeuille matériel directement sur le site officiel, ou vous avez préféré en prendre un en stock dans un magasin près de chez vous ?
$BTC $ETH $SOL
#硬件钱包 #Ledger
La police de Singapour a publié un communiqué dans l’après-midi du 28 octobre : depuis le 10 septembre, elle a reçu au moins deux plaintes, pour des pertes totales d’environ 3,5 millions de dollars singapouriens (environ 2,7 millions de dollars américains).
Les appareils trafiqués ont été achetés dans certains magasins de détail à Singapour. Ils contenaient du matériel malveillant capable de dérober les phrases de récupération et les clés privées ; les cryptomonnaies pouvaient être transférées sans votre accord.
Ce qui me frappe le plus, c’est la chronologie : une plainte a été déposée dès le 10 septembre, mais l’affaire n’a éclaté au grand jour que le 9 octobre. Combien de personnes ont encore utilisé des appareils compromis pendant ce mois d’intervalle ?
Selon le Straits Times, des analystes estiment que les pertes cumulées de l’ensemble de l’affaire dépassent déjà 86 millions de dollars. Ce n’est pas un cas isolé.
Ma recommandation est simple : si vous avez acheté un Ledger dans un magasin, ne saisissez pas votre phrase de récupération dessus et ne l’utilisez plus pour effectuer des transactions. Si vous pensez qu’il a été manipulé, transférez vos cryptomonnaies vers un portefeuille généré sur un appareil entièrement neuf.
Il n’y a qu’une seule façon de réfuter cette hypothèse : que la police ou Ledger publie la liste des lots concernés et confirme que votre appareil n’en fait pas partie.
Vous avez acheté votre portefeuille matériel directement sur le site officiel, ou vous avez préféré en prendre un en stock dans un magasin près de chez vous ?
$BTC $ETH $SOL
#硬件钱包 #Ledger
353
·
--
La police de Singapour a émis une alerte le 28/10 : depuis le 10/9, au moins deux affaires ont été signalées. Des utilisateurs ont acheté des portefeuilles matériels Ledger trafiqués dans certains magasins locaux, pour des pertes totales d’environ 3,5 millions de dollars singapouriens.
Du matériel malveillant avait été ajouté aux appareils. Lors de l’initialisation, il pouvait intercepter la phrase de récupération ou la clé privée, puis les actifs étaient transférés discrètement.
Ledger affirme que ses puces, ses systèmes et ses serveurs n’ont pas été compromis et que le problème vient du réseau de distribution. Les ventes ont été suspendues dans 7 régions d’Asie du Sud-Est et à Hong Kong. Selon une estimation fondée sur l’analyse de la blockchain, les pertes totales pourraient dépasser 86 millions de dollars, un chiffre que Ledger n’a pas confirmé.
Achetez les portefeuilles matériels uniquement auprès de canaux officiels et ne saisissez pas votre phrase de récupération sur un appareil suspect. Si vous pensez qu’elle a été compromise, générez-en une nouvelle avec un nouvel appareil et transférez vos actifs. $BTC vaut actuellement environ 79 760 (-1,4 % sur 24 h).
#硬件钱包安全 #Ledger #SécuritéCrypto
La police de Singapour a émis une alerte le 28/10 : depuis le 10/9, au moins deux affaires ont été signalées. Des utilisateurs ont acheté des portefeuilles matériels Ledger trafiqués dans certains magasins locaux, pour des pertes totales d’environ 3,5 millions de dollars singapouriens.
Du matériel malveillant avait été ajouté aux appareils. Lors de l’initialisation, il pouvait intercepter la phrase de récupération ou la clé privée, puis les actifs étaient transférés discrètement.
Ledger affirme que ses puces, ses systèmes et ses serveurs n’ont pas été compromis et que le problème vient du réseau de distribution. Les ventes ont été suspendues dans 7 régions d’Asie du Sud-Est et à Hong Kong. Selon une estimation fondée sur l’analyse de la blockchain, les pertes totales pourraient dépasser 86 millions de dollars, un chiffre que Ledger n’a pas confirmé.
Achetez les portefeuilles matériels uniquement auprès de canaux officiels et ne saisissez pas votre phrase de récupération sur un appareil suspect. Si vous pensez qu’elle a été compromise, générez-en une nouvelle avec un nouvel appareil et transférez vos actifs. $BTC vaut actuellement environ 79 760 (-1,4 % sur 24 h).
#硬件钱包安全 #Ledger #SécuritéCrypto
Du matériel malveillant avait été ajouté aux appareils. Lors de l’initialisation, il pouvait intercepter la phrase de récupération ou la clé privée, puis les actifs étaient transférés discrètement.
Ledger affirme que ses puces, ses systèmes et ses serveurs n’ont pas été compromis et que le problème vient du réseau de distribution. Les ventes ont été suspendues dans 7 régions d’Asie du Sud-Est et à Hong Kong. Selon une estimation fondée sur l’analyse de la blockchain, les pertes totales pourraient dépasser 86 millions de dollars, un chiffre que Ledger n’a pas confirmé.
Achetez les portefeuilles matériels uniquement auprès de canaux officiels et ne saisissez pas votre phrase de récupération sur un appareil suspect. Si vous pensez qu’elle a été compromise, générez-en une nouvelle avec un nouvel appareil et transférez vos actifs. $BTC vaut actuellement environ 79 760 (-1,4 % sur 24 h).
#硬件钱包安全 #Ledger #SécuritéCrypto
156
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#HuangExitNvidiaStrategyInFocus
75,343 vues
891 mentions
2
#AnthropicRejectsIPODelayValuationinQuestion
668,427 vues
5,167 mentions
3
#BitMineReports$6.3BNetLossForFiscal2026
9,395 vues
113 mentions
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
28,112 vues
385 mentions
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
2,607 vues
41 mentions
6
#CoreWeaveJumps10%On168%RevenueGrowth
178,040 vues
1,625 mentions
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
84,770 vues
258 mentions
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
49,408 vues
561 mentions
9
#TradFiForBeginners
527,070 vues
3,673 mentions
10
#USJoblessClaimsRise
19.1M vues
7,784 mentions