

#hardwarewallets
hardwarewallets
51,463 vues
117 mentions
Populaire
Récents

·
--
Test de compatibilité du portefeuille mobileUn portefeuille matériel n’est pas entièrement compatible avec les appareils mobiles simplement parce que son application compagnon apparaît dans l’App Store ou sur Google Play. La question utile est de savoir si l’ensemble de votre processus de signature fonctionne sur votre téléphone exact.
Divisez le test en tâches. Pouvez-vous connecter ou associer le signataire physique ? Pouvez-vous créer un compte, afficher les soldes et générer une adresse de réception ? Plus important encore, pouvez-vous vérifier l’adresse de réception sur l’écran matériel de confiance ? Pouvez-vous construire une transaction, en inspecter la destination et le montant sur l’appareil, l’approuver, la refuser et confirmer que le rejet se comporte correctement ?
Test de compatibilité du portefeuille mobile
Un portefeuille matériel n’est pas entièrement compatible avec les appareils mobiles simplement parce que son application compagnon apparaît dans l’App Store ou sur Google Play. La question utile est de savoir si l’ensemble de votre processus de signature fonctionne sur votre téléphone exact.
Divisez le test en tâches. Pouvez-vous connecter ou associer le signataire physique ? Pouvez-vous créer un compte, afficher les soldes et générer une adresse de réception ? Plus important encore, pouvez-vous vérifier l’adresse de réception sur l’écran matériel de confiance ? Pouvez-vous construire une transaction, en inspecter la destination et le montant sur l’appareil, l’approuver, la refuser et confirmer que le rejet se comporte correctement ?
Divisez le test en tâches. Pouvez-vous connecter ou associer le signataire physique ? Pouvez-vous créer un compte, afficher les soldes et générer une adresse de réception ? Plus important encore, pouvez-vous vérifier l’adresse de réception sur l’écran matériel de confiance ? Pouvez-vous construire une transaction, en inspecter la destination et le montant sur l’appareil, l’approuver, la refuser et confirmer que le rejet se comporte correctement ?
57
·
--
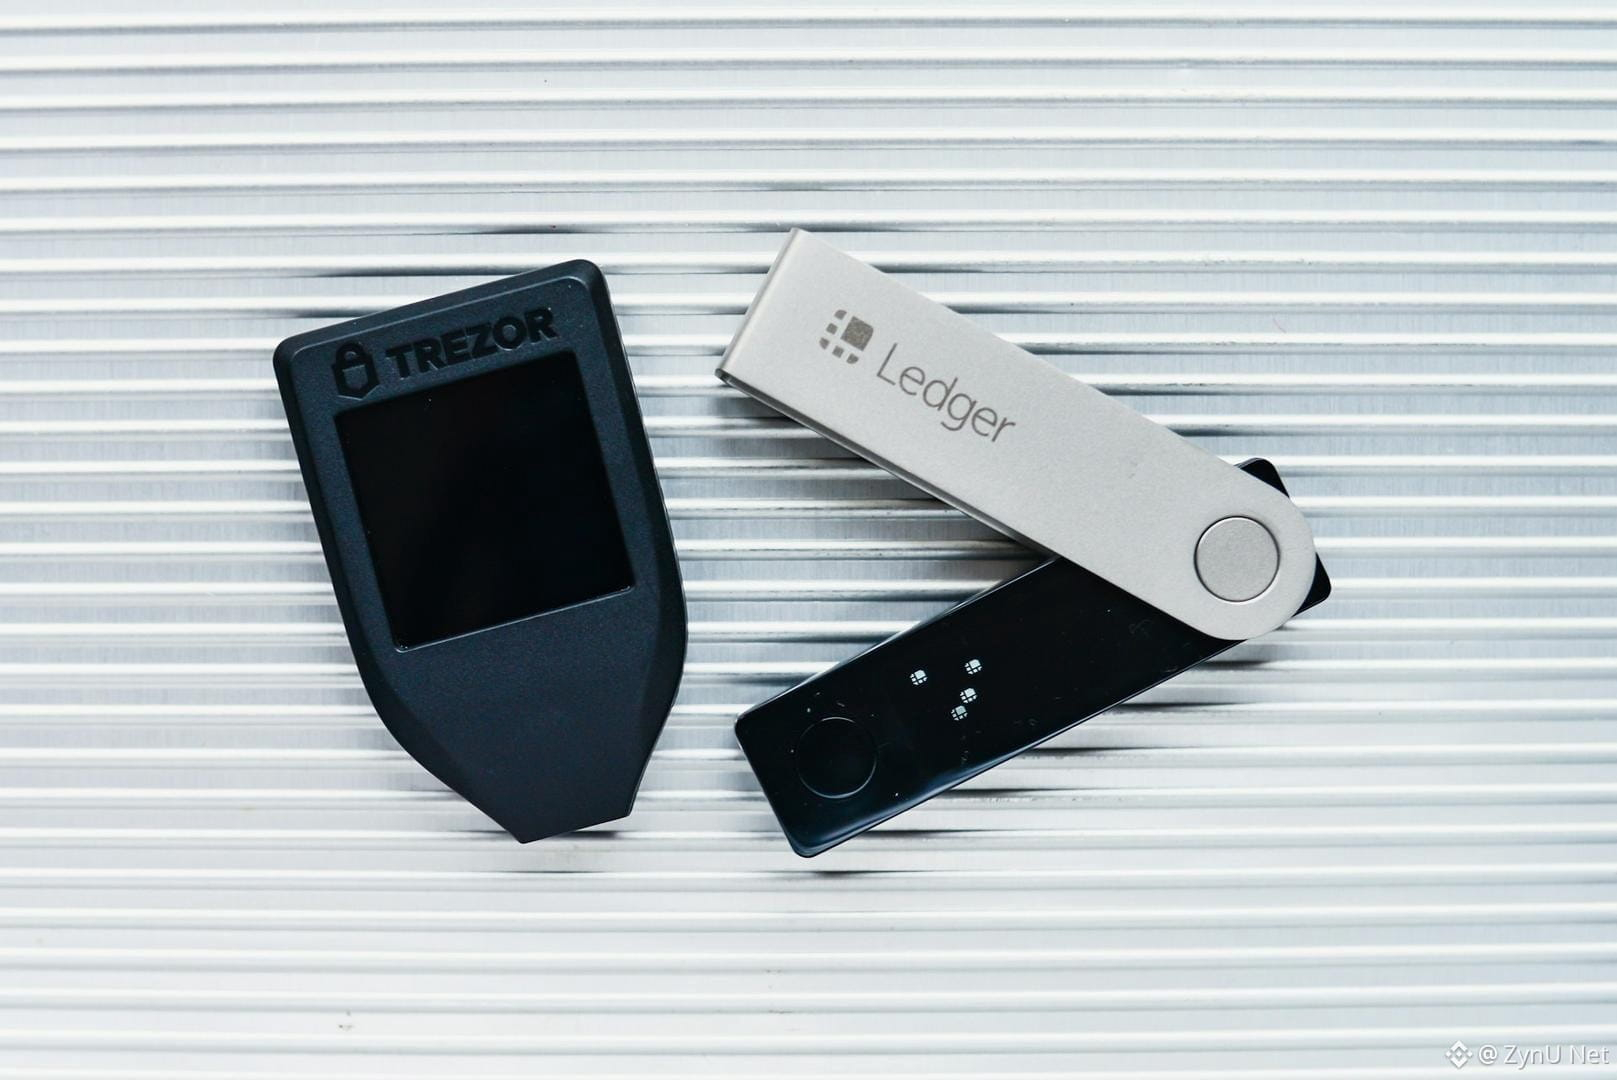
Ledger ou Trezor par modèleNe choisissez pas un portefeuille matériel en vous basant sur un stéréotype de marque ancienne. Comparez des modèles précis selon votre véritable méthode de conservation (custody).
Commencez par le téléphone ou l’ordinateur que vous utilisez, vos priorités en termes de chaînes et d’applications de portefeuille, ainsi que la manière dont vous prévoyez de restaurer l’accès si l’appareil est perdu. Comparez ensuite l’affichage du modèle, les options de connexion, l’histoire de la vérification du micrologiciel et le processus de récupération pris en charge.
Une raccourci dépassé consiste à dire que Ledger dispose d’éléments sécurisés tandis que Trezor n’en a pas. Dans sa configuration actuelle, les comparatifs Safe 3, Safe 5 et Safe 7 de Trezor indiquent des éléments sécurisés certifiés EAL6+. Un autre raccourci consiste à supposer que chaque modèle d’une même marque offre le même support sans fil et mobile : les modèles actuels de Trezor diffèrent. Vérifiez le modèle exact et la matrice officielle de compatibilité avant d’engager des fonds.
Ledger ou Trezor par modèle
Ne choisissez pas un portefeuille matériel en vous basant sur un stéréotype de marque ancienne. Comparez des modèles précis selon votre véritable méthode de conservation (custody).
Commencez par le téléphone ou l’ordinateur que vous utilisez, vos priorités en termes de chaînes et d’applications de portefeuille, ainsi que la manière dont vous prévoyez de restaurer l’accès si l’appareil est perdu. Comparez ensuite l’affichage du modèle, les options de connexion, l’histoire de la vérification du micrologiciel et le processus de récupération pris en charge.
Une raccourci dépassé consiste à dire que Ledger dispose d’éléments sécurisés tandis que Trezor n’en a pas. Dans sa configuration actuelle, les comparatifs Safe 3, Safe 5 et Safe 7 de Trezor indiquent des éléments sécurisés certifiés EAL6+. Un autre raccourci consiste à supposer que chaque modèle d’une même marque offre le même support sans fil et mobile : les modèles actuels de Trezor diffèrent. Vérifiez le modèle exact et la matrice officielle de compatibilité avant d’engager des fonds.
45
·
--
Nano Gen5 ou Flex ?Vous cherchez un portefeuille matériel ? Séparez la frontière de protection de l’interface que vous utilisez chaque jour.
Ledger répertorie l’élément sécurisé ST33K1M5 et la certification CC EAL6+ pour le Nano Gen5 et le Flex. Les deux modèles proposent Bluetooth, USB-C et NFC. Les différences visibles sont principalement l’affichage et la finition : le Gen5 utilise un écran tactile monochrome à encre E Ink de 300 × 400 avec un cadre en plastique ; le Flex utilise un écran tactile E Ink 16 niveaux de gris de 480 × 600, du Gorilla Glass et un cadre en aluminium.
Cela rend le choix plus précis que « lequel est le plus sûr ? ». Un écran plus grand et plus riche peut valoir le coût si vous interagissez fréquemment avec l’appareil et si vous accordez de l’importance à la lisibilité. Si votre processus de travail sollicite moins l’écran, vérifiez si le Gen5 couvre déjà les fonctionnalités dont vous avez besoin. Confirmez le prix actuel et la compatibilité avec les hôtes directement auprès du fabricant avant d’acheter ; ces informations peuvent évoluer.
Nano Gen5 ou Flex ?
Vous cherchez un portefeuille matériel ? Séparez la frontière de protection de l’interface que vous utilisez chaque jour.
Ledger répertorie l’élément sécurisé ST33K1M5 et la certification CC EAL6+ pour le Nano Gen5 et le Flex. Les deux modèles proposent Bluetooth, USB-C et NFC. Les différences visibles sont principalement l’affichage et la finition : le Gen5 utilise un écran tactile monochrome à encre E Ink de 300 × 400 avec un cadre en plastique ; le Flex utilise un écran tactile E Ink 16 niveaux de gris de 480 × 600, du Gorilla Glass et un cadre en aluminium.
Cela rend le choix plus précis que « lequel est le plus sûr ? ». Un écran plus grand et plus riche peut valoir le coût si vous interagissez fréquemment avec l’appareil et si vous accordez de l’importance à la lisibilité. Si votre processus de travail sollicite moins l’écran, vérifiez si le Gen5 couvre déjà les fonctionnalités dont vous avez besoin. Confirmez le prix actuel et la compatibilité avec les hôtes directement auprès du fabricant avant d’acheter ; ces informations peuvent évoluer.
60
Article
116M$ volés sans toucher un seul Coldcard. Voici comment.Il a tout fait correctement.
Coldcard offline. Jamais connecté à internet.
Seed phrase stockée en sécurité.
Jonathan Goodman a perdu 1,6 million$ quand même le 30 juillet 2026, les attaquants n'avaient pas besoin de son appareil.
Juste de ses clés. Qu'ils ont reconstruites depuis un bureau en seulement 41 minutes.
📌 Comment c'était possible : La faille de 2021
En mars 2021, une mise à jour firmware Coldcard a introduit une erreur silencieuse. Au lieu d'utiliser le générateur aléatoire matériel intégré au dispositif qui lui était conçu pour produire des seeds imprévisibles fit que l'appareil basculait sur un générateur logiciel qui suit des patterns.
Résultat : la force de la clé est passée de 128 bits conçus à seulement 40 bits réels sur les appareils affectés.
40 bits = brute-forceable avec du matériel informatique standard.
Sans jamais toucher physiquement le wallet.
📌 Comment l'attaque s'est déroulée : 4 vagues
Vague 1 le 30 juillet, 41 minutes :
1 082 BTC drainés depuis 1 196 adresses. 70 millions$ en moins d'une heure.
Les attaquants ont généré des seeds candidates, dérivé les adresses que ces seeds produiraient, et vérifié chacune contre la blockchain publique. C'est faisable avec du matériel standard. Parce que l'espace de recherche était suffisamment réduit.
Vagues 2, 3, 4 :
Les attaques suivantes ont ciblé des soldes plus petits avec des patterns de transactions plus complexes et plus difficiles à tracer.
Total final :
1 816 BTC.
116 millions$.
5 200+ adresses.
Le 3ème plus grand hack crypto de 2026.
Total annuel 2026 : désormais plus de 1,2 milliard$ sur 276 incidents.
📌 Ce que ça révèle sur la sécurité crypto
L'attaque expose une vérité que personne ne veut entendre :
Offline ne signifie pas inviolable.
La sécurité d'un hardware wallet dépend de la qualité de la génération de la seed. Si cette génération est prévisible peu importe que l'appareil touche internet ou pas .
La question n'est pas "est-ce que mon wallet est offline ?"
La question est "est-ce que ma seed a été générée avec un vrai aléatoire ?"
📌 Ta checklist de sécurité
✅ Tu as un Coldcard ?
Vérifie si ton firmware date d'après mars 2021. Coinkite recommande de transférer tes fonds immédiatement si tu as généré ta seed sur un appareil potentiellement affecté.
✅ Tu as un autre hardware wallet ?
Vérifie la date de génération de ta seed. Le problème Coldcard vient d'un firmware spécifique mais le principe s'applique à tout wallet dont le générateur aléatoire est douteux.
✅ Tu n'as pas de hardware wallet ?
C'est le bon moment pour comprendre que la sécurité de tes clés > la marque de ton wallet.
✅ Règle universelle : Génère toujours ta seed sur un appareil dont le firmware est vérifié et audité. Jamais en ligne. Jamais sur un téléphone.
📌 Le signal que tout farmer d'airdrops doit retenir
Tu bridges. Tu connectes des wallets à des dApps.
Tu utilises MetaMask, Phantom, Rabby.
Ces wallets hot sont exposés différemment.
Mais la leçon est la même :
La sécurité crypto n'est pas un état permanent.
C'est une pratique continue.
Un firmware mal conçu en 2021.
Des millions perdus en 2026.
Cinq ans d'écart.
Zéro avertissement visible.
Tu utilises un hardware wallet pour tes cryptos ?
Et après cette news, tu fais confiance au cold storage ou tu repenses ta stratégie de sécurité ?
Dis-moi en commentaire.
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
#ColdcardHack #BitcoinSecurity #HardwareWallets
116M$ volés sans toucher un seul Coldcard. Voici comment.
Il a tout fait correctement.
Coldcard offline. Jamais connecté à internet.
Seed phrase stockée en sécurité.
Jonathan Goodman a perdu 1,6 million$ quand même le 30 juillet 2026, les attaquants n'avaient pas besoin de son appareil.
Juste de ses clés. Qu'ils ont reconstruites depuis un bureau en seulement 41 minutes.
📌 Comment c'était possible : La faille de 2021
En mars 2021, une mise à jour firmware Coldcard a introduit une erreur silencieuse. Au lieu d'utiliser le générateur aléatoire matériel intégré au dispositif qui lui était conçu pour produire des seeds imprévisibles fit que l'appareil basculait sur un générateur logiciel qui suit des patterns.
Résultat : la force de la clé est passée de 128 bits conçus à seulement 40 bits réels sur les appareils affectés.
40 bits = brute-forceable avec du matériel informatique standard.
Sans jamais toucher physiquement le wallet.
📌 Comment l'attaque s'est déroulée : 4 vagues
Vague 1 le 30 juillet, 41 minutes :
1 082 BTC drainés depuis 1 196 adresses. 70 millions$ en moins d'une heure.
Les attaquants ont généré des seeds candidates, dérivé les adresses que ces seeds produiraient, et vérifié chacune contre la blockchain publique. C'est faisable avec du matériel standard. Parce que l'espace de recherche était suffisamment réduit.
Vagues 2, 3, 4 :
Les attaques suivantes ont ciblé des soldes plus petits avec des patterns de transactions plus complexes et plus difficiles à tracer.
Total final :
1 816 BTC.
116 millions$.
5 200+ adresses.
Le 3ème plus grand hack crypto de 2026.
Total annuel 2026 : désormais plus de 1,2 milliard$ sur 276 incidents.
📌 Ce que ça révèle sur la sécurité crypto
L'attaque expose une vérité que personne ne veut entendre :
Offline ne signifie pas inviolable.
La sécurité d'un hardware wallet dépend de la qualité de la génération de la seed. Si cette génération est prévisible peu importe que l'appareil touche internet ou pas .
La question n'est pas "est-ce que mon wallet est offline ?"
La question est "est-ce que ma seed a été générée avec un vrai aléatoire ?"
📌 Ta checklist de sécurité
✅ Tu as un Coldcard ?
Vérifie si ton firmware date d'après mars 2021. Coinkite recommande de transférer tes fonds immédiatement si tu as généré ta seed sur un appareil potentiellement affecté.
✅ Tu as un autre hardware wallet ?
Vérifie la date de génération de ta seed. Le problème Coldcard vient d'un firmware spécifique mais le principe s'applique à tout wallet dont le générateur aléatoire est douteux.
✅ Tu n'as pas de hardware wallet ?
C'est le bon moment pour comprendre que la sécurité de tes clés > la marque de ton wallet.
✅ Règle universelle : Génère toujours ta seed sur un appareil dont le firmware est vérifié et audité. Jamais en ligne. Jamais sur un téléphone.
📌 Le signal que tout farmer d'airdrops doit retenir
Tu bridges. Tu connectes des wallets à des dApps.
Tu utilises MetaMask, Phantom, Rabby.
Ces wallets hot sont exposés différemment.
Mais la leçon est la même :
La sécurité crypto n'est pas un état permanent.
C'est une pratique continue.
Un firmware mal conçu en 2021.
Des millions perdus en 2026.
Cinq ans d'écart.
Zéro avertissement visible.
Tu utilises un hardware wallet pour tes cryptos ?
Et après cette news, tu fais confiance au cold storage ou tu repenses ta stratégie de sécurité ?
Dis-moi en commentaire.
$BTC
$BNB
#ColdcardHack #BitcoinSecurity #HardwareWallets
3
732
·
--
Vérifié
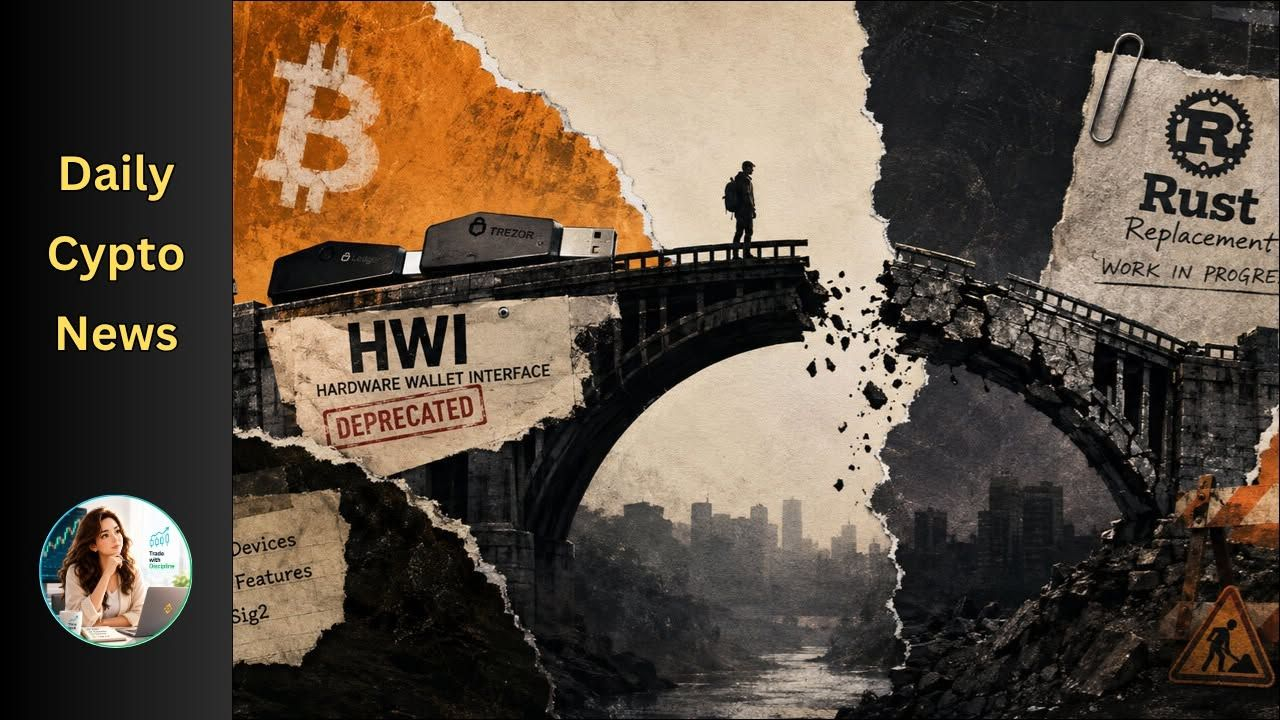
💥 Le pont HWI de Bitcoin gèle l’ajout de nouveaux appareils alors que les portefeuilles passent à la transition
L’interface d’interface pour portefeuilles matériels (Hardware Wallet Interface, HWI) de Bitcoin Core se dirige vers un retrait après l’annonce de son mainteneur indiquant que le projet cessera d’accepter de nouveaux appareils et fonctionnalités une fois le reste du travail lié à MuSig2 terminé.
HWI sert de passerelle commune entre les logiciels de portefeuille et les signataires matériels tels que Ledger, Trezor, Coldcard, BitBox et Jade, en assurant des tâches incluant la détection des appareils, la récupération des clés et la signature des transactions.
#Bitcoin #HardwareWallets #BitcoinCore #SelfCustody
#ThuyBNB
$BTC $BNB $NEAR
3
127
·
--

Article
Portefeuilles matériels mobiles : Perfectionner l'autogestion moderne 📱
Le paysage de la sécurité de la finance décentralisée s'est considérablement amélioré avec l'essor des portefeuilles matériels mobiles de nouvelle génération. Historiquement, garder des actifs numériques complètement sécurisés nécessitait des dispositifs de bureau encombrants et des procédures de sauvegarde complexes qui éloignaient les utilisateurs quotidiens. Aujourd'hui, des unités matérielles élégantes et axées sur le mobile utilisent des éléments sécurisés et des protocoles sans fil cryptés comme Bluetooth ou des codes QR déconnectés pour signer des transactions en toute sécurité en déplacement. Pour $BTC
Portefeuilles matériels mobiles :
Perfectionner l'autogestion moderne 📱
Le paysage de la sécurité de la finance décentralisée s'est considérablement amélioré avec l'essor des portefeuilles matériels mobiles de nouvelle génération. Historiquement, garder des actifs numériques complètement sécurisés nécessitait des dispositifs de bureau encombrants et des procédures de sauvegarde complexes qui éloignaient les utilisateurs quotidiens. Aujourd'hui, des unités matérielles élégantes et axées sur le mobile utilisent des éléments sécurisés et des protocoles sans fil cryptés comme Bluetooth ou des codes QR déconnectés pour signer des transactions en toute sécurité en déplacement. Pour $BTC
Le paysage de la sécurité de la finance décentralisée s'est considérablement amélioré avec l'essor des portefeuilles matériels mobiles de nouvelle génération. Historiquement, garder des actifs numériques complètement sécurisés nécessitait des dispositifs de bureau encombrants et des procédures de sauvegarde complexes qui éloignaient les utilisateurs quotidiens. Aujourd'hui, des unités matérielles élégantes et axées sur le mobile utilisent des éléments sécurisés et des protocoles sans fil cryptés comme Bluetooth ou des codes QR déconnectés pour signer des transactions en toute sécurité en déplacement. Pour $BTC
33
·
--
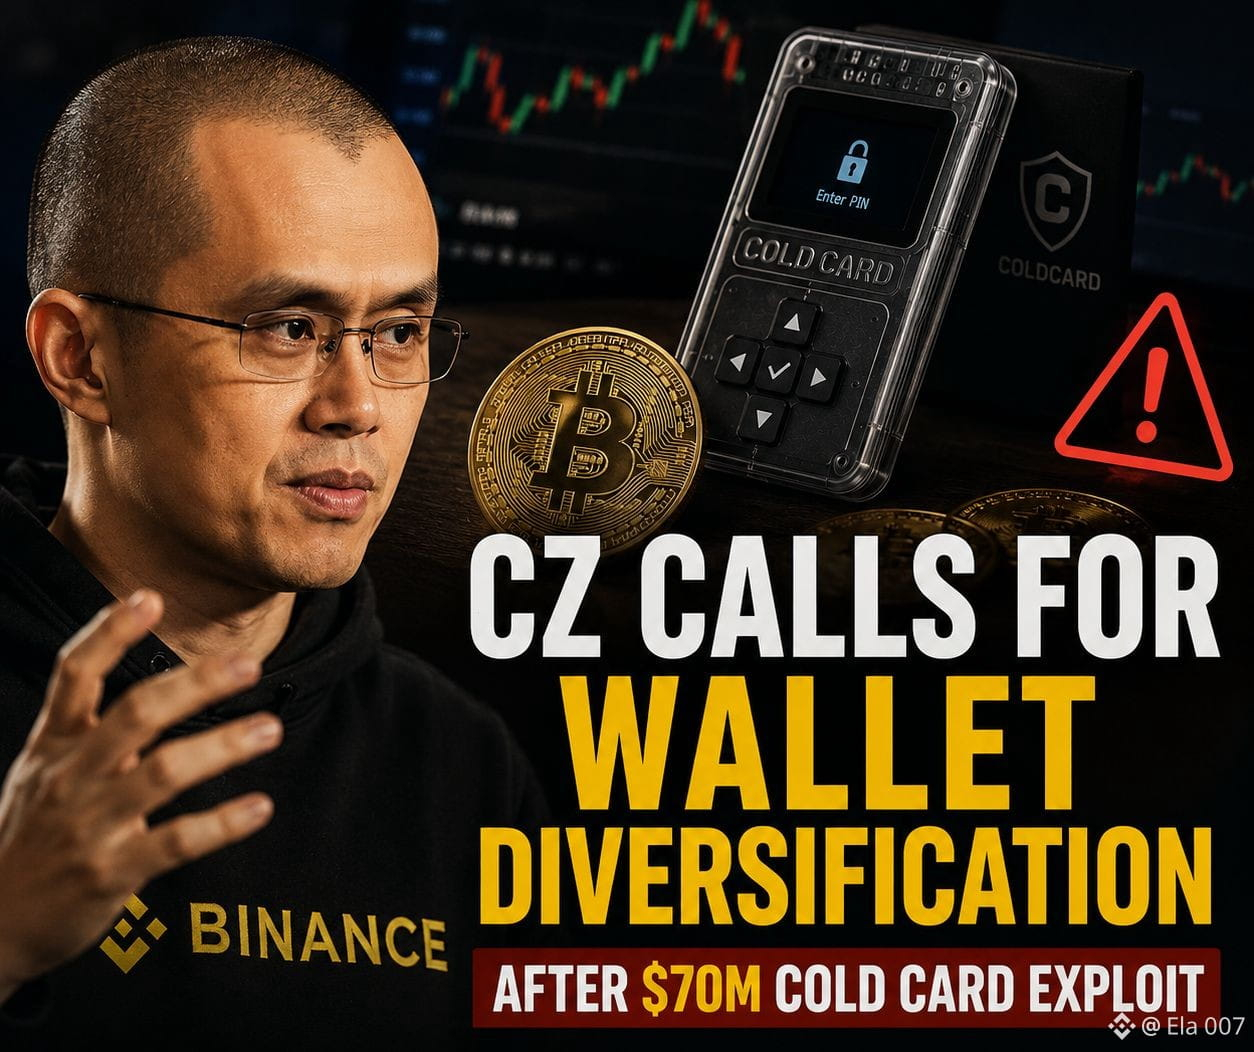
🚨 Un bug Coldcard soulève de nouvelles questions sur la sécurité des portefeuilles
Beaucoup pensent que les portefeuilles matériels sont l’endroit le plus sûr pour la crypto. L’incident récent de Coldcard montre que même des appareils de confiance peuvent rencontrer des problèmes imprévus.
Plus de 1,082 $BTC a été volé après que des attaquants ont exploité une ancienne faille du micrologiciel pour recréer des graines de récupération du portefeuille sans jamais toucher les appareils.
Suite à l’incident, CZ a rappelé aux utilisateurs de ne pas compter sur un seul portefeuille. Garder vos fonds dans plusieurs portefeuilles peut aider à réduire le risque si un portefeuille est compromis.
Si vous avez créé un portefeuille Coldcard avec le micrologiciel concerné, la recommandation est de générer une nouvelle phrase de seed et de transférer vos fonds. Une simple mise à jour du micrologiciel ne protège pas les anciennes graines de portefeuille.
Restez prudent, gardez votre logiciel de portefeuille à jour et prévoyez toujours un plan de sauvegarde.
$BNB $ETH
#bitcoin #CryptoSecurity #HardwareWallets #BinanceSquare
1
66
🚨 1 B$+ DISPARUS — 2026 est déjà la pire année de la crypto pour les piratages
Pendant que tout le monde regarde les graphiques, la vraie histoire se joue dans les coulisses :
💀 1 B$+ perdus à cause de piratages rien qu’au S1 2026 — et nous n’en sommes qu’à 8 mois
⚠️ Une faille du portefeuille matériel Coldcard a siphonné 70 M$ en BTC lors d’un seul incident
🔓 Officiellement, la plus grande défaillance d’un portefeuille matériel de l’histoire du Bitcoin
Réfléchissez-y. Les portefeuilles matériels sont censés être l’option « sûre » — celle que les experts en sécurité vous disent d’adopter. Et pourtant, même eux ont été compromis à grande échelle.
Ce que cela signifie pour vous :
✅ Aucun portefeuille n’est à 100 % à l’épreuve des piratages — matériel ou logiciel
✅ Diversifiez la garde — ne gardez pas tout sur un seul appareil
✅ Gardez le micrologiciel à jour, et vérifiez chaque transaction directement sur l’appareil
✅ Envisagez le multisig pour des montants importants
Le scénario haussier de la crypto est réel, mais la sécurité n’est pas optionnelle — c’est le droit d’entrée. 🛡️
Restez en sécurité. Quel est votre mode de conservation ? 👇
#CryptoSecurity #bitcoin #HardwareWallets
$PORTAL $DUSK $BTC
1
102
·
--
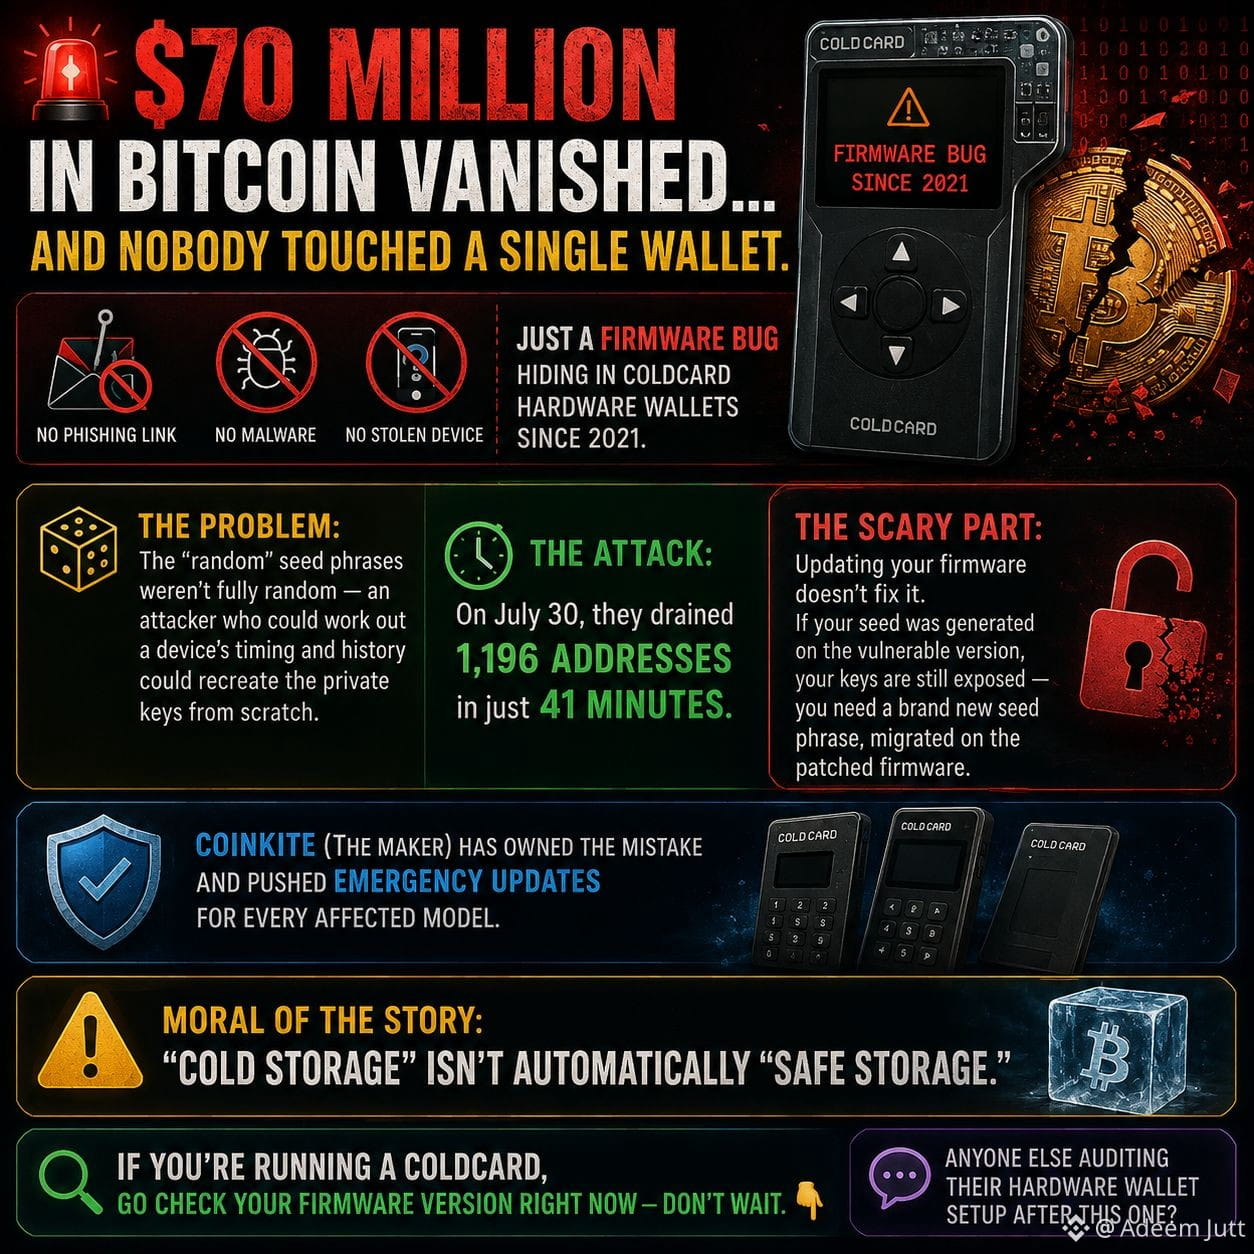
🚨 70 MILLIONS $ en Bitcoin ont disparu… et personne n’a touché un seul portefeuille.
Aucun lien de phishing. Aucun malware. Aucun appareil volé. Juste un bug de micrologiciel caché dans le matériel des wallets Coldcard depuis 2021.
Il s’avère que les « phrases mnémoniques » « aléatoires » n’étaient pas entièrement aléatoires : un attaquant capable de déterminer l’horodatage et l’historique d’un appareil pouvait recréer les clés privées depuis zéro. Le 30 juillet, il a vidé 1 196 adresses en seulement 41 minutes. 🕐💸
La partie effrayante ? La mise à jour de votre micrologiciel ne le corrige pas. Si votre phrase a été générée sur la version vulnérable, vos clés restent exposées — vous devez créer une toute nouvelle phrase, migrée sur le micrologiciel corrigé.
Coinkite (le fabricant) a reconnu l’erreur et a publié des mises à jour d’urgence pour tous les modèles concernés.
Morale : « le stockage à froid » n’est pas automatiquement « un stockage sûr ». 🔐
Si vous utilisez une Coldcard, vérifiez votre version de micrologiciel dès maintenant — n’attendez pas. 👇
Quelqu’un d’autre audite la configuration de son wallet matériel après ça ?
$BTC
{spot}(BTCUSDT)
$KOMA
{future}(KOMAUSDT)
$BLESS
{future}(BLESSUSDT)
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
🚨 70 MILLIONS $ en Bitcoin ont disparu… et personne n’a touché un seul portefeuille.
Aucun lien de phishing. Aucun malware. Aucun appareil volé. Juste un bug de micrologiciel caché dans le matériel des wallets Coldcard depuis 2021.
Il s’avère que les « phrases mnémoniques » « aléatoires » n’étaient pas entièrement aléatoires : un attaquant capable de déterminer l’horodatage et l’historique d’un appareil pouvait recréer les clés privées depuis zéro. Le 30 juillet, il a vidé 1 196 adresses en seulement 41 minutes. 🕐💸
La partie effrayante ? La mise à jour de votre micrologiciel ne le corrige pas. Si votre phrase a été générée sur la version vulnérable, vos clés restent exposées — vous devez créer une toute nouvelle phrase, migrée sur le micrologiciel corrigé.
Coinkite (le fabricant) a reconnu l’erreur et a publié des mises à jour d’urgence pour tous les modèles concernés.
Morale : « le stockage à froid » n’est pas automatiquement « un stockage sûr ». 🔐
Si vous utilisez une Coldcard, vérifiez votre version de micrologiciel dès maintenant — n’attendez pas. 👇
Quelqu’un d’autre audite la configuration de son wallet matériel après ça ?
$BTC
$KOMA
$BLESS
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
2
4
441
·
--
Haussier
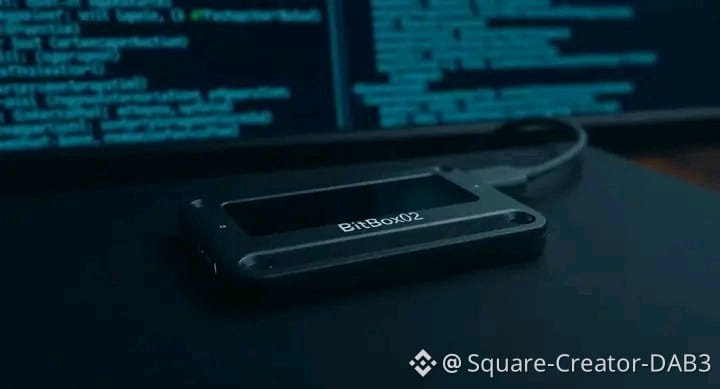
🔐 BitBox publie une mise à jour importante de son micrologiciel
#BitBox a corrigé des vulnérabilités de sécurité graves dans le micrologiciel BitBox02, et invite les utilisateurs à passer à la version 9.26.5.
Si vous utilisez un portefeuille matériel, les mises à jour du micrologiciel sont impossibles à ignorer. 🔒
Vérifiez la version de votre appareil et suivez les instructions officielles de mise à jour du fabricant.
#bitcoin #CryptoSecurity #BitBox #HardwareWallets #Crypto
2
55

·
--
Article
BOOM CRYPTO !D’après CoinDesk, les ventes de portefeuilles matériels en Russie ont plus que doublé alors que le gouvernement russe met en place de nouvelles réglementations sur la crypto. Cette hausse se reflète dans la baisse significative du prix moyen des portefeuilles matériels chez Wildberries, tombé de 13 % à 7 900 roubles, ce qui suggère que la demande a atteint des niveaux historiques. #HardwareWallets #Russia #RéglementationCrypto
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
BOOM CRYPTO !
D’après CoinDesk, les ventes de portefeuilles matériels en Russie ont plus que doublé alors que le gouvernement russe met en place de nouvelles réglementations sur la crypto. Cette hausse se reflète dans la baisse significative du prix moyen des portefeuilles matériels chez Wildberries, tombé de 13 % à 7 900 roubles, ce qui suggère que la demande a atteint des niveaux historiques. #HardwareWallets #Russia #RéglementationCrypto
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
14
$🛡️ L’exploit de Coldcard vide 1 367 BTC : que s’est-il passé ?
Une énorme faille de sécurité vient de frapper le portefeuille matériel Coldcard, entraînant le vol de 1 367 BTC.
En tant que professionnel de la cybersécurité, voici mon premier avis :
🔴 Le signal d’alerte :
Les portefeuilles matériels sont censés être « impossibles à pirater ». Lorsqu’une brèche comme celle-ci survient, c’est généralement dû à l’une de ces deux causes :
1. Attaque de la chaîne d’approvisionnement physique (puces malveillantes insérées pendant la fabrication).
2. Exposition de la phrase de graine (phishing ou malware sur l’ordinateur de l’utilisateur).
💡 Comment vous protéger :
· Achetez toujours les portefeuilles matériels directement auprès du fabricant, et non via des revendeurs tiers.
· Ne saisissez JAMAIS votre phrase de graine sur UN quelconque ordinateur ou téléphone.
· Utilisez une phrase secrète (25e mot) pour une protection supplémentaire — même si quelqu’un trouve votre graine, il ne peut pas voler vos fonds sans elle.
C’est un signal d’alarme. Même le stockage « cold » n’est pas sûr à 100 % si l’implémentation est défaillante.
Restez vigilants.
#ColdcardExploit #Cybersecurity #BTC #Crypto #HardwareWallets #RiskManagement
38
·
--
BOOM CRYPTO !D’après CoinDesk, les ventes de portefeuilles matériels en Russie ont plus que doublé alors que le gouvernement russe met en place de nouvelles réglementations sur la crypto. Cette hausse se reflète dans la baisse significative du prix moyen des portefeuilles matériels chez Wildberries, tombé de 13 % à 7 900 roubles, ce qui suggère que la demande a atteint des niveaux historiques. #HardwareWallets #Russia #RéglementationCrypto
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
BOOM CRYPTO !
D’après CoinDesk, les ventes de portefeuilles matériels en Russie ont plus que doublé alors que le gouvernement russe met en place de nouvelles réglementations sur la crypto. Cette hausse se reflète dans la baisse significative du prix moyen des portefeuilles matériels chez Wildberries, tombé de 13 % à 7 900 roubles, ce qui suggère que la demande a atteint des niveaux historiques. #HardwareWallets #Russia #RéglementationCrypto
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
11
·
--
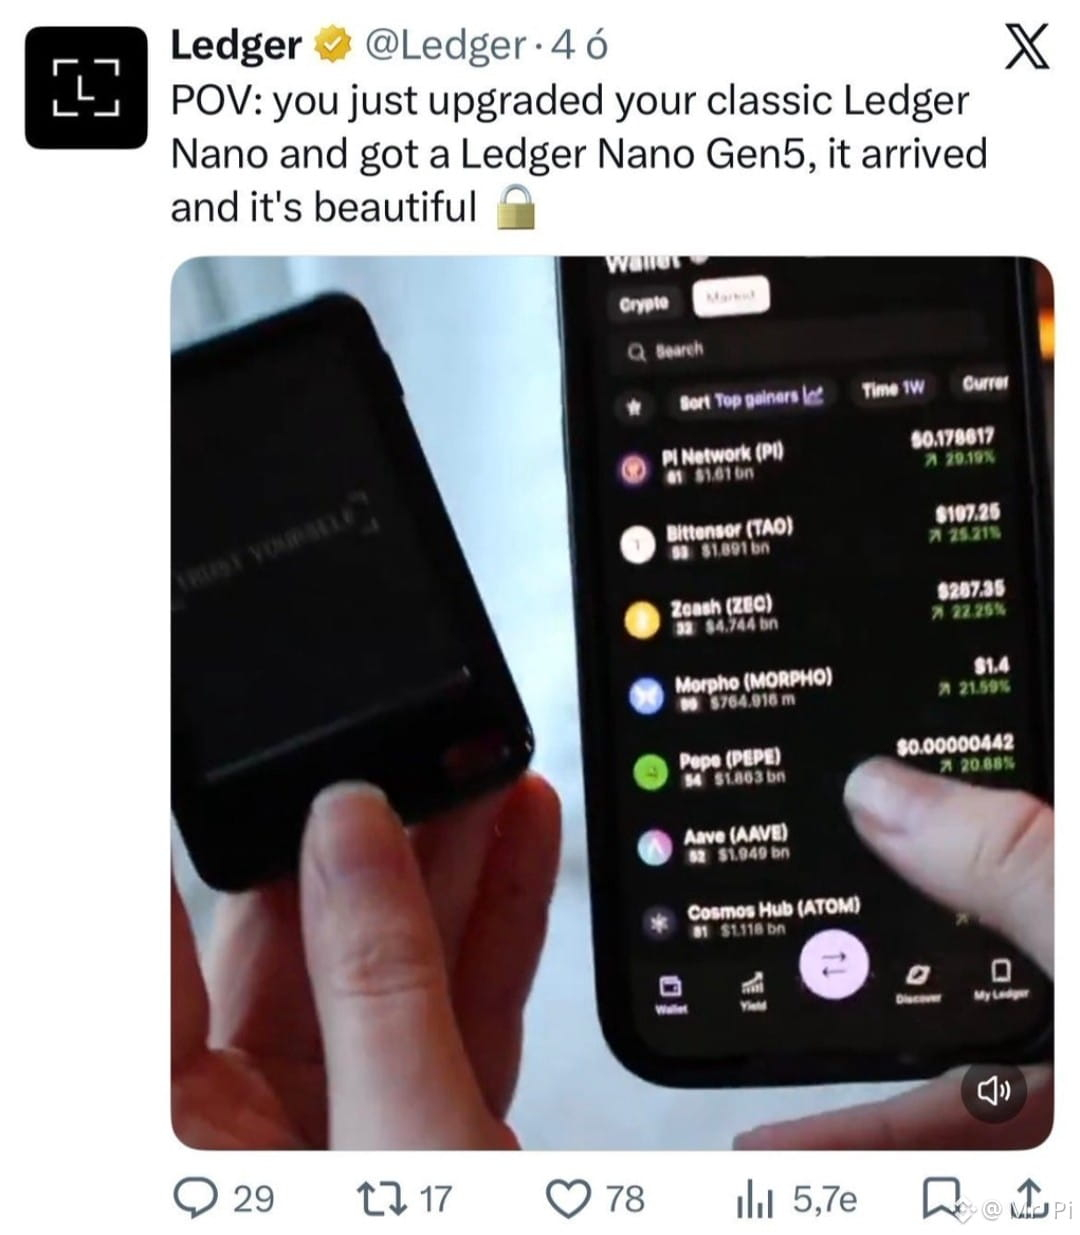
💥 TIN NÓNG: #PiNetwork vient d'apparaître dans la vidéo promo de Ledger! 🔥
Et tous les actifs ne sont pas comme ça… $PI est en tête de liste. 👀💰
Que ce soit vrai ou non, #PiNetwork s'apprête à faire de grands pas 🚀🚀
⚠️ Important : Ceci n'est qu'un aperçu du marché dans Ledger Wallet mais c'est tout de même un signal fort.
$Pi apparaissant sur l'une des meilleures plateformes de wallets matériels au monde est une affirmation sérieuse de la maturité de l'écosystème. 📈
👇 Pionniers, vous utilisez quel wallet matériel ?
Laissez un 🔐 LEDGER ou ⚙️ AUTRE ci-dessous!
#PiNetwork #Ledger #HardwareWallets
328

·
--
Haussier
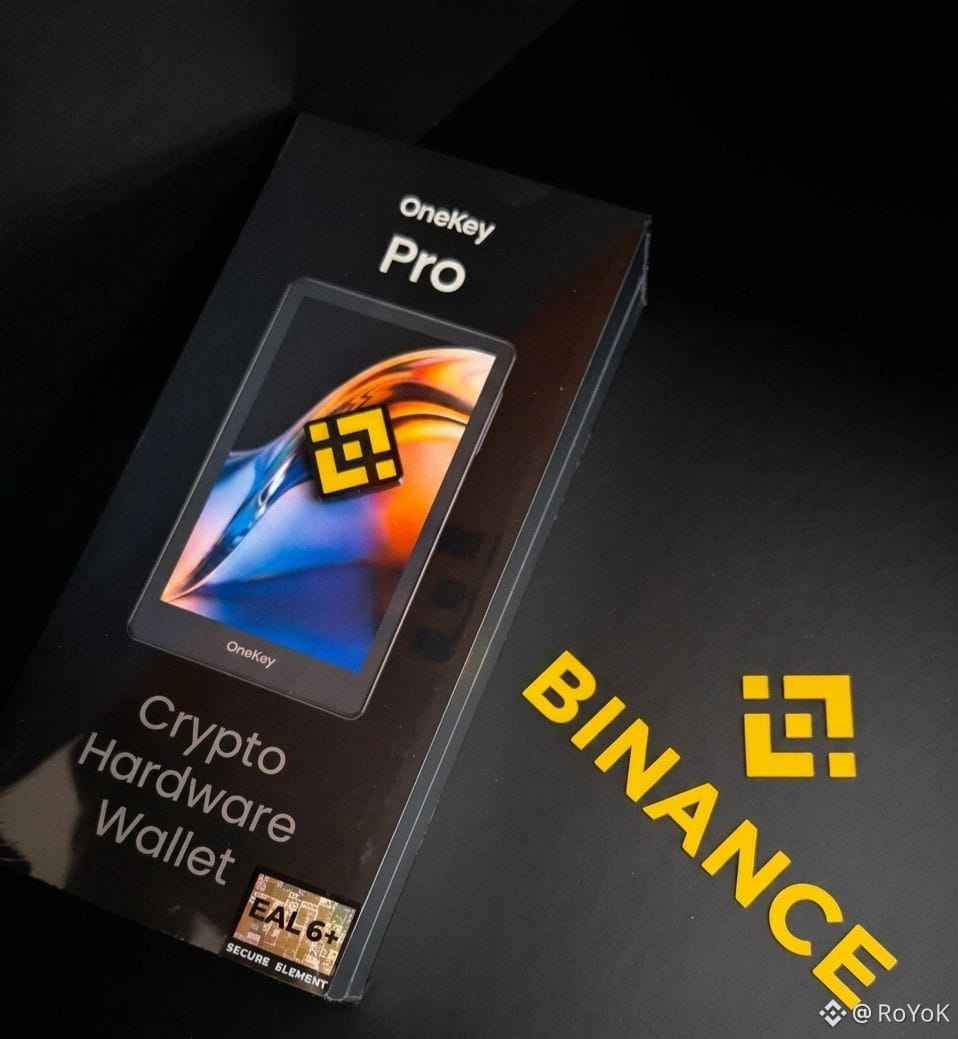
🎖Sécurisez vos cryptos avec le meilleur portefeuille matériel OneKey
⚠️ Beaucoup d'échanges, un portefeuille chaud n'est pas sécurisé car il est connecté à Internet, vous risquez de perdre votre capital et d'être hacké
👆 Essayez d'utiliser ce portefeuille froid incroyable soutenu par Binance et #YZILabs
🔥Utilisez MAINTENANT le code ROYOK10 pour 10% de réduction sur tout le site de la boutique officielle OneKey
$ZEC $BNB $GENIUS
{future}(BNBUSDT)
#Coldwallet #HardwareWallets
{future}(NVDAUSDT)
🎖Sécurisez vos cryptos avec le meilleur portefeuille matériel OneKey
⚠️ Beaucoup d'échanges, un portefeuille chaud n'est pas sécurisé car il est connecté à Internet, vous risquez de perdre votre capital et d'être hacké
👆 Essayez d'utiliser ce portefeuille froid incroyable soutenu par Binance et #YZILabs
🔥Utilisez MAINTENANT le code ROYOK10 pour 10% de réduction sur tout le site de la boutique officielle OneKey
$ZEC $BNB $GENIUS
#Coldwallet #HardwareWallets
ALØNDRACRYPTØ1:
Donde lo puedo comprar?
2
8
304
·
--

Article
Faille du portefeuille Coldcard : 38 M$ de Bitcoin siphonnés — Ce que les utilisateurs de self-custody doivent savoirTitre
Une faille de portefeuille matériel liée à un vol de 38 M$ en Bitcoin : un signal d’alarme pour la self-custody
Brève introduction
Une faille de sécurité liée à certains portefeuilles matériels Coldcard a été associée au vol de centaines de Bitcoins provenant d’adresses longtemps inactives. L’incident rappelle que même les solutions de « stockage à froid » nécessitent un entretien continu et de la vigilance.
Que s’est-il passé
Environ 594 BTC, soit l’équivalent d’environ 38 millions de dollars, ont été transférés à la hâte depuis quelque 500 portefeuilles à signature unique sur une courte période le 30 juillet 2026. Coinkite, le fabricant du portefeuille matériel Coldcard, a publié une alerte indiquant une faille dans la manière dont certains appareils plus anciens généraient leurs phrases mnémoniques, ce qui aurait pu rendre certains clés privées prédictibles au lieu d’être véritablement aléatoires. Le problème semble se concentrer sur des unités Mk3 plus anciennes exécutant des versions de micrologiciel spécifiques, tandis que les modèles plus récents seraient, pour l’instant, non touchés. Coinkite a exhorté les utilisateurs concernés, en particulier ceux qui n’utilisent pas une couche supplémentaire de phrase secrète, à déplacer les fonds vers un portefeuille nouvellement généré, par précaution. Des chercheurs en blockchain étudient encore la cause exacte, et l’entreprise comme des analystes indépendants décrivent leurs conclusions comme préliminaires.
Faille du portefeuille Coldcard : 38 M$ de Bitcoin siphonnés — Ce que les utilisateurs de self-custody doivent savoir
Titre
Une faille de portefeuille matériel liée à un vol de 38 M$ en Bitcoin : un signal d’alarme pour la self-custody
Brève introduction
Une faille de sécurité liée à certains portefeuilles matériels Coldcard a été associée au vol de centaines de Bitcoins provenant d’adresses longtemps inactives. L’incident rappelle que même les solutions de « stockage à froid » nécessitent un entretien continu et de la vigilance.
Que s’est-il passé
Environ 594 BTC, soit l’équivalent d’environ 38 millions de dollars, ont été transférés à la hâte depuis quelque 500 portefeuilles à signature unique sur une courte période le 30 juillet 2026. Coinkite, le fabricant du portefeuille matériel Coldcard, a publié une alerte indiquant une faille dans la manière dont certains appareils plus anciens généraient leurs phrases mnémoniques, ce qui aurait pu rendre certains clés privées prédictibles au lieu d’être véritablement aléatoires. Le problème semble se concentrer sur des unités Mk3 plus anciennes exécutant des versions de micrologiciel spécifiques, tandis que les modèles plus récents seraient, pour l’instant, non touchés. Coinkite a exhorté les utilisateurs concernés, en particulier ceux qui n’utilisent pas une couche supplémentaire de phrase secrète, à déplacer les fonds vers un portefeuille nouvellement généré, par précaution. Des chercheurs en blockchain étudient encore la cause exacte, et l’entreprise comme des analystes indépendants décrivent leurs conclusions comme préliminaires.
187
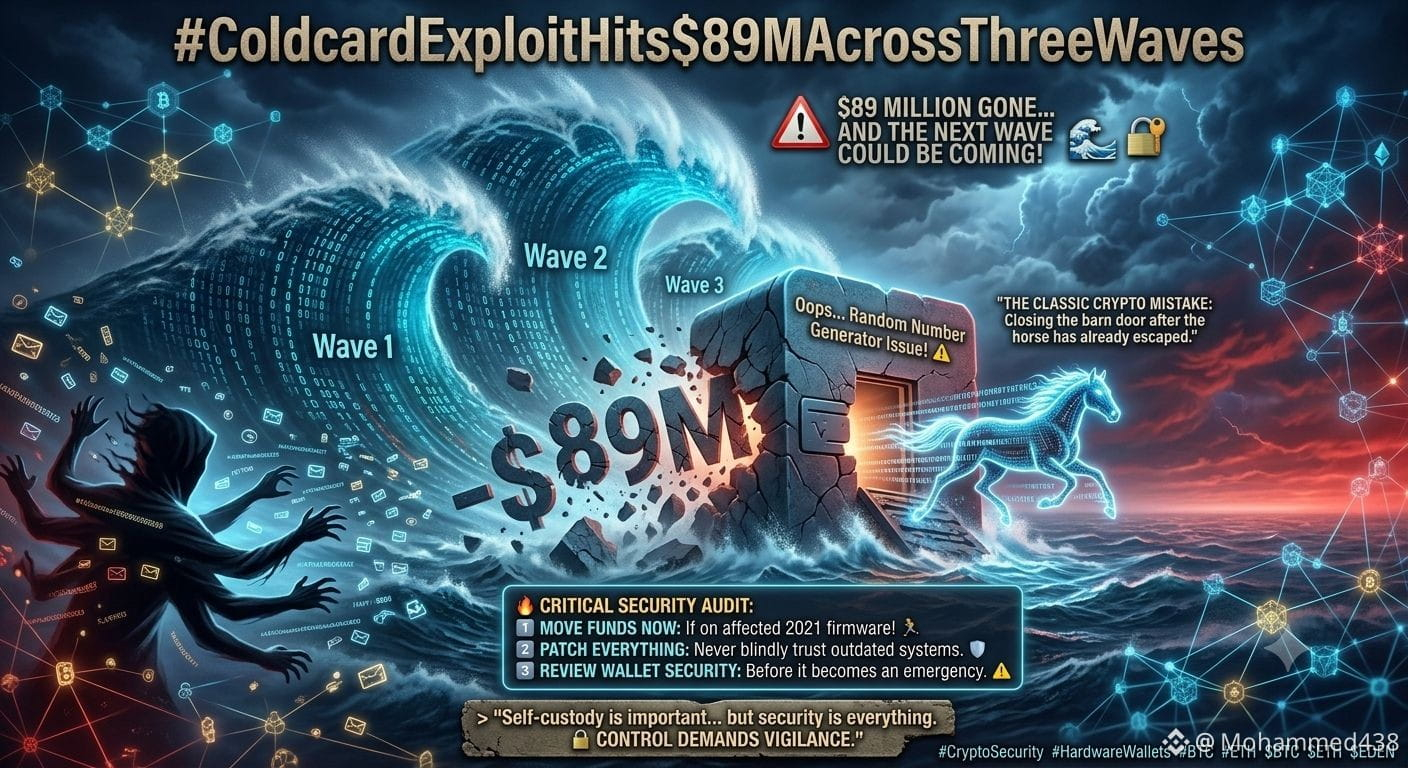
ColdcardExploitHits$89MAtraversTroisVagues#
🚨 $89 MILLIONS DISPARUS… ET LA PROCHAINE VAGUE POURRAIT ARRIVER ! 🌊🔐
La mise à jour de Coldcard de mars 2021 contenait un avertissement que beaucoup d’utilisateurs auraient pu manquer : « Oups… problème de générateur de nombres aléatoires ! » ⚠️
Aujourd’hui, après trois vagues et près de $89M touchés, des attaquants chercheraient à cibler des portefeuilles de manière systématique.
L’erreur crypto classique :
Fermer la barrière après que le cheval se soit déjà échappé. 🐴💨
La plus grande question :
Les utilisateurs concernés recevront-ils une assistance… ou assiste-t-on à une nouvelle grande crise de confiance dans la crypto ? 👀
Soudain, tout le monde répète le même message :
La self-custody est importante… mais la sécurité est tout. 🔐
🔥 Que Devraient Faire les Traders ?
1️⃣ Si vous utilisez le firmware 2021 concerné, déplacez vos fonds dès maintenant ! 🏃♂️
2️⃣ Gardez votre phrase de récupération en sécurité, mais ne faites jamais aveuglément confiance à des systèmes obsolètes. 🛡️
3️⃣ Passez en revue la sécurité de votre portefeuille avant que cela ne devienne une urgence. ⚠️
La crypto vous donne le contrôle de votre argent… mais ce contrôle s’accompagne de responsabilités.
Restez en sécurité. Restez vigilant.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$EDEN
{spot}(EDENUSDT)
ColdcardExploitHits$89MAtraversTroisVagues#
🚨 $89 MILLIONS DISPARUS… ET LA PROCHAINE VAGUE POURRAIT ARRIVER ! 🌊🔐
La mise à jour de Coldcard de mars 2021 contenait un avertissement que beaucoup d’utilisateurs auraient pu manquer : « Oups… problème de générateur de nombres aléatoires ! » ⚠️
Aujourd’hui, après trois vagues et près de $89M touchés, des attaquants chercheraient à cibler des portefeuilles de manière systématique.
L’erreur crypto classique :
Fermer la barrière après que le cheval se soit déjà échappé. 🐴💨
La plus grande question :
Les utilisateurs concernés recevront-ils une assistance… ou assiste-t-on à une nouvelle grande crise de confiance dans la crypto ? 👀
Soudain, tout le monde répète le même message :
La self-custody est importante… mais la sécurité est tout. 🔐
🔥 Que Devraient Faire les Traders ?
1️⃣ Si vous utilisez le firmware 2021 concerné, déplacez vos fonds dès maintenant ! 🏃♂️
2️⃣ Gardez votre phrase de récupération en sécurité, mais ne faites jamais aveuglément confiance à des systèmes obsolètes. 🛡️
3️⃣ Passez en revue la sécurité de votre portefeuille avant que cela ne devienne une urgence. ⚠️
La crypto vous donne le contrôle de votre argent… mais ce contrôle s’accompagne de responsabilités.
Restez en sécurité. Restez vigilant.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
$ETH
$EDEN
1
204
·
--

Article
Focus sur les Jalons Évolutionnaires des Portefeuilles Matériels🔒 Évolution du Coffre : L'Ascension des Portefeuilles Matériels Modernes $BTC
Portefeuilles Matériels 🛡️
La véritable souveraineté personnelle dépend de la sécurité de vos clés privées, et la technologie derrière le stockage à froid a évolué de manière spectaculaire. Les premiers utilisateurs devaient configurer des systèmes complexes manuellement, mais les portefeuilles matériels d'aujourd'hui disposent d'éléments de sécurité de qualité militaire et d'architectures complètement isolées pour neutraliser entièrement les vulnérabilités en ligne.
Les appareils modernes utilisent des standards de communication avancés comme les QR codes et les cartes micro-SD cryptées, garantissant que le portefeuille physique ne se connecte jamais directement à un ordinateur exposé à Internet. Cette séparation crée une barrière impénétrable contre les malwares sophistiqués et les tentatives de hacking à distance.
Focus sur les Jalons Évolutionnaires des Portefeuilles Matériels
🔒 Évolution du Coffre : L'Ascension des Portefeuilles Matériels Modernes $BTC
Portefeuilles Matériels 🛡️
La véritable souveraineté personnelle dépend de la sécurité de vos clés privées, et la technologie derrière le stockage à froid a évolué de manière spectaculaire. Les premiers utilisateurs devaient configurer des systèmes complexes manuellement, mais les portefeuilles matériels d'aujourd'hui disposent d'éléments de sécurité de qualité militaire et d'architectures complètement isolées pour neutraliser entièrement les vulnérabilités en ligne.
Les appareils modernes utilisent des standards de communication avancés comme les QR codes et les cartes micro-SD cryptées, garantissant que le portefeuille physique ne se connecte jamais directement à un ordinateur exposé à Internet. Cette séparation crée une barrière impénétrable contre les malwares sophistiqués et les tentatives de hacking à distance.
23

Article
🚨 Comment les hackers ont volé 70 millions de dollars en Bitcoin sans toucher aux portefeuilles.Une cyberattaque récente a choqué la communauté crypto après que des hackers ont prétendument volé environ 70 millions de dollars de Bitcoin sans jamais toucher physiquement les portefeuilles matériels.
Selon des chercheurs en sécurité, l’attaque a ciblé certains portefeuilles matériels Coldcard en exploitant une faiblesse dans la manière dont certaines clés de portefeuille ont été créées. Au lieu de voler les appareils, les attaquants ont réussi à recréer les clés privées et à accéder au Bitcoin stocké à l’intérieur.
L’incident a touché des portefeuilles Coldcard spécifiques, et non l’ensemble des portefeuilles matériels. Les experts affirment que les portefeuilles matériels restent l’un des moyens les plus sûrs de stocker la crypto-monnaie, mais qu’aucun système de sécurité n’est parfait.
🚨 Comment les hackers ont volé 70 millions de dollars en Bitcoin sans toucher aux portefeuilles.
Une cyberattaque récente a choqué la communauté crypto après que des hackers ont prétendument volé environ 70 millions de dollars de Bitcoin sans jamais toucher physiquement les portefeuilles matériels.
Selon des chercheurs en sécurité, l’attaque a ciblé certains portefeuilles matériels Coldcard en exploitant une faiblesse dans la manière dont certaines clés de portefeuille ont été créées. Au lieu de voler les appareils, les attaquants ont réussi à recréer les clés privées et à accéder au Bitcoin stocké à l’intérieur.
L’incident a touché des portefeuilles Coldcard spécifiques, et non l’ensemble des portefeuilles matériels. Les experts affirment que les portefeuilles matériels restent l’un des moyens les plus sûrs de stocker la crypto-monnaie, mais qu’aucun système de sécurité n’est parfait.
96
·
--
EXPLOSION !
Les ventes de portefeuilles matériels en Russie ont PLUS QUE DOUBLÉ alors que de nouvelles règles crypto se profilent. Les détaillants cassent les prix et élargissent leur inventaire, mais la véritable raison de cette demande en plein essor est tenue secrète. C’est un signe clair de ce qui arrive. #CryptoRussia #HardwareWallets #SecurityFirst
Ce n’est pas seulement lié à la Russie ; c’est un changement sismique dans l’adoption mondiale des actifs numériques. Lorsque les utilisateurs commencent à donner la priorité à la sécurité avant tout, cela indique l’entrée sur un marché plus mûr, prêt pour une intégration au niveau institutionnel. Personne ne s’attendait à un tel rythme d’accélération. #BlockchainRevolution
Êtes-vous prêt pour la prochaine vague d’adoption de la crypto ? Sécurisez vos actifs MAINTENANT.
15
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#EtherGains70.9%InQ3
156,777 vues
1,143 mentions
2
#TreasuryLetsStatesFileStablecoinCertificationsEarly
9,152 vues
83 mentions
3
#US10YearYieldNears5.3%
151,803 vues
1,139 mentions
4
#DollarIndexHitsHighestSinceMay2025
39,827 vues
605 mentions
5
#USWeeklyJoblessClaimsFallTo197000
35,393 vues
502 mentions
6
#BitcoinETFsTake$6.34BillionInQ3
9,894 vues
77 mentions
7
#KoreaProposesTokenizingStocksAndBonds
72,451 vues
825 mentions
8
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
171,590 vues
1,548 mentions
9
#MicronBeatsEarningsLiftsGuidance
87,034 vues
1,117 mentions
10
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
59,825 vues
833 mentions