

#devops
devops
1,506 vues
27 mentions
Populaire
Récents

·
--
L'Illusion de l'Indépendance Locale en Développement
Passer d'une infrastructure cloud à du matériel local auto-hébergé ne consiste pas seulement à économiser de l'argent ; c'est un pivot structurel vers une autonomie totale.
S'appuyer sur des serveurs d'entreprise payants introduit des risques de tiers et des responsabilités cachées de contrepartie. Une architecture locale via des nœuds indépendants garantit une confidentialité des données absolue.
#SelfHosted #OpenSource #DevOps #TechAutonomy
115
·
--
Article
ICPay — Fiabilité du protocole : mises à niveau de canister sans interruption et sécurité de l’étatPréserver les soldes des comptes d’utilisateurs lors des versions Motoko en production
La mise à niveau des smart contracts sur des réseaux blockchain en activité comporte un risque important. Une désérialisation incorrecte de la mémoire peut corrompre définitivement l’état du contrat et effacer les soldes des comptes utilisateurs.
ICPay exécute les mises à niveau en respectant rigoureusement les protocoles de persistance de mémoire stable de Motoko.
───────────────
Architecture technique principale & mécanismes
───────────────
1. Structures de données de mémoire stable
Les comptes utilisateurs critiques, les soldes et les index de transactions résident dans des variables stables de Motoko qui survivent aux mises à jour du code sans goulots d’étranglement liés à la sérialisation.
ICPay — Fiabilité du protocole : mises à niveau de canister sans interruption et sécurité de l’état
Préserver les soldes des comptes d’utilisateurs lors des versions Motoko en production
La mise à niveau des smart contracts sur des réseaux blockchain en activité comporte un risque important. Une désérialisation incorrecte de la mémoire peut corrompre définitivement l’état du contrat et effacer les soldes des comptes utilisateurs.
ICPay exécute les mises à niveau en respectant rigoureusement les protocoles de persistance de mémoire stable de Motoko.
───────────────
Architecture technique principale & mécanismes
───────────────
1. Structures de données de mémoire stable
Les comptes utilisateurs critiques, les soldes et les index de transactions résident dans des variables stables de Motoko qui survivent aux mises à jour du code sans goulots d’étranglement liés à la sérialisation.
219

·
--
La santé d’un nœud au-delà de la disponibilitéUn nœud blockchain peut renvoyer une réponse réussie tout en servant des données périmées. C’est pourquoi un simple ping ne constitue pas un contrôle de santé prêt pour la production.
Commencez par la vérification de l’accessibilité, mais ajoutez de la fraîcheur. Comparez la hauteur et l’horodatage de la dernière bloc du nœud avec une référence indépendante. Surveillez l’état de synchronisation et la santé des pairs lorsque ces signaux sont disponibles. Un nœud en ligne mais en retard de plusieurs blocs peut induire en erreur les portefeuilles, les tableaux de bord, les systèmes de trading et les indexeurs.
Mesurez aussi le comportement des requêtes. Suivez les percentiles de latence, les expirations (timeouts), les réponses de limitation de débit (rate-limit), les erreurs JSON-RPC et les échecs spécifiques aux méthodes. Séparez les appels de lecture des charges de soumission de transactions et d’abonnements, car elles peuvent échouer différemment.
La santé d’un nœud au-delà de la disponibilité
Un nœud blockchain peut renvoyer une réponse réussie tout en servant des données périmées. C’est pourquoi un simple ping ne constitue pas un contrôle de santé prêt pour la production.
Commencez par la vérification de l’accessibilité, mais ajoutez de la fraîcheur. Comparez la hauteur et l’horodatage de la dernière bloc du nœud avec une référence indépendante. Surveillez l’état de synchronisation et la santé des pairs lorsque ces signaux sont disponibles. Un nœud en ligne mais en retard de plusieurs blocs peut induire en erreur les portefeuilles, les tableaux de bord, les systèmes de trading et les indexeurs.
Mesurez aussi le comportement des requêtes. Suivez les percentiles de latence, les expirations (timeouts), les réponses de limitation de débit (rate-limit), les erreurs JSON-RPC et les échecs spécifiques aux méthodes. Séparez les appels de lecture des charges de soumission de transactions et d’abonnements, car elles peuvent échouer différemment.
73

·
--
🚨 DES PIRATES INFORMATIQUES NORD-CORÉENS DÉCHAÎNENT UN NOUVEAU VECTEUR d’ESCROQUERIE TERRAFORM VISANT LES DÉVELOPPEURS $BTC ! 💣
📌 L’acteur de menace sophistiqué TraderTraitor exploite activement du code d’entretien GitHub malveillant afin d’infiltrer l’infrastructure Web3 et de détourner des identifiants AWS. 🔍 Les développeurs qui téléchargent des dépôts non vérifiés déclenchent des portes dérobées furtives sur macOS capables de vider des environnements cloud et des bases de code compromises.
⚠️ La sécurité institutionnelle est la véritable base de chaque course de $BTC bull, et ces attaques prouvent que des groupes de menace traquent l’accès en amont des développeurs. 💬 Vérifiez-vous vos dépendances Terraform avant d’exécuter des scripts d’initialisation, ou laissez-vous votre infrastructure cloud exposée ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
23

🚨 TRADERTRAITOR CIBLE DES CLÉS DEV CLOUD DANS UNE CAMPAGNE DE PHISHING EN RAPPELANT $ZRO BACKDOORS ! 🔍
Des acteurs sophistiqués soutenus par l’État déplacent les vecteurs d’exploitations directes de smart contracts vers l’infrastructure cloud sous-jacente. 🔍 Des investigations récentes révèlent que TraderTraitor exécute des téléchargements malveillants de fournisseurs Terraform, déployant des backdoors macOS identiques à celles identifiées lors de la brèche historique de l’infrastructure $ZRO .
L’argent intelligent sait que la liquidité du protocole n’est sûre que dans la mesure où le sont les clés API de développement qui soutiennent l’écosystème. 🛡️ Avec des identifiants AWS et GCP ciblés auprès des équipes DevOps, la surveillance du risque opérationnel est désormais tout aussi cruciale que l’analyse de la structure du marché.
💬 Comment adaptez-vous vos protocoles de sécurité opérationnelle pour protéger votre capital contre des menaces au niveau de l’infrastructure ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
65

·
--
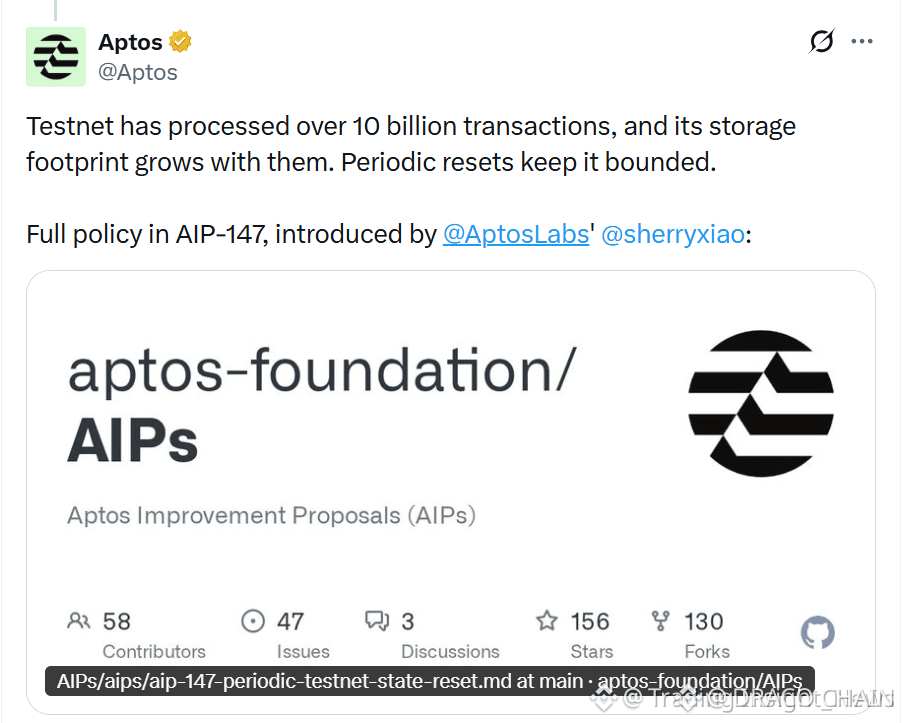
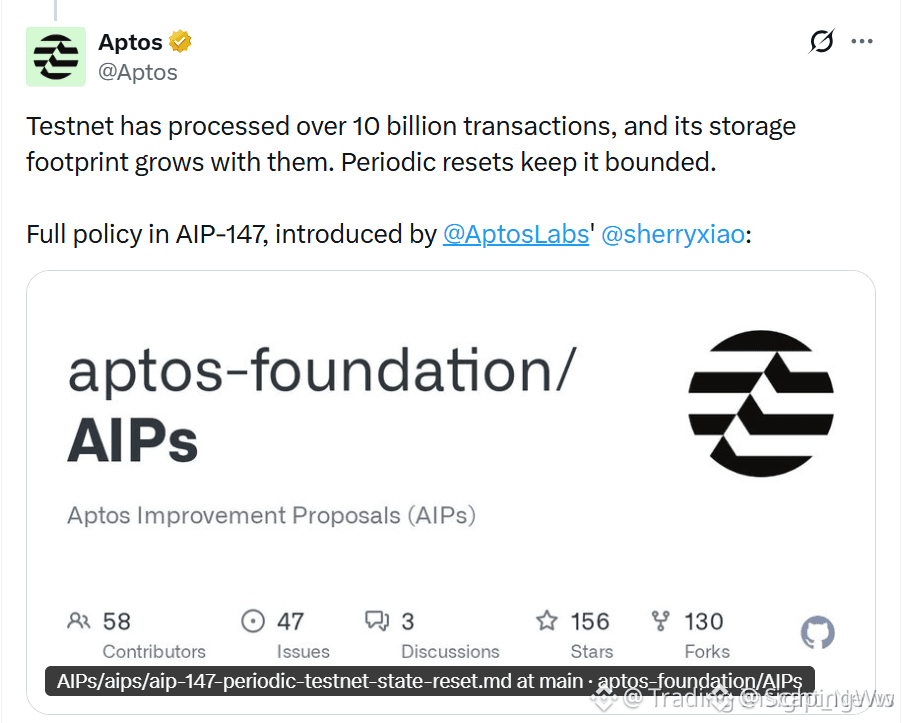
🚨 $APT TESTNET RESET APPROCHE LE 7 OCT – PRÉP POUR UN BALAYAGE DE STOCKAGE 🦈
Aptos est censé effacer complètement son testnet le 7 octobre, en réinitialisant les contrats, les soldes et l’historique des transactions à zéro. 📌 Ce revert complet de l’état fait suite à plus de 10 B de transactions, ainsi qu’à une charge de stockage qui menace l’efficacité des coûts.
Des développeurs « smart-money » voient cette purge comme une remise à zéro de la liquidité pour le stockage on-chain, en supprimant les états obsolètes et en libérant de l’espace pour de nouveaux déploiements. 📊 Attendez-vous à une brève baisse de l’activité sur le testnet pendant que les équipes re-déploient, mais le mainnet reste inchangé.
📈 Surveillez les métriques de performance après la réinitialisation ; un testnet plus léger se traduit souvent par des cycles de développement plus fluides et des signaux de frais plus nets sur la chaîne en direct. 💡
💬 Comment adaptez-vous votre stratégie de testnet avant la réinitialisation du 7 oct ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
426
·
--
Vérifié
🚨 $APT TESTNET RÉINITIALISÉ LE 7 OCTOBRE – BALAYAGE DE STOCKAGE EN COURS ! 📊
Aptos coupe le testnet le 7 octobre, effaçant les contrats, les soldes et l’ensemble du journal des transactions. 🦈 Ce changement “table rase” réduit la pression sur le stockage après avoir traité 10 Md de transactions, pour garder le réseau léger pour les développeurs.
Aucun impact sur le mainnet ou le devnet : ils restent inchangés, donc la production reste fluide. 📊 Attendez une brève pause pendant le redéploiement, puis une nouvelle toile pour de nouvelles expérimentations. ⚡
💬 Comment préparez-vous vos contrats de test pour la réinitialisation ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k

⚡ PANNE CRITIQUE DES INFRASTRUCTURES GITHUB ÉBRANLE LA TECH ET L’ÉCOSYSTÈME $FET AI ! 🚨
Une infrastructure centrale majeure flanche aujourd’hui alors que GitHub subit un retard sévère de réplication de bases de données dans ses systèmes de collaboration. 📊 Avec des interfaces d’autorisation en panne et GitHub Actions qui se bloque partout, les pipelines de développeurs et les flux de déploiement automatisés sont essentiellement figés en temps réel. 🔍
Le « smart money » observe de près les dysfonctionnements d’infrastructure, sachant comment les retards de déploiement de code impactent l’élan dans des environnements tech en mouvement rapide. ⚡ Lorsque la couche d’exécution sous-jacente trébuche, la vitesse d’exécution devient le premier critère en vitrine. 💬 Penses-tu que des accroc d’infrastructure comme celui-ci stoppent temporairement l’élan, ou que les devs passent directement au travers du bruit ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
111
·
--
Une fois que le système d'automatisation est en marche, comment surveiller s'il est toujours actif ?
C'est la leçon la plus profonde que j'ai tirée après avoir mis en place plusieurs pipelines d'automatisation : **le système ne doit pas tomber en panne au milieu de la nuit et vous laisser le découvrir le lendemain**.
J'avais déjà déployé une tâche cron, pensant qu'une fois configurée, je pouvais la laisser tourner sans souci. Après une semaine, en vérifiant l'état, je me suis rendu compte qu'elle avait silencieusement cessé de fonctionner depuis 3 jours — la connexion à la base de données était rompue, sans aucune notification. Depuis, j'ai établi une philosophie de surveillance complète, que je partage avec vous aujourd'hui.
**Premier niveau : Surveillance de la fréquence d'exécution**
La méthode de base est de vérifier le last_run_at de cron. Ma règle est : **si le dernier temps d'exécution dépasse le double du cycle attendu, déclencher immédiatement une alerte**. Par exemple, une tâche qui devrait s'exécuter toutes les 5 minutes, si last_run_at dépasse 10 minutes, j'envoie directement une alerte sur Telegram. Ce critère est extrêmement efficace — environ 90% des "systèmes plantés" peuvent être détectés en moins d'une heure, au lieu d'attendre passivement que le service constate le problème.
**Deuxième niveau : Mécanisme de coupure d'API**
L'instabilité des API est la norme. Ma méthode est : **si 3 requêtes API échouent consécutivement, couper automatiquement pendant 24 heures**. Pourquoi 3 fois ? Parce que 1-2 échecs peuvent être dus à une instabilité réseau, mais 3 échecs consécutifs signifient qu'il y a vraiment un problème. Pendant la période de coupure, le système n'essaie plus d'appeler, évitant ainsi de gaspiller des quotas API et de l'espace log dans un état erroné. C'est beaucoup plus efficace que de réessayer aveuglément.
**Troisième niveau : Persistance des fichiers d'état**
Chaque fois que le système s'exécute, j'écris l'état actuel — le nombre de succès, le nombre d'échecs, le timestamp, les messages d'erreur — dans un fichier d'état. Je conserve ce fichier avec une historique de 30 jours. Quel est l'avantage ? Cela permet de revenir en arrière — "Pourquoi le taux de publication a-t-il soudainement chuté à 60% mercredi dernier ?" — il suffit de consulter les logs pour avoir la réponse. Le fichier d'état ne prend pas de place, mais me fournit une chaîne d'audit complète.
**Quatrième niveau : Examen manuel hebdomadaire**
Chaque semaine, je consacre 15 minutes à faire générer automatiquement un rapport récapitulatif par le système : taux de succès des publications, distribution des taux d'erreur, statistiques de mots, anomalies potentielles. Pas besoin que ce soit trop fréquent, mais **il ne faut pas totalement se fier aux alertes automatiques**. Parfois, une tendance d'augmentation du taux d'erreur de 2% à 4% ne sera pas signalée par la surveillance automatique, mais une inspection manuelle permettra de voir immédiatement "il faut commencer à prêter attention ici".
**Compréhension clé**
Mettre en place l'automatisation est rapide, mais **si la surveillance est bien faite, on peut vraiment se reposer sans garder un œil dessus**. Mon expérience est la suivante : les alertes automatiques s'occupent des urgences (système complètement planté), tandis que l'examen manuel s'occupe des problèmes de tendance (détérioration progressive). La combinaison des deux permet à ce système de durer. Sinon, même la meilleure automatisation n'est qu'une bombe à retardement dans une boîte noire.
$BTC #DevOps #automatisation
98
·
--
Avertissement de sécurité : CZ vient de mettre chaque développeur de la chaîne $BNB en alerte
Les dépôts GitHub compromis. Les identifiants d'accès fuités. Les pipelines de développement à travers les projets crypto open-source exposés à des attaques ciblées.
Le message de CZ à tous les builders : vos clés GitHub sont aussi critiques que votre wallet d'échange. Un maillon faible dans votre pipeline de développement équivaut à des attaquants à l'intérieur de votre protocole.
La chaîne BNB héberge des centaines de projets DeFi open-source. Le code forké publiquement crée la plus grande surface d'attaque dans le crypto. Avec des milliards en jeu, le maillon le plus faible est votre sécurité opérationnelle.
Urgent : Auditez les repos. Faites tourner les clés. Assumez que rien n'est sûr.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
33
·
--
Haussier
Alerte de violation interne GitHub 🚨 : TeamPCP revendique l'exfiltration d'environ 4 000 dépôts privés via une extension VS Code malveillante sur l'appareil d'un employé.
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
188
·
--
Des recherches récentes sur la sécurité ont révélé des packages malveillants npm usurpant des outils de type « Rollup polyfill », mettant en évidence les risques de chaîne d’approvisionnement pour les développeurs blockchain. 📊
L’écosystème d’outillage étendu d’Ethereum, incluant des solutions rollup populaires, en fait une cible fréquente de ce type d’attaques. 🧠
Ces constatations soulignent l’importance de vérifier les signatures des paquets et d’utiliser des environnements de développement renforcés lors de la création de contrats intelligents $ETH . 🔍
La feuille de route d’Ethereum se poursuit avec de futures mises à niveau centrées sur les rollups, comme EIP‑4844, visant à améliorer la scalabilité et à réduire les coûts de transaction. ⚡
Les développeurs sont encouragés à adopter des bibliothèques vérifiées et à surveiller les canaux officiels pour les avis de sécurité. 💡
Faites votre propre enquête (DYOR) avant d’intégrer tout code tiers dans vos projets $ETH . 🌐
Comment votre équipe renforce-t-elle la sécurité de ses contrats intelligents face à ces nouvelles menaces ? #crypto #Ethereum #Security #DevOps #GAMERXERO
24
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceLaunchesBinanceIntelligence
0 vues
0 mentions
2
#EvernorthXRPTreasuryCompletesSPACMerger
54 vues
19 mentions
3
#ADAGains10%Above$0.27
16,195 vues
182 mentions
4
#ETHUp70%InQ3ButLiquidityFalls
181,401 vues
1,112 mentions
5
#EthStakingExitQueueHits2026High
61,849 vues
793 mentions
6
#FedOctoberHoldOdds82.3%
64,704 vues
752 mentions
7
#Nikkei225Jumps2.5%ToThreeMonthHigh
84,747 vues
1,115 mentions
8
#CircleMints$2.75BUSDCOnSolanaIn7Days
2,334 vues
52 mentions
9
#DriftHackVictimsBeginClaims
181,850 vues
1,764 mentions
10
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
13,940 vues
133 mentions