
#defisecurity
defisecurity
130,904 vues
685 mentions
Populaire
Récents

Le protocole de prêt Loopscale, basé sur Solana, a suspendu toutes ses opérations à la suite d’une vaste campagne de 30 000 requêtes API malveillantes quotidiennes ciblant les coffres SOL et USDC. Bien que l’équipe affirme que les dépôts des utilisateurs restent en sécurité, cet incident met en évidence de graves vulnérabilités de sécurité dans les couches API du protocole.
#DeFiSecurity
Le protocole de prêt Loopscale, basé sur Solana, a suspendu toutes ses opérations à la suite d’une vaste campagne de 30 000 requêtes API malveillantes quotidiennes ciblant les coffres SOL et USDC. Bien que l’équipe affirme que les dépôts des utilisateurs restent en sécurité, cet incident met en évidence de graves vulnérabilités de sécurité dans les couches API du protocole.
#DeFiSecurity
#DeFiSecurity
43

·
--
Voir la traduction
🚨 Arkéa Bank resumes transfers after a $133M attack, but confirms no crypto loss. Meanwhile, a separate $108.8M USDC trail highlights ongoing bridge vulnerabilities. Market sentiment remains cautious as institutional trust in cross-chain bridges is tested.
**Question:** Will this incident accelerate the shift toward more secure, native layer-2 solutions? #DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
🚨 Arkéa Bank resumes transfers after a $133M attack, but confirms no crypto loss. Meanwhile, a separate $108.8M USDC trail highlights ongoing bridge vulnerabilities. Market sentiment remains cautious as institutional trust in cross-chain bridges is tested.
**Question:** Will this incident accelerate the shift toward more secure, native layer-2 solutions? #DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
**Question:** Will this incident accelerate the shift toward more secure, native layer-2 solutions? #DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
41
·
--
🚨 Polkadot a perdu 1,38 M$ à cause de la réexploitation d’une faille de sécurité datant de quatre mois. L’attaquant a recommencé à utiliser son propre relais avant l’application du correctif XCM, mais une mise à niveau ultérieure a corrigé l’offre sans modifier les soldes des utilisateurs. Cela souligne l’importance cruciale du déploiement rapide des correctifs pour la sécurité de la DeFi.
💡 Implication sur le marché : le DOT subit une pression baissière à court terme, car cet exploit ravive les inquiétudes concernant la résilience du réseau.
🤔 Question : cette nouvelle exploitation va-t-elle déclencher un mouvement général d’aversion au risque dans l’écosystème Polkadot ?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
🚨 Polkadot a perdu 1,38 M$ à cause de la réexploitation d’une faille de sécurité datant de quatre mois. L’attaquant a recommencé à utiliser son propre relais avant l’application du correctif XCM, mais une mise à niveau ultérieure a corrigé l’offre sans modifier les soldes des utilisateurs. Cela souligne l’importance cruciale du déploiement rapide des correctifs pour la sécurité de la DeFi.
💡 Implication sur le marché : le DOT subit une pression baissière à court terme, car cet exploit ravive les inquiétudes concernant la résilience du réseau.
🤔 Question : cette nouvelle exploitation va-t-elle déclencher un mouvement général d’aversion au risque dans l’écosystème Polkadot ?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
💡 Implication sur le marché : le DOT subit une pression baissière à court terme, car cet exploit ravive les inquiétudes concernant la résilience du réseau.
🤔 Question : cette nouvelle exploitation va-t-elle déclencher un mouvement général d’aversion au risque dans l’écosystème Polkadot ?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
7

La gouvernance achetée en une seule transaction — c’est ce qui est arrivé à X100 samedi soir, et je n’arrête pas de penser au peu d’obstacles qui se dressaient devant les attaquants.
Les attaquants ont utilisé un prêt éclair pour s’emparer de deux des trois sièges du « Sénat » de X100, puis ont créé, soumis au vote et exécuté des propositions au cours de la même transaction — vendant des jetons de trésorerie dans un pool qu’ils venaient de créer et détruisant la position de liquidité du projet. Au moment de son alerte, Blockaid signalait que l’attaque était toujours en cours, avec environ 4,85 millions de dollars en USDT réalisés.
La faille tient à la conception elle-même : le pouvoir de vote était pris en compte dès le gel des jetons, sans instantané, sans période de détention et sans verrouillage temporel. X s’est effondré d’environ 96,5 % ce jour-là.
Le marché était déjà en baisse — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — il ne s’agissait pas d’une réaction à ce petit jeton. La leçon dépasse X100 : toute DAO qui permet à des votes fraîchement achetés d’être exécutés instantanément n’est qu’à un prêt éclair de subir le même sort. Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement.
Quelle protection devrait être non négociable pour les DAO après cet incident : les instantanés, les verrouillages temporels, ou les deux ?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
La gouvernance achetée en une seule transaction — c’est ce qui est arrivé à X100 samedi soir, et je n’arrête pas de penser au peu d’obstacles qui se dressaient devant les attaquants.
Les attaquants ont utilisé un prêt éclair pour s’emparer de deux des trois sièges du « Sénat » de X100, puis ont créé, soumis au vote et exécuté des propositions au cours de la même transaction — vendant des jetons de trésorerie dans un pool qu’ils venaient de créer et détruisant la position de liquidité du projet. Au moment de son alerte, Blockaid signalait que l’attaque était toujours en cours, avec environ 4,85 millions de dollars en USDT réalisés.
La faille tient à la conception elle-même : le pouvoir de vote était pris en compte dès le gel des jetons, sans instantané, sans période de détention et sans verrouillage temporel. X s’est effondré d’environ 96,5 % ce jour-là.
Le marché était déjà en baisse — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — il ne s’agissait pas d’une réaction à ce petit jeton. La leçon dépasse X100 : toute DAO qui permet à des votes fraîchement achetés d’être exécutés instantanément n’est qu’à un prêt éclair de subir le même sort. Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement.
Quelle protection devrait être non négociable pour les DAO après cet incident : les instantanés, les verrouillages temporels, ou les deux ?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Les attaquants ont utilisé un prêt éclair pour s’emparer de deux des trois sièges du « Sénat » de X100, puis ont créé, soumis au vote et exécuté des propositions au cours de la même transaction — vendant des jetons de trésorerie dans un pool qu’ils venaient de créer et détruisant la position de liquidité du projet. Au moment de son alerte, Blockaid signalait que l’attaque était toujours en cours, avec environ 4,85 millions de dollars en USDT réalisés.
La faille tient à la conception elle-même : le pouvoir de vote était pris en compte dès le gel des jetons, sans instantané, sans période de détention et sans verrouillage temporel. X s’est effondré d’environ 96,5 % ce jour-là.
Le marché était déjà en baisse — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — il ne s’agissait pas d’une réaction à ce petit jeton. La leçon dépasse X100 : toute DAO qui permet à des votes fraîchement achetés d’être exécutés instantanément n’est qu’à un prêt éclair de subir le même sort. Faites vos propres recherches ; ceci ne constitue pas un conseil en investissement.
Quelle protection devrait être non négociable pour les DAO après cet incident : les instantanés, les verrouillages temporels, ou les deux ?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
5
·
--
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
{spot}(XAUTUSDT)
Ma feuille de route pour la sécurité crypto (Partie 8) : comment gérer et révoquer les autorisations risquées des contrats intelligents🎈🎈
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
🔴L’interaction avec les applications décentralisées (DApps) et les plateformes DeFi représente une part importante de mes opérations crypto, mais elle comporte un risque caché que beaucoup négligent. Au fil de mon parcours, j’ai découvert qu’accorder une « autorisation illimitée de jetons » à une plateforme permet à ses contrats intelligents d’accéder à mes actifs à tout moment. Si ce protocole est victime d’une attaque ou s’avère être une arnaque, mon portefeuille connecté peut être vidé instantanément. Pour protéger ma trésorerie, j’ai mis en place une routine stricte d’inspection et de nettoyage.🚀
🔴Aujourd’hui, je ne laisse jamais d’autorisations de dépense permanentes ou illimitées actives sur mes portefeuilles Web3. J’utilise régulièrement des explorateurs de blockchain et des outils de révocation comme Revoke.cash pour vérifier chacune de mes connexions à des contrats intelligents. Dès que j’ai terminé une transaction ou interagi avec une nouvelle plateforme, je révoque immédiatement l’autorisation de dépense des jetons ou j’en réduis le montant au minimum. Garder le contrôle exact des personnes et des éléments autorisés à interagir avec mes actifs numériques est ma meilleure protection contre les failles des contrats intelligents.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Ceci ne constitue pas un conseil financier
1
237

🚨 $ETH ALERTE DE SÉCURITÉ : LES VAGUES D’ATTAQUES ÉVOQUENT UNE PANDÉMIE MONDIALE 🦈
📊 Les attaquants déferlent désormais sur l’univers crypto avec l’intensité d’une pandémie, faisant des brèches on-chain un système d’alerte précoce pour l’ensemble d’Internet. 🪙 Les petits projets DeFi aux défenses limitées sont des proies faciles, tandis que les protocoles majeurs déploient des boucliers d’IA pour renforcer leur périmètre de sécurité. ⚡ Cette divergence crée un écart de liquidité évident : les investisseurs avisés se repositionnent déjà et repèrent les actifs résilients avant la prochaine vague.
💡 Cette tendance laisse présager un effet de débordement : dès que le web traditionnel subira la pression, nous assisterons à une cascade d’exploits touchant plusieurs secteurs. 👇 Vérifiez-vous votre exposition avant que la prochaine vague ne frappe votre portefeuille ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
🚨 $ETH ALERTE DE SÉCURITÉ : LES VAGUES D’ATTAQUES ÉVOQUENT UNE PANDÉMIE MONDIALE 🦈
📊 Les attaquants déferlent désormais sur l’univers crypto avec l’intensité d’une pandémie, faisant des brèches on-chain un système d’alerte précoce pour l’ensemble d’Internet. 🪙 Les petits projets DeFi aux défenses limitées sont des proies faciles, tandis que les protocoles majeurs déploient des boucliers d’IA pour renforcer leur périmètre de sécurité. ⚡ Cette divergence crée un écart de liquidité évident : les investisseurs avisés se repositionnent déjà et repèrent les actifs résilients avant la prochaine vague.
💡 Cette tendance laisse présager un effet de débordement : dès que le web traditionnel subira la pression, nous assisterons à une cascade d’exploits touchant plusieurs secteurs. 👇 Vérifiez-vous votre exposition avant que la prochaine vague ne frappe votre portefeuille ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
📊 Les attaquants déferlent désormais sur l’univers crypto avec l’intensité d’une pandémie, faisant des brèches on-chain un système d’alerte précoce pour l’ensemble d’Internet. 🪙 Les petits projets DeFi aux défenses limitées sont des proies faciles, tandis que les protocoles majeurs déploient des boucliers d’IA pour renforcer leur périmètre de sécurité. ⚡ Cette divergence crée un écart de liquidité évident : les investisseurs avisés se repositionnent déjà et repèrent les actifs résilients avant la prochaine vague.
💡 Cette tendance laisse présager un effet de débordement : dès que le web traditionnel subira la pression, nous assisterons à une cascade d’exploits touchant plusieurs secteurs. 👇 Vérifiez-vous votre exposition avant que la prochaine vague ne frappe votre portefeuille ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
4

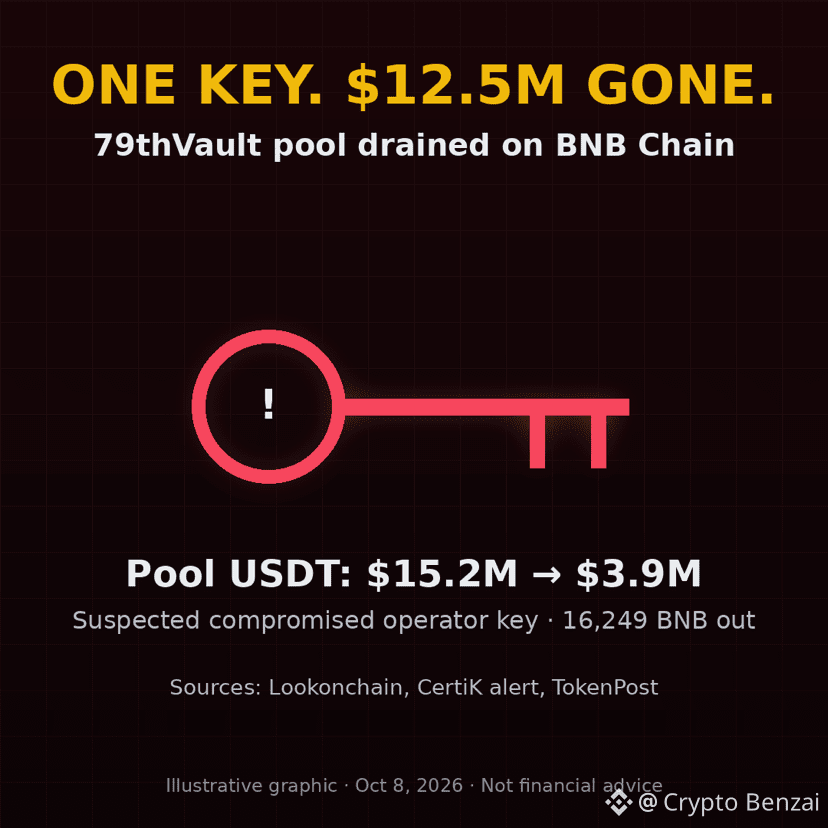
Une seule clé, 12,5 M$ envolés : 79thVault vidé sur BNB Chain
Un portefeuille doté de privilèges d’administration spéciaux sur le jeton 79AU a retiré 2,01 M de jetons de son pool PancakeSwap, puis les a revendus dans le pool. Les réserves d’USDT du pool sont ainsi passées de 15,2 M$ à 3,9 M$, et l’attaquant est reparti avec 16 249 $BNB (environ 12,5 M$). Lookonchain et CertiK soupçonnent une fuite de la clé d’un opérateur. L’équipe a révoqué ce rôle et proposé une prime de 10 %. La leçon à retenir : vérifiez qui détient les clés d’administration avant de vous lancer.
Vérifiez-vous les autorisations des jetons avant d’acheter ?
#DeFiSecurity #BNBChain #CryptoSafety
Une seule clé, 12,5 M$ envolés : 79thVault vidé sur BNB Chain
Un portefeuille doté de privilèges d’administration spéciaux sur le jeton 79AU a retiré 2,01 M de jetons de son pool PancakeSwap, puis les a revendus dans le pool. Les réserves d’USDT du pool sont ainsi passées de 15,2 M$ à 3,9 M$, et l’attaquant est reparti avec 16 249 $BNB (environ 12,5 M$). Lookonchain et CertiK soupçonnent une fuite de la clé d’un opérateur. L’équipe a révoqué ce rôle et proposé une prime de 10 %. La leçon à retenir : vérifiez qui détient les clés d’administration avant de vous lancer.
Vérifiez-vous les autorisations des jetons avant d’acheter ?
#DeFiSecurity #BNBChain #CryptoSafety
Un portefeuille doté de privilèges d’administration spéciaux sur le jeton 79AU a retiré 2,01 M de jetons de son pool PancakeSwap, puis les a revendus dans le pool. Les réserves d’USDT du pool sont ainsi passées de 15,2 M$ à 3,9 M$, et l’attaquant est reparti avec 16 249 $BNB (environ 12,5 M$). Lookonchain et CertiK soupçonnent une fuite de la clé d’un opérateur. L’équipe a révoqué ce rôle et proposé une prime de 10 %. La leçon à retenir : vérifiez qui détient les clés d’administration avant de vous lancer.
Vérifiez-vous les autorisations des jetons avant d’acheter ?
#DeFiSecurity #BNBChain #CryptoSafety
61
🚨 DERNIÈRE MINUTE !!!
CIRCLE A BLOQUÉ 12,6 MILLIONS USD de cUSDC DE L’ÉCHANGE SÉCURISÉ ZAMA 🔴
ZachXBT révèle que Circle a peut-être mis sur liste noire l'adresse du contrat cUSDC de Zama sur Ethereum, gelant environ 12,6 millions USD des fonds des utilisateurs 💸
L'adresse bloquée avait précédemment participé au vote de gouvernance d'Overnight Finance concernant l'allocation des fonds 🛠
Zama semble ne pas avoir reçu de notification avant que l'ordre de gel ne soit exécuté, tandis que certains utilisateurs accusent l'équipe du projet de rug pull 📊
ZachXBT indique que le plaignant dans l'affaire civile en question — Patagon Management — a un historique d'attaques DAO et d'appropriation de protocoles. L'affaire comporte encore de nombreuses zones d'ombre à éclaircir.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
🚨 DERNIÈRE MINUTE !!!
CIRCLE A BLOQUÉ 12,6 MILLIONS USD de cUSDC DE L’ÉCHANGE SÉCURISÉ ZAMA 🔴
ZachXBT révèle que Circle a peut-être mis sur liste noire l'adresse du contrat cUSDC de Zama sur Ethereum, gelant environ 12,6 millions USD des fonds des utilisateurs 💸
L'adresse bloquée avait précédemment participé au vote de gouvernance d'Overnight Finance concernant l'allocation des fonds 🛠
Zama semble ne pas avoir reçu de notification avant que l'ordre de gel ne soit exécuté, tandis que certains utilisateurs accusent l'équipe du projet de rug pull 📊
ZachXBT indique que le plaignant dans l'affaire civile en question — Patagon Management — a un historique d'attaques DAO et d'appropriation de protocoles. L'affaire comporte encore de nombreuses zones d'ombre à éclaircir.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
CIRCLE A BLOQUÉ 12,6 MILLIONS USD de cUSDC DE L’ÉCHANGE SÉCURISÉ ZAMA 🔴
ZachXBT révèle que Circle a peut-être mis sur liste noire l'adresse du contrat cUSDC de Zama sur Ethereum, gelant environ 12,6 millions USD des fonds des utilisateurs 💸
L'adresse bloquée avait précédemment participé au vote de gouvernance d'Overnight Finance concernant l'allocation des fonds 🛠
Zama semble ne pas avoir reçu de notification avant que l'ordre de gel ne soit exécuté, tandis que certains utilisateurs accusent l'équipe du projet de rug pull 📊
ZachXBT indique que le plaignant dans l'affaire civile en question — Patagon Management — a un historique d'attaques DAO et d'appropriation de protocoles. L'affaire comporte encore de nombreuses zones d'ombre à éclaircir.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
216

$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
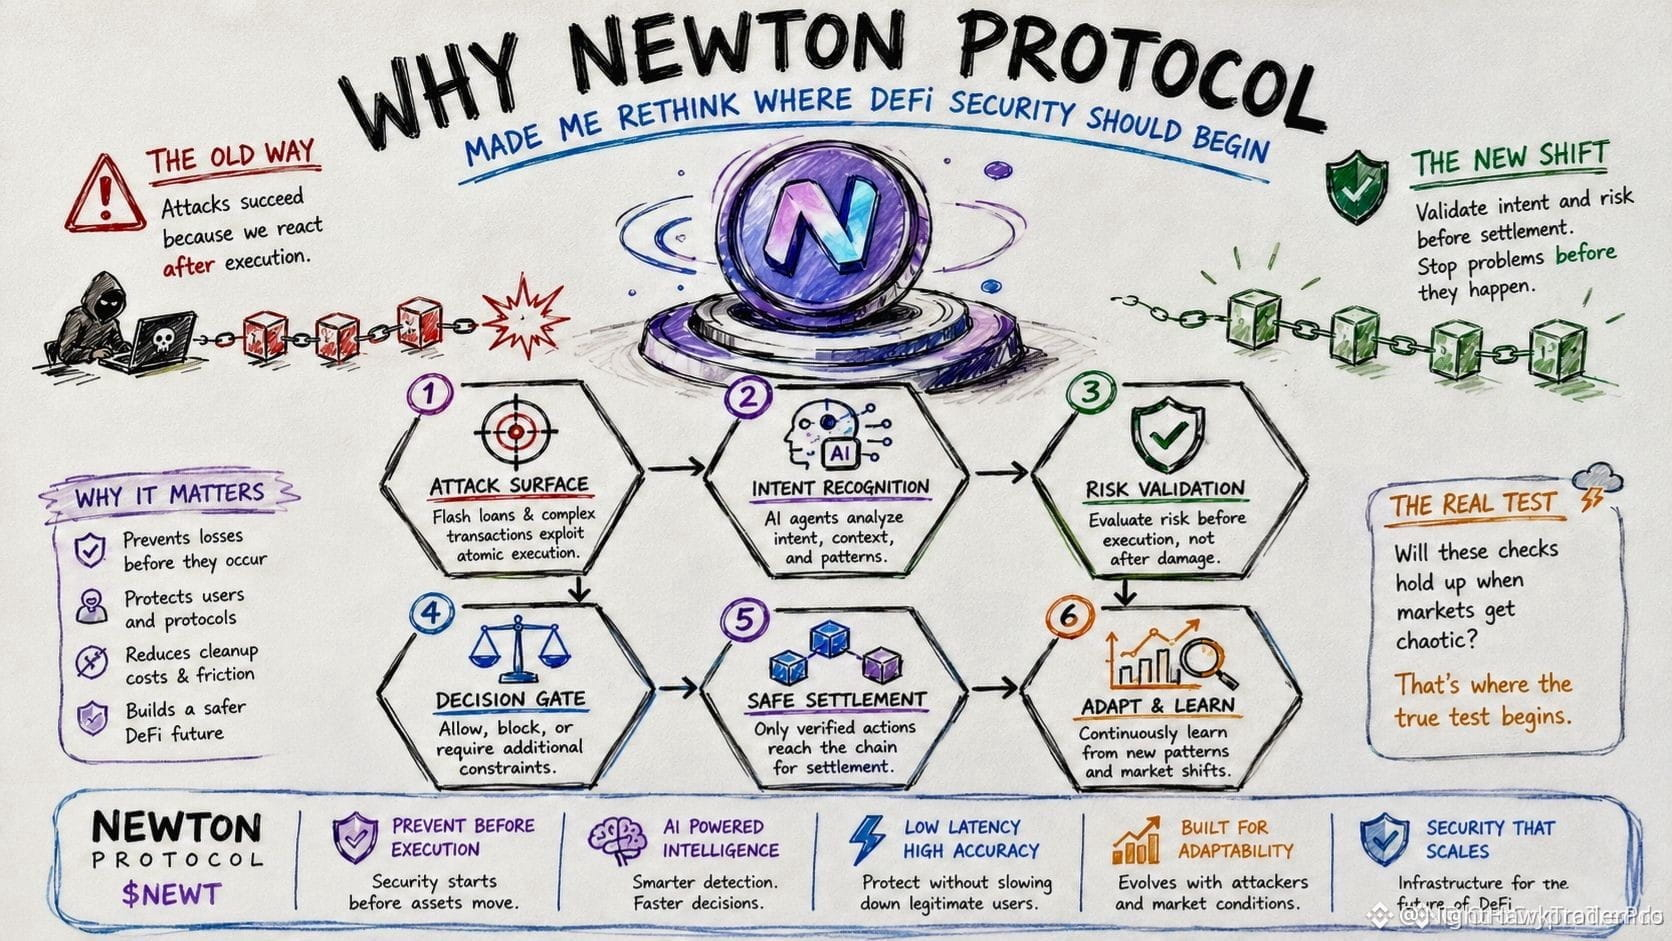
La plupart des protocoles se concentrent sur l’arrêt des attaques après leur exécution. Le protocole Newton renverse la logique en validant l’intention et le niveau de risque avant le règlement. Ce n’est pas simplement un autre habillage en IA : c’est une nouvelle manière de repenser le timing de la sécurité elle-même.
Alors que la crypto évolue vers une exécution basée sur l’intention et que des agents IA prennent davantage de décisions, le moment de la validation devient crucial. La question n’est pas seulement la rapidité d’exécution d’une transaction, mais aussi la question de savoir si elle devrait être exécutée du tout.
Mais les contrôles avant règlement peuvent-ils tenir quand les marchés deviennent chaotiques, imprévisibles ? C’est là que le design rencontre la réalité. Vous pariez sur la prévention ou sur le nettoyage ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
La plupart des protocoles se concentrent sur l’arrêt des attaques après leur exécution. Le protocole Newton renverse la logique en validant l’intention et le niveau de risque avant le règlement. Ce n’est pas simplement un autre habillage en IA : c’est une nouvelle manière de repenser le timing de la sécurité elle-même.
Alors que la crypto évolue vers une exécution basée sur l’intention et que des agents IA prennent davantage de décisions, le moment de la validation devient crucial. La question n’est pas seulement la rapidité d’exécution d’une transaction, mais aussi la question de savoir si elle devrait être exécutée du tout.
Mais les contrôles avant règlement peuvent-ils tenir quand les marchés deviennent chaotiques, imprévisibles ? C’est là que le design rencontre la réalité. Vous pariez sur la prévention ou sur le nettoyage ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
La plupart des protocoles se concentrent sur l’arrêt des attaques après leur exécution. Le protocole Newton renverse la logique en validant l’intention et le niveau de risque avant le règlement. Ce n’est pas simplement un autre habillage en IA : c’est une nouvelle manière de repenser le timing de la sécurité elle-même.
Alors que la crypto évolue vers une exécution basée sur l’intention et que des agents IA prennent davantage de décisions, le moment de la validation devient crucial. La question n’est pas seulement la rapidité d’exécution d’une transaction, mais aussi la question de savoir si elle devrait être exécutée du tout.
Mais les contrôles avant règlement peuvent-ils tenir quand les marchés deviennent chaotiques, imprévisibles ? C’est là que le design rencontre la réalité. Vous pariez sur la prévention ou sur le nettoyage ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
2
1
68

·
--
$NEWT IS RÉÉCRIT LA SÉCURITÉ DEFI AVEC L’EXÉCUTION PRÉ-TRANSACTION 🔥
Entrée : non fournie
La plupart des outils de sécurité commencent à agir après que les fonds sont partis. Newton Mainnet Beta renverse la vapeur : il valide chaque transaction par rapport à des politiques actives (conformité OFAC, identité, blocage des menaces en temps réel, santé des oracles) avant qu’une seule pièce ne bouge. Magic Labs, l’équipe derrière les portefeuilles intégrés, l’utilise déjà pour passer de la sécurité du portefeuille à l’autorisation des transactions. C’est une infrastructure, pas un engouement d’airdrop.
La DeFi n’a jamais eu de couche qui impose des règles avant l’exécution, on-chain, cross-chain. Construisez-vous quelque chose qui pourrait bénéficier d’un moteur de politiques qui agit avant que les dégâts ne soient faits ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
$NEWT IS RÉÉCRIT LA SÉCURITÉ DEFI AVEC L’EXÉCUTION PRÉ-TRANSACTION 🔥
Entrée : non fournie
La plupart des outils de sécurité commencent à agir après que les fonds sont partis. Newton Mainnet Beta renverse la vapeur : il valide chaque transaction par rapport à des politiques actives (conformité OFAC, identité, blocage des menaces en temps réel, santé des oracles) avant qu’une seule pièce ne bouge. Magic Labs, l’équipe derrière les portefeuilles intégrés, l’utilise déjà pour passer de la sécurité du portefeuille à l’autorisation des transactions. C’est une infrastructure, pas un engouement d’airdrop.
La DeFi n’a jamais eu de couche qui impose des règles avant l’exécution, on-chain, cross-chain. Construisez-vous quelque chose qui pourrait bénéficier d’un moteur de politiques qui agit avant que les dégâts ne soient faits ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
Entrée : non fournie
La plupart des outils de sécurité commencent à agir après que les fonds sont partis. Newton Mainnet Beta renverse la vapeur : il valide chaque transaction par rapport à des politiques actives (conformité OFAC, identité, blocage des menaces en temps réel, santé des oracles) avant qu’une seule pièce ne bouge. Magic Labs, l’équipe derrière les portefeuilles intégrés, l’utilise déjà pour passer de la sécurité du portefeuille à l’autorisation des transactions. C’est une infrastructure, pas un engouement d’airdrop.
La DeFi n’a jamais eu de couche qui impose des règles avant l’exécution, on-chain, cross-chain. Construisez-vous quelque chose qui pourrait bénéficier d’un moteur de politiques qui agit avant que les dégâts ne soient faits ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
2
33
·
--
La mise à jour de l'exploitation de Thetanuts met en lumière $ETH flux de sécurité 🛡️
Les gars, on soupçonne que Thetanuts Finance a subi une attaque avec des pertes initiales estimées à près de 2,1 millions de dollars. Le détail rassurant est qu'environ 2 millions de dollars en tokens d'options auraient été récupérés par un chemin de white-hat, ce qui atténue le coup mais n'efface pas le signal de risque.
L'essentiel est simple : la sécurité DeFi reste le véritable champ de bataille pendant que tout le monde chasse les velas. Jusqu'à ce qu'un récapitulatif officiel ou un rapport de vulnérabilité arrive, l'argent intelligent reste patient, évite les récits de panique, et observe si la confiance revient ou si les mains faibles se font éjecter.
Ce n'est pas un conseil financier. Gérez votre risque.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
La mise à jour de l'exploitation de Thetanuts met en lumière $ETH flux de sécurité 🛡️
Les gars, on soupçonne que Thetanuts Finance a subi une attaque avec des pertes initiales estimées à près de 2,1 millions de dollars. Le détail rassurant est qu'environ 2 millions de dollars en tokens d'options auraient été récupérés par un chemin de white-hat, ce qui atténue le coup mais n'efface pas le signal de risque.
L'essentiel est simple : la sécurité DeFi reste le véritable champ de bataille pendant que tout le monde chasse les velas. Jusqu'à ce qu'un récapitulatif officiel ou un rapport de vulnérabilité arrive, l'argent intelligent reste patient, évite les récits de panique, et observe si la confiance revient ou si les mains faibles se font éjecter.
Ce n'est pas un conseil financier. Gérez votre risque.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Les gars, on soupçonne que Thetanuts Finance a subi une attaque avec des pertes initiales estimées à près de 2,1 millions de dollars. Le détail rassurant est qu'environ 2 millions de dollars en tokens d'options auraient été récupérés par un chemin de white-hat, ce qui atténue le coup mais n'efface pas le signal de risque.
L'essentiel est simple : la sécurité DeFi reste le véritable champ de bataille pendant que tout le monde chasse les velas. Jusqu'à ce qu'un récapitulatif officiel ou un rapport de vulnérabilité arrive, l'argent intelligent reste patient, évite les récits de panique, et observe si la confiance revient ou si les mains faibles se font éjecter.
Ce n'est pas un conseil financier. Gérez votre risque.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
17

Le Ledger XRP dit "Pas de Flash Loans ici"
Une nouvelle proposition de mise à niveau de XRPL comprend une note franche : les attaques par flash loan ne peuvent pas se produire sur le Ledger XRP car les transactions ne peuvent pas enchaîner plusieurs actions ensemble. Une transaction, une action. Terminé.
Le DeFi d'Ethereum a perdu des milliards à cause des exploits de flash loan. Le design de XRPL élimine complètement ce vecteur d'attaque. Le hic, c'est que vous perdez aussi les flash loans pour l'arbitrage et les liquidations rapides. Avec plus de 3 milliards de dollars en actifs tokenisés déjà sur XRPL, certaines équipes parient que la sécurité l'emporte sur la vitesse.
Les banques interviennent, la géopolitique s'intensifie, les marchés des paris explosent, et les blockchains font des choix de design difficiles. Les institutions veulent de la sécurité. Les traders veulent des options. Les builders choisissent leur camp.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
Le Ledger XRP dit "Pas de Flash Loans ici"
Une nouvelle proposition de mise à niveau de XRPL comprend une note franche : les attaques par flash loan ne peuvent pas se produire sur le Ledger XRP car les transactions ne peuvent pas enchaîner plusieurs actions ensemble. Une transaction, une action. Terminé.
Le DeFi d'Ethereum a perdu des milliards à cause des exploits de flash loan. Le design de XRPL élimine complètement ce vecteur d'attaque. Le hic, c'est que vous perdez aussi les flash loans pour l'arbitrage et les liquidations rapides. Avec plus de 3 milliards de dollars en actifs tokenisés déjà sur XRPL, certaines équipes parient que la sécurité l'emporte sur la vitesse.
Les banques interviennent, la géopolitique s'intensifie, les marchés des paris explosent, et les blockchains font des choix de design difficiles. Les institutions veulent de la sécurité. Les traders veulent des options. Les builders choisissent leur camp.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
Une nouvelle proposition de mise à niveau de XRPL comprend une note franche : les attaques par flash loan ne peuvent pas se produire sur le Ledger XRP car les transactions ne peuvent pas enchaîner plusieurs actions ensemble. Une transaction, une action. Terminé.
Le DeFi d'Ethereum a perdu des milliards à cause des exploits de flash loan. Le design de XRPL élimine complètement ce vecteur d'attaque. Le hic, c'est que vous perdez aussi les flash loans pour l'arbitrage et les liquidations rapides. Avec plus de 3 milliards de dollars en actifs tokenisés déjà sur XRPL, certaines équipes parient que la sécurité l'emporte sur la vitesse.
Les banques interviennent, la géopolitique s'intensifie, les marchés des paris explosent, et les blockchains font des choix de design difficiles. Les institutions veulent de la sécurité. Les traders veulent des options. Les builders choisissent leur camp.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
149
Vérifié
🚨 DERNIÈRE MINUTE !!!
HACKER DE LA CORÉE DU NORD A LAVÉ 220 MILLIONS USD DANS L'ATTAQUE DE KELP DAO — LA FENÊTRE DE RÉCUPÉRATION EST PRESQUE FERMÉE 💀
Les données on-chain confirment que le groupe de hackers TraderTraitor (attribué à la Corée du Nord) a blanchi presque la totalité des 220 millions USD via des canaux hautement sécurisés comme THORChain, Wasabi, Tornado Cash et Umbra 🛠
Il ne reste plus qu'environ 1,7 million USD dans le wallet d'origine du hacker — la plupart des traces de transactions ont été effacées, rendant presque nulle la possibilité de retrouver et de récupérer les actifs directement 📊
C'est l'un des cas de blanchiment d'argent crypto les plus organisés à ce jour, montrant la capacité technique de plus en plus sophistiquée des groupes de hackers soutenus par des États ⚠️
220 millions USD ont totalement disparu. Cet incident soulève à nouveau des questions sur les limites des outils de traçage on-chain face aux mixeurs et aux ponts cross-chain intentionnels.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
🚨 DERNIÈRE MINUTE !!!
HACKER DE LA CORÉE DU NORD A LAVÉ 220 MILLIONS USD DANS L'ATTAQUE DE KELP DAO — LA FENÊTRE DE RÉCUPÉRATION EST PRESQUE FERMÉE 💀
Les données on-chain confirment que le groupe de hackers TraderTraitor (attribué à la Corée du Nord) a blanchi presque la totalité des 220 millions USD via des canaux hautement sécurisés comme THORChain, Wasabi, Tornado Cash et Umbra 🛠
Il ne reste plus qu'environ 1,7 million USD dans le wallet d'origine du hacker — la plupart des traces de transactions ont été effacées, rendant presque nulle la possibilité de retrouver et de récupérer les actifs directement 📊
C'est l'un des cas de blanchiment d'argent crypto les plus organisés à ce jour, montrant la capacité technique de plus en plus sophistiquée des groupes de hackers soutenus par des États ⚠️
220 millions USD ont totalement disparu. Cet incident soulève à nouveau des questions sur les limites des outils de traçage on-chain face aux mixeurs et aux ponts cross-chain intentionnels.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
HACKER DE LA CORÉE DU NORD A LAVÉ 220 MILLIONS USD DANS L'ATTAQUE DE KELP DAO — LA FENÊTRE DE RÉCUPÉRATION EST PRESQUE FERMÉE 💀
Les données on-chain confirment que le groupe de hackers TraderTraitor (attribué à la Corée du Nord) a blanchi presque la totalité des 220 millions USD via des canaux hautement sécurisés comme THORChain, Wasabi, Tornado Cash et Umbra 🛠
Il ne reste plus qu'environ 1,7 million USD dans le wallet d'origine du hacker — la plupart des traces de transactions ont été effacées, rendant presque nulle la possibilité de retrouver et de récupérer les actifs directement 📊
C'est l'un des cas de blanchiment d'argent crypto les plus organisés à ce jour, montrant la capacité technique de plus en plus sophistiquée des groupes de hackers soutenus par des États ⚠️
220 millions USD ont totalement disparu. Cet incident soulève à nouveau des questions sur les limites des outils de traçage on-chain face aux mixeurs et aux ponts cross-chain intentionnels.
#CryptoHack #DeFiSecurity
$ETH $BTC $LAB
598

·
--
"Drama de bot sandwich et l'importance de lire les reçus, les amis. Le fameux Jaredfromsubway.eth s'est fait avoir pour un joli 7,5 millions de dollars dans une exploitation plutôt ironique, alors qu'un attaquant l'a trompé en lui faisant approuver de fausses routes de trading en utilisant Blockaid (1). En gros, l'attaquant a utilisé les propres approbations de Jared pour siphonner ses avoirs en WETH, USDC et USDT (2). On pourrait dire que c'est une recette pour le désastre - un sandwich de confiance et de cupidité, si vous voulez (3). Quel est votre protocole de prédilection pour vérifier les routes de trading dans ce far west du DeFi ? Restez vigilants, la bande !" #EthereumExploit #DeFiSecurity #MemeLordAlert
"Drama de bot sandwich et l'importance de lire les reçus, les amis. Le fameux Jaredfromsubway.eth s'est fait avoir pour un joli 7,5 millions de dollars dans une exploitation plutôt ironique, alors qu'un attaquant l'a trompé en lui faisant approuver de fausses routes de trading en utilisant Blockaid (1). En gros, l'attaquant a utilisé les propres approbations de Jared pour siphonner ses avoirs en WETH, USDC et USDT (2). On pourrait dire que c'est une recette pour le désastre - un sandwich de confiance et de cupidité, si vous voulez (3). Quel est votre protocole de prédilection pour vérifier les routes de trading dans ce far west du DeFi ? Restez vigilants, la bande !" #EthereumExploit #DeFiSecurity #MemeLordAlert
17
·
--
EXPLOSION
Une nouvelle génération de pirates a balayé la notion traditionnelle des “rug pulls”, en utilisant $VLAD pour lancer un token qui leur verse des frais pour toujours. Les experts avertissent qu’il s’agit d’un changement historique dans la manière dont les escrocs abordent la cryptomonnaie, leur permettant d’encaisser des récompenses sans jamais en subir les conséquences (via crypto.news).
Avec ce nouveau système, le “rug pull” n’est plus qu’un produit de rendement, laissant beaucoup de gens se demander si c’est là l’avenir du piratage de la cryptomonnaie (via crypto.news). #CryptoPiracy #RugPullV2 #DeFiSecurity
Alors que l’afflux a commencé à déferler, il est temps de faire une pause et d’évaluer ce que cela signifie pour le marché. Cette stratégie inédite consistant à exploiter des tokens pour des frais perpétuels donnera-t-elle un avantage aux escrocs, ou bien des plateformes comme Binance vont-elles prendre le contrôle ?
Préparez-vous à plonger dans cette histoire et à en apprendre davantage sur le monde révolutionnaire des arnaques en cryptomonnaie. Où cela va-t-il s’arrêter ? Que ferez-vous ensuite ?
EXPLOSION
Une nouvelle génération de pirates a balayé la notion traditionnelle des “rug pulls”, en utilisant $VLAD pour lancer un token qui leur verse des frais pour toujours. Les experts avertissent qu’il s’agit d’un changement historique dans la manière dont les escrocs abordent la cryptomonnaie, leur permettant d’encaisser des récompenses sans jamais en subir les conséquences (via crypto.news).
Avec ce nouveau système, le “rug pull” n’est plus qu’un produit de rendement, laissant beaucoup de gens se demander si c’est là l’avenir du piratage de la cryptomonnaie (via crypto.news). #CryptoPiracy #RugPullV2 #DeFiSecurity
Alors que l’afflux a commencé à déferler, il est temps de faire une pause et d’évaluer ce que cela signifie pour le marché. Cette stratégie inédite consistant à exploiter des tokens pour des frais perpétuels donnera-t-elle un avantage aux escrocs, ou bien des plateformes comme Binance vont-elles prendre le contrôle ?
Préparez-vous à plonger dans cette histoire et à en apprendre davantage sur le monde révolutionnaire des arnaques en cryptomonnaie. Où cela va-t-il s’arrêter ? Que ferez-vous ensuite ?
Une nouvelle génération de pirates a balayé la notion traditionnelle des “rug pulls”, en utilisant $VLAD pour lancer un token qui leur verse des frais pour toujours. Les experts avertissent qu’il s’agit d’un changement historique dans la manière dont les escrocs abordent la cryptomonnaie, leur permettant d’encaisser des récompenses sans jamais en subir les conséquences (via crypto.news).
Avec ce nouveau système, le “rug pull” n’est plus qu’un produit de rendement, laissant beaucoup de gens se demander si c’est là l’avenir du piratage de la cryptomonnaie (via crypto.news). #CryptoPiracy #RugPullV2 #DeFiSecurity
Alors que l’afflux a commencé à déferler, il est temps de faire une pause et d’évaluer ce que cela signifie pour le marché. Cette stratégie inédite consistant à exploiter des tokens pour des frais perpétuels donnera-t-elle un avantage aux escrocs, ou bien des plateformes comme Binance vont-elles prendre le contrôle ?
Préparez-vous à plonger dans cette histoire et à en apprendre davantage sur le monde révolutionnaire des arnaques en cryptomonnaie. Où cela va-t-il s’arrêter ? Que ferez-vous ensuite ?
12
📰 Ostium suspend les échanges après un exploit Oracle à plusieurs millions de dollars : un incident de sécurité soulève des inquiétudes
Le 16 juillet 2026, Ostium suspend les échanges alors que des sociétés de sécurité signalent un exploit Oracle d’un montant de plusieurs millions de dollars. L’incident soulève des questions sur la sécurité des oracles dans la finance décentralisée. Bitcoin $BTC trades s’échange à 64 557 $ pendant que le marché dans son ensemble assimile la nouvelle.
Les exploits d’oracles constituent un défi récurrent en DeFi, les attaquants manipulant les flux de prix. Ethereum $ETH at 1 917 $ héberge de nombreux protocoles qui dépendent d’une infrastructure d’oracle.
L’incident d’Ostium met en évidence la nécessité de conceptions d’oracles robustes, incluant des sources de données décentralisées et des flux de prix résistants à la manipulation.
📌 À retenir :
La pause liée à l’exploit d’oracle d’Ostium souligne les défis de sécurité en DeFi. Une conception d’oracle robuste demeure essentielle pour la sécurité du protocole.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
📰 Ostium suspend les échanges après un exploit Oracle à plusieurs millions de dollars : un incident de sécurité soulève des inquiétudes
Le 16 juillet 2026, Ostium suspend les échanges alors que des sociétés de sécurité signalent un exploit Oracle d’un montant de plusieurs millions de dollars. L’incident soulève des questions sur la sécurité des oracles dans la finance décentralisée. Bitcoin $BTC trades s’échange à 64 557 $ pendant que le marché dans son ensemble assimile la nouvelle.
Les exploits d’oracles constituent un défi récurrent en DeFi, les attaquants manipulant les flux de prix. Ethereum $ETH at 1 917 $ héberge de nombreux protocoles qui dépendent d’une infrastructure d’oracle.
L’incident d’Ostium met en évidence la nécessité de conceptions d’oracles robustes, incluant des sources de données décentralisées et des flux de prix résistants à la manipulation.
📌 À retenir :
La pause liée à l’exploit d’oracle d’Ostium souligne les défis de sécurité en DeFi. Une conception d’oracle robuste demeure essentielle pour la sécurité du protocole.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
Le 16 juillet 2026, Ostium suspend les échanges alors que des sociétés de sécurité signalent un exploit Oracle d’un montant de plusieurs millions de dollars. L’incident soulève des questions sur la sécurité des oracles dans la finance décentralisée. Bitcoin $BTC trades s’échange à 64 557 $ pendant que le marché dans son ensemble assimile la nouvelle.
Les exploits d’oracles constituent un défi récurrent en DeFi, les attaquants manipulant les flux de prix. Ethereum $ETH at 1 917 $ héberge de nombreux protocoles qui dépendent d’une infrastructure d’oracle.
L’incident d’Ostium met en évidence la nécessité de conceptions d’oracles robustes, incluant des sources de données décentralisées et des flux de prix résistants à la manipulation.
📌 À retenir :
La pause liée à l’exploit d’oracle d’Ostium souligne les défis de sécurité en DeFi. Une conception d’oracle robuste demeure essentielle pour la sécurité du protocole.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
35
⚖️ La sécurité DeFi au premier plan après l’exploit de l’oracle d’Ostium qui interrompt les échanges : les oracles restent une vulnérabilité critique dans la finance décentralisée
Le 16 juillet 2026, des sociétés de sécurité signalent un exploit d’oracle s’élevant à plusieurs millions de dollars chez Ostium, forçant le protocole à suspendre les échanges. L’incident met en évidence des défis de sécurité persistants dans la DeFi. Bitcoin $BTC trades à 64 557 $ alors que le marché évalue les implications.
La manipulation d’oracles est un vecteur d’attaque récurrent dans la DeFi. Ethereum $ETH à 1 917 $ héberge la majorité des protocoles DeFi et pourrait attirer davantage l’attention sur des solutions de sécurité liées aux oracles.
L’exploit d’Ostium s’ajoute à une liste d’attaques d’oracles très médiatisées, soulignant la nécessité d’une infrastructure de données décentralisée robuste.
📌 À retenir :
L’exploit d’oracle d’Ostium met en lumière des défis persistants en matière de sécurité DeFi. L’intégrité des oracles demeure essentielle pour la sécurité du protocole et la confiance des utilisateurs.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
⚖️ La sécurité DeFi au premier plan après l’exploit de l’oracle d’Ostium qui interrompt les échanges : les oracles restent une vulnérabilité critique dans la finance décentralisée
Le 16 juillet 2026, des sociétés de sécurité signalent un exploit d’oracle s’élevant à plusieurs millions de dollars chez Ostium, forçant le protocole à suspendre les échanges. L’incident met en évidence des défis de sécurité persistants dans la DeFi. Bitcoin $BTC trades à 64 557 $ alors que le marché évalue les implications.
La manipulation d’oracles est un vecteur d’attaque récurrent dans la DeFi. Ethereum $ETH à 1 917 $ héberge la majorité des protocoles DeFi et pourrait attirer davantage l’attention sur des solutions de sécurité liées aux oracles.
L’exploit d’Ostium s’ajoute à une liste d’attaques d’oracles très médiatisées, soulignant la nécessité d’une infrastructure de données décentralisée robuste.
📌 À retenir :
L’exploit d’oracle d’Ostium met en lumière des défis persistants en matière de sécurité DeFi. L’intégrité des oracles demeure essentielle pour la sécurité du protocole et la confiance des utilisateurs.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
Le 16 juillet 2026, des sociétés de sécurité signalent un exploit d’oracle s’élevant à plusieurs millions de dollars chez Ostium, forçant le protocole à suspendre les échanges. L’incident met en évidence des défis de sécurité persistants dans la DeFi. Bitcoin $BTC trades à 64 557 $ alors que le marché évalue les implications.
La manipulation d’oracles est un vecteur d’attaque récurrent dans la DeFi. Ethereum $ETH à 1 917 $ héberge la majorité des protocoles DeFi et pourrait attirer davantage l’attention sur des solutions de sécurité liées aux oracles.
L’exploit d’Ostium s’ajoute à une liste d’attaques d’oracles très médiatisées, soulignant la nécessité d’une infrastructure de données décentralisée robuste.
📌 À retenir :
L’exploit d’oracle d’Ostium met en lumière des défis persistants en matière de sécurité DeFi. L’intégrité des oracles demeure essentielle pour la sécurité du protocole et la confiance des utilisateurs.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
32
·
--
Article
Retardé, mais pas contrariéLa plupart des traders sont obsédés par la croissance de la finance décentralisée (DeFi), mais les observateurs avisés savent que les mesures de sécurité sont tout aussi essentielles, sinon plus.
Dans le monde de la DeFi, les failles de sécurité peuvent signer le glas des utilisateurs comme des projets. Un incident récent en est une preuve opportune : le lancement mobile différé de DefiLlama témoigne de la menace omniprésente des arnaques par hameçonnage. Le fondateur de DefiLlama a révélé qu’une application de l’App Store, imitant leur marque, a réussi à soutirer des fonds d’un petit portefeuille crypto avant d’être retirée quelques jours plus tard.
Retardé, mais pas contrarié
La plupart des traders sont obsédés par la croissance de la finance décentralisée (DeFi), mais les observateurs avisés savent que les mesures de sécurité sont tout aussi essentielles, sinon plus.
Dans le monde de la DeFi, les failles de sécurité peuvent signer le glas des utilisateurs comme des projets. Un incident récent en est une preuve opportune : le lancement mobile différé de DefiLlama témoigne de la menace omniprésente des arnaques par hameçonnage. Le fondateur de DefiLlama a révélé qu’une application de l’App Store, imitant leur marque, a réussi à soutirer des fonds d’un petit portefeuille crypto avant d’être retirée quelques jours plus tard.
Dans le monde de la DeFi, les failles de sécurité peuvent signer le glas des utilisateurs comme des projets. Un incident récent en est une preuve opportune : le lancement mobile différé de DefiLlama témoigne de la menace omniprésente des arnaques par hameçonnage. Le fondateur de DefiLlama a révélé qu’une application de l’App Store, imitant leur marque, a réussi à soutirer des fonds d’un petit portefeuille crypto avant d’être retirée quelques jours plus tard.
51
·
--
Des attaques présumées d’une faille d’émission infinie ont frappé le token SAND : en 180 secondes, le prix a chuté de 5,09% jusqu’à 0,0433 $, tandis que l’OI (open interest) s’est contracté de 17,3% en 5 minutes (341K $ → 282K $), entraînant des liquidations massives des positions acheteuses.
Il s’agit de la deuxième affaire similaire survenue en l’espace de deux semaines. Le 14 août, sur la chaîne Harmony, une faille de relecture des reçus inter-shards a conduit à la frappe de 3 milliards de tokens ONE ; l’équipe a déployé un correctif d’urgence en 6 heures. Pour l’instant, les détails de la situation de SAND restent à confirmer officiellement, mais les schémas d’activité on-chain (émission anormale en peu de temps + chute éclair du prix + baisse brutale de l’OI) ressemblent fortement à l’incident de Harmony.
Mises ensemble, ces deux affaires ne révèlent pas un problème de qualité de code propre à un seul projet, mais plutôt un risque systémique : pendant l’ours 2024-2025, des projets historiques de type Layer 1 / métaverse ont fortement réduit leurs budgets d’audit de sécurité, et la fréquence de mise à niveau des contrats a diminué, tandis que les outils des attaquants et leurs capacités d’analyse automatisée ont nettement progressé sur la même période. L’écart entre l’investissement en sécurité et le coût de l’attaque se creuse.
Côté opérationnel : à l’heure actuelle, la liquidité de SAND est extrêmement faible (l’OI n’est qu’environ 282K $). Toute opération de levier, quel que soit le sens, revient à donner la tête à l’ennemi. Si vous détenez du SAND au comptant, surveillez le rapport post-incident officiel : si l’on confirme qu’il s’agit d’une faille de niveau “droits” (et non d’une défaillance logique du protocole), la surface d’attaque serait contrôlable et le modèle économique du token ne serait pas fondamentalement détruit après le correctif ; s’il s’agit d’une faille logique au niveau du protocole, il faudra alors réévaluer votre position.
Autre signal à noter : Jim Cramer a lancé publiquement cette semaine un appel à « aller acheter du Bitcoin ». En tant que l’un des contre-indicateurs les plus célèbres de Wall Street, la signification du prix de cette information, vous la jugerez vous-même. Mais objectivement : le BTC évolue latéralement dans une fourchette de 95K $ à 100K $ depuis plus de deux semaines ; les gros intervenants on-chain continuent leurs sorties nettes, et à court terme, il n’y a pas de nouveau catalyseur pour briser l’impasse. Je ne commente pas la performance historique de ce type d’appel de Cramer, mais le fait que la fenêtre choisie corresponde à la fin de la phase latérale indique au moins que le sentiment des particuliers passe de l’attente au FOMO.
Prise de décision : à court terme, continuer de la consolidation. Ne pas chercher à acheter dans la hausse ni à vendre dans la baisse. Attendre que la qualification de l’événement SAND et la direction de clôture de la semaine du BTC soient clairement établies avant d’agir.
#BTC #Crypto #SAND #DeFiSecurity
Des attaques présumées d’une faille d’émission infinie ont frappé le token SAND : en 180 secondes, le prix a chuté de 5,09% jusqu’à 0,0433 $, tandis que l’OI (open interest) s’est contracté de 17,3% en 5 minutes (341K $ → 282K $), entraînant des liquidations massives des positions acheteuses.
Il s’agit de la deuxième affaire similaire survenue en l’espace de deux semaines. Le 14 août, sur la chaîne Harmony, une faille de relecture des reçus inter-shards a conduit à la frappe de 3 milliards de tokens ONE ; l’équipe a déployé un correctif d’urgence en 6 heures. Pour l’instant, les détails de la situation de SAND restent à confirmer officiellement, mais les schémas d’activité on-chain (émission anormale en peu de temps + chute éclair du prix + baisse brutale de l’OI) ressemblent fortement à l’incident de Harmony.
Mises ensemble, ces deux affaires ne révèlent pas un problème de qualité de code propre à un seul projet, mais plutôt un risque systémique : pendant l’ours 2024-2025, des projets historiques de type Layer 1 / métaverse ont fortement réduit leurs budgets d’audit de sécurité, et la fréquence de mise à niveau des contrats a diminué, tandis que les outils des attaquants et leurs capacités d’analyse automatisée ont nettement progressé sur la même période. L’écart entre l’investissement en sécurité et le coût de l’attaque se creuse.
Côté opérationnel : à l’heure actuelle, la liquidité de SAND est extrêmement faible (l’OI n’est qu’environ 282K $). Toute opération de levier, quel que soit le sens, revient à donner la tête à l’ennemi. Si vous détenez du SAND au comptant, surveillez le rapport post-incident officiel : si l’on confirme qu’il s’agit d’une faille de niveau “droits” (et non d’une défaillance logique du protocole), la surface d’attaque serait contrôlable et le modèle économique du token ne serait pas fondamentalement détruit après le correctif ; s’il s’agit d’une faille logique au niveau du protocole, il faudra alors réévaluer votre position.
Autre signal à noter : Jim Cramer a lancé publiquement cette semaine un appel à « aller acheter du Bitcoin ». En tant que l’un des contre-indicateurs les plus célèbres de Wall Street, la signification du prix de cette information, vous la jugerez vous-même. Mais objectivement : le BTC évolue latéralement dans une fourchette de 95K $ à 100K $ depuis plus de deux semaines ; les gros intervenants on-chain continuent leurs sorties nettes, et à court terme, il n’y a pas de nouveau catalyseur pour briser l’impasse. Je ne commente pas la performance historique de ce type d’appel de Cramer, mais le fait que la fenêtre choisie corresponde à la fin de la phase latérale indique au moins que le sentiment des particuliers passe de l’attente au FOMO.
Prise de décision : à court terme, continuer de la consolidation. Ne pas chercher à acheter dans la hausse ni à vendre dans la baisse. Attendre que la qualification de l’événement SAND et la direction de clôture de la semaine du BTC soient clairement établies avant d’agir.
#BTC #Crypto #SAND #DeFiSecurity
Il s’agit de la deuxième affaire similaire survenue en l’espace de deux semaines. Le 14 août, sur la chaîne Harmony, une faille de relecture des reçus inter-shards a conduit à la frappe de 3 milliards de tokens ONE ; l’équipe a déployé un correctif d’urgence en 6 heures. Pour l’instant, les détails de la situation de SAND restent à confirmer officiellement, mais les schémas d’activité on-chain (émission anormale en peu de temps + chute éclair du prix + baisse brutale de l’OI) ressemblent fortement à l’incident de Harmony.
Mises ensemble, ces deux affaires ne révèlent pas un problème de qualité de code propre à un seul projet, mais plutôt un risque systémique : pendant l’ours 2024-2025, des projets historiques de type Layer 1 / métaverse ont fortement réduit leurs budgets d’audit de sécurité, et la fréquence de mise à niveau des contrats a diminué, tandis que les outils des attaquants et leurs capacités d’analyse automatisée ont nettement progressé sur la même période. L’écart entre l’investissement en sécurité et le coût de l’attaque se creuse.
Côté opérationnel : à l’heure actuelle, la liquidité de SAND est extrêmement faible (l’OI n’est qu’environ 282K $). Toute opération de levier, quel que soit le sens, revient à donner la tête à l’ennemi. Si vous détenez du SAND au comptant, surveillez le rapport post-incident officiel : si l’on confirme qu’il s’agit d’une faille de niveau “droits” (et non d’une défaillance logique du protocole), la surface d’attaque serait contrôlable et le modèle économique du token ne serait pas fondamentalement détruit après le correctif ; s’il s’agit d’une faille logique au niveau du protocole, il faudra alors réévaluer votre position.
Autre signal à noter : Jim Cramer a lancé publiquement cette semaine un appel à « aller acheter du Bitcoin ». En tant que l’un des contre-indicateurs les plus célèbres de Wall Street, la signification du prix de cette information, vous la jugerez vous-même. Mais objectivement : le BTC évolue latéralement dans une fourchette de 95K $ à 100K $ depuis plus de deux semaines ; les gros intervenants on-chain continuent leurs sorties nettes, et à court terme, il n’y a pas de nouveau catalyseur pour briser l’impasse. Je ne commente pas la performance historique de ce type d’appel de Cramer, mais le fait que la fenêtre choisie corresponde à la fin de la phase latérale indique au moins que le sentiment des particuliers passe de l’attente au FOMO.
Prise de décision : à court terme, continuer de la consolidation. Ne pas chercher à acheter dans la hausse ni à vendre dans la baisse. Attendre que la qualification de l’événement SAND et la direction de clôture de la semaine du BTC soient clairement établies avant d’agir.
#BTC #Crypto #SAND #DeFiSecurity
3
486
·
--
Scénario de "vulnérabilités fondamentales dans l’écosystème EVM = arrêt total du réseau" : cette fois, c’est au tour de MANTRA.
Dès que la chaîne est touchée, on parle de plus de 30 heures. Le cours est directement enfoncé de 9%. Pour les projets DeFi, le plus fatal n’a jamais été la simple volatilité du marché, mais plutôt : "je ne peux pas confirmer si cette transaction on-chain que je vois existe encore". Plus la fenêtre d’arrêt est longue, plus la tolérance des utilisateurs de niveau institutionnel et des fournisseurs de liquidité baisse. Le -9% est seulement une réaction émotionnelle ; le véritable coût, c’est de savoir si, après le redémarrage de la chaîne, la confiance pourra être récupérée.
Pour les investisseurs particuliers, les signaux de ce type d’événement sont en réalité très clairs :
1. Un arrêt de plus de 30 heures d’une chaîne EVM isolée : ce n’est pratiquement jamais un simple "tremblement temporaire". C’est un incident de sécurité de niveau correctif. Ensuite, on verra très probablement un exode du TVL et une pression sur les rachats liés au staking.
2. La reprise du prix à court terme repose souvent sur des informations déterministes du type "le correctif est en ligne, l’audit a été relancé", plutôt que sur un simple retournement d’humeur. Donc ne vous précipitez pas pour racheter le creux : regardez d’abord la chronologie complète des annonces officielles.
3. La signification d’une détention diversifiée se vérifie à ce moment-là : une chaîne s’arrête, une autre continue de fonctionner — c’est là que se révèle la vraie structure de résistance au risque.
La sécurité n’a jamais été une question de savoir s’il faut "en avoir". C’est une question de savoir, en cas de problème, si vous pouvez tenir 30 heures.
#MANTRA #DeFiSecurity
Scénario de "vulnérabilités fondamentales dans l’écosystème EVM = arrêt total du réseau" : cette fois, c’est au tour de MANTRA.
Dès que la chaîne est touchée, on parle de plus de 30 heures. Le cours est directement enfoncé de 9%. Pour les projets DeFi, le plus fatal n’a jamais été la simple volatilité du marché, mais plutôt : "je ne peux pas confirmer si cette transaction on-chain que je vois existe encore". Plus la fenêtre d’arrêt est longue, plus la tolérance des utilisateurs de niveau institutionnel et des fournisseurs de liquidité baisse. Le -9% est seulement une réaction émotionnelle ; le véritable coût, c’est de savoir si, après le redémarrage de la chaîne, la confiance pourra être récupérée.
Pour les investisseurs particuliers, les signaux de ce type d’événement sont en réalité très clairs :
1. Un arrêt de plus de 30 heures d’une chaîne EVM isolée : ce n’est pratiquement jamais un simple "tremblement temporaire". C’est un incident de sécurité de niveau correctif. Ensuite, on verra très probablement un exode du TVL et une pression sur les rachats liés au staking.
2. La reprise du prix à court terme repose souvent sur des informations déterministes du type "le correctif est en ligne, l’audit a été relancé", plutôt que sur un simple retournement d’humeur. Donc ne vous précipitez pas pour racheter le creux : regardez d’abord la chronologie complète des annonces officielles.
3. La signification d’une détention diversifiée se vérifie à ce moment-là : une chaîne s’arrête, une autre continue de fonctionner — c’est là que se révèle la vraie structure de résistance au risque.
La sécurité n’a jamais été une question de savoir s’il faut "en avoir". C’est une question de savoir, en cas de problème, si vous pouvez tenir 30 heures.
#MANTRA #DeFiSecurity
Dès que la chaîne est touchée, on parle de plus de 30 heures. Le cours est directement enfoncé de 9%. Pour les projets DeFi, le plus fatal n’a jamais été la simple volatilité du marché, mais plutôt : "je ne peux pas confirmer si cette transaction on-chain que je vois existe encore". Plus la fenêtre d’arrêt est longue, plus la tolérance des utilisateurs de niveau institutionnel et des fournisseurs de liquidité baisse. Le -9% est seulement une réaction émotionnelle ; le véritable coût, c’est de savoir si, après le redémarrage de la chaîne, la confiance pourra être récupérée.
Pour les investisseurs particuliers, les signaux de ce type d’événement sont en réalité très clairs :
1. Un arrêt de plus de 30 heures d’une chaîne EVM isolée : ce n’est pratiquement jamais un simple "tremblement temporaire". C’est un incident de sécurité de niveau correctif. Ensuite, on verra très probablement un exode du TVL et une pression sur les rachats liés au staking.
2. La reprise du prix à court terme repose souvent sur des informations déterministes du type "le correctif est en ligne, l’audit a été relancé", plutôt que sur un simple retournement d’humeur. Donc ne vous précipitez pas pour racheter le creux : regardez d’abord la chronologie complète des annonces officielles.
3. La signification d’une détention diversifiée se vérifie à ce moment-là : une chaîne s’arrête, une autre continue de fonctionner — c’est là que se révèle la vraie structure de résistance au risque.
La sécurité n’a jamais été une question de savoir s’il faut "en avoir". C’est une question de savoir, en cas de problème, si vous pouvez tenir 30 heures.
#MANTRA #DeFiSecurity
177
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#JobsReportRaisesHikeOdds
248,562 vues
1,969 mentions
2
#CPITestsDecemberRateOutlook
19,019 vues
277 mentions
3
#BitcoinRebounds$75KAsChipsLead
20,788 vues
219 mentions
4
#US Data Center Rules May Constrain AI Expansion
37,834 vues
151 mentions
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
199 vues
8 mentions
6
#WillAnthropicListOnTime
59,716 vues
765 mentions
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
10,931 vues
112 mentions
8
#BitcoinETFsSee$412MNetOutflows
2,975 vues
44 mentions
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
12,245 vues
230 mentions
10
#TradFiForBeginners
38,745 vues
582 mentions