
Bullish Bold
14 Publications
Bullish Bold
Signaler
Bloquer l’utilisateur
I'm Crypto Researcher & Trader:X-@BullishBold
15 Suivis
8.7K+ Abonnés
1.6K+ J’aime
Publications
·
--
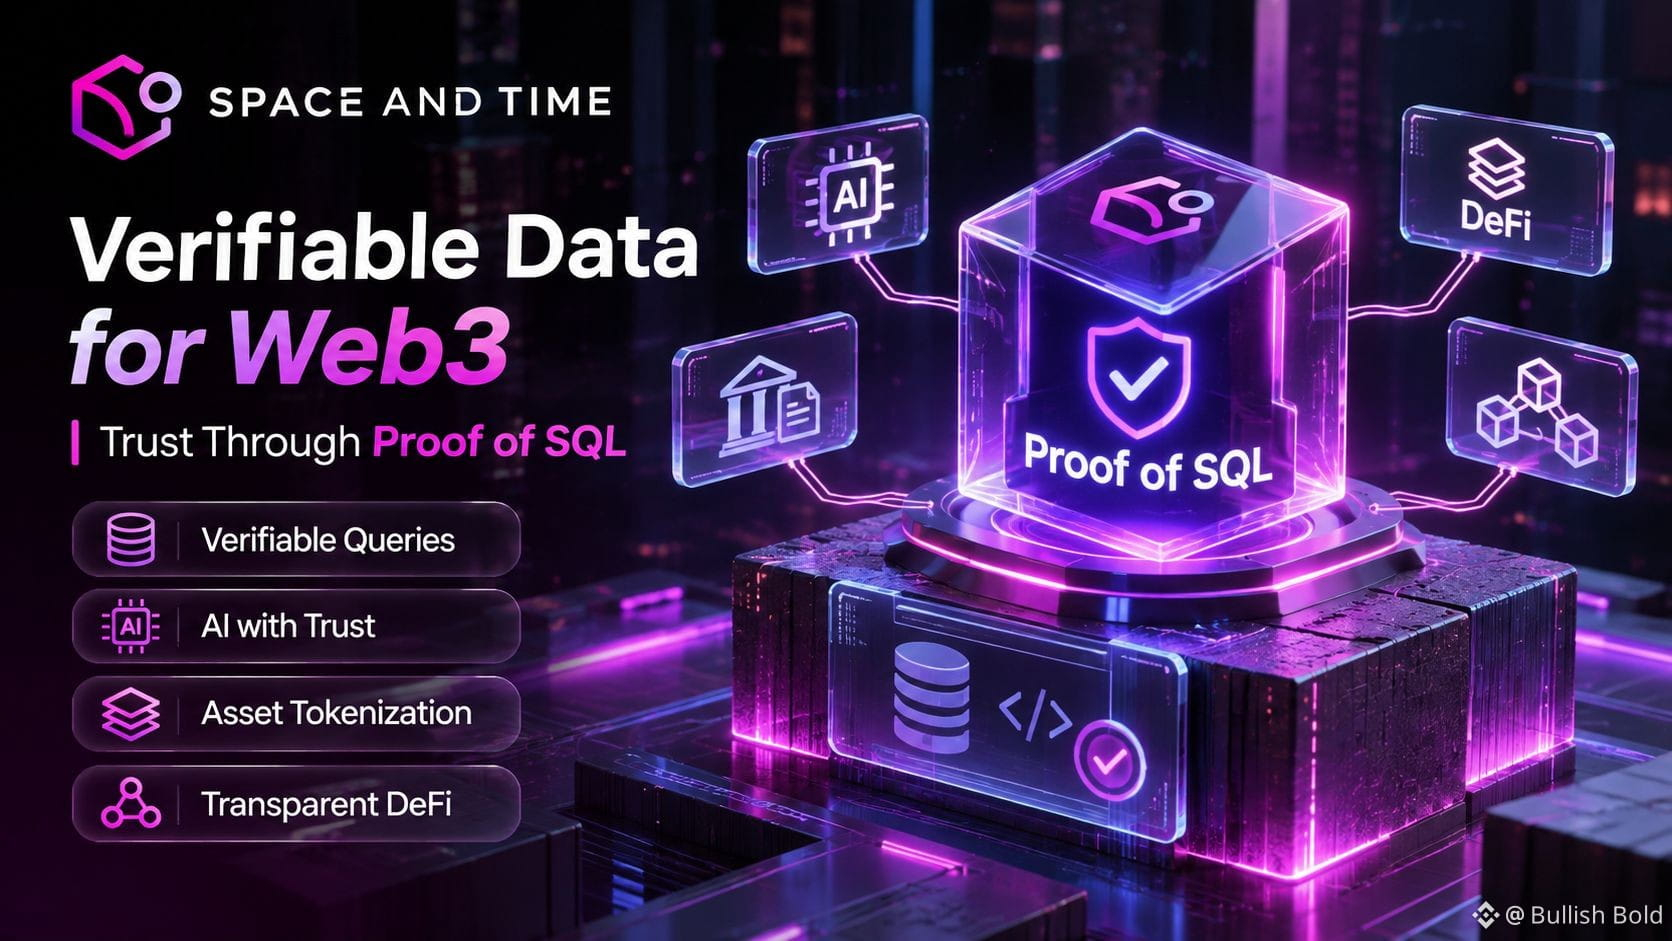
Plus de données ne signifie pas automatiquement de meilleures décisions. Ce qui compte, c’est de savoir si ces données sont réellement fiables.
C’est là que Space and Time apporte une innovation intéressante au Web3.
Sa technologie Proof of SQL utilise des preuves à divulgation nulle de connaissance pour vérifier que les requêtes SQL sont correctement exécutées sur des données dont l’engagement cryptographique a été effectué. Au lieu de demander aux utilisateurs et aux contrats intelligents de faire aveuglément confiance aux résultats de la base de données, Space and Time leur permet de les vérifier de manière indépendante.
Ses applications potentielles vont au-delà de l’analyse de la blockchain.
Pour l’IA, des calculs vérifiés peuvent aider les agents à exploiter des informations plus fiables. Pour la tokenisation, cette technologie peut relier les registres d’actifs hors chaîne à l’activité sur chaîne. Dans la DeFi, les données historiques sur les prêts et les remboursements peuvent favoriser des évaluations des risques plus transparentes.
Il est important de distinguer le fait que la vérification prouve l’intégrité des données et l’exactitude des calculs, mais pas que chaque source de données initiale dit la vérité.
C’est pourquoi une infrastructure de données vérifiables est essentielle pour la prochaine génération du Web3.
#sxt $SXT @SpaceandTimeDB
Plus de données ne signifie pas automatiquement de meilleures décisions. Ce qui compte, c’est de savoir si ces données sont réellement fiables.
C’est là que Space and Time apporte une innovation intéressante au Web3.
Sa technologie Proof of SQL utilise des preuves à divulgation nulle de connaissance pour vérifier que les requêtes SQL sont correctement exécutées sur des données dont l’engagement cryptographique a été effectué. Au lieu de demander aux utilisateurs et aux contrats intelligents de faire aveuglément confiance aux résultats de la base de données, Space and Time leur permet de les vérifier de manière indépendante.
Ses applications potentielles vont au-delà de l’analyse de la blockchain.
Pour l’IA, des calculs vérifiés peuvent aider les agents à exploiter des informations plus fiables. Pour la tokenisation, cette technologie peut relier les registres d’actifs hors chaîne à l’activité sur chaîne. Dans la DeFi, les données historiques sur les prêts et les remboursements peuvent favoriser des évaluations des risques plus transparentes.
Il est important de distinguer le fait que la vérification prouve l’intégrité des données et l’exactitude des calculs, mais pas que chaque source de données initiale dit la vérité.
C’est pourquoi une infrastructure de données vérifiables est essentielle pour la prochaine génération du Web3.
#sxt $SXT @SpaceandTime
C’est là que Space and Time apporte une innovation intéressante au Web3.
Sa technologie Proof of SQL utilise des preuves à divulgation nulle de connaissance pour vérifier que les requêtes SQL sont correctement exécutées sur des données dont l’engagement cryptographique a été effectué. Au lieu de demander aux utilisateurs et aux contrats intelligents de faire aveuglément confiance aux résultats de la base de données, Space and Time leur permet de les vérifier de manière indépendante.
Ses applications potentielles vont au-delà de l’analyse de la blockchain.
Pour l’IA, des calculs vérifiés peuvent aider les agents à exploiter des informations plus fiables. Pour la tokenisation, cette technologie peut relier les registres d’actifs hors chaîne à l’activité sur chaîne. Dans la DeFi, les données historiques sur les prêts et les remboursements peuvent favoriser des évaluations des risques plus transparentes.
Il est important de distinguer le fait que la vérification prouve l’intégrité des données et l’exactitude des calculs, mais pas que chaque source de données initiale dit la vérité.
C’est pourquoi une infrastructure de données vérifiables est essentielle pour la prochaine génération du Web3.
#sxt $SXT @SpaceandTime
3
244
·
--
WALL STREET AFFICHE UN APPÉTIT POUR LE RISQUE
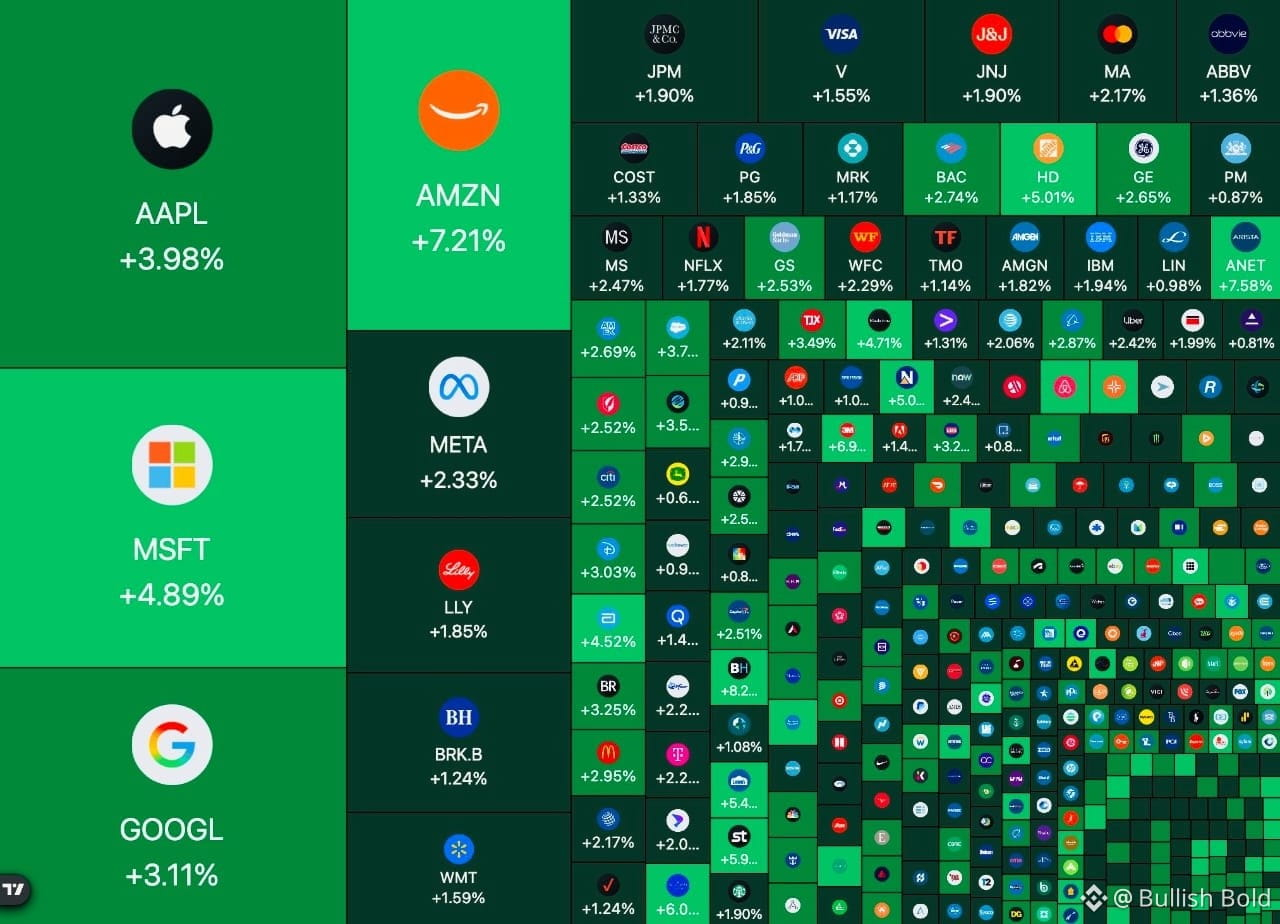
Les actions américaines enregistrent des gains généralisés.
Selon une source, 1 100 milliards de dollars ont afflué vers les actions après la victoire des démocrates dans les deux chambres.
Cet optimisme pourrait stimuler $BTC et le sentiment envers les cryptomonnaies.
Les actions ne sont pas des cryptomonnaies ; la dynamique peut s’inverser. L’appétit pour le risque gagne-t-il du terrain ?
WALL STREET AFFICHE UN APPÉTIT POUR LE RISQUE
Les actions américaines enregistrent des gains généralisés.
Selon une source, 1 100 milliards de dollars ont afflué vers les actions après la victoire des démocrates dans les deux chambres.
Cet optimisme pourrait stimuler $BTC et le sentiment envers les cryptomonnaies.
Les actions ne sont pas des cryptomonnaies ; la dynamique peut s’inverser. L’appétit pour le risque gagne-t-il du terrain ?
Les actions américaines enregistrent des gains généralisés.
Selon une source, 1 100 milliards de dollars ont afflué vers les actions après la victoire des démocrates dans les deux chambres.
Cet optimisme pourrait stimuler $BTC et le sentiment envers les cryptomonnaies.
Les actions ne sont pas des cryptomonnaies ; la dynamique peut s’inverser. L’appétit pour le risque gagne-t-il du terrain ?
4
610
·
--
Haussier
Vérifié
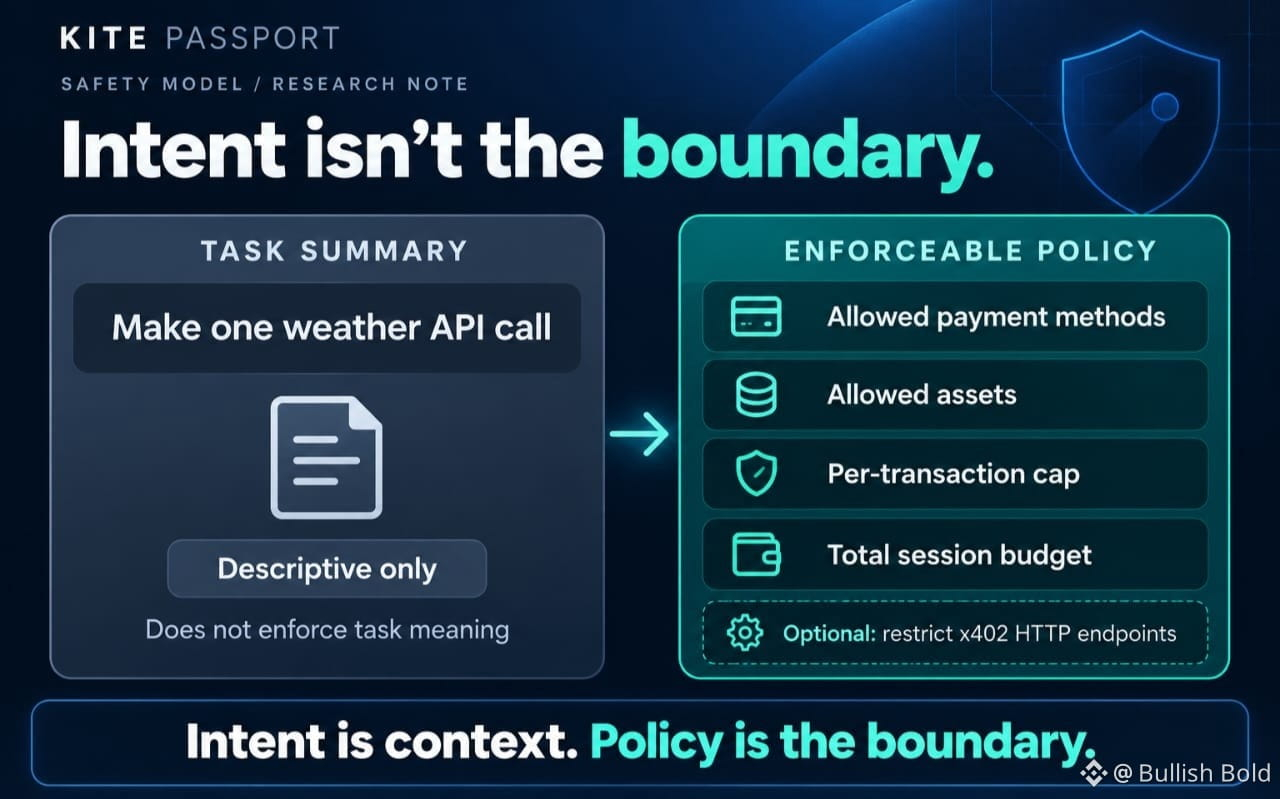
Une ligne dans la documentation de Passport de Kite change ma façon de comprendre son modèle de sécurité : le résumé de la tâche de la session est explicitement présenté comme purement descriptif.
Nommer une session « effectuer un appel à l’API météo » ne suffit pas, à lui seul, à obliger l’agent à s’en tenir à cette seule tâche.
La véritable limite imposée se trouve ailleurs : les moyens de paiement et les actifs autorisés, un plafond par transaction, un budget total et des contraintes facultatives, comme les points de terminaison HTTP qu’un paiement x402 peut utiliser.
Cette distinction est importante. Une intention formulée en langage naturel aide une personne à examiner une approbation ; c’est une politique structurée qui limite les dépenses.
J’apprécie cette séparation, car elle évite de traiter l’intention déclarée d’un agent comme une mesure de sécurité.
Mais elle soulève une véritable question de conception : jusqu’où les utilisateurs devraient-ils restreindre les sessions avant que la simplicité d’utilisation ne se transforme en délégation trop large ?
C’est le détail que je suivrai à mesure que GoKiteAI fera évoluer Passport.
@GoKiteAI #KiteBBW $KITE
Une ligne dans la documentation de Passport de Kite change ma façon de comprendre son modèle de sécurité : le résumé de la tâche de la session est explicitement présenté comme purement descriptif.
Nommer une session « effectuer un appel à l’API météo » ne suffit pas, à lui seul, à obliger l’agent à s’en tenir à cette seule tâche.
La véritable limite imposée se trouve ailleurs : les moyens de paiement et les actifs autorisés, un plafond par transaction, un budget total et des contraintes facultatives, comme les points de terminaison HTTP qu’un paiement x402 peut utiliser.
Cette distinction est importante. Une intention formulée en langage naturel aide une personne à examiner une approbation ; c’est une politique structurée qui limite les dépenses.
J’apprécie cette séparation, car elle évite de traiter l’intention déclarée d’un agent comme une mesure de sécurité.
Mais elle soulève une véritable question de conception : jusqu’où les utilisateurs devraient-ils restreindre les sessions avant que la simplicité d’utilisation ne se transforme en délégation trop large ?
C’est le détail que je suivrai à mesure que GoKiteAI fera évoluer Passport.
@KITE AI 中文 #KiteBBW $KITE
Nommer une session « effectuer un appel à l’API météo » ne suffit pas, à lui seul, à obliger l’agent à s’en tenir à cette seule tâche.
La véritable limite imposée se trouve ailleurs : les moyens de paiement et les actifs autorisés, un plafond par transaction, un budget total et des contraintes facultatives, comme les points de terminaison HTTP qu’un paiement x402 peut utiliser.
Cette distinction est importante. Une intention formulée en langage naturel aide une personne à examiner une approbation ; c’est une politique structurée qui limite les dépenses.
J’apprécie cette séparation, car elle évite de traiter l’intention déclarée d’un agent comme une mesure de sécurité.
Mais elle soulève une véritable question de conception : jusqu’où les utilisateurs devraient-ils restreindre les sessions avant que la simplicité d’utilisation ne se transforme en délégation trop large ?
C’est le détail que je suivrai à mesure que GoKiteAI fera évoluer Passport.
@KITE AI 中文 #KiteBBW $KITE
5
212
·
--
Haussier
Vérifié
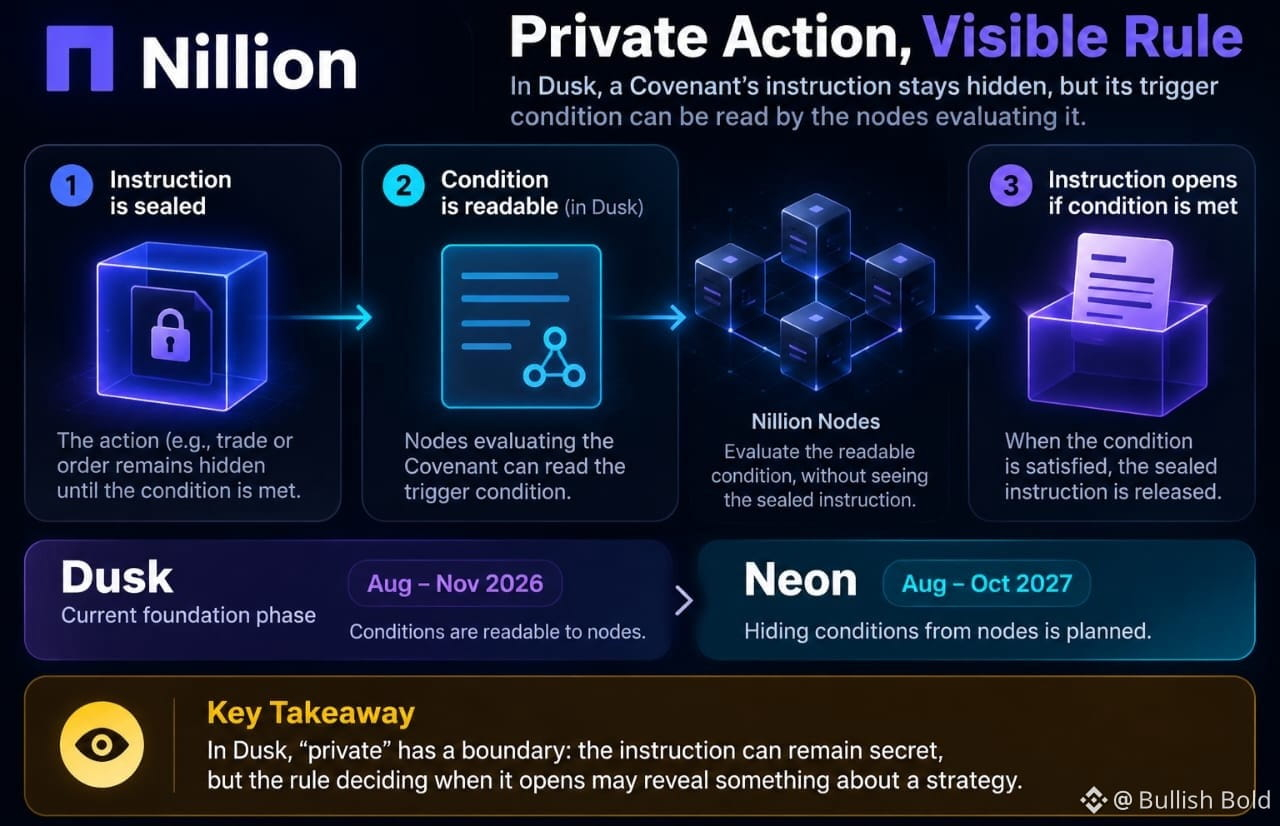
Le détail qui m’a fait marquer une pause dans la feuille de route Dusk de Nillion : l’instruction d’un Covenant peut être scellée tandis que sa condition de déclenchement reste lisible par les nœuds chargés de l’évaluer.
La question de confidentialité est plus subtile que celle de savoir si des personnes extérieures peuvent lire les données : qui peut voir la règle qui détermine leur divulgation ?
Cette distinction compte.
Un Covenant garde une action — par exemple une transaction ou un ordre — cachée jusqu’à ce qu’une condition soit remplie.
Mais la feuille de route de Nillion indique que les nœuds peuvent lire les conditions dans les premières phases ; leur masquage aux nœuds est prévu pour Neon (août–octobre 2027). Dusk est la phase fondatrice actuelle (août–novembre 2026).
Cette distinction compte lorsqu’un déclencheur encode lui-même un seuil de transaction ou une préférence de timing.
La « confidentialité » a donc ses limites.
Les données peuvent rester secrètes, alors que la règle qui détermine leur divulgation peut révéler quelque chose d’une stratégie à l’infrastructure qui la vérifie. Cela ne rend pas la conception inutile ; cela montre que la confidentialité est mise en place par étapes, avec un modèle de menace différent à chaque étape.
Pour les marchés chiffrés, masquer l’instruction suffit-il au lancement, ou une confidentialité utile exige-t-elle aussi de masquer la condition ?
C’est ce que je surveille autour de NIL.
$NIL @nillionnetwork #NIL
Le détail qui m’a fait marquer une pause dans la feuille de route Dusk de Nillion : l’instruction d’un Covenant peut être scellée tandis que sa condition de déclenchement reste lisible par les nœuds chargés de l’évaluer.
La question de confidentialité est plus subtile que celle de savoir si des personnes extérieures peuvent lire les données : qui peut voir la règle qui détermine leur divulgation ?
Cette distinction compte.
Un Covenant garde une action — par exemple une transaction ou un ordre — cachée jusqu’à ce qu’une condition soit remplie.
Mais la feuille de route de Nillion indique que les nœuds peuvent lire les conditions dans les premières phases ; leur masquage aux nœuds est prévu pour Neon (août–octobre 2027). Dusk est la phase fondatrice actuelle (août–novembre 2026).
Cette distinction compte lorsqu’un déclencheur encode lui-même un seuil de transaction ou une préférence de timing.
La « confidentialité » a donc ses limites.
Les données peuvent rester secrètes, alors que la règle qui détermine leur divulgation peut révéler quelque chose d’une stratégie à l’infrastructure qui la vérifie. Cela ne rend pas la conception inutile ; cela montre que la confidentialité est mise en place par étapes, avec un modèle de menace différent à chaque étape.
Pour les marchés chiffrés, masquer l’instruction suffit-il au lancement, ou une confidentialité utile exige-t-elle aussi de masquer la condition ?
C’est ce que je surveille autour de NIL.
$NIL @Nillion #NIL
La question de confidentialité est plus subtile que celle de savoir si des personnes extérieures peuvent lire les données : qui peut voir la règle qui détermine leur divulgation ?
Cette distinction compte.
Un Covenant garde une action — par exemple une transaction ou un ordre — cachée jusqu’à ce qu’une condition soit remplie.
Mais la feuille de route de Nillion indique que les nœuds peuvent lire les conditions dans les premières phases ; leur masquage aux nœuds est prévu pour Neon (août–octobre 2027). Dusk est la phase fondatrice actuelle (août–novembre 2026).
Cette distinction compte lorsqu’un déclencheur encode lui-même un seuil de transaction ou une préférence de timing.
La « confidentialité » a donc ses limites.
Les données peuvent rester secrètes, alors que la règle qui détermine leur divulgation peut révéler quelque chose d’une stratégie à l’infrastructure qui la vérifie. Cela ne rend pas la conception inutile ; cela montre que la confidentialité est mise en place par étapes, avec un modèle de menace différent à chaque étape.
Pour les marchés chiffrés, masquer l’instruction suffit-il au lancement, ou une confidentialité utile exige-t-elle aussi de masquer la condition ?
C’est ce que je surveille autour de NIL.
$NIL @Nillion #NIL
1
5
145
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
3,042 vues
87 mentions
Compte rendu du FOMC | Presque tous les responsables de la Fed s’attendent à de nouvelles hausses des taux, certains étant ouverts à un relèvement plus important en décembre
Binance News
·32 mentions J’aime
·44.5k vues
AnthropicToDebutAfter$83IPOPricing
1,668 vues
12 mentions
SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
8 vues
10 mentions