
cold_writes
196 Publications
cold_writes
Signaler
Bloquer l’utilisateur
processing...
10 Suivis
38 Abonnés
323 J’aime
Publications
Tous
Citations
PINNED
·
--
Haussier
La semaine dernière est l'une de mes semaines préférées de l'année
token2049 des hashtags partout dans la communauté.
Les fondateurs étaient connectés, des génies étaient connectés, Dubaï était l'endroit où il fallait être.
Devinez quel projet s'est démarqué de la foule ?
Fluence Network !!!
Fluence a apporté la chaleur au désert et a représenté DePIN avec style.
Avez-vous manqué des mises à jour de Fluence ?
Marchez avec moi 👇
(28 avril) Sommet de Staking : Fluence était au sommet de staking où nous avons appris comment Fluence s'appuie sur le Web3,
pour mettre à l'échelle d'excellents déploiements avec la communauté de staking.
(1er mai) Journée DePIN, Dubaï :
Le programme avait un panel chargé de différents projets,
où l'importance d'une économie de token forte et appropriée dans DePIN a été martelée.
Conférence Hack Seasons (2 mai)
Lors de la Conférence Hack Seasons de Mpost, le co-fondateur de Fluence,
M. Tom a expliqué comment DePIN sert de lien entre le calcul brut et les résultats réels en IA.
"L'IA ne se développe pas sur le battage médiatique. Elle se développe sur les revenus"
Le co-fondateur, M. Evgeny a également souligné l'importance de la confiance pour l'adoption de l'IA Web3,
c'est pourquoi Fluence est construit de zéro pour prioriser la confiance et la préparation pour les charges de travail d'IA Web3.
Cher Anon, pourquoi n'êtes-vous pas encore optimiste sur $FLT ?
Préparez vos sacs maintenant et soutenez la révolution décentralisée.
La semaine dernière est l'une de mes semaines préférées de l'année
token2049 des hashtags partout dans la communauté.
Les fondateurs étaient connectés, des génies étaient connectés, Dubaï était l'endroit où il fallait être.
Devinez quel projet s'est démarqué de la foule ?
Fluence Network !!!
Fluence a apporté la chaleur au désert et a représenté DePIN avec style.
Avez-vous manqué des mises à jour de Fluence ?
Marchez avec moi 👇
(28 avril) Sommet de Staking : Fluence était au sommet de staking où nous avons appris comment Fluence s'appuie sur le Web3,
pour mettre à l'échelle d'excellents déploiements avec la communauté de staking.
(1er mai) Journée DePIN, Dubaï :
Le programme avait un panel chargé de différents projets,
où l'importance d'une économie de token forte et appropriée dans DePIN a été martelée.
Conférence Hack Seasons (2 mai)
Lors de la Conférence Hack Seasons de Mpost, le co-fondateur de Fluence,
M. Tom a expliqué comment DePIN sert de lien entre le calcul brut et les résultats réels en IA.
"L'IA ne se développe pas sur le battage médiatique. Elle se développe sur les revenus"
Le co-fondateur, M. Evgeny a également souligné l'importance de la confiance pour l'adoption de l'IA Web3,
c'est pourquoi Fluence est construit de zéro pour prioriser la confiance et la préparation pour les charges de travail d'IA Web3.
Cher Anon, pourquoi n'êtes-vous pas encore optimiste sur $FLT ?
Préparez vos sacs maintenant et soutenez la révolution décentralisée.
token2049 des hashtags partout dans la communauté.
Les fondateurs étaient connectés, des génies étaient connectés, Dubaï était l'endroit où il fallait être.
Devinez quel projet s'est démarqué de la foule ?
Fluence Network !!!
Fluence a apporté la chaleur au désert et a représenté DePIN avec style.
Avez-vous manqué des mises à jour de Fluence ?
Marchez avec moi 👇
(28 avril) Sommet de Staking : Fluence était au sommet de staking où nous avons appris comment Fluence s'appuie sur le Web3,
pour mettre à l'échelle d'excellents déploiements avec la communauté de staking.
(1er mai) Journée DePIN, Dubaï :
Le programme avait un panel chargé de différents projets,
où l'importance d'une économie de token forte et appropriée dans DePIN a été martelée.
Conférence Hack Seasons (2 mai)
Lors de la Conférence Hack Seasons de Mpost, le co-fondateur de Fluence,
M. Tom a expliqué comment DePIN sert de lien entre le calcul brut et les résultats réels en IA.
"L'IA ne se développe pas sur le battage médiatique. Elle se développe sur les revenus"
Le co-fondateur, M. Evgeny a également souligné l'importance de la confiance pour l'adoption de l'IA Web3,
c'est pourquoi Fluence est construit de zéro pour prioriser la confiance et la préparation pour les charges de travail d'IA Web3.
Cher Anon, pourquoi n'êtes-vous pas encore optimiste sur $FLT ?
Préparez vos sacs maintenant et soutenez la révolution décentralisée.
6
6
10
226
·
--
Cloud Décentralisé - Résistance à la CensureUn avantage des fournisseurs de cloud traditionnels est le contrôle.
Un inconvénient est aussi le contrôle.
Lorsque une application fonctionne sur un cloud centralisé, le fournisseur décide finalement de ce qui peut ou ne peut pas fonctionner sur son infrastructure.
Les comptes peuvent être suspendus, les services peuvent être restreints, et l'accès peut être retiré car l'infrastructure appartient à une seule entreprise.
Pour la plupart des applications, ce n'est pas un problème. Mais pour les projets qui nécessitent une neutralité à long terme, s'appuyer sur un seul fournisseur crée une dépendance.
@fluence Le réseau est conçu différemment. Le calcul est fourni par un réseau d'opérateurs indépendants plutôt que par une seule entreprise.
Cloud Décentralisé - Résistance à la Censure
Un avantage des fournisseurs de cloud traditionnels est le contrôle.
Un inconvénient est aussi le contrôle.
Lorsque une application fonctionne sur un cloud centralisé, le fournisseur décide finalement de ce qui peut ou ne peut pas fonctionner sur son infrastructure.
Les comptes peuvent être suspendus, les services peuvent être restreints, et l'accès peut être retiré car l'infrastructure appartient à une seule entreprise.
Pour la plupart des applications, ce n'est pas un problème. Mais pour les projets qui nécessitent une neutralité à long terme, s'appuyer sur un seul fournisseur crée une dépendance.
@Fluence Le réseau est conçu différemment. Le calcul est fourni par un réseau d'opérateurs indépendants plutôt que par une seule entreprise.
Un inconvénient est aussi le contrôle.
Lorsque une application fonctionne sur un cloud centralisé, le fournisseur décide finalement de ce qui peut ou ne peut pas fonctionner sur son infrastructure.
Les comptes peuvent être suspendus, les services peuvent être restreints, et l'accès peut être retiré car l'infrastructure appartient à une seule entreprise.
Pour la plupart des applications, ce n'est pas un problème. Mais pour les projets qui nécessitent une neutralité à long terme, s'appuyer sur un seul fournisseur crée une dépendance.
@Fluence Le réseau est conçu différemment. Le calcul est fourni par un réseau d'opérateurs indépendants plutôt que par une seule entreprise.
221
·
--
Éviter le Verrouillage du FournisseurL'un des coûts les moins discutés dans l'informatique en nuage est le verrouillage du fournisseur.
Au début, passer à un fournisseur de cloud est facile. Le fournisseur offre stockage, bases de données, réseau et outils de développement tous en un seul endroit.
Mais avec le temps, les applications deviennent profondément liées à ces services. Plus une entreprise construit autour d'un cloud spécifique, plus il devient difficile et coûteux de partir.
Cela crée un avantage puissant pour les grands fournisseurs de cloud. Même si une option meilleure ou moins chère apparaît, changer peut nécessiter un temps, de l'argent et des efforts d'ingénierie significatifs.
Éviter le Verrouillage du Fournisseur
L'un des coûts les moins discutés dans l'informatique en nuage est le verrouillage du fournisseur.
Au début, passer à un fournisseur de cloud est facile. Le fournisseur offre stockage, bases de données, réseau et outils de développement tous en un seul endroit.
Mais avec le temps, les applications deviennent profondément liées à ces services. Plus une entreprise construit autour d'un cloud spécifique, plus il devient difficile et coûteux de partir.
Cela crée un avantage puissant pour les grands fournisseurs de cloud. Même si une option meilleure ou moins chère apparaît, changer peut nécessiter un temps, de l'argent et des efforts d'ingénierie significatifs.
Au début, passer à un fournisseur de cloud est facile. Le fournisseur offre stockage, bases de données, réseau et outils de développement tous en un seul endroit.
Mais avec le temps, les applications deviennent profondément liées à ces services. Plus une entreprise construit autour d'un cloud spécifique, plus il devient difficile et coûteux de partir.
Cela crée un avantage puissant pour les grands fournisseurs de cloud. Même si une option meilleure ou moins chère apparaît, changer peut nécessiter un temps, de l'argent et des efforts d'ingénierie significatifs.
354
·
--
Quel Cloud pouvons-nous vraiment faire confiance ?Un des plus gros défis dans le cloud computing, c'est la confiance.
Quand une appli tourne sur un fournisseur de cloud traditionnel, les utilisateurs doivent faire confiance à ce que le calcul a été effectué correctement.
Le fournisseur possède l'infrastructure, contrôle les serveurs et gère l'environnement d'exécution. La plupart du temps, ça fonctionne bien, mais la vérification est souvent remplacée par la confiance.
@fluence Le réseau est construit sur une idée différente : ne fais pas juste confiance au résultat, vérifie-le.
Dans un réseau décentralisé, le calcul peut être vérifié et validé par le réseau lui-même au lieu de dépendre uniquement de la parole d'un unique fournisseur.
Quel Cloud pouvons-nous vraiment faire confiance ?
Un des plus gros défis dans le cloud computing, c'est la confiance.
Quand une appli tourne sur un fournisseur de cloud traditionnel, les utilisateurs doivent faire confiance à ce que le calcul a été effectué correctement.
Le fournisseur possède l'infrastructure, contrôle les serveurs et gère l'environnement d'exécution. La plupart du temps, ça fonctionne bien, mais la vérification est souvent remplacée par la confiance.
@Fluence Le réseau est construit sur une idée différente : ne fais pas juste confiance au résultat, vérifie-le.
Dans un réseau décentralisé, le calcul peut être vérifié et validé par le réseau lui-même au lieu de dépendre uniquement de la parole d'un unique fournisseur.
Quand une appli tourne sur un fournisseur de cloud traditionnel, les utilisateurs doivent faire confiance à ce que le calcul a été effectué correctement.
Le fournisseur possède l'infrastructure, contrôle les serveurs et gère l'environnement d'exécution. La plupart du temps, ça fonctionne bien, mais la vérification est souvent remplacée par la confiance.
@Fluence Le réseau est construit sur une idée différente : ne fais pas juste confiance au résultat, vérifie-le.
Dans un réseau décentralisé, le calcul peut être vérifié et validé par le réseau lui-même au lieu de dépendre uniquement de la parole d'un unique fournisseur.
325
·
--
Les clouds des grandes entreprises technologiques peuvent-ils sécuriser vos données ?La sécurité des données est devenue l'une des préoccupations les plus délicates et les plus importantes dans le cloud computing.
Lorsque les entreprises utilisent des fournisseurs de cloud traditionnels, leurs applications, bases de données et informations sensibles sont souvent stockées dans une infrastructure contrôlée par une seule entreprise.
Ces fournisseurs investissent massivement dans la sécurité, mais ils deviennent également des cibles attrayantes car tant de données sont concentrées au même endroit.
Le défi n'est pas que les clouds centralisés soient peu sûrs. Le défi, c'est que la concentration crée des risques.
Les clouds des grandes entreprises technologiques peuvent-ils sécuriser vos données ?
La sécurité des données est devenue l'une des préoccupations les plus délicates et les plus importantes dans le cloud computing.
Lorsque les entreprises utilisent des fournisseurs de cloud traditionnels, leurs applications, bases de données et informations sensibles sont souvent stockées dans une infrastructure contrôlée par une seule entreprise.
Ces fournisseurs investissent massivement dans la sécurité, mais ils deviennent également des cibles attrayantes car tant de données sont concentrées au même endroit.
Le défi n'est pas que les clouds centralisés soient peu sûrs. Le défi, c'est que la concentration crée des risques.
Lorsque les entreprises utilisent des fournisseurs de cloud traditionnels, leurs applications, bases de données et informations sensibles sont souvent stockées dans une infrastructure contrôlée par une seule entreprise.
Ces fournisseurs investissent massivement dans la sécurité, mais ils deviennent également des cibles attrayantes car tant de données sont concentrées au même endroit.
Le défi n'est pas que les clouds centralisés soient peu sûrs. Le défi, c'est que la concentration crée des risques.
206
·
--
Le Cloud sans PanneLes pannes de cloud sont rares, mais quand elles se produisent, elles peuvent affecter des milliers d'applications en même temps.
La raison est simple. La plupart des infrastructures cloud traditionnelles sont construites autour d'un contrôle centralisé.
Même si des fournisseurs comme AWS et Azure exploitent d'énormes réseaux mondiaux, des services critiques dépendent toujours de systèmes partagés.
Quand l'un de ces systèmes tombe en panne, l'impact peut se répandre sur de grandes parties du réseau.
Au fil des ans, AWS et Azure ont tous deux connu des pannes qui ont temporairement perturbé des sites web, des applications, des bases de données et d'autres services en ligne utilisés par des millions de personnes.
Le Cloud sans Panne
Les pannes de cloud sont rares, mais quand elles se produisent, elles peuvent affecter des milliers d'applications en même temps.
La raison est simple. La plupart des infrastructures cloud traditionnelles sont construites autour d'un contrôle centralisé.
Même si des fournisseurs comme AWS et Azure exploitent d'énormes réseaux mondiaux, des services critiques dépendent toujours de systèmes partagés.
Quand l'un de ces systèmes tombe en panne, l'impact peut se répandre sur de grandes parties du réseau.
Au fil des ans, AWS et Azure ont tous deux connu des pannes qui ont temporairement perturbé des sites web, des applications, des bases de données et d'autres services en ligne utilisés par des millions de personnes.
La raison est simple. La plupart des infrastructures cloud traditionnelles sont construites autour d'un contrôle centralisé.
Même si des fournisseurs comme AWS et Azure exploitent d'énormes réseaux mondiaux, des services critiques dépendent toujours de systèmes partagés.
Quand l'un de ces systèmes tombe en panne, l'impact peut se répandre sur de grandes parties du réseau.
Au fil des ans, AWS et Azure ont tous deux connu des pannes qui ont temporairement perturbé des sites web, des applications, des bases de données et d'autres services en ligne utilisés par des millions de personnes.
147
·
--
Dites NON aux frais d'egressLes fournisseurs de cloud centralisés facturent non seulement pour le calcul, mais aussi pour le transfert de données hors de leurs systèmes.
C'est ce qu'on appelle l'egress. C'est souvent là que les coûts deviennent imprévisibles. Stocker et traiter des données dans le cloud peut sembler abordable au départ, mais une fois que les données commencent à circuler entre les services ou à quitter le réseau, les prix grimpent rapidement.
Le résultat, c'est le lock-in. Plus tu déplaces de données, plus il devient difficile de partir.
@fluence Le réseau aborde cela différemment car il n'est pas construit autour d'une infrastructure unique et fermée. Dans les clouds centralisés, le mouvement des données traverse des frontières de facturation internes contrôlées par un seul fournisseur.
Dites NON aux frais d'egress
Les fournisseurs de cloud centralisés facturent non seulement pour le calcul, mais aussi pour le transfert de données hors de leurs systèmes.
C'est ce qu'on appelle l'egress. C'est souvent là que les coûts deviennent imprévisibles. Stocker et traiter des données dans le cloud peut sembler abordable au départ, mais une fois que les données commencent à circuler entre les services ou à quitter le réseau, les prix grimpent rapidement.
Le résultat, c'est le lock-in. Plus tu déplaces de données, plus il devient difficile de partir.
@Fluence Le réseau aborde cela différemment car il n'est pas construit autour d'une infrastructure unique et fermée. Dans les clouds centralisés, le mouvement des données traverse des frontières de facturation internes contrôlées par un seul fournisseur.
C'est ce qu'on appelle l'egress. C'est souvent là que les coûts deviennent imprévisibles. Stocker et traiter des données dans le cloud peut sembler abordable au départ, mais une fois que les données commencent à circuler entre les services ou à quitter le réseau, les prix grimpent rapidement.
Le résultat, c'est le lock-in. Plus tu déplaces de données, plus il devient difficile de partir.
@Fluence Le réseau aborde cela différemment car il n'est pas construit autour d'une infrastructure unique et fermée. Dans les clouds centralisés, le mouvement des données traverse des frontières de facturation internes contrôlées par un seul fournisseur.
427
·
--
Meilleur modèle de prix pour le calcul cloudLes prix de l'infrastructure cloud centralisée calculent à travers des abstractions fixes. Les utilisateurs paient pour des ressources virtualisées superposées à d'énormes économies d'échelle internes.
Le résultat est des structures de prix stables, mais pas nécessairement des prix efficaces par rapport à l'offre et à la demande réelles à la frontière.
Les réductions de coûts se produisent en interne, pas de manière transparente.
@fluence remplace ce modèle par un marché d'approvisionnement distribué. Le calcul est fourni par des opérateurs indépendants en concurrence pour fournir des ressources.
Les prix émergent de la concurrence plutôt que d'une allocation interne.
Meilleur modèle de prix pour le calcul cloud
Les prix de l'infrastructure cloud centralisée calculent à travers des abstractions fixes. Les utilisateurs paient pour des ressources virtualisées superposées à d'énormes économies d'échelle internes.
Le résultat est des structures de prix stables, mais pas nécessairement des prix efficaces par rapport à l'offre et à la demande réelles à la frontière.
Les réductions de coûts se produisent en interne, pas de manière transparente.
@Fluence remplace ce modèle par un marché d'approvisionnement distribué. Le calcul est fourni par des opérateurs indépendants en concurrence pour fournir des ressources.
Les prix émergent de la concurrence plutôt que d'une allocation interne.
Le résultat est des structures de prix stables, mais pas nécessairement des prix efficaces par rapport à l'offre et à la demande réelles à la frontière.
Les réductions de coûts se produisent en interne, pas de manière transparente.
@Fluence remplace ce modèle par un marché d'approvisionnement distribué. Le calcul est fourni par des opérateurs indépendants en concurrence pour fournir des ressources.
Les prix émergent de la concurrence plutôt que d'une allocation interne.
92
·
--
La confidentialité est-elle meilleure avec le cloud décentralisé ou centralisé ?Les fournisseurs de cloud centralisés gèrent la confidentialité par la confiance. Les utilisateurs supposent que les données sont protégées parce que l'infrastructure est contrôlée par une seule entité avec des garanties légales et techniques.
Cela crée un modèle de responsabilité clair, mais cela concentre aussi le risque. Si le fournisseur est compromis ou contraint, l'ensemble de la couche de données est exposé.
@fluence Le réseau supprime ce point de contrôle unique. Le calcul s'exécute sur des nœuds indépendants plutôt que sur un propriétaire d'infrastructure unifié.
Cela réduit la surface de confiance institutionnelle, puisque aucun opérateur unique n'a une visibilité ou une autorité totale sur toute l'exécution.
La confidentialité est-elle meilleure avec le cloud décentralisé ou centralisé ?
Les fournisseurs de cloud centralisés gèrent la confidentialité par la confiance. Les utilisateurs supposent que les données sont protégées parce que l'infrastructure est contrôlée par une seule entité avec des garanties légales et techniques.
Cela crée un modèle de responsabilité clair, mais cela concentre aussi le risque. Si le fournisseur est compromis ou contraint, l'ensemble de la couche de données est exposé.
@Fluence Le réseau supprime ce point de contrôle unique. Le calcul s'exécute sur des nœuds indépendants plutôt que sur un propriétaire d'infrastructure unifié.
Cela réduit la surface de confiance institutionnelle, puisque aucun opérateur unique n'a une visibilité ou une autorité totale sur toute l'exécution.
Cela crée un modèle de responsabilité clair, mais cela concentre aussi le risque. Si le fournisseur est compromis ou contraint, l'ensemble de la couche de données est exposé.
@Fluence Le réseau supprime ce point de contrôle unique. Le calcul s'exécute sur des nœuds indépendants plutôt que sur un propriétaire d'infrastructure unifié.
Cela réduit la surface de confiance institutionnelle, puisque aucun opérateur unique n'a une visibilité ou une autorité totale sur toute l'exécution.
128
·
--
Vérifié
Article
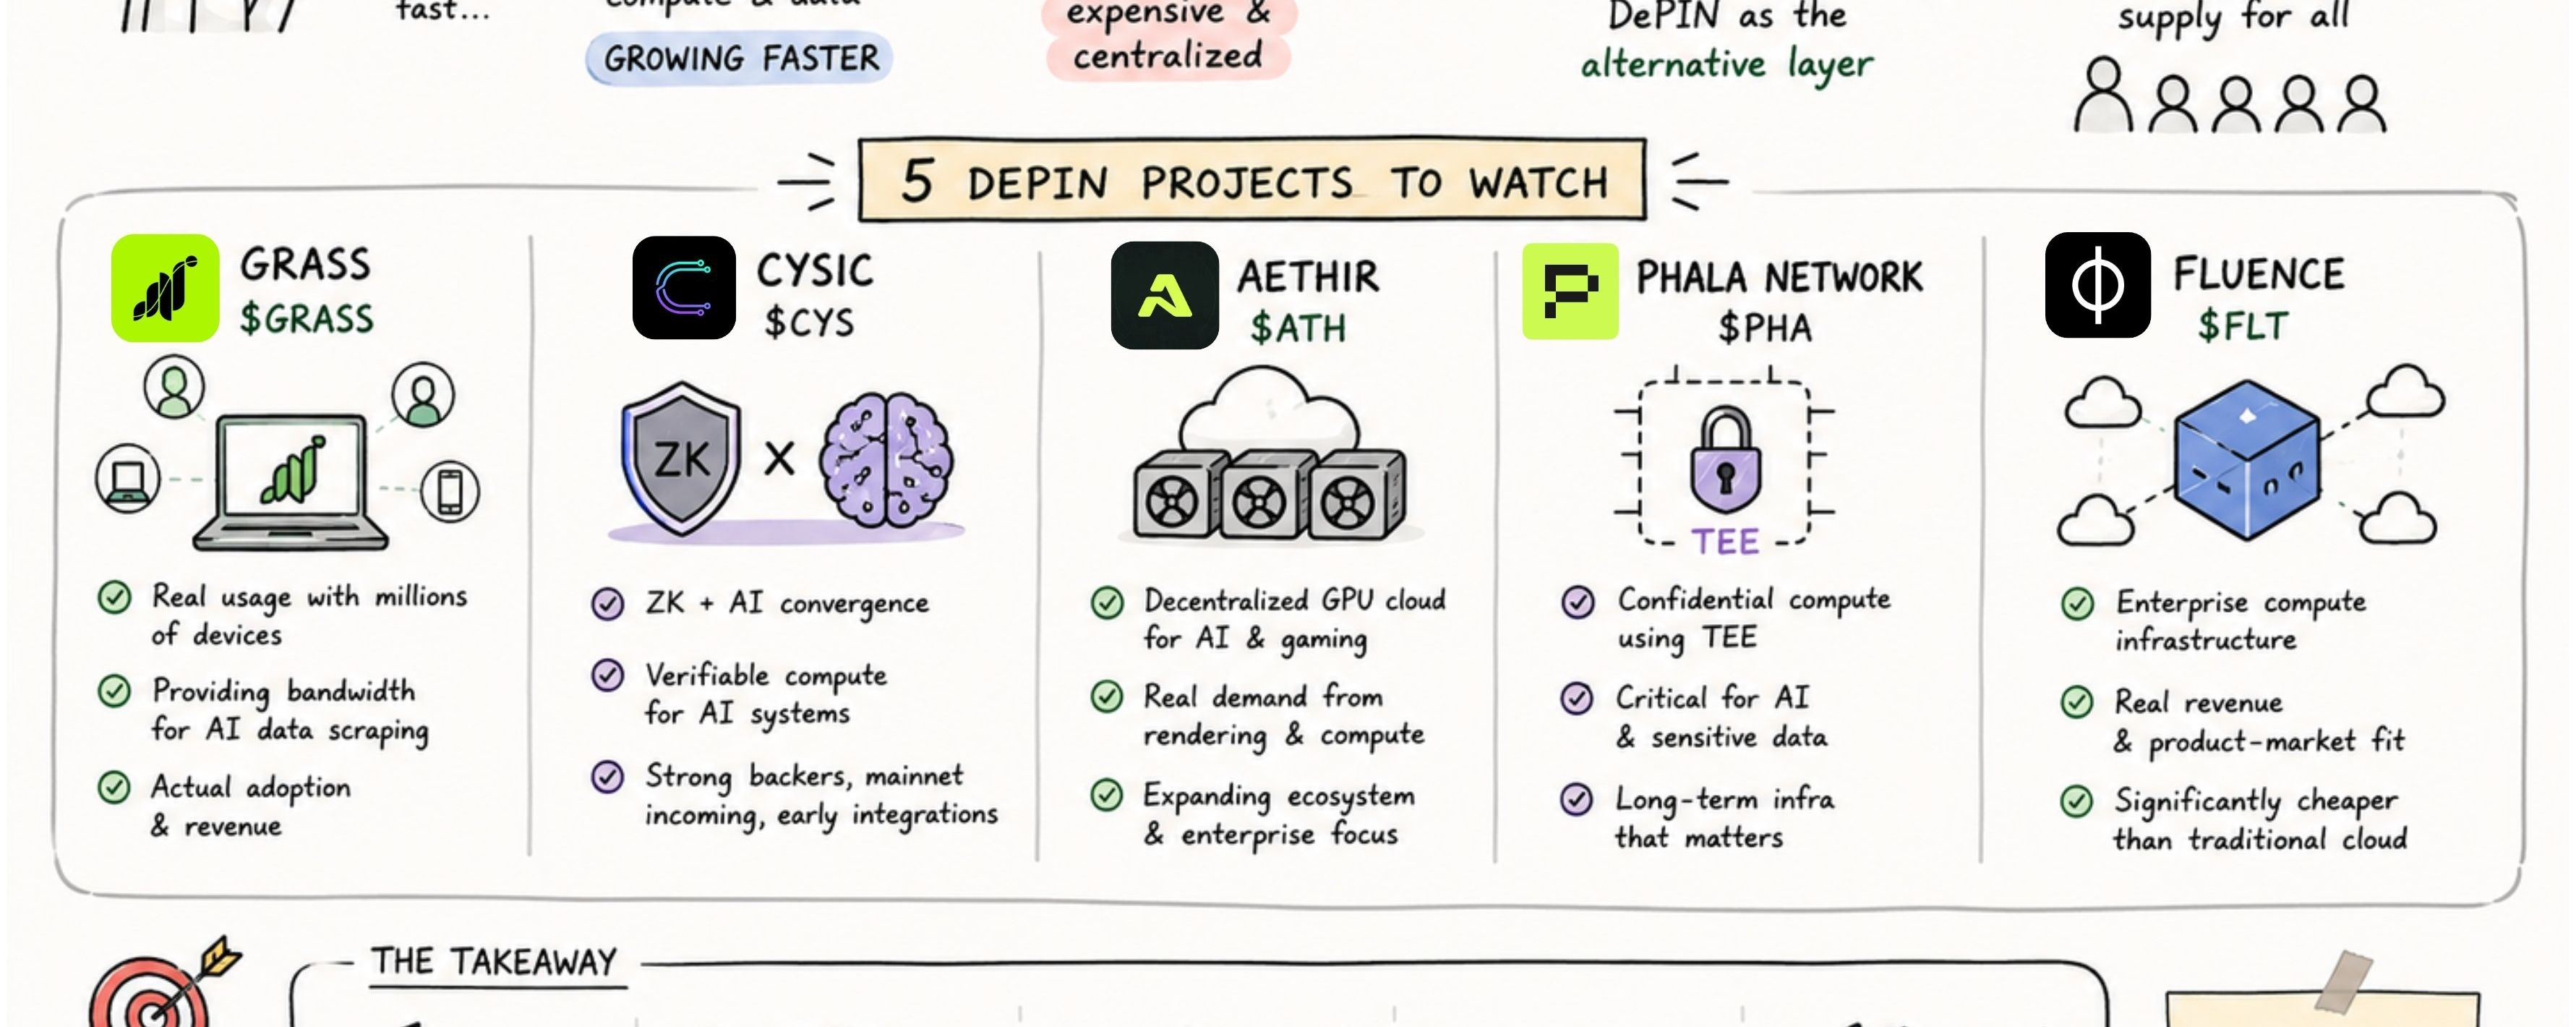
TOP 5 DES PROJETS DEPIN À SURVEILLER !!!L'IA continue de rencontrer le même goulet d'étranglement.
La demande en calcul et en données croît de manière exponentielle, mais l'infrastructure qui la soutient reste coûteuse et concentrée entre les mains de quelques fournisseurs.
Cette lacune crée une opportunité pour les réseaux DePIN d'offrir une alternative, en distribuant l'approvisionnement à travers des contributeurs mondiaux tout en réduisant les coûts.
Ce qui est intéressant, ce n'est pas seulement le récit. C'est de savoir si ces réseaux peuvent transformer la demande croissante en IA en un usage durable et, finalement, en capture de valeur.
TOP 5 DES PROJETS DEPIN À SURVEILLER !!!
L'IA continue de rencontrer le même goulet d'étranglement.
La demande en calcul et en données croît de manière exponentielle, mais l'infrastructure qui la soutient reste coûteuse et concentrée entre les mains de quelques fournisseurs.
Cette lacune crée une opportunité pour les réseaux DePIN d'offrir une alternative, en distribuant l'approvisionnement à travers des contributeurs mondiaux tout en réduisant les coûts.
Ce qui est intéressant, ce n'est pas seulement le récit. C'est de savoir si ces réseaux peuvent transformer la demande croissante en IA en un usage durable et, finalement, en capture de valeur.
La demande en calcul et en données croît de manière exponentielle, mais l'infrastructure qui la soutient reste coûteuse et concentrée entre les mains de quelques fournisseurs.
Cette lacune crée une opportunité pour les réseaux DePIN d'offrir une alternative, en distribuant l'approvisionnement à travers des contributeurs mondiaux tout en réduisant les coûts.
Ce qui est intéressant, ce n'est pas seulement le récit. C'est de savoir si ces réseaux peuvent transformer la demande croissante en IA en un usage durable et, finalement, en capture de valeur.
684
·
--
Article
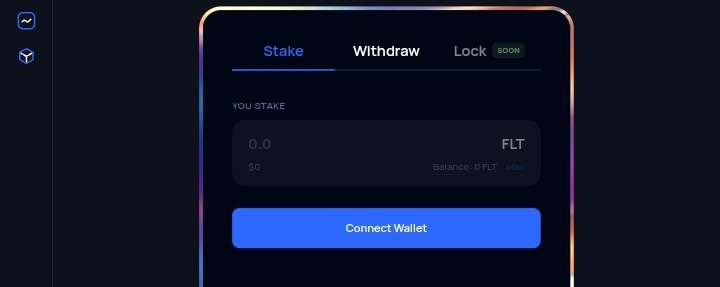
Migration du DAO FluenceLa gouvernance est un de ces trucs que la plupart des protocoles considèrent comme de l'infrastructure jusqu'à ce que cette infrastructure disparaisse.
Avec la fermeture de Tally, @fluence déplace la gouvernance DAO dans son application Token native.
donnant à la communauté un endroit dédié pour voter, créer des propositions et suivre l'activité de gouvernance sans dépendre d'une plateforme tierce.
À première vue, ça ressemble à une simple migration. En pratique, c'est une autre étape vers la possession d'une plus grande partie de l'écosystème.
Alors que Fluence continue de simplifier son architecture autour d'Ethereum et de l'infrastructure AI, la gouvernance suit le même chemin.
Migration du DAO Fluence
La gouvernance est un de ces trucs que la plupart des protocoles considèrent comme de l'infrastructure jusqu'à ce que cette infrastructure disparaisse.
Avec la fermeture de Tally, @Fluence déplace la gouvernance DAO dans son application Token native.
donnant à la communauté un endroit dédié pour voter, créer des propositions et suivre l'activité de gouvernance sans dépendre d'une plateforme tierce.
À première vue, ça ressemble à une simple migration. En pratique, c'est une autre étape vers la possession d'une plus grande partie de l'écosystème.
Alors que Fluence continue de simplifier son architecture autour d'Ethereum et de l'infrastructure AI, la gouvernance suit le même chemin.
Avec la fermeture de Tally, @Fluence déplace la gouvernance DAO dans son application Token native.
donnant à la communauté un endroit dédié pour voter, créer des propositions et suivre l'activité de gouvernance sans dépendre d'une plateforme tierce.
À première vue, ça ressemble à une simple migration. En pratique, c'est une autre étape vers la possession d'une plus grande partie de l'écosystème.
Alors que Fluence continue de simplifier son architecture autour d'Ethereum et de l'infrastructure AI, la gouvernance suit le même chemin.
89
·
--
Article
Stockage et IP publiques@fluence vient de supprimer une limitation fondamentale qui le maintenait dans une zone « d’infrastructure expérimentale », en le rapprochant d’un calcul sans état.
Les volumes de stockage persistant et la gestion des adresses IP publiques l’ont propulsé vers une utilisation en production réelle.
Auparavant, les charges de travail liées à une machine virtuelle mouraient avec elle. Désormais, le stockage est découplé. Les disques persistent indépendamment, peuvent être attachés ou détachés, redimensionnés et déplacés entre des instances. Cela change la catégorie d’applications que vous pouvez exécuter. Les bases de données, les indexeurs, les services backend, tout ce qui est lié à un état devient possible, car les données survivent aux redémarrages, aux migrations et aux défaillances.
Stockage et IP publiques
@Fluence vient de supprimer une limitation fondamentale qui le maintenait dans une zone « d’infrastructure expérimentale », en le rapprochant d’un calcul sans état.
Les volumes de stockage persistant et la gestion des adresses IP publiques l’ont propulsé vers une utilisation en production réelle.
Auparavant, les charges de travail liées à une machine virtuelle mouraient avec elle. Désormais, le stockage est découplé. Les disques persistent indépendamment, peuvent être attachés ou détachés, redimensionnés et déplacés entre des instances. Cela change la catégorie d’applications que vous pouvez exécuter. Les bases de données, les indexeurs, les services backend, tout ce qui est lié à un état devient possible, car les données survivent aux redémarrages, aux migrations et aux défaillances.
Les volumes de stockage persistant et la gestion des adresses IP publiques l’ont propulsé vers une utilisation en production réelle.
Auparavant, les charges de travail liées à une machine virtuelle mouraient avec elle. Désormais, le stockage est découplé. Les disques persistent indépendamment, peuvent être attachés ou détachés, redimensionnés et déplacés entre des instances. Cela change la catégorie d’applications que vous pouvez exécuter. Les bases de données, les indexeurs, les services backend, tout ce qui est lié à un état devient possible, car les données survivent aux redémarrages, aux migrations et aux défaillances.
1
1
111
·
--
Article
RAPPORT Q1 DU DAO FLUENCE@fluence Le rapport Q1 2026 du DAO expose le côté mécanique du pivot, où le capital a réellement bougé, ce qui a été arrêté,
et comment le système est en train d'être restructuré autour d'Ethereum.
Le DAO a dépensé 400 000 FLT et 1,2 million de USD au cours du trimestre, tout en maintenant une grande trésorerie, plus de 357 millions de FLT avec des réserves de stablecoin.
Les opérations de liquidité ont augmenté l'exposition au FLT, ajoutant 6 millions de FLT tout en réduisant le USD, ce qui implique une pression d'achat active sur le marché plutôt qu'une allocation passive.
L'arrêt du rollup n'était pas seulement une décision produit, des fonds ont été activement retirés et redistribués.
RAPPORT Q1 DU DAO FLUENCE
@Fluence Le rapport Q1 2026 du DAO expose le côté mécanique du pivot, où le capital a réellement bougé, ce qui a été arrêté,
et comment le système est en train d'être restructuré autour d'Ethereum.
Le DAO a dépensé 400 000 FLT et 1,2 million de USD au cours du trimestre, tout en maintenant une grande trésorerie, plus de 357 millions de FLT avec des réserves de stablecoin.
Les opérations de liquidité ont augmenté l'exposition au FLT, ajoutant 6 millions de FLT tout en réduisant le USD, ce qui implique une pression d'achat active sur le marché plutôt qu'une allocation passive.
L'arrêt du rollup n'était pas seulement une décision produit, des fonds ont été activement retirés et redistribués.
et comment le système est en train d'être restructuré autour d'Ethereum.
Le DAO a dépensé 400 000 FLT et 1,2 million de USD au cours du trimestre, tout en maintenant une grande trésorerie, plus de 357 millions de FLT avec des réserves de stablecoin.
Les opérations de liquidité ont augmenté l'exposition au FLT, ajoutant 6 millions de FLT tout en réduisant le USD, ce qui implique une pression d'achat active sur le marché plutôt qu'une allocation passive.
L'arrêt du rollup n'était pas seulement une décision produit, des fonds ont été activement retirés et redistribués.
3
525
·
--
Article
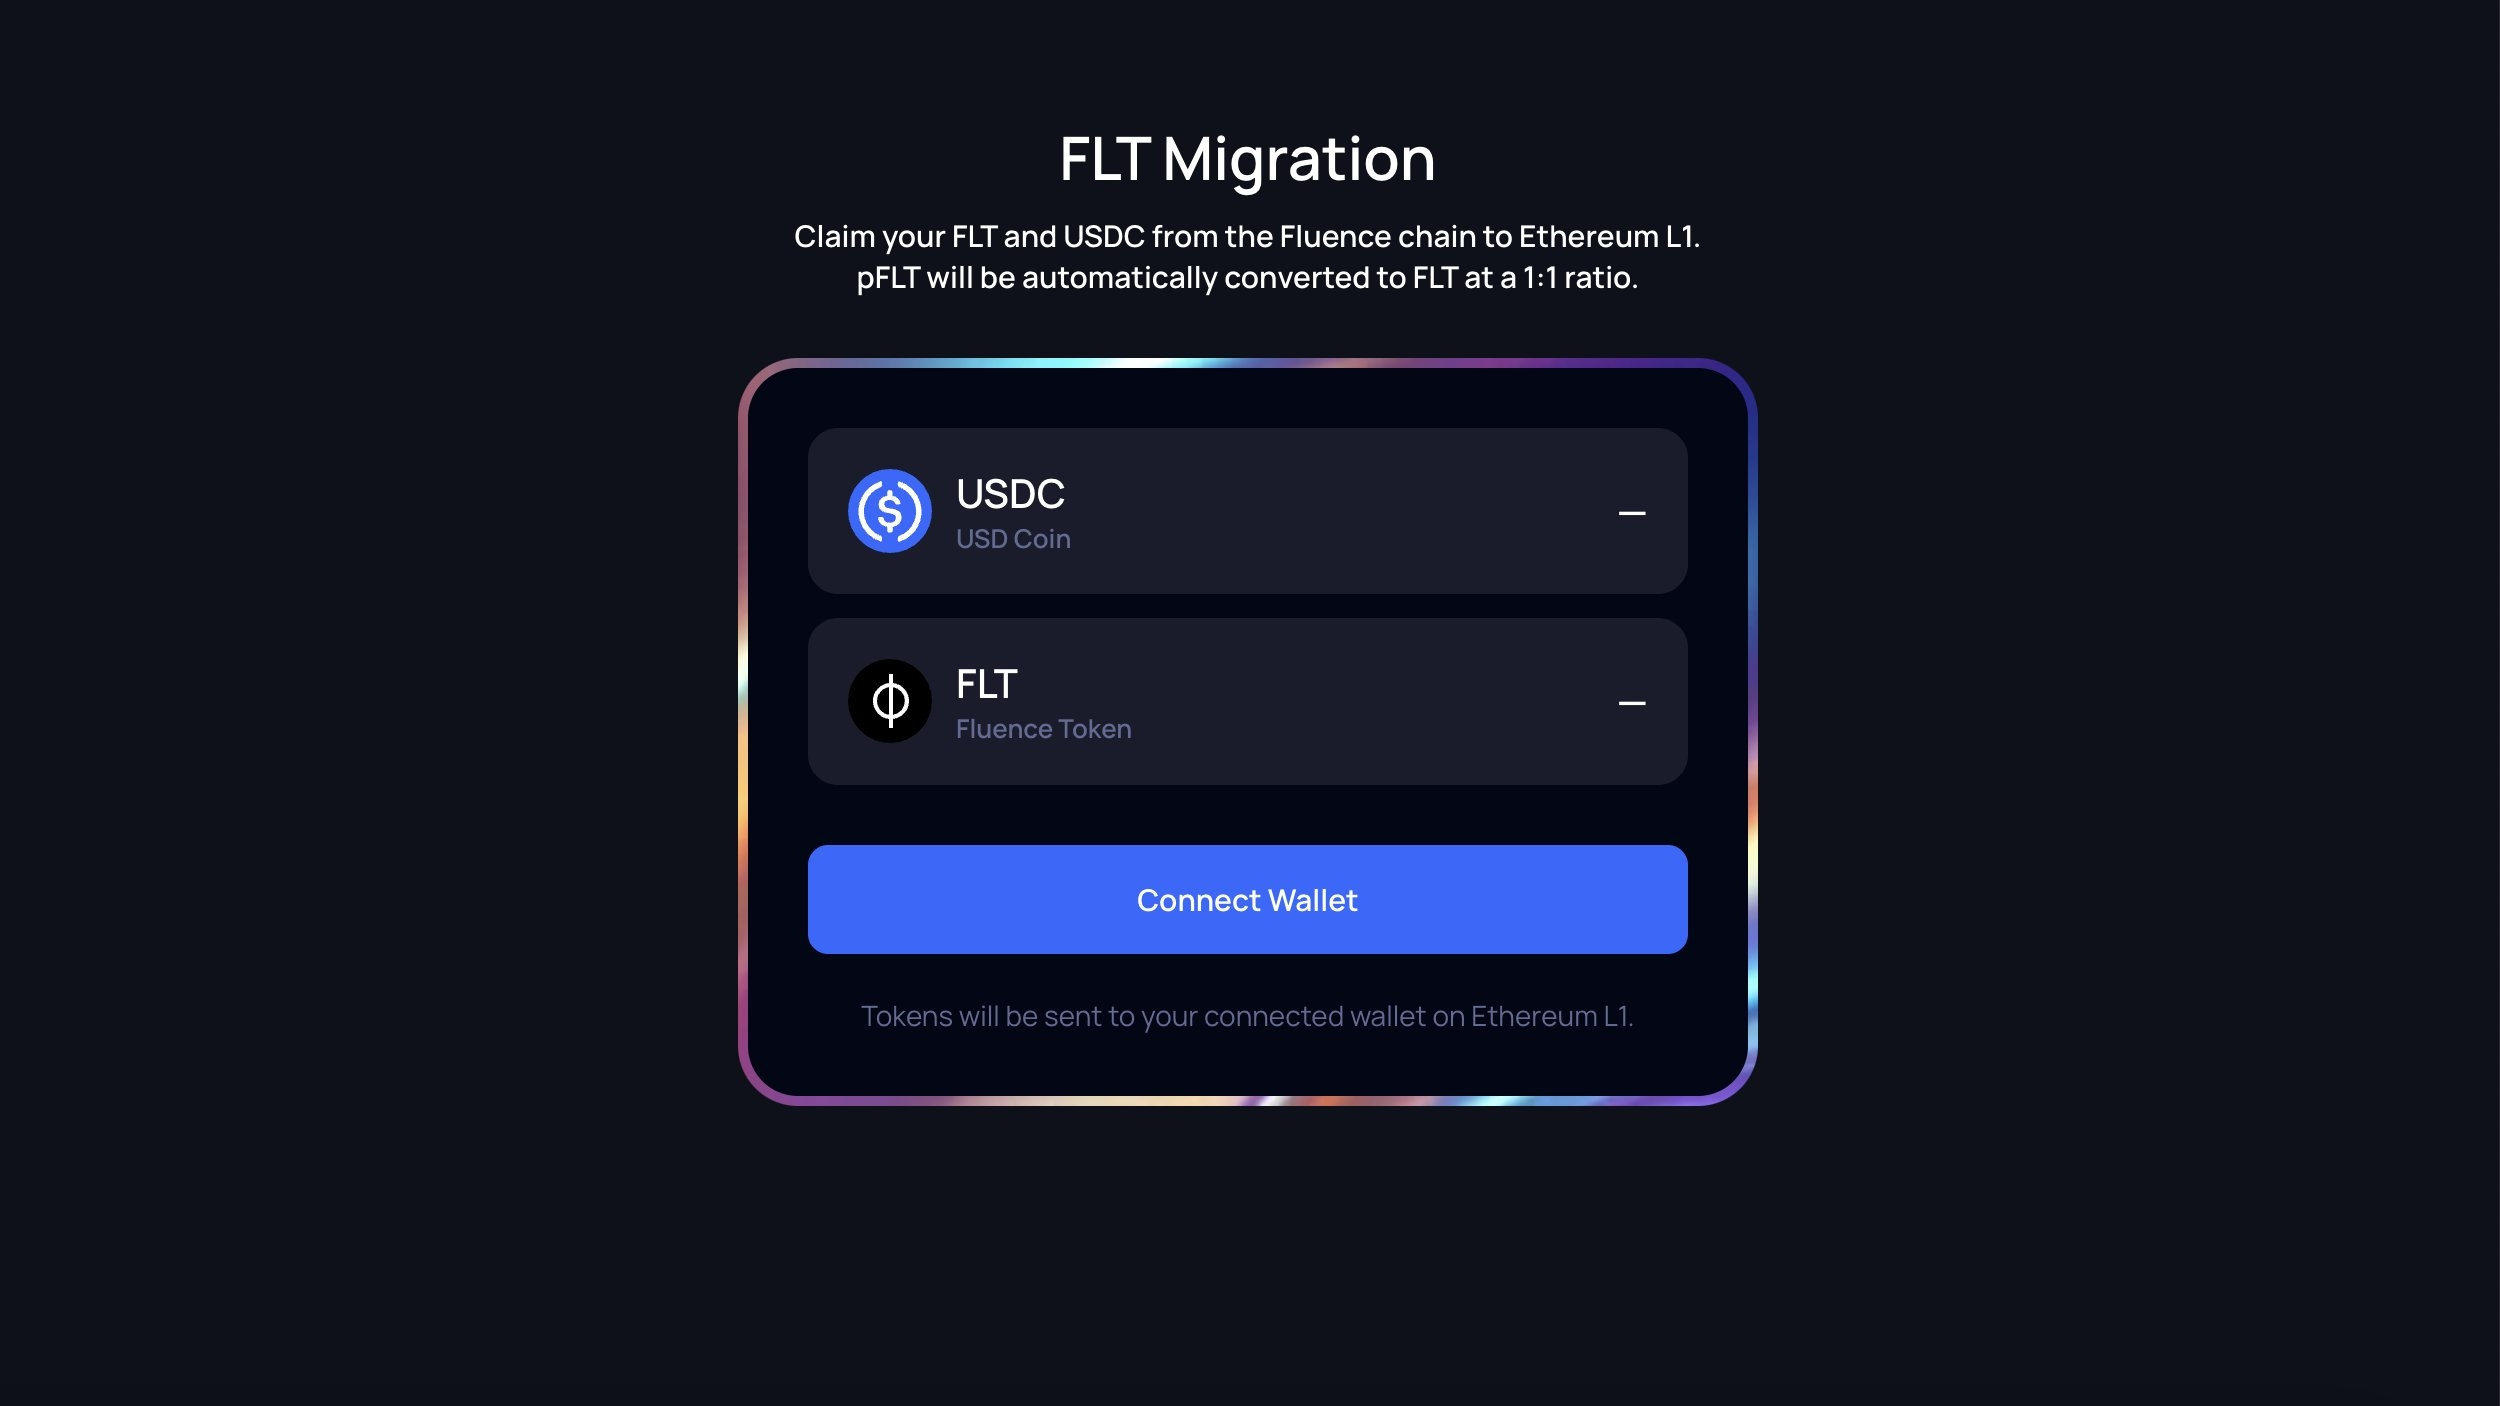
Fluence se recentre sur l’IA et l’infrastructure GPU@fluence se tourne entièrement vers une demande en calcul pilotée par l’IA, en donnant la priorité à l’infrastructure GPU plutôt qu’à son architecture de rollup précédente.
Changements clés :
Le Rollup Fluence est progressivement abandonné
Les ressources migrent vers Ethereum L1
Le jalonnement FLT passe à Ethereum
Le programme d’incitations pour les fournisseurs prend fin
La plateforme fonctionne déjà avec plus de 1 400 GPU répartis sur 32 régions et 71 centres de données, la demande étant désormais fortement concentrée sur l’utilisation des GPU plutôt que sur le calcul général.
Fluence conserve sa position sur une infrastructure ouverte, indépendante des fournisseurs, mais réduit l’orientation pour se concentrer sur les domaines où la décentralisation est réellement efficace.
Fluence se recentre sur l’IA et l’infrastructure GPU
@Fluence se tourne entièrement vers une demande en calcul pilotée par l’IA, en donnant la priorité à l’infrastructure GPU plutôt qu’à son architecture de rollup précédente.
Changements clés :
Le Rollup Fluence est progressivement abandonné
Les ressources migrent vers Ethereum L1
Le jalonnement FLT passe à Ethereum
Le programme d’incitations pour les fournisseurs prend fin
La plateforme fonctionne déjà avec plus de 1 400 GPU répartis sur 32 régions et 71 centres de données, la demande étant désormais fortement concentrée sur l’utilisation des GPU plutôt que sur le calcul général.
Fluence conserve sa position sur une infrastructure ouverte, indépendante des fournisseurs, mais réduit l’orientation pour se concentrer sur les domaines où la décentralisation est réellement efficace.
Changements clés :
Le Rollup Fluence est progressivement abandonné
Les ressources migrent vers Ethereum L1
Le jalonnement FLT passe à Ethereum
Le programme d’incitations pour les fournisseurs prend fin
La plateforme fonctionne déjà avec plus de 1 400 GPU répartis sur 32 régions et 71 centres de données, la demande étant désormais fortement concentrée sur l’utilisation des GPU plutôt que sur le calcul général.
Fluence conserve sa position sur une infrastructure ouverte, indépendante des fournisseurs, mais réduit l’orientation pour se concentrer sur les domaines où la décentralisation est réellement efficace.
1
130
·
--
Article
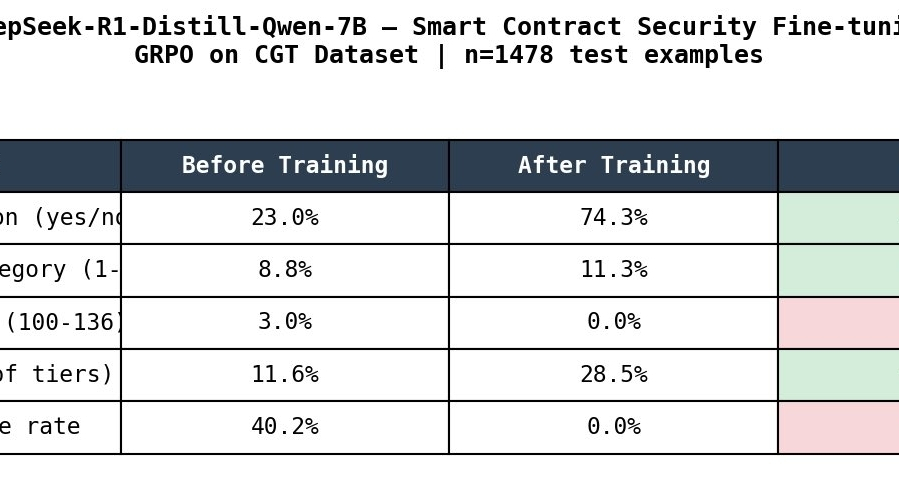
IA à faible coût pour la sécurité des contrats intelligentsUne variante de DeepSeek-R1 a été affinée pour la détection de vulnérabilités dans des contrats intelligents en utilisant GRPO et LoRA sur un seul A100 80 Go. Le résultat est un modèle spécifique à la tâche, optimisé pour le criblage, et non pour des audits complets.
Principaux résultats :
forte amélioration dans la classification entre vulnérable et sain
sorties structurées fiables, meilleure intégration dans les pipelines
faibles performances dans le raisonnement sur les vulnérabilités profondes ; l’identification des SWC reste limitée
Le modèle a appris à formater plus rapidement que la compréhension de la sécurité. L’utilisabilité s’est améliorée avant la fiabilité.
IA à faible coût pour la sécurité des contrats intelligents
Une variante de DeepSeek-R1 a été affinée pour la détection de vulnérabilités dans des contrats intelligents en utilisant GRPO et LoRA sur un seul A100 80 Go. Le résultat est un modèle spécifique à la tâche, optimisé pour le criblage, et non pour des audits complets.
Principaux résultats :
forte amélioration dans la classification entre vulnérable et sain
sorties structurées fiables, meilleure intégration dans les pipelines
faibles performances dans le raisonnement sur les vulnérabilités profondes ; l’identification des SWC reste limitée
Le modèle a appris à formater plus rapidement que la compréhension de la sécurité. L’utilisabilité s’est améliorée avant la fiabilité.
Principaux résultats :
forte amélioration dans la classification entre vulnérable et sain
sorties structurées fiables, meilleure intégration dans les pipelines
faibles performances dans le raisonnement sur les vulnérabilités profondes ; l’identification des SWC reste limitée
Le modèle a appris à formater plus rapidement que la compréhension de la sécurité. L’utilisabilité s’est améliorée avant la fiabilité.
1
2
67
·
--
Article
La vie privée comme la couche manquante dans Web3Les stablecoins, DeFi et actifs du monde réel se déplacent sur la chaîne, mais la transparence crée une barrière structurelle.
Les systèmes financiers nécessitent la confidentialité. Sans elle, la participation institutionnelle reste limitée.
Les blockchains publiques résolvent la confiance par la vérification. Elles ne résolvent pas la vie privée. Chaque transaction, solde et stratégie est exposé.
La vie privée est plus difficile car elle doit préserver deux propriétés opposées :
la vérifiabilité de l'exécution
la confidentialité des données
La plupart des systèmes atteignent l'un en sacrifiant l'autre.
La vie privée comme la couche manquante dans Web3
Les stablecoins, DeFi et actifs du monde réel se déplacent sur la chaîne, mais la transparence crée une barrière structurelle.
Les systèmes financiers nécessitent la confidentialité. Sans elle, la participation institutionnelle reste limitée.
Les blockchains publiques résolvent la confiance par la vérification. Elles ne résolvent pas la vie privée. Chaque transaction, solde et stratégie est exposé.
La vie privée est plus difficile car elle doit préserver deux propriétés opposées :
la vérifiabilité de l'exécution
la confidentialité des données
La plupart des systèmes atteignent l'un en sacrifiant l'autre.
Les systèmes financiers nécessitent la confidentialité. Sans elle, la participation institutionnelle reste limitée.
Les blockchains publiques résolvent la confiance par la vérification. Elles ne résolvent pas la vie privée. Chaque transaction, solde et stratégie est exposé.
La vie privée est plus difficile car elle doit préserver deux propriétés opposées :
la vérifiabilité de l'exécution
la confidentialité des données
La plupart des systèmes atteignent l'un en sacrifiant l'autre.
71
·
--
Article
AVIS SUR LES NŒUDS GPULe réseau Fluence dispose d'une allocation limitée de nœuds GPU NVIDIA B200 SXM disponibles,
à partir du 15 mars pour la communauté de calcul décentralisée.
B200 est conçu pour un entraînement à grande échelle, une inférence à haut débit,
et HPC — fournissant une bande passante mémoire et un débit plus élevés pour les charges de travail IA de nouvelle génération.
🌏 Région : Asie
📄 Contrats disponibles : 12 & 24 mois
📝 Allocation prioritaire & meilleurs prix pour des engagements plus longs
contactez @fluence si intéressé
#NVIDIAB200 #GPU
AVIS SUR LES NŒUDS GPU
Le réseau Fluence dispose d'une allocation limitée de nœuds GPU NVIDIA B200 SXM disponibles,
à partir du 15 mars pour la communauté de calcul décentralisée.
B200 est conçu pour un entraînement à grande échelle, une inférence à haut débit,
et HPC — fournissant une bande passante mémoire et un débit plus élevés pour les charges de travail IA de nouvelle génération.
🌏 Région : Asie
📄 Contrats disponibles : 12 & 24 mois
📝 Allocation prioritaire & meilleurs prix pour des engagements plus longs
contactez @Fluence si intéressé
#NVIDIAB200 #GPU
à partir du 15 mars pour la communauté de calcul décentralisée.
B200 est conçu pour un entraînement à grande échelle, une inférence à haut débit,
et HPC — fournissant une bande passante mémoire et un débit plus élevés pour les charges de travail IA de nouvelle génération.
🌏 Région : Asie
📄 Contrats disponibles : 12 & 24 mois
📝 Allocation prioritaire & meilleurs prix pour des engagements plus longs
contactez @Fluence si intéressé
#NVIDIAB200 #GPU
3
40
·
--
Article
MEILLEURS TOKENS DE LA SEMAINEle marché des cryptomonnaies montre une perspective neutre à prudemment optimiste,
avec une capitalisation boursière totale d'environ 3,2 billions de dollars.
au milieu des récentes bougies rouges dans le graphique, certains tokens ont néanmoins, réussi à rester résilients et à performer de manière excellente.
voici les 5 d'entre eux
1. Dogecoin $DOGE
DOGE est largement utilisé pour de petites transactions en ligne, des pourboires sur les réseaux sociaux (sur des plateformes comme Reddit), et comme monnaie pour des commerçants de niche.
Il continue de bénéficier du soutien de la communauté de détail et de l'optimisme entourant d'éventuelles intégrations de paiement grand public.
MEILLEURS TOKENS DE LA SEMAINE
le marché des cryptomonnaies montre une perspective neutre à prudemment optimiste,
avec une capitalisation boursière totale d'environ 3,2 billions de dollars.
au milieu des récentes bougies rouges dans le graphique, certains tokens ont néanmoins, réussi à rester résilients et à performer de manière excellente.
voici les 5 d'entre eux
1. Dogecoin $DOGE
DOGE est largement utilisé pour de petites transactions en ligne, des pourboires sur les réseaux sociaux (sur des plateformes comme Reddit), et comme monnaie pour des commerçants de niche.
Il continue de bénéficier du soutien de la communauté de détail et de l'optimisme entourant d'éventuelles intégrations de paiement grand public.
avec une capitalisation boursière totale d'environ 3,2 billions de dollars.
au milieu des récentes bougies rouges dans le graphique, certains tokens ont néanmoins, réussi à rester résilients et à performer de manière excellente.
voici les 5 d'entre eux
1. Dogecoin $DOGE
DOGE est largement utilisé pour de petites transactions en ligne, des pourboires sur les réseaux sociaux (sur des plateformes comme Reddit), et comme monnaie pour des commerçants de niche.
Il continue de bénéficier du soutien de la communauté de détail et de l'optimisme entourant d'éventuelles intégrations de paiement grand public.
1
116
·
--
Fluence renforce la fiabilité des applications en éliminant la dépendance aux centres de données fixes et aux plateformes propriétaires
Fluence renforce la fiabilité des applications en éliminant la dépendance aux centres de données fixes et aux plateformes propriétaires
cold_writes
·
--
Fluence réduit la dépendance à l'infrastructure en déplaçant les processus backend vers une couche de calcul opérée par des pairs
3
82
·
--
Fluence réduit la dépendance à l'infrastructure en déplaçant les processus backend vers une couche de calcul opérée par des pairs
Fluence réduit la dépendance à l'infrastructure en déplaçant les processus backend vers une couche de calcul opérée par des pairs
cold_writes
·
--
Fluence prend en charge l'IA, l'analytique et l'automatisation en offrant un réseau ouvert où le calcul est vérifiable
1
1
21
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
AIStocksWhatNext
105,486 vues
1,313 mentions
Partagez et gagnez une récompense de trafic dans notre campagne de hashtag tendance
✨Sujet : Quelles autres opportunités d’investissement restent-elles alors que les actions liées à l’IA continuent de grimper ?
👉Comment participer :
Publiez une courte publication ou un article avec le hashtag #AIStocksWhatNext
Partagez si vous êtes plutôt haussier ou baissier, et publiez vos avoirs en actions IA ou votre transaction — utiliser le widget de trading peut améliorer votre éligibilité.
Vous pouvez aussi renforcer votre publication en partageant des données ou des graphiques, et en évitant les images générées par l’IA.
✍️Créez du contenu à partir des angles ci-dessous :
- Nvidia affirme que les ventes de puces vont doubler l’an prochain, et que les principaux acteurs de l’IA continuent d’enregistrer des revenus records ; les dépenses en calcul qui soutiennent tout cela sont tout aussi impressionnantes. La demande en IA décolle-t-elle vraiment ? Et combien de temps cela peut-il durer ? Les actions IA montent partout. Est-ce une vraie cassure, ou juste un rebond à court terme ?
- Des leaders de l’industrie appellent à ralentir le développement de l’IA, tandis que Trump prévoit de construire une « Force IA », affirmant que l’IA pourrait représenter 25 % du PIB américain à l’avenir. De quel côté êtes-vous ? Le soutien au niveau des États sera-t-il un gain de long terme pour les actions IA ?
- Achetez-vous des actions liées à l’IA ? Partagez votre transaction/position liée à l’IA avec notre widget de partage de trading.
⏰Période de la campagne :
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Récompense :
- Les publications qualifiées qui respectent les consignes ci-dessus et contiennent plus de 100 mots seront examinées et pourront recevoir un boost aléatoire de trafic de 500 à 3 000 vues. Vous recevrez une notification de la part de votre secrétaire de flux si votre publication est sélectionnée.
- Ayez une chance de voir votre article mis en avant sur Binance Square Official
Vous cherchez des idées pour votre publication ? Visitez la page du sujet #AIStocksWhatNext ou la page Square Guide on How to Post for Better Reach.
Binance Square Official
·208 mentions J’aime
·345.1k vues
BitcoinBreaksAboveMayHighNears$86K
1,681 vues
41 mentions
DogecoinRises15%
5,131 vues
223 mentions