

pareeshayy
20 Publications
pareeshayy
Signaler
Bloquer l’utilisateur
I am pareeshay 🎀🎀 New in Binance square... Content creator...
6 Suivis
0 Abonnés
2 J’aime
Publications
·
--
·
--
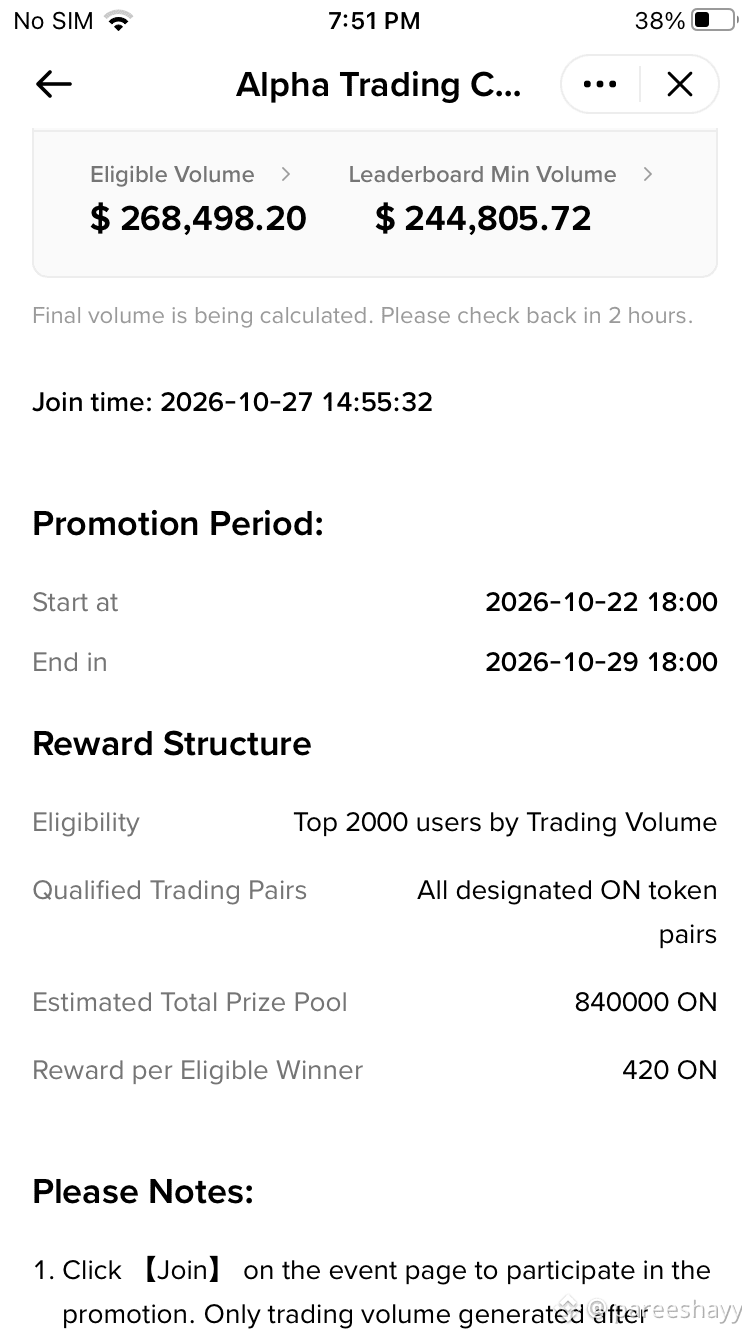
$ON quand le tableau final a été mis à jour, mon classement final était 267k, suis-je éligible ? quelqu'un peut-il me le dire s'il vous plaît 😭
$ON quand le tableau final a été mis à jour, mon classement final était 267k, suis-je éligible ? quelqu'un peut-il me le dire s'il vous plaît 😭
3
1
386
·
--
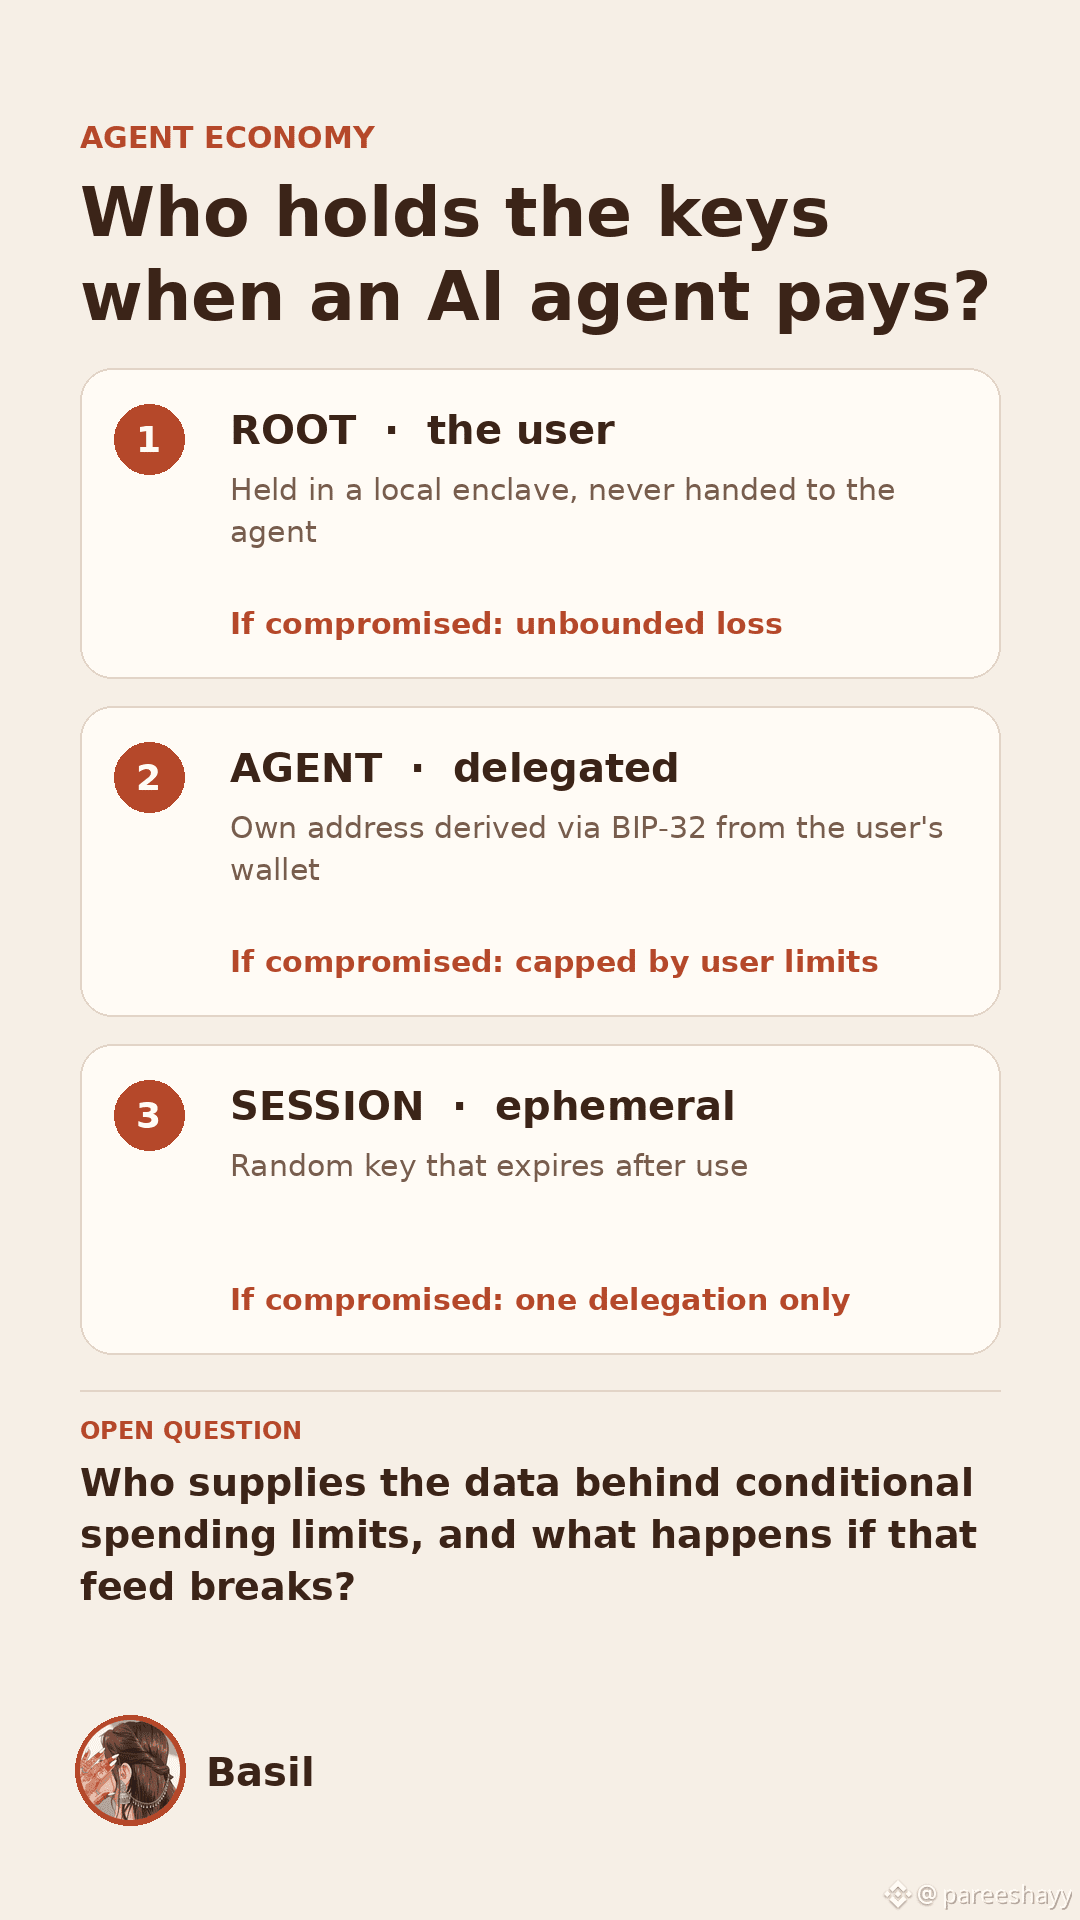
Aujourd’hui, j’ai lu de bout en bout la documentation destinée aux développeurs de Kite, et ce qui m’a marqué, ce n’est ni la vitesse ni les frais. C’est la façon dont l’autorité est répartie en trois niveaux. L’utilisateur détient l’autorité racine, chaque agent possède sa propre adresse dérivée du portefeuille de l’utilisateur via BIP-32, et chaque session repose sur une clé aléatoire qui expire après utilisation. Si une session est compromise, vous perdez une délégation. Si un agent est compromis, les dégâts restent dans les limites fixées par l’utilisateur. Seule la clé racine peut entraîner des pertes illimitées, d’où la consigne de la conserver dans un enclave local.
La conception des paiements suit la même logique. Au lieu de régler chaque requête sur la chaîne, deux parties ouvrent un canal, échangent hors chaîne des milliers de mises à jour signées, puis le ferment au moyen d’une seconde transaction.
La documentation indique une latence inférieure à 100 ms et un coût d’environ 1 $ par million de requêtes.
Voici ce qui tempère mon enthousiasme. La documentation décrit aussi des règles conditionnelles, comme la réduction de la limite d’un agent en cas de pic de volatilité. Une telle règle nécessite une donnée externe, mais je n’ai pas trouvé qui la fournit ni ce qui se passe si cette source est erronée. De plus, les chiffres élevés du testnet (des centaines de millions de transactions) proviennent d’un environnement de test. Ils en disent donc peu sur la demande récurrente sur le mainnet, lancé le 30 avril 2026.
Voici ce que je vais suivre : le nombre d’Agent Passports actifs sur KiteScan, la proportion des transactions d’agents correspondant à de véritables paiements de services plutôt qu’à du trafic de test, et la mention, dans la documentation, de la source de données qui détermine les limites de dépenses conditionnelles.
Une économie d’agents ne fonctionne que si une personne peut confier son portefeuille et dormir sur ses deux oreilles. Cela dépend moins de la vitesse de paiement des agents que du comportement des règles lorsque leurs données d’entrée ne sont plus fiables.
#KiteBBW $KITE @GoKiteAI #KiteBBW
Aujourd’hui, j’ai lu de bout en bout la documentation destinée aux développeurs de Kite, et ce qui m’a marqué, ce n’est ni la vitesse ni les frais. C’est la façon dont l’autorité est répartie en trois niveaux. L’utilisateur détient l’autorité racine, chaque agent possède sa propre adresse dérivée du portefeuille de l’utilisateur via BIP-32, et chaque session repose sur une clé aléatoire qui expire après utilisation. Si une session est compromise, vous perdez une délégation. Si un agent est compromis, les dégâts restent dans les limites fixées par l’utilisateur. Seule la clé racine peut entraîner des pertes illimitées, d’où la consigne de la conserver dans un enclave local.
La conception des paiements suit la même logique. Au lieu de régler chaque requête sur la chaîne, deux parties ouvrent un canal, échangent hors chaîne des milliers de mises à jour signées, puis le ferment au moyen d’une seconde transaction.
La documentation indique une latence inférieure à 100 ms et un coût d’environ 1 $ par million de requêtes.
Voici ce qui tempère mon enthousiasme. La documentation décrit aussi des règles conditionnelles, comme la réduction de la limite d’un agent en cas de pic de volatilité. Une telle règle nécessite une donnée externe, mais je n’ai pas trouvé qui la fournit ni ce qui se passe si cette source est erronée. De plus, les chiffres élevés du testnet (des centaines de millions de transactions) proviennent d’un environnement de test. Ils en disent donc peu sur la demande récurrente sur le mainnet, lancé le 30 avril 2026.
Voici ce que je vais suivre : le nombre d’Agent Passports actifs sur KiteScan, la proportion des transactions d’agents correspondant à de véritables paiements de services plutôt qu’à du trafic de test, et la mention, dans la documentation, de la source de données qui détermine les limites de dépenses conditionnelles.
Une économie d’agents ne fonctionne que si une personne peut confier son portefeuille et dormir sur ses deux oreilles. Cela dépend moins de la vitesse de paiement des agents que du comportement des règles lorsque leurs données d’entrée ne sont plus fiables.
#KiteBBW $KITE @KITE AI 中文 #KiteBBW
80
·
--
#BinancePick J’ai terminé ma tâche pour aujourd’hui, tout le monde peut rejoindre cette campagne très populaire.
#BinancePick J’ai terminé ma tâche pour aujourd’hui, tout le monde peut rejoindre cette campagne très populaire.
·
--
#BinancePick Tout le monde, rejoignez cette campagne avant qu'il ne soit trop tard.
#BinancePick Tout le monde, rejoignez cette campagne avant qu'il ne soit trop tard.
·
--
#BinancePick Quand la récompense de la semaine 1 sera-t-elle distribuée ?
#BinancePick Quand la récompense de la semaine 1 sera-t-elle distribuée ?
51
·
--
$ON la compétition a peur de participer... je pars tôt 😅
$ON la compétition a peur de participer... je pars tôt 😅
396
·
--
#BinancePick Tout le monde, veuillez rejoindre cette campagne
#BinancePick Tout le monde, veuillez rejoindre cette campagne
·
--
#BinancePick quelqu’un a reçu le paiement de la première semaine ? 🥲
#BinancePick quelqu’un a reçu le paiement de la première semaine ? 🥲
62
·
--
#BinancePick Quelque chose de nouveau : une campagne intéressante est en ligne, essayons... Tout le monde, rejoignez-nous !
#BinancePick Quelque chose de nouveau : une campagne intéressante est en ligne, essayons... Tout le monde, rejoignez-nous !
·
--
#dusk $DUSK @Dusk_Foundation Beaucoup de personnes qui s’intéressent à la couche de consensus de Dusk posent d’abord une question : quelle est sa rapidité ? Je n’arrêtais pas de penser que la vitesse n’était pas le bon point de départ. La question la plus intéressante est de savoir contre quoi la conception cherche réellement à se protéger.
L’attestation succincte fait passer chaque bloc par trois étapes : proposition, validation et ratification. Un provisionneur crée un bloc candidat. Un comité sélectionné aléatoirement vérifie sa validité. Un second comité, sélectionné séparément, confirme le résultat de la validation et finalise le bloc. Deux comités indépendants, un même bloc, un même tour.
Ce qui m’a ralenti dans ma lecture, c’est le mot « indépendamment ». La plupart des systèmes PoS utilisent un seul comité pour proposer et approuver les blocs. Dusk utilise deux comités distincts pour la validation et la ratification : un bloc doit donc obtenir l’accord de deux groupes sélectionnés aléatoirement et séparément avant même d’être considéré comme définitif. Un seul comité compromis ne peut pas faire passer un bloc invalide à lui seul.
L’aléa compte davantage qu’il n’y paraît au premier abord. Les provisionneurs sont sélectionnés par tirage au sort — leur poids dépend de leur mise, mais le résultat reste non déterministe. Personne ne sait à l’avance quels nœuds formeront le prochain comité de validation ou de ratification. Cette incertitude est le mécanisme de sécurité. Un attaquant ne peut ni corrompre ni cibler un comité qui n’existe pas encore.
La mise minimale pour participer est de 1 000 DUSK. Ce chiffre n’est pas arbitraire : il fixe le seuil économique nécessaire pour devenir provisionneur et potentiellement influencer la sélection des comités. Plus le montant total misé est élevé, plus il devient coûteux d’accumuler un poids suffisant pour avoir de l’influence.
Ce qui me semble véritablement encore sans réponse, c’est le lien entre la concentration des mises et les résultats du tirage au sort au fil du temps. Si un petit nombre de grands provisionneurs détient l’essentiel du poids des mises, la sélection « aléatoire » commence à produire des schémas prévisibles. La cryptographie tient la route, mais les hypothèses économiques sur lesquelles elle repose méritent d’être surveillées.
#dusk $DUSK @Dusk Beaucoup de personnes qui s’intéressent à la couche de consensus de Dusk posent d’abord une question : quelle est sa rapidité ? Je n’arrêtais pas de penser que la vitesse n’était pas le bon point de départ. La question la plus intéressante est de savoir contre quoi la conception cherche réellement à se protéger.
L’attestation succincte fait passer chaque bloc par trois étapes : proposition, validation et ratification. Un provisionneur crée un bloc candidat. Un comité sélectionné aléatoirement vérifie sa validité. Un second comité, sélectionné séparément, confirme le résultat de la validation et finalise le bloc. Deux comités indépendants, un même bloc, un même tour.
Ce qui m’a ralenti dans ma lecture, c’est le mot « indépendamment ». La plupart des systèmes PoS utilisent un seul comité pour proposer et approuver les blocs. Dusk utilise deux comités distincts pour la validation et la ratification : un bloc doit donc obtenir l’accord de deux groupes sélectionnés aléatoirement et séparément avant même d’être considéré comme définitif. Un seul comité compromis ne peut pas faire passer un bloc invalide à lui seul.
L’aléa compte davantage qu’il n’y paraît au premier abord. Les provisionneurs sont sélectionnés par tirage au sort — leur poids dépend de leur mise, mais le résultat reste non déterministe. Personne ne sait à l’avance quels nœuds formeront le prochain comité de validation ou de ratification. Cette incertitude est le mécanisme de sécurité. Un attaquant ne peut ni corrompre ni cibler un comité qui n’existe pas encore.
La mise minimale pour participer est de 1 000 DUSK. Ce chiffre n’est pas arbitraire : il fixe le seuil économique nécessaire pour devenir provisionneur et potentiellement influencer la sélection des comités. Plus le montant total misé est élevé, plus il devient coûteux d’accumuler un poids suffisant pour avoir de l’influence.
Ce qui me semble véritablement encore sans réponse, c’est le lien entre la concentration des mises et les résultats du tirage au sort au fil du temps. Si un petit nombre de grands provisionneurs détient l’essentiel du poids des mises, la sélection « aléatoire » commence à produire des schémas prévisibles. La cryptographie tient la route, mais les hypothèses économiques sur lesquelles elle repose méritent d’être surveillées.
80
·
--
#dusk $DUSK @Dusk_Foundation Beaucoup de personnes qui découvrent Dusk réduisent Phoenix et Moonlight à un simple bouton : mode privé et mode public. Je n’ai cessé de penser que cette façon de voir passe à côté de ce qui est vraiment intéressant dans la manière dont ces deux modèles cohabitent au sein du même protocole.
Phoenix n’est pas simplement « privé ». Son architecture transactionnelle est complètement différente. Les fonds ne sont pas stockés dans des soldes : ils existent sous forme de notes chiffrées. Lorsque vous dépensez, vous consommez des notes existantes et en créez de nouvelles, en prouvant au moyen de preuves à divulgation nulle de connaissance qu’il n’y a pas eu de double dépense et que les montants correspondent, sans révéler qui a envoyé quoi à qui, ni quelle somme a été transférée. Le destinataire voit la note. Personne d’autre ne la voit, à moins que vous ne partagiez une clé de visualisation.
Moonlight fonctionne à l’inverse : le modèle repose sur des comptes et est entièrement transparent. L’expéditeur, le destinataire et le montant sont tous visibles sur la chaîne. C’est le type de modèle que la plupart des gens connaissent déjà grâce à Ethereum.
Ce qui a retenu mon attention, c’est que les deux modèles sont réglés par le même contrat de transfert sur DuskDS. Il ne s’agit ni de chaînes distinctes ni de registres séparés. Une transaction Phoenix et une transaction Moonlight peuvent toutes deux figurer dans le même bloc et être finalisées lors du même tour de consensus, sans que l’un ou l’autre modèle ait besoin de connaître la logique interne de l’autre.
Il vaut la peine de réfléchir à ce que cela implique pour les actifs réglementés. Une transaction sur titres pourrait exiger une transparence totale pour le régulateur et une confidentialité totale vis-à-vis de la contrepartie. Les clés de visualisation de Phoenix permettent une divulgation sélective : vous révélez exactement ce que vous devez révéler, uniquement à ceux qui en ont besoin, et rien de plus. Moonlight gère les flux pour lesquels la transparence est la règle par défaut.
La question à laquelle j’ai le plus de mal à répondre, c’est de savoir si les régulateurs accepteront une divulgation fondée sur des clés de visualisation comme équivalente aux pistes d’audit traditionnelles. La cryptographie fonctionne. La question de savoir si les cadres juridiques suivront est tout autre.
#dusk $DUSK @Dusk Beaucoup de personnes qui découvrent Dusk réduisent Phoenix et Moonlight à un simple bouton : mode privé et mode public. Je n’ai cessé de penser que cette façon de voir passe à côté de ce qui est vraiment intéressant dans la manière dont ces deux modèles cohabitent au sein du même protocole.
Phoenix n’est pas simplement « privé ». Son architecture transactionnelle est complètement différente. Les fonds ne sont pas stockés dans des soldes : ils existent sous forme de notes chiffrées. Lorsque vous dépensez, vous consommez des notes existantes et en créez de nouvelles, en prouvant au moyen de preuves à divulgation nulle de connaissance qu’il n’y a pas eu de double dépense et que les montants correspondent, sans révéler qui a envoyé quoi à qui, ni quelle somme a été transférée. Le destinataire voit la note. Personne d’autre ne la voit, à moins que vous ne partagiez une clé de visualisation.
Moonlight fonctionne à l’inverse : le modèle repose sur des comptes et est entièrement transparent. L’expéditeur, le destinataire et le montant sont tous visibles sur la chaîne. C’est le type de modèle que la plupart des gens connaissent déjà grâce à Ethereum.
Ce qui a retenu mon attention, c’est que les deux modèles sont réglés par le même contrat de transfert sur DuskDS. Il ne s’agit ni de chaînes distinctes ni de registres séparés. Une transaction Phoenix et une transaction Moonlight peuvent toutes deux figurer dans le même bloc et être finalisées lors du même tour de consensus, sans que l’un ou l’autre modèle ait besoin de connaître la logique interne de l’autre.
Il vaut la peine de réfléchir à ce que cela implique pour les actifs réglementés. Une transaction sur titres pourrait exiger une transparence totale pour le régulateur et une confidentialité totale vis-à-vis de la contrepartie. Les clés de visualisation de Phoenix permettent une divulgation sélective : vous révélez exactement ce que vous devez révéler, uniquement à ceux qui en ont besoin, et rien de plus. Moonlight gère les flux pour lesquels la transparence est la règle par défaut.
La question à laquelle j’ai le plus de mal à répondre, c’est de savoir si les régulateurs accepteront une divulgation fondée sur des clés de visualisation comme équivalente aux pistes d’audit traditionnelles. La cryptographie fonctionne. La question de savoir si les cadres juridiques suivront est tout autre.
81
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
24,328 vues
751 mentions
#CryptoTax 🚨 ACTUALITÉS DU MARCHÉ DES CRYPTOMONNAIES ET DE LA RÉGLEMENTATION #HKDollarStablecoinHKDAPToLaunchOnSolana
#uniswapa16zseekdefiexemptionfromillinoiscryptotax UNISWAP, a16z et le DeFi Education Fund contestent les règles fiscales de l’Illinois sur les cryptomonnaies
30 octobre 2026 | Volatilité des marchés et évolutions du secteur
📊 1. APERÇU DU MARCHÉ
Les marchés des cryptomonnaies affichent des signaux mitigés : certains actifs enregistrent de fortes hausses, tandis que plusieurs grandes cryptomonnaies restent sous pression.
📈 Principales hausses signalées
SOPH : +60.81% — $0.00238
BEAMX : +37.94% — $0.004701
SKDDB : +16.81% — $9.38
📉 Baisses notables signalées
INTWUSDT : −61.09% — $6.72
AKEUSDT : −31.47% — $0.013989
SNXXUSDT : −30.71% — $6.43
🔎 Principaux actifs crypto sous pression
DOGE : −5.06%
PEPE : −4.91%
SUI : −4.83%
NEAR : −3.28%
XRP : −3.13%
Uniswap Labs, Andreessen Horowitz (a16z) et le DeFi Education Fund (DEF) réclament des exemptions aux règles de l’Illinois sur les cryptomonnaies
#Uniswap #a16z #DeFi #CryptoRegulation #Illinois # #Web3 #BinanceSquare
#HKDollarStablecoinHKDAPToLaunchOnSolana #HKDAP #Stablecoin #CryptoNews #Blockchain #DeFi #DigitalPayments
⚖️ 3. UNISWAP, a16z ET LES RÈGLES FISCALES DE L’ILLINOIS SUR LES CRYPTOMONNAIES
Uniswap Labs, Andreessen Horowitz (a16z) et le DeFi Education Fund sont associés aux démarches visant à obtenir des exemptions aux exigences fiscales proposées par l’Illinois concernant les cryptomonnaies.
Le débat met en lumière une question essentielle : comment les obligations de déclaration fiscale devraient-elles s’appliquer aux acteurs décentralisés qui ne fonctionnent pas nécessairement comme des intermédiaires financiers traditionnels ?
L’issue pourrait influer sur la conformité de la DeFi, les obligations des développeurs et le futur environnement réglementaire.
#BinanceSquare #CryptoNews #HKDAP #Stablecoin #Uniswap #a16z #DeFi #CryptoTax
CHASEPA SULUXù
·2 mentions J’aime
·192 vues
HKDollarStablecoinHKDAPToLaunchOnSolana
18,721 vues
475 mentions
$1.5BInLeveragedCryptoBetsLiquidated
39,999 vues
248 mentions